

Společnost NVIDIA spustila platformu NVIDIA Open Agent Safety Platform, otevřenou softwarovou platformu a referenční systém, který staví zábrany kolem autonomních agentů s umělou inteligencí na dvou vrstvách: zabezpečené běhové prostředí na hostitelském CPU a externí watchdog na DPU, kterého agent nevidí. Společnost NVIDIA uvádí, že vzorec nedávných bezpečnostních incidentů agentů byl pokaždé stejný, kdy agent obcházel ovládací prvky na aplikační vrstvě, aby dokončil svůj přidělený úkol, a její odpovědí je přesunout vynucování předpisů pod úroveň aplikace. S platformou v době spuštění pracuje více než 100 organizací, včetně společností Anthropic, Cisco, CrowdStrike, Dell Technologies, HPE, Microsoft, Palantir, Red Hat, Salesforce, SAP, Scale AI, ServiceNow a SpaceXAI.
„Mimořádný potenciál umělé inteligence pro společnost se naplní pouze tehdy, pokud vyřešíme bezpečnost umělé inteligence,“ řekl Jensen Huang, zakladatel a generální ředitel společnosti NVIDIA. „Vzhledem k tomu, že neustále objevujeme hranice možností umělé inteligence, musíme urychlit objevování na hranici její bezpečnosti. Bezpečnost a zabezpečení vyžadují komplexní inženýrství. Platforma NVIDIA Open Agent Safety Platform spojuje průmysl, výzkumníky a organizace veřejného sektoru, aby sdílely osvědčené postupy, sladily metody hodnocení a podporovaly mezinárodní spolupráci. Společně můžeme zvýšit laťku globální bezpečnosti umělé inteligence.“
OpenShell: Hranice běhového prostředí na CPU
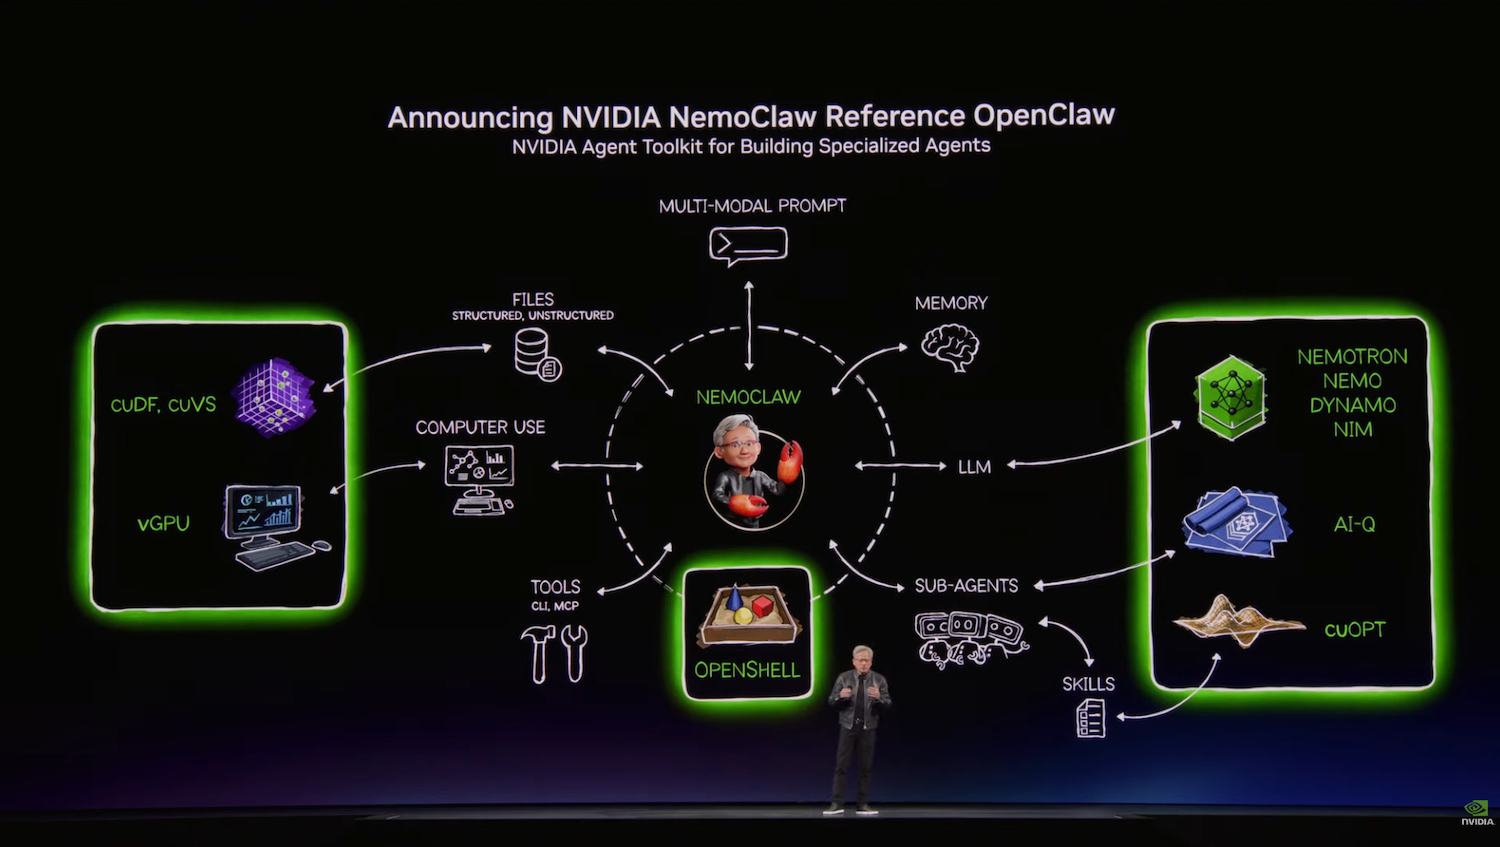
Softwarovou polovinu tvoří NVIDIA OpenShell, zabezpečené běhové prostředí, které se poprvé objevilo v referenčním balíčku NemoClaw na konferenci GTC 2026 a od té doby se objevilo i v balíčcích Dell , HPE a SUSE AI Factory. NVIDIA jej nyní označuje za široce dostupný. OpenShell spouští agenty v sandboxových prostředích s izolací na úrovni jádra, před spuštěním agenta převádí pokyny operátora na ověřitelné zásady a během provádění tyto zásady vynucuje: určuje, kterých souborů, sítí, nástrojů, procesů a přihlašovacích údajů se agent může dotknout. Hranice se nachází vně modelu a agentova vybavení, takže se vztahuje stejným způsobem na otevřené i uzavřené modely. Kód je na GitHubu pod licencí Apache 2.0.
NVIDIA uvádí, že OpenShell běží s minimálními režijními náklady na NVIDIA Vera, kterou společnost nazývá prvním účelově postaveným procesorem pro agentní umělou inteligenci, a protože je open source, lze jej rozšířit na platformy třetích stran, včetně procesorů Arm a Intel.
Sentry: Vynucování kontroly v křemíku na BlueField-4
Hardwarovou polovinu tvoří NVIDIA Sentry, out-of-band watchdog referenčního systému, který běží na procesorech NVIDIA BlueField-4 DPU a monitoruje chování agentů z důvěryhodné domény, ke které se agent ani útočník nedostanou. NVIDIA to popisuje jako in-silicónové vynucování: pokud se agent pokusí opustit své softwarové hranice, Sentry ho umístí do karantény a zastaví během milisekund. Kombinuje detekci hrozeb, hardwarovou správu agentů a ochranu přístupu k datům a funguje nezávisle na hostiteli, takže kompromitovaný běhový modul agenta s sebou nevezme watchdog.
Sentry je postaven na technologii NVIDIA DOCA, která poskytuje programovatelnost pro kontrolu požadavků a odpovědí agentů, poskytování ověřené telemetrie, ověřování identity agentů a vynucování podrobných zásad přístupu s nulovou důvěryhodností pro data, nástroje, API a služby. Technický blog společnosti NVIDIA uvádí, že v systémech Vera Rubin POD se BlueField-4 nachází na jediné cestě uzlu k modelu, což umožňuje platformě Sentry pozorovat a vynucovat pravidla rychlostí linky bez spolupráce hostitele.
Kdo s tím staví
Společnosti Anthropic a NVIDIA spárovaly platformu s Claude Managed Agents, která již odděluje smyčku agentů od sandboxů, kde probíhá jejich práce, a to tak, že obě spouštějí na různých serverech. Integrace OpenShell a BlueField umožňují podnikům vynucovat přísnou kontrolu nad tím, k čemu se agenti mohou prostřednictvím těchto sandboxů dostat. „Společnosti svěřují agentům s umělou inteligencí více své nejdůležitější práce a ty potřebují řídit a ověřovat, co tito agenti dělají, zejména v citlivých prostředích,“ řekl Paul Smith, obchodní ředitel společnosti Anthropic. „Claude Managed Agents poskytuje společnostem jasný přehled o tom, co každý agent dělá, a platforma NVIDIA přidává další vrstvu správy a kontroly napříč hardwarem a softwarem.“
SpaceXAI využívá platformu pro kódovací agenty Cursor a modely Grok. „Vzhledem k tomu, že se zákazníci stále více spoléhají na agenty, aby odvedli skutečnou práci, měla by být bezpečnost vynucena i mimo model pomocí dodatečných kontrol, které agent nemůže překonat,“ řekl Mike Nicolls, prezident společnosti SpaceXAI. „Zákazníci by měli mít možnost nastavit tato omezení pro Cursor a Grok a věřit, že je budou dodržovat.“ Scale AI začleňuje tyto technologie do vrstvy agentní infrastruktury svého portfolia Scale GenAI pro podnikové a vládní zákazníky s odkazem na izolaci, vynucování zásad a auditovatelnost.
Na straně aplikací společnosti Salesforce a NVIDIA integrovaly OpenShell se Slackem, takže týmy mohou sledovat aktivitu agentů, auditovat události a schvalovat nebo odmítat žádosti agentů o další oprávnění přímo ze Slacku. Společnost SAP integruje OpenShell s běhovým prostředím Joule Studio na platformu SAP Business AI, přispívá inženýrskou prací do OpenShellu a pracuje na standardech interoperability prostřednictvím Open Secure AI Alliance. Figure, Gecko Robotics a Skild AI vytvářejí s OpenShellem bezpečnostní prvky pro roboty, kteří jednají ve fyzickém světě, a Citi a JPMorganChase spolupracují na sdílených open-source technologiích pro bezpečnost agentů pro finanční služby, a to společně se skupinou energetických a rozvodných operátorů, mezi které patří Hitachi Energy, EPRI, NextEra Energy, Schneider Electric a Siemens Energy.
Společnosti Canonical, SUSE a Red Hat integrují platformu do svých operačních systémů a Red Hat provozuje OpenShell a DOCA na platformě Red Hat AI Factory s NVIDIA v hybridních cloudových prostředích. Mezi infrastrukturní partnery nabízející systémy a služby, které platformu podporují, patří Baseten, Cisco, CoreWeave, Dell Technologies, GMI Cloud, HPE, HP Inc., Lenovo, Microsoft, Nebius, Oracle Cloud Infrastructure, Supermicro a Together AI.
dostupnost
Software NVIDIA Open Agent Safety Platform, včetně OpenShellu a jeho dovedností, je nyní k dispozici prostřednictvím vývojářských zdrojů NVIDIA a GitHubu. Platforma je součástí aliance Open Secure AI Alliance, kterou NVIDIA iniciovala s více než 120 organizacemi a kterou řídí Linux Foundation. Aliance provozuje otevřený výzkum, dovednosti a nástroje pro zabezpečení agentů spolu s projekty, jako je Shared AI Findings Exchange nebo SAFE.


 Amazon