

Útoky ransomwaru nadále pronásledují firmy všech velikostí a odhadované ztráty v roce 2021 přesahují 20 miliard dolarů . Páskové knihovny Scalar i3 a i6 od společnosti Quantum nyní nabízejí systém se třemi stupňujícími se úrovněmi ochrany dat uložených na páskách. Jedná se o Active Vault, Logical Tape Blocking a Ransom Block, což je portfolio funkcí, které lze spustit na dálku bez lidského zásahu a které řeší integritu dat a kybernetickou ochranu. V tomto dokumentu se však primárně zaměřujeme na Ransom Block od společnosti Quantum, protože se jedná o první technologii, která vytváří fyzickou vzduchovou mezeru mezi datovými páskami a robotickým systémem uvnitř knihovny.
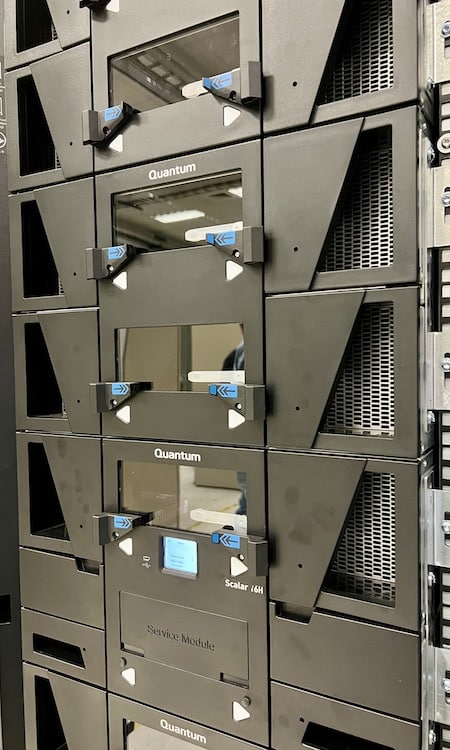 Knihovna pásek Quantum Scalar i6H
Pro pochopení důležitosti ochrany před ransomwarem se odhaduje, že v roce 2021 se jedna firma stala obětí útoku ransomwaru přibližně každých 10 sekund. Nezdá se, že by se v roce 2022 očekávalo nějaké zmírnění. Kromě finančního dopadu, který útoky ransomwaru mají, je dopad na reputaci firmy obrovský a nemusí být nahraditelný. Výzkum ukázal, že více než 65 % napadených organizací utrpělo značnou ztrátu příjmů a z nich více než 50 % utrpělo poškození reputace, které vedlo ke ztrátě zaměstnání. Kyberkriminalita se stává tak všudypřítomnou, že zločinci využívají falešné servisní „helpdesky“, kde si mohou zajistit metody pro rychlejší a snazší provedení útoků.
Jak tedy systém Quantum Scalar Tape chrání podniková data před potenciálními útoky ransomwaru? Zálohy na pásky rozhodně nejsou novinkou a dříve mělo používání pásek jako zálohovacího média i svou nevýhodu. Tradičně přesun pásek offline znamenal jejich fyzický export z automatizované knihovny pásek a nutnost, aby je operátor přenesl do kontejneru na bezpečném místě. Tento proces je náchylný k chybám a může dojít k jejich nesprávnému zařazení, ztrátě nebo fyzickému poškození, nemluvě o nákladech na využití služeb třetích stran.
Dá se s jistotou předpokládat, že dojde k útoku ransomwaru a pokud bude úspěšný, mohl by vést k obrovským finančním ztrátám a zároveň poškodit reputaci organizace. Klíčem je rychlé zotavení s minimálním dopadem na provoz a doufejme, že se neobjeví ve večerních zprávách.
Společnost Quantum vyvinula sadu funkcí pro řešení dopadů útoku ransomwaru. Pochopení těchto technologií je zásadní předtím, než se seznámíte s technickou aplikací v reálném prostředí. Níže je uvedeno shrnutí každé z nich spolu s klíčovými výhodami a případy použití.
Kvantový aktivní trezor
Funkci Active Vault lze v hierarchii zabezpečení považovat za „úroveň 1“. Active Vault umožňuje přesun pásek do zabezpečeného, izolovaného oddílu úložiště v knihovně bez síťového připojení, který je neviditelný pro jakoukoli aplikaci nebo síť. Poskytuje další vrstvu zabezpečení nad páskami uloženými v aktivním oddílu a v případě napadení knihovny pásek hackery představuje malé riziko ohrožení dat. Active Vault funguje s jakoukoli aplikací a eliminuje nebezpečí spojená s ruční manipulací s páskami nebo jejich odstraňováním z knihovny.
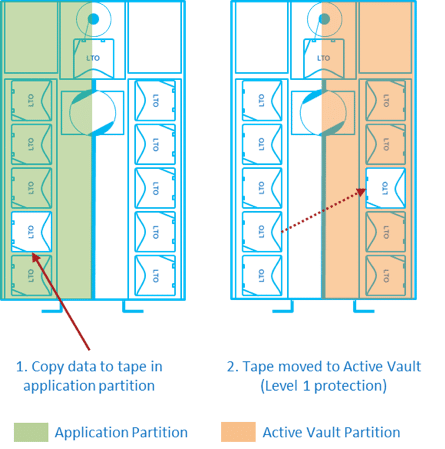
Softwarová licence Active Vault poskytuje vzduchotěsnou kopii dat, která je také chráněna před lidskou chybou. Kromě toho umožňuje vytvoření zcela offline a nepřístupného trezoru v samotné knihovně, čímž vytváří bezpečný oddíl „bez ransomwaru“. Automatizované ukládání do trezoru v knihovně eliminuje manuální složitost fyzické manipulace s páskami nebo jejich přepravy, čímž výrazně snižuje riziko poškození pásek, kontaminace nebo lidské chyby.
Pro ochranu před „bitovou rotací“ a pro zajištění čitelnosti a neporušenosti dat v trezoru, když jsou potřeba, lze pásky v oddílu Active Vault v případě potřeby proaktivně skenovat na chyby médií pomocí volitelné funkce známé jako Enterprise Data Lifecycle Management (EDLM). Snad nejlepší ze všeho je, že oddíly Active Vault mohou používat nelicencované sloty v knihovně, což dále snižuje náklady na ukládání pásek do trezoru. Provozovatel knihovny může pomocí vzdáleného grafického rozhraní Scalar odebrat pásky z oddílu Active Vault a vrátit je do aplikačního oddílu.
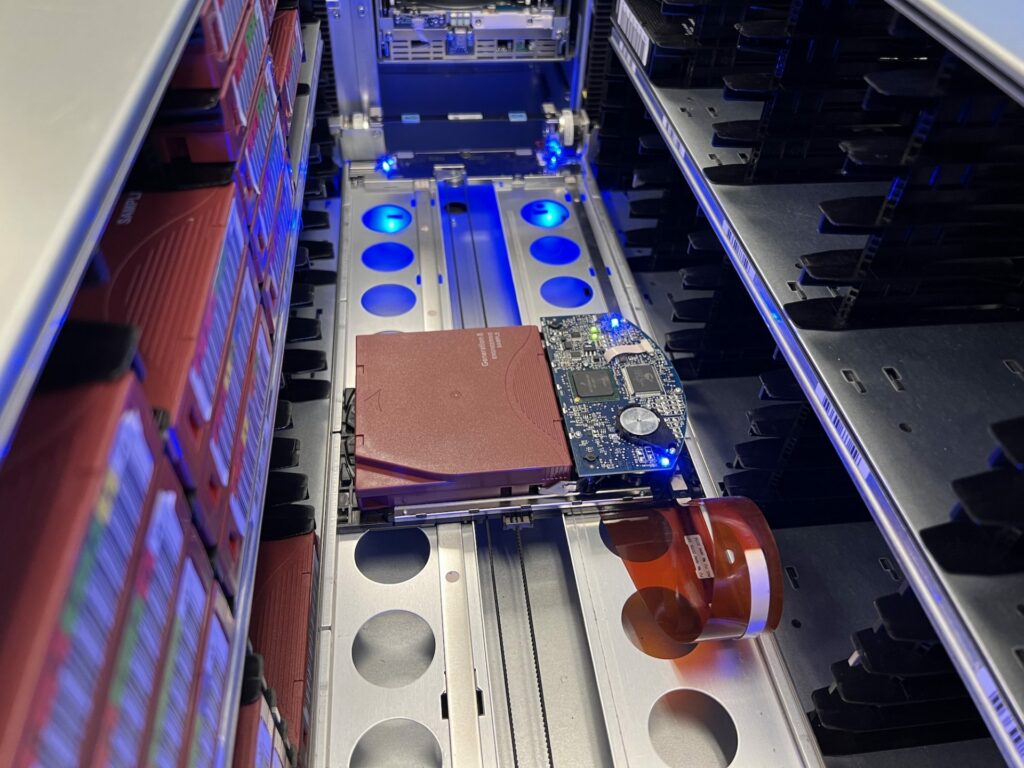 Kvantový skalární robot přesouvá pásku do aktivního oddílu trezoru
Logické blokování pásky
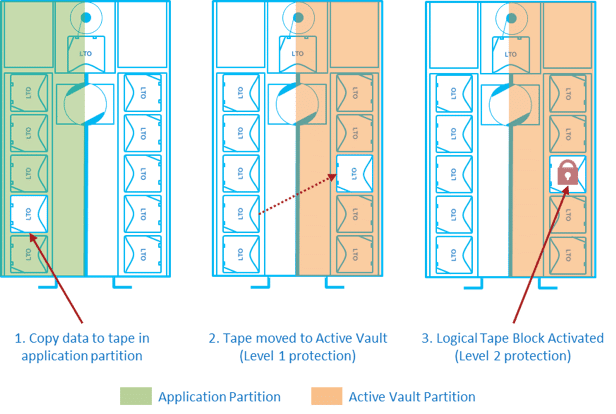
Logické blokování pásek funguje ve shodě s funkcí Active Vault a představuje „úroveň 2“ v hierarchii zabezpečení. Protože pásky lze z oddílu Active Vault přesouvat pomocí vzdáleného grafického uživatelského rozhraní, existuje malá pravděpodobnost, že by k nim mohl mít přístup sofistikovaný vzdálený útočník. Logické blokování pásek tomu brání.
Pomocí blokování založeného na softwarových zásadách umístěného na páskovém zásobníku Logické blokování pásek odmítá budoucí požadavky na přesun pásek z oddílu Active Vault, například do jednotky, a poskytuje tak další vrstvu zabezpečení nad Active Vault. Pro získání přístupu k blokovaným páskám je nutné zásobník vysunout z knihovny a poté jej znovu vložit, což vyžaduje fyzickou přítomnost operátora v páskové knihovně. Logické blokování pásek lze použít samostatně, ale pro zajištění nejlepšího zabezpečení je ideálně kombinováno s Active Vault a Ransom Block.
Blok výkupného
Veškerý software může mít zranitelnosti. Žádný software nemůže být 100% odolný proti hackerským útokům. Logický blok pásky je implementován v softwaru, takže existuje možnost, i když nepravděpodobná, že by jej vzdálený útočník mohl překonat a získat schopnost napadnout úložné pásky. Blok výkupného tuto možnost zcela eliminuje vytvořením fyzické vzduchové mezery, kterou žádný vzdálený útok nemůže překonat.
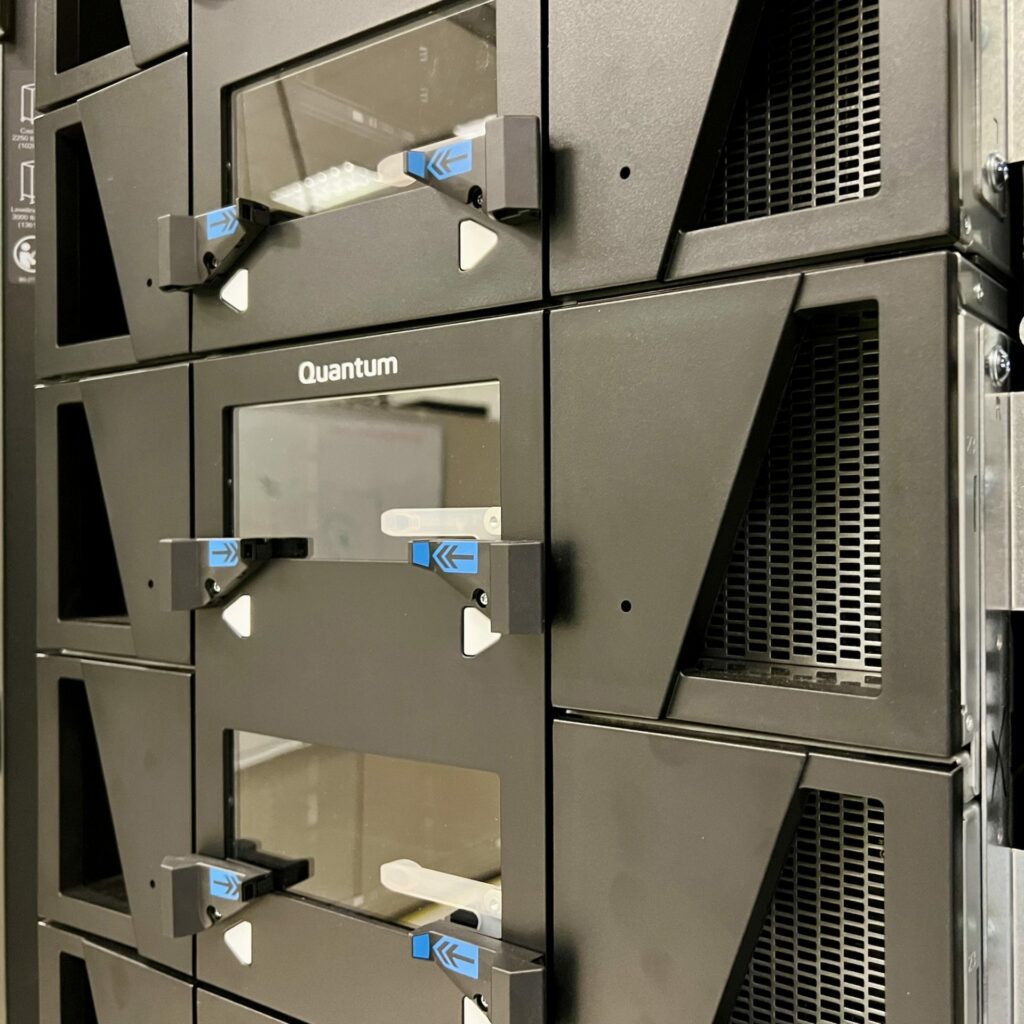
Ransom Block využívá jednoduchý a unikátní koncept k vytvoření fyzické bariéry mezi daty uloženými na páskách a síťově připojenou páskovou knihovnou. Pásky uložené v knihovně jsou uloženy v zásobníkech. Když je Ransom Block aktivován na zásobníku, patentovaný design společnosti Quantum zásobník částečně vysune, takže robot nemůže pásky uchopit, dokud operátor zásobník fyzicky znovu nevloží.
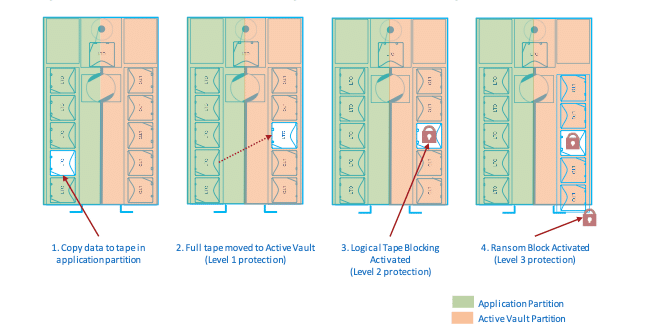
I když jsou pásky částečně vysunuty, skener čárových kódů na robotu stále dokáže skenovat čárové kódy pásek, což umožňuje správcům systému provádět pravidelné audity páskového systému a zajistit, aby pásky byly stále přítomny.
Pásky jsou nepřístupné, dokud operátor, který musí mít fyzický přístup k páskové knihovně, znovu nevloží zásobník . Ransom Block poskytuje nejvyšší vrstvu zabezpečení. Chrání data na páskách před vzdáleným útokem stejně bezpečně jako export médií a jejich uložení do trezoru, ale s výhodou, že jejich přítomnost lze kdykoli ověřit, a to i na dálku.
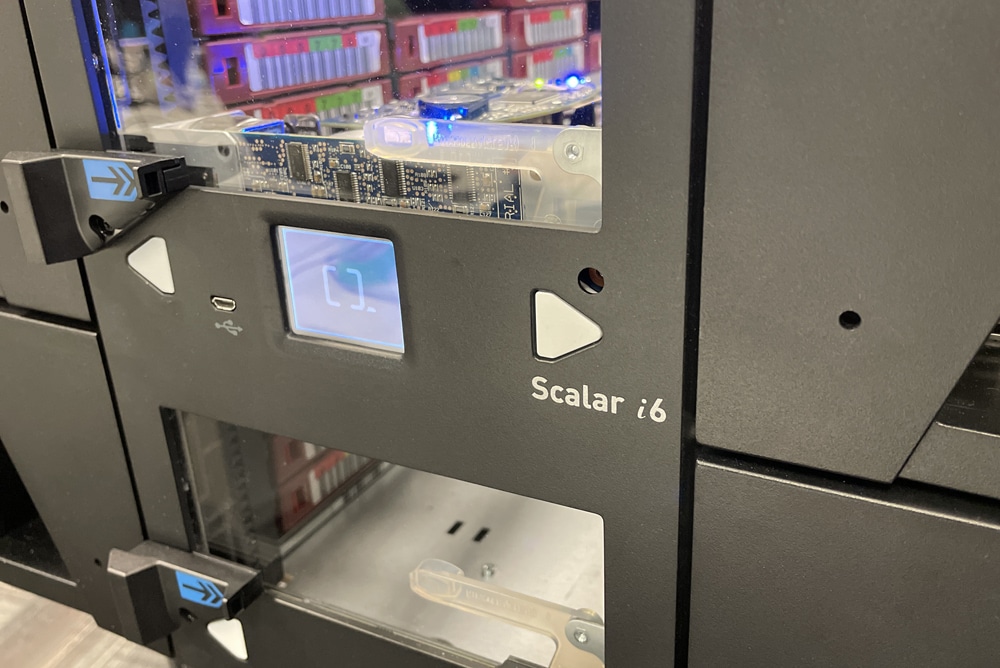
Přestože je většina datových ochran Quantum založena na softwaru, Ransom Block, ačkoli je iniciován softwarově, je hardwarové řešení. Je zajímavé, že Quantum to má v plánu už nějakou dobu, protože jednotky Scalar prodávané v posledních měsících byly vybaveny přípojnými body potřebnými k dodatečnému přidání hardwaru Ransom Block.
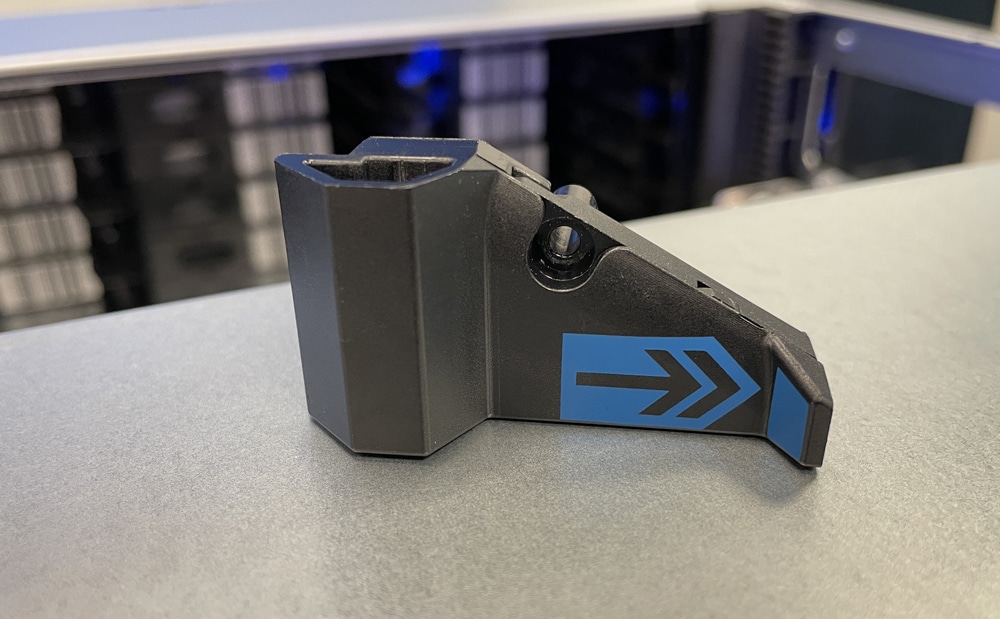
Proces přidání sady Ransom Block je velmi jednoduchý, pokud je po prvním zakoupení nainstalována. Pro zásobníky je třeba nainstalovat pouze držák a uvolňovací spínač. Robot s páskou je již vybaven tak, aby mohl aktivovat spínač pro vyhození zásobníků. Zarážky Ransom Block pouze omezují vzdálenost vyhození zásobníku.
Jakmile jsou zálohy dokončeny, může operátor pomocí grafického rozhraní knihovny vybrat jeden nebo více zásobníků k „sekvestraci“. Tím se zásobníky částečně vysunou a aktivuje se blokování výkupného. Vysunutí lze nastavit tak, aby probíhalo automaticky, když je zásobník Active Vault naplněn páskami. Pro vrácení pásek do výpůjční služby odešle operátor knihovny z grafického rozhraní knihovny požadavek na „import“ zásobníku a poté vysunutý zásobník uloží zpět do knihovny. Tato akce také deaktivuje logické blokování pásek na těchto páskách. Odtud se vrátíme ke skriptu Active Vault, kde může administrátor přesunout požadované pásky z oddílu Active Vault zpět do oddílu aplikace.
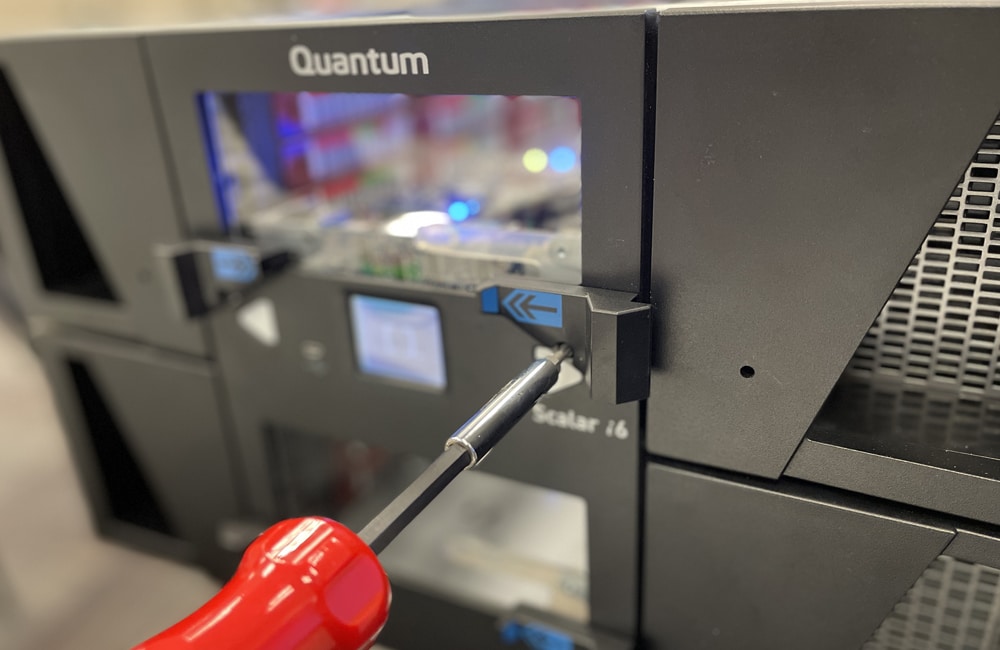
Jak to funguje: Veeam a kvantový skalární výkupní blok
Všechny technologie ochrany dat na páskách od společnosti Quantum jsou samy o sobě působivé, ale páskové knihovny nežijí na ostrově; pravidelně interagují s aplikacemi. Pro tento projekt jsme oslovili společnost Veeam, dlouholetého lídra v oblasti řešení zálohování a obnovy. Veeam má také hluboké partnerství se společností Quantum, takže spolupráce je přirozená.
Bezproblémová integrace společností Veeam a Quantum Scalar ilustruje, jak snadné je chránit data prakticky před jakýmkoli destruktivním útokem, ale je také nezbytná pro ochranu těchto dat před útoky ransomwaru. Ransomware se stal běžnou zbraní hackerů, kterými drží data jako rukojmí vydíráním peněz od firem. A pokud platba neproběhne, ztráta by mohla být pro firmu katastrofální.
V této ukázce byly v knihovně Scalar Tape Library vytvořeny dva oddíly: jeden pro zálohování a druhý pro Active Vault. První věc, na kterou se podíváme, je knihovna a co je v systému aktuálně obsazeno. Grafické uživatelské rozhraní knihovny pásek ukazuje, jaké pásky jsou nainstalovány a jak jsou přiřazeny. Navigace v systému je jednoduchá a intuitivní.
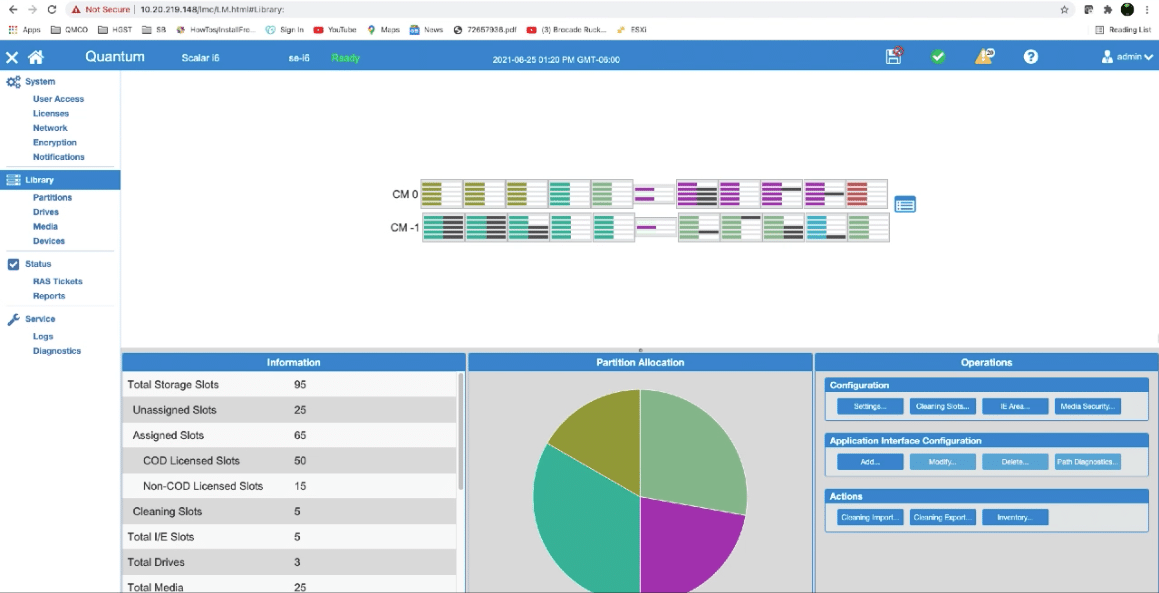
Chcete-li získat představu o tom, kam jsou pásky přiřazeny a zda jsou nějaké pásky skutečně nainstalovány, rozbalovací nabídka zobrazuje, kde je každý slot pro pásky přiřazen. V tomto příkladu jsou Veeam přiřazeny fialové sloty a Active Vault byly přiřazeny olivové sloty. Bližší pohled ukazuje, že v knihovně Veeam je nainstalováno šest pásek. Tyto pásky jsou znázorněny černými pruhy vedle slotů knihovny Veeam. Active Vault v dané knihovně nemá žádné pásky nainstalovány.
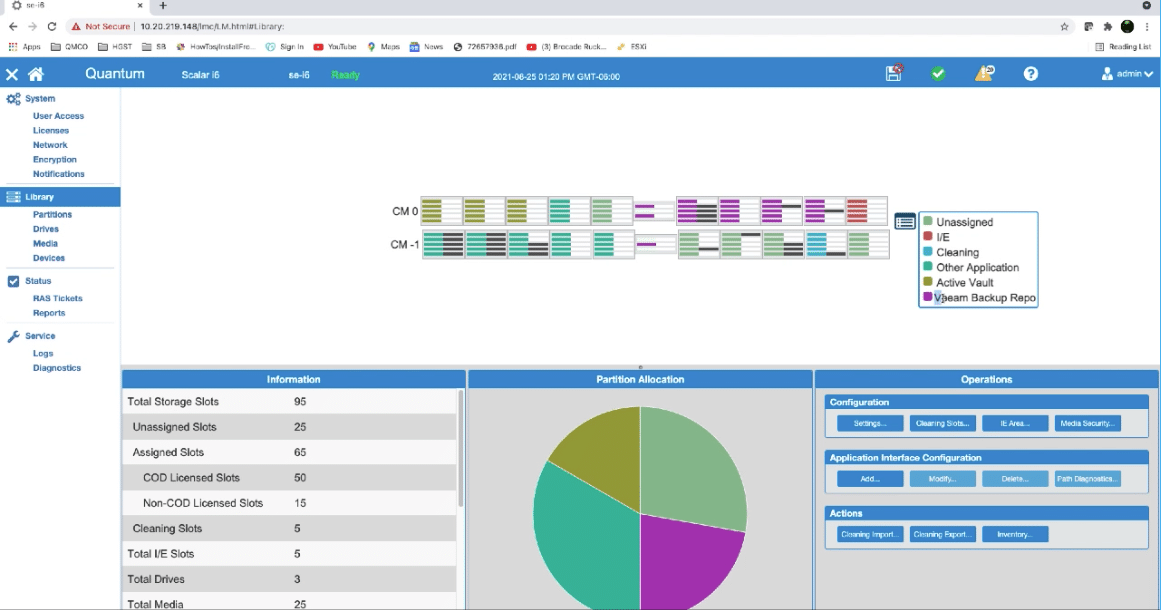
Pracovní postup pro tento scénář je poměrně typický. Existuje lokální repozitář se záložním oddílem. Existuje záloha pásky, která byla přesunuta do oddílu Quantum Active Vault. Jakmile je páska exportována do oddílu Active Vault, není již pro systém k dispozici pro aplikaci Veeam.
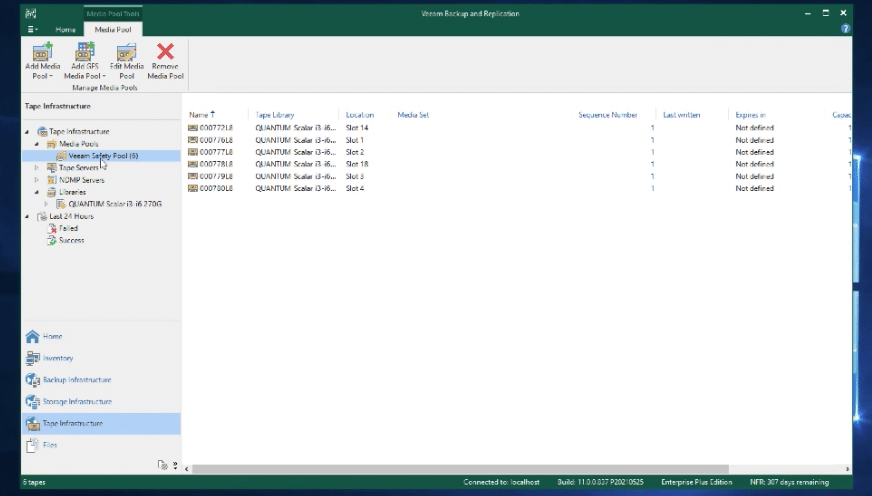
Toto je to, co Veeam vidí u médií v úložišti záloh. Systém má k dispozici šest pásek, ke kterým má Veeam přístup. První věcí, kterou je třeba udělat, je vytvořit úlohu pásky pro ochranu záloh. Všechna tato zobrazení jsou dostupná z hlavní obrazovky a pro tuto ukázku byly z větší části použity výchozí hodnoty.
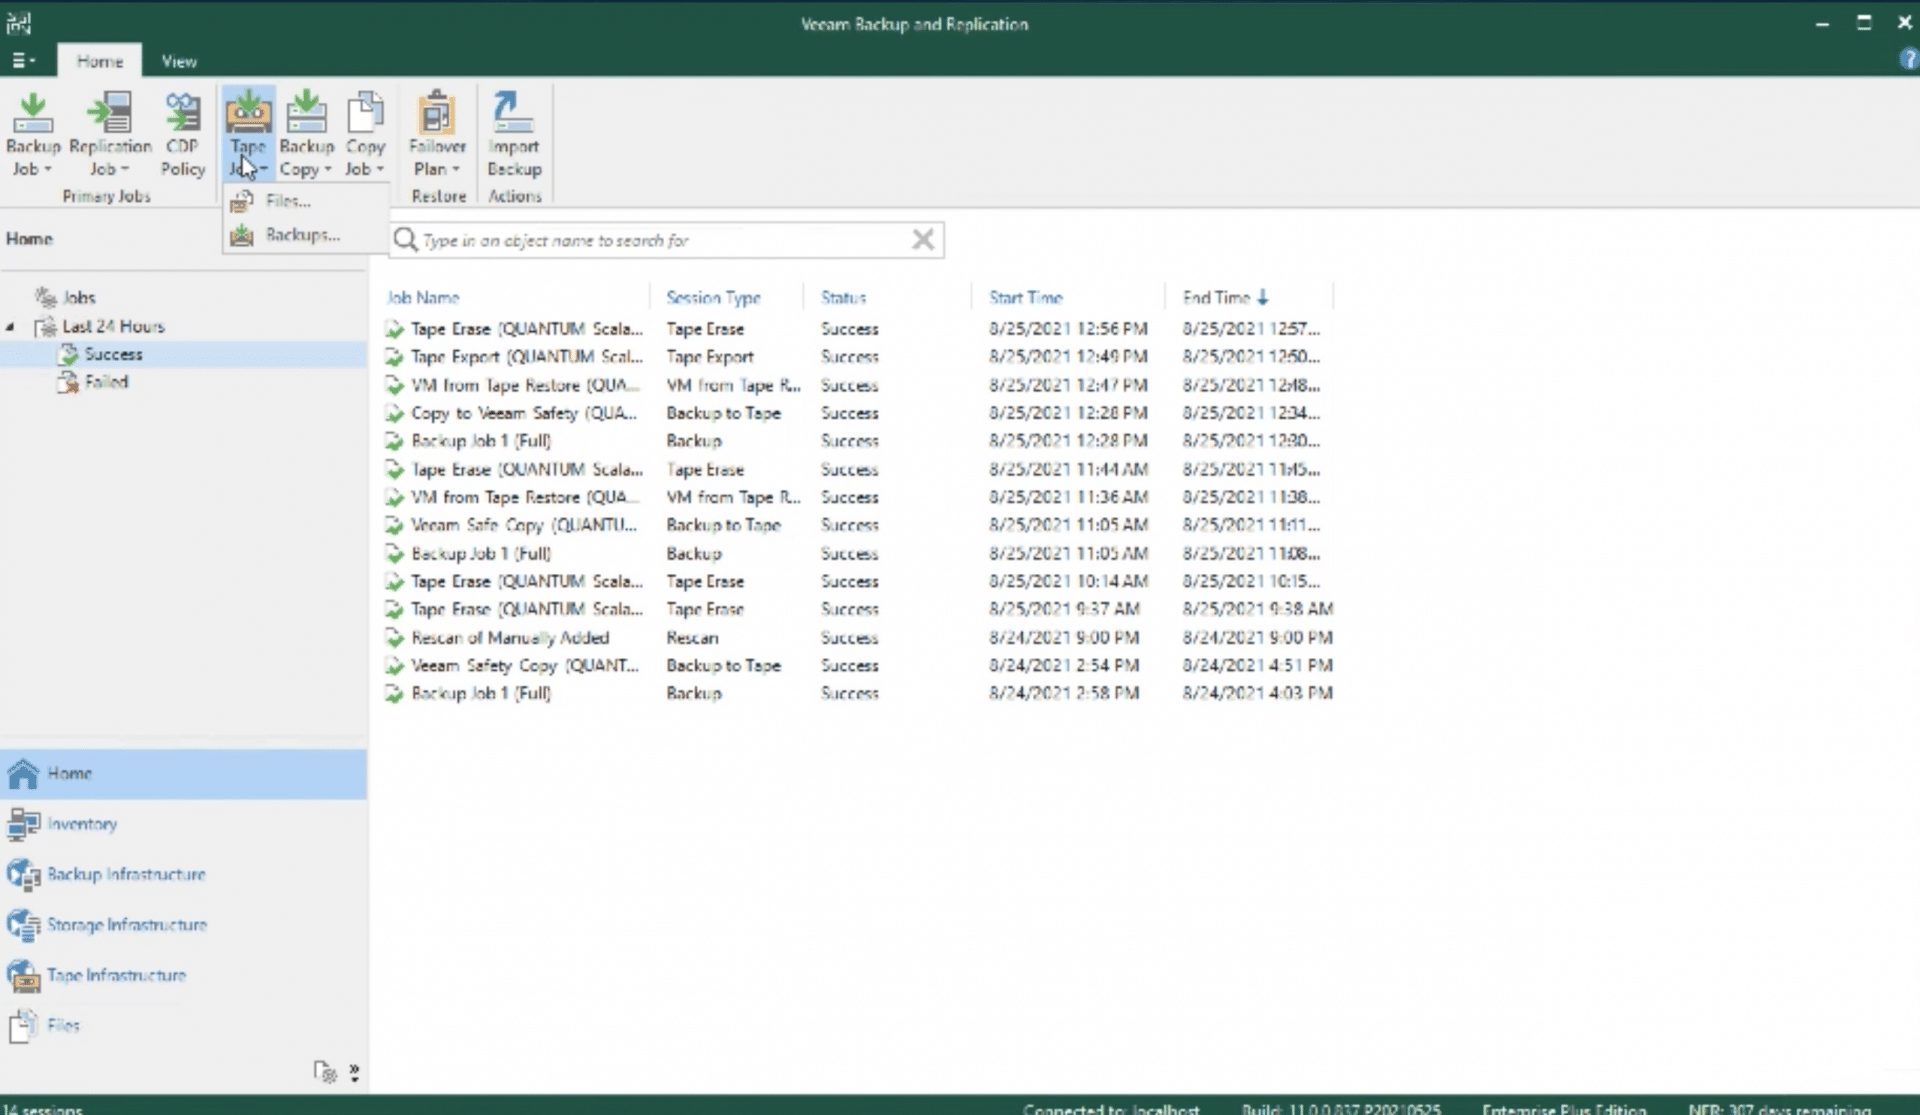
Po nastavení úlohy zálohování jsou k dispozici možnosti Vysunout médium po dokončení úlohy nebo Exportovat médium po dokončení. V tomto cvičení byla zaškrtnuta možnost Exportovat.
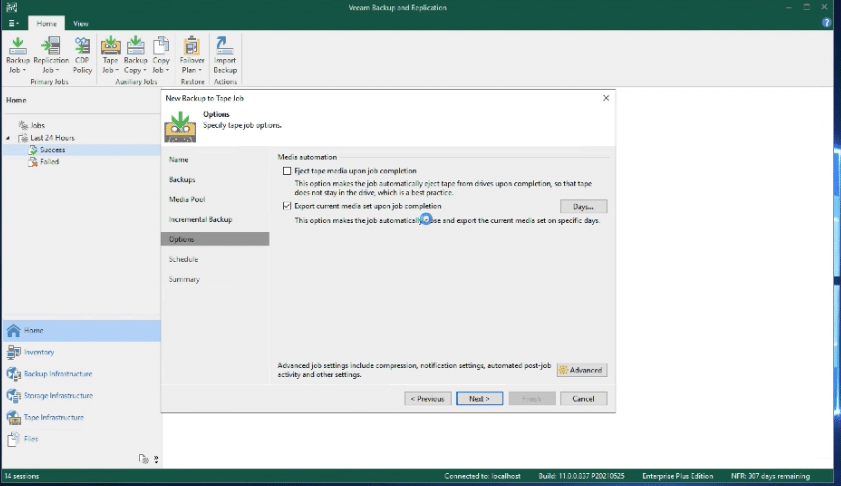
Dalším krokem je naplánování úlohy. Veeam tento proces velmi zjednodušuje a kliknutím na tlačítko Použít je nová úloha naplánována.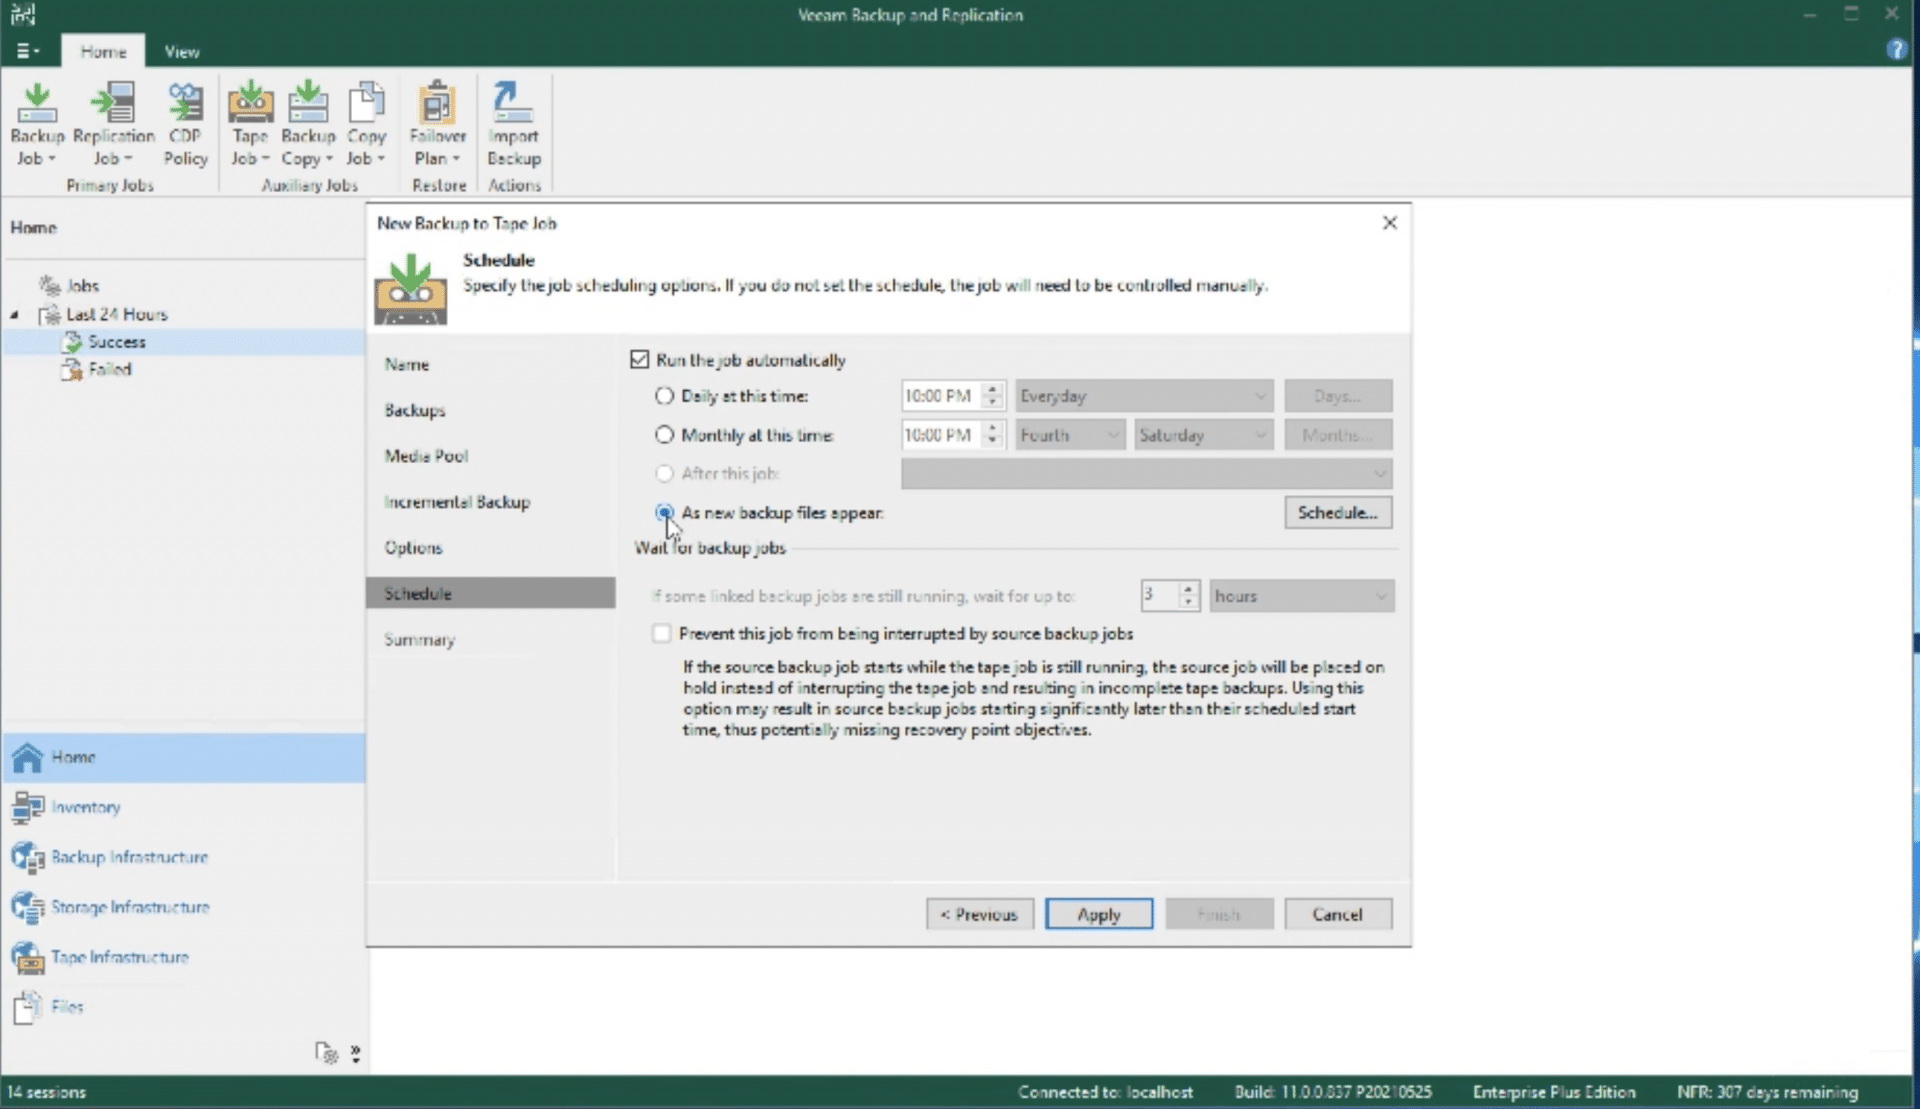
Dalším krokem je vytvoření zálohy. I v této ukázce byly použity výchozí hodnoty a byl vybrán virtuální počítač a také úložiště, které se má použít.
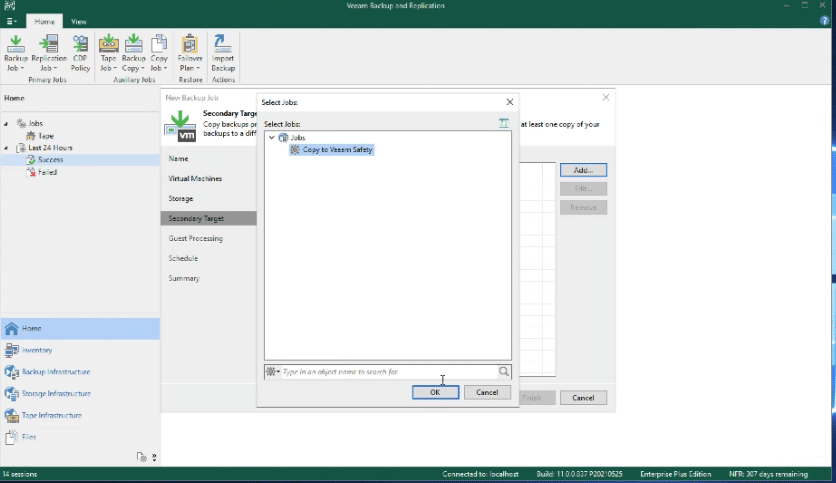
Jakmile je úloha zálohování vytvořena, je spuštěna.
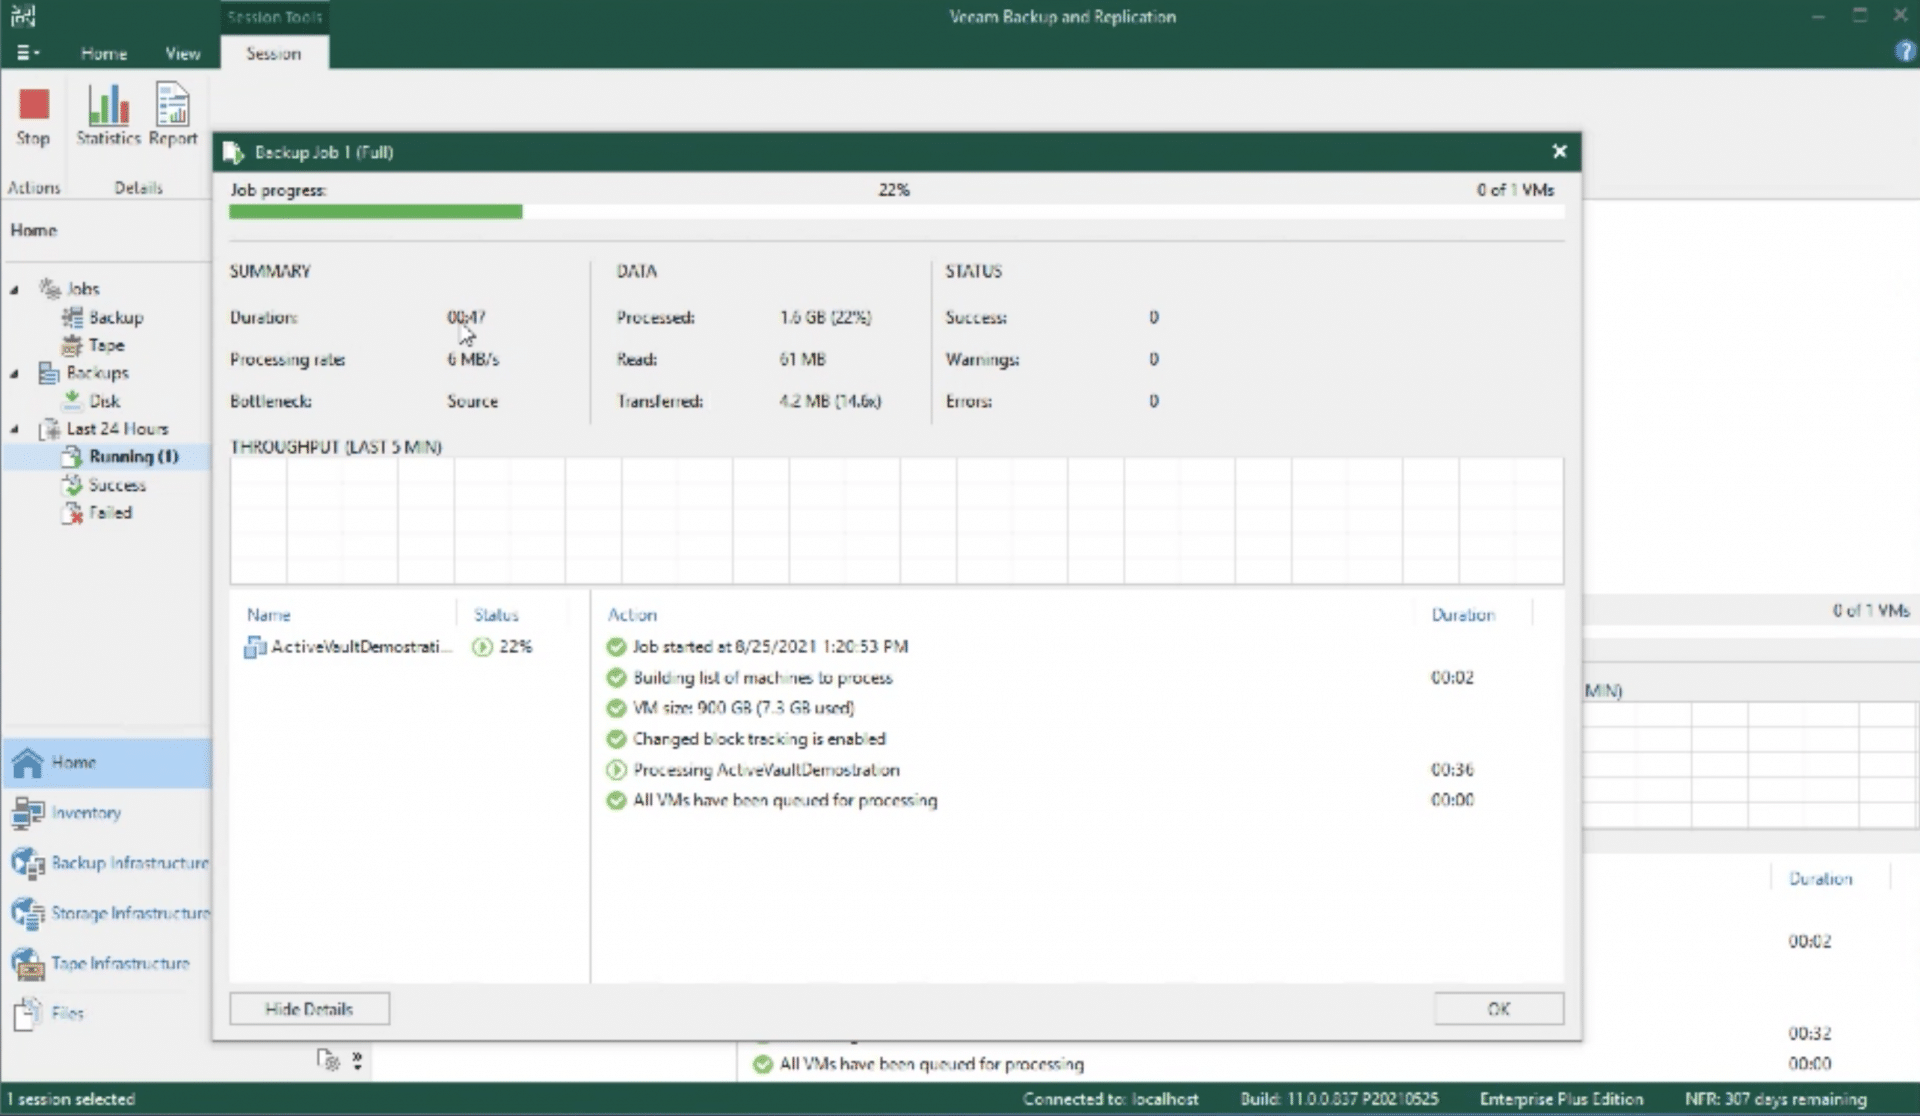
V této konkrétní úloze byla společnost Veeam kromě vytvoření zálohy v úložišti záloh pověřena vytvořením sekundárního záložního média po dokončení zálohování a exportu média, jak je znázorněno níže.
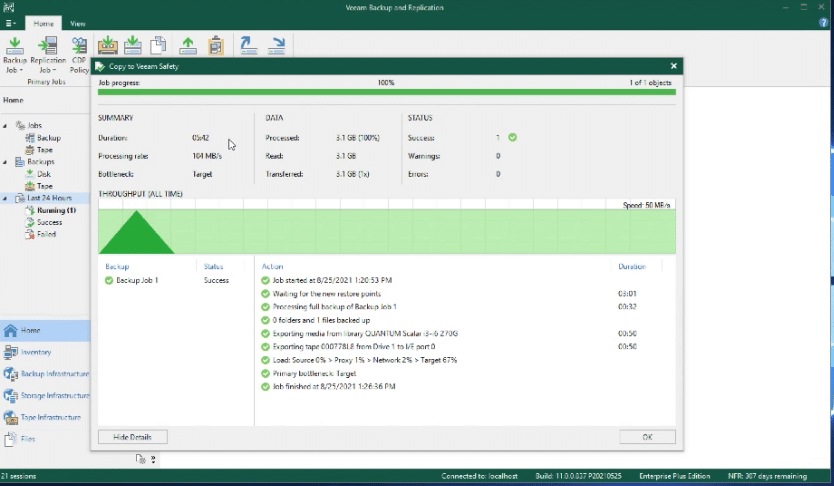
Displej nyní indikuje, že médium bylo exportováno a je považováno za bezpečné.
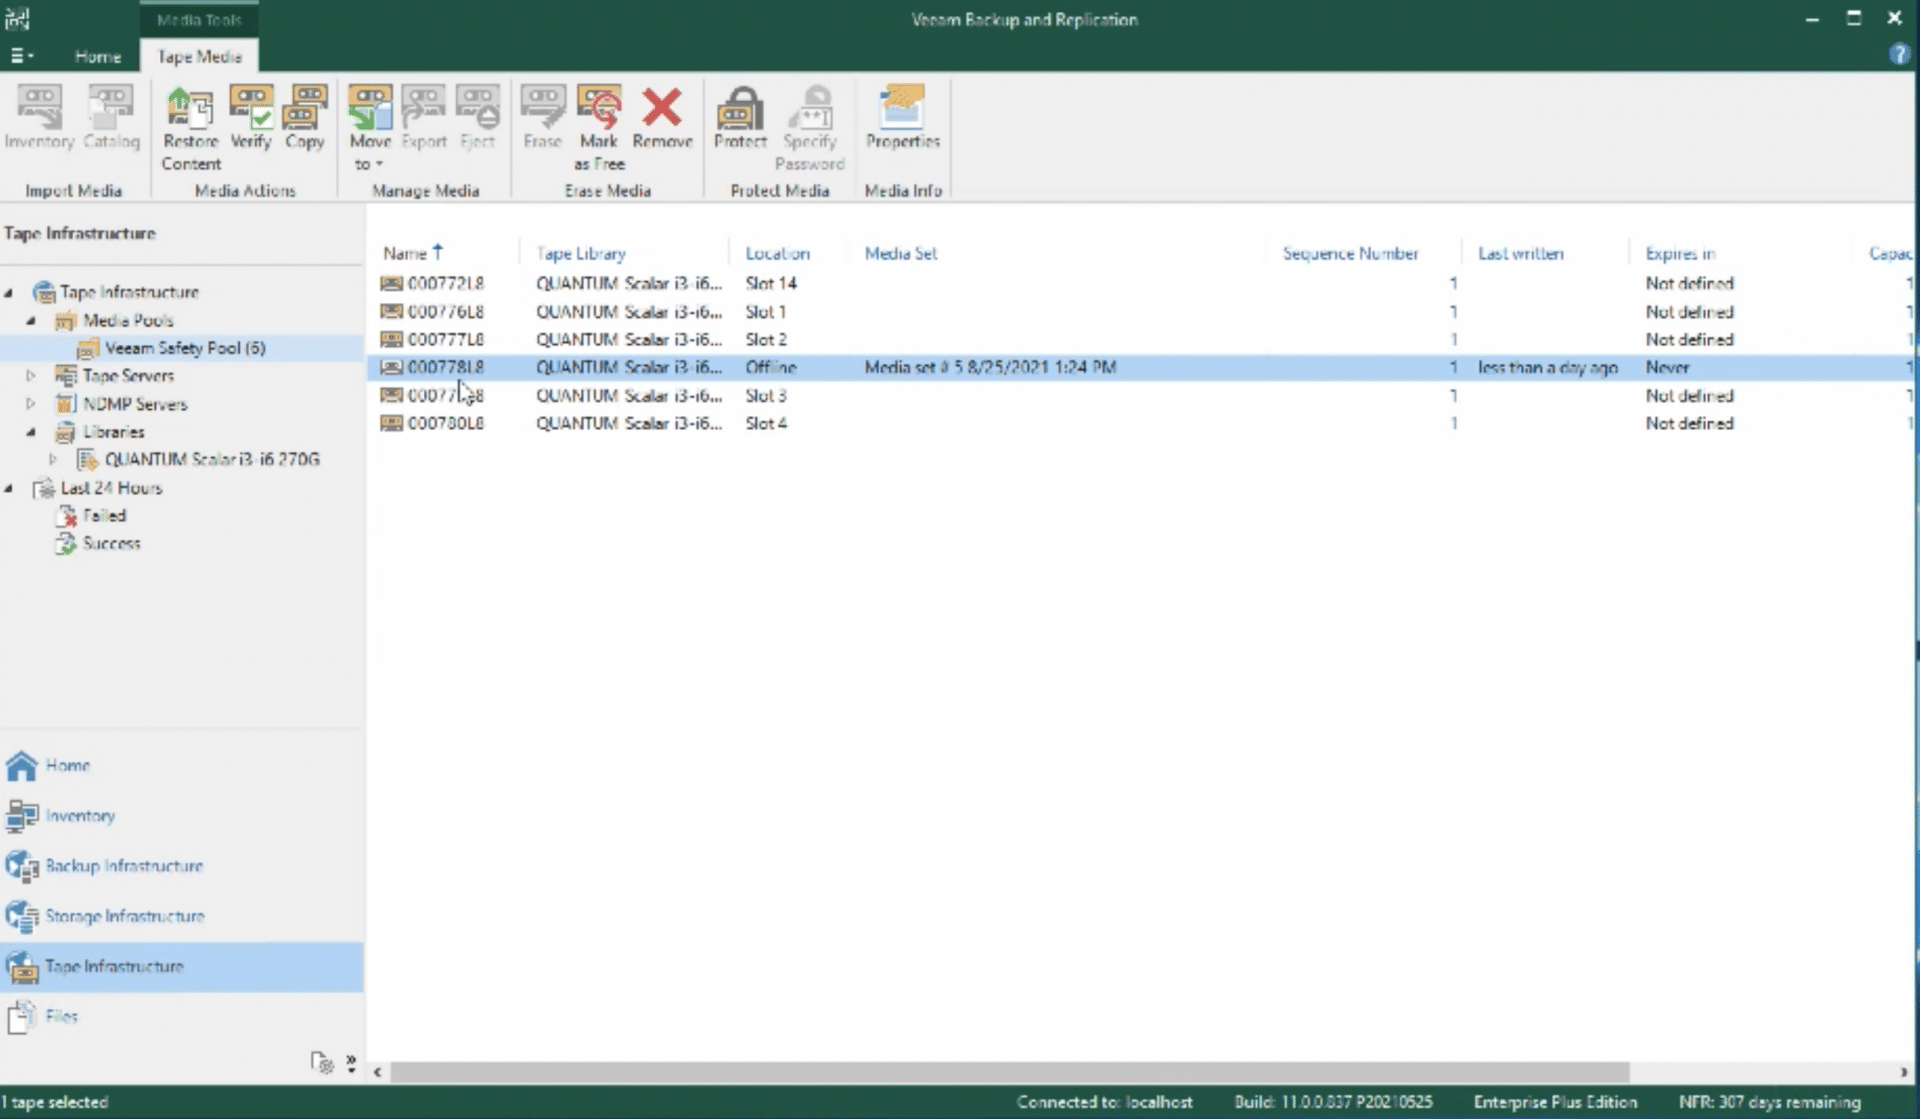
V rámci knihovny pásek má nyní knihovna Active Vault přiřazenou pásku a jedna z původních pásek ze zálohy Veeam byla přesunuta.
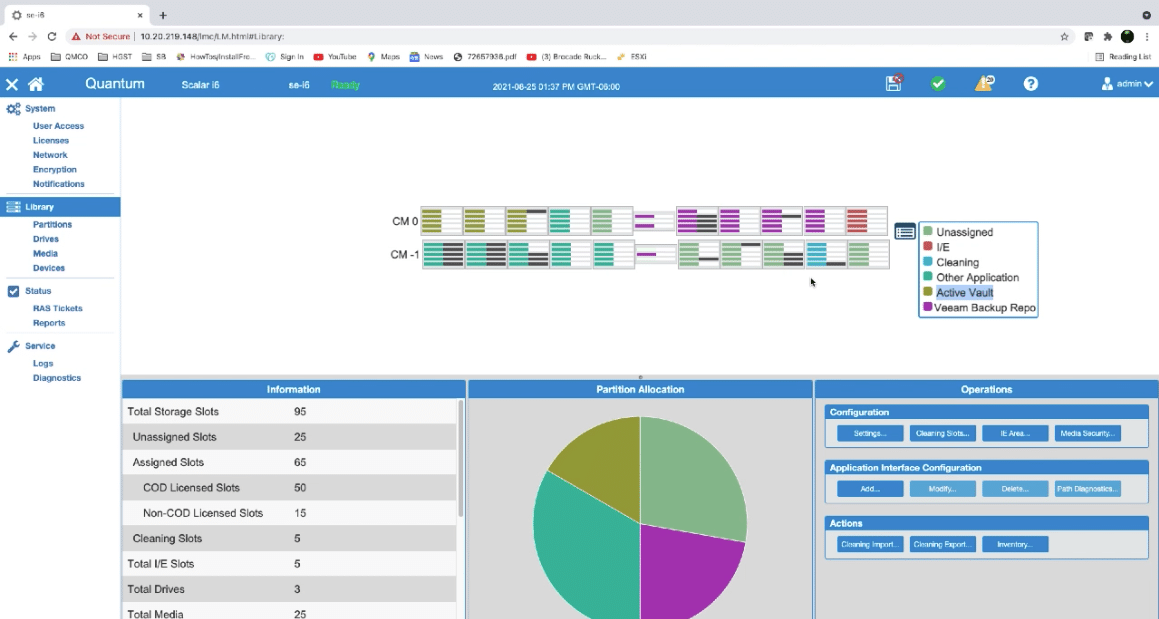
Pokud je povoleno logické blokování pásky, páska nemůže opustit oddíl Active Vault. Odtud administrátor pomocí grafického rozhraní knihovny zablokuje zásobník pásky a vysune jej až na doraz, čímž aktivuje blokování výkupného.
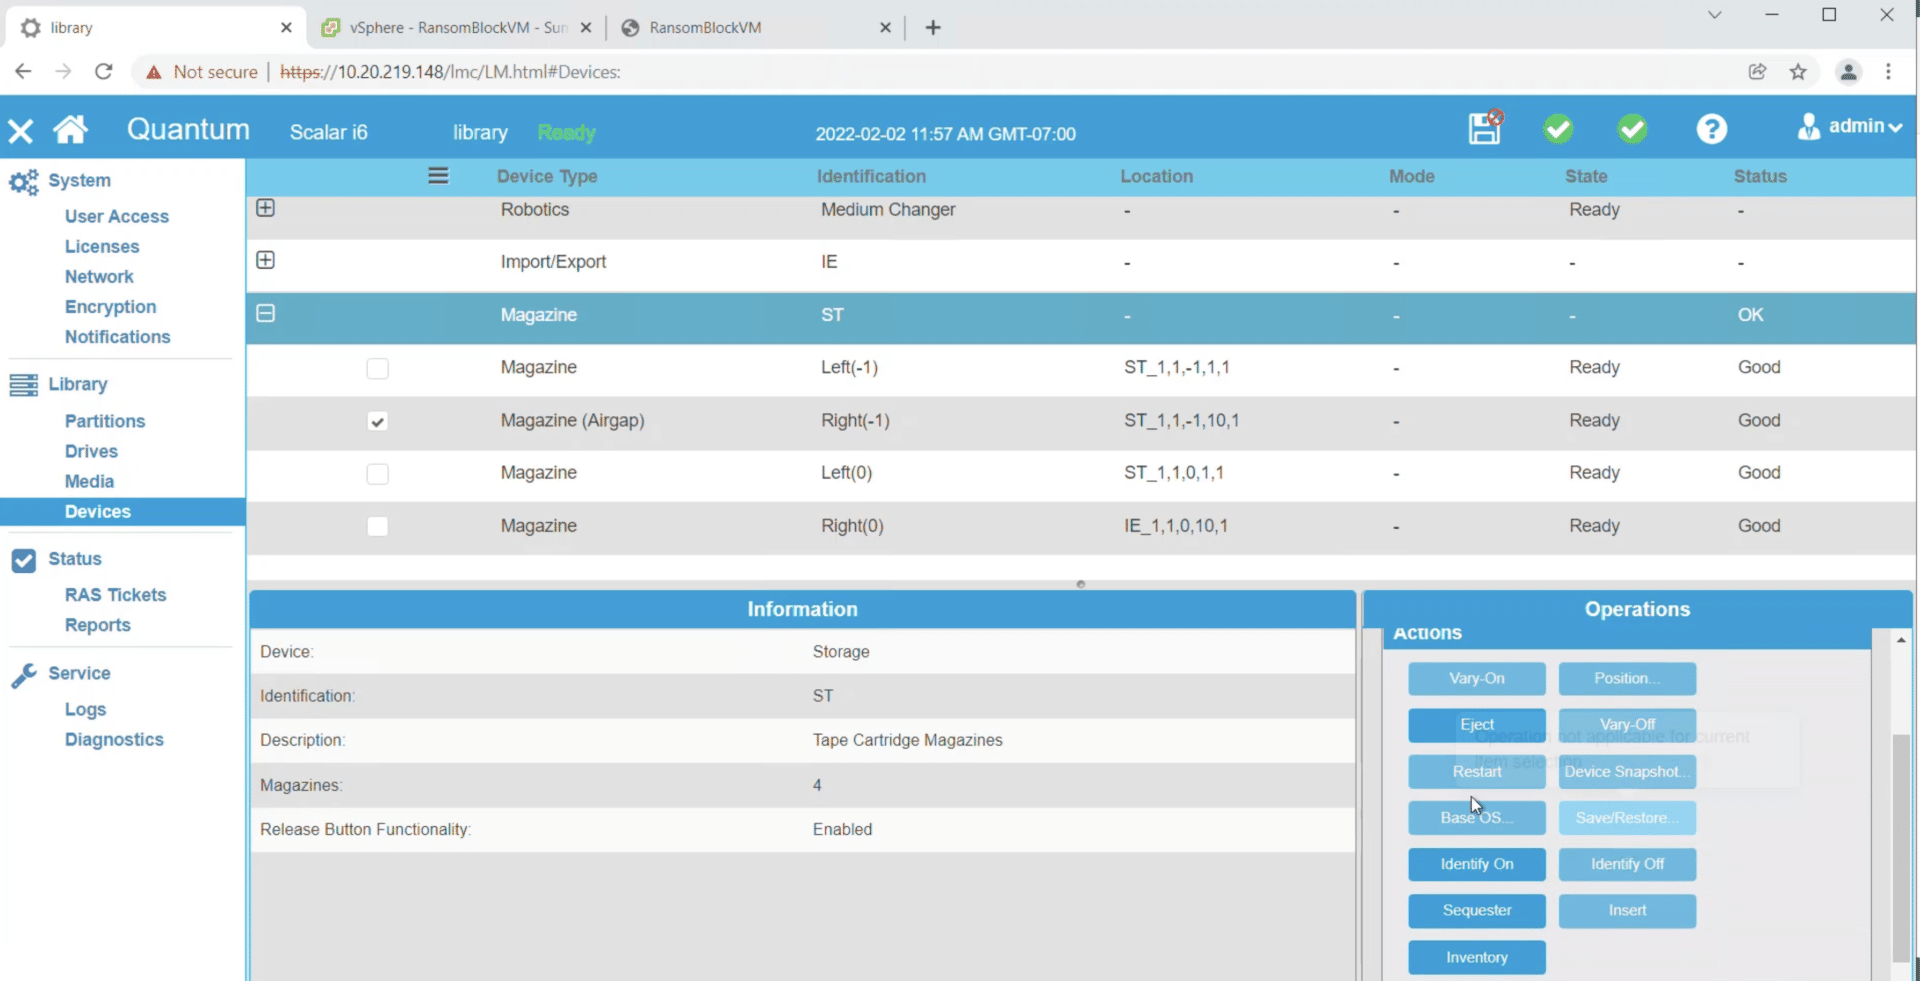
Tato akce zajistí bezpečnou kopii, která je pro vnější svět nepřístupná. Pro účely této ukázky předpokládejme, že naše prostředí Veeam bylo napadeno útokem ransomwaru. Útočník se pokusí o zálohu, aby ji držel jako rukojmí, dokud nezaplatíme výkupné. Stále ale máme naši bezpečnou kopii, takže by to mělo být v pořádku.
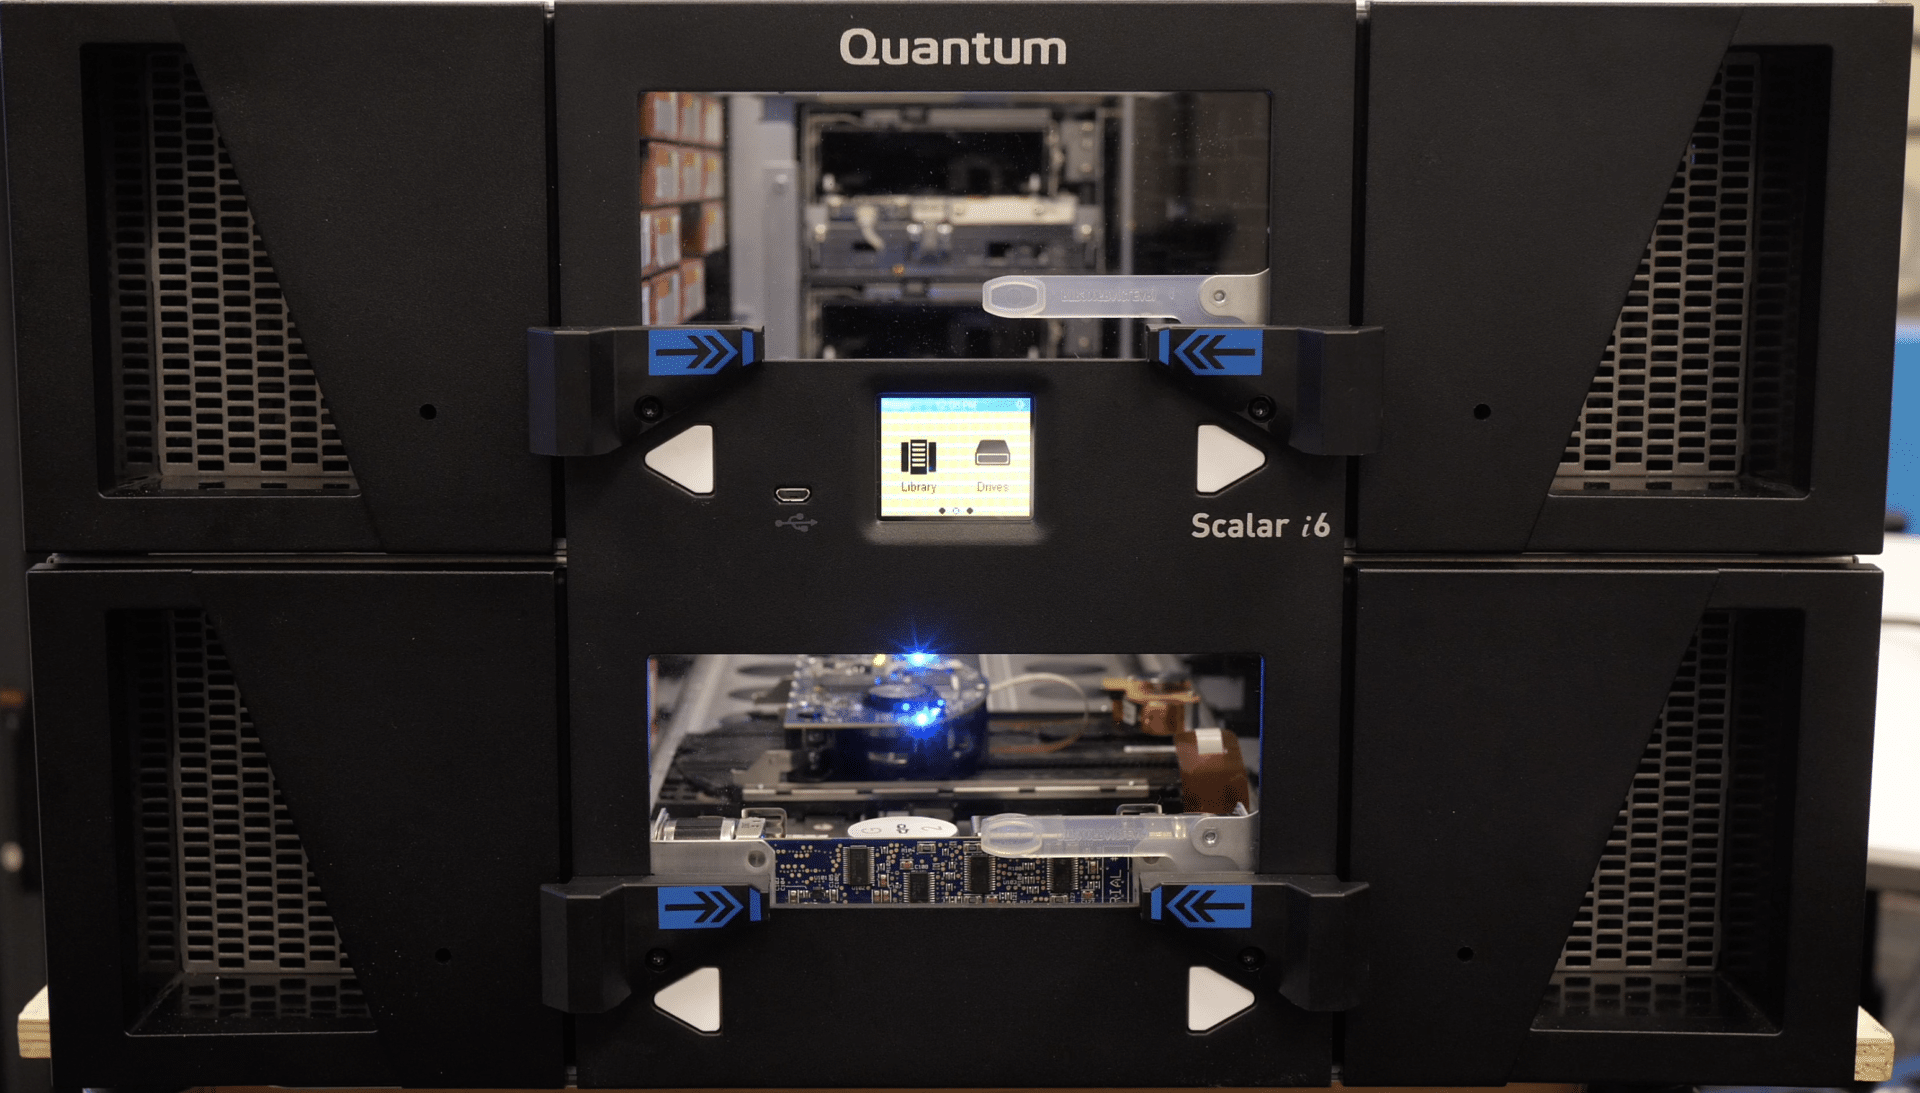
Obrázek nahoře ukazuje vyhozený zásobník u zarážek na přední straně systému Scalar Tape.
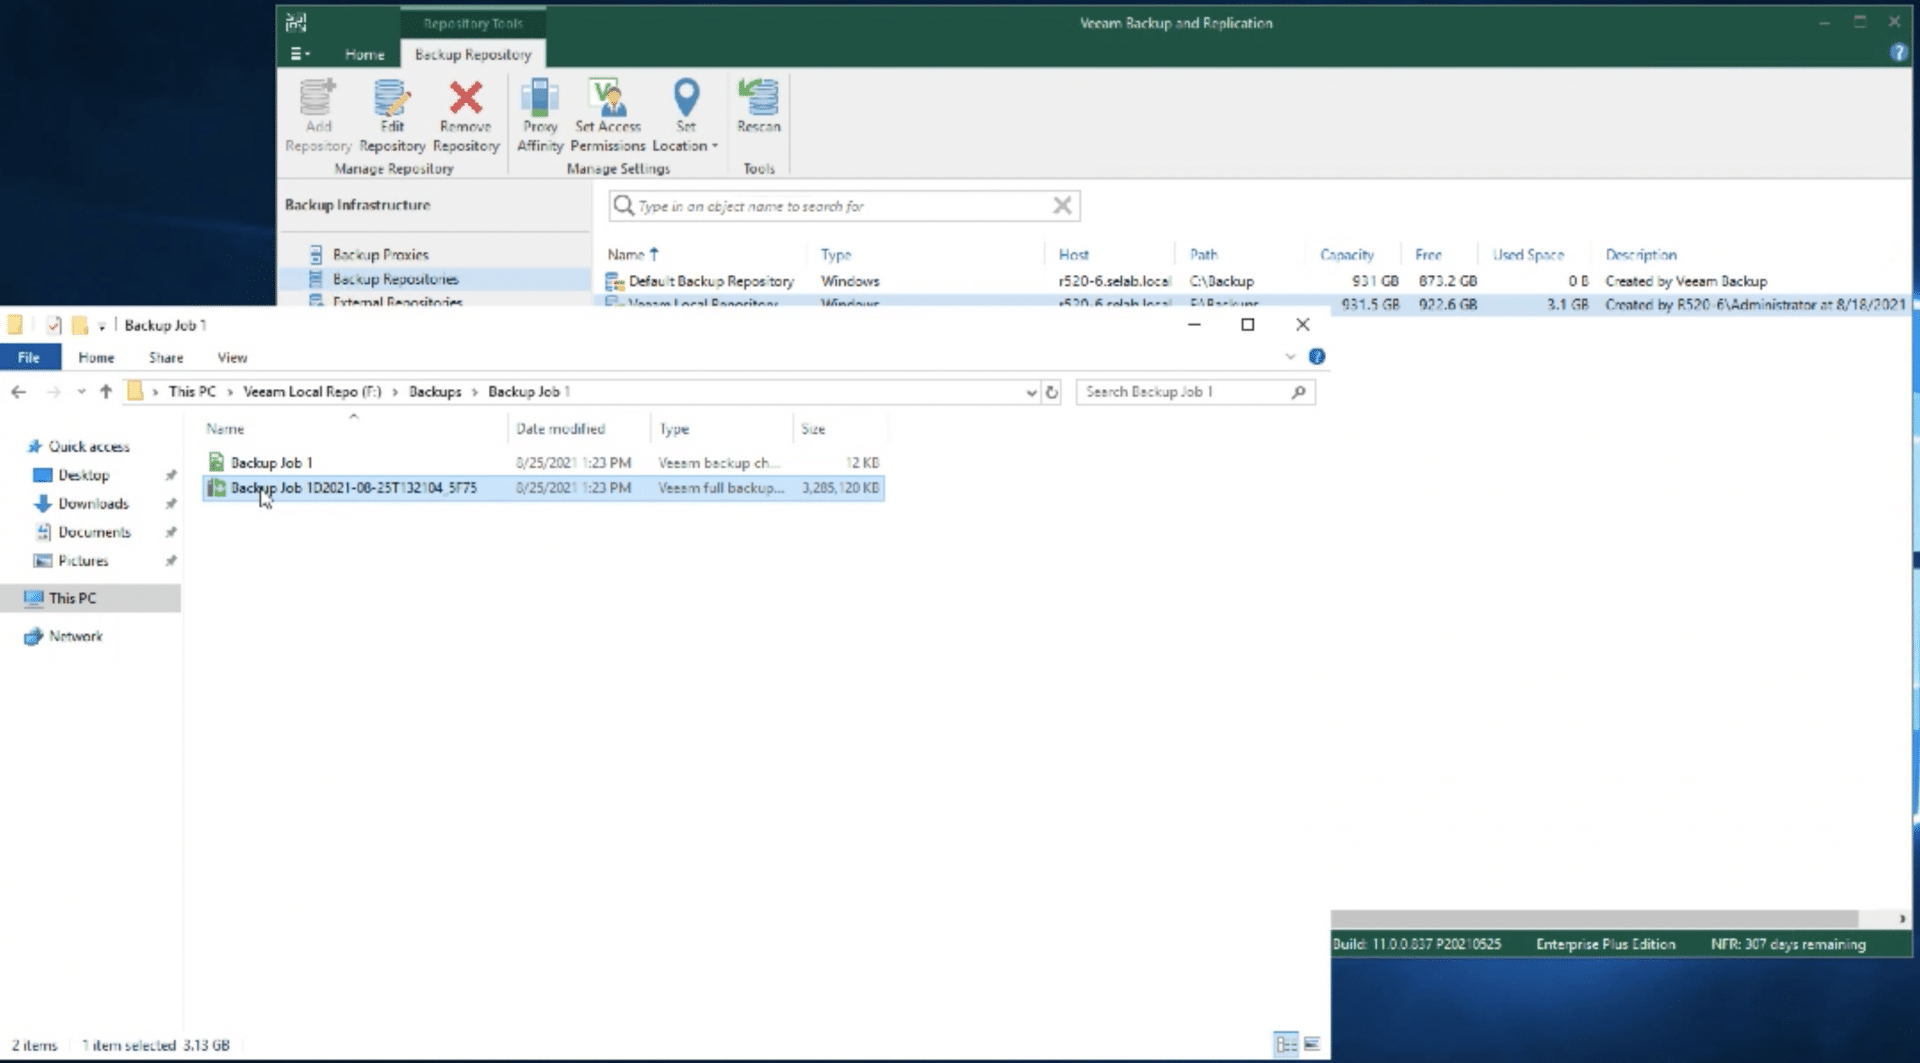
Pro ilustraci ztráty dat byl vymazán disk F: a naformátován. Nyní, když byla data vymazána, je nutné tento disk obnovit a uvést společnost zpět do provozu. Stačí zavolat operátorovi pásky v datovém centru s pokyny k přesunutí pásky zpět do knihovny a data lze obnovit. Po ručním vložení zásobníku zpět do knihovny, čímž se deaktivují funkce Logical Tape Blocking a Ransom Block, lze pásku přesunout zpět do oddílu Veeam pomocí grafického rozhraní.
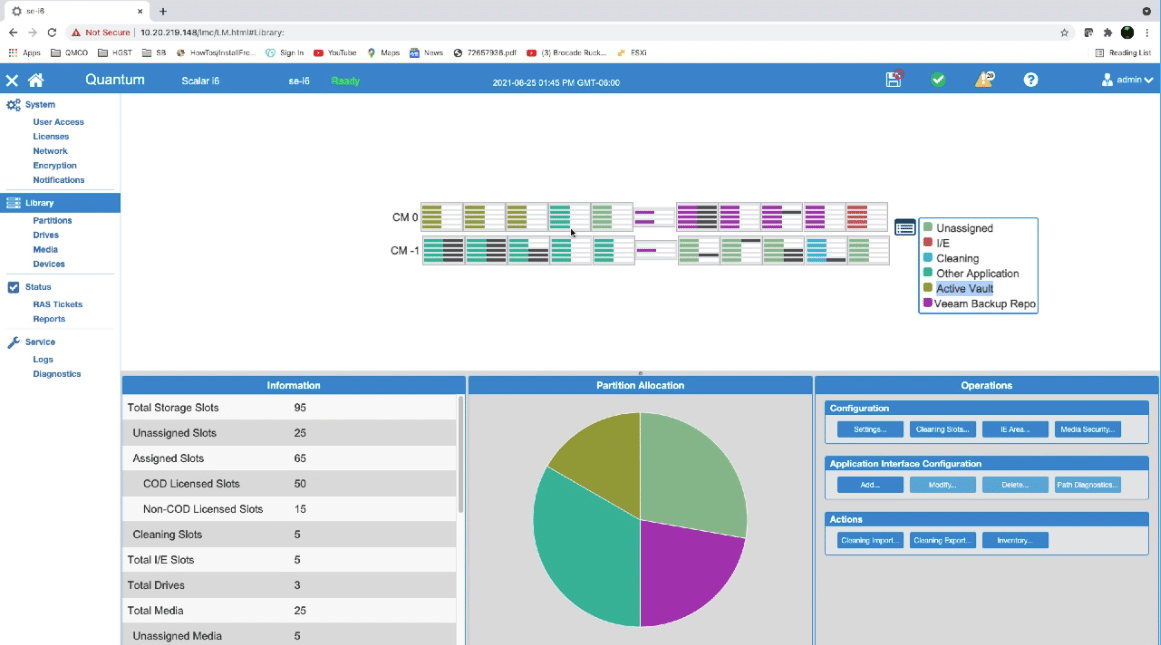
Z výše uvedeného zobrazení vyplývá, že páska byla přesunuta z Active Vault zpět do knihovny Veeam. V tomto okamžiku je Veeam instruován k obnovení záložních souborů z pásky do úložiště.
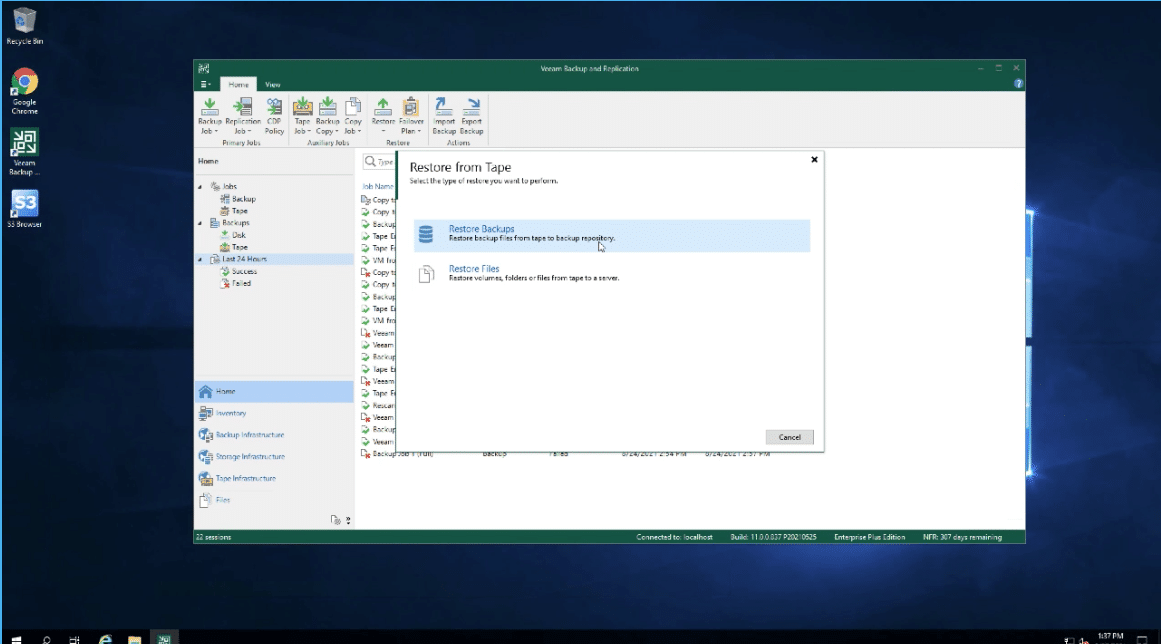
Kromě výběru záložního souboru k obnovení je to celý proces obnovy systému po útoku. Páska je znovu exportována do bezpečí služby Active Vault.
V této ukázce je třeba se zaměřit na několik klíčových bodů, které se týkají Active Vault.
- Ransom Block poskytuje zabezpečení a ochranu uchovávaných pásek bez nutnosti jejich fyzického odstranění.
- Neexistuje žádná cesta vzdáleného útoku na pásky chráněné funkcí Active Vault, Logical Tape Blocking a Ransom Block.
- Active Vault je pro Veeam transparentní
- Správce může při používání těchto bezpečnostních funkcí obnovit zálohu v několika krocích.
Závěrečné myšlenky
V konečném důsledku je pro zajištění maximální ochrany podniku před útoky ransomwaru zapotřebí komplexní strategie. Dobré procesy hygieny dat jsou jen do určité míry účinné a všechna data naznačují, že pokud váš provoz dosud nebyl ransomwarem zasažen, je to jen otázka času. Útoky navíc nezastaví a moderní organizace potřebuje mít plán, jak tyto problémy vyřešit. I když jsou vrstvy ochrany nejlepší volbou, může nastat situace, kdy dojde k prolomení i více obranných mechanismů a bude nutné obnovit kritická data. V takovém případě může být Quantum Scalar Ransom Block tou nejlepší poslední linií obrany v rámci lokální infrastruktury, jakou si můžete přát.
Strávili jsme čas hardwarovou i softwarovou integrací, abychom získali komplexní pochopení fungování Ransom Block. V jistém smyslu je zajímavá myšlenka, že inženýři společnosti Quantum využili stávající pohyb vyhazovače páskového robota v kombinaci se zarážkou k vytvoření fyzické vzduchové mezery pro zálohovaná data. Na druhou stranu je však jednoduchost často nejlepším způsobem, jak řešit složité problémy. Celé řešení Ransom Block je mimořádně snadno použitelné, a to jak samostatně, tak se softwarovými partnery, jako je Veeam, jak jsme viděli v tomto případě.
Ransom Block je nyní k dispozici jako samostatná licence. Pro dosažení maximálního užitku se důrazně doporučuje přidat ji spolu s licencí Active Vault. Proto je přidání hardwarových prvků k jakémukoli novému nákupu Scalaru jasným přínosem. Společnost Quantum navíc tuto funkci již nějakou dobu plánovala a navrhla ji tak, aby bylo možné mnoho jednotek Scalaru dovybavit hardwarem pro podporu Ransom Block. Je osvěžující vidět, že páskové systémy jsou nejen živé a zdravé, ale také na špici technologií ochrany dat.
Kvantové skalární páskové knihovny
Tuto zprávu sponzoruje společnost Quantum Corporation. Veškeré názory a stanoviska vyjádřené v této zprávě vycházejí z našeho nezaujatého pohledu na posuzovaný produkt (produkty).


 Amazon