

Actifio hat IDC beauftragt, anhand von Kopierdaten zu untersuchen, wie Unternehmen ihre kritischen Daten kontrollieren. Die Untersuchung ergab, dass zwei Drittel der Unternehmen die Best-Practice-Standards für die Datenkontrolle nicht einhielten. Mit dieser Studie gibt Actifio auch bekannt, dass die Zahl seiner Unternehmenskunden dramatisch gestiegen ist, da die Virtual Data Pipeline-Technologie von Actifio darauf ausgelegt ist, den Zugriff auf kritische Daten besser zu kontrollieren und besser zu ermöglichen.
Trotz öffentlich bekannter und öffentlich bekannter Sicherheitsverstöße sind Unternehmen weiterhin weitgehend anfällig für Angriffe, bei denen Datenkopien zum Sammeln vertraulicher Informationen verwendet werden können. Da die Produktionsdaten geometrisch wachsen, haben Unternehmen Schwierigkeiten, die Daten sowohl sicher als auch zugänglich zu halten. Ein Teil des Datenschutzes erzeugt riesige Mengen an kopierten Daten (die nach Schätzungen von IDC bis zu 60 % des Budgets für IT-Speicherhardware und -Infrastruktur verbrauchen), was wiederum zu mehr Zielen für diejenigen macht, die mit böswilliger Absicht versuchen, auf die Daten zuzugreifen. Diese Daten sind nicht nur schwer zu schützen, es fällt vielen Unternehmen auch schwer, den Überblick zu behalten.
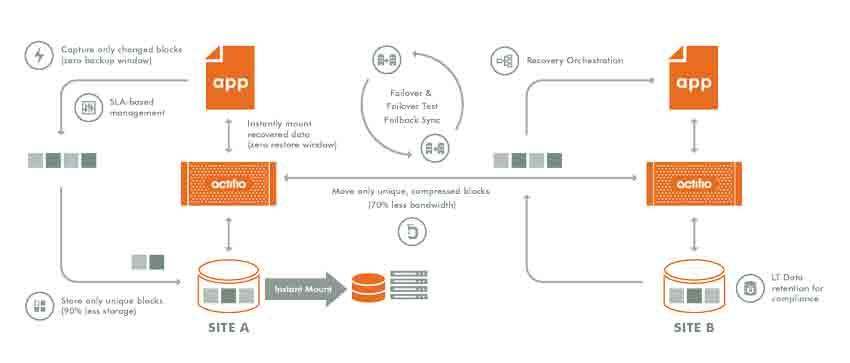
Aufgrund seiner Fähigkeit, Daten direkt aus Produktionsanwendungen zu erfassen, eine einzige „Golden-Master“-Kopie dieser Daten in ihrer sichersten Umgebung zu verwalten und dann virtuelle Kopien zu verwenden, um sowohl Zugänglichkeit als auch Kontrolle zu gewährleisten, verzeichnet Actifio einen Zuwachs an Kunden. Die Virtualisierung von Kopierdaten schränkt deren Verbreitung und Verfügbarkeit ein.
Zu den weiteren Ergebnissen der Studie „Häufige Lücken in der Datenkontrolle: Identifizierung, Quantifizierung und Lösung mithilfe von Best Practices“ gehören:
- Zwei Drittel der Unternehmen halten sich nicht an die Best-Practice-Standards für die Datenkontrolle, und nur wenige werden wahrscheinlich das gesamte Spektrum der Datensicherheitsrichtlinien konsequent umsetzen
- 77 % der befragten Unternehmen versäumen es, sensible Daten während der Test-/Entwicklungsphase zu maskieren, was die Gefahr einer Datenschutzverletzung deutlich erhöht
- Die Regierung schneidet bei der Umsetzung von Datenkontrollrichtlinien insgesamt am besten ab; Der Bildungssektor ist der schwächste
- Der CIO spielt eine zentrale Rolle bei der Umsetzung von Datenkontroll-/Sicherheitsrichtlinien – Richtlinien werden nur in 34 Prozent der Fälle auf Ad-hoc-Basis angewendet
- Eine typische Organisation verfügt über 375 Datenkopien, wobei jede Kopie vertrauliche Informationen enthält und daher ein erhöhtes Angriffsrisiko besteht


 Amazon