

Angesichts der zunehmenden Malware- und Ransomware-Angriffe ist die Implementierung umfassender Sicherheitsfunktionen für alle Branchenteilnehmer unerlässlich. VMware reagiert darauf mit NSX-T 3.2, das neben Sicherheitsverbesserungen auch Funktionen für Netzwerk- und Cloud-Bereitstellung bietet. In einem früheren Beitrag haben wir alle neuen Funktionen und Verbesserungen ausführlich beschrieben.
NSX-T 3.2 führt neue Funktionen ein, um Malware- und Ransomware-Angriffe im Netzwerk zu identifizieren und darauf zu reagieren, die Benutzeridentifizierung und L7-Anwendungsidentifizierungsfunktionen zu verbessern und gleichzeitig die Bereitstellung zu vereinfachen.
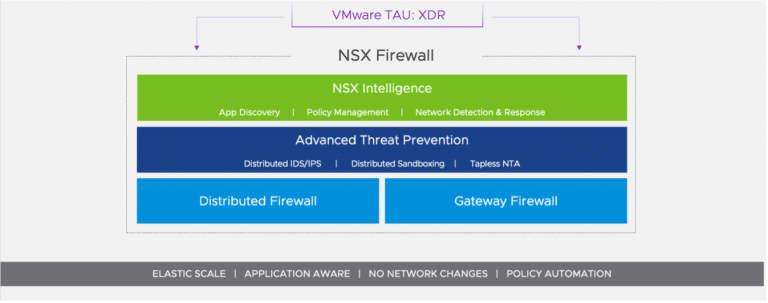
VMware NSX 3.2-Sicherheit – Distributed Advanced Threat Prevention (ATP)
Die Techniken zum Hacken von Netzwerkgeräten werden immer ausgefeilter. Diese Angreifer geben sich nicht mit einem einzelnen Angriffsprozess zufrieden, sondern nutzen häufig mehrere Techniken, um in das Netzwerk einzudringen, indem sie sich seitlich innerhalb des Netzwerks bewegen und kritische Daten stehlen. Frühere Methoden, um diese Hacker zu vereiteln, waren bestenfalls Mikrosegmentierungslösungen, die sich ausschließlich auf die Zugriffskontrolle konzentrierten und die Angriffsfläche reduzierten, aber sicherlich nicht ausreichten, um Schutz vor den heute verwendeten Technologien zu bieten.
VMware NSX-T 3.2 führt mehrere neue Funktionen ein, die sich auf die Erkennung und Verhinderung von Angriffen innerhalb des Netzwerks konzentrieren. Früher war für diese Art der Sicherheit ein physischer Netzwerkabgriff für jedes Netzwerksegment erforderlich. Diese Hardware-Abzweige würden das Netzwerk stören und im Falle eines Ausfalls wäre der Austausch des Abzweigs mit großem Aufwand verbunden. Überhaupt nicht effizient.
Verteilte NSX-T-Malware-Prävention
Die dynamische Malware-Technologie von Lastline, die 2020 von VMware übernommen wurde, ist in die NSX Distributed Firewall integriert und bietet eine Lösung zur verteilten Malware-Prävention. Da Lastline in den Hypervisor-Kernel integriert ist, identifiziert die eingebettete Firewall sowohl „bekannte Schadsoftware“ als auch „Zero-Day“-Malware. Dies ist eine große Verbesserung gegenüber früheren Methoden zur Abwehr neuer Malware-Versionen.
Verteiltes Verhaltens-IDPS
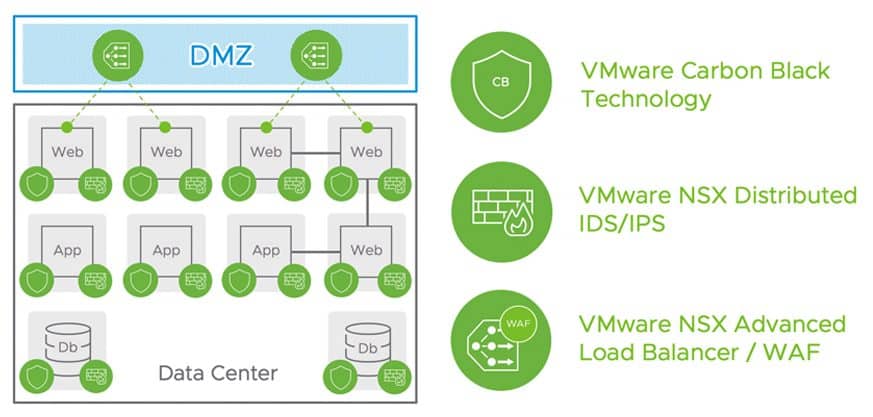
Während das Intrusion Detection and Prevention System (IDPS) in erster Linie eine signaturbasierte Erkennung von Einbrüchen lieferte, führt NSX 3.2 auch „verhaltensbasierte“ Einbrucherkennungsfunktionen ein. Diese Funktion warnt Administratoren, wenn bei einem Workload Verhaltensanomalien wie DNS-Tunneling oder Beaconing auftreten, die Anlass zur Sorge geben könnten.
Netzwerkverkehrsanalyse (NTA)
Die verteilte Netzwerkverkehrsanalyse (NTA) wird in NSX-T 3.2 eingeführt. NTA dient der Erfassung des netzwerkweiten Verhaltens und der Identifizierung von Anomalien auf aggregierter Netzwerkebene. Netzwerkweite Anomalien wie beispielsweise laterale Bewegungen, verdächtiger RDP-Verkehr und schädliche Interaktionen mit dem Active Directory-Server können Sicherheitsteams über laufende Angriffe informieren und ihnen helfen, schnell Gegenmaßnahmen zu ergreifen.
Netzwerkerkennung und -antwort (NDR)
So nützlich ML/KI bei der Entwicklung neuer Techniken zur Sicherheitserkennung und -prävention auch ist, Hacker nutzen die Technologie, um bestehende Sicherheitstools zu umgehen. Dies führt zu einer Alarmüberlastung und daraus resultierender Müdigkeit. Schauen wir uns das etwas genauer an, denn KI/ML scheint überall zu sein.
KI vs. ML
Künstliche Intelligenz versucht, intelligentes, menschenähnliches Verhalten nachzubilden. Dies kann durch maschinelles Lernen erreicht werden. Ein KI-System, das kein maschinelles Lernen beinhaltet, wird als Expertensystem betrachtet, da die Fähigkeiten auf einer erfassten Reihe von Regeln basieren.
Maschinelles Lernen ( ML) ist eine spezielle Form der KI. ML-Systeme analysieren große Datensätze, kategorisieren die Daten und erstellen Regeln, die festlegen, welche Daten in welche Kategorie gehören. ML kann verwendet werden, um Netzwerkverhaltensdaten zu analysieren und sie anhand definierter Regeln als normal oder anomal zu kategorisieren.
Maschinelles Lernen lässt sich in zwei Varianten unterteilen: überwachtes und unüberwachtes Lernen . Überwachtes maschinelles Lernen ordnet Eingabevariablen Ausgabevariablen zu, um präzise Vorhersagen über die analysierten Daten zu treffen. Bei der Bedrohungserkennung können Algorithmen des maschinellen Lernens verdächtige Verhaltensweisen und die Zuordnung zu einer „bösartigen“ Kategorie nutzen, um einen Bedrohungsklassifikator zu entwickeln und diesen anschließend zur Analyse neuer Daten zu verwenden.
Beim unüberwachten maschinellen Lernen gruppiert das System Daten anhand ihrer Merkmale. Dadurch werden Gruppen mit ähnlichen Elementen identifiziert, sodass ein Analyst eine große Anzahl ähnlicher Stichproben mit einer einzigen Entscheidung bearbeiten kann.
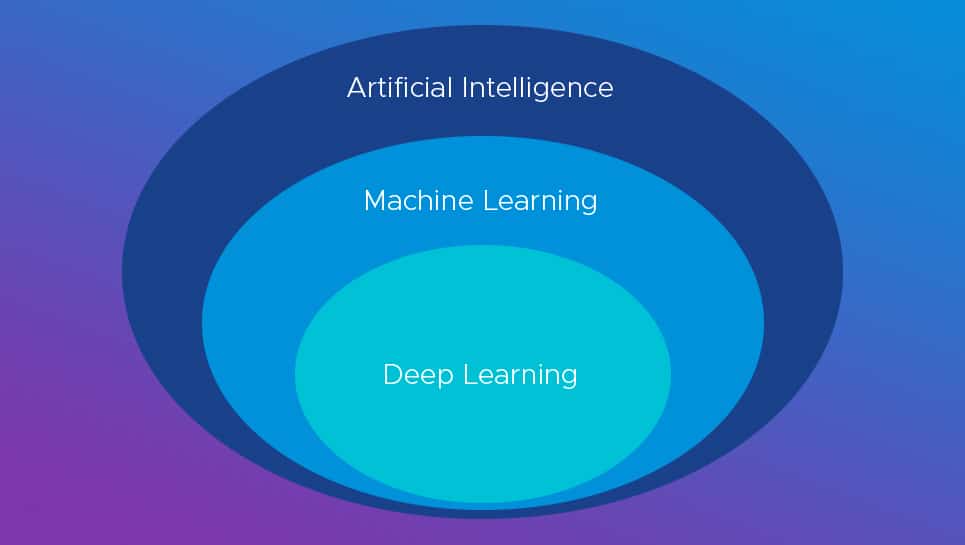
Und dann gibt es noch Deep Learning: eine spezielle Form des maschinellen Lernens, die neuronale Netze anstelle statistischer Analysen zur Datenauswertung nutzt. Deep Learning eignet sich besonders gut zum Klassifizieren großer Datenmengen. Allerdings hat Deep Learning den Nachteil, dass es weniger gut erklären kann, warum etwas zu einer bestimmten Gruppe gehört, beispielsweise warum eine ausführbare Datei gefährlich ist.
So wie Anbieter versuchen, mithilfe von KI-/ML-Tools sichere Systeme zu schaffen, so versuchen es auch die Hacker auf der Welt. Sie nutzen die bisher gesammelten Daten und erzeugen bösartiges Verhalten. Dies wird als gegnerisches Lernen bezeichnet, und Entwickler müssen diese Angriffsarten definieren und Blöcke erstellen, um zu verhindern, dass sie in das System eindringen.
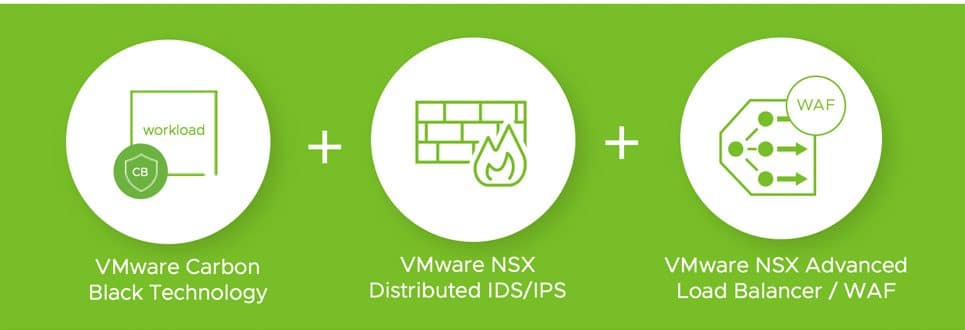
Die NSX-T 3.2 Netzwerk-Erkennungs- und Reaktionslösung nutzt fortschrittliche KI/ML-Techniken und konsolidiert Sicherheitsindikatoren (IOCs) aus verschiedenen Erkennungssystemen wie IDS, NTA und Malware-Erkennung. So entsteht eine Kampagnenansicht, die die jeweils laufenden Angriffe visualisiert. Die MITRE ATT&CK-Visualisierung zeigt Kunden die einzelnen Phasen der Angriffskette, und die Zeitreihenansicht verdeutlicht die Abfolge der Ereignisse, die zum Netzwerkangriff geführt haben.
Wichtige Firewall-Verbesserungen
Neben der Bereitstellung von Advanced Threat Prevention-Funktionen in NSX-T 3.2 ist die Bereitstellung sinnvoller Verbesserungen für Kern-Firewall-Funktionen ein ebenso wichtiger Innovationsbereich.
Vor NSX-T 3.2 mussten Kunden die VLAN-Switch-Ports von VDS auf N-VDS verschieben, bevor Workloads sowohl mit Overlay-basierten N-VDS-Switch-Ports als auch mit VLAN-basierten Switch-Ports verbunden waren, bevor eine verteilte Firewall durchgesetzt werden konnte. Mit NSX-T 3.2 werden native VLAN-DVPGs unverändert unterstützt, ohne dass auf N-VDS umgestellt werden muss. Tatsächlich kann verteilte Sicherheit völlig nahtlos erreicht werden, ohne dass Netzwerkkonstrukte geändert werden müssen.
Mit NSX-T 3.2 können verteilte Firewall-Regeln nativ in vCenter erstellt und geändert werden. Für kleine bis mittlere VMware-Kunden macht diese Funktion die Nutzung einer separaten NSX Manager-Schnittstelle überflüssig.
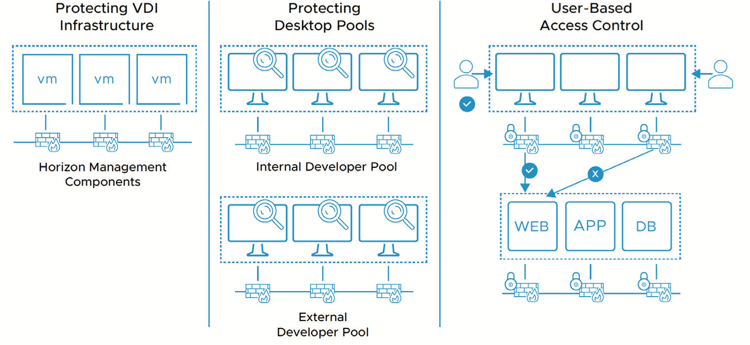
NSX unterstützte bereits in früheren Versionen die benutzeridentitätsbasierte Zugriffskontrolle. Mit dieser neuen Version wird die Möglichkeit zur direkten Anbindung an Microsoft Active Directory mit Unterstützung für die Benutzeridentitätszuordnung eingeführt. Kunden, die keine Active Directory-Benutzerauthentifizierung verwenden, können alternativ VMware vRealize Log Insight für die Benutzeridentitätszuordnung nutzen. Diese Funktionserweiterung gilt sowohl für die NSX Distributed Firewall als auch für die NSX Gateway Firewall.
Verbesserte L7-Anwendungsidentifikation für verteilte und Gateway-Firewalls
Der Signatursatz ist nun auf rund 750 Anwendungen erweitert. Im Gegensatz zu Perimeter-Firewall-Anbietern liegt der Schwerpunkt bei NSX auf internen Anwendungen, die von Unternehmen gehostet werden, und nicht auf der Identifizierung von Internetanwendungen. Diese Funktionserweiterung gilt sowohl für NSX Distributed Firewall als auch für Gateway-Firewalls.
NSX-Intelligenz
NSX Intelligence bietet Transparenz über den gesamten Anwendungsdatenverkehr im Netzwerk. Administratoren erstellen Mikrosegmentierungsrichtlinien, um die Angriffsfläche zu reduzieren. Die Verarbeitungspipeline entfernt Duplikate, aggregiert und korreliert den Ost-West-Datenverkehr und liefert so umfassende Einblicke.
Mit dem Wachstum der Anwendungsinfrastruktur muss auch die Sicherheitsanalyseplattform mitwachsen. Mit dieser neuen Version wurde der Dienst von einer eigenständigen Appliance auf eine von Kubernetes unterstützte Container-Mikroservice-Architektur umgestellt. Diese Architekturänderung macht den NSX Intelligence Data Lake zukunftssicher und wird die Lösung schließlich auf Kubernetes-Cluster mit mehreren Knoten skalieren. Dieses Update macht NSX Intelligence für große Unternehmen geeignet, insbesondere mit der Scale-out-Funktion.
NSX-Gateway-Firewall
Während sich die NSX Distributed Firewall auf die Ost-West-Kontrolle innerhalb des Netzwerks konzentriert, dient die NSX Gateway Firewall der Sicherung des ein- und ausgehenden Datenverkehrs in und aus einer Zone.
Die NSX Gateway Firewall wurde in Version 3.2 um wichtige Funktionen zur Erkennung erweiterter Bedrohungen verbessert. Die Gateway Firewall kann nun sowohl bekannte als auch Zero-Day-Malware erkennen, die in das Netzwerk eindringt oder es verlässt. Diese neue Funktion basiert auf der Integration der Gateway Firewall mit der hoch angesehenen dynamischen Netzwerk-Sandbox- Technologie von Lastline.
Interne Benutzer und Anwendungen, die auf bösartige Websites zugreifen, stellen ein großes Sicherheitsrisiko dar, das angegangen werden muss. Darüber hinaus müssen Unternehmen den Internetzugang einschränken, um die unternehmensinternen Internetnutzungsrichtlinien einzuhalten.
NSX Gateway Firewall in 3.2 kann auch den Zugriff auf Internetseiten einschränken und interne Benutzer daran hindern, auf schädliche Websites zuzugreifen, basierend entweder auf der Kategorie, zu der die URL gehört, oder auf der „Reputation“ der URL. Die URL-zu-Kategorie- und Reputationszuordnung wird von VMware ständig aktualisiert, sodass die Absicht des Kunden auch nach vielen Änderungen auf den Internetseiten automatisch durchgesetzt wird.
Zusammenfassung
NSX-T Version 3.2 bietet erhebliche Verbesserungen der bestehenden NSX-T-Sicherheit. Aktualisierungen der NSX Gateway Firewall adressieren die anhaltende Bedrohung durch externe Hacker, berücksichtigen aber auch die Notwendigkeit, den internen Zugriff auf externe Websites zu überwachen. Eines der interessanteren Updates dieser Version befasst sich mit KI/ML und deren Einsatz zur Analyse des Datenverkehrs und zur Ausführung intelligenter IDPS-, NTA- und NDR-Funktionen. Dies stellt Administratoren die Tools zur Verfügung, mit denen sie die allgegenwärtige Hacking-Bedrohung verhindern können.


 Amazon