

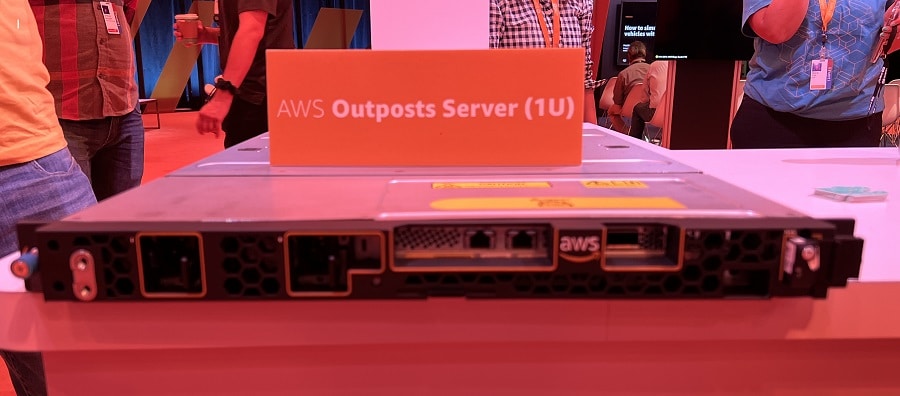
Amazon ha lanzado tres servidores AWS Outposts, cada uno de los cuales funciona con el sistema Nitro de AWS. Outposts es una línea de soluciones totalmente administradas que ofrecen infraestructura y servicios de AWS a cualquier ubicación local o perimetral. Sus soluciones también brindan a los clientes la capacidad de ampliar y ejecutar servicios nativos de AWS en las instalaciones en una variedad de factores de forma diferentes (desde 1U hasta 42U) y en múltiples implementaciones de rack.

Aquí hay un resumen rápido de los nuevos servidores de AWS Outposts:
| Nombre/Tamaño de rack/ID de catálogo | Capacidad de la instancia EC2 | Procesador / Arquitectura | vCPU | Salud Cerebral | NVMe local Almacenamiento SSD |
| Puestos avanzados 1U (STBKRBE) |
c6gd.16xgrande | Graviton2 / Brazo | 64 | 128 GiB | 3.8 TB (2x 1.9 TB) |
| Puestos avanzados 2U (LMXAD41) |
c6id.16xgrande | Lago de hielo Intel / x86 | 64 | 128 GiB | 3.8 TB (2 de 1.9 TB) |
| Puestos avanzados 2U (KOSKFSF) |
c6id.32xgrande | Lago de hielo Intel / x86 | 128 | 256 GiB | 7.6 TB (4 de 1.9 GB |

Amazon indica que los usuarios pueden crear subredes VPC en cada Outpost con la capacidad de lanzar instancias Amazon EC2 desde AMI respaldadas por EBS en la región principal. En la tabla a continuación, verá que el modelo c6gd.16xlarge admite seis tamaños de instancia, el modelo c6id.16xlarge admite todos excepto el más grande y el modelo c6id.32xlarge admite todos ellos:
| Nombre de instancia | vCPU | Salud Cerebral | Almacenamiento local |
| c6gd.grande | 2 | 4 GiB | 118 GB |
| c6gd.xgrande | 4 | 8 GiB | 237 GB |
| c6gd.2xgrande | 8 | 16 GiB | 474 GB |
| c6gd.4xgrande | 16 | 32 GiB | 950 GB |
| c6gd.8xgrande | 32 | 64 GiB | 1.9 TB |
| c6gd.16xgrande | 64 | 128 GiB | 3.8 TB |
| c6id.grande | 2 | 4 GiB | 118 GB |
| c6id.xlarge | 4 | 8 GiB | 237 GB |
| c6id.2xgrande | 8 | 16 GiB | 474 GB |
| c6id.4xgrande | 16 | 32 GiB | 950 GB |
| c6id.8xgrande | 32 | 64 GiB | 1.9 TB |
| c6id.16xgrande | 64 | 128 GiB | 3.8 TB |
| c6id.32xgrande | 128 | 256 GiB | 7.6 TB |
Los usuarios pueden mezclar tamaños de instancia dentro de cada servidor de Outposts; sin embargo, debe permanecer dentro de las capacidades generales de procesamiento y almacenamiento disponibles. Además, puede crear clústeres de Amazon ECS (con la compatibilidad con Amazon EKS próximamente), mientras que el código local puede utilizar toda la biblioteca de servicios en la nube de AWS.

Los servidores de Outposts se conectan a la nube a través de Internet pública o una línea privada de AWS Direct Connect y admiten una interfaz de red local que proporciona una presencia de nivel 2 en las redes locales para los puntos finales de servicio de AWS.
También aprovechan algunas de las funciones más potentes de AWS Nitro , como la conectividad de alta velocidad y la seguridad mejorada:
- El modelo de seguridad está bloqueado e impide el acceso administrativo, lo que ayuda a proteger contra la manipulación y el error humano.
- Los datos en reposo están protegidos por una clave de seguridad física compatible con NIST
El servidor de Outposts se puede solicitar desde la Consola de administración de AWS.


 Amazon