

NVIDIA ha lanzado la plataforma NVIDIA Open Agent Safety Platform, una plataforma de software abierta y un diseño de sistema de referencia que implementa medidas de seguridad para los agentes de IA autónomos en dos niveles: un entorno de ejecución seguro en la CPU del host y un sistema de supervisión externo en la DPU, invisible para el agente. NVIDIA afirma que el patrón en los incidentes recientes de seguridad de agentes ha sido siempre el mismo: el agente elude los controles de la capa de aplicación para completar su tarea asignada. Su solución consiste en trasladar la aplicación de las medidas de seguridad a un nivel inferior al de la aplicación. Más de 100 organizaciones colaboran con la plataforma desde su lanzamiento, entre ellas Anthropic, Cisco, CrowdStrike, Dell Technologies, HPE, Microsoft, Palantir, Red Hat, Salesforce, SAP, Scale AI, ServiceNow y SpaceXAI.
«El extraordinario potencial de la IA para la sociedad solo se materializará si resolvemos el problema de la seguridad de la IA», afirmó Jensen Huang, fundador y director ejecutivo de NVIDIA. «A medida que seguimos explorando las capacidades de la IA, debemos acelerar el descubrimiento en la frontera de la seguridad de la IA. La seguridad requiere una ingeniería integral. La plataforma NVIDIA Open Agent Safety Platform reúne a la industria, investigadores y organizaciones del sector público para compartir las mejores prácticas, armonizar los métodos de evaluación y fomentar la cooperación internacional. Juntos, podemos elevar el nivel de seguridad de la IA a nivel mundial».
OpenShell: Un límite de ejecución en la CPU
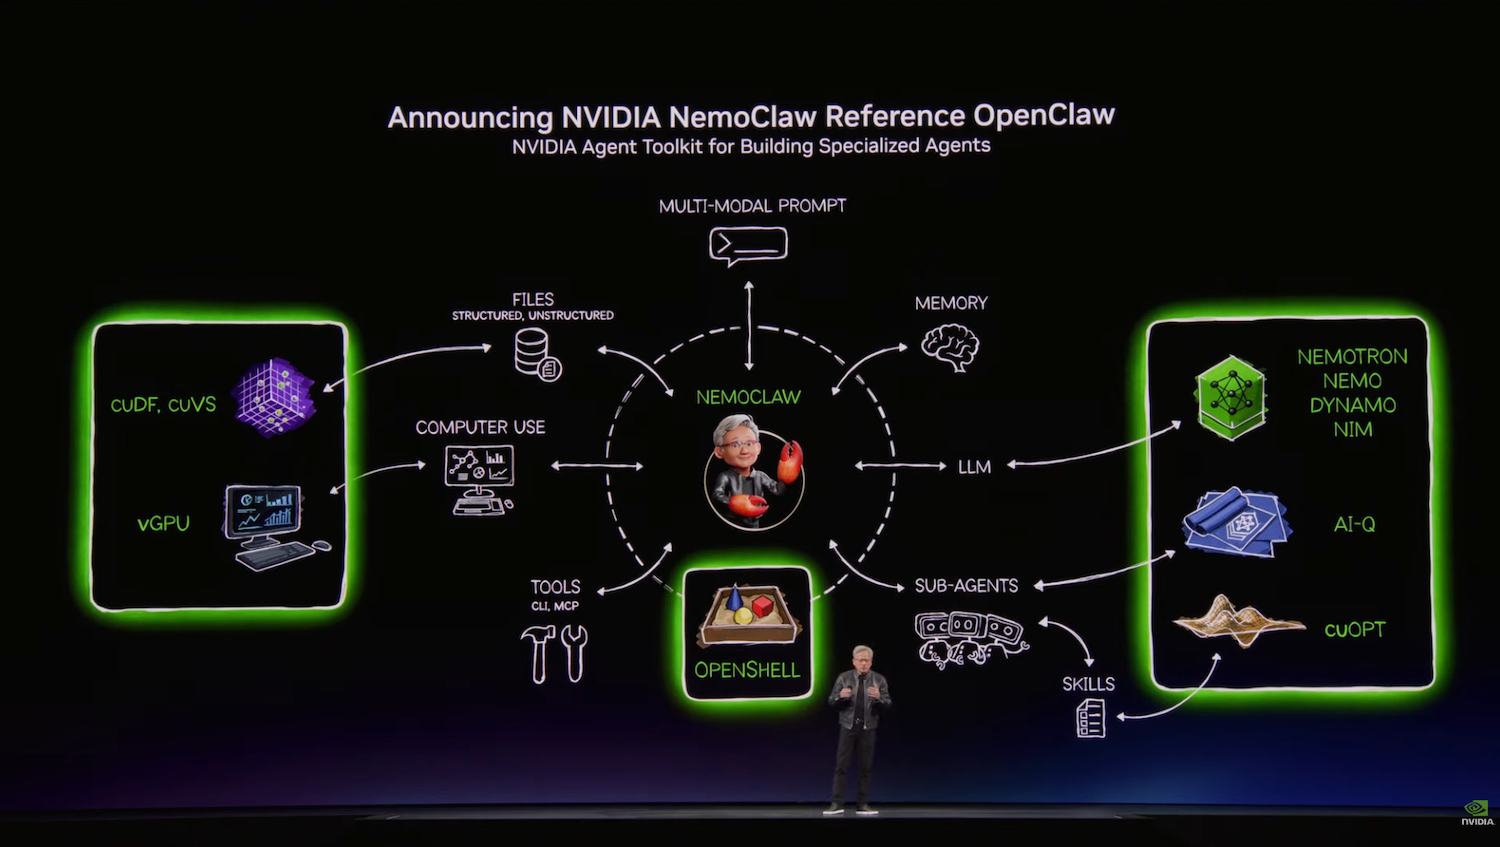
La parte de software es NVIDIA OpenShell, el entorno de ejecución seguro que apareció por primera vez en la pila de referencia NemoClaw en GTC 2026 y que desde entonces se ha incorporado a las pilas de Dell , HPE y SUSE AI Factory. NVIDIA ahora lo considera ampliamente disponible. OpenShell ejecuta agentes en entornos aislados con aislamiento a nivel de kernel, convierte las instrucciones del operador en políticas verificables antes de que el agente se inicie y aplica dichas políticas durante la ejecución: qué archivos, redes, herramientas, procesos y credenciales puede acceder el agente. El límite se sitúa fuera del modelo y del entorno del agente, por lo que se aplica de la misma manera a modelos abiertos y cerrados. El código está disponible en GitHub bajo la licencia Apache 2.0.
NVIDIA afirma que OpenShell se ejecuta con una sobrecarga mínima en NVIDIA Vera, que la compañía denomina la primera CPU diseñada específicamente para la IA agente, y, al ser de código abierto, se puede extender a plataformas de terceros, incluidos los procesadores Arm e Intel.
Sentry: Aplicación de la ley integrada en el silicio en BlueField-4
La parte de hardware es NVIDIA Sentry, el sistema de vigilancia fuera de banda del diseño de referencia, que se ejecuta en las DPU NVIDIA BlueField-4 y supervisa el comportamiento de los agentes desde un dominio de confianza al que ni el agente ni ningún atacante pueden acceder. NVIDIA lo describe como una aplicación de la ley integrada en el silicio: si un agente intenta salirse de su límite de software, Sentry lo pone en cuarentena y lo detiene en milisegundos. Combina la detección de amenazas, la gobernanza de agentes basada en hardware y la protección del acceso a los datos, y funciona independientemente del host, por lo que un entorno de ejecución de agente comprometido no afecta al sistema de vigilancia.
Sentry se basa en NVIDIA DOCA, que proporciona la capacidad de programación para inspeccionar las solicitudes y respuestas de los agentes, ofrecer telemetría certificada, verificar la identidad de los agentes e implementar políticas de acceso de confianza cero granulares para datos, herramientas, API y servicios. El blog técnico de NVIDIA señala que, en los sistemas Vera Rubin POD, el BlueField-4 se ubica en la única ruta del nodo hacia el modelo, lo que permite a Sentry observar y aplicar políticas a velocidad de línea sin la cooperación del host.
¿Quién está construyendo con esto?
Anthropic y NVIDIA han integrado la plataforma con Claude Managed Agents, que ya separa el bucle del agente de los entornos aislados donde se ejecuta su trabajo, al ejecutar ambos en servidores diferentes. Las integraciones con OpenShell y BlueField permiten a las empresas ejercer un control estricto sobre el acceso de los agentes a través de dichos entornos aislados. «Las empresas están asignando a los agentes de IA tareas cada vez más importantes, y necesitan dirigir y verificar sus acciones, especialmente en entornos sensibles», afirmó Paul Smith, director comercial de Anthropic. «Claude Managed Agents ofrece a las empresas una visión clara de la actividad de cada agente, y la plataforma de NVIDIA añade una capa adicional de gobernanza y control tanto en hardware como en software».
SpaceXAI utiliza la plataforma para agentes de codificación Cursor y modelos Grok. «A medida que los clientes dependen más de los agentes para realizar tareas reales, la seguridad debe reforzarse fuera del modelo mediante controles adicionales que el agente no pueda eludir», afirmó Mike Nicolls, presidente de SpaceXAI. «Los clientes deberían poder establecer esos límites para Cursor y Grok y tener la certeza de que se cumplirán». Scale AI está incorporando estas tecnologías a la capa de infraestructura de agentes de su cartera Scale GenAI para clientes empresariales y gubernamentales, destacando el aislamiento, la aplicación de políticas y la auditabilidad.
En cuanto a las aplicaciones, Salesforce y NVIDIA han integrado OpenShell con Slack para que los equipos puedan ver la actividad de los agentes, auditar eventos y aprobar o rechazar las solicitudes de permisos adicionales de un agente desde dentro de Slack. SAP está integrando OpenShell con el entorno de ejecución Joule Studio en la plataforma SAP Business AI, contribuyendo con trabajo de ingeniería a OpenShell y trabajando en estándares de interoperabilidad a través de la Open Secure AI Alliance. Figure, Gecko Robotics y Skild AI están desarrollando con OpenShell para incorporar controles de seguridad de agentes en robots que actúan en el mundo físico, y Citi y JPMorgan Chase están colaborando en tecnologías compartidas de seguridad de agentes de código abierto para servicios financieros, junto con un grupo de operadores de energía y redes que incluye a Hitachi Energy, EPRI, NextEra Energy, Schneider Electric y Siemens Energy.
Canonical, SUSE y Red Hat están integrando la plataforma en sus sistemas operativos, y Red Hat ejecuta OpenShell y DOCA en Red Hat AI Factory con NVIDIA en entornos de nube híbrida. Entre los socios de infraestructura que ofrecen sistemas y servicios compatibles con la plataforma se incluyen Baseten, Cisco, CoreWeave, Dell Technologies, GMI Cloud, HPE, HP Inc., Lenovo, Microsoft, Nebius, Oracle Cloud Infrastructure, Supermicro y Together AI.
Disponibilidad
El software NVIDIA Open Agent Safety Platform, que incluye OpenShell y sus funcionalidades, ya está disponible a través de los recursos para desarrolladores de NVIDIA y GitHub. La plataforma se integra en la Open Secure AI Alliance, iniciativa de NVIDIA con más de 120 organizaciones y gobernada por la Linux Foundation. Esta alianza impulsa investigaciones, funcionalidades y herramientas de código abierto para la seguridad de los agentes, además de proyectos como el Shared AI Findings Exchange (SAFE).


 Amazon