

Le Dell SonicWALL TZ est une gamme de pare-feux d'entreprise abordable, mais hautement performante, conçue pour les petites et moyennes entreprises, les bureaux distants et les succursales, et les points de vente au détail. La série SonicWALL TZ offre à ces cas d'utilisation une multitude de fonctionnalités de protection ainsi que des services de sécurité avancés qui tirent parti de l'anti-malware intégré et basé sur le cloud, de l'anti-spyware, du système de prévention des intrusions et du filtrage d'URL. La nouvelle gamme de pare-feu de Dell est également conçue pour gérer les attaques cryptées car elle est équipée du punch de traitement nécessaire pour inspecter les connexions SSL cryptées contre les menaces les plus récentes.
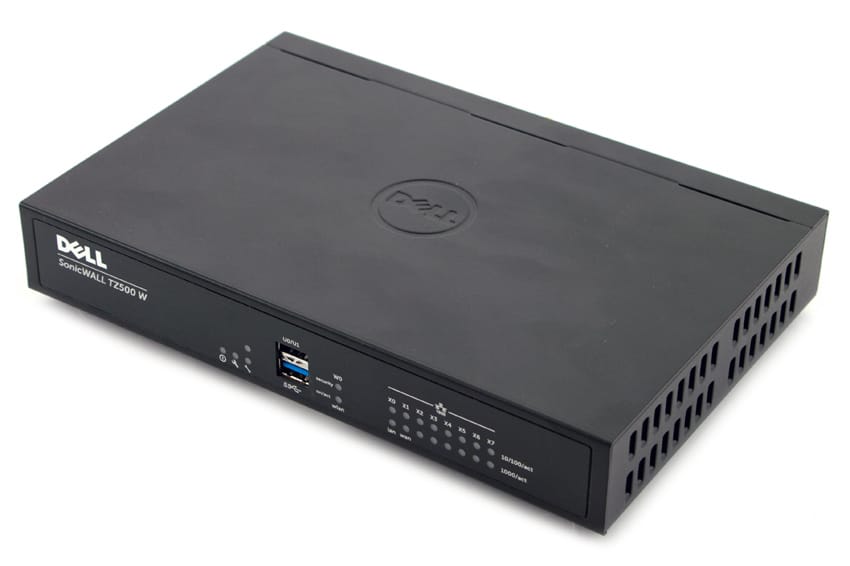
Pour ce test, nous examinerons le TZ500, un modèle Dell destiné aux PME. SonicWALL, racheté par Dell en 2012, est depuis longtemps un leader du marché en matière de sécurité réseau avancée, d'accès distant sécurisé et de sécurité de la messagerie. Son nouveau pare-feu est donc un ajout bienvenu au laboratoire de StorageReview. Comparé au modèle haut de gamme TZ600, il offre un débit légèrement inférieur, moins d'interfaces cuivre 1 GbE (8 contre 10) et ne dispose pas d'emplacement d'extension arrière. Cela dit, il offre sans aucun doute une protection et des performances suffisantes pour les entreprises, permettant de stopper les cyberattaques et d'optimiser le contrôle du réseau. La gamme SonicWALL TZ intègre également le système de gestion global (GMS) de Dell, qui permet aux administrateurs de déployer et de gérer les pare-feu SonicWALL TZ depuis un système unique au siège social.
Le SonicWALL TZ500 est équipé d'un réseau sans fil 802.11ac intégré en option, d'un VPN IPSec et SSL, d'un basculement via une prise en charge 3G/4G intégrée, d'un équilibrage de charge et d'une segmentation du réseau, qui combinent tous des fonctionnalités de mise en réseau avancées avec une sécurité avancée pour offrir un ensemble assez impressionnant.
Bénéficiant d'une garantie d'un an, le pare-feu de sécurité réseau TZ1 coûte environ 500 1,200 $.
Spécifications techniques
- Système d'exploitation : SonicOS 6.2.x
- Processeur de sécurité : 4x1GHz
- Mémoire (RAM): 1GB
- Interfaces cuivre 1 GbE : 8
- Extension : 2 USB
- Débit d'inspection du pare-feu : 1,400 XNUMX Mbps
- Débit DPI complet : 400 Mbps
- Débit d'inspection des applications : 1,000 XNUMX Mbps
- Débit IPS : 1,000 XNUMX Mbit/s
- Débit d'inspection anti-malware : 400 Mbps
- Débit IMIX : 700 Mbps
- Inspection et décryptage SSL (DPI SSL) : 150 Mbps
- Débit VPN IPSec : 1,000 XNUMX Mbit/s
- Connexions par seconde : 8000 XNUMX/sec
- Connexions maximales (SPI) : 125,000 XNUMX
- Connexions maximales (DPI) : 100,000 XNUMX
- Utilisateurs d'authentification unique (SSO) : 500
- Interfaces VLAN : 50
- SonicPoints pris en charge (maximum): 16
- Tunnels VPN de site à site : 25
- Clients VPN IPSec (maximum) : 2 (25)
- Licences VPN SSL (maximum) : 2 (150)
- Assistance virtuelle groupée (maximum) : 1 (essai de 30 jours)
- Cryptage/Authentification : DES, 3DES, AES (128, 192, 256 bits), MD5, SHA-1, Suite B Cryptographie
- Échange de clés : Diffie Hellman Groupes 1, 2, 5, 14
- VPN basé sur la route : RIP, OSPF
- Prise en charge des certificats : Verisign, Thawte, Cybertrust, RSA Keon, Entrust et Microsoft CA pour Dell SonicWALL à Dell SonicWALL VPN, SCEP
- Fonctionnalités VPN : Dead Peer Detection, DHCP Over VPN, IPSec NAT Traversal, Redundant VPN Gateway, Route-based VPN
- Plates-formes clients VPN mondiales prises en charge : Microsoft® Windows Vista 32/64 bits, Windows 7 32/64 bits, Windows 8.0 32/64 bits, Windows 8.1 32/64 bits
- NetExtender : Microsoft Windows Vista 32/64 bits, Windows 7, Windows 8.0 32/64 bits, Windows 8.1 32/64 bits, Mac OS X 10.4+, Linux FC3+/Ubuntu 7+/OpenSUSE
- Mobile Connect : Apple iOS, Mac OS X, Google Android, Kindle Fire, Windows 8.1 (intégré)
- Services d'inspection approfondie des paquets : Gateway Anti-Virus, Anti-Spyware, Intrusion Prevention, DPI SSL
- Service de filtrage de contenu (CFS) : URL HTTP, IP HTTPS, analyse de mots clés et de contenu, filtrage complet basé sur des types de fichiers tels que ActiveX, Java, cookies pour la confidentialité, listes d'autorisation/d'interdiction
- Antivirus client et antispyware appliqués : McAfee
- Service anti-spam complet : pris en charge
- Intelligence et contrôle des applications : Oui
- Visualisation des applications : Oui
- Attribution d'adresse IP : statique, (client DHCP, PPPoE, L2TP et PPTP), serveur DHCP interne, relais DHCP
- Modes NAT : 1:1, 1:plusieurs, plusieurs:1, plusieurs:plusieurs, NAT flexible (chevauchement d'IP), PAT, mode transparent
- Protocoles de routage : BGP, OSPF, RIPv1/v2, routes statiques, routage basé sur des politiques, multidiffusion
- QoS : priorité à la bande passante, bande passante maximale, bande passante garantie, marquage DSCP, 802.1e (WMM)
- Authentification XAUTH/RADIUS, Active Directory, SSO, LDAP, Novell, base de données utilisateur interne, Terminal Services, Citrix
- Base de données d'utilisateurs locaux : 250
- VoIP : Full H.323v1-5, SIP
- Normes : TCP/IP, UDP, ICMP, HTTP, HTTPS, IPSec, ISAKMP/IKE, SNMP, DHCP, PPPoE, L2TP, PPTP, RADIUS, IEEE 802.3
- Certifications : VPNC, IPv6 (Phase 2), Pare-feu ICSA
- Certifications en cours : Critères Communs NDPP, FIPS 140-2 (avec Suite B) Niveau 2, ICSA Anti-virus, UC APL
- Carte d'accès commun (CAC)
- Haute disponibilité : Actif/Veille avec synchronisation dynamique
Conception et construction
Le Dell SonicWALL TZ500 est livré dans un boîtier entièrement métallique compact mais très robuste. Pour l'entrée d'alimentation, le TZ500 comprend une connexion de câble d'alimentation personnalisée avec un clip de verrouillage, par rapport au connecteur à balle traditionnel que l'on trouve sur de nombreux appareils alimentés en courant continu. L'un des avantages que cela offre est que le clip est presque impossible à retirer ou à débrancher par accident et supprime le risque d'endommager le pare-feu en branchant toute autre source d'alimentation non conforme.
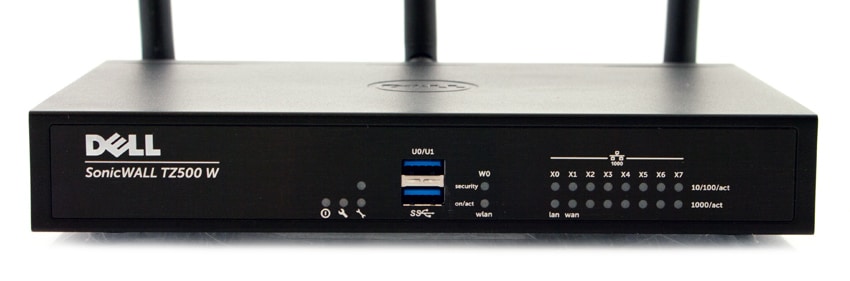
Au centre se trouvent les voyants Power, TEST (clignotement rapide s'initialise, clignotement lent est SafeMode), Service LED ainsi que les deux ports USB 3.0 (3G/4G WAN Failover). Sur le côté droit du panneau avant se trouvent les voyants LED de liaison et d'activité : la rangée du haut correspond aux voyants 10/100 Mbps tandis que la rangée du bas correspond aux voyants 1Gps.
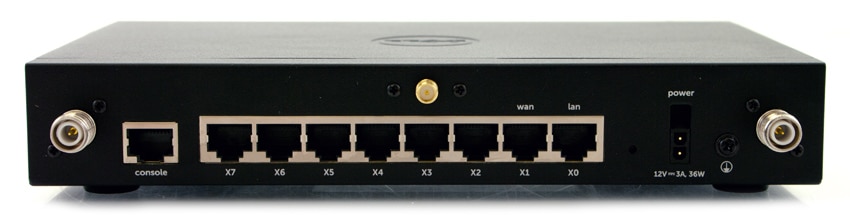
Sur le panneau arrière se trouvent huit ports de commutateur 1GbE configurables, y compris un port LAN et WAN préconfiguré. Il y a aussi le port d'alimentation sécurisé situé à l'extrême droite. Trois ports filetés sont également visibles pour les antennes Wi-Fi.
Interface
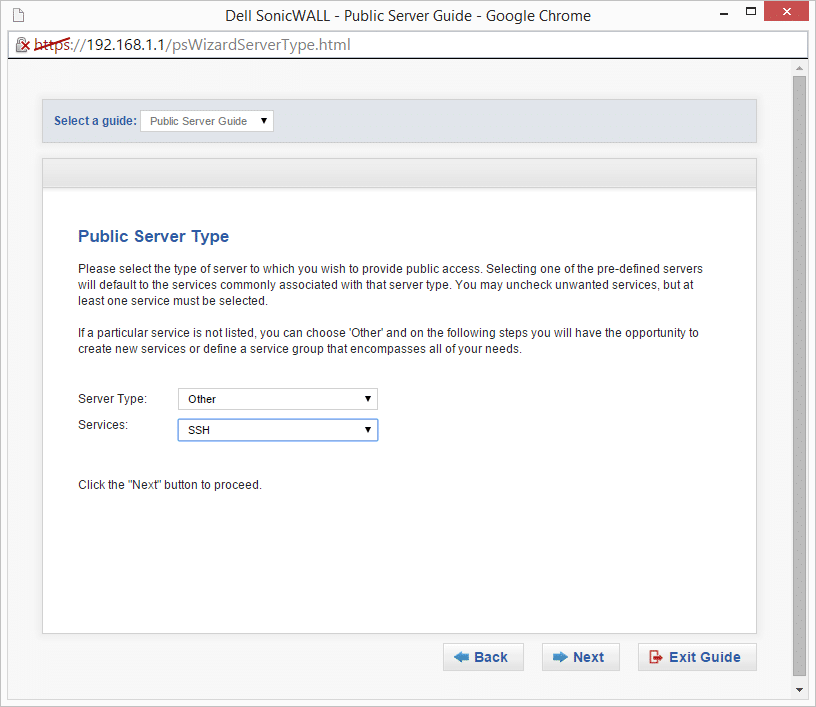
La mise en service du TZ500 est relativement simple grâce à ses assistants d'installation et à son interface web performante. Il vous suffit de connecter les interfaces WAN et LAN à Internet et à votre ordinateur, respectivement, puis d'allumer le pare-feu. Ensuite, rendez-vous à l'adresse https://192.168.168.168 dans votre navigateur pour accéder au guide de démarrage de SonicOS.
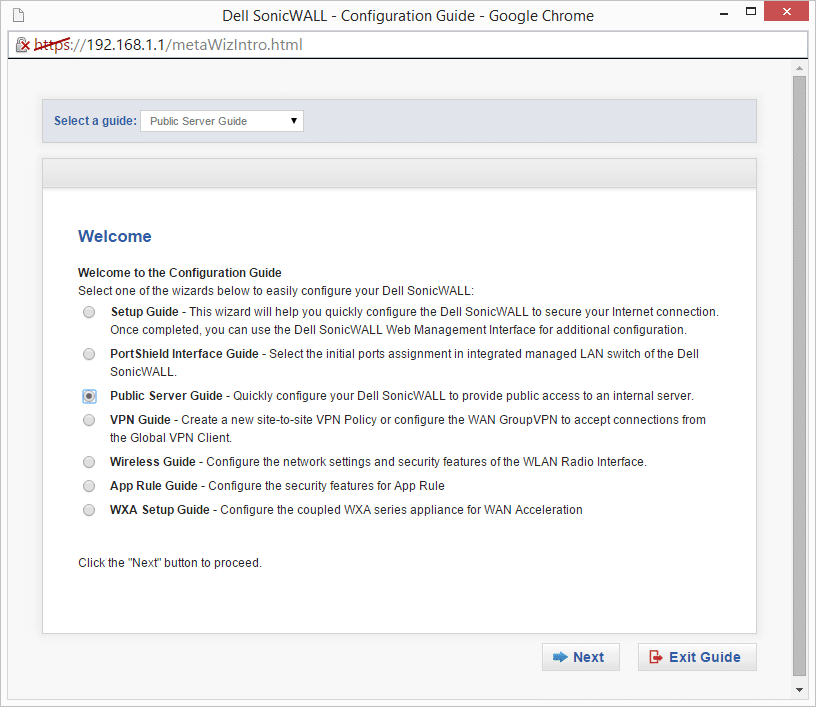
SonicOS offre aux utilisateurs une interface simple à configurer et aide à rationaliser la gestion, ce qui, par conséquent, a le potentiel de réduire à la fois le temps consacré à l'administration et les coûts globaux.
Une fois que tout est configuré, l'interface graphique affiche ce à quoi on pourrait s'attendre avec la gestion du pare-feu. En haut se trouve la marque Dell SonicWALL sur le côté gauche et le côté supérieur droit contient des liens pour les alertes, les assistants, l'aide et la déconnexion. Directement sous ces liens se trouve une option permettant de changer de mode et d'ouvrir l'option actuellement sélectionnée dans une nouvelle fenêtre/onglet par elle-même. Le long du côté gauche de l'écran se trouvent plusieurs onglets pour surveiller, gérer et ajuster les paramètres du pare-feu. Ces onglets sont (par ordre décroissant) : Tableau de bord, Système, Réseau, 3G/4G/Modem, Sans fil, SonicPoint, Pare-feu, Paramètres du pare-feu, DPI-SSL, VoIP, Anti-Spam, VPN, VPN SSL, Utilisateurs, Haute disponibilité, Services de sécurité, accélération WAN, AppFlow et journal.
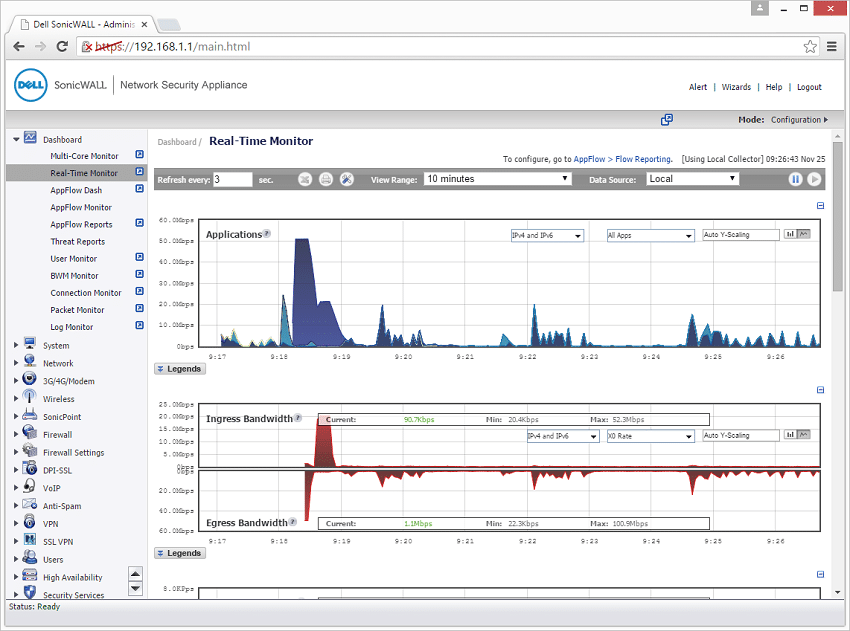
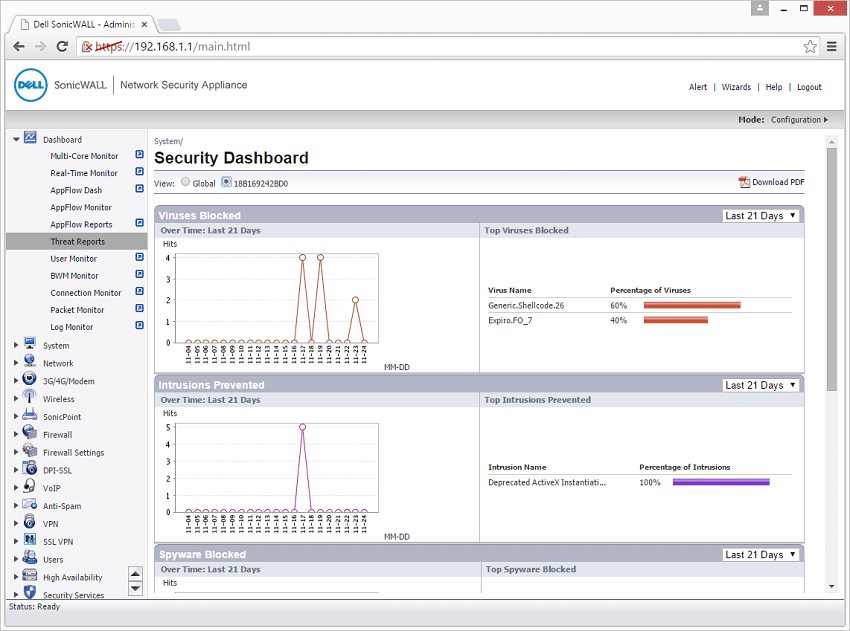
Grâce à l'onglet Tableau de bord, les administrateurs obtiendront une liste déroulante de divers moniteurs et rapports. À l'aide de cet onglet, les administrateurs peuvent surveiller les diverses activités affectant le pare-feu et incluent un moniteur en temps réel couvrant 10 minutes d'activité et un moniteur de journal répertoriant divers problèmes. Les rapports sur les menaces indiquent aux administrateurs le type de menaces bloquées, le pourcentage de chaque sous-type et montrent la différence entre les menaces globales et locales.
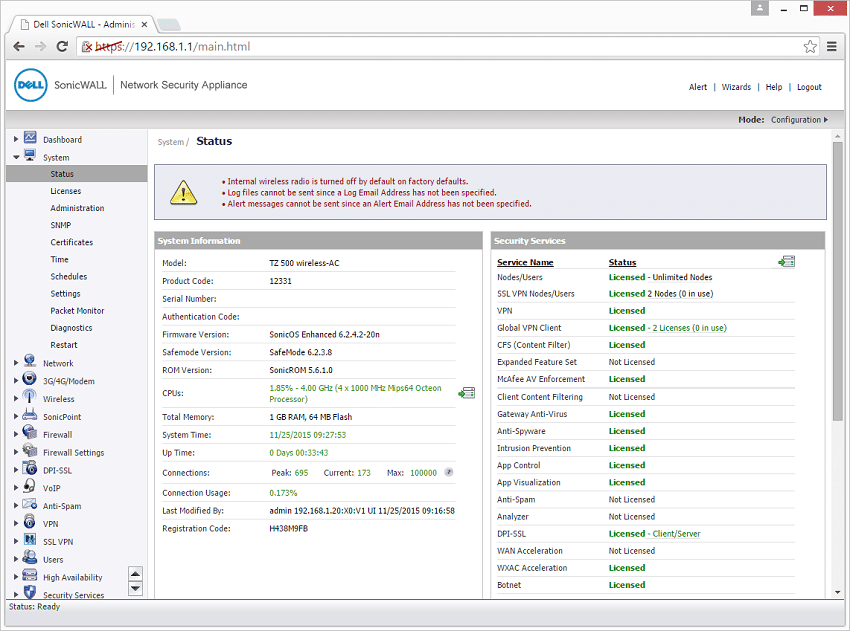
L'onglet Système donne aux administrateurs un aperçu général du système. Grâce à Status, ils peuvent consulter les informations générales du système ainsi que les services de sécurité, les dernières alertes et les interfaces réseau. L'onglet Système permet également aux administrateurs de mettre à jour le micrologiciel, de définir l'heure et le calendrier de travail de l'entreprise, de voir les licences dont ils disposent actuellement et leur date d'expiration, ainsi que de vérifier les diagnostics et même de redémarrer le système.
L'onglet Réseau permet aux administrateurs d'afficher et de gérer divers aspects du réseau, notamment les interfaces, les groupes PortShield, le basculement et l'équilibrage de charge, les zones, l'anti-usurpation d'IP MAC et la surveillance du réseau.
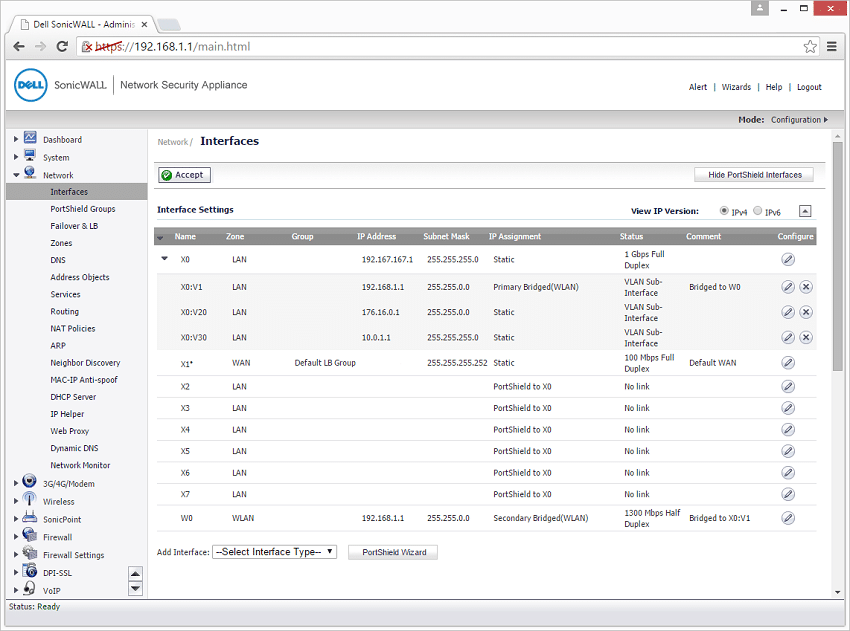
Grâce à la 3G/4G/Modem, les administrateurs peuvent sélectionner et afficher l'état et les paramètres des différents modems connectés au pare-feu.
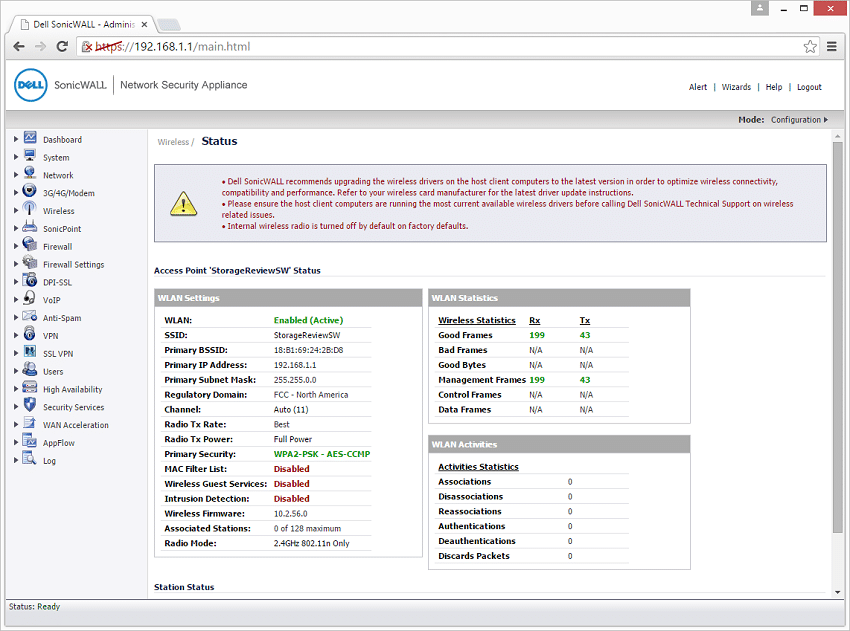
L'onglet Sans fil permet aux administrateurs de configurer des routeurs ou des points d'accès sans fil via le pare-feu. L'onglet comporte des menus déroulants pour l'état, les paramètres et la sécurité, ainsi que des paramètres avancés où SSiD Beacon peut être ajusté et ainsi que le réglage des paramètres radio. Les administrateurs peuvent également configurer un point d'accès virtuel via cet onglet.
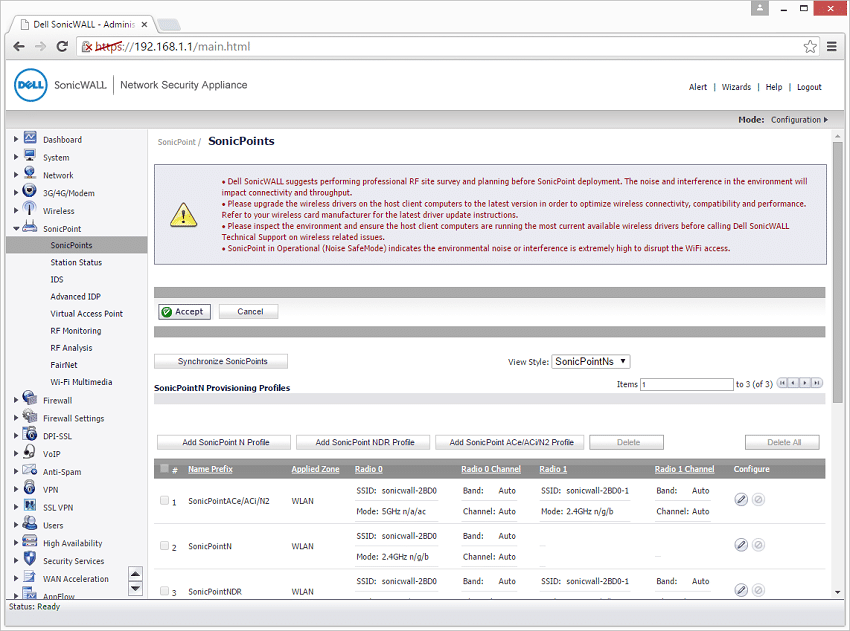
L'onglet SonicPoint permet de détecter et de configurer les points d'accès sans fil SonicPoint. Grâce à cet onglet, plusieurs SonicPoints peuvent être détectés, configurés et surveillés.
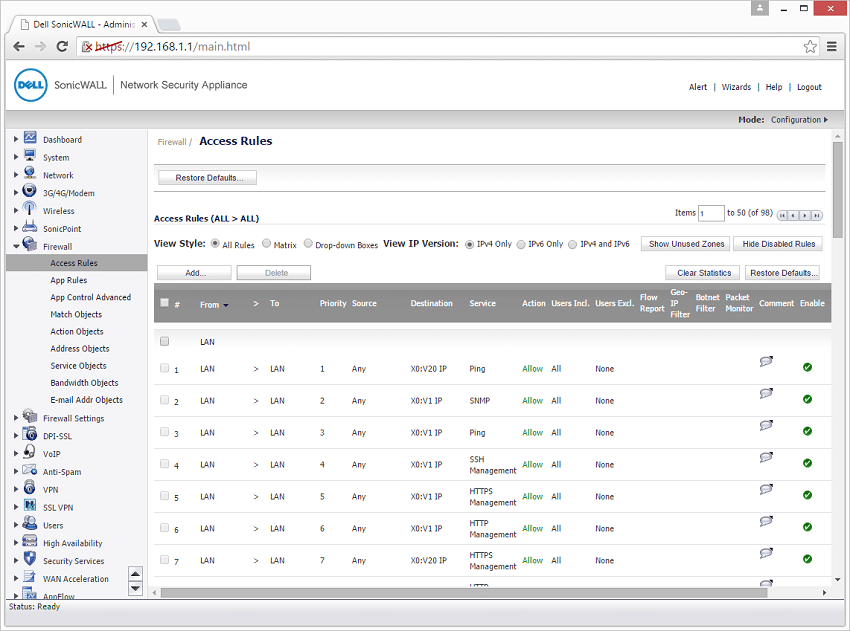
Les onglets Pare-feu et Paramètres du pare-feu sont utilisés pour régler divers paramètres du SonicWall TZ500. L'onglet Pare-feu permet de configurer les règles d'accès et d'application ainsi que d'apporter divers ajustements aux objets. L'onglet Paramètres du pare-feu est destiné aux paramètres plus avancés de l'appareil lui-même, y compris le mappage QoS et le contrôle SSL.
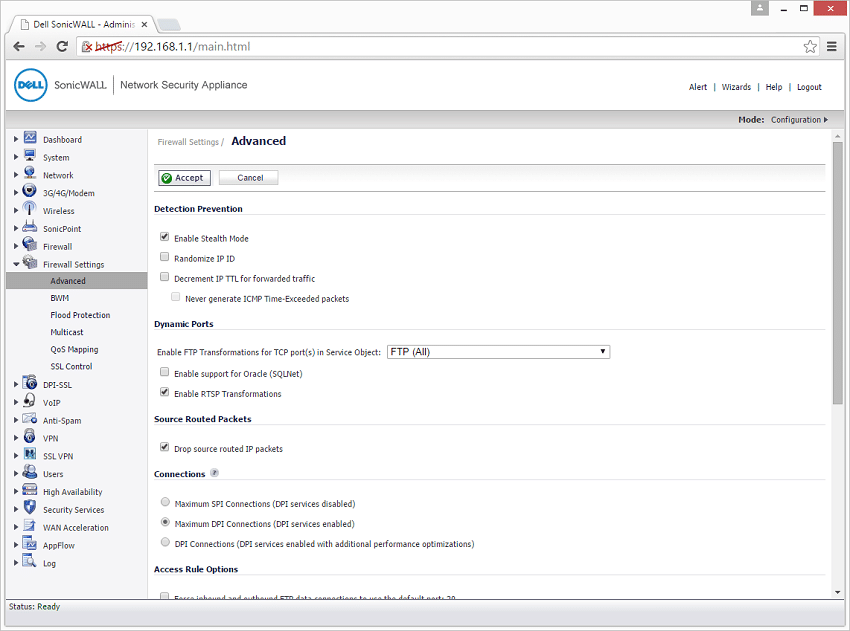
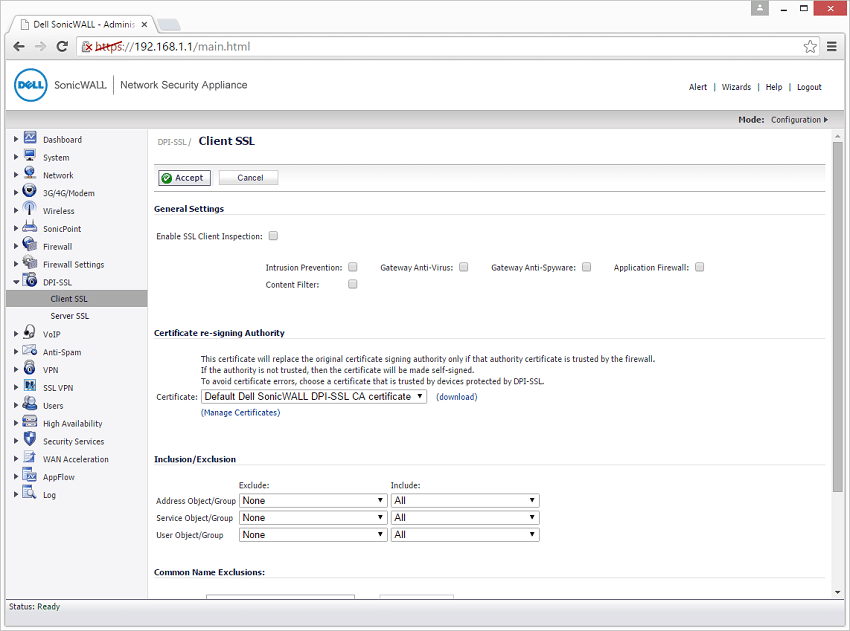
L'onglet suivant, DPI-SSL, traite directement des autorisations SSL client et serveur. Grâce à cet onglet, les administrateurs peuvent configurer la protection dont ils ont besoin pour les données chiffrées.
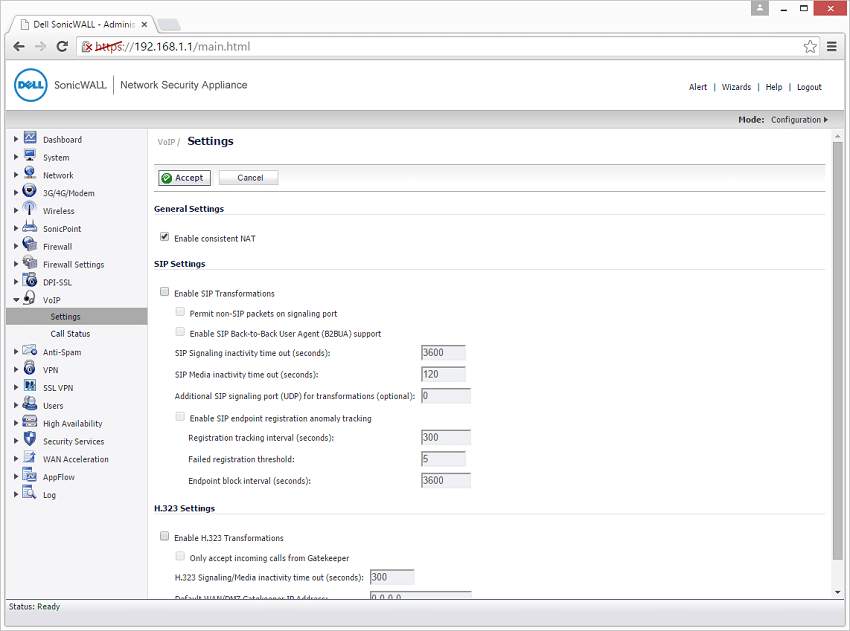
Les onglets VoIP et Anti-Spam sont explicites. Les administrateurs peuvent ajuster les paramètres dont ils ont besoin pour les téléphones connectés à Internet et ajuster les filtres spécifiques utilisés pour lutter contre le spam.
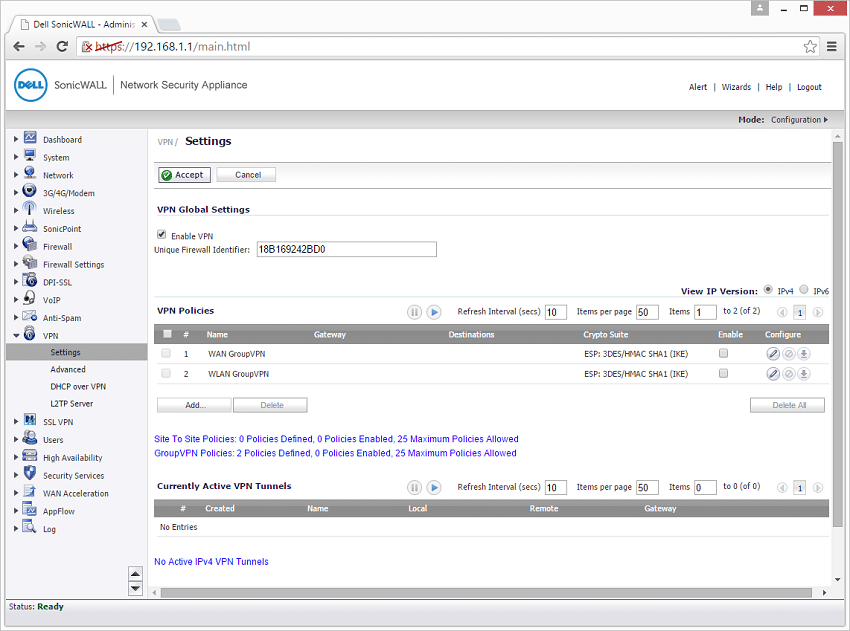
Le VPN et le VPN SSL permettent aux administrateurs d'ajuster les paramètres et les autorisations des réseaux privés virtuels et des réseaux privés virtuels chiffrés. L'onglet VPN SSL permet les paramètres du serveur, du client et du portail.
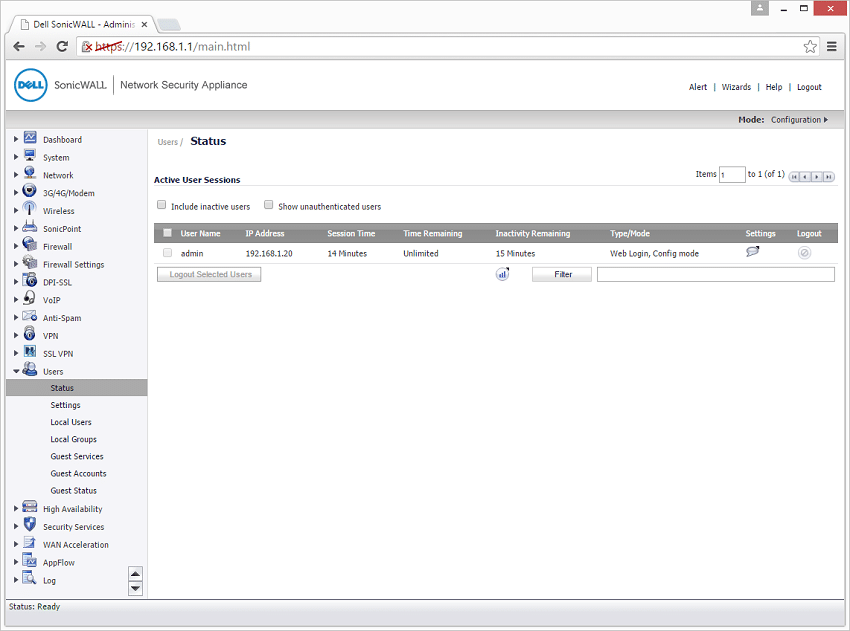
Grâce à l'onglet Utilisateurs, les administrateurs peuvent configurer les paramètres des utilisateurs locaux et de groupe, ainsi que configurer les comptes et les services invités.
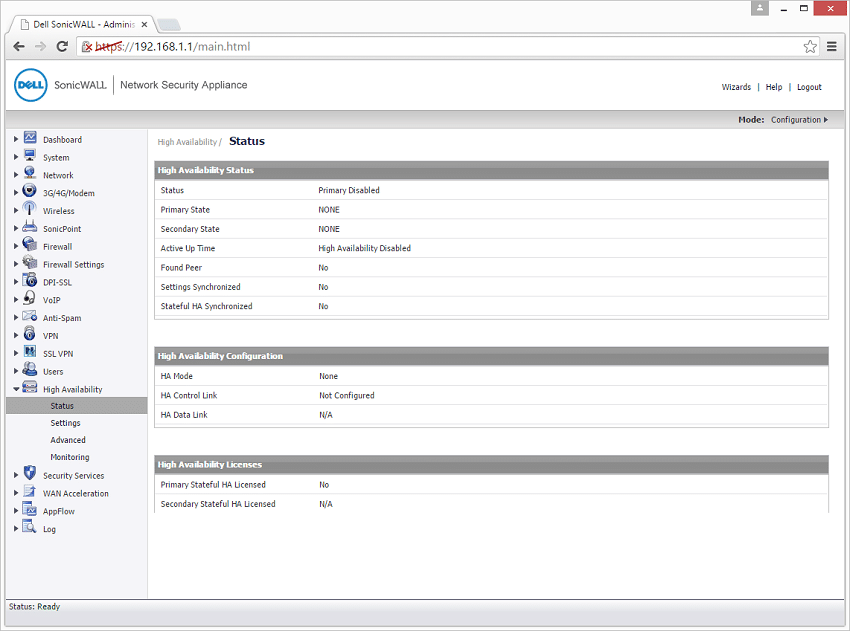
L'onglet Haute disponibilité affiche l'état et la surveillance ainsi que la modification des paramètres généraux et avancés des périphériques HA connectés au pare-feu.
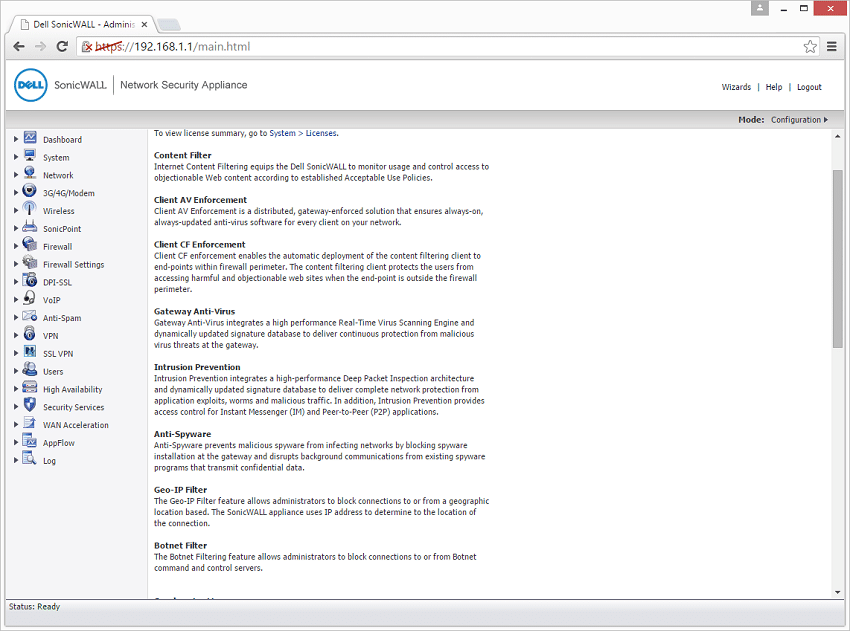
L'onglet Services de sécurité propose plusieurs options de sécurité. La première option est un résumé qui explique chaque sous-catégorie, y compris le filtre de contenu, l'application AV client, l'application CF client, l'antivirus de passerelle, la prévention des intrusions, l'anti-logiciel espion, le filtre géo-IP et le filtre Botnet. Après avoir lu le résumé de chacun, les administrateurs peuvent accéder à l'onglet spécifique pour configurer les paramètres.
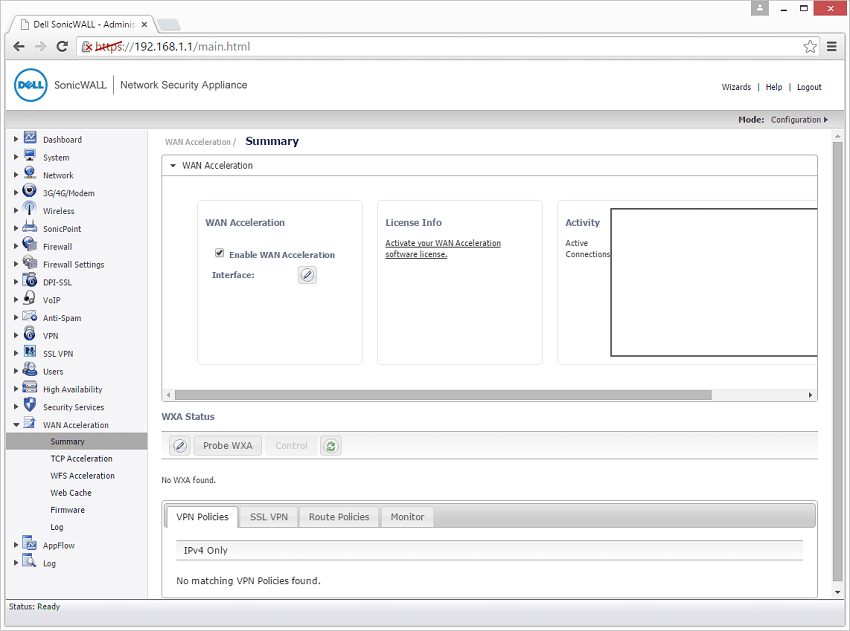
Comme son nom l'indique, l'onglet Accélération WAN permet d'activer ou de désactiver l'accélération WAN. Parallèlement à cette accélération, l'accélération TCP et WFS peut être configurée via cet onglet ainsi que le cache Web.
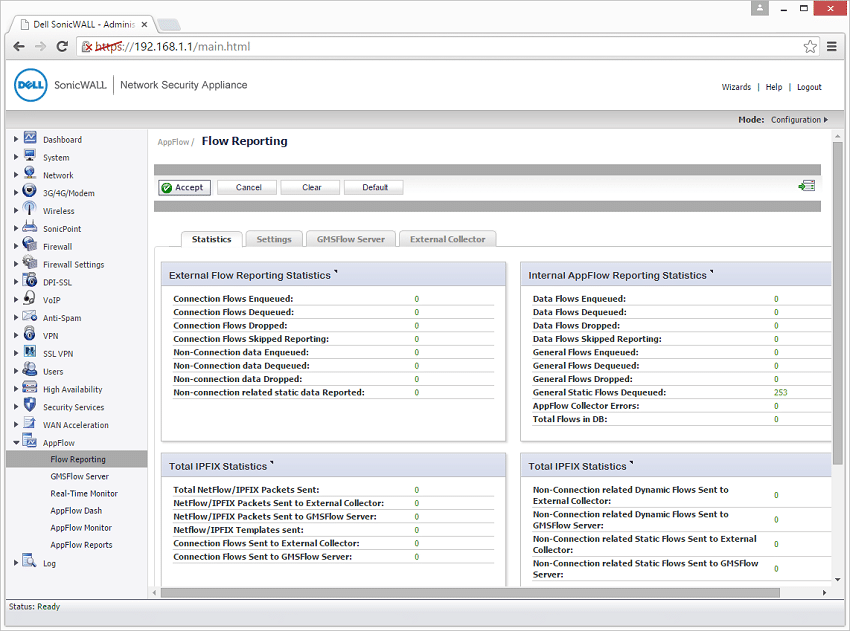
Grâce à l'onglet AppFlow, les administrateurs peuvent surveiller et collecter des rapports sur les connexions de leurs applications via le pare-feu. Il existe un tableau de bord pour voir les meilleures applications ainsi que les principaux utilisateurs, virus et intrusions. Les administrateurs ont également accès à un moniteur en temps réel et à un serveur GMSFlow.
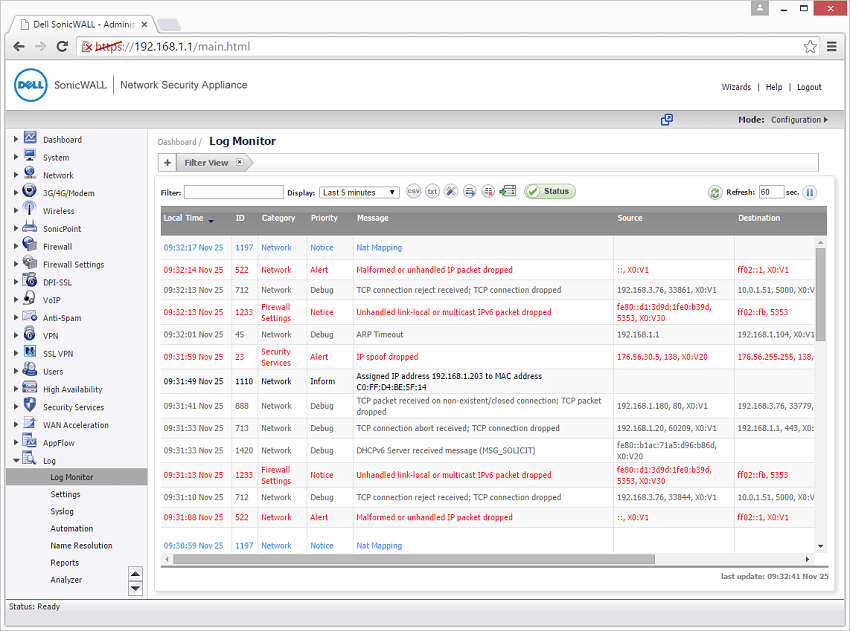
L'onglet Journal est exactement comme on pourrait s'y attendre avec la possibilité de surveiller les journaux, d'ajuster les paramètres des journaux, y compris l'automatisation, ainsi que de collecter et d'analyser des rapports.
Une application mobile pour les téléphones iOS, Android, Kindle Fire et Windows est également disponible, appelée SonicWALL Mobile Connect, ajoutant encore plus de flexibilité au SonicWALL TZ500. L'application est très transparente à utiliser, offrant un accès facile au niveau du réseau aux ressources d'entreprise et académiques via des connexions VPN SSL cryptées.
Conclusion
Conçu pour les PME, les bureaux distants, les succursales et les points de vente au détail, le pare-feu Dell SonicWALL TZ500 offre la protection et les performances de niveau entreprise nécessaires pour stopper les cyberattaques tout en améliorant le contrôle global du réseau. Il contient une quantité incroyable de fonctionnalités, notamment le 802.11ac sans fil, IPSec et VPN SSL, le basculement via la prise en charge 3G/4G intégrée, l'équilibrage de charge et la segmentation du réseau, le tout à un prix très raisonnable. Cela étant dit, bien qu'il soit destiné aux petites entreprises, il pourrait certainement servir de plate-forme utile pour de nombreuses grandes entreprises distribuées avec des bureaux distants.
Nous avons pu déployer le SonicWALL TZ500 rapidement, en tirant parti de son interface Web facile à utiliser, qui offrait encore beaucoup de détails aux administrateurs. En couplant cela avec les assistants de configuration intégrés, les petits services informatiques ne devraient avoir aucun problème à le faire fonctionner rapidement. Cela contribue certainement à promouvoir la rationalisation de la gestion du système, en réduisant à la fois le temps consacré à l'administration et les coûts opérationnels.
Avantages
- Gestion complète de l'interface graphique Web
- Facile à installer avec des guides de configuration
- Conception compacte sans compromis sur les fonctionnalités
Inconvénients
- Licences supplémentaires requises pour certains logiciels/fonctionnalités de sécurité
Conclusion
Le pare-feu Dell SonicWALL TZ500 riche en fonctionnalités est une solution de pare-feu tout-en-un facile à déployer qui répondra aux besoins de la plupart des PME et au-delà.


 Amazon