

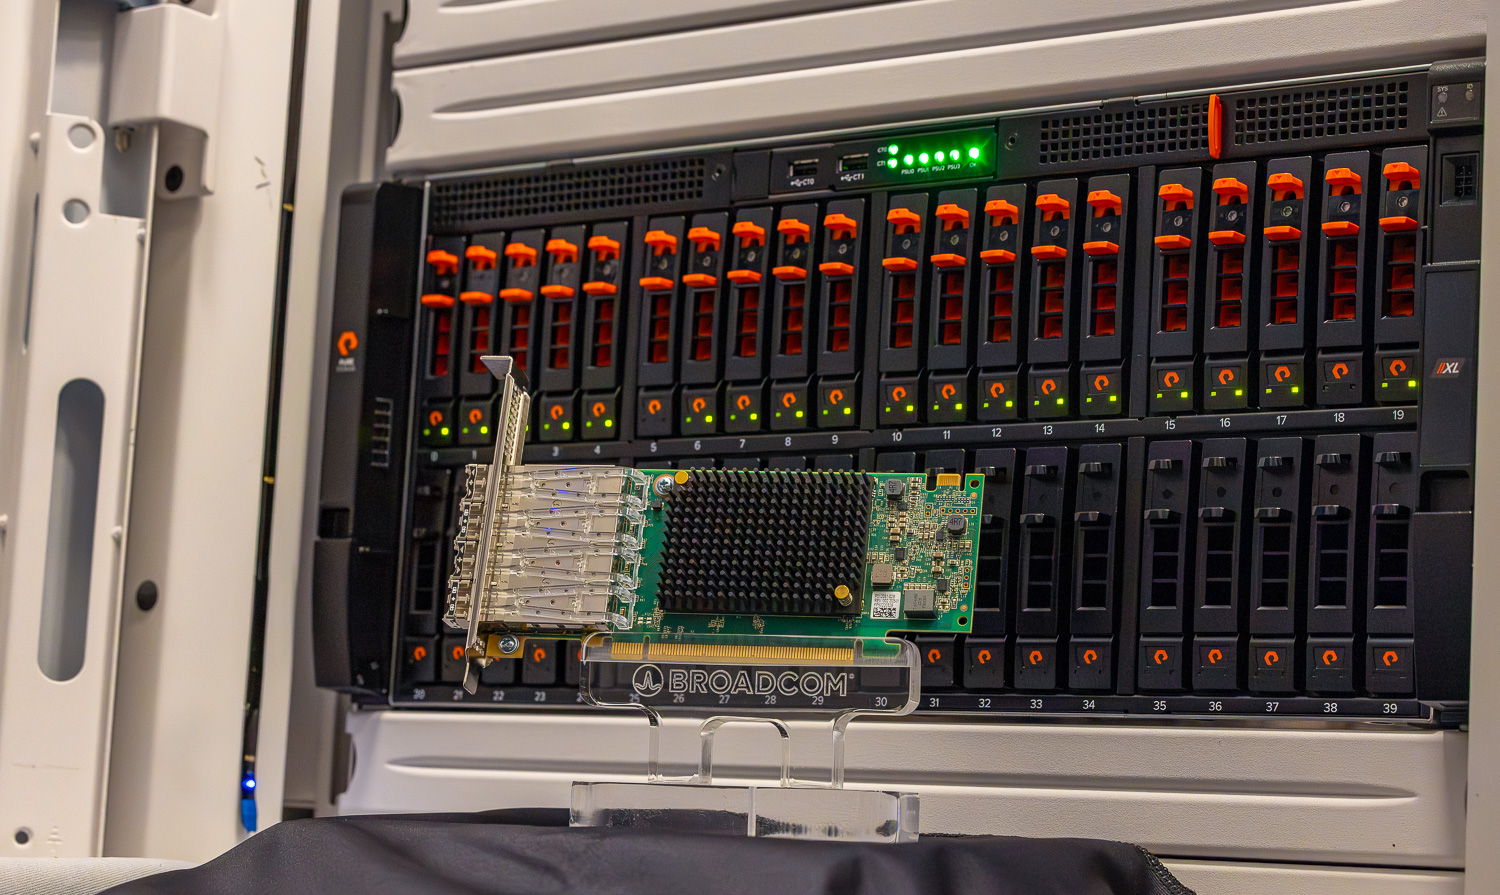
Pour la première fois, le chiffrement matériel de bout en bout est disponible sur l'intégralité du chemin de données Fibre Channel, du serveur à la baie de stockage. Everpure (anciennement Pure Storage) commercialise désormais des systèmes FlashArray compatibles Fibre Channel avec la technologie Emulex SecureHBA intégrée directement dans la baie, complétant ainsi le chemin de transport chiffré que l'industrie attendait. Les futurs modèles FlashArray seront livrés avec SecureHBA comme adaptateur Fibre Channel standard. Lors de notre évaluation, nous avons testé le FlashArray//XL130 R5, la première baie de stockage principale à intégrer nativement cette fonctionnalité.
Lorsque des serveurs équipés de SecureHBA se connectent à la baie Everpure, des sessions chiffrées sont établies automatiquement au niveau matériel. Aucune installation d'agent supplémentaire ni infrastructure de chiffrement externe n'est requise. Il en résulte une connexion Fibre Channel chiffrée de bout en bout entre le serveur et le stockage, mise en œuvre de manière transparente et sans logiciel supplémentaire ni infrastructure de chiffrement externe.
Si le chiffrement des données au repos est une pratique courante dans le stockage d'entreprise, le chiffrement des données en transit, notamment dans les environnements SAN Fibre Channel, s'est avéré complexe à mettre en œuvre sans complexifier les systèmes et impacter les performances des applications. Traditionnellement, les entreprises s'appuient sur des méthodes logicielles avec des systèmes de gestion de clés externes, ce qui engendre des coûts de gestion supplémentaires et des risques potentiels. Fournir un chiffrement matériel transparent sur l'ensemble du réseau de stockage a toujours été difficile.
Emulex s'est attelé à relever ce défi avec sa solution SecureHBA. Au lieu de dépendre du logiciel hôte ou de systèmes externes, SecureHBA effectue le chiffrement au niveau matériel, garantissant ainsi la continuité des performances applicatives et des flux de travail. Depuis sa première présentation, cette technologie a été déployée en production à grande échelle. En février, la Fibre Channel Industry Association (FCIA) a annoncé la finalisation de la spécification INCITS Fibre Channel, Security Protocols, Third Edition (FC-SP-3) . Emulex SecureHBA est entièrement conforme à cette nouvelle norme. Les solutions SecureHBA sont désormais largement distribuées par les principaux fabricants de serveurs, tels que Dell, HPE et Lenovo, et plus de 120 000 adaptateurs ont déjà été déployés en entreprise. Dans de nombreux cas, des organisations ont installé des terminaux Fibre Channel compatibles avec le chiffrement lors des cycles de renouvellement de leurs serveurs, mais n'ont pas pu pleinement en tirer parti, faute de prise en charge native par leurs baies de stockage.
Cette analyse technique décrit le fonctionnement de SecureHBA avec le système FlashArray//XL130 R5 testé, examine comment Emulex SAN Manager 3.0 assure la visibilité opérationnelle et la génération de rapports, et confirme les performances du chiffrement matériel en conditions réelles. Une différence essentielle réside dans le positionnement du chiffrement au sein du flux de données : contrairement au chiffrement de la couche application, qui rend les données incompressibles avant leur arrivée dans la baie, SecureHBA chiffre au niveau de la couche transport Fibre Channel, préservant ainsi les capacités de compression, de déduplication et de détection des ransomwares au niveau de la baie.
Pourquoi le chiffrement SAN en vol est important
Les réseaux Fibre Channel ont traditionnellement fonctionné au sein d'un périmètre de confiance présumé. Les infrastructures de stockage étaient physiquement segmentées, rigoureusement gérées et considérées comme protégées des menaces réseau plus larges. Cette hypothèse est de plus en plus difficile à défendre. L'activité des ransomwares demeure persistante et adaptable. Le rapport « Ransomware 2026 » de l'équipe Symantec et Carbon Black Threat Hunter souligne que les groupes de cybercriminels continuent d'évoluer rapidement, leurs opérations perturbées étant rapidement remplacées par de nouveaux affiliés, ce qui entraîne une augmentation constante du volume d'attaques d'une année sur l'autre. Le rapport « 2025 » de Verizon sur les enquêtes relatives aux violations de données confirme cette tendance, révélant la présence de ransomwares dans 44 % des violations analysées, soit une augmentation de 37 % par rapport à l'année précédente.
Ces campagnes exploitent l'infrastructure. Dès qu'un attaquant obtient un accès privilégié, une visibilité latérale interne devient possible. Bien que le trafic Fibre Channel ne soit pas acheminé comme le trafic IP traditionnel, il opère néanmoins au niveau de la couche transport, acheminant des données hautement sensibles entre les serveurs et le stockage. Considérer le SAN comme intrinsèquement sécurisé suppose que les défenses périmétriques restent intactes et qu'aucune compromission interne ne se produit, des hypothèses de plus en plus remises en question par les schémas d'intrusion.
Le scénario de risque le plus réaliste n'est pas celui d'une attaque externe ciblant directement l'infrastructure Fibre Channel, mais plutôt celui d'un hôte compromis ou d'un utilisateur privilégié déjà présent dans l'environnement. Lorsqu'un contrôle administratif d'un serveur ou d'un hôte de virtualisation est obtenu, le trafic de stockage entre l'hôte et la baie de stockage devient observable au sein de l'infrastructure. Le chiffrement du chemin de transport garantit que même les réseaux internes de confiance ne divulguent pas de données sensibles lors de déplacements latéraux ou d'activités post-compromission.
Les exigences réglementaires évoluent au même rythme que les menaces. Des cadres tels que CNSA 2.0, NIS2 et DORA mettent davantage l'accent sur la résilience cryptographique et la protection des données en transit, et non plus seulement des données au repos. Les modèles de sécurité s'appuient de plus en plus sur les principes du « zéro confiance », selon lesquels les segments de réseau internes ne sont plus considérés comme faisant implicitement confiance. Par conséquent, les organisations sont incitées à évaluer le chiffrement à tous les niveaux de leur infrastructure, y compris les chemins de transport des données de stockage qui étaient auparavant considérés comme sécurisés.
Il existe également une dimension opérationnelle. De nombreuses plateformes de stockage modernes s'appuient sur l'identification de comportements anormaux (tels que des variations soudaines des taux de compression ou des schémas d'écriture) pour détecter rapidement les ransomwares. Si le chiffrement est appliqué au niveau applicatif avant que les données n'atteignent la baie de stockage, ces mécanismes de détection peuvent être compromis. En revanche, le chiffrement du trafic au niveau de la couche transport préserve la visibilité de la baie sur les caractéristiques des données tout en les protégeant lors de leur transmission. Cette distinction architecturale prend une importance croissante à mesure que les organisations affinent leurs stratégies de reprise et cherchent à réduire la durée d'une attaque.
Le positionnement du chiffrement au sein du flux de données influe également sur l'efficacité du stockage. Lorsque les données sont chiffrées au niveau de l'application ou de l'hôte avant d'atteindre le système de stockage, elles deviennent généralement incompressibles, car le processus de chiffrement supprime les structures de données reconnaissables. Cela peut réduire considérablement l'efficacité des services de compression et de réduction des données au niveau de la baie de stockage. À l'inverse, le chiffrement de la couche transport au sein de la pile Fibre Channel intervient après que les données ont quitté l'hôte, mais avant qu'elles ne traversent le SAN, et est déchiffré à son entrée dans la baie de stockage. Cette approche permet à la baie de traiter normalement le flux de données d'origine, préservant ainsi la compression, la déduplication et les autres services de données, tout en protégeant les données en transit. La distinction entre le chiffrement de la couche application et celui de la couche transport est particulièrement importante pour les organisations qui s'appuient sur des baies de stockage modernes pour l'efficacité et la détection des ransomwares.
Les cycles de renouvellement des infrastructures soulignent l'importance de cette étape. Les plateformes de serveurs et de stockage restent souvent en production pendant cinq ans, voire plus ; par conséquent, les décisions architecturales prises aujourd'hui déterminent la sécurité pour une grande partie de la prochaine décennie. Les capacités de chiffrement intégrées au matériel sont rarement ajoutées a posteriori ; elles sont généralement choisies dès la conception. Pour les organisations qui évaluent le déploiement de nouveaux serveurs ou la modernisation de leurs baies de stockage, le chiffrement de la couche transport au sein du SAN ne doit plus être considéré comme une option. Le chiffrement matériel Fibre Channel sécurisé PQC représente une mesure de sécurité durable, en phase avec l'évolution des exigences de conformité, les modèles de confiance zéro et la gestion des risques à long terme.
Le chiffrement SAN en transit n'est pas une réaction à une faille spécifique du Fibre Channel. Il reflète une évolution plus globale de la conception proactive de la sécurité en entreprise : aucune couche réseau interne n'est considérée comme totalement fiable, et la résilience doit être intégrée à l'infrastructure dès sa conception, à tous les niveaux possibles.
Aperçu de l'architecture SecureHBA
L'écosystème Emulex SecureHBA repose sur la norme INCITS Fibre Channel Security Protocols, troisième édition (FC-SP-3), garantissant une compatibilité ascendante et descendante avec les réseaux et adaptateurs Fibre Channel existants. Les SecureHBA peuvent être intégrés à une infrastructure existante sans nécessiter de mise à niveau matérielle ou logicielle des commutateurs. Lorsque les deux points de terminaison prennent en charge le chiffrement matériel, les capacités de chiffrement sont négociées automatiquement lors de la procédure d'authentification Fibre Channel standard, et une session chiffrée est établie sans configuration manuelle.
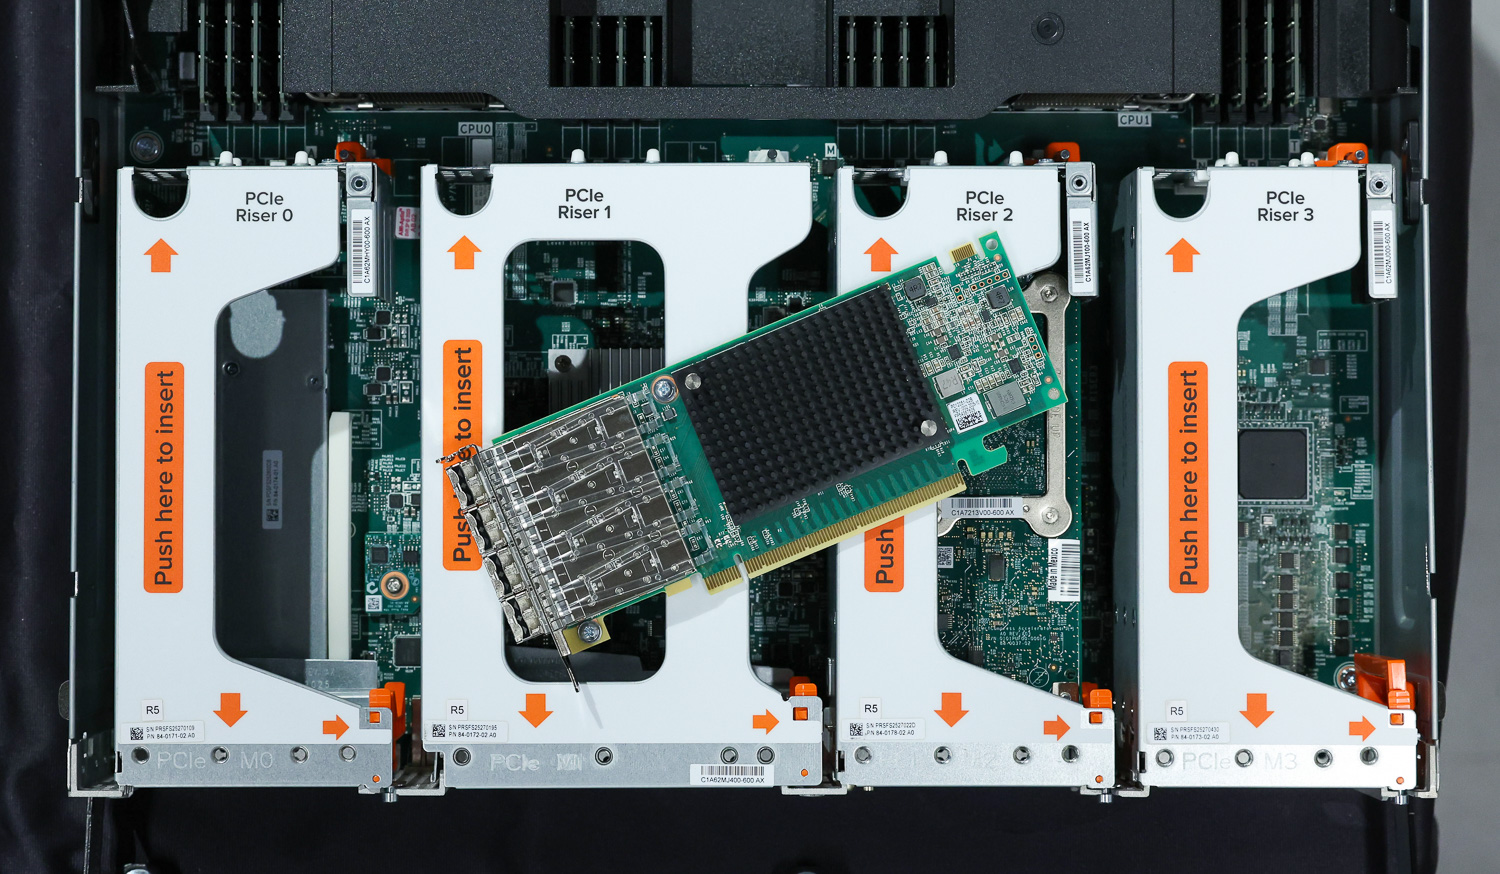
La négociation de clés PQC étant entièrement gérée par les SecureHBA, aucune infrastructure de gestion de clés supplémentaire ni configuration du système d'exploitation n'est requise. Dans ce contexte, « PQC-safe » désigne des mécanismes d'échange de clés cryptographiques conçus pour résister aux futures attaques quantiques ciblant les algorithmes à clé publique traditionnels. Les clés de session sont générées et renouvelées automatiquement, permettant ainsi un chiffrement transparent au sein de la couche transport.
Les administrateurs peuvent modifier le comportement par défaut, mais cela n'est pas nécessaire pour une compatibilité totale. Un administrateur peut par exemple configurer le système pour n'autoriser que les connexions chiffrées ; cela empêchera les serveurs ne prenant pas en charge le chiffrement de se connecter. L'administrateur peut également désactiver cette fonctionnalité, autorisant ainsi tous les serveurs à se connecter sans chiffrement s'il le souhaite.
D'un point de vue architectural, SecureHBA intègre le chiffrement directement dans le chemin de transport Fibre Channel, au lieu de le superposer aux applications ou au logiciel hôte. Ceci préserve l'architecture existante tout en permettant le déploiement du chiffrement en transit sans complexifier l'exploitation.
Les plateformes serveur modernes intègrent de plus en plus de mécanismes de confiance matériels qui vérifient l'authenticité et l'intégrité des composants système avant leur mise en production. Des technologies telles que la racine de confiance matérielle, les chaînes de démarrage sécurisées et les protocoles d'attestation des périphériques, notamment le modèle de données et de protocole de sécurité DMTF (SPDM), permettent aux systèmes de vérifier cryptographiquement le micrologiciel, les adaptateurs et autres périphériques au démarrage. Ces mécanismes garantissent que le matériel utilisé pour une charge de travail est authentique et exécute un micrologiciel vérifié avant tout transfert de données.
SecureHBA étend le modèle de confiance matérielle jusqu'à la couche de transport du stockage. Une fois les périphériques de confiance établis au niveau du serveur et du stockage, la session Fibre Channel chiffrée protège les données en transit. Dans cette architecture, la vérification d'identité et la protection des données sont intégrées : les composants d'infrastructure de confiance communiquent via un chemin SAN chiffré sans nécessiter de couches logicielles supplémentaires ni d'infrastructure de sécurité externe. Il en résulte une sécurité conforme aux principes modernes du modèle « zéro confiance », tout en conservant la simplicité d'utilisation propre aux environnements Fibre Channel.
Validation des performances : charge de travail Oracle TPROC-H
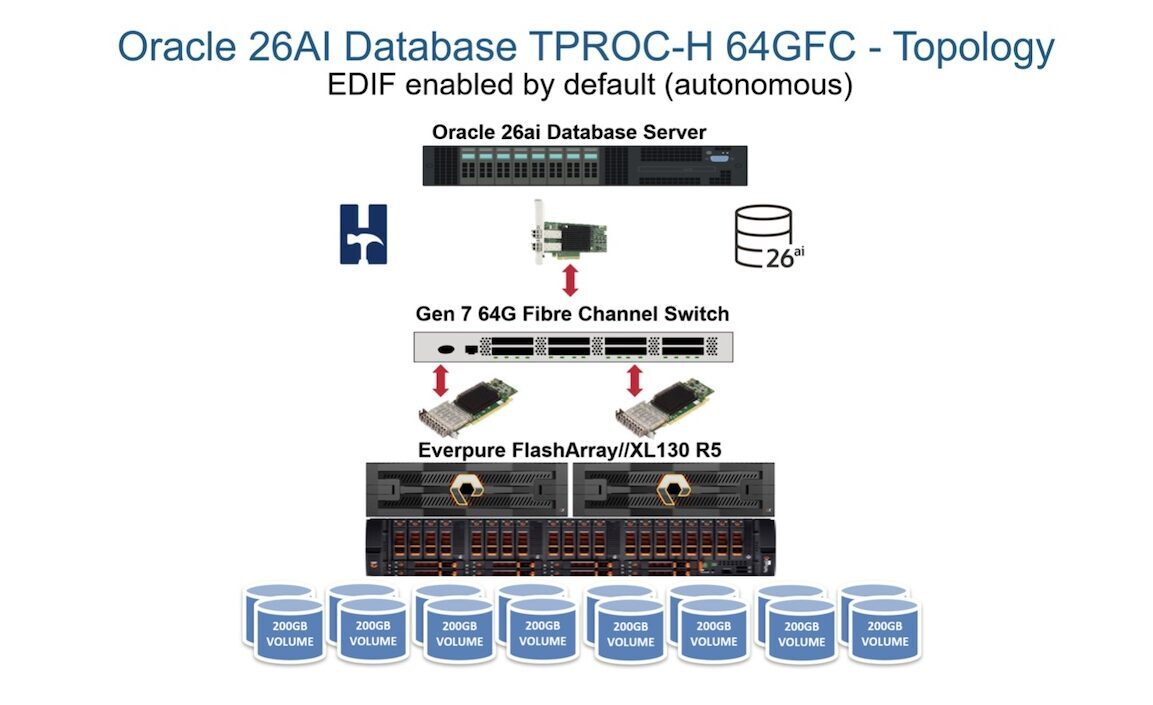
Des représentants de Broadcom et d'Everpure ont organisé une session de laboratoire virtuelle avec nous afin de démontrer les performances des connexions chiffrées et non chiffrées à l'aide de l'Emulex SecureHBA et de l'Everpure FlashArray//XL130 R5. La configuration comprenait un serveur équipé d'un SecureHBA, exécutant le logiciel de base de données Oracle 26ai, et huit volumes de 200 gigaoctets provisionnés sur le FlashArray//XL130 R5 pour un test d'entreposage de données HammerDB TPROC-H. Conçu pour un débit maximal, ce test nous a permis de pousser la baie et le SecureHBA à leurs limites et d'évaluer leurs performances avec le chiffrement matériel activé et désactivé.
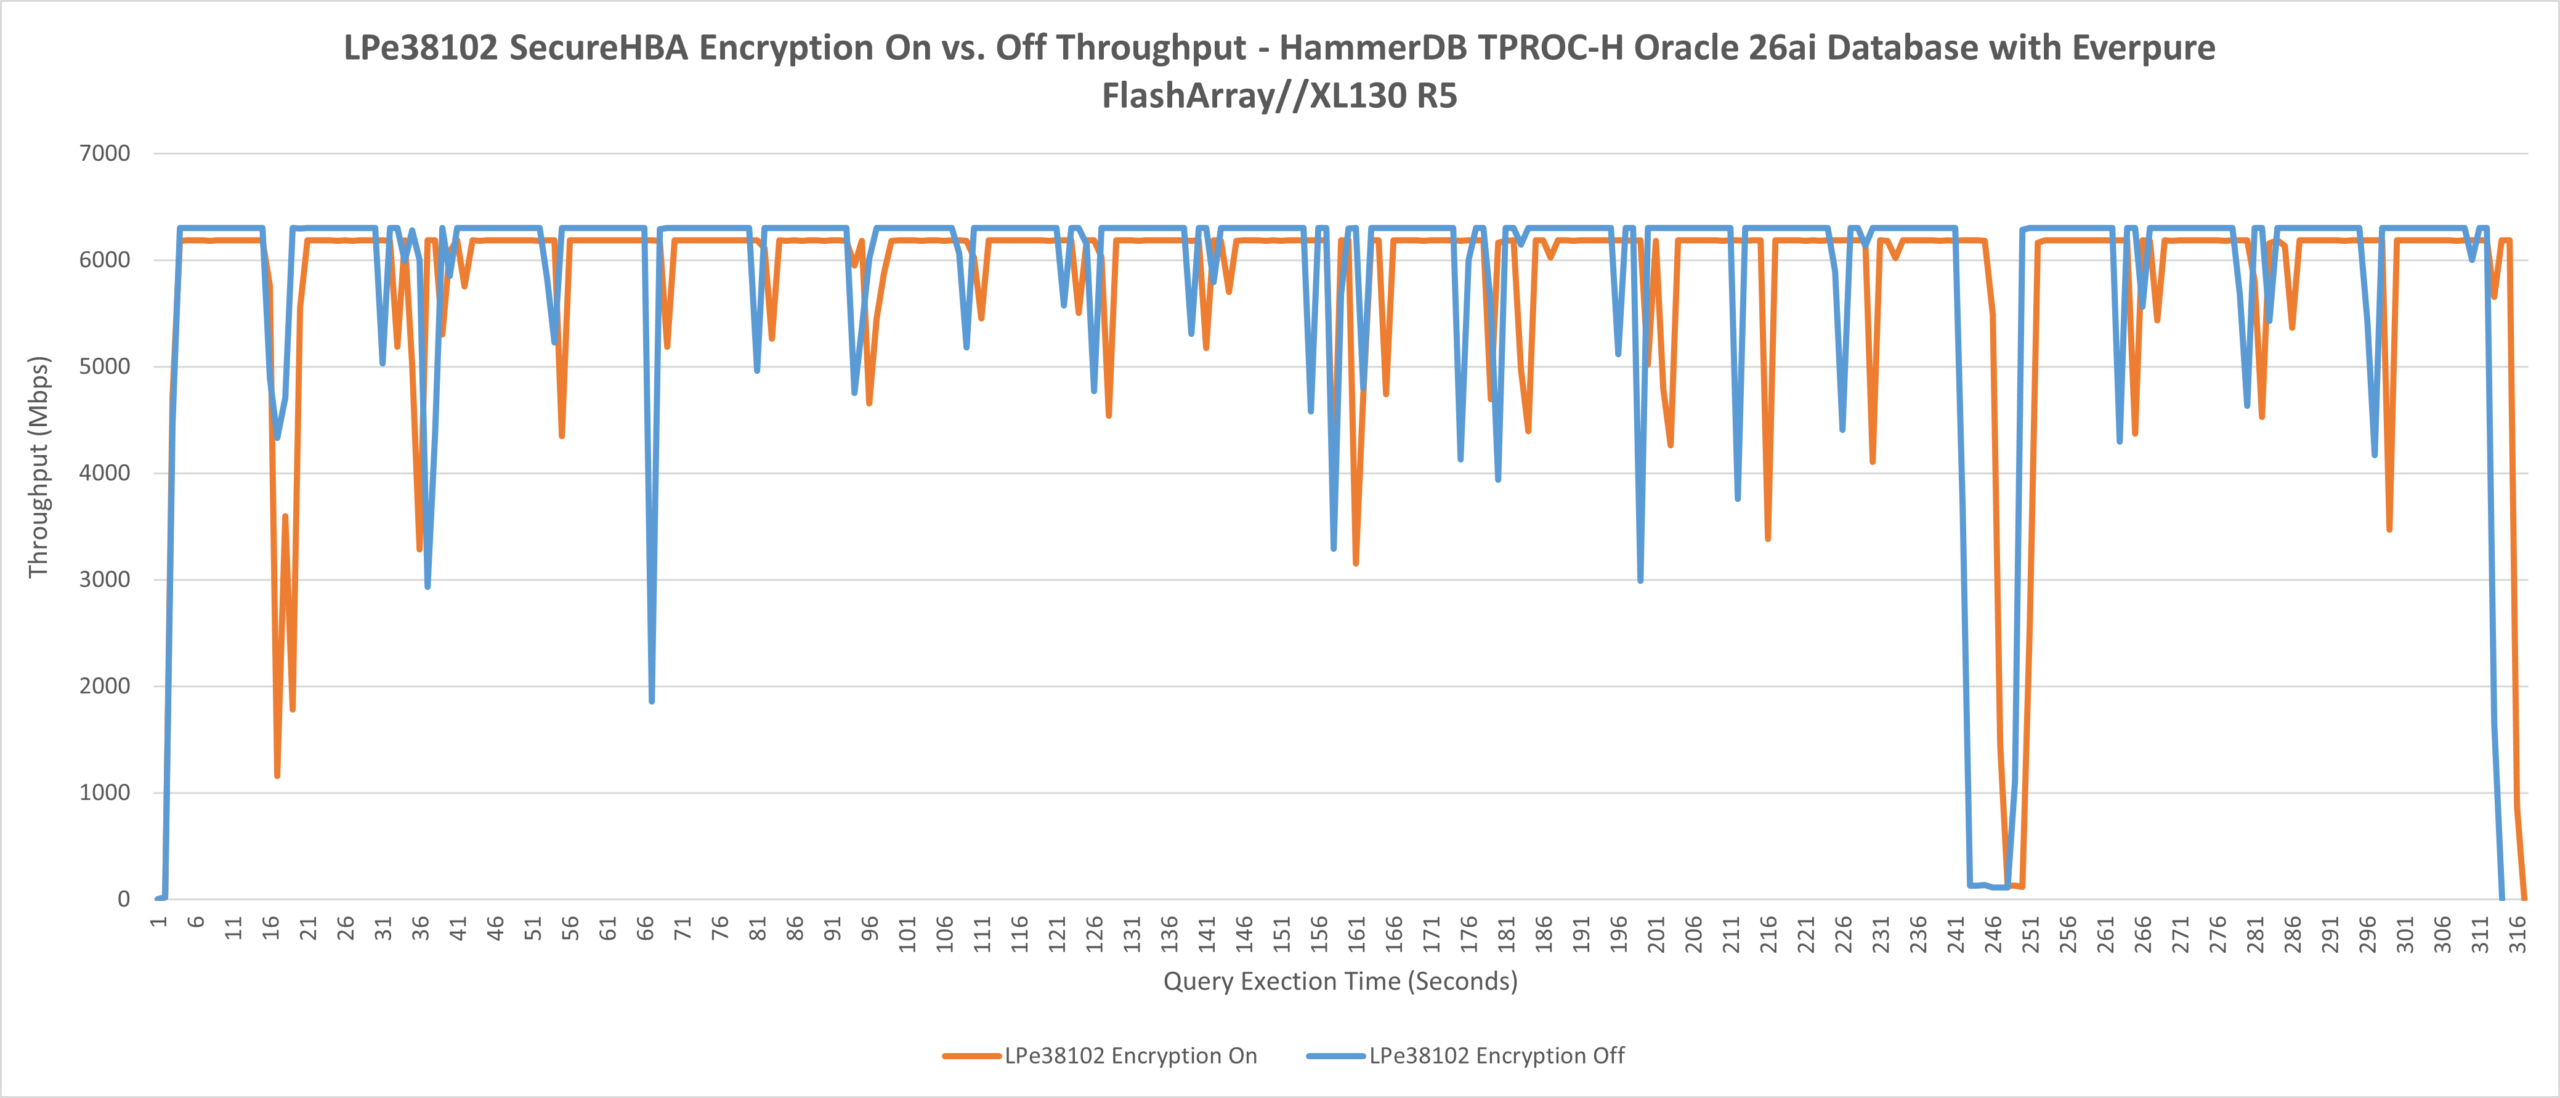
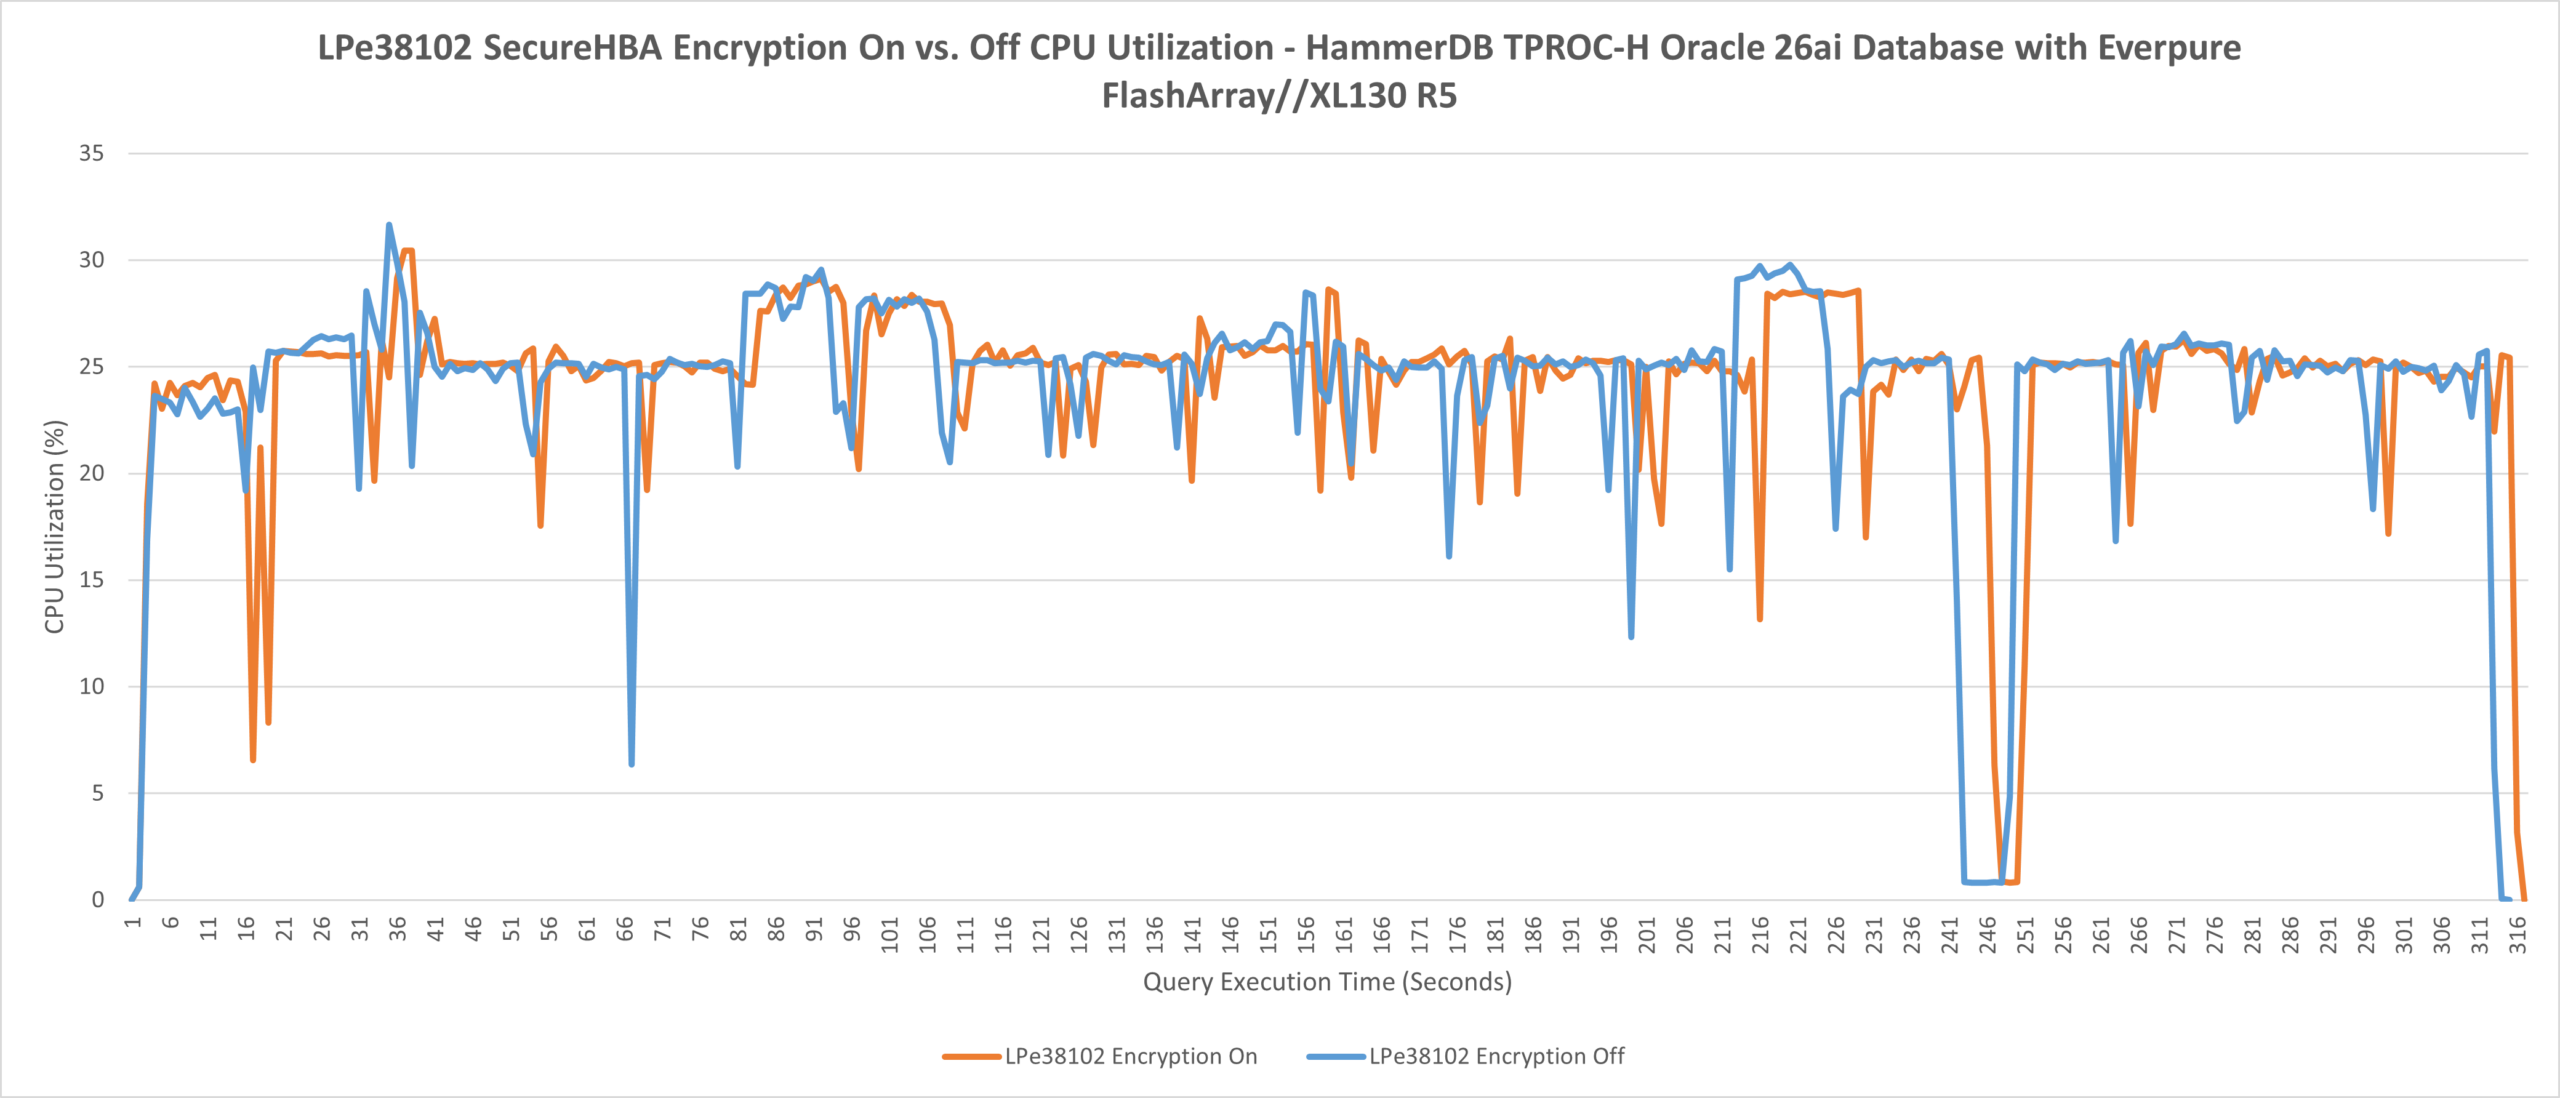
Les solutions de chiffrement logiciel imposant directement leur coût au processeur hôte, ce dernier est l'élément clé à examiner pour évaluer l'efficacité du déchargement matériel. Puisque tous les processus de chiffrement s'exécutent directement sur la puce du SecureHBA, l'utilisation du processeur du serveur est restée quasiment identique lors des tests avec et sans chiffrement. En déchargeant le chiffrement et le déchiffrement sur le HBA, la transmission des données peut se faire à débit maximal sans aucun goulot d'étranglement au niveau du processeur.
En zoomant un peu plus, nous avons constaté une différence quasi imperceptible dans l'utilisation maximale du processeur sous la charge de travail TPROC-H : 30.46 % avec une connexion chiffrée et 31.68 % avec une connexion non sécurisée. Les moyennes d'utilisation du processeur étaient également très proches, avec 24.35 % avec le chiffrement activé contre 24.28 % sans chiffrement. Ces résultats sont si proches qu'ils se situent largement dans la marge de variation d'une exécution à l'autre et démontrent que les processus de chiffrement intégrés au SecureHBA n'affectent pas l'utilisation du processeur hôte.
Lorsqu'on utilise des solutions dépendant de serveurs ou de services de gestion de clés, les côtés actif et passif de la connexion doivent être configurés et testés afin de garantir une authentification et un chiffrement corrects, ainsi qu'un basculement réussi. Emulex effectuant ces opérations automatiquement au niveau matériel, les administrateurs n'ont pas à s'en préoccuper. Pour les solutions alternatives s'appuyant sur des services de gestion de clés externes, les chemins actif et de secours doivent être configurés, authentifiés et validés individuellement afin de garantir un comportement optimal en cas de basculement.
Dans les environnements SAN de grande envergure comportant des milliers de connexions, le temps et la complexité opérationnelle nécessaires à la vérification de ces chemins peuvent augmenter considérablement. Ce processus peut impliquer des milliers de connexions par port et allonger significativement sa durée totale. En gérant la négociation du chiffrement directement au sein du matériel SecureHBA, ces étapes d'authentification supplémentaires sont éliminées, minimisant ainsi le risque d'erreur de configuration ou de basculement différé. De plus, les solutions reposant sur des gestionnaires de clés externes présentent un risque d'erreur de configuration ou de désynchronisation des certificats sur l'ensemble des connexions, y compris le chemin passif. Ce risque peut passer inaperçu, car la plupart des problèmes de connectivité ne sont détectés que lorsque le chemin actif rencontre une défaillance.
Avec le système FlashArray//XL130 R5 d'Everpure et les SecureHBA, les clients bénéficient d'une bascule rapide et sécurisée en cas de panne critique, grâce à son architecture à double contrôleur robuste et au rétablissement autonome de la connexion chiffrée. En cas de défaillance du système de stockage, Everpure et Emulex permettent aux administrateurs de se concentrer sur le problème sous-jacent, la bascule SAN étant gérée automatiquement en arrière-plan.
Validation opérationnelle : comment le chiffrement est observé en pratique
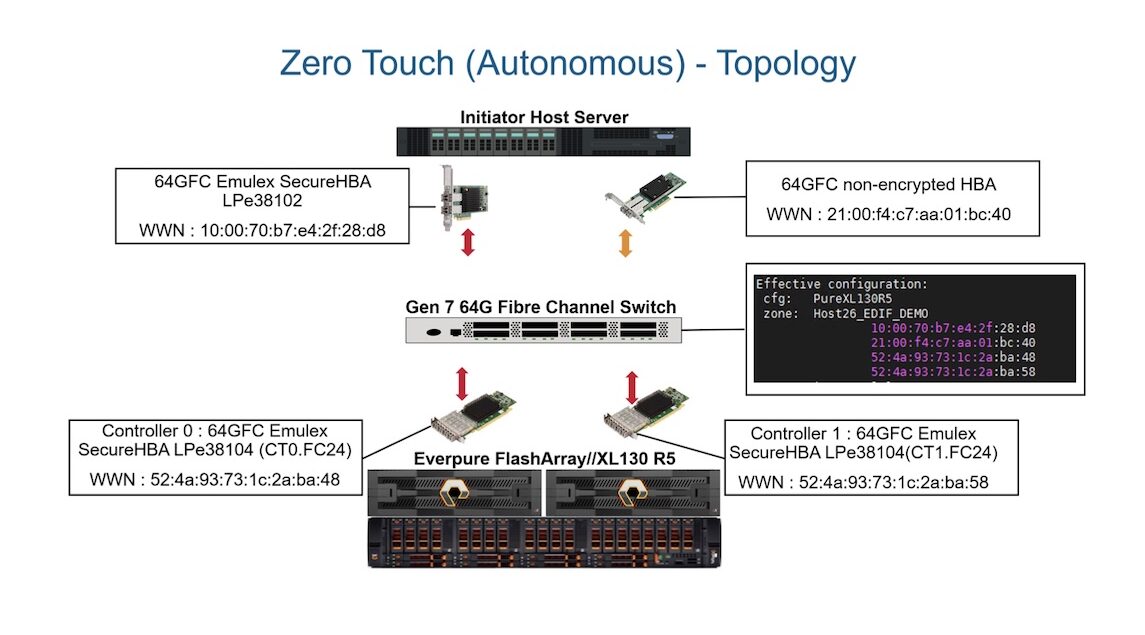
Lors de notre session de travaux pratiques, Emulex nous a présenté une démonstration rapide de sa fonctionnalité de provisionnement sans intervention à l'aide de l'Emulex SecureHBA. La topologie matérielle de ce laboratoire comprenait un serveur hôte initiateur équipé de deux HBA : un SecureHBA Fibre Channel 64G et un HBA Fibre Channel 64G sans chiffrement matériel. Les deux initiateurs étaient connectés à un système Everpure FlashArray//XL130 R5 doté de deux SecureHBA configurés comme cibles.
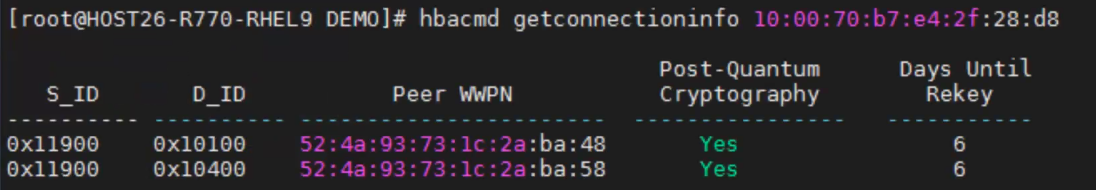
En utilisant l'interface de ligne de commande du XL130 R5, Everpure a présenté des connexions transparentes et automatiquement cryptées et a montré exactement comment l'état de cryptage de chaque port est affiché, comme illustré ci-dessous.

L'interface de ligne de commande d'Everpure peut également révéler des informations de chiffrement plus détaillées provenant des SecureHBA, notamment si la connexion utilise la cryptographie post-quantique et la date limite de renouvellement de la clé du HBA.
Par défaut, des connexions chiffrées étaient immédiatement établies entre les SecureHBA du serveur hôte initiateur et l'Everpure FlashArray//XL130 R5. Une connexion non chiffrée était établie entre le HBA Fibre Channel standard et le même port de la baie, démontrant ainsi la facilité d'utilisation tout en maintenant une large compatibilité.
Emulex SAN Manager 3.0 : Visibilité et conformité au niveau de la structure
Points forts et nouveautés
- Accès rapide à l'état de chiffrement de chaque connexion dans un SAN
- Outils de reporting intégrés pour l'audit et l'évaluation de la conformité de sécurité à l'échelle du SAN
- Plateforme conviviale pour les scripts, dotée d'une interface de ligne de commande (CLI) basée sur Python et d'une notification automatique des événements via SMTP.
Pour les clients utilisant des adaptateurs HBA Fibre Channel Emulex (y compris les SecureHBA), Broadcom offre le logiciel Emulex SAN Manager 3.0 sans frais supplémentaires. Conçu depuis 2020 , ce logiciel offre aux administrateurs de stockage une visibilité accrue sur leur SAN et fournit des outils de surveillance, de maintenance et de reporting pour plusieurs environnements Fibre Channel. Dès la connexion, des graphiques circulaires clairs présentent une vue d'ensemble des données de performance et d'état du SAN grâce à des widgets personnalisables et réorganisables. Un clic sur chaque widget permet d'afficher les données correspondantes.
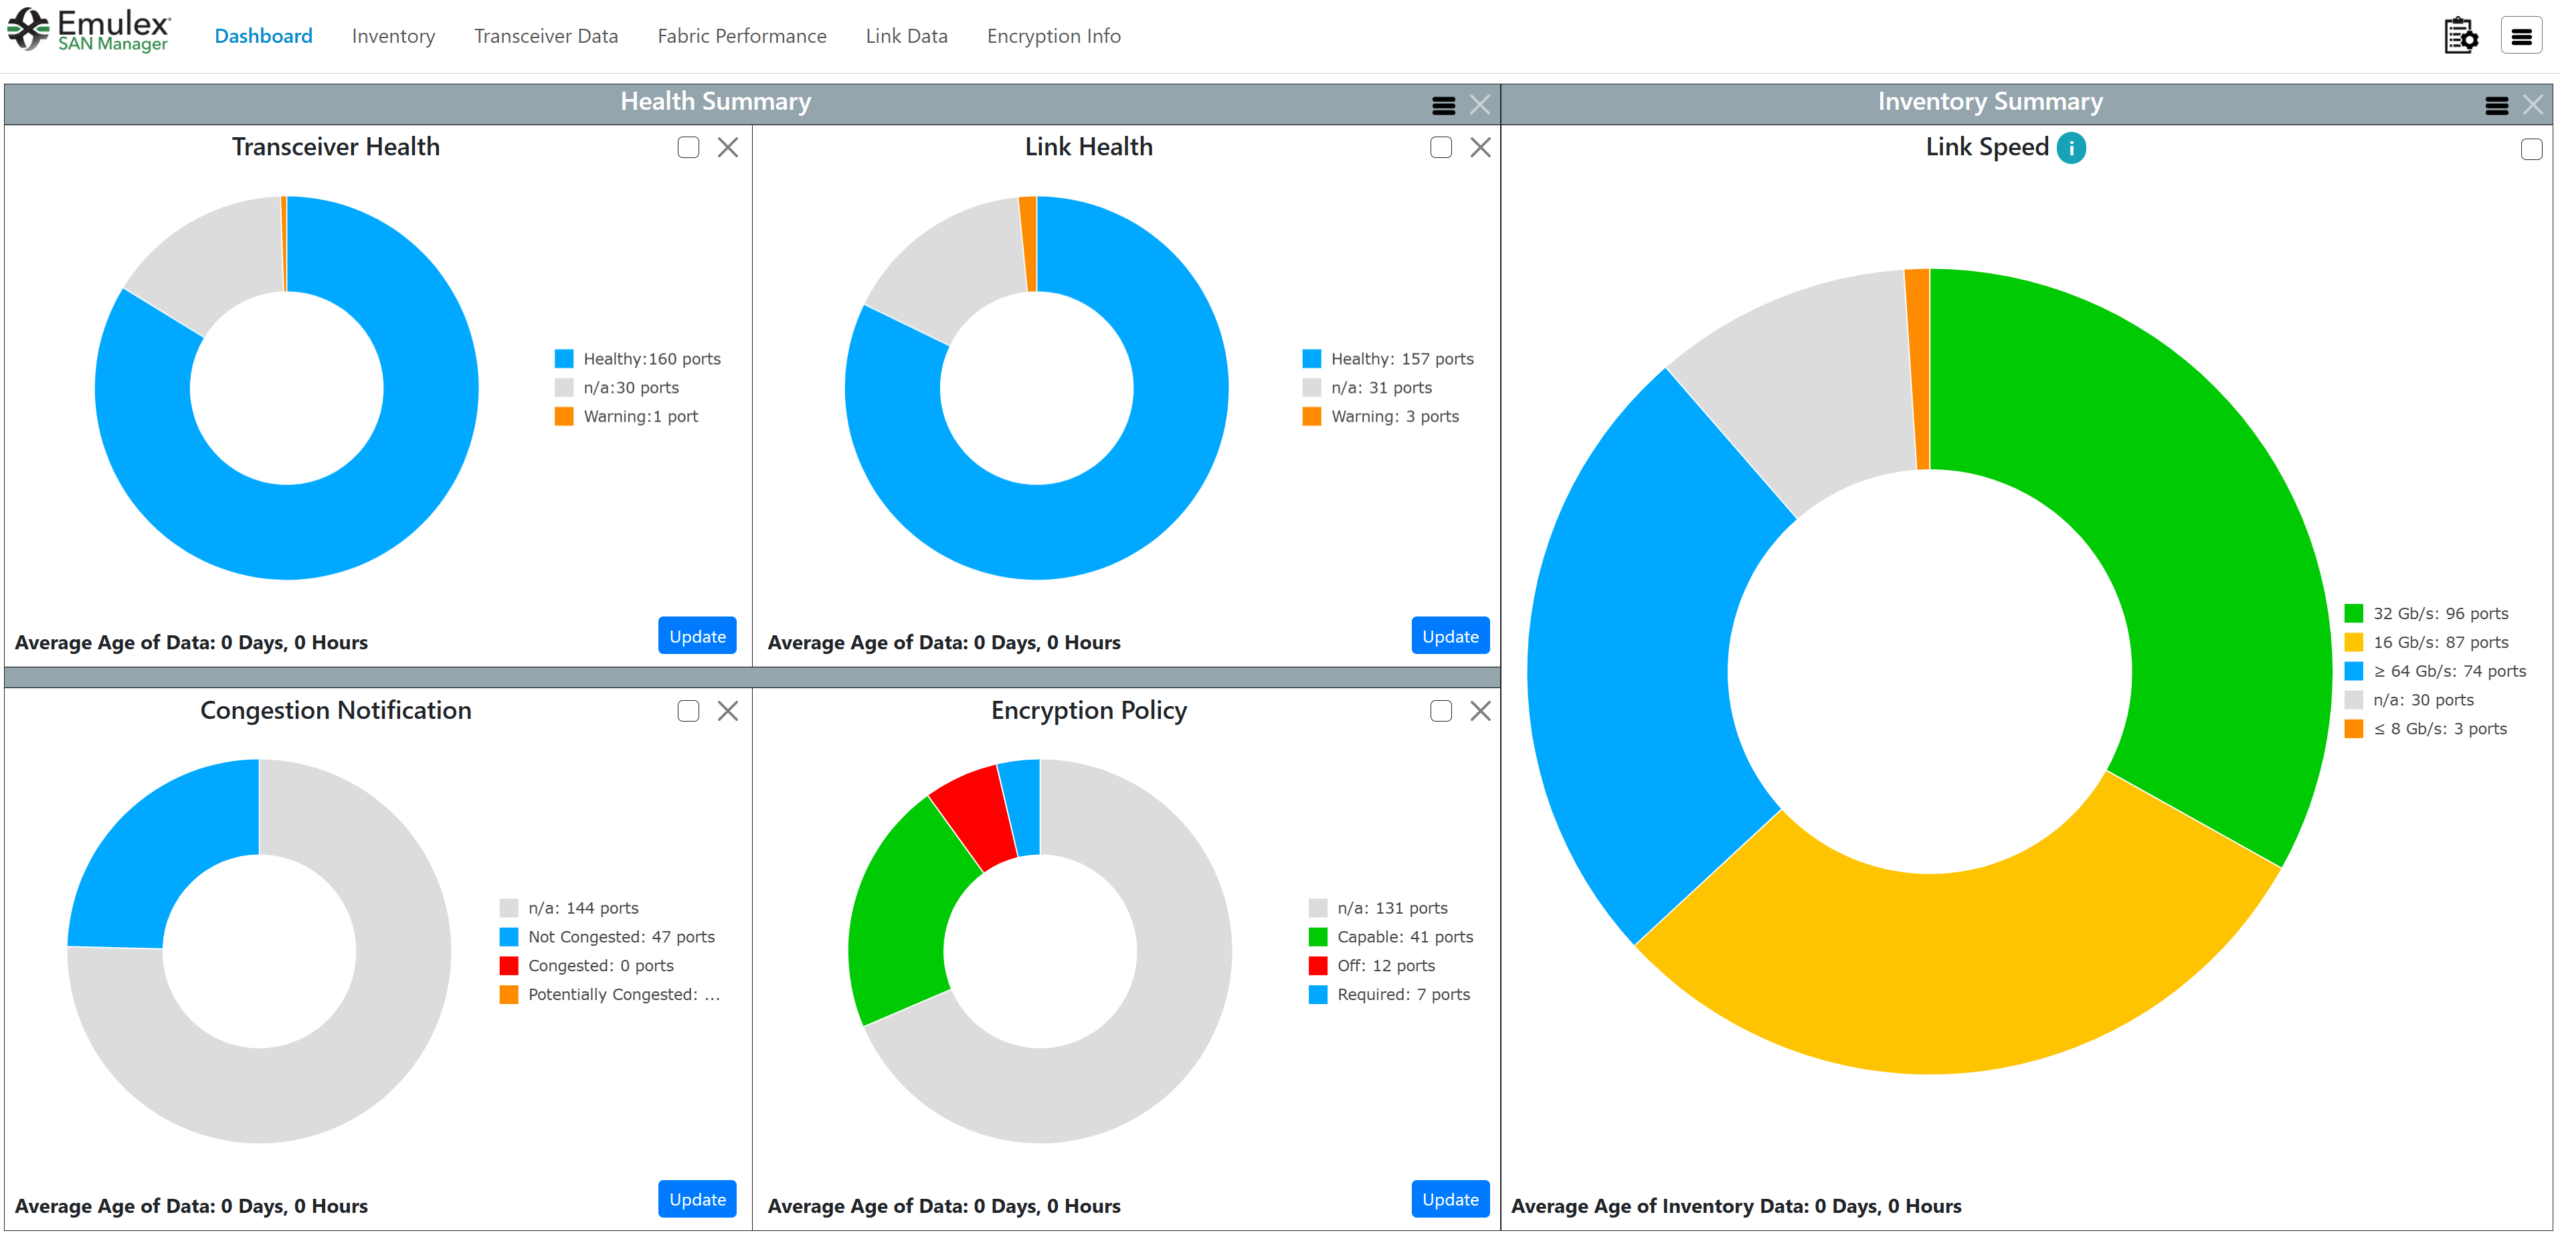
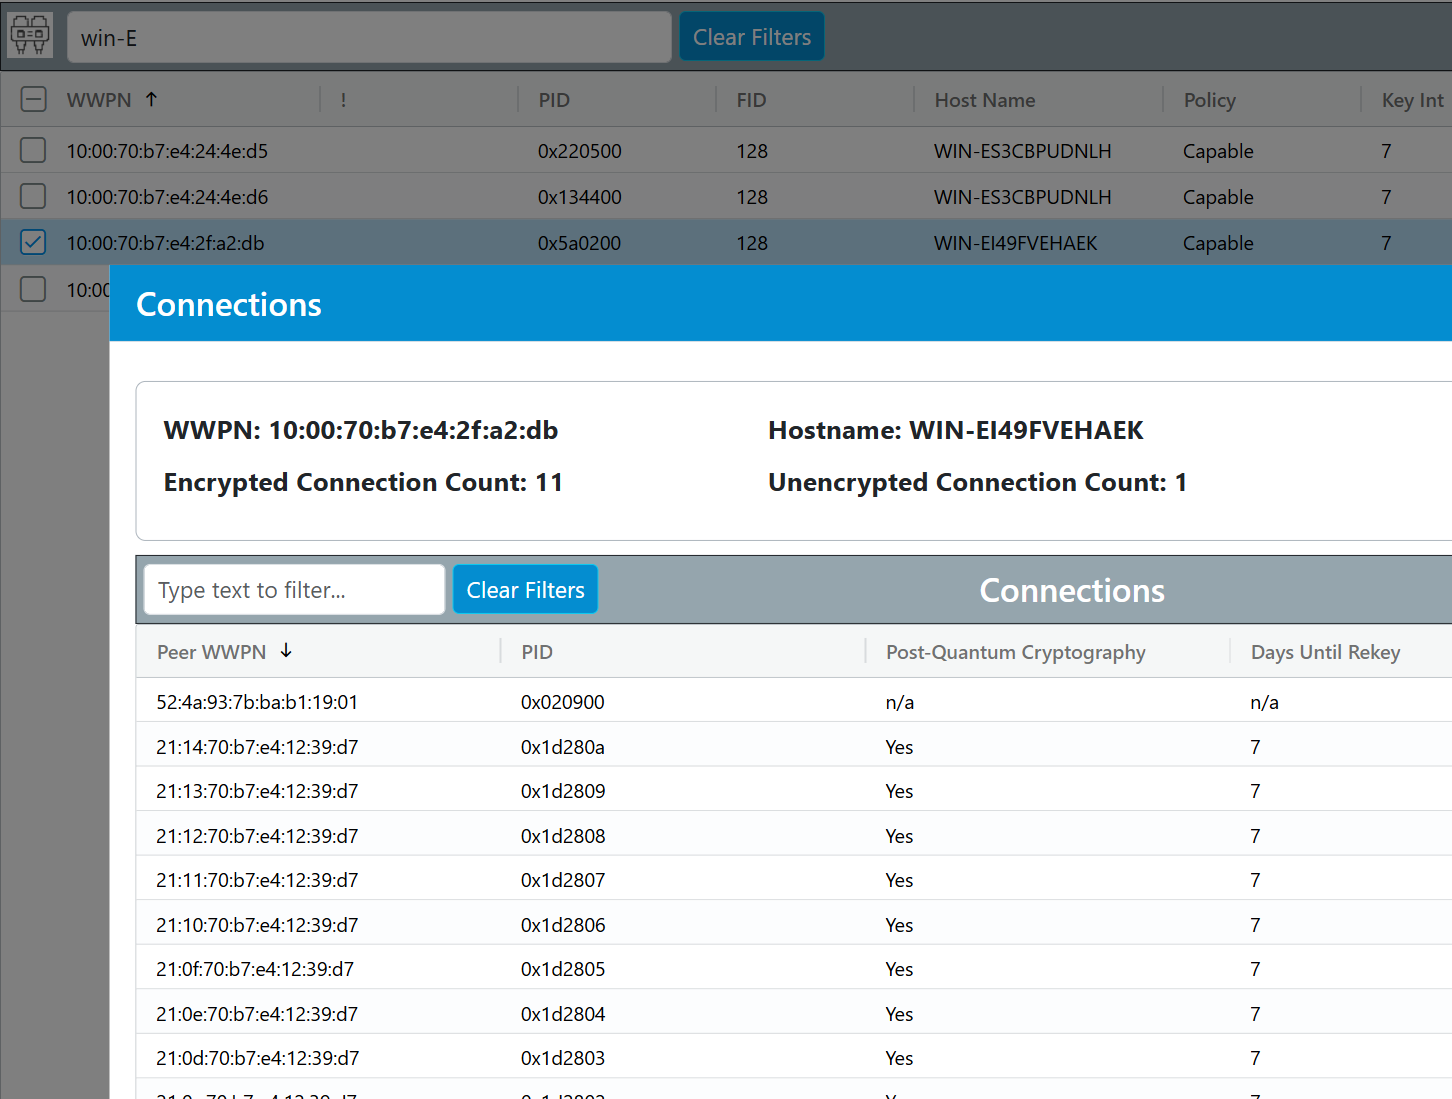
La version 3.0 de SAN Manager, lancée en même temps que l'Emulex SecureHBA, intègre de nouvelles fonctionnalités. Grâce au widget « Stratégie de chiffrement » du tableau de bord, les utilisateurs peuvent désormais visualiser précisément le nombre de nœuds Fibre Channel Emulex compatibles avec le chiffrement, pour lesquels le chiffrement est requis ou dont le chiffrement est désactivé. Un clic sur le widget « Stratégie de chiffrement » ou sur l'en-tête « Informations de chiffrement » dans SAN Manager 3.0 affiche une liste détaillée de tous les ports connectés, filtrable et triable selon des attributs tels que le WWPN, le nom d'hôte, la stratégie et l'intervalle de clé. Cette fonctionnalité simplifie la recherche et la gestion des ports, et permet d'obtenir des informations supplémentaires lorsqu'un port spécifique est sélectionné.
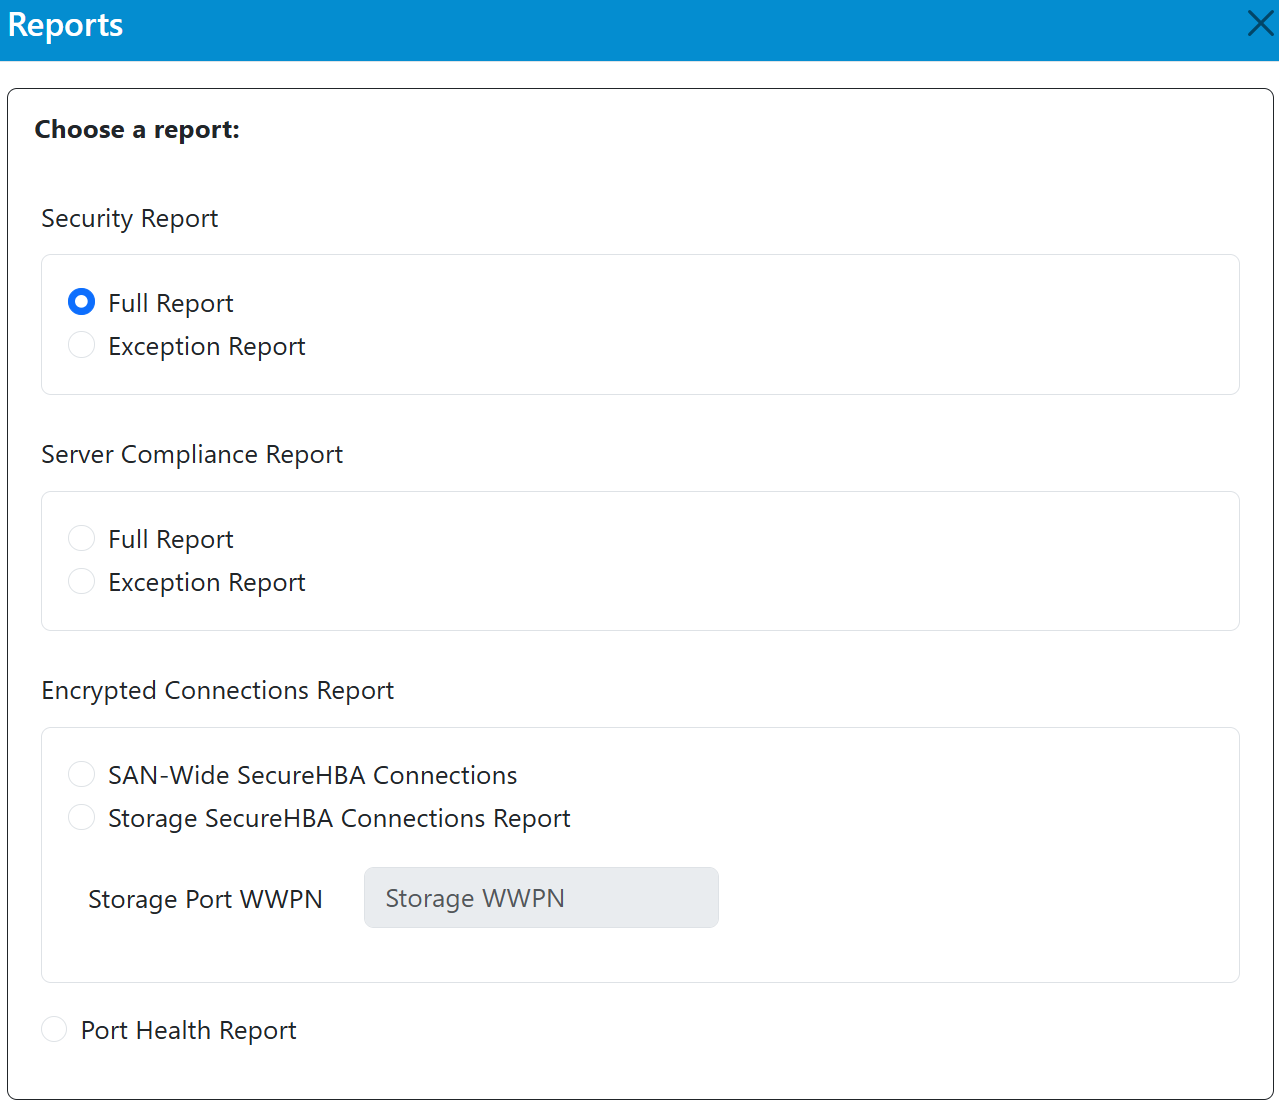
Outre la consultation des politiques de chiffrement configurées dans le tableau de bord, Emulex SAN Manager 3.0 intègre désormais des outils de reporting pour l'audit et la vérification de la conformité. Les rapports de sécurité au format CSV peuvent être générés et exportés (par téléchargement ou e-mail) directement depuis l'application, ce qui évite aux responsables informatiques la fastidieuse collecte d'informations auprès de milliers de nœuds Fibre Channel et la vérification manuelle de la conformité.

Emulex SAN Manager offre aux utilisateurs une visibilité complète sur l'état de leur SAN, grâce à des outils permettant de gérer la congestion, d'identifier les émetteurs-récepteurs défaillants et de visualiser les débits de liaison. Outre son excellente interface graphique, Broadcom propose aux professionnels de l'informatique adeptes de l'automatisation une interface en ligne de commande Python pour la création de scripts. L'entreprise prévoit d'intégrer des webhooks permettant aux analystes d'exporter et d'examiner les données de performance et de fiabilité de SAN Manager vers d'autres applications et outils. Un puissant planificateur de tâches permet même de configurer des alertes par e-mail (via SMTP) informant les administrateurs des événements critiques. Principalement à la demande des clients, l'équipe de développement travaille activement à faire d'Emulex SAN Manager une plateforme tout-en-un et extensible. Emulex SAN Manager 3.0 deviendra un outil indispensable pour tout administrateur de stockage souhaitant analyser la conformité du chiffrement, l'état, le multipathing ou les performances d'un SAN Emulex.
Réflexions finales
La baie Everpure FlashArray avec Emulex SecureHBA représente le premier déploiement en production d'un chiffrement de couche transport, compatible PQC, sur le chemin de données Fibre Channel.
L'introduction du chiffrement matériel au niveau de la couche transport dans l'architecture Fibre Channel marque un tournant majeur dans la manière dont les entreprises conçoivent la sécurité du stockage. Pendant des années, les infrastructures Fibre Channel ont fonctionné selon un principe de confiance implicite. Emulex SecureHBA remet en question cette hypothèse en intégrant le chiffrement directement dans la couche transport, sans modifier la conception de l'infrastructure ni engendrer de surcharge opérationnelle. Notre évaluation de la baie Everpure FlashArray avec les cartes Emulex SecureHBA démontre qu'un chiffrement de bout en bout et en transit peut être déployé sans dégradation notable des performances ni complexité supplémentaire. Le chiffrement a été négocié automatiquement, a pu être mis à l'échelle sur plus de mille sessions et a préservé les services de données et les performances de l'hôte.
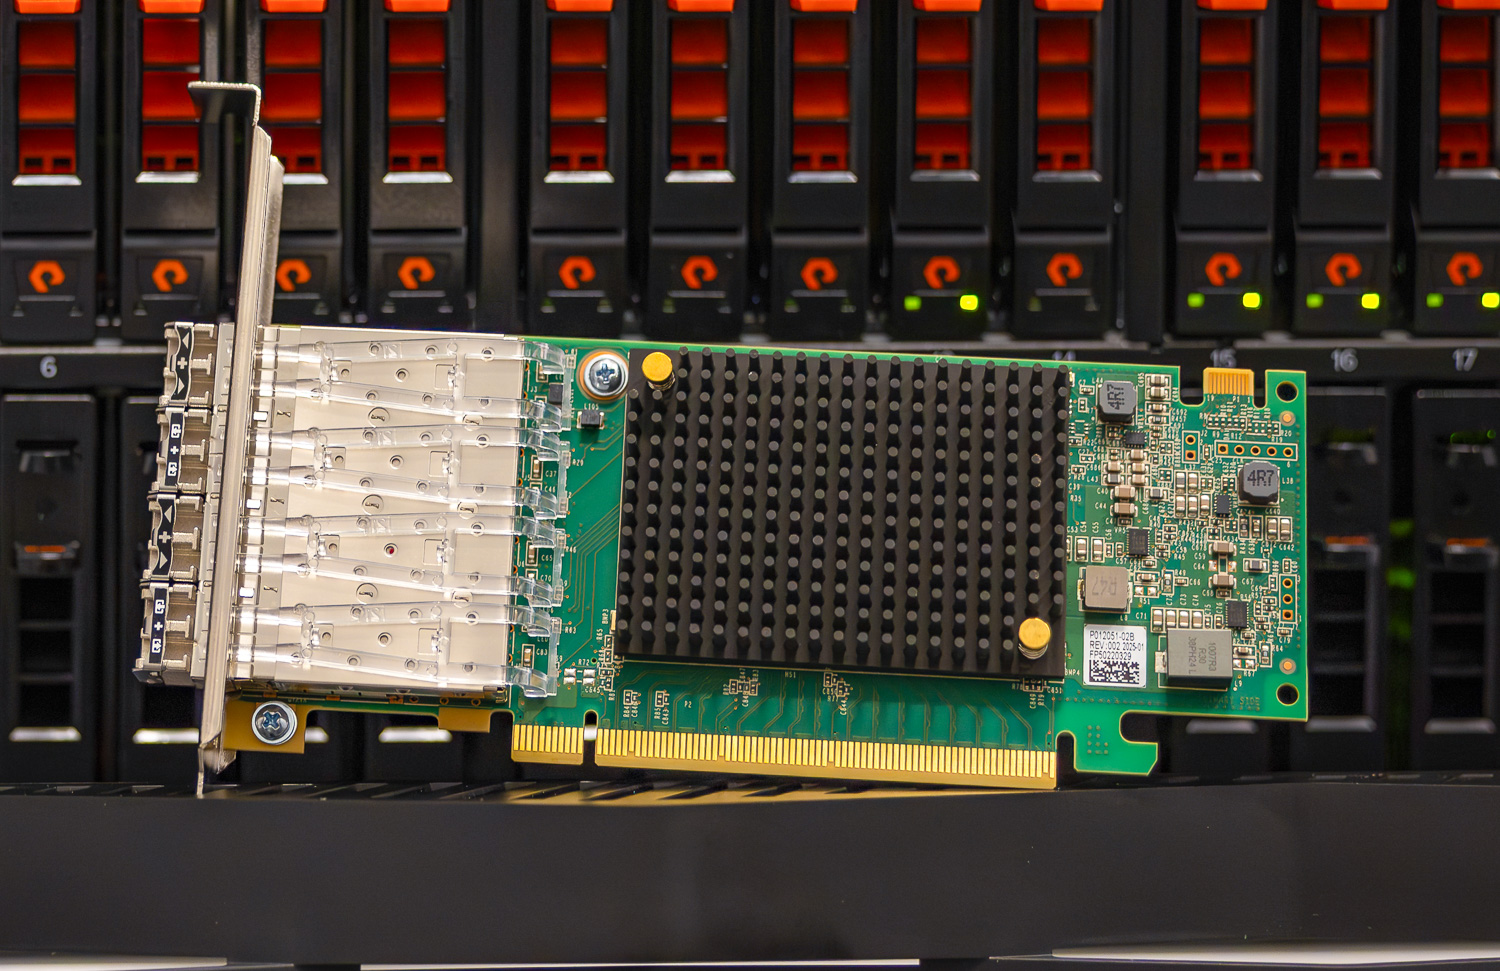
Emulex a déjà une présence significative, avec plus de 120 000 SecureHBA déployés sur les principales plateformes de serveurs OEM. L'ajout d'un point de terminaison pour baie de stockage boucle la boucle, permettant un chiffrement de bout en bout sur l'ensemble du SAN. Bien qu'Everpure soit la première entreprise à intégrer SecureHBA au niveau de la baie, son architecture, basée sur des normes, est conçue pour s'étendre aux futures plateformes Fibre Channel au fur et à mesure du renouvellement du matériel.
Cette solution, basée sur des normes, garantit l'interopérabilité. Bien qu'Emulex et Everpure soient les premiers à l'avoir introduite, elle reste compatible avec les cartes HBA et les baies de stockage d'autres marques. Indépendante de l'architecture réseau, elle s'étend facilement aux solutions d'extension de réseau (FC-IP). Entièrement gérée au niveau matériel, elle ne requiert aucune version logicielle spécifique ni aucun module complémentaire lié à une version du système d'exploitation.
Les décisions d'infrastructure prises aujourd'hui déterminent souvent le profil de risque de l'entreprise pour les cinq à sept prochaines années. À mesure que les organisations modernisent leurs serveurs et leurs baies de stockage, l'intégration d'un chiffrement conforme à la norme PQC au niveau de la couche transport offre un contrôle de sécurité durable, en phase avec l'évolution des exigences de conformité et les principes du modèle « zéro confiance ». SecureHBA positionne le chiffrement SAN en transit comme un élément fondamental de la conception Fibre Channel moderne, en harmonisant sécurité, performance et simplicité d'exploitation au sein même de la couche transport.
Découvrez-en plus sur les cartes SecureHBA Emulex LPe38102 , les cartes SecureHBA Emulex LPe37102 et Emulex SAN Manager.
Découvrez la série Everpure FlashArray//XL .
Ce rapport est sponsorisé par Broadcom. Tous les points de vue et opinions exprimés dans ce rapport sont basés sur notre vision impartiale du ou des produits concernés.



 Amazon