

Dans le secteur informatique des entreprises, la plupart des mises à niveau de sécurité interviennent généralement en réponse à des violations de données ou à d'autres incidents majeurs. La norme INCITS FC-SP-3, récemment développée, constitue toutefois une réponse proactive aux échéances réglementaires et cryptographiques qui influencent déjà la planification des infrastructures. Les recommandations CNSA 2.0 de la NSA imposent aux systèmes de sécurité nationale un processus de migration complexe, tandis que les cadres NIS2 et DORA de l'Union européenne ont intégré la cryptographie et les politiques de chiffrement dans leurs programmes de conformité. L'avènement de l'informatique quantique accentue cette pression, non pas en raison de l'arrivée prévisible d'un ordinateur quantique pertinent pour la cryptanalyse, mais parce que les attaques de type « collecte immédiate, déchiffrement différé » rendent les données à long terme vulnérables par avance. La feuille de route de la FCIA (Fibre Channel Industry Association) situe ces défis dans le contexte de la conformité à l'horizon 2030, des politiques de chiffrement NIS2 et DORA, et du cycle de remplacement standard de trois à cinq ans pour les serveurs et le stockage.
Le moment est crucial, car Fibre Channel transporte des données que les entreprises ne peuvent absolument pas se permettre de perdre. Il demeure l'infrastructure principale pour le stockage critique dans des secteurs tels que la finance, la santé, l'administration publique, les services publics et d'autres industries réglementées. Fibre Channel est isolé physiquement et logiquement d'Ethernet, n'est pas routable depuis les réseaux Ethernet et sa sécurité est renforcée par le zonage du réseau et le masquage des périphériques de stockage. Selon les données de marché de la FCIA, plus de 160 millions de ports Fibre Channel ont été livrés, dont plus de 35 millions sont encore opérationnels. Cette importante base installée souligne l'importance de la norme FC-SP3, qui n'oblige pas les entreprises à remplacer leurs SAN, mais propose une approche standardisée pour sécuriser les environnements Fibre Channel existants.
FC-SP-3 apporte plusieurs mises à jour qui renforcent la sécurité et simplifient le déploiement. Il supprime les algorithmes cryptographiques obsolètes encore présents dans les versions précédentes, notamment 3DES, MD5, SHA-1, RSA-SHA-1, les anciens groupes DH-CHAP, l'utilisation de RADIUS, l'authentification CT et les clés AES plus courtes pour AES-GCM et AES-CBC. Ces éléments sont remplacés par des ajouts conformes à CNSA 2.0, tels que ML-KEM-1024 pour l'établissement des clés et ML-DSA-87 pour les signatures numériques, ainsi que des PRF SHA-2 plus robustes et l'utilisation obligatoire d'AES-GCM pour la gestion des associations de sécurité. L'autre changement majeur est structurel : FC-SP-3 abandonne les éléments de conformité de FC-SP-2 au profit des profils d'interopérabilité, permettant ainsi aux implémentations de s'aligner sur les exigences de sécurité actuelles sans perpétuer des exigences obsolètes, même si elles restent conformes. Dans le cadre de cette simplification, la spécification a été réduite de près de moitié, passant de 288 à 152 pages.
Il est important de noter que la norme FC-SP-3 ne suffit pas à éliminer les risques d'exposition ; elle constitue un ensemble d'outils et non une solution de déploiement automatique. Cette norme est essentielle car elle offre au secteur une voie pratique vers un trafic SAN authentifié, chiffré et protégé contre les intrusions, intégré aux cycles de renouvellement réguliers des serveurs, des HBA et du stockage. Pour les entreprises gérant des données à longue durée de vie et une infrastructure réglementée, l'échéance critique ne se limite pas à la date limite de renouvellement (Q-Day) ou à 2030, mais concerne plutôt la prochaine décision de renouvellement. Les sections suivantes examinent les réglementations à l'origine de ces changements, les mises à jour cryptographiques introduites par la norme FC-SP-3 et le modèle pratique de mise en œuvre du chiffrement de bout en bout sur une infrastructure Fibre Channel opérationnelle.
Points clés à retenir
- La norme a respecté les délais : FC-SP-3, achevé par INCITS T11 en 2026, modernise la sécurité Fibre Channel pour répondre aux exigences CNSA 2.0, NIS2 et DORA plusieurs années avant les dates de conformité de 2030 et 2031.
- Soustraction d'abord, puis résistance quantique : Les algorithmes de cryptographie traditionnels tels que 3DES, MD5, SHA-1 et les groupes DH inférieurs à 2048 bits sont supprimés, tandis que les algorithmes post-quantiques NIST ML-KEM-1024 et ML-DSA-87 sont ajoutés, réduisant ainsi la spécification de 288 pages à 152 et facilitant sa mise en œuvre correcte.
- Chiffrement sans la taxe sur l'infrastructure : Le chiffrement autonome en vol génère des clés à l'intérieur du HBA et fonctionne à la vitesse de la ligne, sans serveur de clés externe, sans modification du commutateur SAN et sans charge supplémentaire sur le processeur hôte.
- Le réseau conserve ses super-pouvoirs : Le chiffrement au niveau de la couche transport préserve la compression, la déduplication et la détection des ransomwares que le chiffrement au niveau applicatif ne permet pas d'obtenir.
- La conformité suit le cycle de renouvellement : Un déploiement progressif sur la base du renouvellement matériel normal de trois à cinq ans permet de fournir un SAN entièrement crypté et résistant à l'informatique quantique d'ici 2030, comme sous-produit des achats de routine.
Le chiffrement a une date limite.
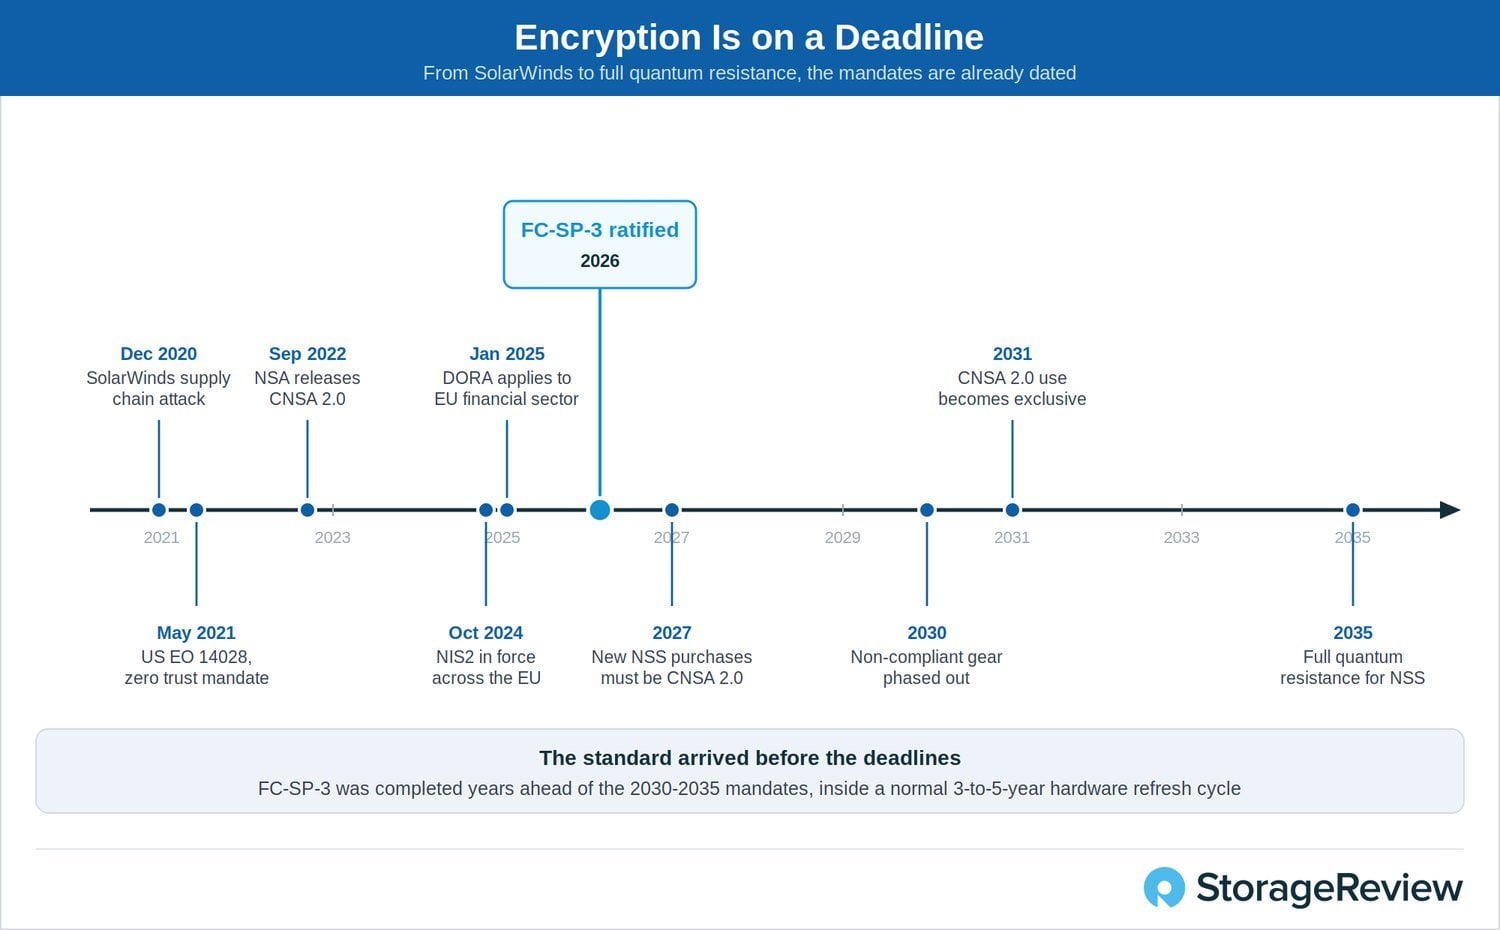
Le développement de FC-SP-3 est principalement motivé par le besoin croissant de mesures de sécurité avancées pour l'ensemble de l'infrastructure technologique des centres de données. Les architectures traditionnelles reposent souvent sur une confiance implicite au sein des réseaux de stockage ; or, des attaques sophistiquées à ce niveau peuvent compromettre des volumes de données considérables. Les attaques ciblant la chaîne d'approvisionnement, illustrées par la campagne de logiciels malveillants SolarWinds de 2019-2021, ont démontré que les menaces internes exploitant des composants d'infrastructure compromis sont de plus en plus fréquentes.
En réponse directe, le président américain Joseph Biden a promulgué le décret exécutif 14028 le 12 mai 2021. Ce décret a instauré de nombreuses nouvelles exigences de sécurité et procédures opérationnelles pour les systèmes utilisés par le gouvernement fédéral (également appelés systèmes de sécurité nationale). En imposant le chiffrement des données au repos et en transit, il a de fait contraint les agences fédérales à adopter les principes de la suite d'algorithmes de sécurité nationale commerciale (CNSA) originale, qui définissait les algorithmes cryptographiques approuvés pour la protection des données fédérales. Bien que la suite CNSA (souvent appelée CNSA 1.0) n'ait pas abordé ni anticipé les capacités futures, elle a établi un socle d'algorithmes acceptables pour la protection des données, l'établissement des clés, le hachage et la signature numérique.
CNSA 2.0 fait progresser les objectifs de la suite de normes en préparant les standards de sécurité de l'information du gouvernement fédéral à l'avènement de l'informatique quantique. Elle remplace les algorithmes jugés vulnérables aux ordinateurs quantiques par des algorithmes résistants à l'informatique quantique. La NSA a conçu cette politique pour une mise en œuvre progressive, la première phase d'application débutant après le 31 décembre 2025. Au 1er janvier 2027, les nouvelles installations de systèmes de sécurité nationale devront être entièrement conformes à CNSA 2.0, et la mise hors service des systèmes non conformes devra être achevée avant le 31 décembre 2030. Enfin, tous les systèmes de sécurité nationale devront utiliser exclusivement les algorithmes de CNSA 2.0 d'ici le 31 décembre 2031. Ces délais sont serrés pour un réseau d'une telle ampleur, mais la menace d'une brèche de sécurité permise par l'informatique quantique rend cette mesure indispensable aux yeux du gouvernement fédéral américain.
Les États-Unis ne sont pas le seul pays à exiger des mesures de sécurité renforcées pour les systèmes informatiques critiques. La loi américaine sur la résilience opérationnelle numérique (DORA), applicable aux institutions financières de l'Union européenne, impose des procédures strictes de déclaration, de gestion des risques et de tests de sécurité afin de mieux préparer ces services aux futures cyberattaques. De même, la directive NIS2 encourage le partage d'informations sur les menaces de cybersécurité entre les États membres de l'UE. Elle exige de chaque pays qu'il élabore et adopte des stratégies pour lutter contre les attaques ciblant la chaîne d'approvisionnement et l'exploitation des vulnérabilités. Étant donné que nombre de ces réglementations imposent un chiffrement robuste des données en transit et au repos, la norme FC-SP-3 contribue à leur objectif commun de rendre l'infrastructure essentielle résiliente aux attaques à tous les niveaux.
Jour Q et récoltez maintenant, déchiffrez plus tard
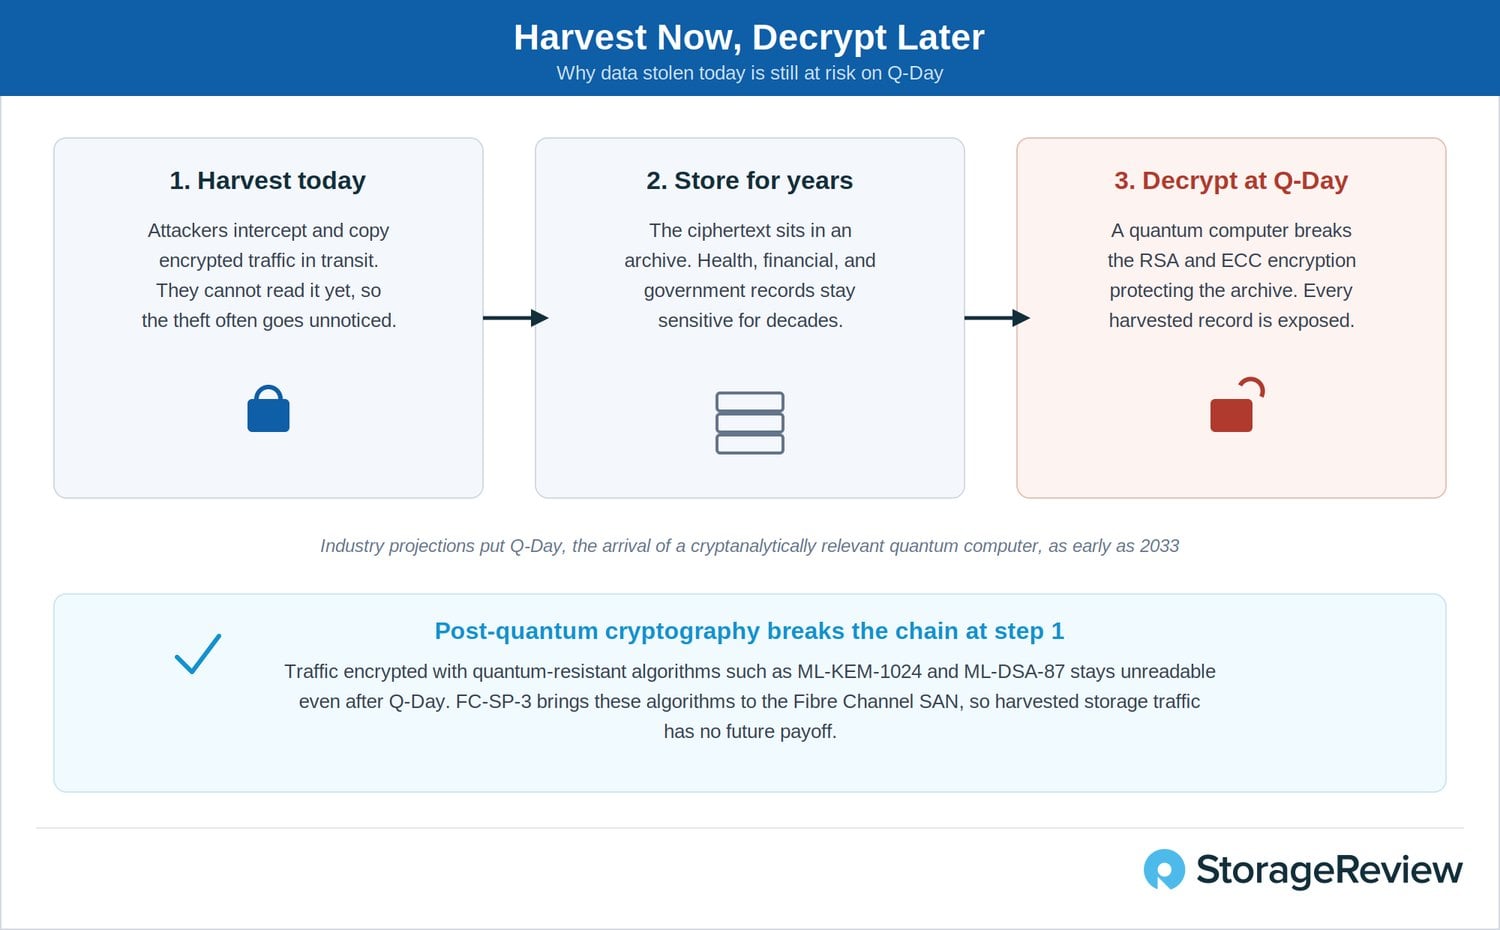
Bien que le projet CNSA 2.0 semble ambitieux, il n'est pas sans fondement. La stratégie « Récolter maintenant, déchiffrer plus tard » (HNDL) est actuellement employée par des acteurs malveillants. Elle repose sur les capacités futures des ordinateurs quantiques pour déchiffrer d'énormes quantités de communications interceptées et de données volées. Si de nombreux algorithmes et protocoles cryptographiques standards actuels sont très résistants aux attaques par force brute et autres méthodes de craquage de clés sur du matériel conventionnel, la création d'un « ordinateur quantique à pertinence cryptanalytique » (CRQC) pourrait permettre de casser les méthodes de chiffrement à clé publique utilisant RSA et la cryptographie à courbe elliptique (ECC).
Afin de limiter l'efficacité d'une éventuelle attaque de type « Jour Q », la NSA a imposé la conformité de tous les composants cryptographiques du système de sécurité national américain à la norme CNSA 2.0 d'ici le 31 décembre 2031, soit avant même que les projections du secteur n'anticipent une attaque « Jour Q » dès 2033. Les algorithmes cryptographiques exigés par la norme CNSA 2.0 sont compatibles avec l'informatique post-quantique, c'est-à-dire qu'ils sont conçus pour résoudre des problèmes mathématiques complexes, tels que les problèmes de réseaux et les problèmes arithmétiques à sens unique . En utilisant des clés plus longues pour les algorithmes traditionnels et en mettant en œuvre des algorithmes sophistiqués compatibles avec l'informatique post-quantique, la NSA entend prévenir les attaques HNDL susceptibles de compromettre la sécurité nationale.
Deux décennies de sécurité Fibre Channel
La sécurité Fibre Channel ne date pas de FC-SP-3. Cette norme représente la troisième génération de travaux menés depuis plus de vingt ans au sein de l'INCITS (Comité international des normes des technologies de l'information), sous l'égide du Comité technique Fibre Channel T11 . Le projet FC-SP initial a été approuvé en 2002 et publié en 2007. Il établissait des contrôles d'autorisation et de segmentation, offrant ainsi aux administrateurs de stockage des outils formels pour déterminer quels périphériques pouvaient communiquer entre eux au sein d'un réseau. FC-SP-2 a été adopté en 2012, étendant le cadre à l'authentification et au chiffrement. La norme a continué d'évoluer grâce à deux amendements : AM1 en 2015 et AM2 en 2023. FC-SP-3 a été approuvé en tant que projet en 2022 et finalisé en 2026 , actualisant le cadre pour répondre aux exigences réglementaires et post-quantiques qui pèsent désormais sur les réseaux de stockage.
Cette filiation est importante car elle définit ce qu'est et ce qu'est FC-SP-3. Il ne s'agit pas d'une réinvention de la sécurité Fibre Channel ni d'une réponse ponctuelle à une menace isolée. C'est la modernisation planifiée d'un cadre éprouvé, réalisée en toute transparence par les fabricants de ces équipements. Le groupe d'experts FC-SP-3 était présidé par Roger Hathorn d'IBM et dirigé par David Peterson et James Smart de Broadcom, avec la contribution de Broadcom, Cisco, Dell, HPE, IBM, Marvell, NetApp et Viavi. Cette diversité est remarquable pour une norme de sécurité : les entreprises qui se disputent chaque socket SAN se sont entendues sur le fonctionnement du chiffrement sur ces sockets. Le travail ne s'arrête pas là. T11 a déjà entamé le développement de la prochaine révision , afin que le cadre puisse évoluer au rythme des nouvelles exigences.
Quelles sont les modifications apportées par FC-SP-3 ?
Le principal changement apporté par FC-SP-3 est la simplification. À l'instar de TLS 1.3 pour le web, cette norme supprime les technologies cryptographiques héritées de FC-SP-2 : les protocoles d'authentification FC-PAP et FC-EAP, le chiffrement 3DES et AES-CTR, les signatures RSA-SHA-1, MD5 et SHA-1 dans presque tous les cas, les groupes DH-CHAP inférieurs à 2048 bits, les clés AES de moins de 256 bits pour les modes GCM et CBC, l'utilisation de RADIUS et l'authentification CT. La suppression des éléments obsolètes et la réorganisation du document ont permis de réduire la spécification de 288 à 152 pages. Une norme plus courte est non seulement plus facile à lire, mais aussi plus facile à implémenter correctement et elle offre moins de solutions de repli.
Ces éléments sont remplacés par les ajouts conformes à la norme CNSA 2.0 : ML-KEM -1024 pour l’établissement des clés et ML-DSA -87 pour les signatures numériques, les algorithmes post-quantiques normalisés par le NIST, ainsi que ECDSA à 384 et 512 bits, les PRF basés sur SHA-2 et l’exigence qu’AES-GCM protège le protocole de gestion des associations de sécurité lui-même. Le masquage de la méthode de chiffrement utilisée pour protéger la charge utile offre une couche d’obscurité supplémentaire, obligeant les attaquants potentiels à prendre en compte un large éventail d’algorithmes (ce qui peut s’avérer très coûteux en ressources de calcul). Les algorithmes d’encapsulation de clés résistants à l’informatique quantique, tels que ML-KEM, contrecarrent efficacement les attaques par interception, garantissant que seuls les appareils authentifiés et autorisés peuvent lire les données envoyées par un HBA utilisant les protocoles de sécurité les plus récents.
Le changement structurel est tout aussi important. La norme FC-SP-2 définissait des éléments de conformité hiérarchisés, et le niveau commun le plus bas, Auth-A, exigeait que les implémentations prennent en charge MD5 et un groupe DH de 2048 bits. Avec le vieillissement de ces algorithmes, les fournisseurs se sont retrouvés dans la situation paradoxale d'implémenter une cryptographie non sécurisée qu'ils n'avaient jamais eu l'intention d'utiliser, uniquement pour rester conformes à la norme. La norme FC-SP-3 abandonne ce modèle au profit de profils d'interopérabilité, définis dans l'annexe A. Une implémentation conforme prend en charge un ou plusieurs profils correspondant aux exigences de sécurité de son environnement cible, et la décision quant aux exigences applicables est laissée à la discrétion d'organismes tels que le NIST et la NSA, et non à la norme de transport elle-même. La rétrocompatibilité avec les déploiements FC-SP-2 est traitée dans l'annexe D, ce qui permet aux infrastructures mixtes de bénéficier d'une procédure documentée plutôt que d'une rupture brutale.
Le mode Audit facilite la transition vers la norme cryptographique mise à jour en permettant la négociation des protocoles de sécurité sur les infrastructures existantes sans interruption d'accès aux données. Les auteurs de la norme reconnaissent que de nombreux SAN ne seront pas entièrement conformes immédiatement, mais adopteront progressivement la norme à mesure que de nouveaux matériels seront introduits et que les équipements anciens seront mis hors service. En mode Audit, la compatibilité est maintenue grâce à une approche privilégiant la disponibilité, permettant ainsi la mise en œuvre des mesures de sécurité les plus strictes uniquement lorsque les deux extrémités d'une connexion sont pleinement compatibles. Autrement dit, l'accès aux données critiques est préservé pendant la migration vers une sécurité renforcée.
Installation de FC-SP-3 sur un SAN en direct
Une norme n'a d'importance que lorsqu'elle est intégrée au matériel de production, et FC-SP-3 a été conçue en tenant compte du déploiement. La spécification définit les outils cryptographiques et le comportement de négociation ; leur application sur une infrastructure en production repose sur deux modèles largement disponibles. Ces deux modèles sont indépendants des fournisseurs et conformes à la même norme.
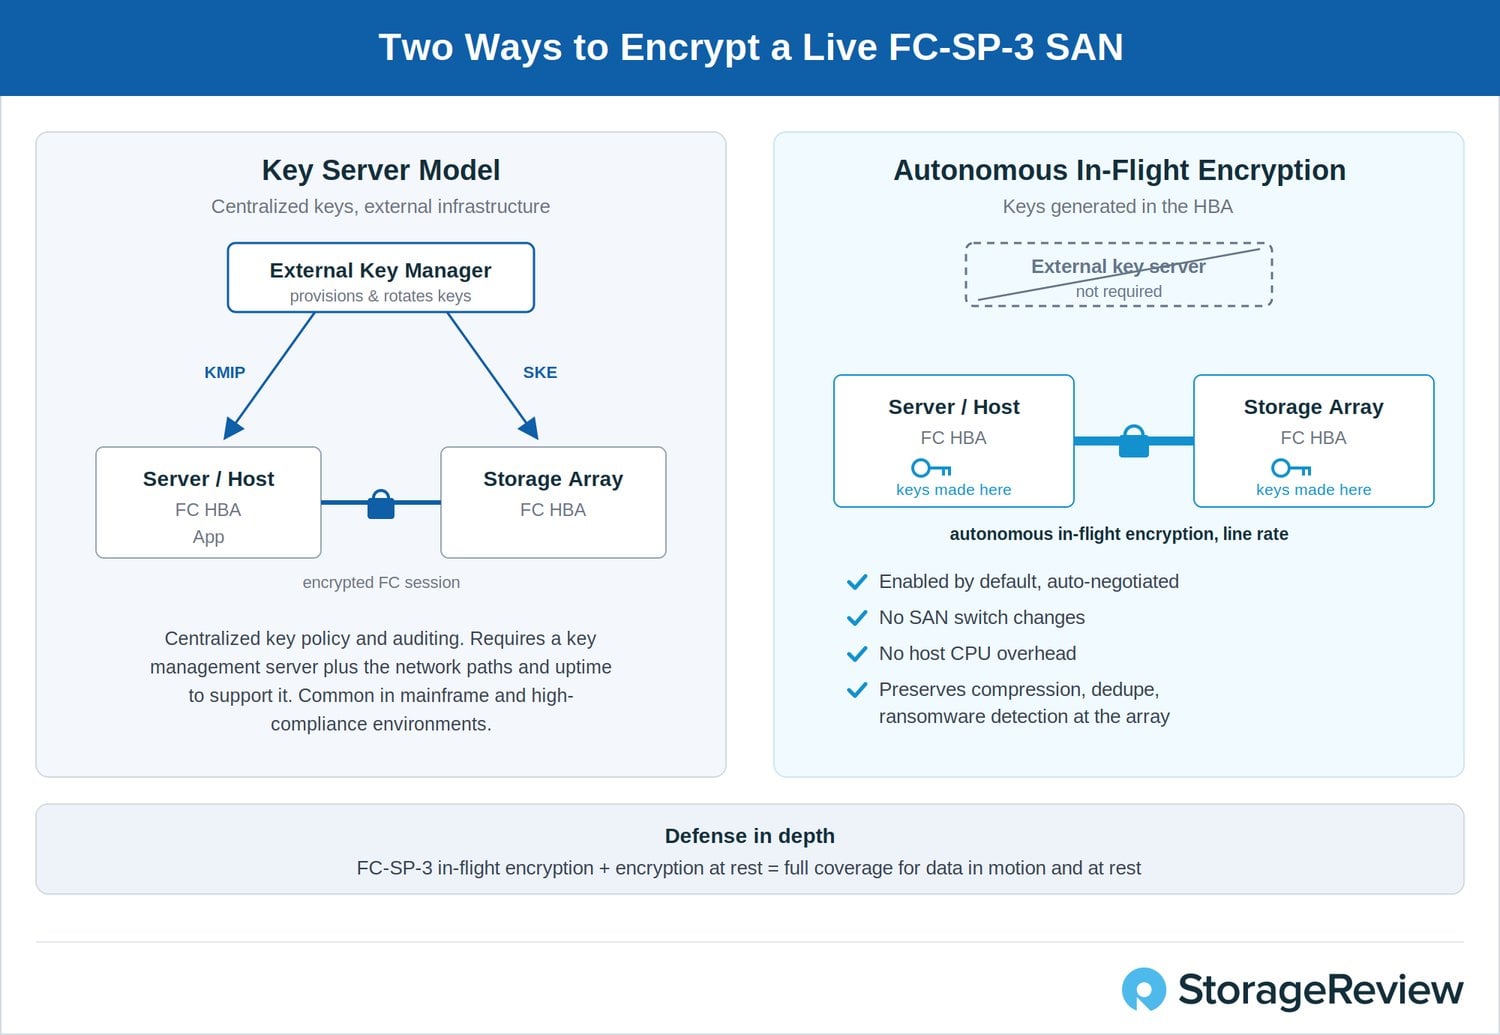
Le premier modèle est celui du serveur de clés, bien connu des mainframes et des environnements à haute conformité. Un gestionnaire de clés externe provisionne et renouvelle les secrets ou certificats partagés utilisés pour établir des sessions sécurisées, communiquant avec les hôtes et le stockage sur le réseau via le protocole KMIP (Key Management Interoperability Protocol) et un échange de clés de sécurité. Cette approche centralise les politiques et l'audit, ce qui répond précisément aux attentes de certaines organisations soumises à des réglementations. Elle implique également la mise en place et la maintenance d'une infrastructure : un serveur de gestion de clés, les chemins réseau y menant et la rigueur opérationnelle nécessaire à sa disponibilité. Pour les organisations utilisant déjà une infrastructure KMIP, FC-SP-3 s'intègre à un flux de travail existant sans le remplacer.
Le second modèle repose sur un chiffrement autonome en transit géré au sein de l'adaptateur de bus hôte (HBA). C'est ce modèle qui rend possible un déploiement à l'échelle du réseau. Les clés de session aléatoires sont générées directement dans le HBA, éliminant ainsi le besoin d'un serveur externe de génération et de gestion de clés. Les terminaux sont activés par défaut et négocient automatiquement le chiffrement, avec un basculement automatique si un homologue ne le prend pas en charge. Ainsi, le réseau est sécurisé sans interruption de service. Le chiffrement s'effectuant au niveau de la couche transport Fibre Channel au sein de l'adaptateur, aucune modification n'est requise sur les commutateurs SAN, et le réseau de commutation n'a ni accès aux clés ni ne les gère.
L'objectif principal de ce modèle est d'optimiser les performances. Le chiffrement s'exécute sur une puce dédiée à pleine capacité, ce qui évite toute perte de débit mesurable et toute surcharge des processeurs hôtes. Autre point crucial pour les équipes de stockage : le chiffrement en transit, plutôt qu'au niveau applicatif, préserve les services de baie de stockage essentiels aux entreprises. Les données arrivant sur la baie peuvent toujours être compressées, dédupliquées et analysées afin de détecter les anomalies de taux de compression susceptibles de signaler une attaque par ransomware. Ces opérations sont impossibles une fois que l'application a chiffré les données avant leur départ de l'hôte.
Le chiffrement en transit ne doit pas être utilisé isolément. FC-SP-3 s'inscrit dans une stratégie de défense en profondeur, où le chiffrement des liaisons est combiné à un chiffrement complet du disque ou de la baie au repos afin de protéger les données en transit sur le SAN et celles stockées sur les supports. Les terminaux qui constituent le fondement de cette stratégie sont conçus comme des composants « zéro confiance ». Une racine de confiance matérielle établit l'identité du matériel, le processeur et l'adaptateur HBA s'authentifient mutuellement à l'aide du protocole SPDM (Security Protocol and Data Model), et les pilotes sont signés cryptographiquement. L'adaptateur assurant le chiffrement peut donc être vérifié plutôt que considéré comme fiable.
La fonctionnalité qui répond le plus directement à la crainte de modifier un SAN de production est le mode Audit, nouveauté de FC-SP-3. Il permet aux administrateurs d'activer la négociation de sécurité au sein d'un environnement existant et de visualiser les liens qui seraient chiffrés et ceux qui ne le seraient pas avant l'activation du chiffrement. Cela transforme une migration potentiellement perturbatrice en un processus progressif et vérifiable, et constitue le mécanisme pratique sous-jacent au déploiement continu prévu par la feuille de route FCIA : des liens sécurisés au fur et à mesure du renouvellement des serveurs et du stockage, plutôt que lors d'un événement unique et coordonné.
Le chiffrement autonome en transit est déjà disponible sur les cartes HBA compatibles FC-SP-3, et StorageReview a présenté la première d'entre elles lors de son lancement. Cela prouve que la norme est déployable dès aujourd'hui. Toutefois, l'enseignement le plus important est d'ordre architectural plutôt que lié à une marque : tout terminal compatible FC-SP-3 peut en bénéficier, et tous les principaux fournisseurs de serveurs proposent déjà une connectivité Fibre Channel compatible avec le chiffrement autonome en transit, la plupart des fabricants de solutions de stockage l'intégrant d'ici 2026.
Contre quoi le chiffrement en vol protège-t-il ?
L'intérêt du chiffrement du trafic de stockage devient bien plus évident une fois les vecteurs d'attaque identifiés. Les liaisons Fibre Channel quittent régulièrement la pièce où elles sont initialement installées, empruntant des conduits, des colonnes montantes et des chemins de câbles entre les bâtiments du campus. Un attaquant ayant un accès physique à cette fibre n'a pas besoin de la couper. Et bien que très rare, le simple fait de plier un câble suffisamment pour laisser passer la lumière ou d'insérer un répartiteur passif suffit à intercepter le trafic qui y transite, sans que rien, au niveau de la liaison, ne permette à un administrateur de s'en apercevoir.
Les menaces internes au bâtiment sont moins spectaculaires et plus courantes. Une personne ayant accès à un panneau de brassage peut enregistrer le trafic sans interrompre la liaison, et des outils de diagnostic peuvent capturer des trames dans les journaux de service, exposant ainsi des données à toute personne y ayant accès. Le chiffrement en transit bloque simultanément toutes ces voies d'accès. Le trafic capturé entre deux points d'extrémité FC-SP-3, qu'il provienne d'une fibre optique courbée, d'un panneau de brassage ou d'un fichier journal, est chiffré, aucune clé n'étant disponible au moment de la capture.
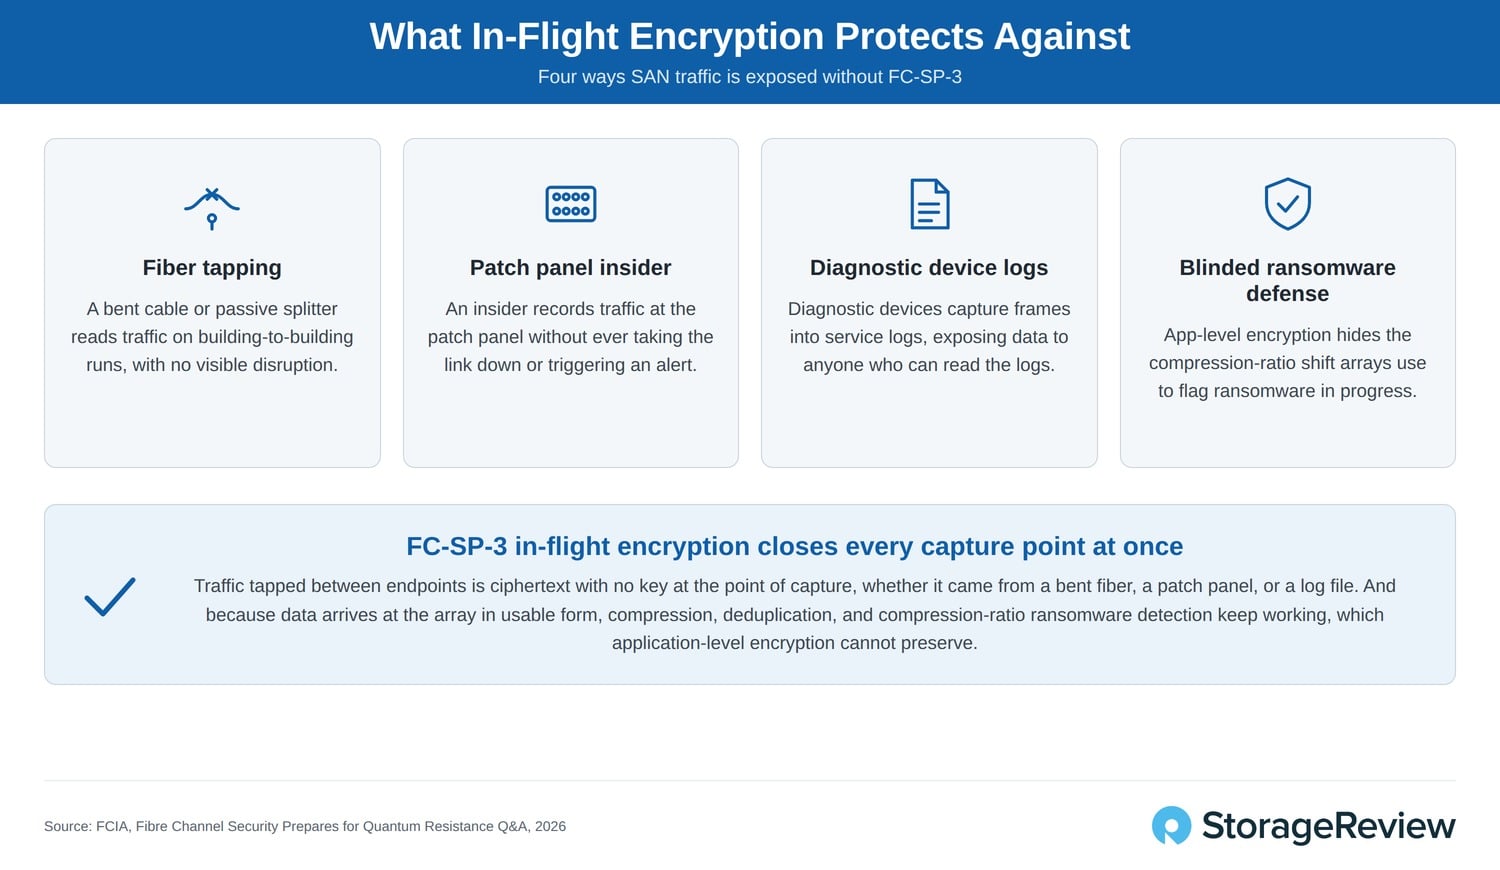
L'avantage le plus subtil réside dans ce que le chiffrement en transit préserve. Les ransomwares chiffrent les données lors de leurs attaques, et les données chiffrées ne se compressent pas. Par conséquent, une modification des taux de compression au niveau de la baie de stockage constitue l'un des indicateurs précoces les plus fiables d'une infection en cours. Si les applications chiffrent les données avant leur départ de l'hôte, la baie de stockage reçoit systématiquement du texte chiffré : la compression et la déduplication cessent de fonctionner, et le signal du ransomware disparaît. Le chiffrement au niveau de la couche transport protège les données en transit tout en les acheminant vers la baie de stockage sous une forme exploitable, préservant ainsi la réduction des données et la détection des anomalies. C'est pourquoi les recommandations de la FCIA privilégient le chiffrement en transit combiné au chiffrement au repos plutôt que le chiffrement au niveau applicatif.
La voie vers un SAN entièrement chiffré
Le calcul sous-jacent à la feuille de route FCIA repose sur le cycle de renouvellement. Dans la plupart des entreprises, les serveurs et le stockage sont renouvelés tous les trois à cinq ans, ce qui signifie que presque chaque infrastructure verra ses points de terminaison remplacés au moins une fois avant les échéances CNSA 2.0 de 2030 et 2031. Tous les principaux fournisseurs de serveurs proposent déjà une connectivité Fibre Channel avec chiffrement autonome en transit FC-SP-3, et la plupart des fabricants de solutions de stockage déploient une connectivité conforme d'ici 2026. Ainsi, le matériel acquis selon le cycle de vie normal à partir de maintenant pourra être livré avec cette fonctionnalité intégrée.
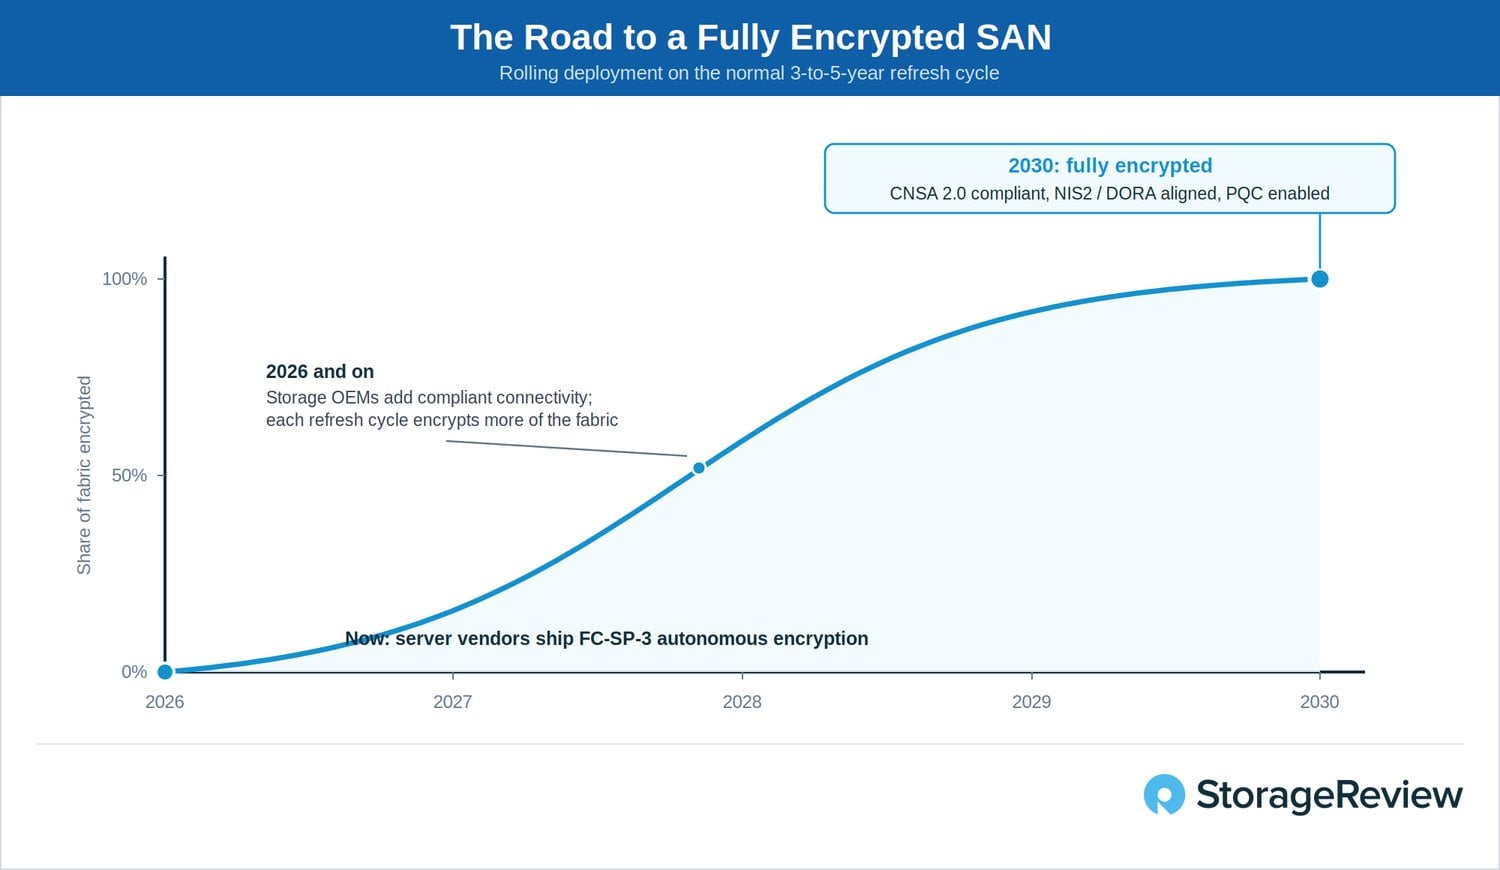
C’est ce qui rend le déploiement progressif crédible plutôt qu’un simple vœu pieux. Les terminaux compatibles avec le chiffrement négocient automatiquement la sécurité et coexistent avec les équipements plus anciens pendant la transition. Le mode d’audit permet aux administrateurs de vérifier la conformité avant la mise en application, préservant ainsi l’accès aux données critiques pendant la migration vers une sécurité renforcée. Aucune refonte complète n’est nécessaire, et aucun projet ne doit être planifié en fonction d’une date de conformité. Une organisation qui effectue ses mises à jour au rythme habituel et spécifie la connectivité FC-SP-3 au fur et à mesure disposera, d’ici 2030, d’un SAN entièrement chiffré, un avantage indirect d’un processus d’acquisition qu’elle aurait de toute façon entrepris : conforme à la norme CNSA 2.0, aligné sur les politiques de chiffrement NIS2 et DORA, et résistant aux attaques quantiques de bout en bout.
Conclusion
FC-SP-3 n'est pas une norme tape-à-l'œil, et c'est là sa force. Elle supprime les techniques de cryptographie obsolètes, intègre les algorithmes post-quantiques du NIST désormais exigés par les autorités de réglementation, et remplace un modèle de conformité devenu absurde par des profils conçus pour l'interopérabilité. La spécification finale arrive plusieurs années avant les exigences auxquelles elle répond, s'inscrivant dans le cycle de renouvellement que les entreprises avaient déjà planifié. La complexité du déploiement a été entièrement éliminée : aucun changement de commutateur, aucune infrastructure de sécurité supplémentaire, aucune surcharge du processeur hôte, et un mode d'audit permettant de suivre le déploiement avant son application.
Attention : une norme est un ensemble d’outils, pas un déploiement. Le chiffrement ne s’effectue pas automatiquement ; les entreprises doivent toujours inventorier leurs adaptateurs HBA et leur parc de stockage, spécifier la connectivité FC-SP-3 lors de leurs prochains achats et activer la sécurité à mesure que des terminaux compatibles sont intégrés au réseau. Pour les secteurs réglementés qui dépendent fortement du Fibre Channel (finance, santé, services publics et administration publique), ce travail a une échéance, qu’elle soit planifiée ou non. « Collecter maintenant, déchiffrer plus tard » signifie que les données volées aujourd’hui sont déjà exposées aux ordinateurs quantiques de la prochaine décennie ; chaque année de trafic non chiffré a donc un coût qui se fera sentir ultérieurement. La norme FC-SP-3 permet de réduire cet écart en l’intégrant aux procédures d’achat plutôt qu’au projet, et elle préserve le Fibre Channel de ce qu’il est depuis vingt ans : le réseau auquel les secteurs réglementés font confiance pour leurs données les plus sensibles.
Pour les équipes qui doivent déterminer où stocker ces données, notre page « Meilleures baies de stockage » répertorie les leaders actuels des baies de stockage d'entreprise, avec des résultats de référence audités et présentés séparément des données de déploiement.
Glossaire FC-SP-3
| 3DES | Triple DES, un chiffrement par blocs hérité que FC-SP-3 supprime. |
| AES-GCM, AES-CBC, AES-CTR | Modes de la norme de chiffrement avancée (AES). Le mode GCM chiffre et protège l'intégrité des données en une seule passe et est requis pour la gestion des associations de sécurité dans FC-SP-3 ; le mode CTR est supprimé et les clés inférieures à 256 bits sont abandonnées pour les modes GCM et CBC. |
| CNSA 2.0 | Suite d'algorithmes de sécurité nationale commerciale 2.0, l'ensemble d'algorithmes résistants à l'informatique quantique de la NSA et les délais de déploiement pour les systèmes de sécurité nationale américains. |
| CRQC | Ordinateur quantique à pertinence cryptanalytique, un ordinateur quantique suffisamment puissant pour casser la cryptographie à clé publique actuelle. |
| Authentification CT | Authentification du trafic Fibre Channel Common Transport vers les services de structure, transporté dans FC-SP-2 et supprimé dans FC-SP-3. |
| DH-CHAP | Le protocole d'authentification par échange de clés Diffie-Hellman (CHAP) est le protocole d'authentification Fibre Channel qui associe CHAP à un échange de clés Diffie-Hellman. La version FC-SP-3 supprime les groupes DH inférieurs à 2048 bits. |
| DORA | Loi sur la résilience opérationnelle numérique, règlement de l'UE couvrant les risques liés aux TIC pour les institutions financières. |
| ECC, ECDSA | Cryptographie à courbe elliptique et algorithme de signature numérique à courbe elliptique. FC-SP-3 conserve l'ECDSA à 384 et 512 bits parallèlement à l'algorithme post-quantique ML-DSA. |
| FC-PAP, FC-EAP | Protocole d'authentification par mot de passe Fibre Channel et protocole d'authentification extensible Fibre Channel, anciens protocoles d'authentification FC-SP-2 supprimés dans FC-SP-3. |
| FICA | La Fibre Channel Industry Association est le groupe industriel qui promeut et contribue à coordonner les normes et l'adoption de la technologie Fibre Channel. |
| HBA | Adaptateur de bus hôte, la carte d'interface Fibre Channel d'un serveur ou d'un système de stockage. |
| HNDL | Collecte maintenant, déchiffrement plus tard : capture du trafic chiffré aujourd’hui pour le déchiffrer une fois qu’un CRQC existera. |
| INCITS, T11 | Le Comité international des normes des technologies de l'information et son comité technique T11, qui élabore les normes Fibre Channel, notamment FC-SP-3. |
| KMIP | Protocole d'interopérabilité de gestion des clés (KMP), la norme OASIS utilisée entre les gestionnaires de clés externes et les hôtes et le stockage qu'ils desservent. |
| MD5, SHA-1, SHA-2 | Fonctions de hachage cryptographiques. MD5 et SHA-1 sont obsolètes et supprimées de presque tous les rôles dans FC-SP-3 ; la famille SHA-2 les remplace. |
| ML-DSA-87 | L'algorithme de signature numérique basé sur un réseau de modules (NIST FIPS 204) dans son ensemble de paramètres le plus fort, ajoute l'algorithme de signature post-quantique FC-SP-3. |
| ML-KEM-1024 | Le mécanisme d'encapsulation de clés basé sur un réseau de modules (NIST FIPS 203) dans son ensemble de paramètres le plus fort, ajoute l'algorithme d'établissement de clés post-quantique FC-SP-3. |
| NIS2 | Directive 2 sur la sécurité des réseaux et de l'information, la directive européenne sur la cybersécurité pour les entités essentielles et importantes. |
| PQC | Cryptographie post-quantique : algorithmes construits sur des problèmes que les ordinateurs quantiques ne sont pas censés résoudre efficacement. |
| PRF | Fonction pseudo-aléatoire utilisée pour générer des clés de session à partir d'un secret partagé. FC-SP-3 requiert des fonctions pseudo-aléatoires basées sur SHA-2. |
| Jour Q | Le moment où un CRQC devient disponible et où la cryptographie à clé publique actuelle peut être cassée. |
| RAYON | Service d'authentification à distance par ligne commutée, un protocole de serveur d'authentification réseau dont l'utilisation est supprimée de FC-SP-3. |
| RSA | L'algorithme à clé publique Rivest-Shamir-Adleman, une des méthodes qu'un CRQC pourrait casser. Les signatures RSA-SHA-1 sont supprimées dans FC-SP-3. |
| SPDM | Protocole de sécurité et modèle de données, la norme DMTF qui permet à un processeur et à un HBA d'attester mutuellement de leur identité et de leur micrologiciel. |
Ce rapport est commandité par la Fibre Channel Industry Association (FCIA). Tous les points de vue et opinions exprimés dans ce rapport sont fondés sur notre évaluation impartiale des produits étudiés.
Pour en savoir plus sur la norme FC-SP-3, consultez le webinaire de la FCIA intitulé « La sécurité du Fibre Channel se prépare à la résistance quantique ».



 Amazon