

Ces derniers mois, il semblerait que les cybercriminels utilisant les ransomwares pour s'enrichir se soient tournés vers les périphériques NAS. L'exemple le plus récent est celui de QNAP et de l'attaque Qlocker. Bien que TerraMaster ait récemment présenté une faille de sécurité et que Synology ait subi des attaques il y a quelques années , il est fort probable que, suite à un succès initial, les attaquants persistent. Heureusement, des mesures existent pour atténuer ces attaques et sécuriser davantage votre NAS.
Pourquoi attaquer les périphériques NAS ?
Donc, la question est, pourquoi les périphériques NAS sont-ils attaqués ces derniers temps ? Eh bien, ces appareils, en particulier Synology et QNAP, sont synonymes de simplicité. Une personne ayant peu ou pas d'expérience en informatique peut configurer un NAS et commencer à l'utiliser sans pratiquement aucune formation. Bien que cela le rende agréable pour les utilisateurs à domicile et les petites entreprises sans ressources informatiques, cela laisse également de nombreuses lacunes en matière de sécurité. En fin de compte, c'est un compromis. La configuration facile se fait au prix de problèmes de sécurité potentiels. De plus, les plates-formes NAS sont plus ou moins des clouds auto-hébergés de nos jours, rester connecté 24h/7 et XNUMXj/XNUMX les laisse ouvertes à une attaque (si vous n'êtes pas en ligne, vous ne pouvez pas être piraté à distance). O
Faisons une sauvegarde pendant une minute
L'une des mesures les plus importantes que les utilisateurs peuvent prendre est la sauvegarde de leurs données. La plupart des NAS proposent une solution de sauvegarde externe. Les sauvegardes complètes peuvent être gourmandes en ressources, mais peuvent être effectuées lorsque l'accès au système est limité. Stocker les sauvegardes dans le cloud est généralement moins coûteux que la récupération des données, mais il est préférable de payer un service de cloud public pour récupérer ses données plutôt que de payer une rançon. Synology et QNAP proposent également des snapshots , ou vous pouvez utiliser un outil comme Veeam pour la sauvegarde de votre NAS . La restauration à partir d'une sauvegarde externe isolée du réseau est la solution la plus simple pour résoudre les problèmes liés aux ransomwares, mais cela ne résout pas le problème à la source de l'attaque.
NAS sécurisé Étape 1 : Désactiver l'accès à la console
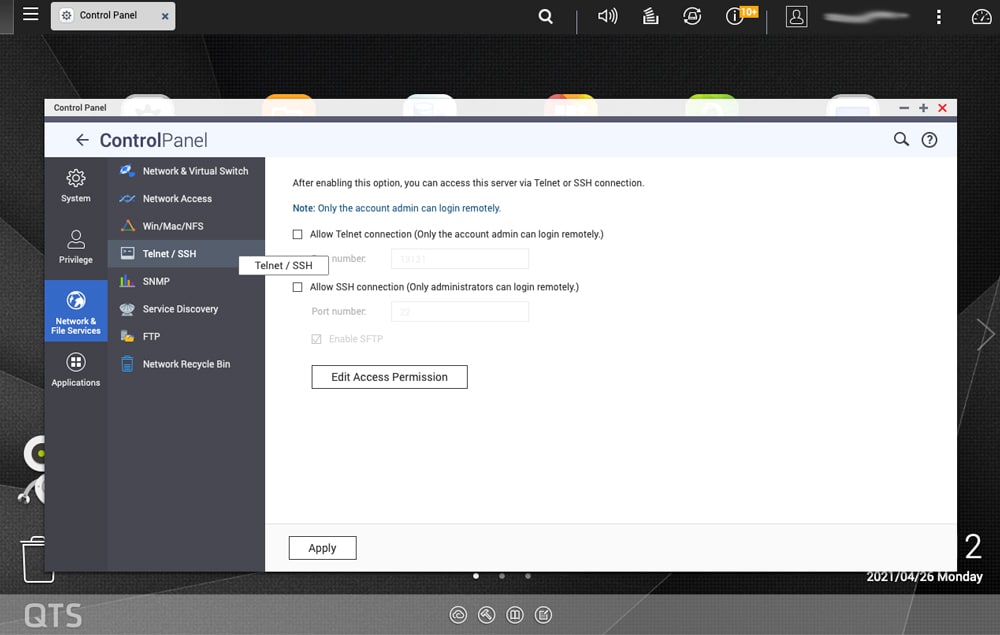
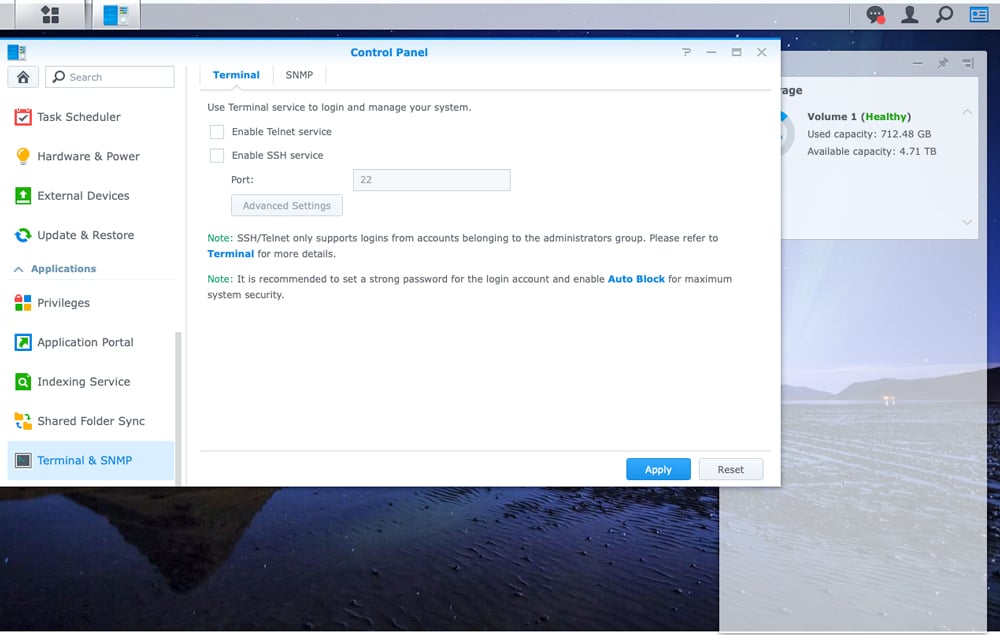
Comme nous l'avons dit, la plupart des NAS modernes sont de minuscules petits nuages. C'est bon pour la facilité d'utilisation, mais mauvais pour la sécurité. La première étape que nous devons franchir est de les boutonner pour passer à un NAS plus sécurisé. Cela se fait en désactivant telnet et SSH afin qu'il n'y ait plus d'accès à la console.
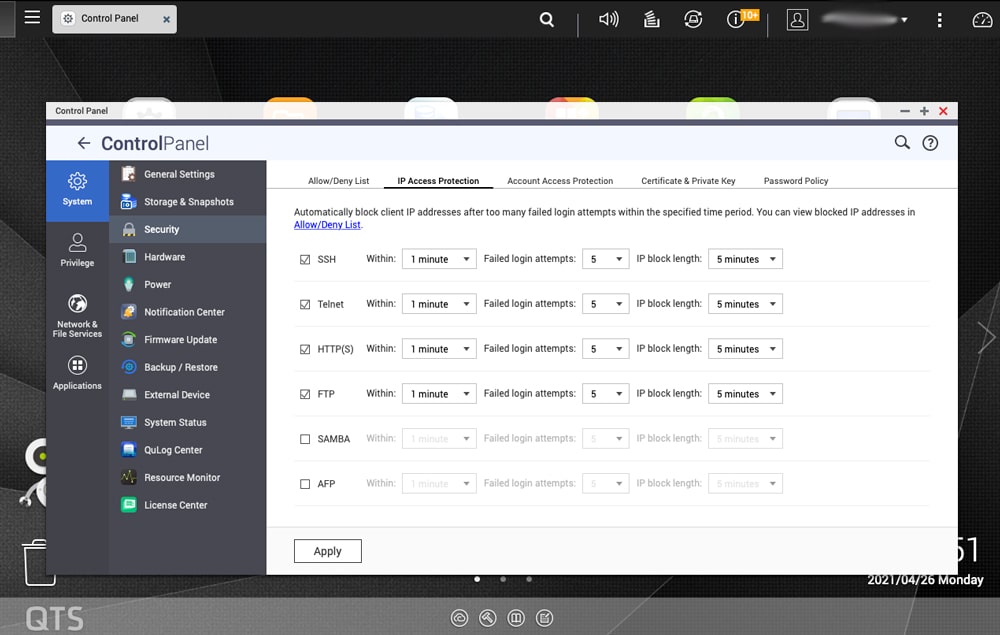
Pour un QNAP, vous devez accéder à Panneau de configuration> Sécurité> Protection d'accès IP. Les utilisateurs avancés aiment l'accès à la console, c'est une grande porte ouverte qui n'a pas besoin d'être si elle n'est pas utilisée.
Pour un Synology, vous iriez dans Panneau de configuration>Terminal&SNMP>Terminal. Ici, vous pouvez désactiver SSH et telnet.
NAS sécurisé Étape 2 : Activez le blocage automatique
Les gens seraient surpris d'apprendre à quelle fréquence les périphériques NAS sont «piratés» par quelqu'un qui devine simplement le nom d'utilisateur et le mot de passe. La plupart des accès de nos jours ne sont que des bot-farms qui devinent les mots de passe encore et encore lors d'attaques par force brute. Un moyen simple d'éviter cela et de se rapprocher d'un NAS sécurisé consiste à activer le blocage automatique.
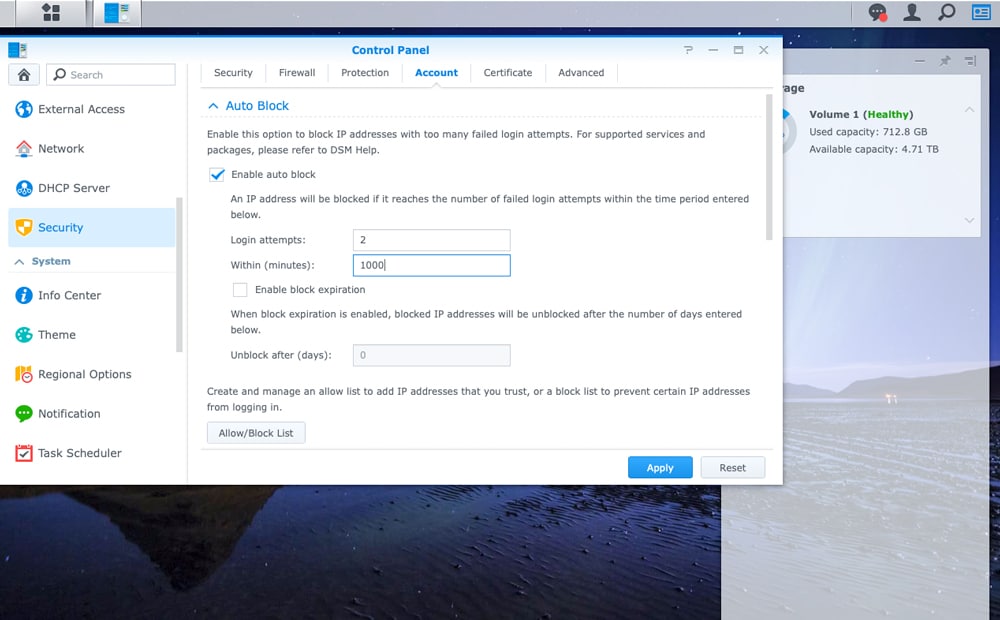
Le blocage automatique bloquera une adresse IP avec trop de tentatives de connexion infructueuses. Les utilisateurs peuvent configurer le nombre de tentatives qu'ils souhaitent autoriser (n'oubliez pas que vous pouvez saisir vous-même le mauvais nom d'utilisateur et/ou mot de passe). Une façon que nous aimons déployer Synology dans la nature est de deux tentatives de connexion infructueuses sur 5000 minutes et vous êtes banni pour toujours. Le seul correctif consiste à se connecter localement au NAS et à supprimer cette adresse IP de la liste noire.
Pour Synology, vous devez simplement accéder à Panneau de configuration> Sécurité> Compte. Le blocage automatique devrait être tout en haut. Activez-le, puis insérez les tentatives que vous souhaitez autoriser dans un laps de temps pour déclencher un blocage.
Avec QNAP, il faut aller dans Panneau de configuration> Sécurité> Protection d'accès IP et y configurer les tentatives.
Secure NAS Étape 3 : Désactiver la suppression des applications inutilisées
Il y a une dizaine d'années, il y avait une campagne de marketing nous disant qu'il y avait une application pour tout (ou plutôt quelqu'un dirait quelque chose suivi de, il y a une application pour ça). Maintenant, il y a et il y a des tonnes d'applications qui obstruent nos téléphones, nos tablettes et maintenant nos appareils NAS.
Beaucoup de ces choses sont gratuites et cool et si nous avions juste 30 minutes de plus par jour, nous en ferions quelque chose. Mais nous ne le faisons pas. Les applications inutilisées (certaines de qualité et de vérification douteuses) sur votre NAS doivent être supprimées ou désactivées pour éviter toute menace de sécurité.
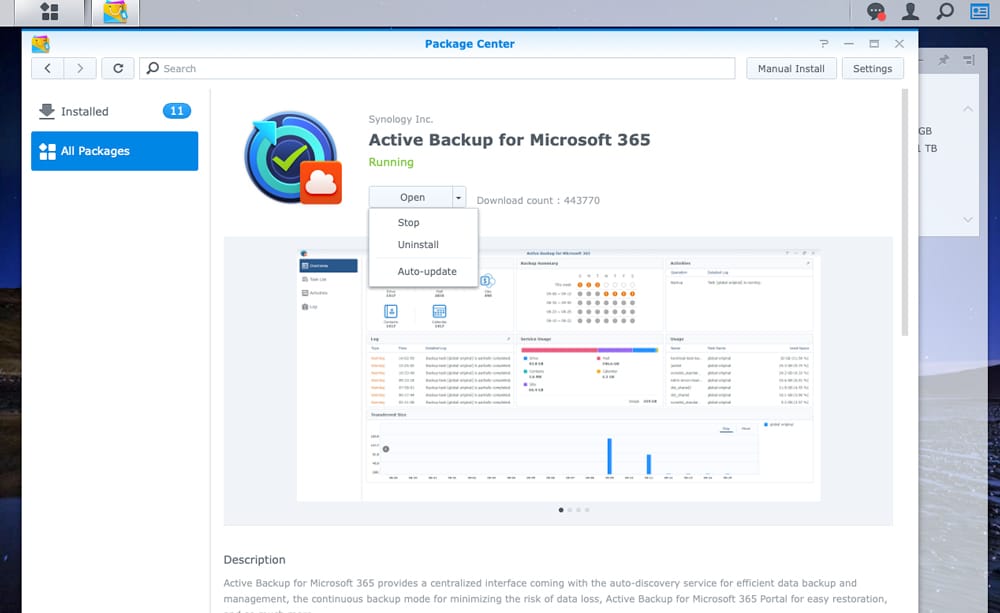
Avec Synology, il vous suffit d'aller au Centre de paquets, de cliquer sur l'application, et il y a un menu déroulant à côté de l'Ouvrir où vous pouvez choisir Arrêter ou Désinstaller.
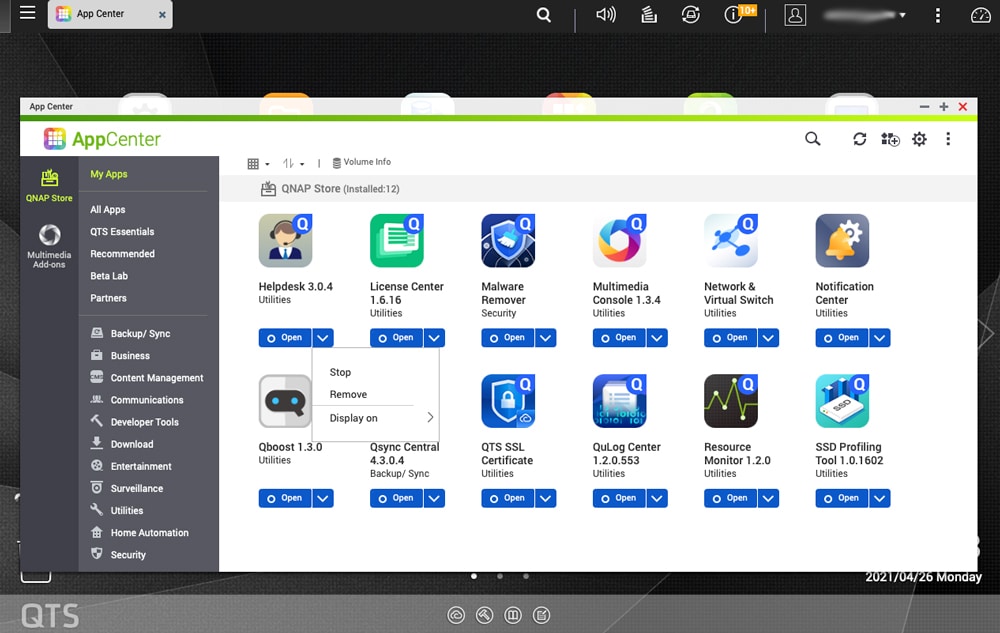
Pour QNAP, accédez à l'App Center et ouvrez le menu déroulant à côté de l'application que vous souhaitez arrêter ou supprimer.
Bonus : n'utilisez pas Admin comme nom d'utilisateur
Cela paraît simple, mais rares sont ceux qui l'appliquent, que ce soit à la maison ou même dans un centre de données. Lors de la configuration d'un NAS, un compte par défaut est créé, généralement avec « Admin » comme nom d'utilisateur. La plupart des utilisateurs le laissent tel quel et se contentent de changer le mot de passe. C'est agréable de se croire l'administrateur ! Mais cela simplifie grandement la tâche des personnes mal intentionnées et reste la méthode la plus simple pour sécuriser un NAS.
Une solution consiste à créer un nouvel utilisateur avec vos informations d'identification, puis à supprimer ou désactiver le compte administrateur d'origine. Ou parfois, vous pouvez renommer le compte administrateur en autre chose. Quoi qu'il en soit, en supprimant le nom d'utilisateur de l'équation, les pirates doivent travailler beaucoup plus dur pour deviner à la fois le nom d'utilisateur ET le mot de passe.
Réflexions de clôture
Les attaques de ransomware contre les systèmes NAS sont en augmentation, mais vous pouvez prendre des mesures pour vous protéger en déployant un NAS plus sécurisé. Ce qui précède ne garantit pas que vous serez à l'abri d'une attaque de ransomware, mais ils vous aideront sûrement beaucoup.


 Amazon