

Actifio ha commissionato a IDC una ricerca su come le aziende controllano i propri dati critici, esaminando i dati copiati. Dalla ricerca è emerso che due terzi delle aziende non sono riuscite a soddisfare gli standard di best practice per il controllo dei dati. Con questo studio, Actifio annuncia anche di aver registrato una crescita esponenziale del numero dei suoi clienti aziendali, poiché la tecnologia Virtual Data Pipeline di Actifio è progettata per controllare meglio e consentire un migliore accesso ai dati critici.
Nonostante le violazioni della sicurezza di alto profilo e ben pubblicizzate, le aziende rimangono in gran parte vulnerabili agli attacchi in cui le copie dei dati possono essere utilizzate per raccogliere informazioni riservate. Con la crescita geometrica dei dati di produzione, le aziende hanno difficoltà a mantenerli sicuri e accessibili. Parte della protezione dei dati genera enormi quantità di dati copiati (che secondo IDC consumano fino al 60% del budget dell'hardware e dell'infrastruttura di archiviazione IT), che a loro volta diventano più bersagli per coloro che tentano di accedere ai dati con intenti dannosi. Non solo questi dati sono difficili da proteggere, ma per molte aziende è difficile tenerne traccia.
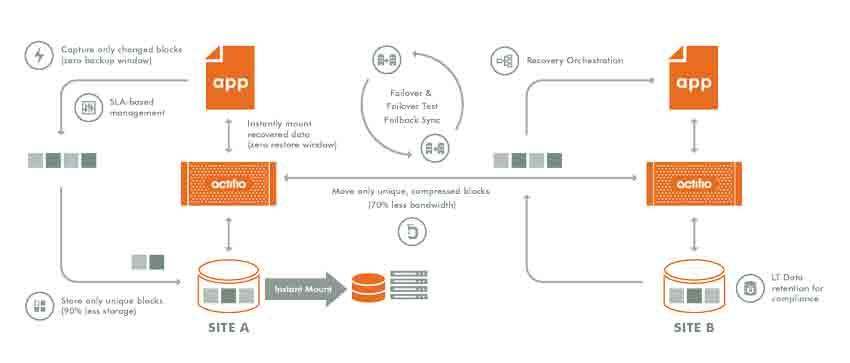
Actifio ha visto un aumento dei propri clienti grazie alla sua capacità di acquisire dati direttamente dalle applicazioni di produzione, gestire un'unica copia "golden master" di tali dati nel loro ambiente più sicuro e quindi utilizzare copie virtuali per mantenere sia l'accessibilità che il controllo. La virtualizzazione dei dati di copia ne limita la proliferazione e la disponibilità.
Altri risultati dello studio “Lacune comuni nel controllo dei dati: identificazione, quantificazione e risoluzione utilizzando le migliori pratiche” includono:
- Due terzi delle imprese non riescono a soddisfare gli standard delle migliori pratiche per il controllo dei dati e poche probabilmente sono coerenti nell’intero spettro delle politiche di sicurezza dei dati
- Il 77% delle organizzazioni intervistate non riesce a mascherare i dati sensibili durante la fase di test/sviluppo, il che aumenta significativamente la minaccia di una violazione dei dati
- Il governo si comporta complessivamente meglio nell’attuazione delle politiche di controllo dei dati; il settore dell'istruzione è il più debole
- Il CIO ha un ruolo centrale nell’implementazione delle policy di controllo/sicurezza dei dati: le policy vengono applicate solo su base ad hoc nel 34% dei casi
- Un'organizzazione tipica contiene 375 copie di dati, ciascuna delle quali contiene informazioni sensibili e quindi un rischio maggiore di attacco


 Amazon