

In occasione di Cisco Live, Cisco ha presentato Cisco Cloud Control, una piattaforma di gestione unificata progettata per integrare networking, sicurezza, elaborazione, osservabilità e collaborazione in un unico piano operativo. L'azienda posiziona la piattaforma come fondamento del suo modello più ampio AgenticOps, in cui operatori umani e agenti di intelligenza artificiale lavorano a partire dagli stessi dati, dalla stessa telemetria e dallo stesso contesto di policy, pur mantenendo la supervisione umana.
Cloud Control è progettato per offrire un'esperienza di accesso unico che fornisce ai team IT una visione consolidata dell'infrastruttura e dei servizi Cisco. Invece di suddividere le operazioni su console separate, la piattaforma offre un sistema unificato per il monitoraggio, la gestione e la risposta. Cisco ha affermato che i clienti potranno anche creare le proprie app e agenti di intelligenza artificiale all'interno della piattaforma utilizzando flussi di lavoro in linguaggio naturale. L'ecosistema circostante include integrazioni con AWS, Microsoft, Google Cloud, ServiceNow, PagerDuty, Slack, Linear e Wiz.
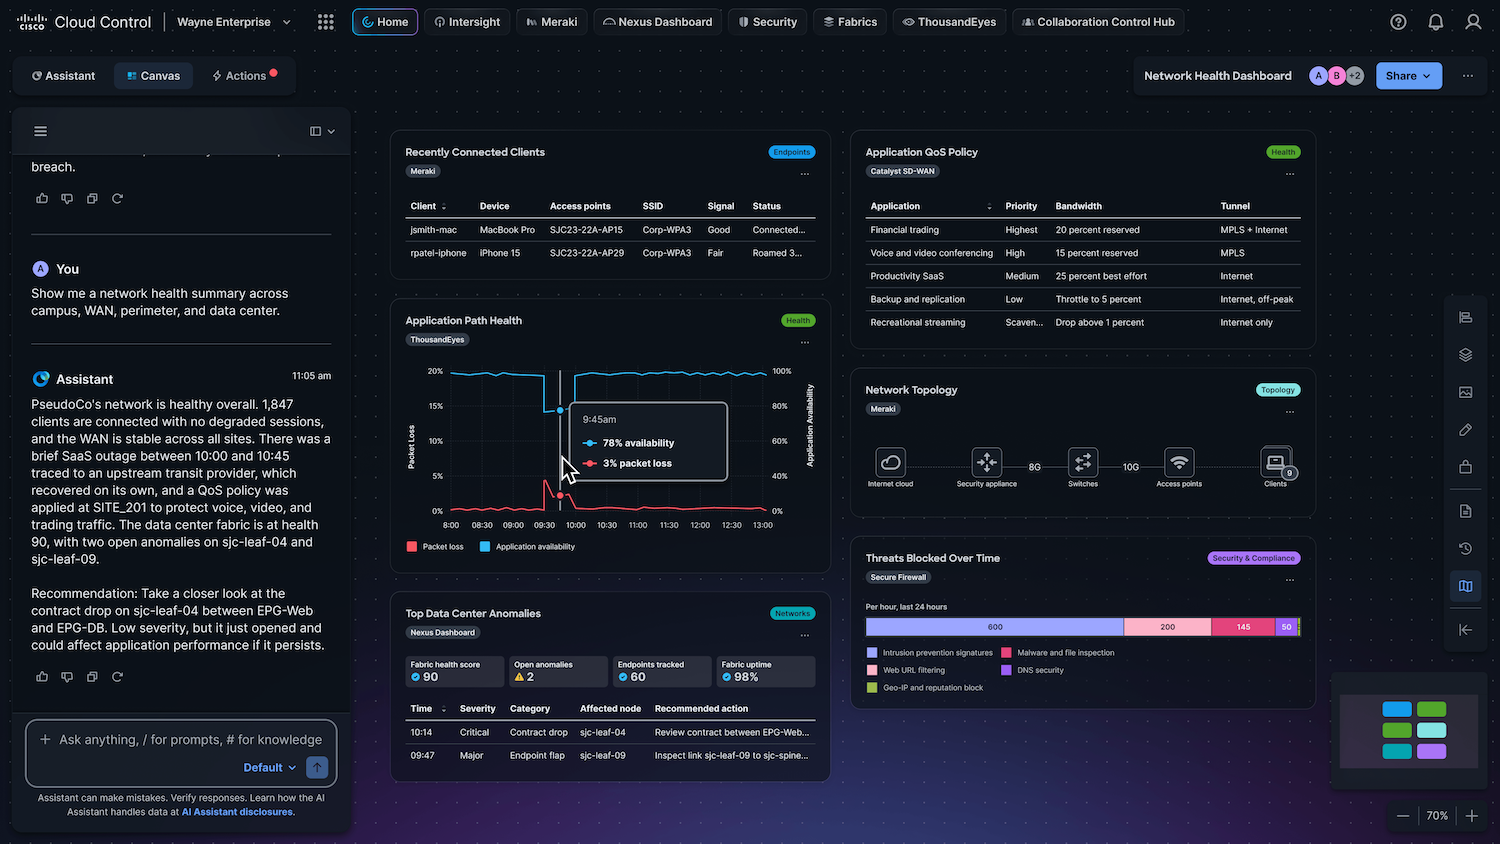
Jeetu Patel, Presidente e Chief Product Officer di Cisco, ha inquadrato il lancio incentrandolo sull'impatto operativo degli agenti di intelligenza artificiale sull'infrastruttura aziendale, descrivendo Cloud Control come "un centro di comando per l'IA agentiva: una piattaforma in cui il team e gli agenti di IA lavorano insieme, nello stesso ambiente, con le stesse informazioni e con il controllo umano". L'azienda ritiene che gli agenti in continuo funzionamento cambieranno il modo in cui gli ambienti vengono scalati, monitorati e protetti, ma solo se operano all'interno di una piattaforma unificata e governata. Cloud Control è concepito per fungere da ambiente di comando condiviso sia per i team umani che per gli agenti automatizzati.
Un unico piano di controllo tra i domini
A livello di piattaforma, Cloud Control è progettato per unificare la telemetria interdominio proveniente da sistemi di rete, sicurezza, osservabilità e collaborazione. L'argomentazione di Cisco è semplice: se operatori e agenti agiscono sulla base della stessa telemetria e dello stesso contesto, possono rispondere più rapidamente e con minore frammentazione tra team e strumenti. Questa visibilità interdominio è considerata particolarmente importante per la disponibilità del servizio, il comportamento degli agenti AI e il controllo dei costi legati all'utilizzo dei token.
Cisco ha inoltre affermato che Cloud Control utilizza un mix di modelli di intelligenza artificiale specifici e all'avanguardia, tra cui il suo Deep Network Model, che, secondo l'azienda, si basa su 40 anni di dati operativi di rete di Cisco. L'enfasi è posta sulla specializzazione del modello piuttosto che sull'affidamento a un singolo modello generico di grandi dimensioni, e Cisco descrive il risultato come un'intelligenza di sistema che si adatta alla complessità del problema, non solo alle dimensioni del modello. In pratica, Cisco presenta questo approccio come un modo per migliorare la risoluzione dei problemi nelle operazioni infrastrutturali senza sacrificare la precisione specifica del dominio.
Un elemento chiave dell'annuncio è il piano di Cisco di introdurre agenti affidabili all'interno di Cloud Control. Questi agenti dovrebbero seguire un flusso di lavoro strutturato: rilevare un problema, determinarne la causa probabile, raccomandare o applicare una soluzione, testare la modifica proposta e verificare che la qualità del servizio sia stata ripristinata. Cisco ha affermato che queste funzionalità si baseranno su telemetria, tecnologia digital twin, metriche di esperienza ampliate, ragionamento approfondito e flussi di lavoro agentici. L'obiettivo più ampio è un'automazione a ciclo chiuso che rimanga visibile e gestita, anziché opaca.
AI Canvas e Studio estendono le opzioni di personalizzazione
Cisco ha inoltre presentato Cisco AI Canvas, descritto come uno spazio di lavoro collaborativo in cui operatori e agenti possono analizzare e risolvere i problemi insieme utilizzando un contesto condiviso in tempo reale. La funzionalità è progettata per preservare la cronologia operativa durante i passaggi di consegne, i turni e le escalation, in modo che i team non debbano ricostruire più volte lo stesso percorso di risoluzione dei problemi.
Sul fronte della personalizzazione, Cloud Control Studio aggiunge due ambienti di sviluppo: Agent Builder e App Builder. Agent Builder è pensato per i clienti che desiderano creare agenti allineati a flussi di lavoro, policy e toolchain interni. Cisco ha affermato che supporta le connessioni a oltre 50 piattaforme di terze parti tramite connettori nativi o il protocollo Model Context. App Builder è progettato per consentire ai clienti di creare applicazioni e flussi di lavoro a partire da comandi in linguaggio naturale, con OpenAI Codex integrato nell'esperienza. Cisco ha dichiarato che le app e gli agenti creati dai clienti, insieme alle estensioni sviluppate dall'ecosistema, possono essere pubblicati tramite il Cloud Control Marketplace.
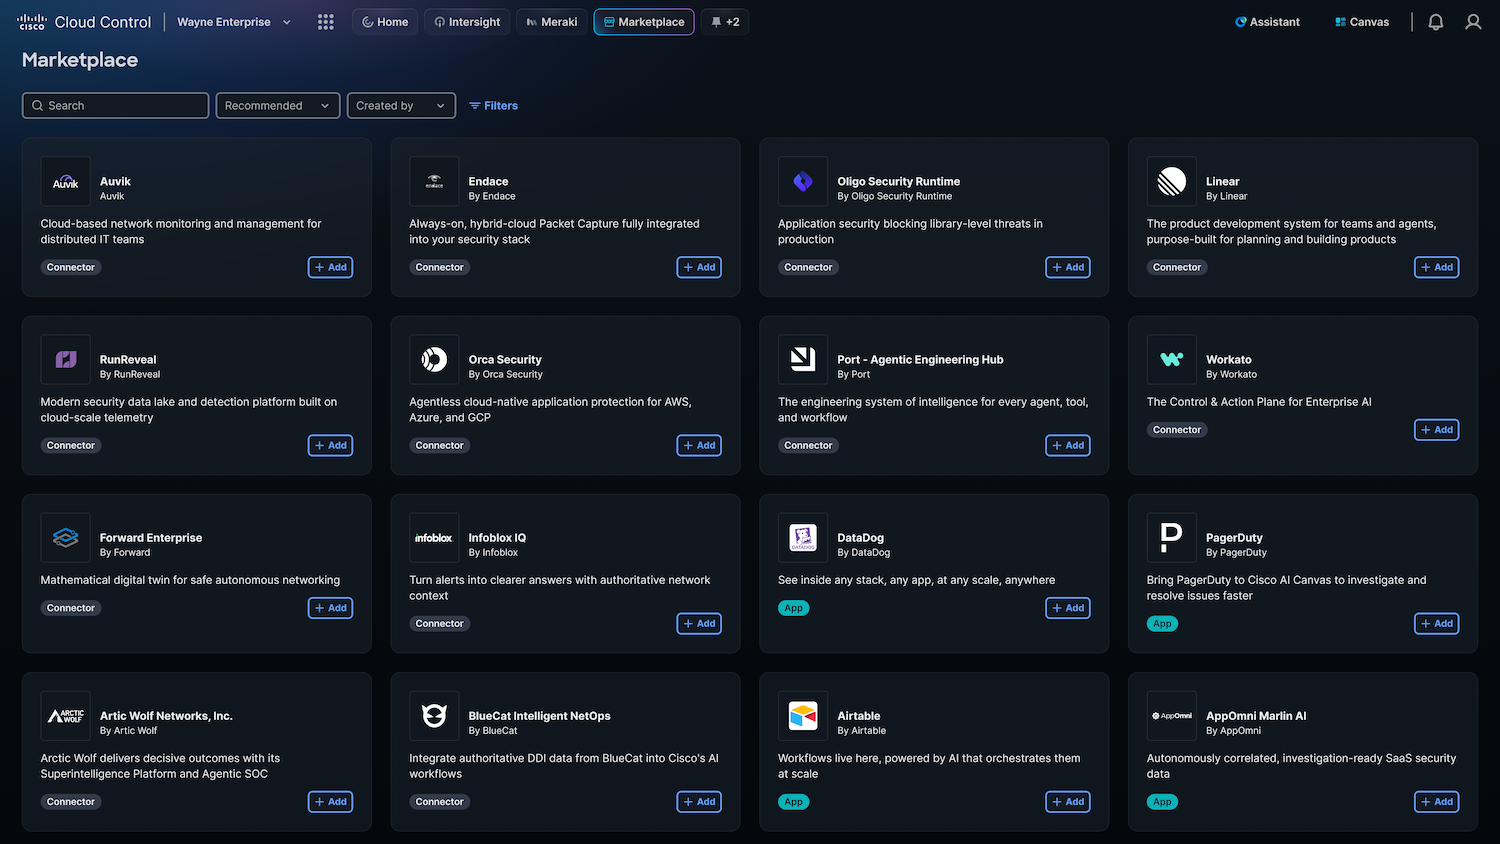
Cisco ha annunciato che Cisco Cloud Control entrerà in fase di disponibilità controllata negli Stati Uniti a partire dal 2 giugno, con successiva disponibilità a livello globale.
L'approccio alla sicurezza si sposta verso la protezione in fase di esecuzione.
La sicurezza è stata il secondo pilastro fondamentale dell'annuncio. La premessa di Cisco è che il tempo che intercorre tra la divulgazione di una vulnerabilità e il suo sfruttamento si è ridotto al punto che le tradizionali difese reattive non sono più sufficienti. L'azienda ha dichiarato di essere membro fondatore di Project Glasswing di Anthropic e di Daybreak di OpenAI, utilizzando i più recenti modelli di intelligenza artificiale all'avanguardia per sottoporre a stress test i propri prodotti e individuare le vulnerabilità prima che possano farlo gli avversari. Ha inoltre evidenziato la Foundry Security Spec, un progetto open source, come strumento per rendere più ampiamente accessibile questo rigore valutativo.
A livello di infrastruttura, Cisco sta espandendo Live Protect, una funzionalità di protezione in fase di esecuzione che protegge le piattaforme supportate dalle vulnerabilità appena scoperte senza richiedere riavvii, aggiornamenti software o finestre di manutenzione. Live Protect è ora disponibile sugli switch Cisco Nexus serie 9000 ed è incluso nell'abbonamento Nexus One. Cisco ha dichiarato di voler estendere la tecnologia agli switch smart per campus e filiali, per poi passare ai router sicuri entro la fine dell'anno.
L'azienda ha inoltre messo in evidenza l'Hybrid Mesh Firewall, che estende l'applicazione delle policy a reti e applicazioni, nonché ai firewall Cisco e di terze parti. L'obiettivo è ridurre il raggio d'azione delle violazioni e mantenere una protezione costante man mano che l'infrastruttura diventa più distribuita e ibrida.
Maggiori controlli per gli agenti IA
Cisco ha sfruttato l'evento per approfondire ulteriormente il framework di sicurezza relativo agli agenti AI aziendali. Basandosi sugli annunci precedenti presentati al RSAC, l'azienda ha dichiarato di aver aggiunto nuove funzionalità che spaziano dalla difesa dell'IA, al modello Zero Trust per gli agenti, fino a un SOC Agentic. Il messaggio più ampio è che le organizzazioni dovranno proteggere entrambi gli aspetti dell'equazione dell'IA: proteggere gli agenti da manipolazioni esterne e limitare le azioni che gli agenti stessi possono compiere negli ambienti di produzione.
La roadmap per la sicurezza quantistica diventa più esplicita
Cisco ha delineato una roadmap più concreta per le infrastrutture a prova di computer quantistico. L'azienda ha dichiarato di voler abilitare funzionalità di comunicazione a prova di computer quantistico nella maggior parte del suo portafoglio principale entro dicembre 2026, estendendo le protezioni post-quantistiche alle piattaforme che gestiscono traffico aziendale sensibile.
Cisco ha annunciato che, a partire da subito, tutti i nuovi router, switch e firewall per campus, filiali e data center saranno dotati di avvio sicuro anti-quantistico abilitato di default. Questa iniziativa estende il lavoro già in corso sugli switch intelligenti per campus.
Cisco sta inoltre aggiungendo due strumenti di valutazione e pianificazione. Le valutazioni Quantum Ready Assessments, disponibili tramite Cisco IQ, sono progettate per identificare le risorse maggiormente esposte al rischio di raccolta dati immediata e decrittazione successiva, e per aiutare le organizzazioni a dare priorità alle azioni correttive. La disponibilità globale è prevista per luglio 2026. Cisco ha anche introdotto un Quantum Resilience Framework, che organizza la preparazione aziendale in due ampie aree: comunicazioni sicure contro i computer quantistici e prodotti sicuri contro i computer quantistici.
Cisco Services e IQ rafforzano l'attenzione sulla resilienza.
A supporto del modello operativo alla base di questi annunci, Cisco sta anche implementando i Servizi di Infrastruttura Resiliente attraverso i Servizi di Supporto e Professionali. Il framework dei servizi comprende tre fasi: valutazione dell'esposizione, modernizzazione dell'infrastruttura e resilienza della difesa. Cisco presenta questo come un percorso strutturato per i clienti che necessitano di valutare i rischi posti dalle minacce dell'era dell'IA e modernizzare la propria infrastruttura in parallelo.
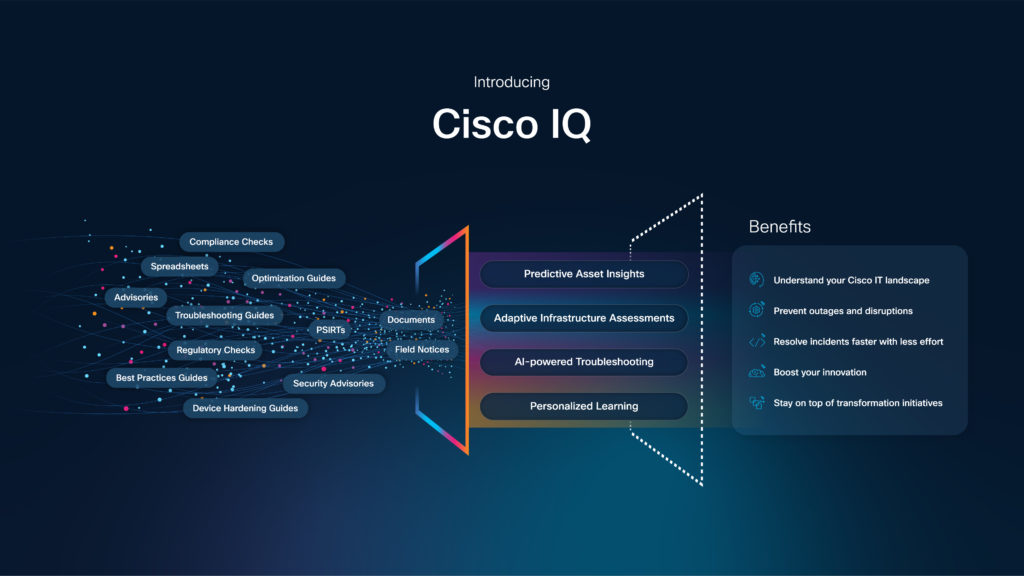
Cisco IQ, ora integrato con Cloud Control, funge da interfaccia di erogazione basata sull'intelligenza artificiale per i servizi di supporto e professionali. Cisco ha dichiarato che l'obiettivo è aiutare i clienti a costruire un piano di resilienza a lungo termine utilizzando insight basati sull'IA e i principi Zero Trust. Per le organizzazioni con requisiti di sovranità e residenza, Cisco offrirà anche opzioni di implementazione on-premise per Cisco IQ.
Un'altra novità è la funzionalità di benchmarking tra pari (Peer Benchmarking) di Cisco IQ, che utilizza dati anonimizzati per mostrare come un'organizzazione si confronta con ambienti simili in aree quali l'esposizione al supporto a fine vita e i tassi di vulnerabilità. Cisco ha dichiarato che la funzionalità sarà disponibile a livello globale a luglio 2026.


 Amazon