

Proxmox VE 7.1のリリースに伴い、数々の素晴らしい新機能や改良機能が追加されました。中でも特に注目すべきはセキュリティ関連の機能です。これらの機能の中には、斬新で魅力的なものもあれば、セキュリティ対策をこれまで以上に容易に行えるようにする、利便性を向上させるアップデートもあります。この記事では、Proxmox VE 7.1の最新のセキュリティ強化機能とアップデートについて詳しく解説します。
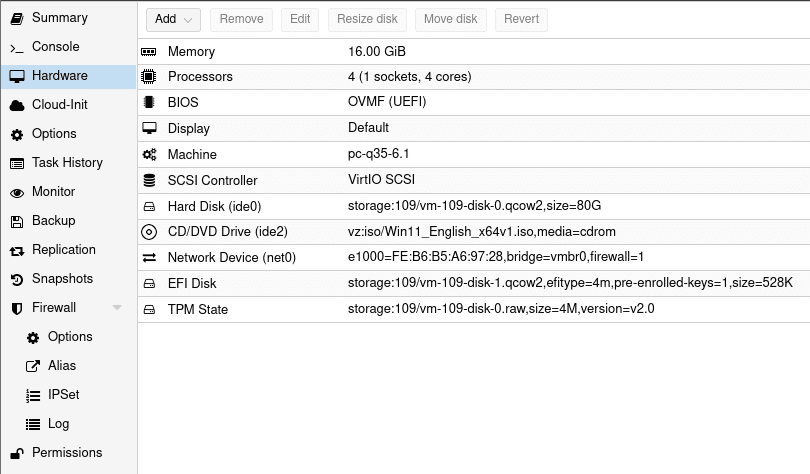
Proxmox VE 7.1 セキュリティ – TPM および UEFI セキュア ブート
このアップデートで最も注目すべきセキュリティ機能は、Trusted Platform Module (TPM) 2.0 の公式サポートです。アップデート前は可能でしたが、サードパーティのパッケージをインストールする必要がありました。 TPM 3 を使用すると、ユーザーは、TPM を必要とするオペレーティング システムをインストールしたり、その恩恵を受けることができます。特に Windows 2.0 です。 VM の作成時に TPM を追加するには、TPM を有効にし、ストレージを選択し、必要なバージョンを選択するだけです。
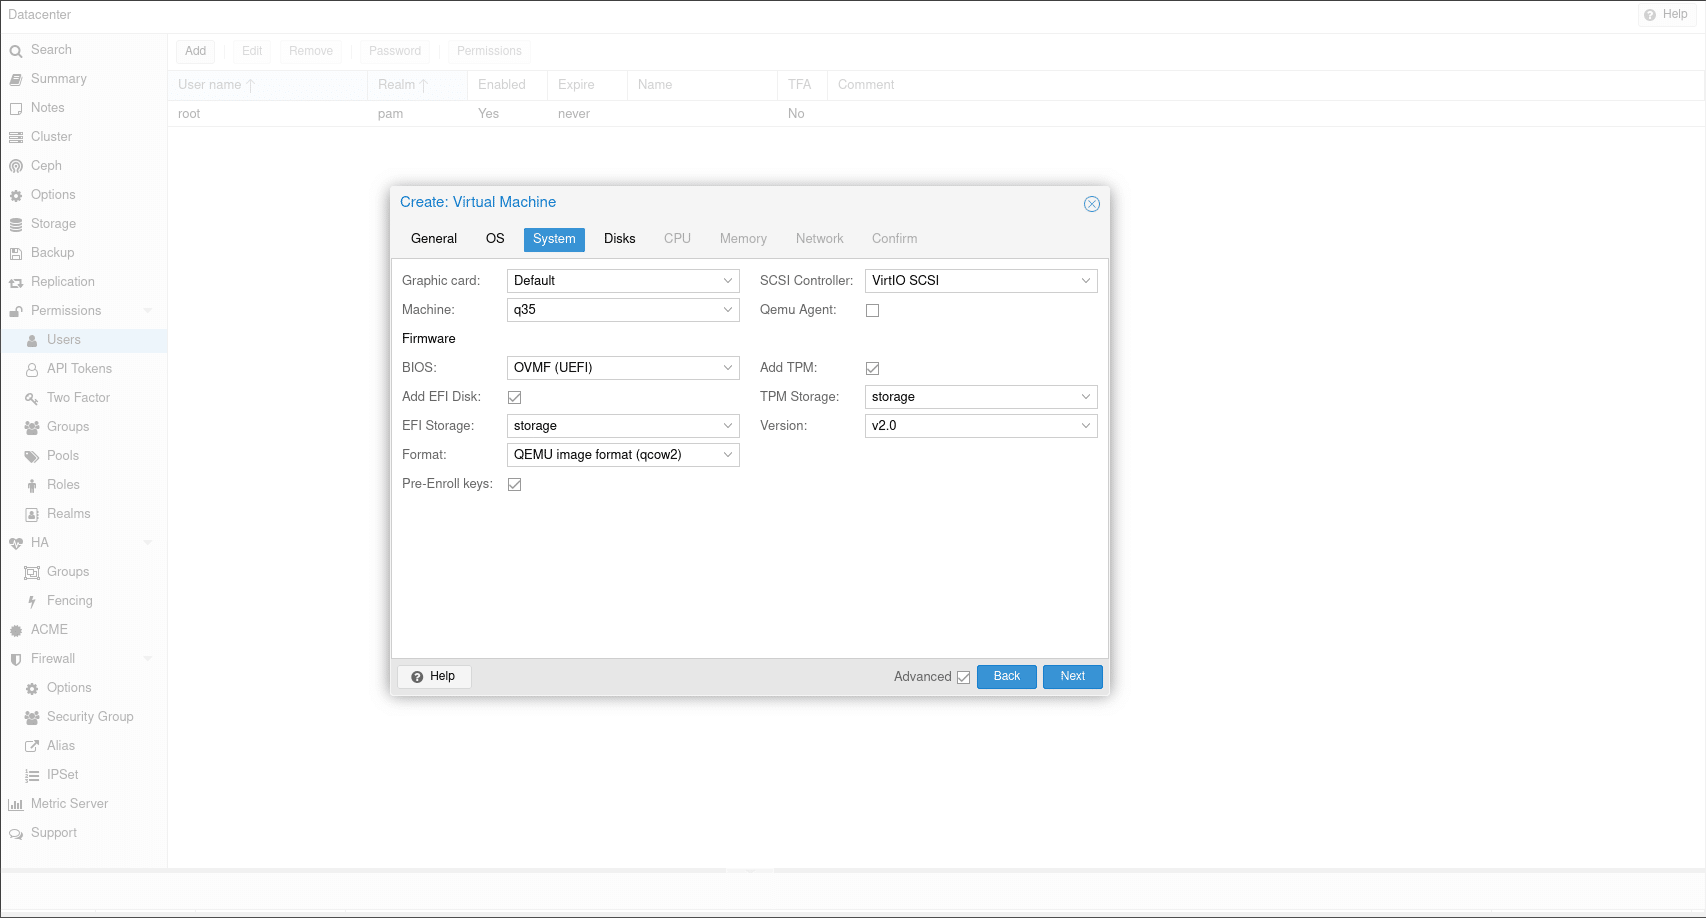 TPM モジュールを既存の VM に追加するのも同様に簡単です。VM のハードウェア タブを選択して、TPM 状態コンポーネントを追加します。そこから、それが存在するストレージを選択し、TPM バージョンを選択するだけです。
Linux と Windows はどちらも TPM 2.0 を利用でき、ディスク暗号化用のキーの保存や乱数生成器などとして使用できます。 Proxmox のサポートにより、開発とテストに関して多くの扉が開かれます。
さらに、Proxmox にはセキュア ブート機能が UI に組み込まれています。新しく作成された VM には、この機能を有効にするオプションがあり、Microsoft および一般的な Linux ディストリビューション キーを事前登録するオプションも利用できます。
二要素認証
新しいアップデートには、2FA の生活の質の大幅な向上も含まれています。何よりもまず、ワンタイム回復キーの追加は非常に大きく、YubiKey (Proxmox がサポートする) であろうと TOTP アプリであろうと、紛失した場合や 2FA メソッドにアクセスできない場合に、アカウントへの手段として機能します。携帯電話で。基本的に、これは生成時にのみ取得できる 10 個のコードのリストであり、2FA メソッドの代わりに入力できます。一度使用すると、再度使用することはできません。唯一の 2FA 方法としてワンタイム回復キーのみを使用するというオプションもありますが、実際にはおそらく非常に悪い選択です。
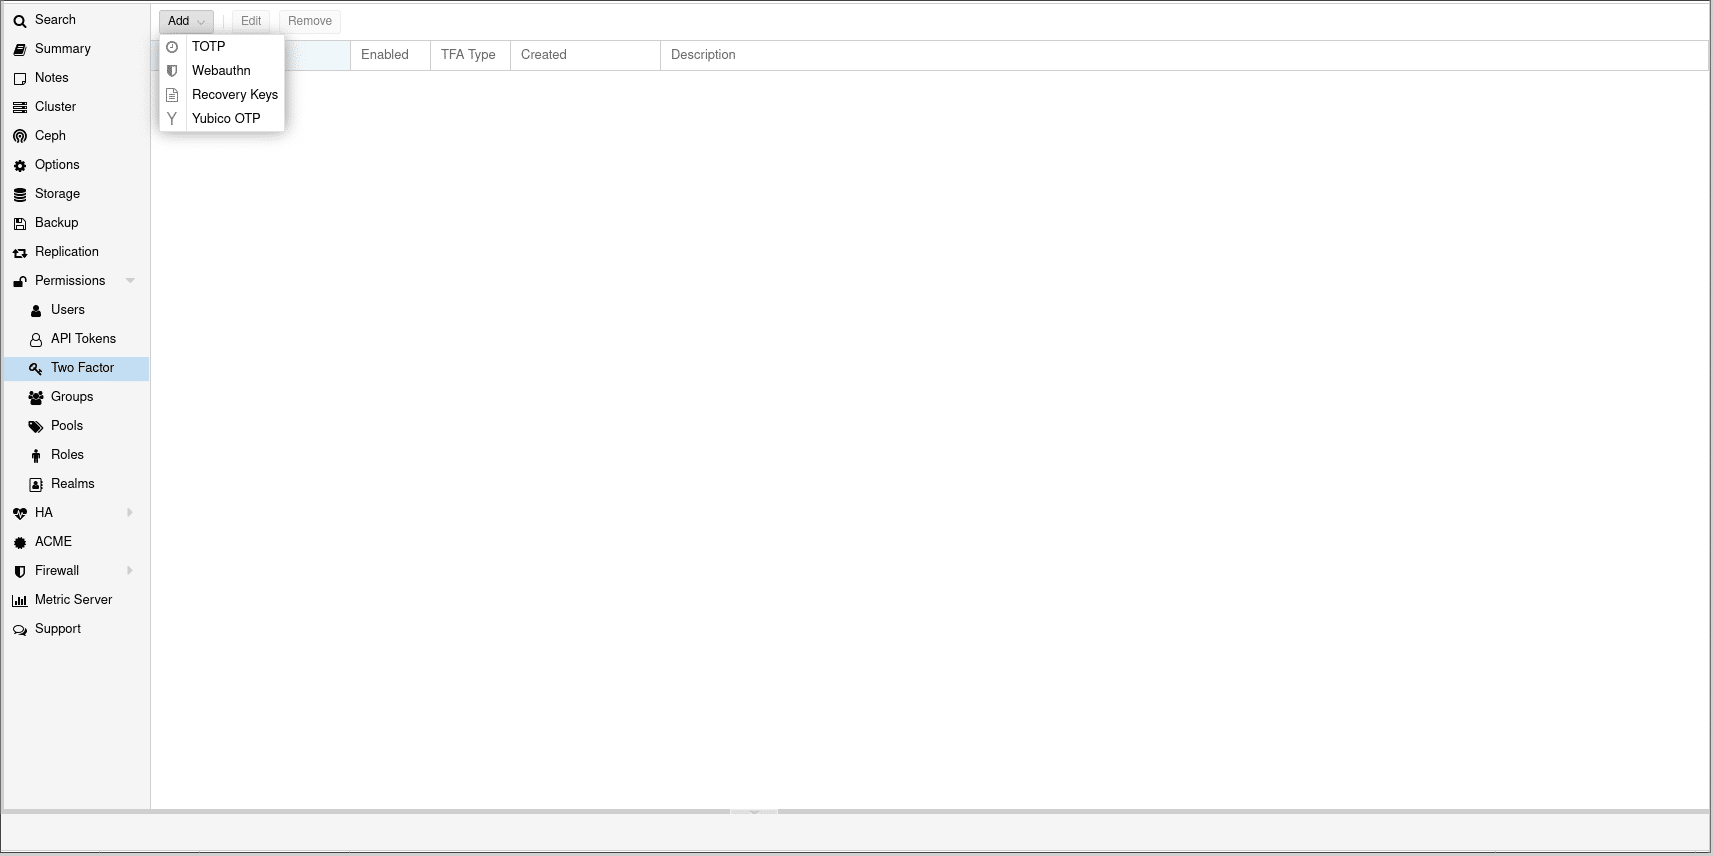 さらに、このアップデートには複数の 2FA メソッドのサポートが含まれており、YubiKey、TOTP、さらには前述のようにワンタイム リカバリ コードを使用してログインできるようになります。
これをユーザーとグループの作成と組み合わせると、2FA は環境内に安全なアクセスベースの権限を作成するための非常に強力なツールになります。 Realms を使用すると、これをさらに進めることができ、LDAP または OpenID サーバーを組み込んで、ニーズに応じて認証を Active Directory、OpenLDAP、または OpenID Connect に引き渡すことができます。
Proxmox VE 7.1 セキュリティ – 2FA ウォークスルー
ログインできるユーザーを作成するには、次の 2 つのレルムから選択できます。
- Proxmox VE 認証サーバーの使用
- Linux PAM 標準認証の使用
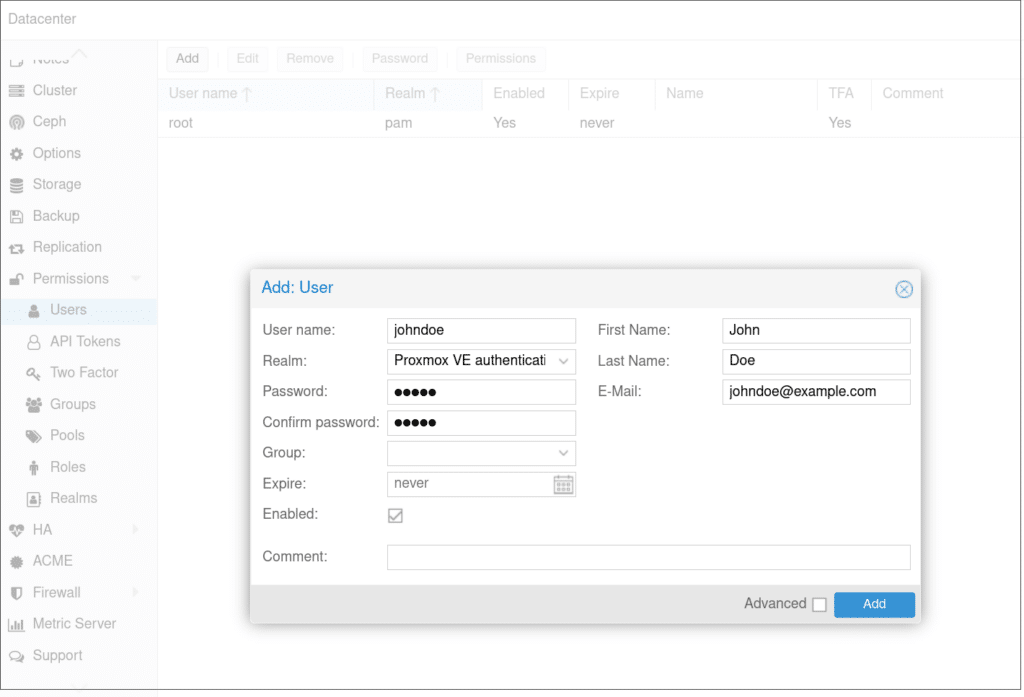
どちらにも独自の長所と短所があります。 PAM の使用を選択した場合は、サーバー上に対応する Linux ユーザーを作成する必要があります。既存のシステムがあれば、うまくいきます。 Proxmox VE 認証サーバーの使用を選択した場合、ユーザーは Proxmox データセンター内のすべてのサーバー間で共有されるため、対応する Linux ユーザーは必要ありません。それに加えて、これらは私たちの目的にとっては同一です。
私のユースケースでは、Proxmox VE 認証サーバーが最適に機能しますが、ニーズに合ったものを自由に選択できます。 John Doe という名前のユーザーを作成し、覚えているパスワードを使用します。
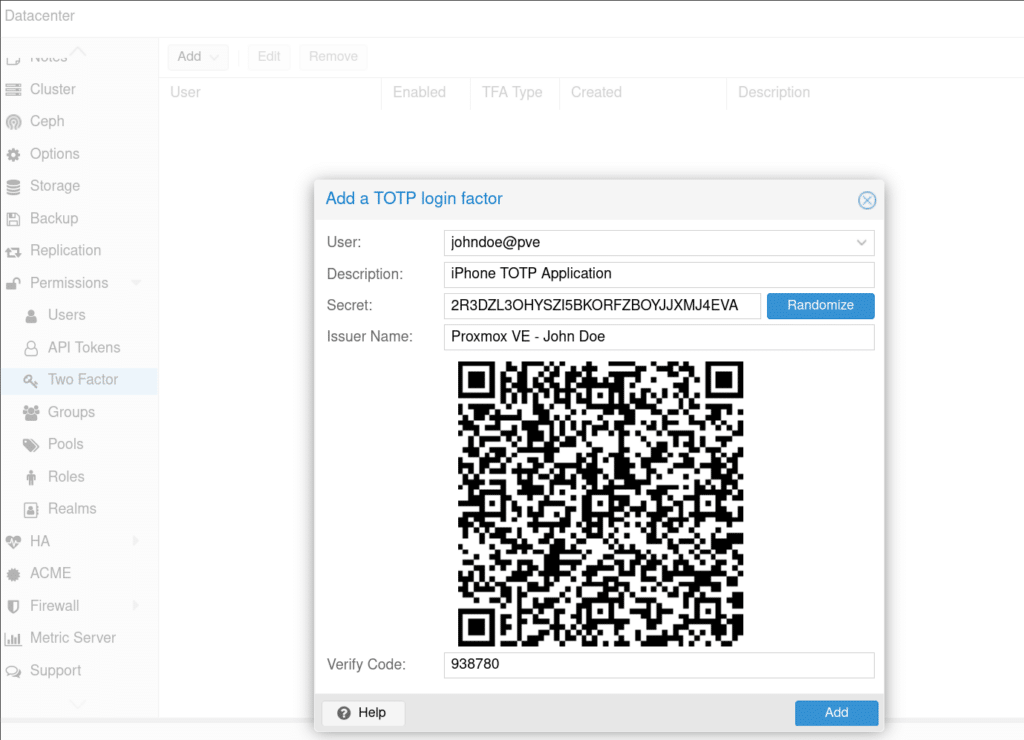
次に、2FA ページに移動し、TOTP 認証を追加します。
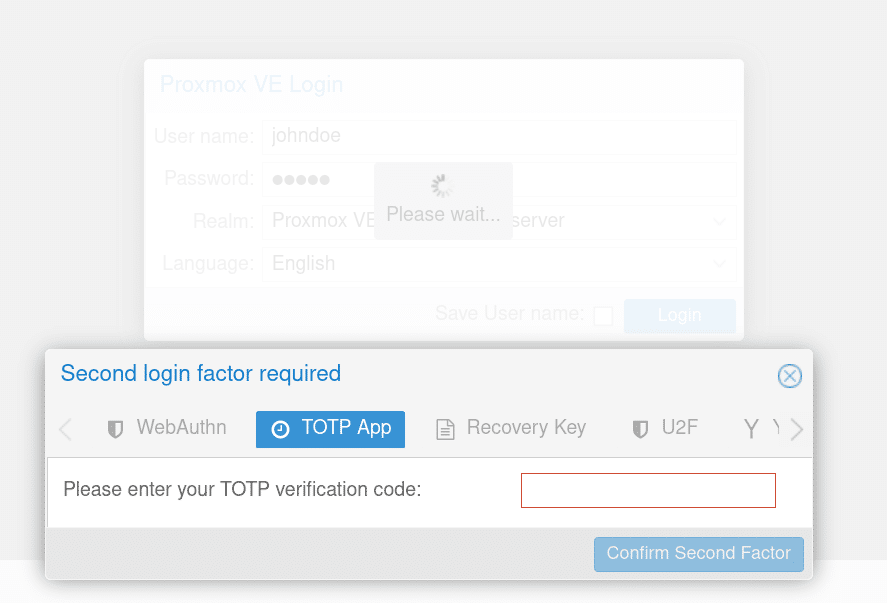
そして最後に、それが機能することをテストできます。
結論
今回のアップデートでは多くの新機能と改善点が加えられましたが、中でもProxmox VE 7.1のセキュリティ機能は特に優れていると私は考えています。Proxmoxが業界のプロフェッショナルからホームラボユーザーまで幅広く利用されている理由は容易に理解できます。開発チームが常に質の高い製品を生み出し続けているからです。TPM、セキュアブート、そして2要素認証の改善といった新機能の追加も例外ではありません。


 Amazon