

ランサムウェア攻撃はあらゆる規模の企業を悩ませ続けており、2021年の損失は200億ドルを超えると推定されています。QuantumのScalar i3およびi6テープライブラリは、テープに保存されたデータを保護する3段階の保護レベルを備えたシステムを提供します。これらは、Active Vault、Logical Tape Blocking、およびRansom Blockであり、人間の介入なしにリモートで起動でき、データの完全性とサイバー保護に対応する機能群です。ただし、本稿ではQuantumのRansom Blockに重点を置きます。これは、データテープとライブラリ内のロボットシステムとの間に物理的なエアギャップを作成する最初のテクノロジーだからです。
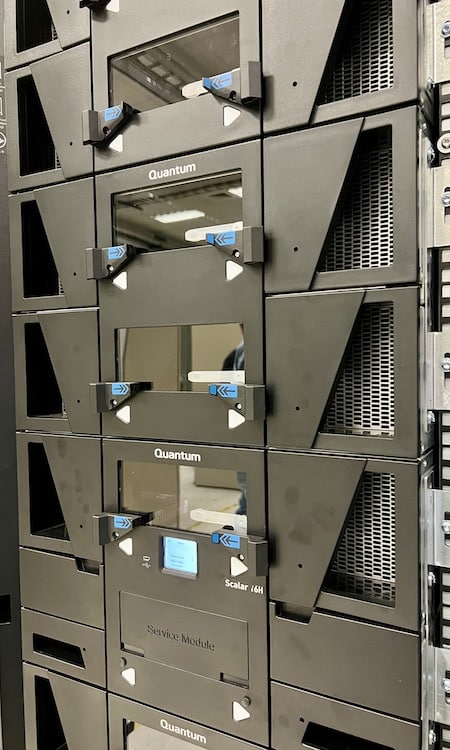 量子スカラー i6H テープ ライブラリ
ランサムウェア対策の重要性を理解するために、2021年には約10秒に1社がランサムウェア攻撃の被害に遭ったと推定されています。2022年も減少する兆しは見られません。ランサムウェア攻撃は金銭的な損失だけでなく、企業の評判にも甚大な影響を与え、回復不能な場合もあります。調査によると、攻撃を受けた組織の65%以上が大幅な収益損失を被り、そのうち50%以上が評判の低下により雇用喪失に至っています。サイバー犯罪はますます蔓延しており、犯罪者は偽のサービス「ヘルプデスク」を利用して、より迅速かつ容易に攻撃を実行するための手段を入手しています。
では、Quantum Scalar Tape システムはどのようにして潜在的なランサムウェア攻撃から企業データを保護するのでしょうか?テープ バックアップは確かに新しいものではなく、以前はバックアップ メディアとしてテープを使用することには欠点がありました。従来、テープをオフラインで移動するには、自動テープ ライブラリからテープを物理的にエクスポートし、オペレータが安全な場所にあるコンテナにテープを移動する必要がありました。この演習ではエラーが発生しやすく、サードパーティ ベンダーを使用するコストは言うまでもなく、その過程でテープのファイルミス、紛失、または物理的損傷が発生する可能性があります。
ランサムウェア攻撃が発生すると想定しても間違いありません。成功した場合、組織の評判に打撃を与えるだけでなく、巨額の経済的損失が発生する可能性があります。重要なのは、業務への影響をほとんど与えずに迅速に回復すること、そしてできれば夕方のニュースを見ないようにすることです。
Quantum は、ランサムウェア攻撃の影響に対処する一連の機能を開発しました。実際の環境で技術的なアプリケーションを実行する前に、これらのテクノロジーを理解することが重要です。以下にそれぞれの概要を示し、主な利点と使用例を明確に示します。
Quantum アクティブ ボールト
Active Vault機能は、セキュリティ階層における「レベル1」と位置づけられます。Active Vaultを使用すると、テープをネットワーク接続のない、アプリケーションやネットワークから見えない、安全で隔離されたライブラリ内の保管庫パーティションに移動できます。アクティブパーティションに保存されたテープには追加のセキュリティ層が提供されるため、テープライブラリがハッキングされた場合でも、データ漏洩のリスクは最小限に抑えられます。Active Vaultはあらゆるアプリケーションと連携し、テープを手動で扱ったり、ライブラリから取り出したりする際に発生する危険性を排除します。
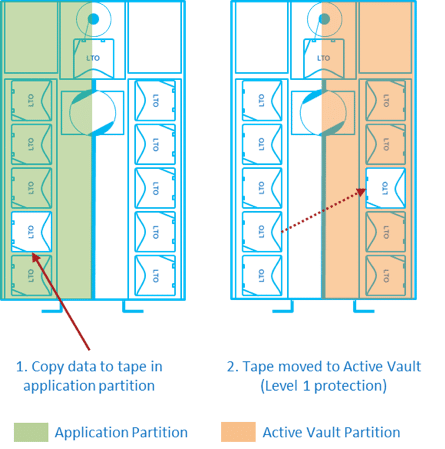
Active Vault ソフトウェア ライセンスは、人的エラーからも保護されたデータのエアギャップ コピーを提供します。さらに、ライブラリ自体内に完全にオフラインでアクセスできない保管庫を作成し、安全な「ランサムウェアのない」パーティションを作成します。自動化された図書館内保管機能により、テープの物理的な取り扱いや輸送といった手作業の煩雑さが排除され、テープの損傷、汚染、人的ミスの可能性が大幅に減少します。
「ビット腐敗」から保護し、必要なときにボールト データが読み取り可能で無傷であることを保証するために、必要に応じて、エンタープライズ データ ライフサイクル管理と呼ばれるオプション機能を使用して、Active Vault パーティション内のテープを事前にスキャンしてメディア エラーを検出できます ( EDLM)。おそらく最も優れているのは、Active Vault パーティションがライブラリ内のライセンスのないスロットを使用できるため、テープの保管コストがさらに削減されることです。ライブラリ オペレータは、Scalar リモート GUI を使用して、Active Vault パーティションからテープを削除し、アプリケーション パーティションに戻すことができます。
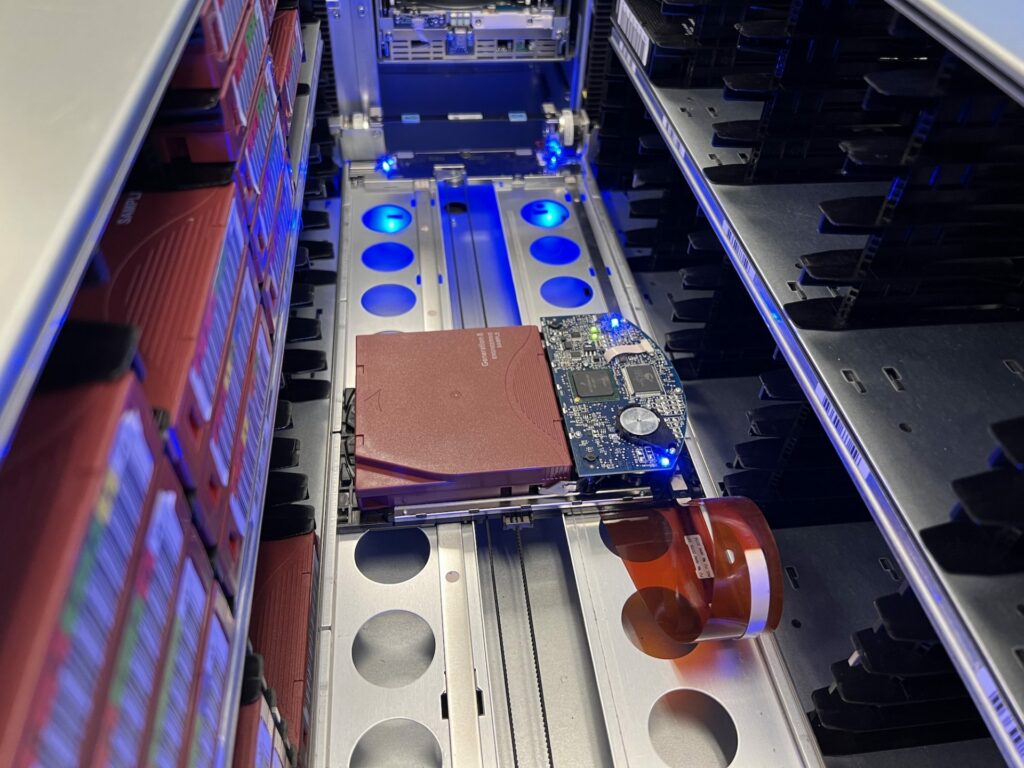 Quantum Scalar Robot がテープをアクティブな Vault パーティションに移動する
論理テープのブロッキング
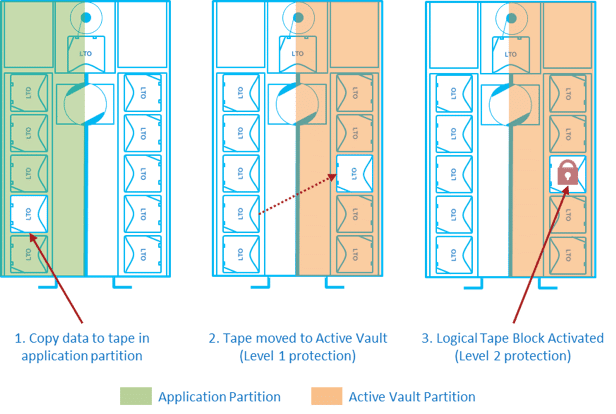
論理テープ ブロッキングは Active Vault と連携して動作し、セキュリティ階層の「レベル 2」を表します。テープはリモート GUI を使用して Active Vault パーティションから移動される可能性があるため、高度なリモート攻撃者がテープにアクセスできる可能性はわずかにあります。論理テープブロッキングはこれを防ぎます。
論理テープブロッキングは、テープマガジンにソフトウェアポリシーに基づくブロックを適用することで、Active Vaultパーティションからテープを移動しようとする今後の要求(ドライブへの移動など)を拒否し、Active Vaultの上にセキュリティ層を追加します。ブロックされたテープにアクセスするには、マガジンをライブラリから取り出して再度挿入する必要があり、オペレーターがテープライブラリの場所に物理的にいなければなりません。論理テープブロッキングは単独でも使用できますが、最高のセキュリティを実現するには、Active Vaultおよびランサムブロックと併用するのが最適です。
身代金ブロック
すべてのソフトウェアには脆弱性が存在する可能性があります。 100% ハッキング防止を保証できるソフトウェアはありません。論理テープ ブロックはソフトウェアに実装されているため、可能性は低いですが、リモートの攻撃者が論理テープ ブロックを突破して、保管されたテープを攻撃できる可能性があります。ランサム ブロックは、リモート攻撃が克服できない物理的なエア ギャップを作成することで、この可能性を完全に排除します。
Ransom Blockは、テープに保存されたデータとネットワーク接続されたテープライブラリとの間に物理的な障壁を設ける、シンプルかつ独自のコンセプトを採用しています。ライブラリに保管されているテープはマガジンに収納されています。マガジン上でRansom Blockが作動すると、Quantumの特許出願中の設計によりマガジンが部分的に排出され、オペレーターがマガジンを物理的に再挿入するまでロボットがテープを取り出すことができなくなります。
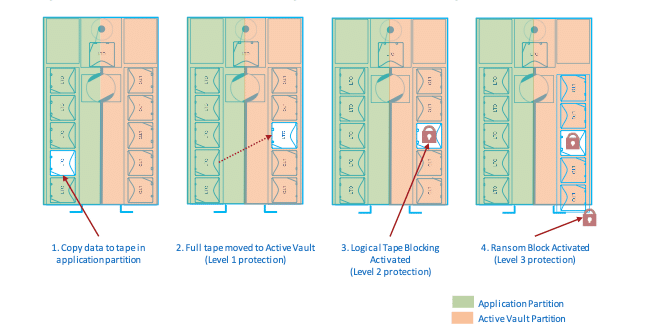
テープが部分的に排出されている場合でも、ロボットに搭載されたバーコードスキャナはテープのバーコードをスキャンできるため、システム管理者はテープシステムの定期的な監査を実施し、テープがまだ存在していることを確認できます。
テープは、テープライブラリへの物理的なアクセス権を持つオペレーターがマガジンを再挿入するまでアクセスできません。ランサムブロックは最高レベルのセキュリティを提供します。テープ上のデータをリモート攻撃から保護するセキュリティは、メディアをエクスポートして金庫に保管するのと同等ですが、さらに、リモートからでもいつでもテープの存在を確認できるという利点があります。
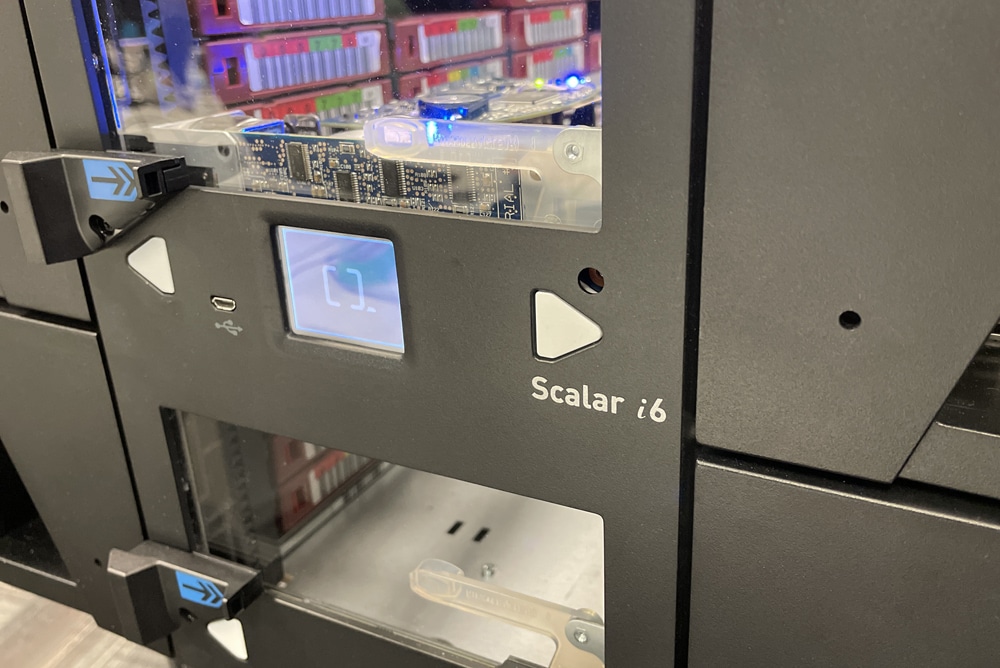
Quantum のデータ保護のほとんどはソフトウェアに基づいていますが、ランサム ブロックはソフトウェア経由で開始されますが、ハードウェア ソリューションです。興味深いことに、ここ数カ月にわたって販売された Scalar ユニットには、ランサム ブロック ハードウェアを事後追加するために必要なマウント ポイントが装備されていたため、Quantum はしばらくの間これを計画していました。
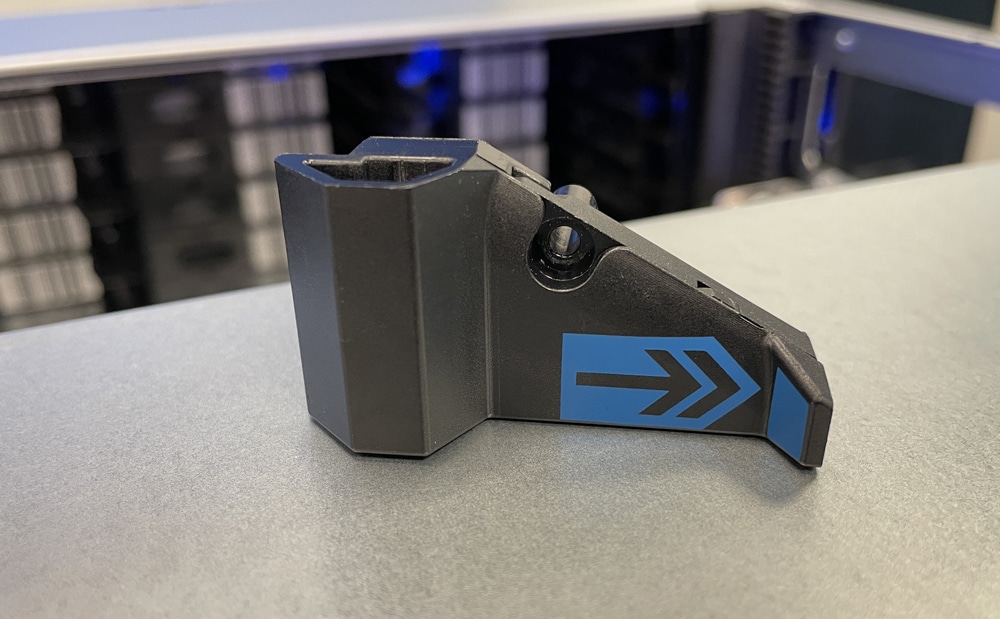
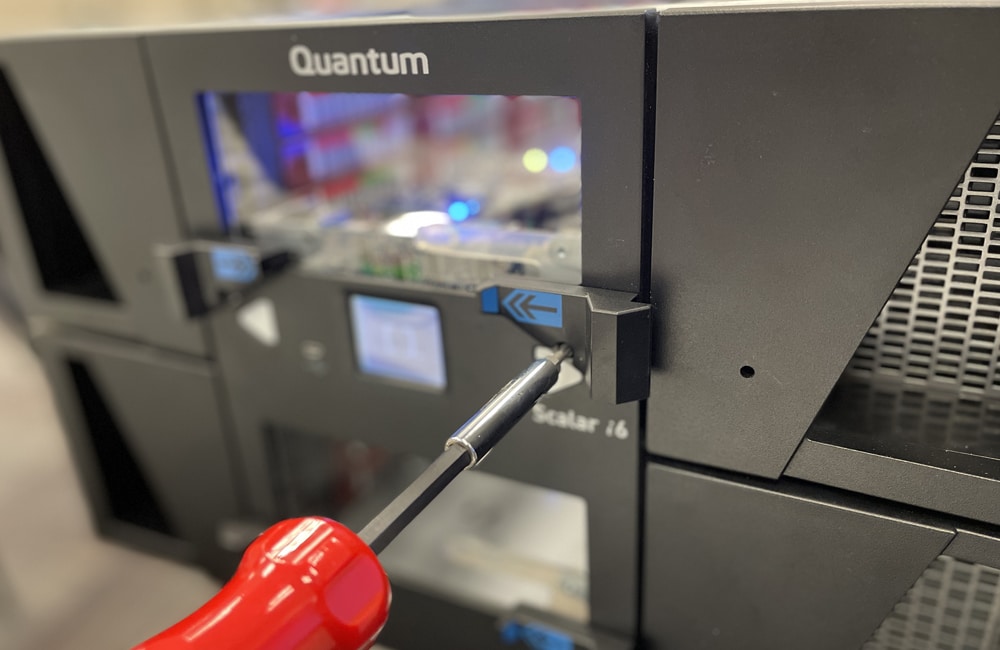
最初の購入後にランサム ブロック キットが装備されている場合、追加のプロセスは非常に簡単です。マガジンに取り付ける必要があるのはブラケットとレリーズスイッチキットのみです。テープ ロボットには、スイッチを作動させてマガジンを排出できる機能がすでに装備されています。ランサム ブロック ストッパーは、マガジンの排出距離を制限するだけです。
バックアップが完了すると、オペレータはライブラリ GUI を使用して「隔離」する 1 つ以上のマガジンを選択できます。これによりマガジンが部分的に排出され、ランサム ブロックが有効になります。 Active Vault マガジンがテープでいっぱいになったときに取り出しが自動的に行われるように設定できます。テープを循環に戻すには、ライブラリ オペレータはライブラリ GUI からマガジンの「インポート」要求を送信し、排出されたマガジンをライブラリに戻します。この操作により、これらのテープの論理テープ ブロッキングも無効になります。そこから、Active Vault スクリプトに戻り、管理者は必要なテープを Active Vault パーティションからアプリケーション パーティションに戻すことができます。
仕組み: Veeam と Quantum スカラー ランサム ブロック
Quantum テープ データ保護テクノロジはすべて、それ自体が優れていますが、テープ ライブラリは孤立したものではありません。彼らは定期的にアプリケーションと対話します。このプロジェクトには、バックアップおよびリカバリ ソリューションの長年のリーダーである Veeam を採用しました。また、Veeam は Quantum と深いパートナーシップを結んでいるため、コラボレーションは自然に調和します。
Veeam と Quantum Scalar のシームレスな統合は、事実上あらゆる破壊的な攻撃からデータを保護することがいかに簡単であるかを示していますが、ランサムウェア攻撃からデータを保護するためにも不可欠です。ランサムウェアは、ハッカーが企業から金を脅し取ってデータを人質にするための一般的な武器となっています。そして、支払いが間に合わない場合、その損失はビジネスに壊滅的な影響を与える可能性があります。
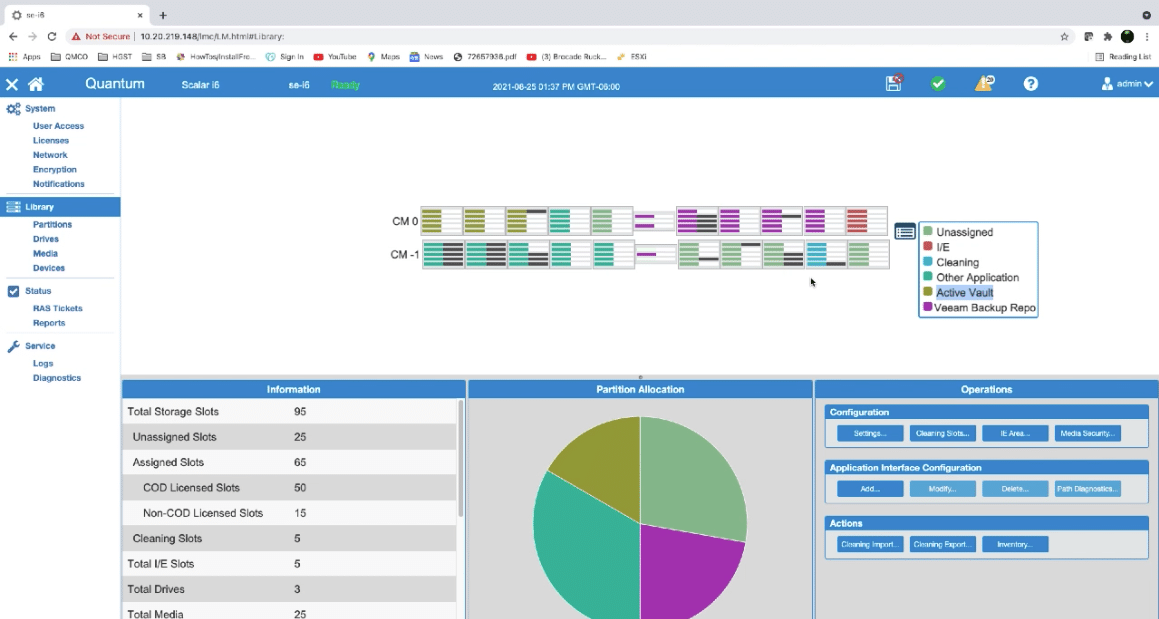
このデモでは、スカラー テープ ライブラリに 2 つのパーティションが作成されました。1 つはバックアップ用、もう 1 つは Active Vault 用です。最初に確認する必要があるのは、ライブラリと現在システムに格納されているものです。テープ ライブラリのグラフィカル ユーザー インターフェイスには、どのテープがインストールされ、どのように割り当てられているかが表示されます。システム内でのナビゲーションはシンプルかつ直感的です。
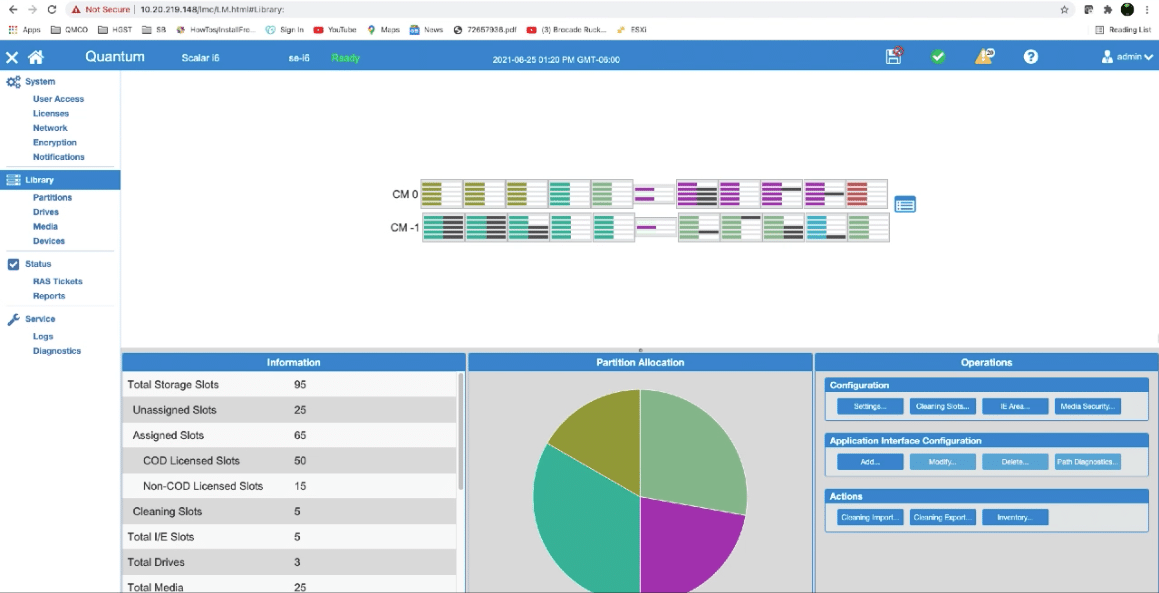
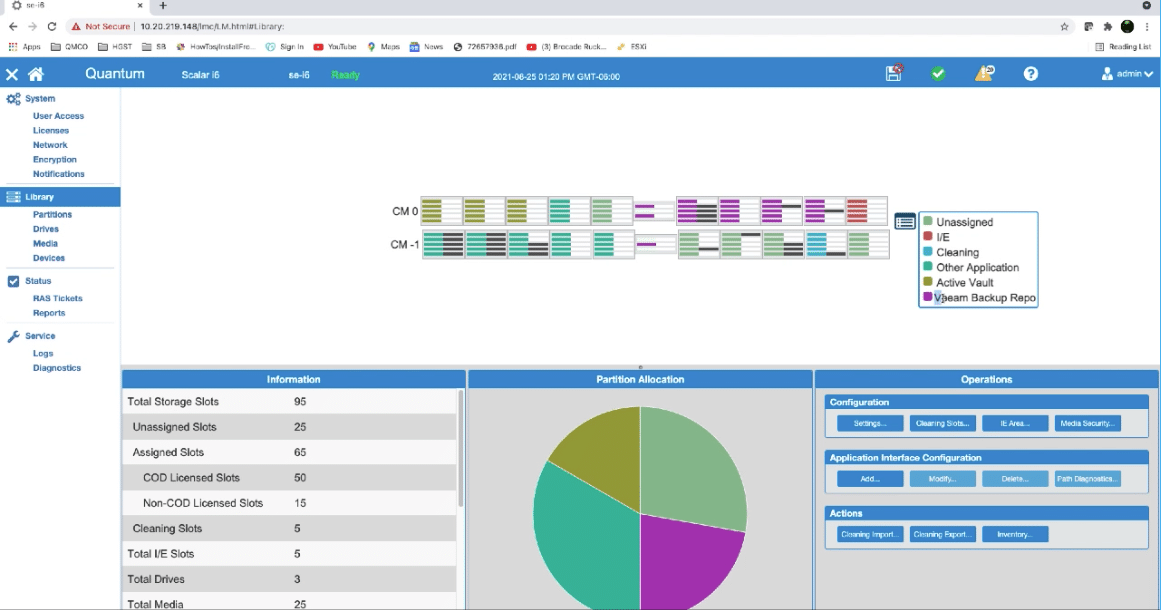
テープが割り当てられている場所、およびテープが実際に取り付けられているかどうかを把握するには、ドロップダウン メニューに各テープ スロットが割り当てられている場所が表示されます。この例では、Veeam には紫色のスロットが割り当てられ、Active Vault にはオリーブ色のスロットが割り当てられています。よく見ると、Veeam ライブラリに 6 つのテープがインストールされていることがわかります。これらのテープは、Veeam ライブラリ スロットの横にある黒いバーで示されています。 Active Vault のライブラリにはテープがインストールされていません。
このシナリオのワークフローは非常に一般的です。バックアップ パーティションを持つローカル リポジトリがあります。 Quantum Active Vault パーティションに移動されたテープ バックアップがあります。システムに対して、テープが Active Vault パーティションにエクスポートされると、Veeam アプリケーションでは使用できなくなります。
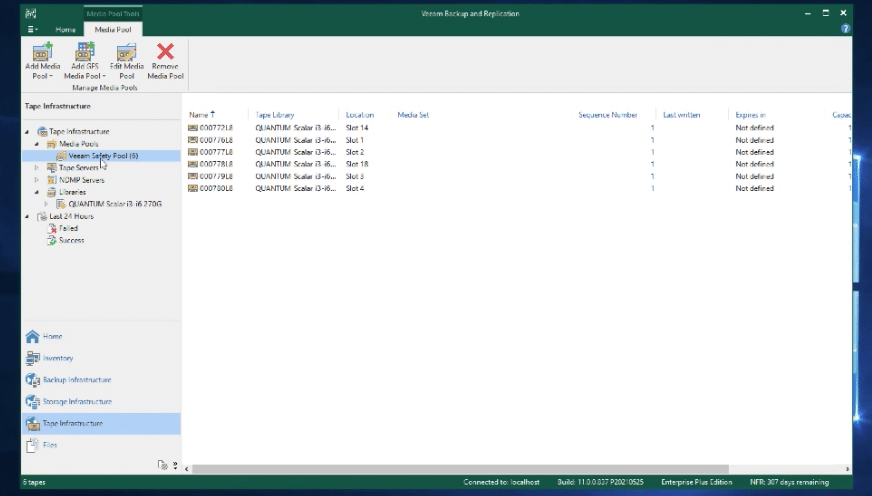
これは、Veeam がバックアップ リポジトリ内のメディアに対して認識するものです。 Veeam がシステムにアクセスできるテープは 6 本あります。最初に行うことは、バックアップを保護するテープ ジョブを作成することです。これらの表示はすべてメイン画面から利用でき、このデモではほとんどの部分でデフォルトが使用されました。
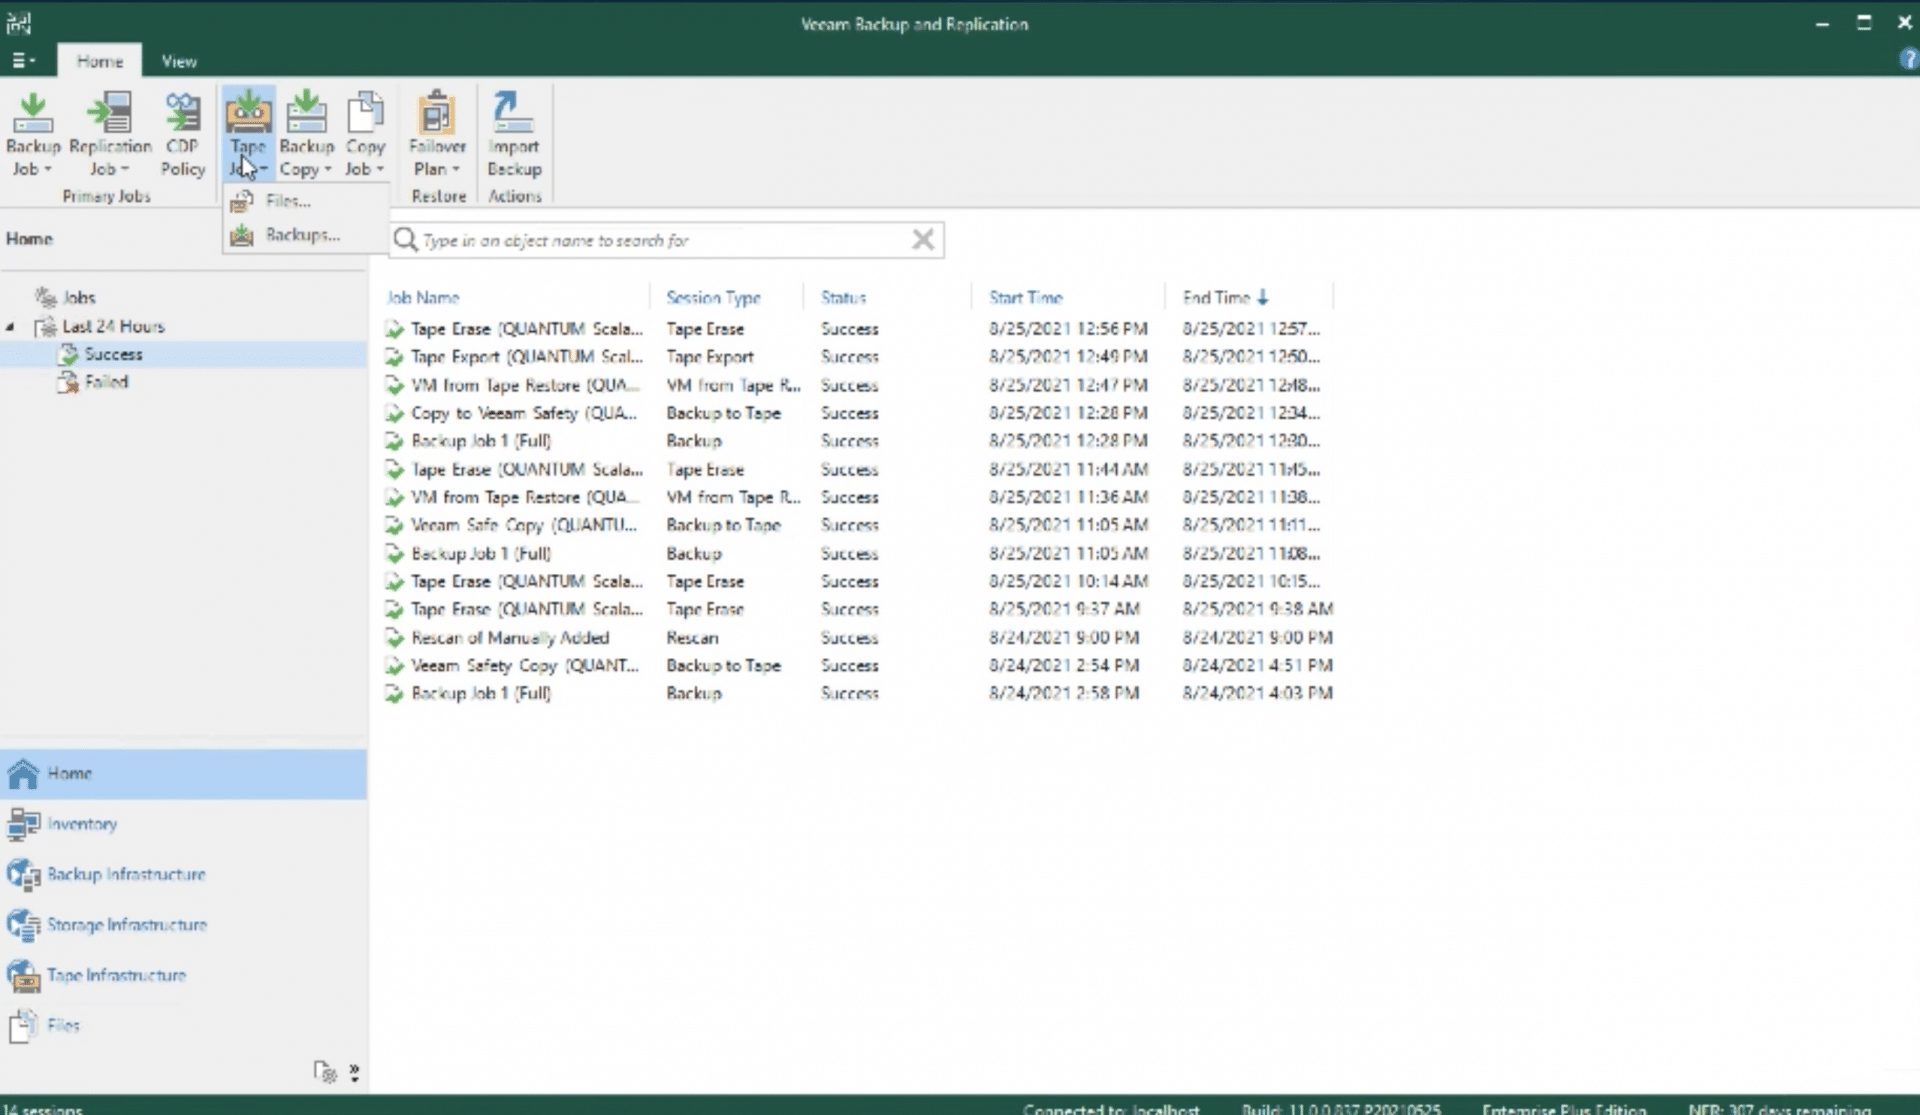
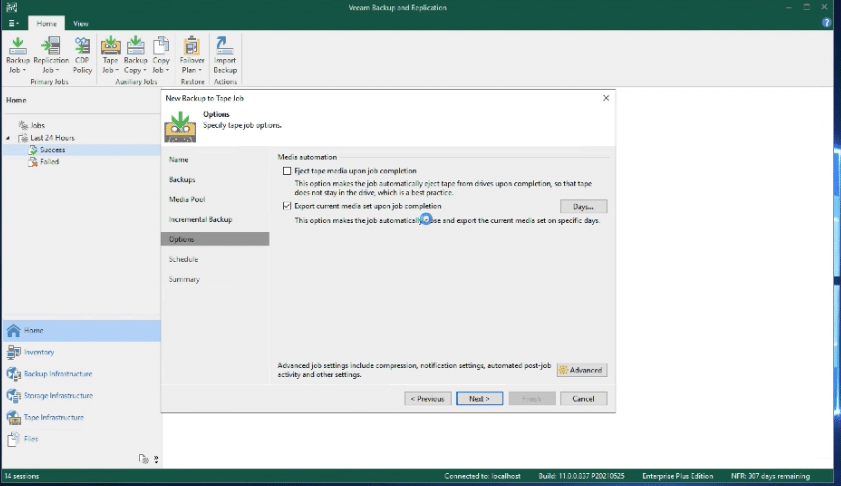
バックアップ ジョブを設定した後、ジョブの完了時にメディアを取り出すか、完了時にメディアをエクスポートするかを選択できます。この演習では、「エクスポート」がチェックされました。
次のステップは、ジョブをスケジュールすることです。 Veeam ではプロセスが非常にシンプルになっており、[適用] をクリックすると新しいジョブがスケジュールされます。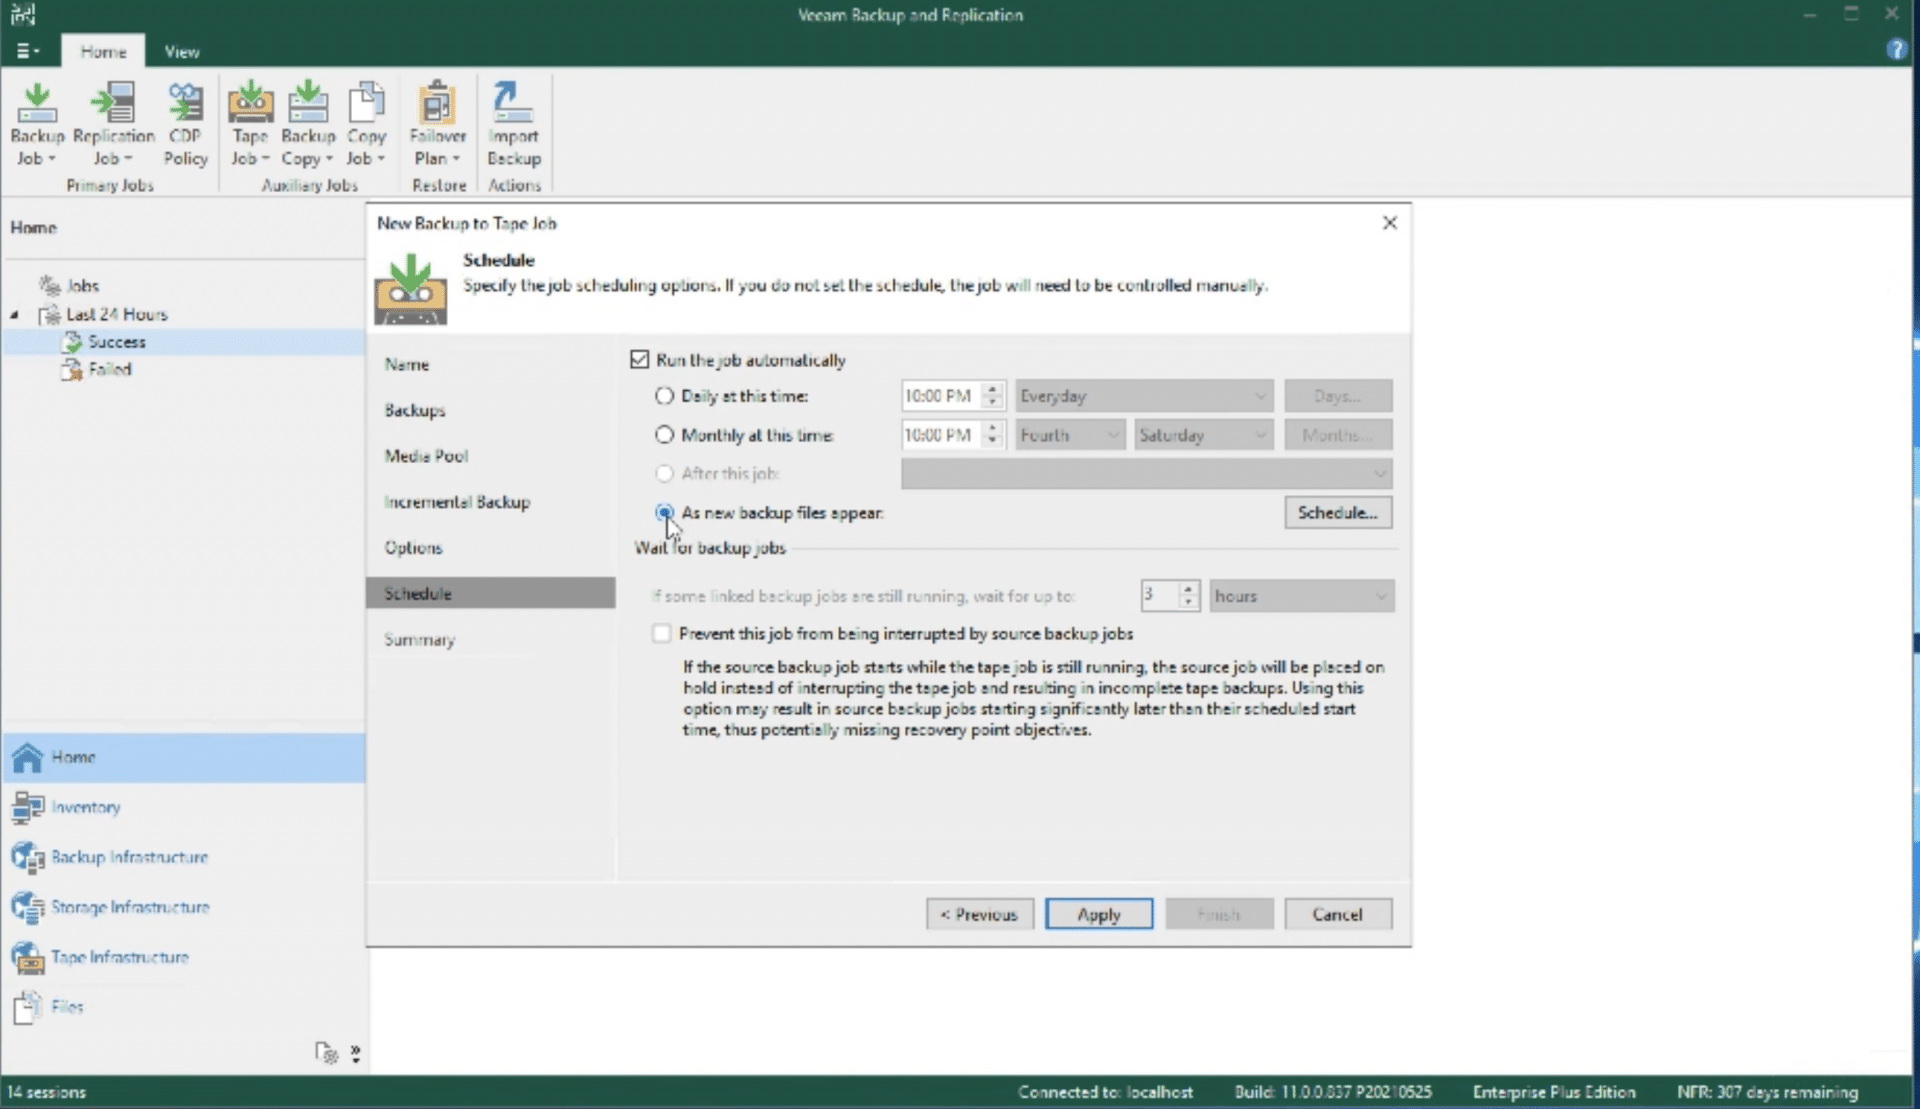
次のステップはバックアップを作成することです。このデモでも、デフォルトが使用され、仮想マシンと使用するリポジトリが選択されました。
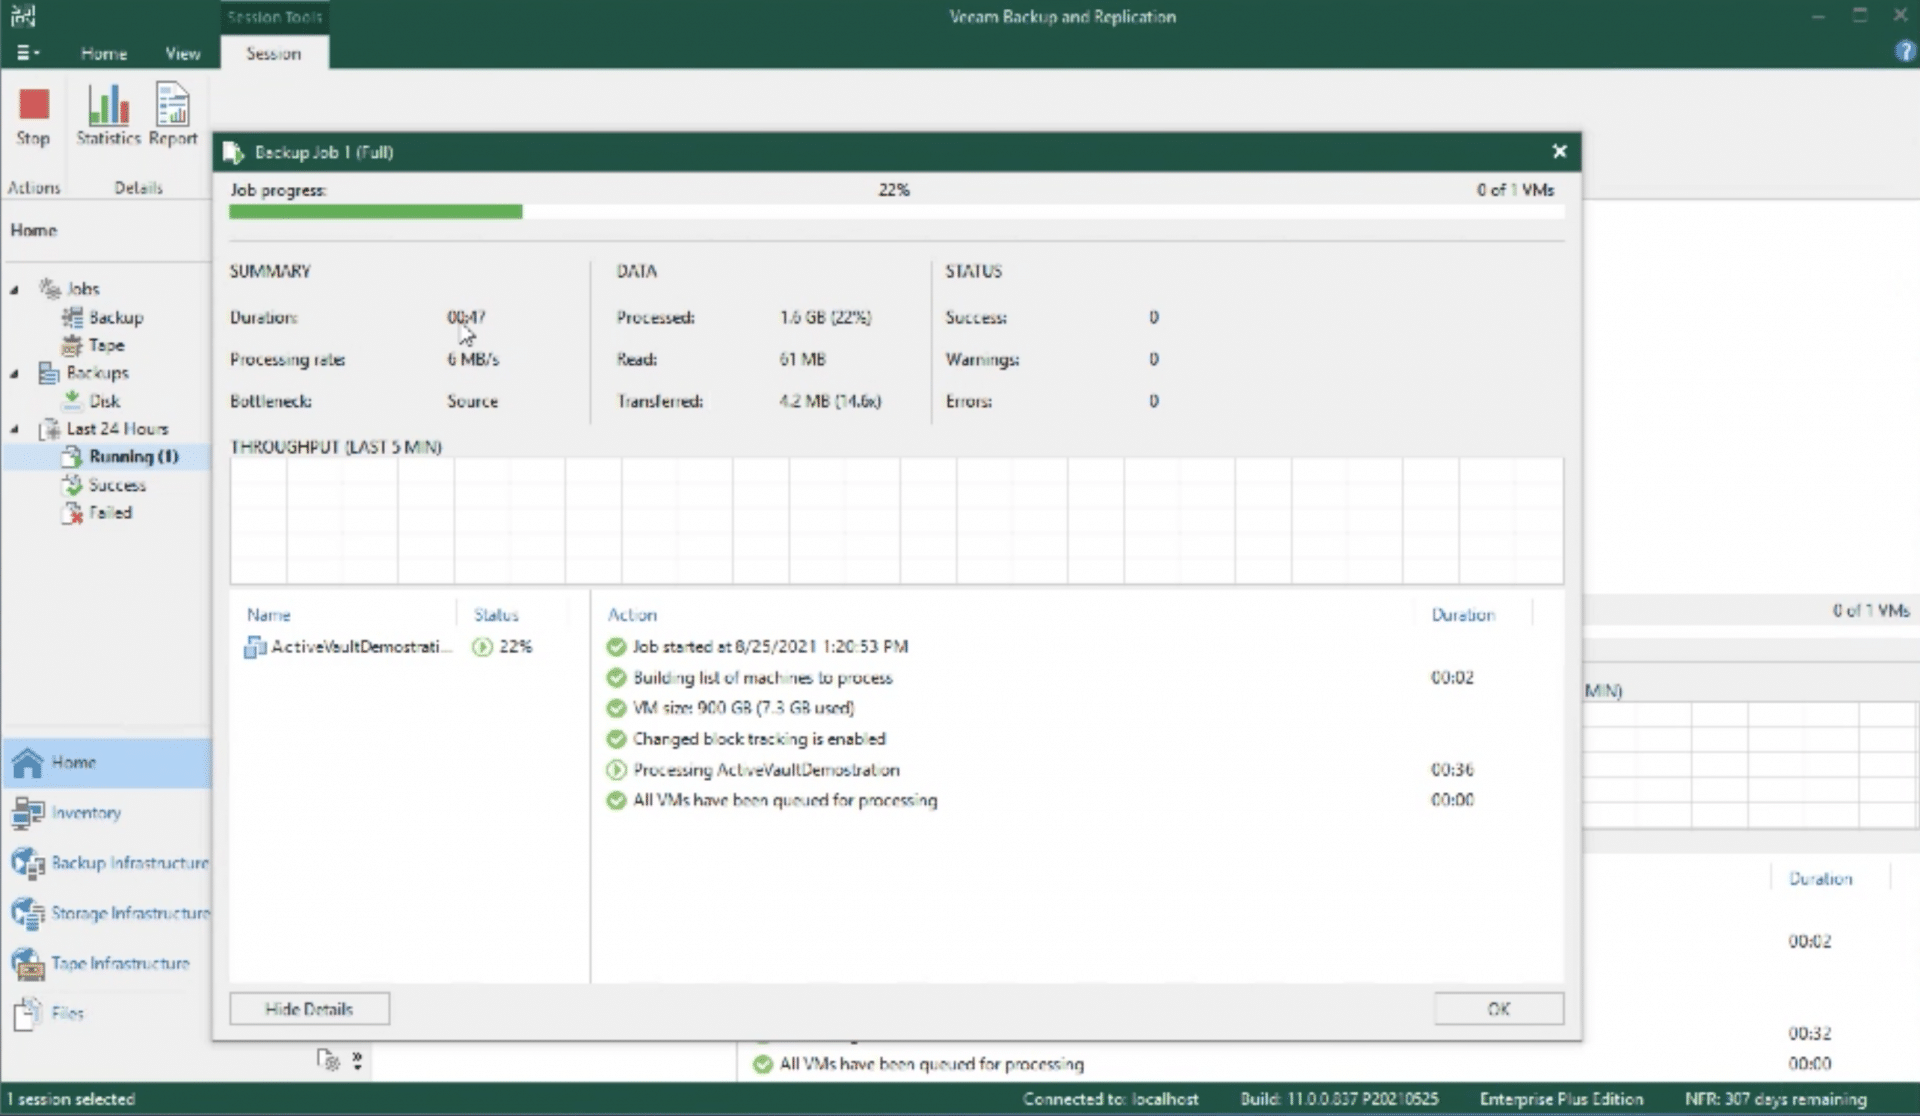
バックアップ ジョブが作成されると、ジョブが実行されます。
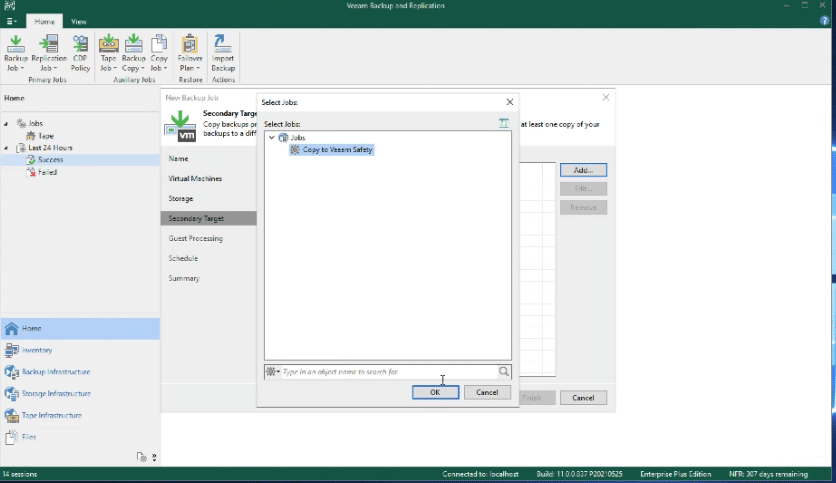
この特定のジョブでは、バックアップ リポジトリにバックアップを作成することに加えて、バックアップが完了し、次に示すようにメディアがエクスポートされた後に、セカンダリ バックアップ メディアを作成するように Veeam に指示されました。
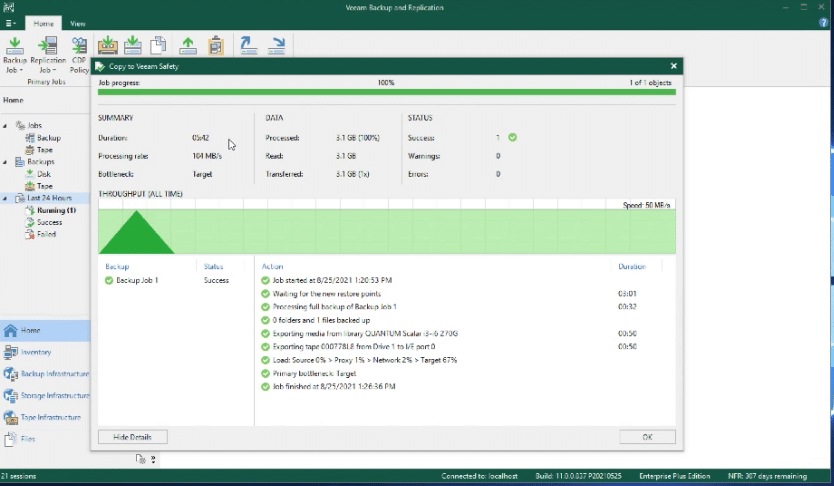
ディスプレイには、メディアがエクスポートされ、安全であるとみなされたことが示されます。
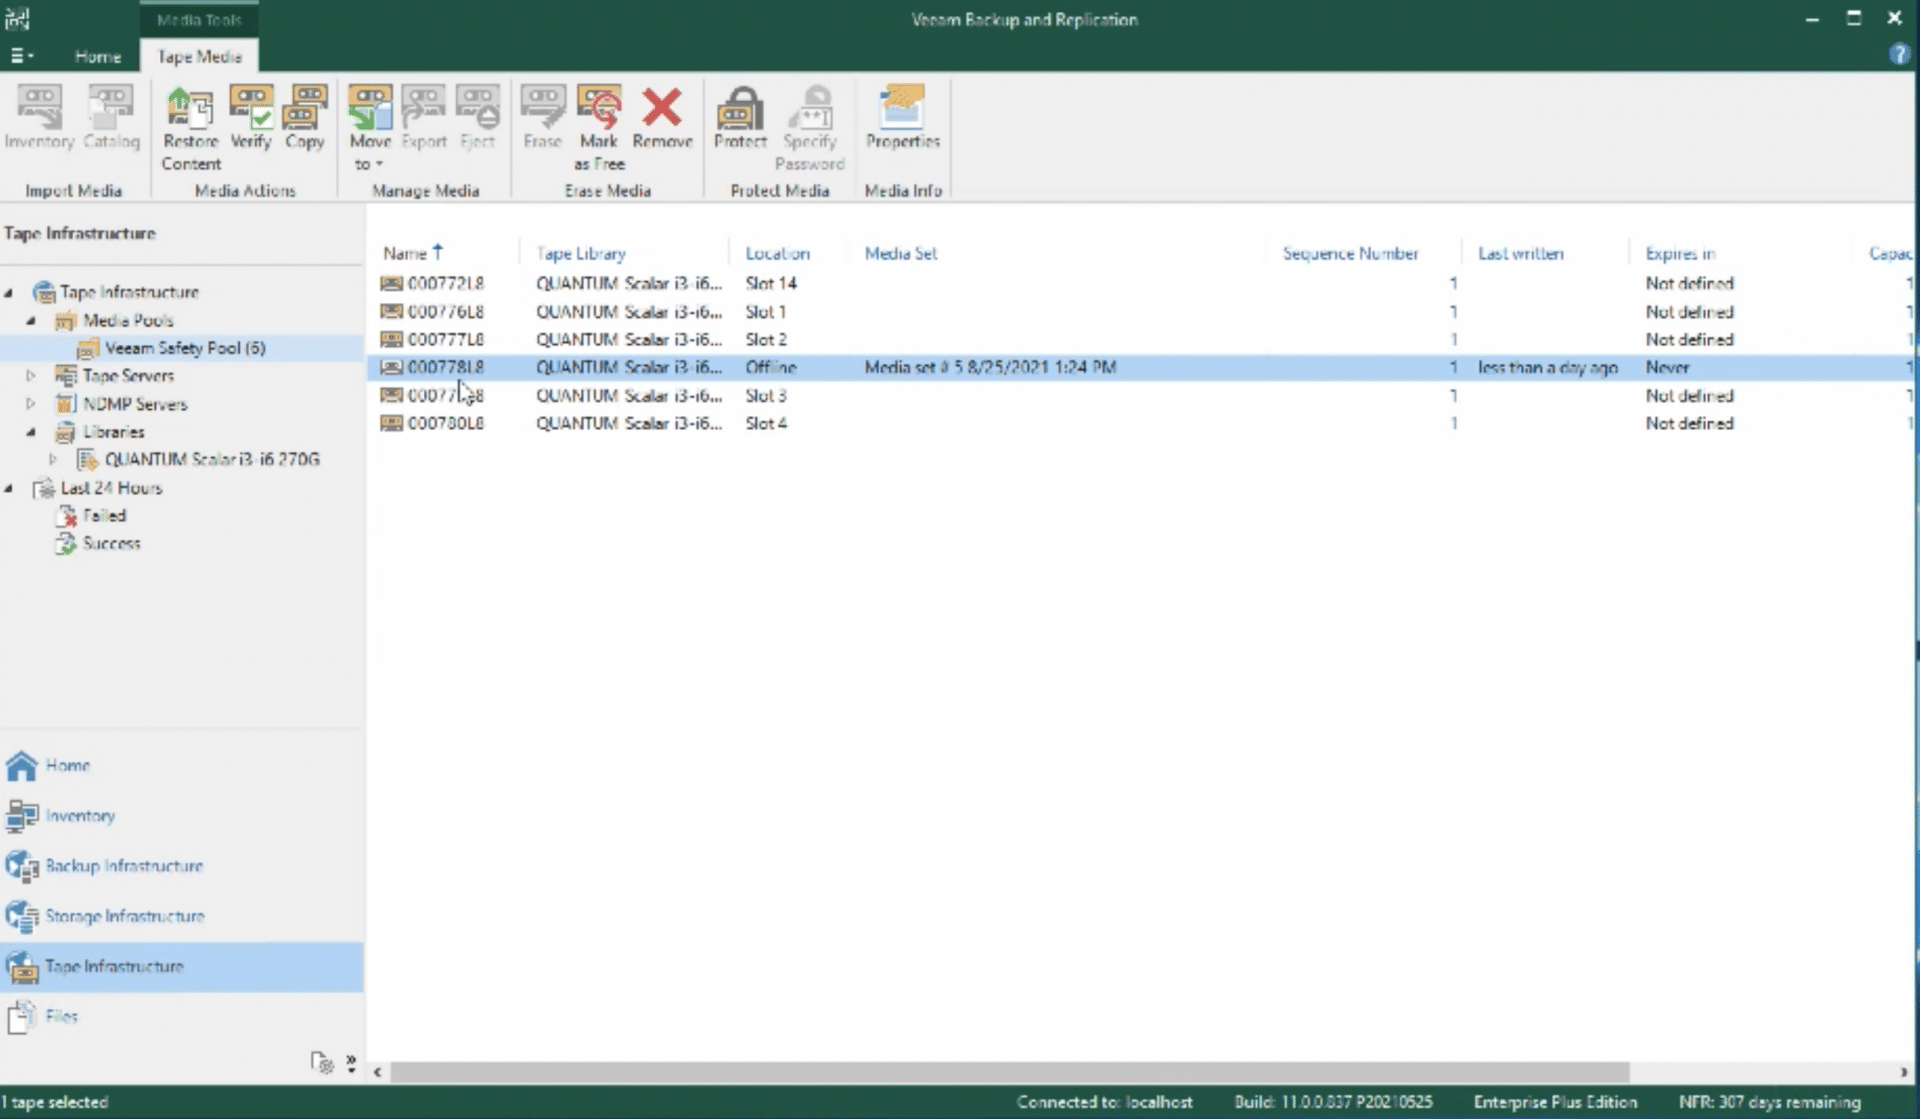
テープ ライブラリ内から、Active Vault ライブラリにテープが割り当てられ、Veeam バックアップ内の元のテープの 1 つが移動されました。
論理テープ ブロッキングが有効になっていると、テープは Active Vault パーティションから離れることができません。ここから、管理者はライブラリ GUI を使用してテープ マガジンを隔離し、ストップに向かって取り出します。これにより、ランサム ブロックがアクティブになります。
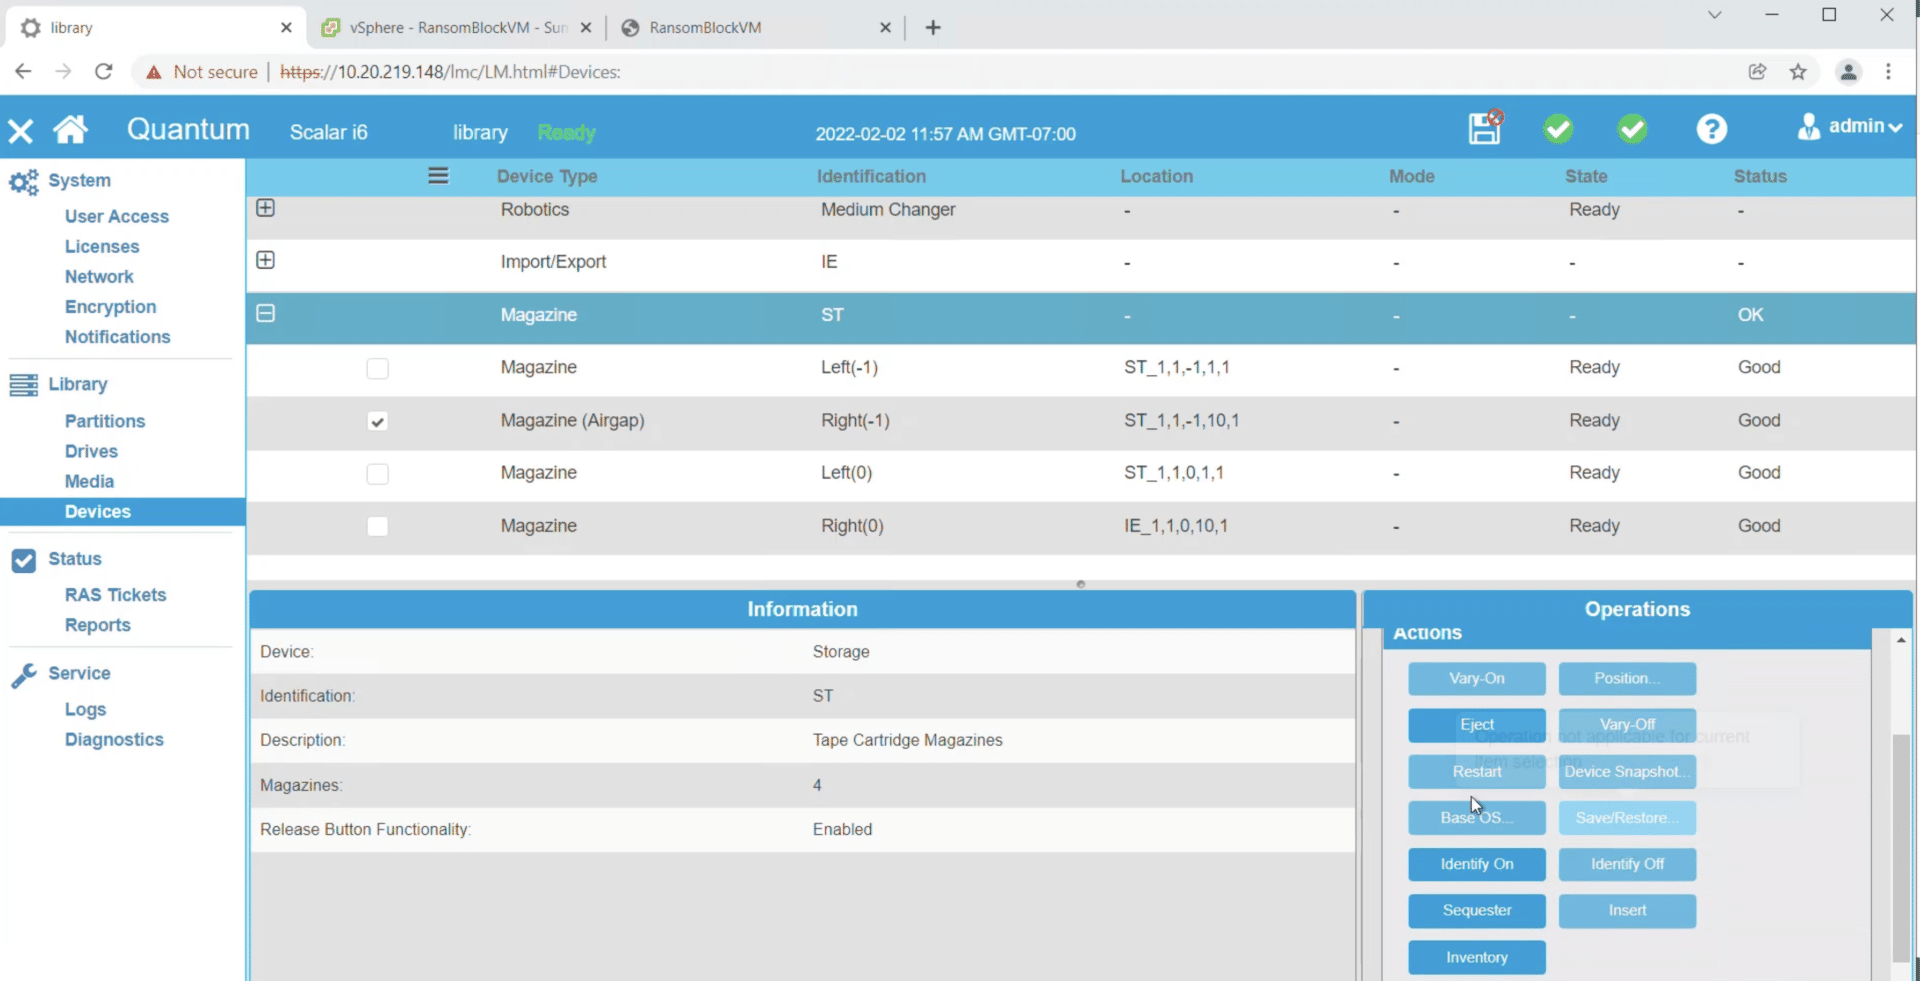
このアクションにより、外部からアクセスできない安全なコピーが確保されます。このデモでは、Veeam 環境がランサムウェア攻撃によって侵害されたと仮定します。攻撃者は身代金を支払うまでバックアップ ジョブを人質にとろうとします。しかし、安全なコピーはまだあるので、大丈夫です。
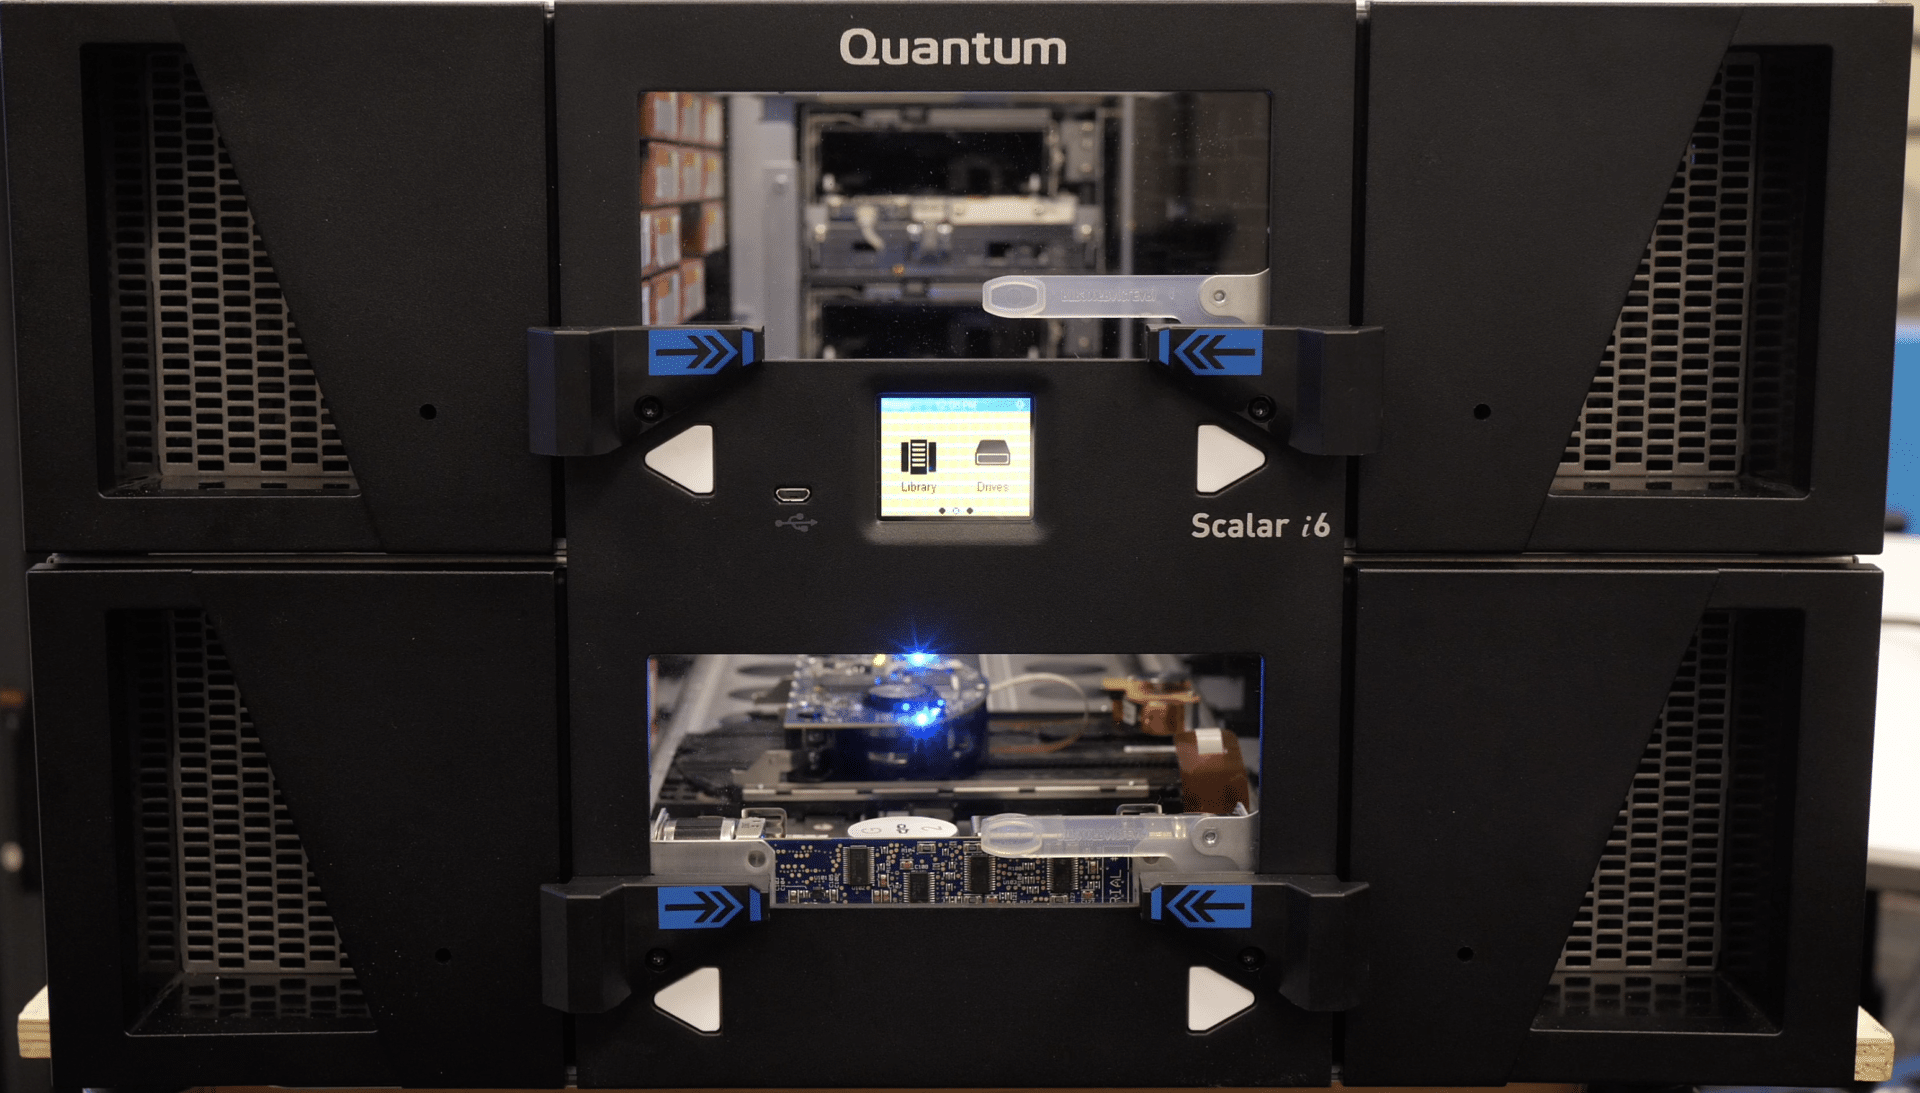
上の画像は、Scalar Tape システムの前面にあるストップに突き当たった、排出されたマガジンを示しています。
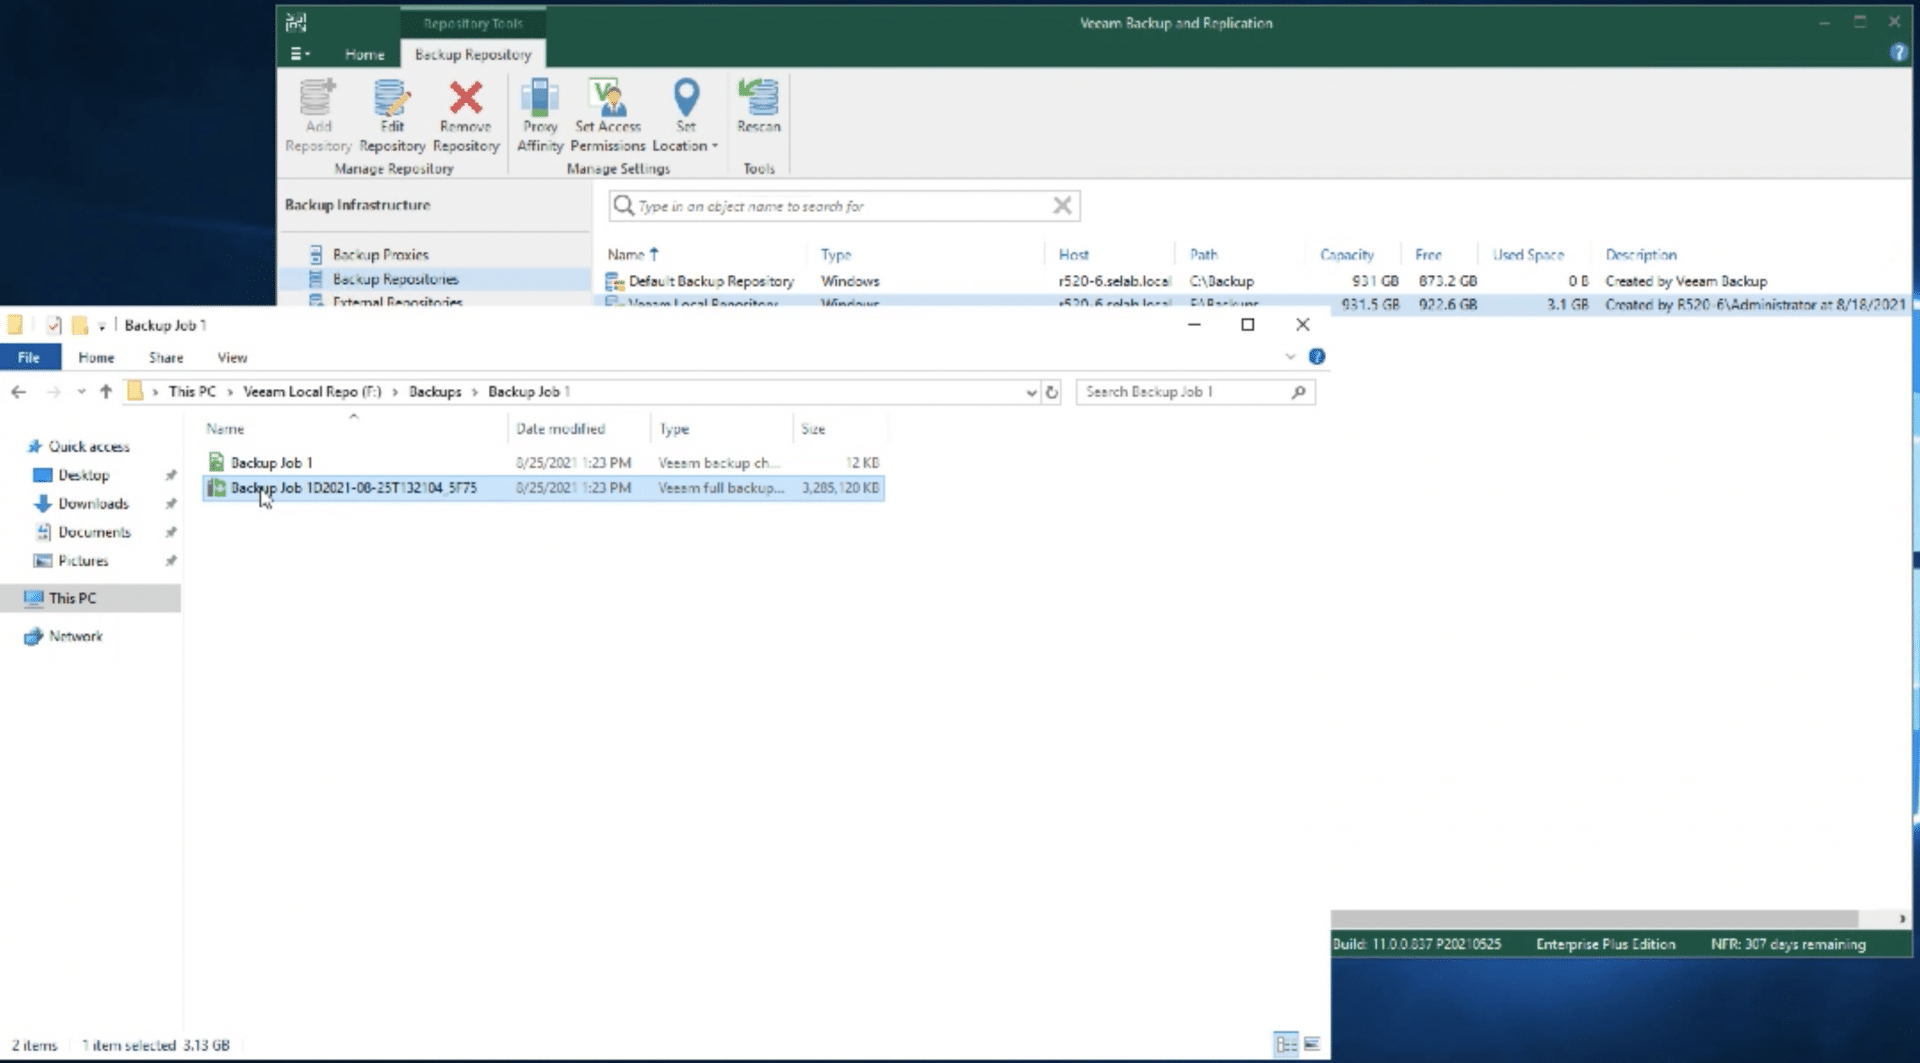
データの損失を説明するために、F: ドライブが消去され、ディスクがフォーマットされました。データが消去されたので、そのドライブを復元し、会社を復旧して稼働させる必要があります。データセンターのテープオペレーターに電話をかけて、テープをライブラリに戻す指示を伝えるだけで、データを復元できます。マガジンを手動でライブラリにプッシュして戻し、論理テープ ブロックとランサム ブロックを非アクティブ化した後、GUI を使用してテープを Veeam パーティションに戻すことができます。
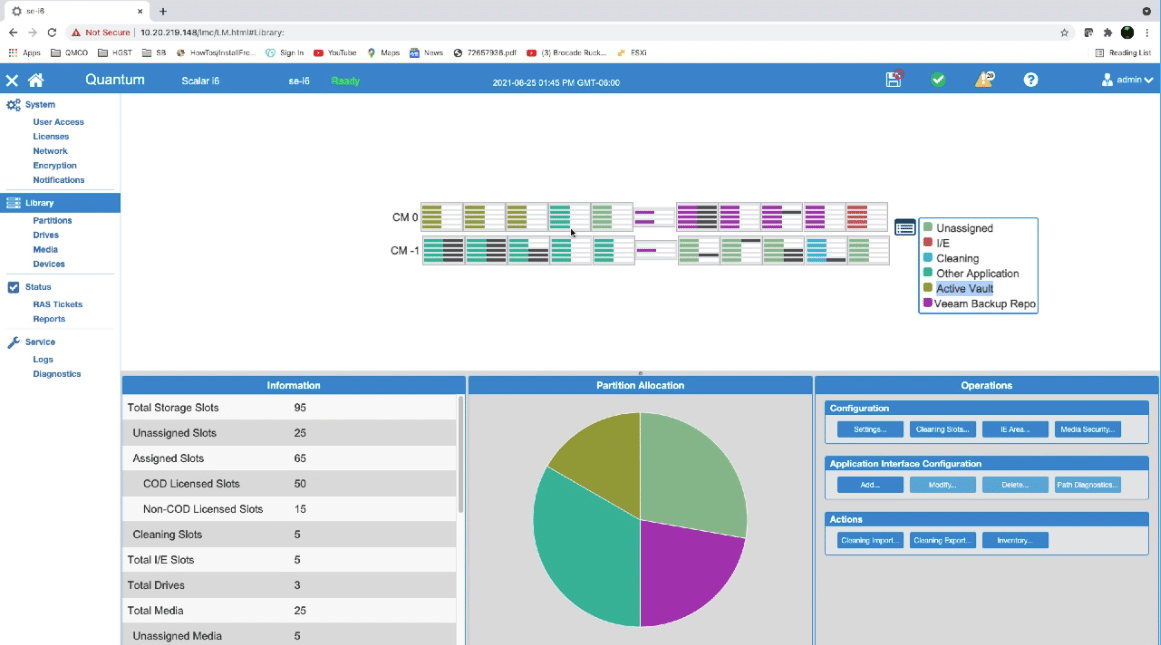
上の表示から、テープは Active Vault から Veeam ライブラリに戻されました。この時点で、Veeam はバックアップ ファイルをテープからリポジトリに復元するように指示されます。
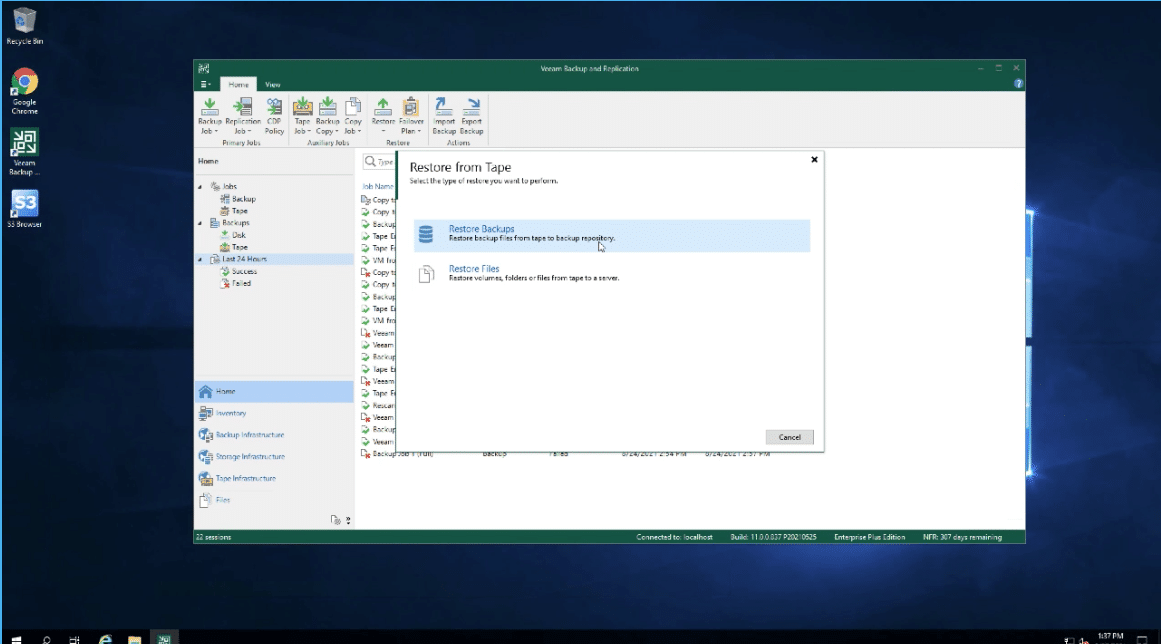
復元するバックアップ ファイルを選択すること以外は、攻撃後にシステムを復元するためのプロセス全体です。テープは Active Vault の安全な場所に再度エクスポートされます。
このデモは Active Vault に関連しているため、注目すべき重要なポイントがいくつかあります。
- ランサム ブロックは、テープを物理的に取り外すことなく、保管されたテープのセキュリティと保護を提供します。
- Active Vault、論理テープ ブロッキング、およびランサム ブロックによって保護されたテープへのリモート攻撃パスはありません
- Active Vault は Veeam に対して透過的です
- 管理者は、これらのセキュリティ機能を使用しているときに、わずか数ステップでバックアップを回復できます。
最終的な考え
企業をランサムウェア攻撃から可能な限り保護するには、最終的には包括的な戦略が必要です。優れたデータ衛生プロセスの効果には限界があり、すべてのデータは、業務がまだランサムウェアの影響を受けていない場合は、時間の問題であることを示唆しています。さらに、攻撃は止まらないため、現代の組織はこれらの問題を修正するための計画を立てる必要があります。何層にもわたって保護することが最善の策ですが、場合によっては複数の防御が突破され、ミッションクリティカルなデータを復元する必要がある場合もあります。その場合、Quantum Scalar Ransom Block は、オンプレミス防御の最後の手段として求められるものになるかもしれません。
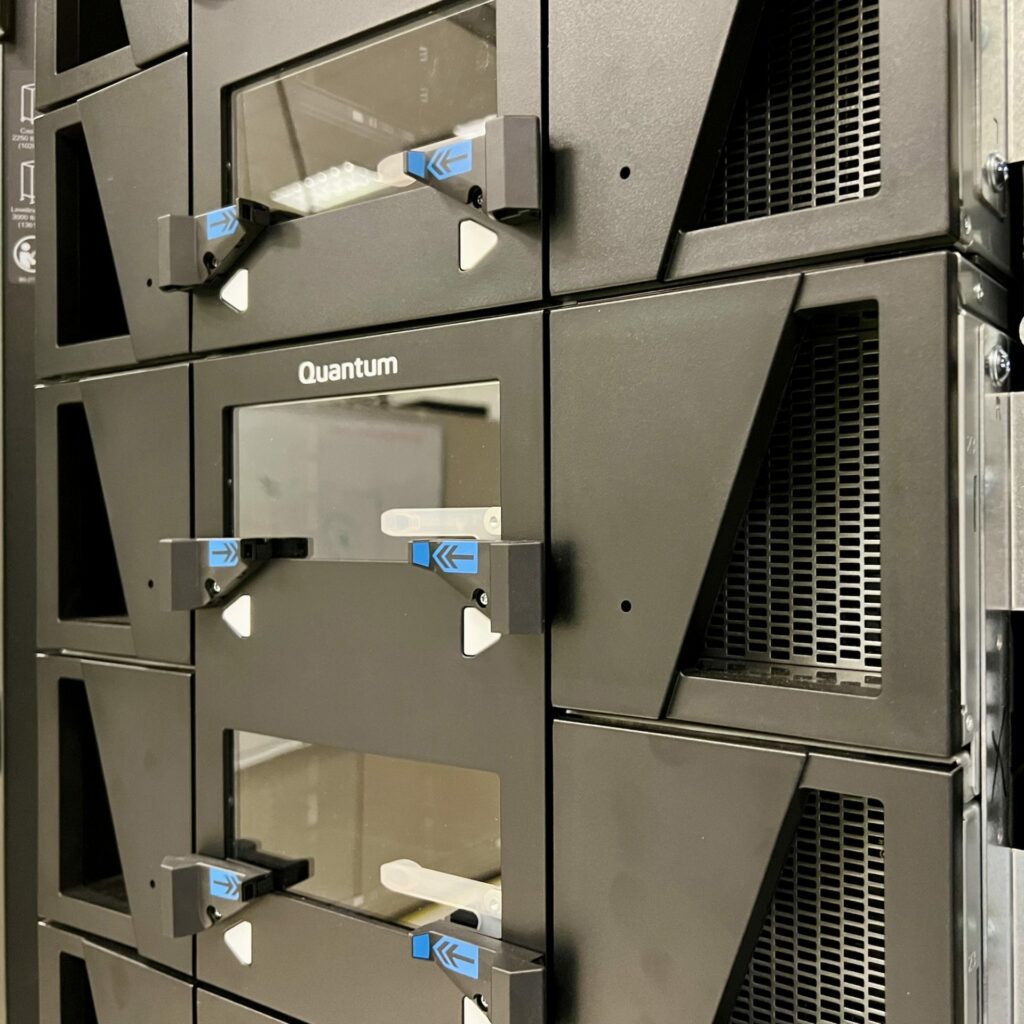
私たちは、ランサム ブロックがどのように機能するかを包括的に理解するために、ハードウェアとソフトウェアの両方の統合に時間を費やしました。 Quantum のエンジニアが、既存のテープ ロボットのマガジン排出動作とストッパーを組み合わせて、バックアップ データ用の物理的なエア ギャップを作成したということは、ある意味、興味深いアイデアです。しかしその一方で、シンプルであることが複雑な問題を解決する最良の方法であることもよくあります。このケースで見てきたように、ランサム ブロック ソリューション全体は、単独で使用することも、Veeam などのソフトウェア パートナーと併用することも非常に簡単です。
ランサム ブロックは現在、個別のライセンスとして利用可能です。最大限のメリットを得るには、Active Vault ライセンスと一緒にこれを追加することを強くお勧めします。したがって、新しい Scalar の購入にハードウェア ビットを追加することは、明らかに勝者です。さらに、Quantum はしばらくの間この機能をロードマップに載せており、ランサム ブロックをサポートするハードウェアを追加するために多くの Scalar ユニットを改造できるように設計しました。テープが健在であるだけでなく、最先端のデータ保護テクノロジーでも使用されているのを見るのは新鮮です。
このレポートはクォンタム社の後援を受けています。このレポートで表明されているすべての見解や意見は、検討中の製品に対する当社の公平な見解に基づいています。


 Amazon