

Actifio는 IDC에 기업이 사본 데이터를 검토하면서 중요한 데이터를 제어하는 방법에 대한 연구를 의뢰했습니다. 연구 결과 기업의 XNUMX/XNUMX가 데이터 제어에 대한 모범 사례 표준을 충족하지 못하는 것으로 나타났습니다. 이 연구를 통해 Actifio는 또한 Actifio의 가상 데이터 파이프라인 기술이 중요한 데이터에 대한 더 나은 제어 및 액세스를 가능하게 하도록 설계되었기 때문에 기업 고객 수가 급격히 증가했다고 발표했습니다.
널리 알려지고 세간의 이목을 끄는 보안 위반에도 불구하고 기업은 데이터 복사본을 사용하여 기밀 정보를 수집할 수 있기 때문에 공격에 취약한 상태로 남아 있습니다. 프로덕션 데이터가 기하급수적으로 증가함에 따라 기업은 데이터를 안전하고 액세스 가능한 상태로 유지하는 데 어려움을 겪고 있습니다. 데이터 보호의 일부는 막대한 양의 복사 데이터(IDC는 IT 스토리지 하드웨어 및 인프라 예산의 최대 60%를 소비하는 것으로 추산)를 생성하여 악의적인 의도로 데이터에 액세스하려는 사람들에게 더 많은 표적을 만듭니다. 이 데이터는 보호하기 어려울 뿐만 아니라 많은 회사에서 추적하기 어렵습니다.
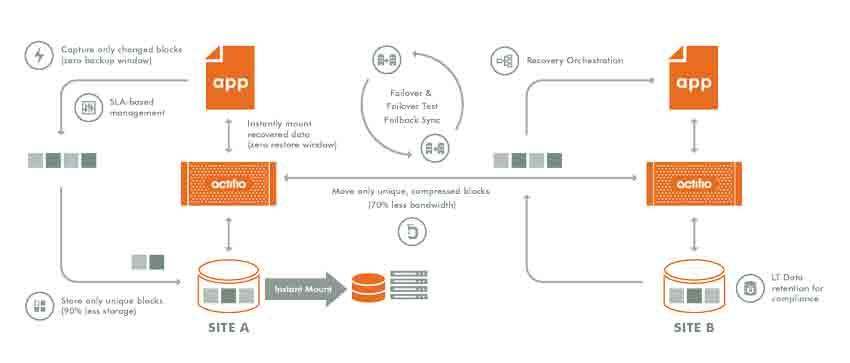
Actifio는 프로덕션 애플리케이션에서 직접 데이터를 캡처하고 가장 안전한 환경에서 해당 데이터의 단일 "골든 마스터" 복사본을 관리한 다음 가상 복사본을 사용하여 접근성과 제어를 모두 유지하는 기능으로 인해 고객이 증가했습니다. 사본 데이터를 가상화하면 확산 및 가용성이 제한됩니다.
"데이터 제어의 일반적인 격차: 모범 사례를 사용하여 식별, 정량화 및 해결" 연구의 다른 결과는 다음과 같습니다.
- 기업의 XNUMX/XNUMX가 데이터 제어에 대한 모범 사례 표준을 충족하지 못하며 데이터 보안 정책의 전체 범위에서 일관성을 유지하는 기업은 거의 없습니다.
- 조사 대상 조직의 77%가 테스트/개발 단계에서 민감한 데이터를 숨기지 않아 데이터 유출 위협이 크게 증가합니다.
- 정부는 데이터 제어 정책을 구현하는 데 전반적으로 최선을 다합니다. 교육 부문이 가장 약하다.
- CIO는 데이터 제어/보안 정책 구현의 중심입니다. 정책은 34%의 시간에만 임시로 적용됩니다.
- 일반적인 조직은 375개의 데이터 사본을 보유하고 있으며 각 사본에는 민감한 정보가 포함되어 있으므로 공격 위험이 증가합니다.


 아마존