

Datadobi는 StorageMAP에서 데이터 액세스 거버넌스(DAG) 기능을 정식 출시하여 조직이 비정형 데이터에 대한 액세스 권한을 가진 사용자와 해당 액세스 권한이 회사 정책과 일치하는지 여부를 파악할 수 있도록 지원합니다. DAG는 분산된 비정형 데이터 환경 전반에 걸쳐 액세스 권한을 시각화하여 관리자가 권한 불일치를 감지하고, 사이버 위험을 줄이며, 대규모로 거버넌스를 시행할 수 있도록 합니다.
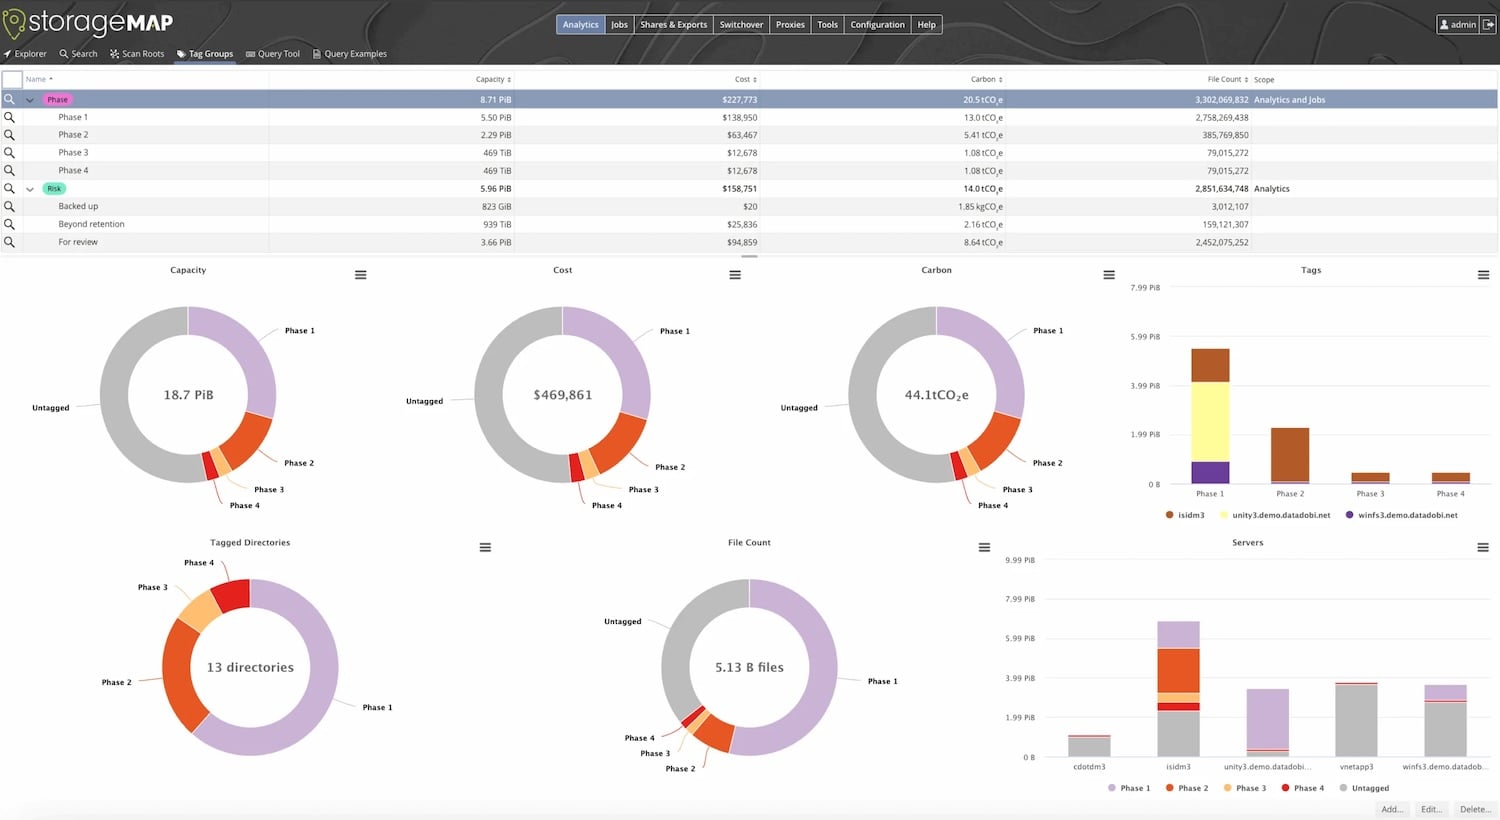
권한 가시성 및 보안 노출 제어
Datadobi는 DAG(데이터 액세스 그룹)를 자사의 데이터 스토리지 관리 서비스(DSMS)의 첫 번째 단계로 제시하며, 이는 가시성 확보부터 이해, 의사 결정, 실행에 이르기까지 전 과정을 포괄합니다. 이 기능은 2월에 StorageMAP 고객을 대상으로 '데이터 액세스 검토(Data Access Review)'라는 이름으로 조기 액세스 프로그램으로 제공되었으며, Datadobi는 조기 액세스 고객들이 어떤 중요 데이터 세트가 노출되었는지, 누가 접근할 수 있는지에 대한 이해에 있어 부족한 부분을 발견했다고 밝혔습니다. Datadobi는 DAG의 세 가지 활용 사례를 제시합니다. 민감한 데이터 보호 및 침해 피해 최소화, 기록 규정 준수 유지, 그리고 인수합병 및 사업 분할 과정에서의 위험 관리입니다.
StorageMAP에서 DAG의 역할
DAG는 데이터 검색, 분류, 위험 평가, 수명 주기 관리 및 AI 데이터 준비 상태 전반에 걸쳐 StorageMAP의 기존 기능을 확장합니다. Datadobi는 이러한 기능들이 조직이 보유한 데이터를 파악하고, 비즈니스 가치 및 위험 요구 사항에 맞춰 조정하며, 환경 전반에 걸쳐 정책에 따라 조치를 취하는 데 도움이 된다고 설명합니다. 저희는 Datadobi가 2022년에 StorageMAP에 미처리 데이터 관리 기능을 추가했을 때 이 플랫폼을 다룬 바 있습니다.
"비정형 데이터는 현재 AI 도입 준비, 사이버 보안, 비용 관리, 규정 준수 등 모든 주요 기업 과제의 중심에 있습니다. 하지만 기업은 파악하거나 제어할 수 없는 데이터로는 이러한 과제를 해결할 수 없습니다."라고 Datadobi의 공동 창립자 겸 최고 매출 책임자인 마이클 잭은 말했습니다. "데이터 접근 관리(Data Access Governance)는 팀에게 누가 어떤 데이터에 접근할 수 있는지 파악하고, 위험 요소를 식별하며, 비정형 데이터를 효과적으로 관리하기 위한 조치를 취할 수 있는 가시성을 제공합니다."


 아마존