

Actifio heeft IDC de opdracht gegeven om te onderzoeken hoe ondernemingen hun kritieke data beheren, kijkend naar gekopieerde data. Uit het onderzoek bleek dat tweederde van de bedrijven niet voldeed aan de best practice-normen voor gegevensbeheer. Met dit onderzoek kondigt Actifio ook aan dat het een dramatische groei heeft gezien in het aantal zakelijke klanten, aangezien Actifio's Virtual Data Pipeline-technologie is ontworpen om betere controle te krijgen over en toegang tot kritieke gegevens mogelijk te maken.
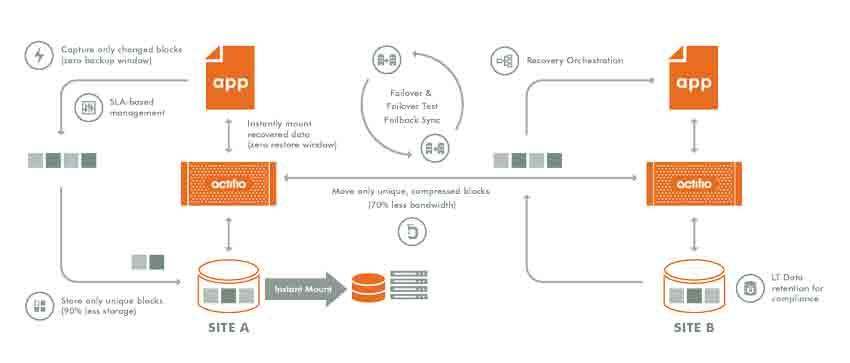
Ondanks veel gepubliceerde, spraakmakende inbreuken op de beveiliging blijven ondernemingen grotendeels kwetsbaar voor aanvallen waarbij gegevenskopieën kunnen worden gebruikt om vertrouwelijke informatie te verzamelen. Nu productiegegevens geometrisch groeien, hebben ondernemingen moeite om de gegevens zowel veilig als toegankelijk te houden. Een deel van de gegevensbescherming genereert enorme hoeveelheden gekopieerde gegevens (die volgens schattingen van IDC tot 60% van het IT-opslaghardware- en infrastructuurbudget verbruiken), wat op zijn beurt meer doelwitten vormt voor degenen die proberen toegang te krijgen tot de gegevens met kwaadaardige bedoelingen. Niet alleen zijn deze gegevens moeilijk te beschermen, het is voor veel bedrijven ook moeilijk bij te houden.
Actifio heeft een toename van het aantal klanten gezien dankzij het vermogen om gegevens rechtstreeks uit productieapplicaties vast te leggen, een enkele "golden master" -kopie van die gegevens in hun meest veilige omgeving te beheren en vervolgens virtuele kopieën te gebruiken om zowel de toegankelijkheid als de controle te behouden. Het virtualiseren van gekopieerde gegevens beperkt de verspreiding en beschikbaarheid ervan.
Andere bevindingen van het onderzoek, "Veelvoorkomende hiaten in gegevensbeheer: identificeren, kwantificeren en oplossen met behulp van best practices", zijn:
- Twee derde van de ondernemingen voldoet niet aan best practice-normen voor gegevensbeheer en weinigen zullen waarschijnlijk consistent zijn in het volledige spectrum van gegevensbeveiligingsbeleid
- 77% van de ondervraagde organisaties slaagt er niet in gevoelige gegevens te maskeren tijdens de test-/ontwikkelingsfase, wat de dreiging van een datalek aanzienlijk vergroot
- Overheid presteert over het algemeen het beste bij het implementeren van beleid voor gegevensbeheer; de onderwijssector is het zwakst
- De CIO staat centraal bij de implementatie van gegevenscontrole-/beveiligingsbeleid - beleid wordt slechts 34 procent van de tijd op ad-hocbasis toegepast
- Een typische organisatie heeft 375 gegevenskopieën, waarbij elke kopie gevoelige informatie bevat en dus een verhoogd risico op aanvallen


 Amazon