

Firma Actifio zleciła firmie IDC przeprowadzenie badań nad tym, jak przedsiębiorstwa kontrolują swoje krytyczne dane, analizując dane kopii zapasowych. Badania wykazały, że dwie trzecie firm nie spełnia standardów najlepszych praktyk w zakresie kontroli danych. Dzięki temu badaniu Actifio ogłasza również gwałtowny wzrost liczby swoich klientów korporacyjnych, ponieważ technologia Virtual Data Pipeline firmy Actifio została zaprojektowana w celu lepszej kontroli i lepszego dostępu do krytycznych danych.
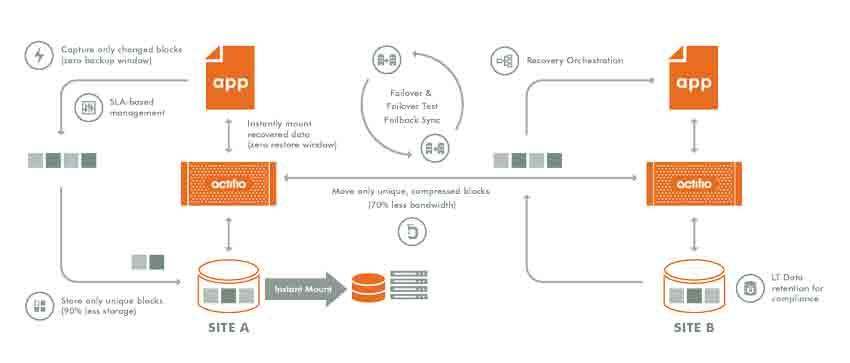
Pomimo nagłośnionych i głośnych naruszeń bezpieczeństwa, przedsiębiorstwa pozostają w dużej mierze narażone na ataki, w których kopie danych mogą zostać wykorzystane do gromadzenia poufnych informacji. Wraz z geometrycznym wzrostem danych produkcyjnych, przedsiębiorstwa zmagają się z zapewnieniem ich bezpieczeństwa i dostępności. Część ochrony danych generuje ogromne ilości kopii danych (które, według szacunków IDC, pochłaniają nawet 60% budżetu na sprzęt i infrastrukturę IT), co z kolei zwiększa liczbę celów dla osób próbujących uzyskać dostęp do danych w złych zamiarach. Dane te są nie tylko trudne do ochrony, ale także dla wielu firm trudne do śledzenia.
Actifio odnotowało wzrost liczby klientów dzięki możliwości przechwytywania danych bezpośrednio z aplikacji produkcyjnych, zarządzania pojedynczą, „złotą kopią główną” tych danych w najbezpieczniejszym środowisku, a następnie wykorzystania kopii wirtualnych w celu zapewnienia zarówno dostępności, jak i kontroli. Wirtualizacja danych kopii ogranicza ich rozprzestrzenianie i dostępność.
Inne ustalenia badania „Typowe luki w kontroli danych: identyfikacja, kwantyfikacja i rozwiązywanie ich przy użyciu najlepszych praktyk” obejmują:
- Dwie trzecie przedsiębiorstw nie spełnia standardów najlepszych praktyk w zakresie kontroli danych, a niewiele z nich jest w stanie zachować spójność w całym spektrum polityk bezpieczeństwa danych
- 77% ankietowanych organizacji nie maskuje poufnych danych w fazie testowania/rozwoju, co znacznie zwiększa ryzyko naruszenia bezpieczeństwa danych
- Rząd radzi sobie najlepiej z wdrażaniem polityk kontroli danych, natomiast sektor edukacji jest najsłabszy
- Dyrektor ds. informatyki odgrywa kluczową rolę w procesie wdrażania zasad kontroli i bezpieczeństwa danych – zasady te są stosowane jedynie doraźnie w 34% przypadków
- Typowa organizacja przechowuje 375 kopii danych, przy czym każda kopia zawiera poufne informacje, co zwiększa ryzyko ataku


 Amazon