

Amazon wprowadził na rynek trzy serwery AWS Outposts, z których każdy działa w oparciu o system AWS Nitro. Outposts to linia w pełni zarządzanych rozwiązań, które oferują infrastrukturę i usługi AWS w dowolnej lokalizacji lokalnej lub na brzegu sieci. Rozwiązania te umożliwiają również klientom rozszerzanie i uruchamianie natywnych usług AWS lokalnie w różnych formatach (od 1U do 42U) oraz w konfiguracjach wieloskrzydłowych.

Oto krótki przegląd nowych serwerów AWS Outposts:
| Nazwa/Rozmiar stojaka/ID katalogu | Pojemność instancji EC2 | Procesor / Architektura | vCPU | Pamięć | Lokalny NVMe Pamięć SSD |
| Placówki 1U (STBKRBE) |
c6gd.16xlarge | Graviton2 / Ramię | 64 | 128 GiB | 3.8 TB (2x 1.9 TB) |
| Placówki 2U (LMXAD41) |
c6id.16xlarge | Intel Ice Lake / x86 | 64 | 128 GiB | 3.8 TB (2 x 1.9 TB) |
| Placówki 2U (KOSKFSF) |
c6id.32xlarge | Intel Ice Lake / x86 | 128 | 256 GiB | 7.6 TB (4 x 1.9 GB |

Amazon informuje, że użytkownicy mogą tworzyć podsieci VPC na każdym Outpost z możliwością uruchamiania instancji Amazon EC2 z obrazów AMI obsługiwanych przez EBS w regionie nadrzędnym. W poniższej tabeli widać, że model c6gd.16xlarge obsługuje sześć rozmiarów instancji, model c6id.16xlarge obsługuje wszystkie oprócz największej, a model c6id.32xlarge obsługuje wszystkie z nich:
| Nazwa instancji | vCPU | Pamięć | Przechowywanie lokalne |
| c6gd.duży | 2 | 4 GiB | 118 GB |
| c6gd.xlarge | 4 | 8 GiB | 237 GB |
| c6gd.2xlarge | 8 | 16 GiB | 474 GB |
| c6gd.4xlarge | 16 | 32 GiB | 950 GB |
| c6gd.8xlarge | 32 | 64 GiB | 1.9 TB |
| c6gd.16xlarge | 64 | 128 GiB | 3.8 TB |
| c6id.duży | 2 | 4 GiB | 118 GB |
| c6id.xlarge | 4 | 8 GiB | 237 GB |
| c6id.2xlarge | 8 | 16 GiB | 474 GB |
| c6id.4xlarge | 16 | 32 GiB | 950 GB |
| c6id.8xlarge | 32 | 64 GiB | 1.9 TB |
| c6id.16xlarge | 64 | 128 GiB | 3.8 TB |
| c6id.32xlarge | 128 | 256 GiB | 7.6 TB |
Użytkownicy mogą mieszać rozmiary instancji na każdym serwerze Outposts, jednak muszą one mieścić się w ramach ogólnych dostępnych możliwości przetwarzania i przechowywania danych. Dodatkowo można tworzyć klastry Amazon ECS (z obsługą Amazon EKS wkrótce), a kod lokalny może korzystać z całej biblioteki usług AWS Cloud.

Serwery Outposts łączą się z chmurą za pośrednictwem publicznego Internetu lub prywatnego łącza AWS Direct Connect i obsługują lokalny interfejs sieciowy, który zapewnia obecność poziomu 2 w sieciach lokalnych dla punktów końcowych usług AWS.
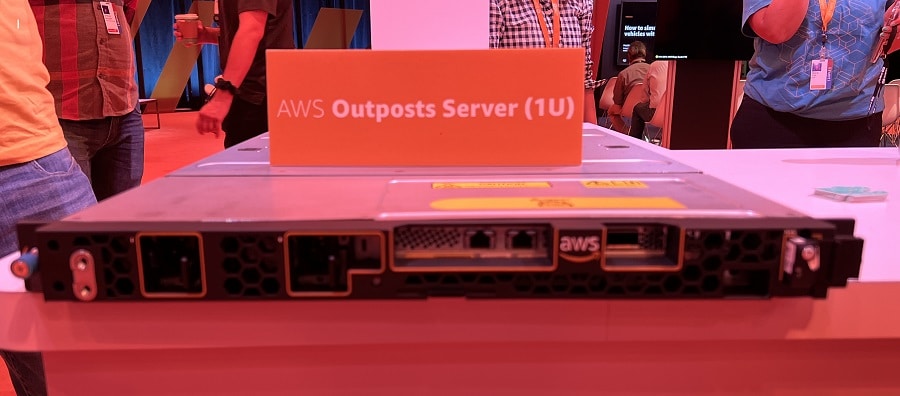
Wykorzystują również niektóre z bardziej zaawansowanych funkcji AWS Nitro , takie jak szybka sieć i zwiększone bezpieczeństwo:
- Model bezpieczeństwa jest zablokowany i uniemożliwia dostęp administracyjny, co pomaga chronić przed manipulacją i błędami ludzkimi
- Dane w spoczynku są chronione za pomocą klucza bezpieczeństwa fizycznego zgodnego z NIST
Serwer Outposts można zamówić za pośrednictwem konsoli AWS Management Console.


 Amazon