

W tym tygodniu Amazon Web Services Inc. (AWS) ogłosił ogólną dostępność AWS Nitro Enclaves. AWS Nitro Enclaves ułatwia klientom tworzenie izolowanych środowisk obliczeniowych w instancjach Amazon Elastic Compute Cloud (Amazon EC2), chroniąc ich niezwykle wrażliwe obciążenia. Nitro Enclaves wykorzystuje tę samą technologię Nitro Hypervisor, która zapewnia izolację procesora i pamięci dla instancji EC2.
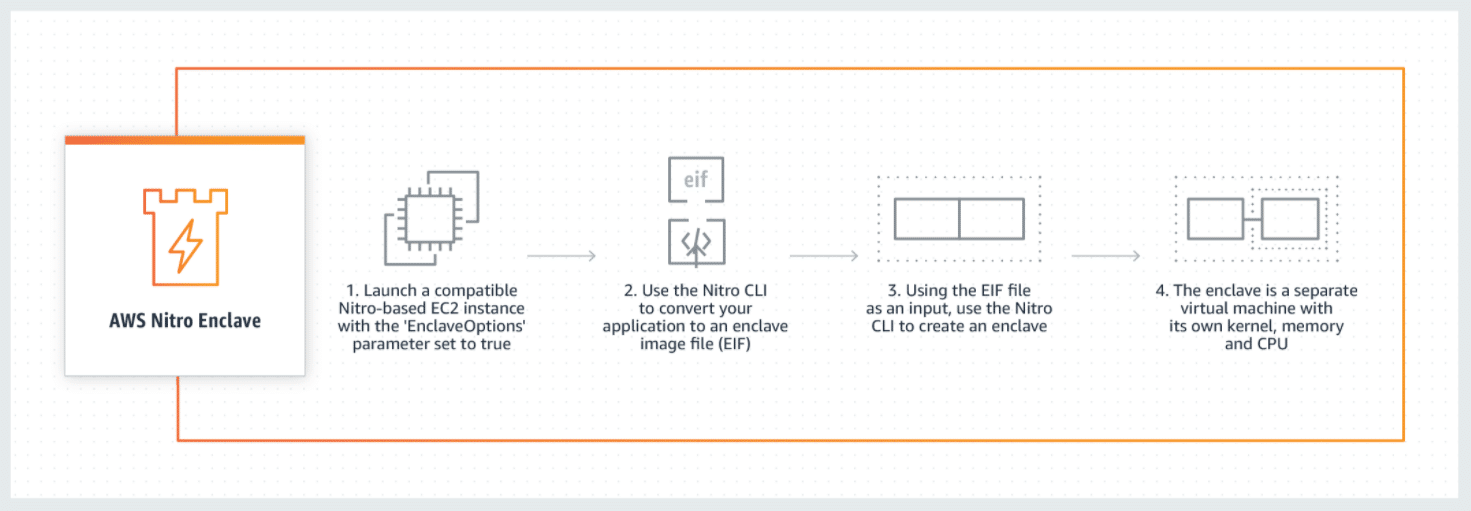
Według Amazon, wielu klientów z różnych branż zwróciło się o dalszą ochronę swoich wysoce wrażliwych danych, takich jak dane osobowe, dane finansowe, dokumentacja medyczna, własność intelektualna i inne, w chmurze AWS. Obecnie dostępne opcje obejmują ochronę danych za pomocą kontroli dostępu i szyfrowania w stanie spoczynku i podczas przesyłania. Problem z tą metodą polega na tym, że szyfrowanie nie obejmuje danych niezaszyfrowanych w momencie ich użycia. Aby chronić niezaszyfrowane dane podczas przetwarzania, klienci często konfigurują oddzielne klastry instancji dla bezpiecznych danych, skonfigurowane z ograniczoną łącznością, ograniczonym dostępem użytkowników i innymi ścisłymi zasadami izolacji. Klienci AWS, podejmując takie działania, muszą chronić się przed zagrożeniami wewnętrznymi i zewnętrznymi. Muszą radzić sobie ze złożonymi sytuacjami obejmującymi wielu partnerów, dostawców, klientów i pracowników, którym nie można wzajemnie zaufać.
AWS stawia czoła temu wyzwaniu, wprowadzając AWS Nitro Enclaves. AWS Nitro Enclaves pomaga klientom zmniejszyć powierzchnię ataku dla ich aplikacji, zapewniając zaufane, wysoce izolowane i wzmocnione środowisko do przetwarzania danych. Każda enklawa to maszyna wirtualna utworzona w oparciu o tę samą technologię Nitro Hypervisor, która obejmuje izolację procesora i pamięci dla instancji Amazon EC2, ale bez trwałej pamięci masowej, dostępu administratora lub operatora oraz bez zewnętrznej sieci. Aplikacje działające w enklawie pozostają niedostępne dla innych użytkowników i systemów, nawet dla użytkowników w organizacji klienta.
Nitro Enclaves wykorzystuje tę samą technologię Nitro Hypervisor, która zapewnia izolację procesora i pamięci pomiędzy instancjami EC2, w celu zapewnienia izolacji pomiędzy Enklawą a instancją EC2.
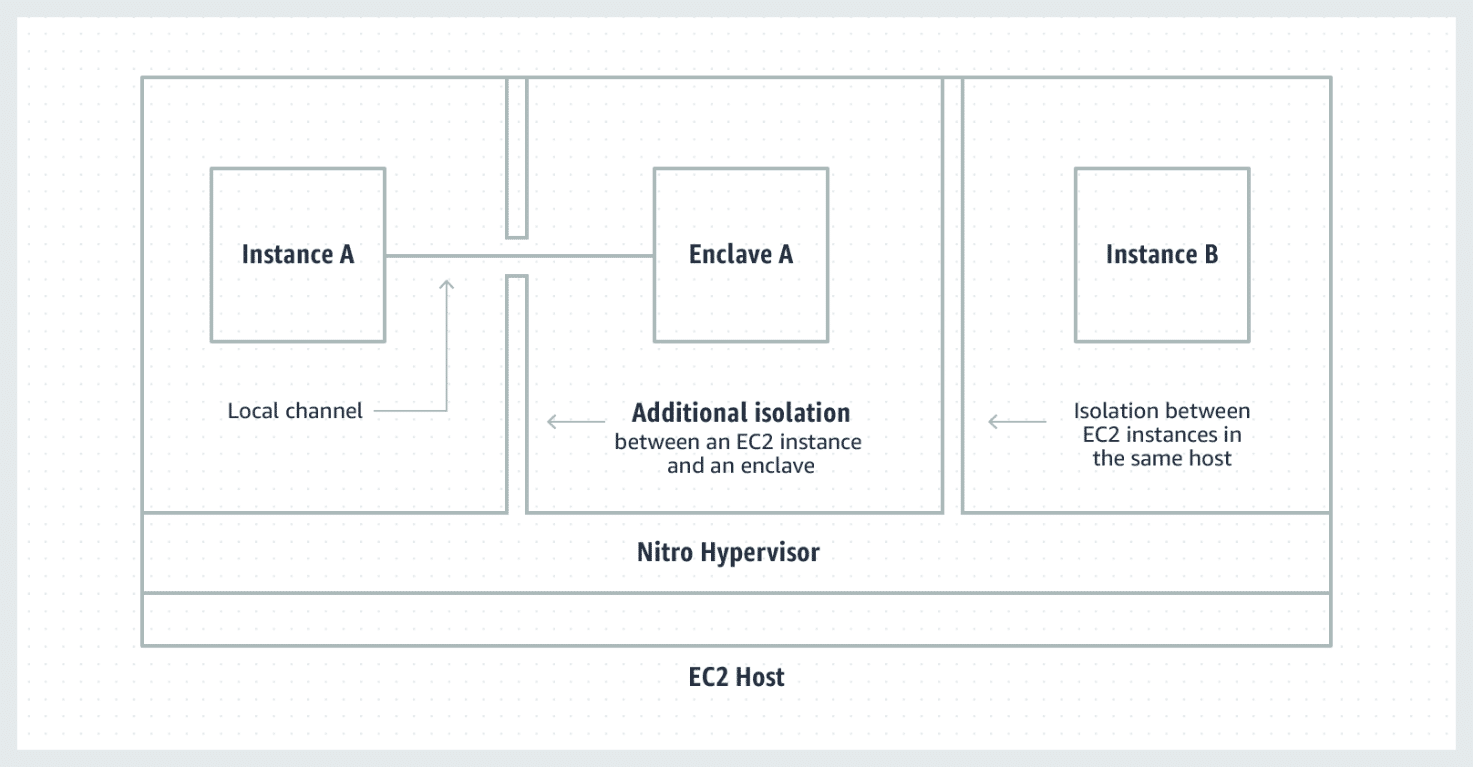
Klienci mogą tworzyć aplikacje Enclave, korzystając z zestawu bibliotek open source AWS Nitro Enclaves SDK. Pakiet AWS Nitro Enclaves SDK integruje się również z usługą AWS Key Management Service (KMS), umożliwiając klientom generowanie kluczy danych i ich odszyfrowywanie w Enclave. Nitro Enclaves oferuje również kryptograficzne poświadczenie oprogramowania klienta, gwarantujące, że uruchamiany jest wyłącznie autoryzowany kod, oraz integrację z usługą AWS Key Management Service, dzięki czemu dostęp do poufnych danych mają tylko ich enklawy.
AWS ogłosił również ACM dla Enklaw Nitro. Dzięki temu rozwiązaniu klienci mogą szybko izolować certyfikaty SSL/TLS w enklawie, umożliwiając ich używanie przez serwery WWW na danej instancji, a jednocześnie chroniąc je przed dostępem innych użytkowników lub aplikacji w środowisku klienta. Certyfikaty SSL/TLS służą do zabezpieczania komunikacji sieciowej i ustalania tożsamości witryn internetowych w Internecie lub zasobów w sieciach prywatnych. ACM dla Enklaw Nitro gwarantuje, że poufne dane powiązane z tymi certyfikatami nigdy nie opuszczą enklawy, a także zarządza unieważnianiem i odnawianiem certyfikatów, zmniejszając potrzebę ręcznego monitorowania i rekonfiguracji serwerów WWW po wygaśnięciu certyfikatu.
Za korzystanie z AWS Nitro Enclaves nie są naliczane żadne dodatkowe opłaty poza opłatami za korzystanie z instancji Amazon EC2 i wszelkich innych usług AWS używanych z Nitro Enclaves.
Dostępność:
Rozwiązanie AWS Nitro Enclaves jest dostępne na większości typów instancji Amazon EC2 opartych na procesorach Intel i AMD, zbudowanych na bazie systemu AWS Nitro (obsługa instancji opartych na AWS Graviton2 pojawi się w pierwszej połowie 2021 r.).
Usługa AWS Nitro Enclaves jest już dostępna w regionach US East (Północna Wirginia), US East (Ohio), US West (Oregon), Europa (Frankfurt), Europa (Irlandia), Europa (Londyn), Europa (Paryż), Europa (Sztokholm), Azja i Pacyfik (Hongkong), Azja i Pacyfik (Bombaj), Azja i Pacyfik (Singapur), Azja i Pacyfik (Sydney), Azja i Pacyfik (Tokio) oraz Ameryka Południowa (Sao Paulo). Wkrótce dołączą do nich kolejne regiony.


 Amazon