

Konferencja AWS re:Invent 2022 rozpoczęła się od ogłoszenia szeregu produktów mających wpływ na sztuczną inteligencję/uczenie maszynowe, obliczenia, analitykę, kontenery, bazy danych i wiele innych. Ten wpis koncentruje się na aktualizacjach niektórych usług pamięci masowej AWS.
Elastyczna przepustowość Amazon EFS
Amazon EFS Elastic Throughput to nowy tryb przepustowości dla Amazon EFS, zaprojektowany, aby zapewnić aplikacjom tyle przepustowości, ile potrzebują, w modelu płatności za zużycie. Tryb przepustowości pozwala klientom uprościć uruchamianie obciążeń i aplikacji w AWS, zapewniając współdzieloną pamięć masową na pliki, która nie wymaga provisionowania ani zarządzania pojemnością.
Funkcja Elastic Throughput została zaprojektowana specjalnie z myślą o dynamicznych i nieprzewidywalnych obciążeniach, których wymagania wydajnościowe są trudne do przewidzenia. Po włączeniu funkcja Elastic Throughput w systemie plików Amazon EFS aktywnie zarządza wydajnością systemu plików i zapobiega przepłacaniu za bezczynne zasoby, zapewniając wydajność aplikacji.
Włączenie funkcji Elastic Throughput eliminuje konieczność określania lub zapewniania przepustowości, ponieważ Amazon EFS automatycznie zapewnia wydajność przepustowości potrzebną aplikacji. Jednocześnie klienci płacą tylko za ilość odczytanych lub zapisanych danych.
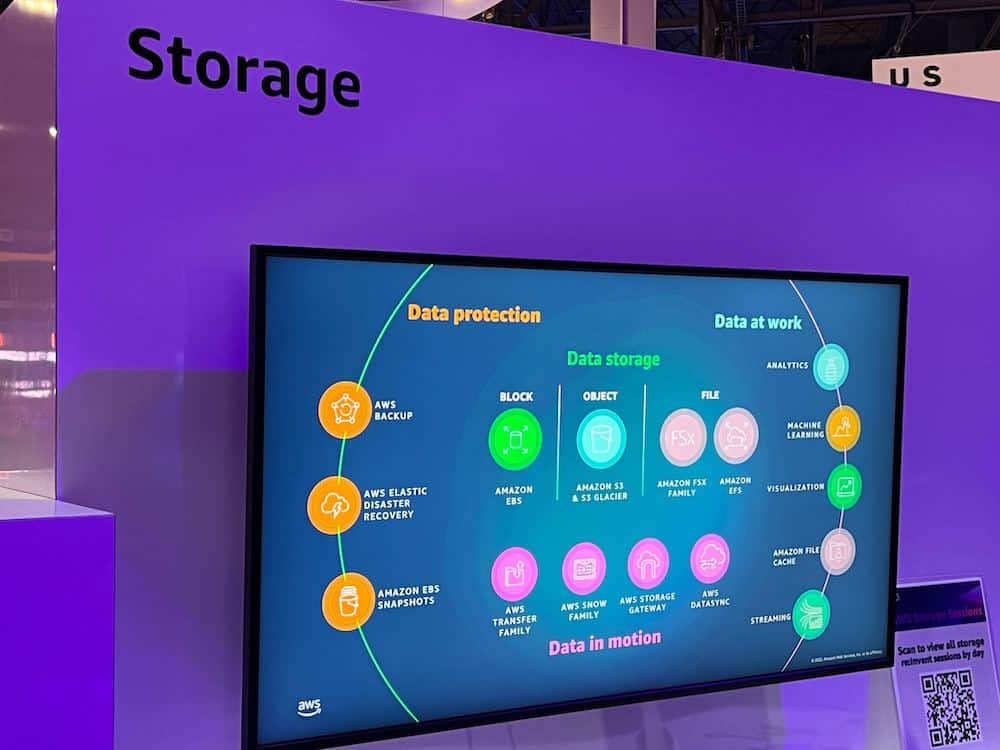
Amazon EFS został stworzony z myślą o bezserwerowym, w pełni elastycznym przechowywaniu plików, umożliwiając udostępnianie danych plikowych aplikacjom chmurowym bez konieczności konfigurowania ani zarządzania pojemnością i wydajnością pamięci masowej. Dzięki elastycznej przepustowości, Amazon EFS łączy prostotę i elastyczność z wydajnością, umożliwiając klientom obsługę jeszcze szerszego zakresu obciążeń plikowych. Amazon EFS doskonale nadaje się do obsługi szerokiego spektrum zastosowań, w tym analityki i nauki o danych , uczenia maszynowego, narzędzi CI/CD, zarządzania treścią, serwowania stron internetowych oraz aplikacji SaaS.
Usługa Amazon EFS Elastic Throughput jest dostępna we wszystkich regionach obsługujących EFS, z wyjątkiem regionów AWS China.
Kontrola przełączania awaryjnego dla punktów dostępu Amazon S3 Multi-Region
Punkty dostępu Amazon S3 Multi-Region zapewniają globalny punkt końcowy obejmujący kontenery S3 w wielu regionach AWS. Dzięki punktom dostępu S3 Multi-Region aplikacje wieloregionowe można tworzyć z wykorzystaniem tej samej prostej architektury, co w jednym regionie. Ta nowa funkcja wykorzystuje AWS Global Accelerator do monitorowania przeciążenia sieci i łączności oraz kieruje ruch do najbliższej kopii danych. W przypadku utraty łączności między klientem a kontenerem w danym regionie, punkt dostępu Multi-Region automatycznie przekieruje cały ruch do najbliższego kontenera (zsynchronizowanego za pomocą replikacji S3) w innym regionie.
Kontrola przełączania awaryjnego dla punktów dostępu wieloregionalnego
Funkcje kontroli trybu failover umożliwiają użytkownikom przeniesienie ruchu żądań dostępu do danych S3 kierowanego przez punkt dostępu Amazon S3 Multi-Region do alternatywnego regionu AWS w ciągu kilku minut, co pozwala na testowanie i tworzenie aplikacji o wysokiej dostępności w celu zapewnienia ciągłości działania firmy.
Istniejący model Multi-Region Access Point traktuje wszystkie regiony jako aktywne i może wysyłać ruch do dowolnego z nich. Model wprowadzony w AWS re:Invent pozwala użytkownikom na oznaczanie regionów jako aktywnych lub pasywnych. Kontenery w aktywnych regionach odbierają ruch (żądania GET, PUT i inne) z Multi-Region Access Point; kontenery w pasywnych regionach nie. Replikacja międzyregionalna Amazon S3 działa niezależnie od aktywnego lub pasywnego statusu regionu w odniesieniu do konkretnego Multi-Region Access Point.
Jeff Barr wymienił kilka rzeczy, o których klienci powinni pamiętać, korzystając z nowej funkcji Failover Control.
Aktywny/Pasywny – Zawsze musi być przynajmniej jeden aktywny Region.
Dostęp CLI i API – Możesz zainicjować przełączenie awaryjne programowo, wywołując
SubmitMultiRegionAccessPointRoutesAktualny zestaw tras można pobrać, dzwoniąc pod numerGetMultiRegionAccessPointRoutesPunkty końcowe tych interfejsów API są dostępne w regionach wschodnich Stanów Zjednoczonych (Północna Wirginia), zachodnich Stanów Zjednoczonych (Oregon), Azji i Pacyfiku (Sydney, Tokio) oraz Europy (Irlandia).Cennik – Ta funkcja nie wiąże się z żadnymi dodatkowymi opłatami poza korzystaniem z nowych interfejsów API, rozliczanych jako standardowe żądania GET i PUT dla usługi S3. Ceny korzystania z punktu dostępu S3 Multi-Region można znaleźć w zakładce „Transfer danych” na stronie cennika Amazon S3.
Regiony – ta funkcja jest dostępna we wszystkich regionach AWS, w których obecnie dostępne są punkty dostępu wieloregionalnego.
Nowość w usłudze AWS Backup – chroń i przywracaj swoje stosy CloudFormation
Aby zdefiniować politykę ochrony danych aplikacji, należy przyjrzeć się jej komponentom i znaleźć te, które przechowują dane wymagające ochrony. Są to komponenty stanowe aplikacji, takie jak bazy danych i systemy plików. Pozostałe komponenty nie przechowują danych, ale wymagają przywrócenia w przypadku problemów. Są to komponenty bezstanowe , takie jak kontenery i ich konfiguracje sieciowe.
Podczas zarządzania aplikacjami wykorzystującymi infrastrukturę jako kod (IaC) istnieje jedno repozytorium opisujące wszystkie te komponenty. Byłoby wspaniale, gdyby te informacje mogły być wykorzystywane do ochrony aplikacji. Usługa AWS Backup obsługuje teraz dołączanie stosu AWS CloudFormation do zasad ochrony danych.
W przypadku korzystania z CloudFormation jako zasobu, wszystkie komponenty stanowe obsługiwane przez AWS Backup są tworzone w tym samym czasie. Kopia zapasowa obejmuje również zasoby bezstanowe w stosie, takie jak role AWS Identity and Access Management (IAM) oraz grupy zabezpieczeń Amazon Virtual Private Cloud (Amazon VPC).
Teraz dostępny jest jeden punkt odzyskiwania, z którego można odzyskać stos aplikacji lub poszczególne zasoby. W przypadku odzyskiwania nie ma potrzeby łączenia zautomatyzowanych narzędzi z niestandardowymi skryptami i ręcznymi działaniami w celu odzyskania i ponownego złożenia całego stosu aplikacji. Podczas modernizacji i aktualizacji aplikacji zarządzanej za pomocą CloudFormation, AWS Backup automatycznie śledzi zmiany i aktualizuje za Ciebie zasady ochrony danych.
Obsługa CloudFormation dla AWS Backup pomaga również udowodnić zgodność z zasadami ochrony danych. Monitorowanie zasobów aplikacji w AWS Backup Audit Manager to funkcja AWS Backup, która umożliwia audyt i raportowanie zgodności z zasadami ochrony danych. Funkcja AWS Backup Vault Lock może również służyć do zarządzania niezmiennością kopii zapasowych, zgodnie z wymogami zgodności firmy.
Dostępność i ceny
Obsługa AWS Backup dla stosów CloudFormation jest już dostępna za pośrednictwem konsoli, interfejsu wiersza poleceń AWS (CLI) oraz zestawów SDK AWS we wszystkich regionach AWS , w których oferowana jest usługa AWS Backup. Zasoby bezstanowe tworzone i przywracane przez AWS Backup nie wiążą się z żadnymi dodatkowymi kosztami. Płacisz tylko za zasoby stanowe, takie jak bazy danych, woluminy pamięci masowej czy systemy plików. Więcej informacji znajdziesz w cenniku usługi AWS Backup.
Obsługa Amazon Redshift w kopii zapasowej AWS
Amazon Redshift umożliwia klientom analizę danych w chmurze w dowolnej skali. Amazon Redshift oferuje natywne funkcje ochrony danych, które chronią dane za pomocą automatycznych i ręcznych migawek. Rozwiązanie to działa doskonale samo w sobie, ale w przypadku korzystania z innych usług AWS konieczne jest skonfigurowanie więcej niż jednego narzędzia do zarządzania zasadami ochrony danych.
Aby to ułatwić, AWS dodał obsługę Amazon Redshift w usłudze AWS Backup . Usługa AWS Backup umożliwia klientom zdefiniowanie centralnej polityki tworzenia kopii zapasowych w celu zarządzania ochroną danych aplikacji, a także ochrony klastrów Amazon Redshift. Zapewnia to spójny sposób zarządzania ochroną danych we wszystkich obsługiwanych usługach.
W konfiguracji z wieloma kontami, scentralizowane zasady w AWS Backup umożliwiają definiowanie zasad ochrony danych dla wszystkich kont w ramach organizacji AWS . Aby spełnić wymogi zgodności z przepisami, AWS Backup uwzględnia teraz Amazon Redshift w swoich raportach gotowych do audytu . Dostępna jest również opcja użycia AWS Backup Vault Lock, aby zapewnić niezmienne kopie zapasowe i zapobiec złośliwym lub niezamierzonym zmianom.
Dostępność i ceny
Obsługa Amazon Redshift w AWS Backup jest już dostępna w regionach AWS , w których oferowane są zarówno AWS Backup, jak i Amazon Redshift, z wyjątkiem regionów w Chinach. Z tej funkcji można korzystać za pośrednictwem konsoli zarządzania AWS , interfejsu wiersza poleceń AWS (CLI) oraz zestawów SDK AWS.
Korzystanie z AWS Backup nie wiąże się z żadnymi dodatkowymi kosztami w porównaniu z natywną funkcją tworzenia migawek w Amazon Redshift. Całkowity koszt zależy od potrzebnej ilości pamięci masowej i retencji. Więcej informacji znajdziesz w cenniku AWS Backup.
Zautomatyzowany failback w AWS na potrzeby elastycznego odzyskiwania po awarii AWS
Po włączeniu, AWS Elastic Disaster Recovery (DRS) utrzymuje stałą pozycję replikacji dla systemów operacyjnych, aplikacji i baz danych. AWS ogłosiło, że DRS obsługuje teraz funkcję powrotu po awarii w AWS, rozszerzając istniejącą obsługę nieprzerwanych próbnych odtworzeń i powrotu po awarii w środowisku lokalnym.
Ponieważ testy i ćwiczenia są uciążliwe i czasochłonne, często są pomijane. Dodaj do tego automatyzację i uproszczenie, co zachęca do częstych ćwiczeń na dużą skalę, aby lepiej przygotować się na awarie. Dzięki funkcji powrotu po awarii (Failback) w AWS, testy te można przeprowadzać lokalnie lub w AWS. Wdrożenie ćwiczeń odzyskiwania bez zakłóceń daje pewność, że cele czasu odzyskiwania (RTO) i cele punktu odzyskiwania (RPO) zostaną osiągnięte w przypadku zainicjowania odzyskiwania lub powrotu po awarii.
Zautomatyzowane wsparcie w ramach tej nowej usługi zapewnia uproszczony i przyspieszony proces przywracania instancji Amazon Elastic Compute Cloud (Amazon EC2) do oryginalnego regionu. Procesy przywracania po awarii i przywracania (w przypadku odzyskiwania lokalnego lub w środowisku AWS) można wygodnie uruchomić z poziomu konsoli AWS Management Console.
Przełączanie awaryjne a powrót po awarii
Przełączenie awaryjne (failover) polega na przełączeniu uruchomionej aplikacji do innej strefy dostępności lub nawet innego regionu, w przypadku awarii lub problemów zagrażających dostępności aplikacji. Powrót awaryjny (failback) to proces przywracania aplikacji do pierwotnej lokalizacji lokalnej lub regionu. W przypadku przełączenia awaryjnego do innej strefy dostępności klienci niezależni od strefy mogą w razie potrzeby kontynuować uruchamianie aplikacji w nowej strefie bezterminowo. W takim przypadku cofają replikację odzyskiwania, aby zabezpieczyć odzyskaną instancję na potrzeby przyszłego odzyskiwania. Załóżmy jednak, że przełączenie awaryjne nastąpiło do innego regionu. W takim przypadku klienci prawdopodobnie zechcą w końcu powrócić do pierwotnego regionu po rozwiązaniu problemów, które spowodowały przełączenie awaryjne.
Poniższe ilustracje ilustrują architektury aplikacji w AWS chronionych przez DRS. Architektura na poniższym rysunku dotyczy scenariuszy obejmujących wiele stref dostępności.
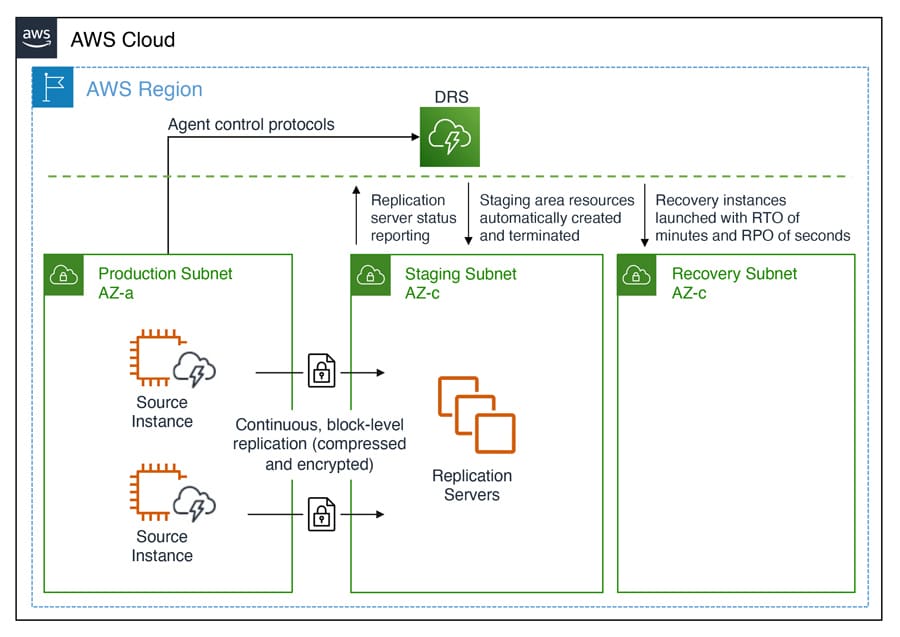
Poniższy diagram architektury przedstawia scenariusze obejmujące wiele regionów.
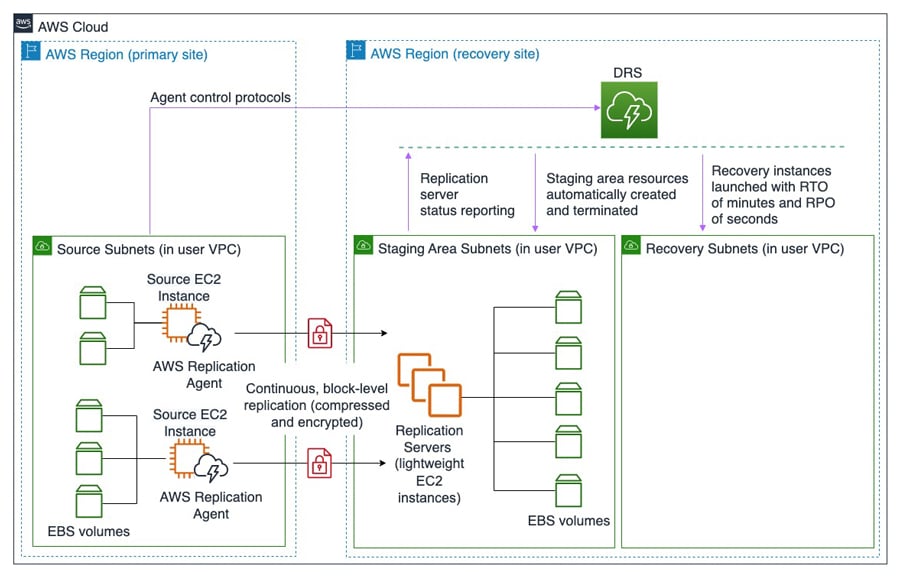
Dowiedz się więcej o funkcji powrotu po awarii w AWS z funkcją Elastic Disaster Recovery
Jak wspomniano wcześniej, dostępne są również trzy nowe interfejsy API dla klientów, którzy chcą dostosować poszczególne kroki. Dokumentację tych interfejsów można znaleźć, klikając poniższe linki.
Nowa obsługa powrotu po awarii w AWS jest dostępna we wszystkich regionach, w których dostępne jest AWS Elastic Disaster Recovery . Więcej informacji o AWS Elastic Disaster Recovery znajdziesz w Podręczniku użytkownika.


 Amazon