

Ostatnie badania pokazują, że bezpieczeństwo danych jest jedną z głównych obaw kadry kierowniczej i urzędników państwowych najwyższego szczebla. Bezpieczeństwo danych to termin dość ogólny i oznacza różne rzeczy dla różnych osób, ale wszyscy zgadzają się, że w swojej najprostszej formie oznacza ochronę danych przed niepożądanymi działaniami ze strony nieautoryzowanych użytkowników. Dane, które należy chronić, obejmują zarówno dane przechowywane w mediach społecznościowych, jak i ściśle tajne informacje o osobach i projektach przechowywane w rządowym centrum danych. Konsekwencje ujawnienia tych danych obejmują zarówno lekkie zażenowanie, jak i – w przypadku ściśle tajnych danych rządowych – narażenie ludzi na niebezpieczeństwo.
W ciągu ostatnich kilku lat zaobserwowaliśmy wzrost liczby naruszeń bezpieczeństwa danych i byliśmy świadkami ich realnych konsekwencji. Pracownicy najwyższego szczebla zostali zwolnieni, na firmy nałożono ogromne grzywny, ceny akcji spadły, a ludzie zaczęli wątpić w naszą zdolność do ochrony powierzonych nam informacji.
Problem ujawniania danych jest tak poważny, że Unia Europejska (UE) zajęła stanowcze stanowisko w sprawie ochrony danych osobowych i wprowadziła Ogólne Rozporządzenie o Ochronie Danych (RODO), które pociąga za sobą bardzo poważne konsekwencje w przypadku ujawniania danych osobowych, niezależnie od tego, czy doszło do nich w wyniku złośliwego naruszenia bezpieczeństwa, czy nieumyślnie.
Dysponujemy wieloma technikami i politykami, które mają na celu powstrzymanie nieuczciwych prób dostępu do danych, ale rzeczywistość jest taka, że duży odsetek problemów z bezpieczeństwem danych jest wynikiem przypadku. Problemy te obejmują zarówno systemy pamięci masowej, które nie zostały wyposażone w odpowiednie polityki bezpieczeństwa i narzędzia, jak i urządzenia, z których nie usunięto prawidłowo danych. W branży pojawił się termin opisujący dane, które powinny być bezpieczne, ale zostały umieszczone na niezabezpieczonym urządzeniu: wyciek danych.
Do wycieku danych może prowadzić wiele sytuacji: oczywiste, takie jak przeniesienie pliku do nieautoryzowanej lokalizacji lub wysłanie wiadomości e-mail do niewłaściwej osoby. Można by pomyśleć, że usunięcie pliku rozwiąże problem. Jednak rzeczywistość jest o wiele bardziej problematyczna i trudniejsza do opanowania, gdy już do niej dojdzie.
Problem z usunięciem pliku polega na tym, że nie usuwa on faktycznie danych z dysku, a jedynie nazwę powiązaną z lokalizacją danych. W dużym uproszczeniu można by to porównać do pójścia do księgarni i zdjęcia okładki z książki, pozostawiając resztę książki na półce. Informacje zawarte w książce nadal będą dostępne, tylko trudniej będzie je znaleźć. Na przestrzeni lat rozwinęły się różne programy i techniki, które pozwalają na odtworzenie plików z danych pozostawionych na urządzeniu, na którym były przechowywane. Pozwala to nieautoryzowanym użytkownikom na odzyskanie danych i wykonanie niepożądanych działań na tych danych po ich „usunięciu”.
Programy zostały zaprojektowane do nadpisywania rzeczywistych danych na urządzeniu, ale komplikuje to fakt, że urządzenia oparte na pamięci flash (dyski SAS i NVMe SSD) znacznie różnią się od tradycyjnych dysków twardych pod względem usuwania danych. Podczas gdy dysk twardy może nadpisywać dane, urządzenia flash nie mogą tego robić – muszą usunąć stare dane, zanim będzie można zapisać na nich nowe. Proces usuwania danych z urządzenia flash zajmuje stosunkowo dużo czasu, dlatego zamiast czekać na operację kasowania, urządzenie flash po prostu przeniesie „skasowane” dane w inne miejsce, a następnie doraźnie je usunie w okresach przestoju. Dzięki temu urządzenia flash mogą utrzymać prędkość zapisu podczas normalnej pracy. Może to być problematyczne, gdy próbujesz faktycznie usunąć plik z urządzenia flash, ponieważ kasowanie mogło nie nastąpić, a dane nadal znajdują się na urządzeniu flash.
Rekonstrukcja danych z „usuniętych” plików nie jest koncepcją teoretyczną; w 2016 roku przeprowadzono badanie, w którym kupowano używane dyski na eBayu i Craigslist. Badanie wykazało, że 2/3 nabytych używanych dysków zawierało możliwe do odzyskania informacje, w tym imiona i nazwiska oraz numery ubezpieczenia społecznego. Istnieją różne standardy rządowe i przemysłowe, które zapewniają całkowitą niemożność odczytu danych na nośniku danych. Najczęstszym z nich jest wielokrotne nadpisywanie fizycznej lokalizacji urządzenia, w której zapisano dane. Nadpisywanie danych na nośnikach o dużej pojemności jest czasochłonne, a jeśli nie można nadpisać któregokolwiek obszaru urządzenia, całe urządzenie musi zostać zniszczone.
W niektórych przypadkach po wykryciu wycieku danych działy IT musiały demontować system pamięci masowej, aby ocenić ryzyko wycieku danych. Rozwiązanie problemu mogło zająć dni, a nawet tygodnie. W tym czasie użytkownicy nie mieli dostępu do innych danych przechowywanych w systemie.
Na szczęście firma NetApp zdała sobie sprawę z tego problemu i wydając wersję ONTAP 9.4 w maju 2018 roku , wprowadziła nową funkcję bezpieczeństwa, która rozwiązuje tego typu problemy. W dalszej części artykułu przyjrzymy się jednej z tych funkcji – Secure Purge. Secure Purge kryptograficznie niszczy pliki na woluminach NetApp Volume Encryption (NVE), umożliwiając bezproblemowe „czyszczenie” danych na tych woluminach, uniemożliwiając ich odzyskanie z nośnika fizycznego, a tym samym zapobiegając przypadkowemu wyciekowi danych.
Jak działa Bezpieczne Oczyszczanie
Funkcja Secure Purge wykorzystuje wieloetapowy proces całkowitego usuwania danych z nośnika fizycznego zaszyfrowanego woluminu, na którym znajdował się usunięty plik; dotyczy to również danych z procesów czyszczenia pamięci. Najpierw funkcja Secure Purge usuwa wszystkie kopie migawek w woluminie. Jeśli wolumin jest źródłem relacji SnapMirror, relacje te muszą zostać zerwane przed usunięciem woluminu, a wszystkie zajęte kopie migawek na woluminie muszą zostać zwolnione. Po rozwiązaniu problemów z migawkami funkcja Secure Purge uruchamia operację przeniesienia woluminu, która ponownie szyfruje pliki znajdujące się na danych woluminu nowym kluczem. Stary klucz zostaje zniszczony, co uniemożliwia odzyskanie usuniętych danych z nośnika.
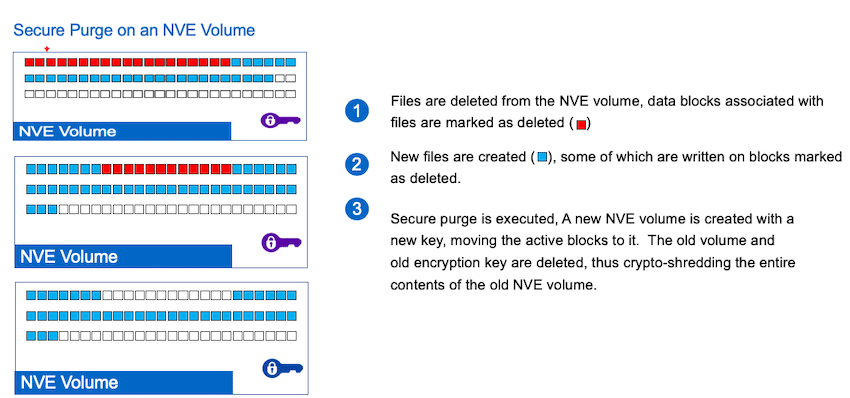
W zależności od ilości danych zawartych na woluminie, proces bezpiecznego czyszczenia może potrwać od kilku minut do kilku godzin.
Uruchamianie bezpiecznego oczyszczania
Tylko administratorzy klastra mogą uruchamiać Bezpieczne Oczyszczanie. Po przejściu na zaawansowany poziom uprawnień możesz wpisać polecenie volume encryption secure-purge start -vserver SVM_name -volume volume_name, aby rozpocząć proces bezpiecznego oczyszczania.
Na przykład, aby bezpiecznie usunąć usunięte pliki z vol1 na SVM vs1, należy wprowadzić:
cluster1::> szyfrowanie woluminu bezpieczne oczyszczanie start -vserver vs1 -volume vol1
Spowoduje to przeniesienie woluminu, które ponownie zaszyfruje pozostałe, nieusunięte dane nowym kluczem w bieżącym agregacie pamięci masowej. Po zakończeniu przenoszenia danych stary klucz zostanie automatycznie zniszczony, co uniemożliwi odzyskanie usuniętych danych z nośnika pamięci masowej.
Aby sprawdzić stan operacji bezpiecznego czyszczenia, wprowadź: volume encryption secure-purge show
Na przykład, aby sprawdzić stan operacji bezpiecznego oczyszczania w klastrze 1, należy wprowadzić:
cluster1::> szyfrowanie woluminu bezpieczne czyszczenie pokaż
Jeśli musisz przerwać bezpieczne czyszczenie, wpisz: volume encryption secure-purge abort
Na przykład, aby zobaczyć, jak przerwać operację bezpiecznego czyszczenia w klastrze cluster1, należy wpisać:
cluster1::> szyfrowanie bezpieczne czyszczenie przerwanie
Ostatnie przemyślenia na temat bezpiecznego oczyszczania
Aby potwierdzić, że Secure-purge działa zgodnie z opisem, NetApp zleciła firmie Ontrack (specjaliście w odzyskiwaniu danych i członkowi-założycielowi International Data Sanitization Consortium) użycie ich usługi Erasure Verification Service w celu odzyskania danych z macierzy flash NetApp, na której uruchomiono Secure Purge. Ontrack nie był w stanie odzyskać żadnych danych systemowych ani użytkownika z żadnego z urządzeń flash, w tym z nadmiernie zaalokowanego obszaru pamięci flash w macierzy. Ontrack zweryfikował i zapewnił skuteczność procesu oczyszczania danych Secure Purge. Podczas konferencji Flash Memory Summit 2019 firmy Ontrack i NetApp otrzymały nagrodę za najbardziej innowacyjną aplikację biznesową dla przedsiębiorstw z pamięcią flash. NetApp została doceniona za stworzenie funkcji Secure Purge, a Ontrack otrzymał nagrodę za walidację funkcji za pomocą usługi Erasure Verification Service. Pełny raport firmy Ontrack jest dostępny tutaj.
Mówiąc wprost, jeśli w systemie znajdują się dane tajne lub poufne, należy skorzystać z narzędzia takiego jak Secure Purge, aby mieć pewność, że po ich „usunięciu” będą one całkowicie niedostępne. NetApp zasugerował, że największymi użytkownikami Secure Purge są rządy i wojsko, ale oczywiście przedsiębiorstwa komercyjne dostrzegają w tym wartość.
Funkcja Secure Purge jest dołączona do każdej wersji ONTAP od wersji 9.4 w górę. Choć może się to wydawać dziwne, żaden inny dostawca pamięci masowej nie oferował dotąd funkcji o takich możliwościach jak Secure Purge. Wierzymy jednak, że biorąc pod uwagę obecny nacisk na bezpieczeństwo, klienci wkrótce będą domagać się takiej funkcji. Obecnie NetApp ma zdecydowaną przewagę w branży, jeśli chodzi o ochronę przed wyciekiem danych dzięki Secure Purge.
Nowe funkcje bezpieczeństwa danych i prywatności w ONTAP 9.4
Macierze pamięci masowej NetApp
Niniejszy raport został sponsorowany przez firmę NetApp. Wszystkie poglądy i opinie wyrażone w niniejszym raporcie opierają się na naszej obiektywnej opinii na temat rozpatrywanego produktu/produktów.



 Amazon