

Firma Dell Technologies ogłosiła dziś szereg udoskonaleń w zakresie bezpieczeństwa w różnych obszarach, w tym w łańcuchu dostaw, usługach, urządzeniach i infrastrukturze. Oprócz łańcucha dostaw (który sam w sobie jest niezwykle istotny), firma oferuje ochronę poprzez proces rozruchu i dynamiczną blokadę systemu. Dell nie ogranicza się do własnych produktów, ale rozszerza usługi skoncentrowane na bezpieczeństwie danych również na produkty innych firm.
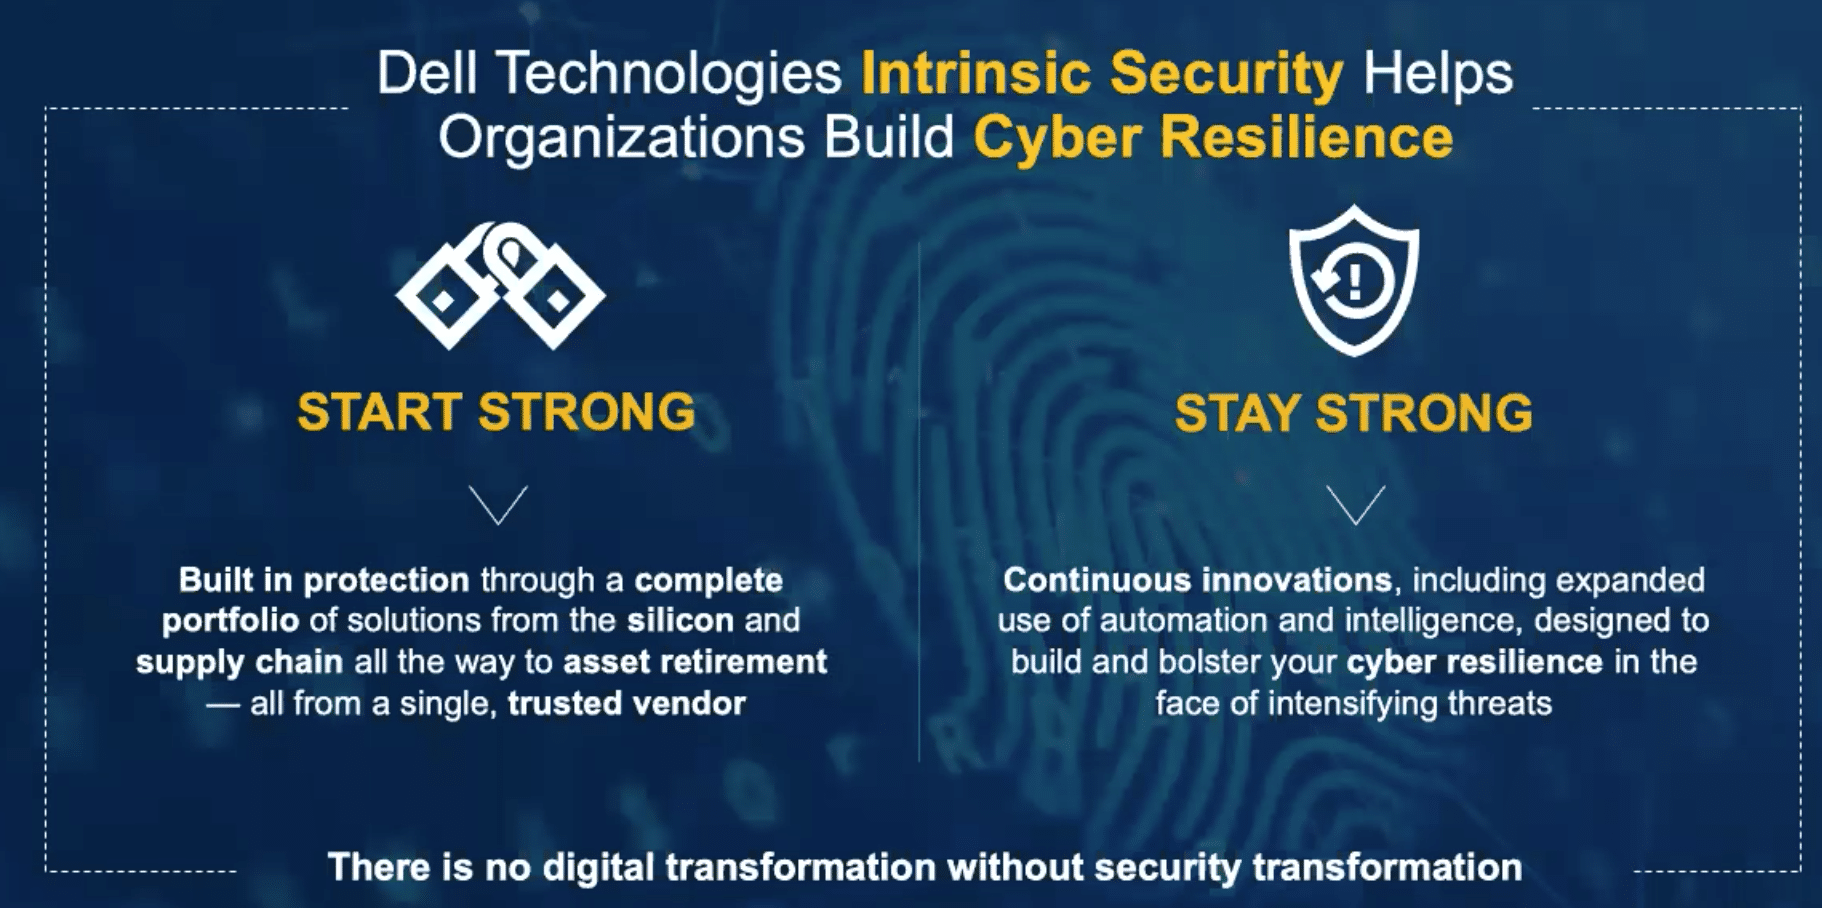
Bezpieczeństwo jest jednym z głównych problemów, a liczba ataków nie maleje (wszyscy słyszymy telefony o przedłużonej gwarancji na nasze pojazdy). Cyfrowy krajobraz dynamicznie się zmienił w ciągu ostatnich kilku lat, ale jeśli bezpieczeństwo jest priorytetem, może pojawić się duży opór przed zaakceptowaniem tych zmian i czerpaniem z nich korzyści. Badania przeprowadzone przez Futurum wykazały, że ostatnio aż 56% firm padło ofiarą cyberataków, które przypisano lukom w zabezpieczeniach sprzętowych lub na poziomie układów scalonych.
Firma Dell Technologies nie jest nowicjuszem w kwestiach bezpieczeństwa ani w zwiększaniu bezpieczeństwa swoich urządzeń i usług. Firma twierdzi, że zatrudnia setki profesjonalnych inżynierów ds. bezpieczeństwa w całej firmie, którzy projektują i wdrażają zabezpieczenia w łańcuchu dostaw, usługach, infrastrukturze i urządzeniach. Zastosowane przez nich środki bezpieczeństwa obejmowały cały zakres działalności firmy, od zaufanych źródeł w serwerach PowerEdge, przez kompleksowe szyfrowanie w PowerMax, po rozwiązania do odzyskiwania danych w PowerProtect, a także zabezpieczenia podsystemu operacyjnego w firmowych komputerach.
Bezpieczeństwo łańcucha dostaw
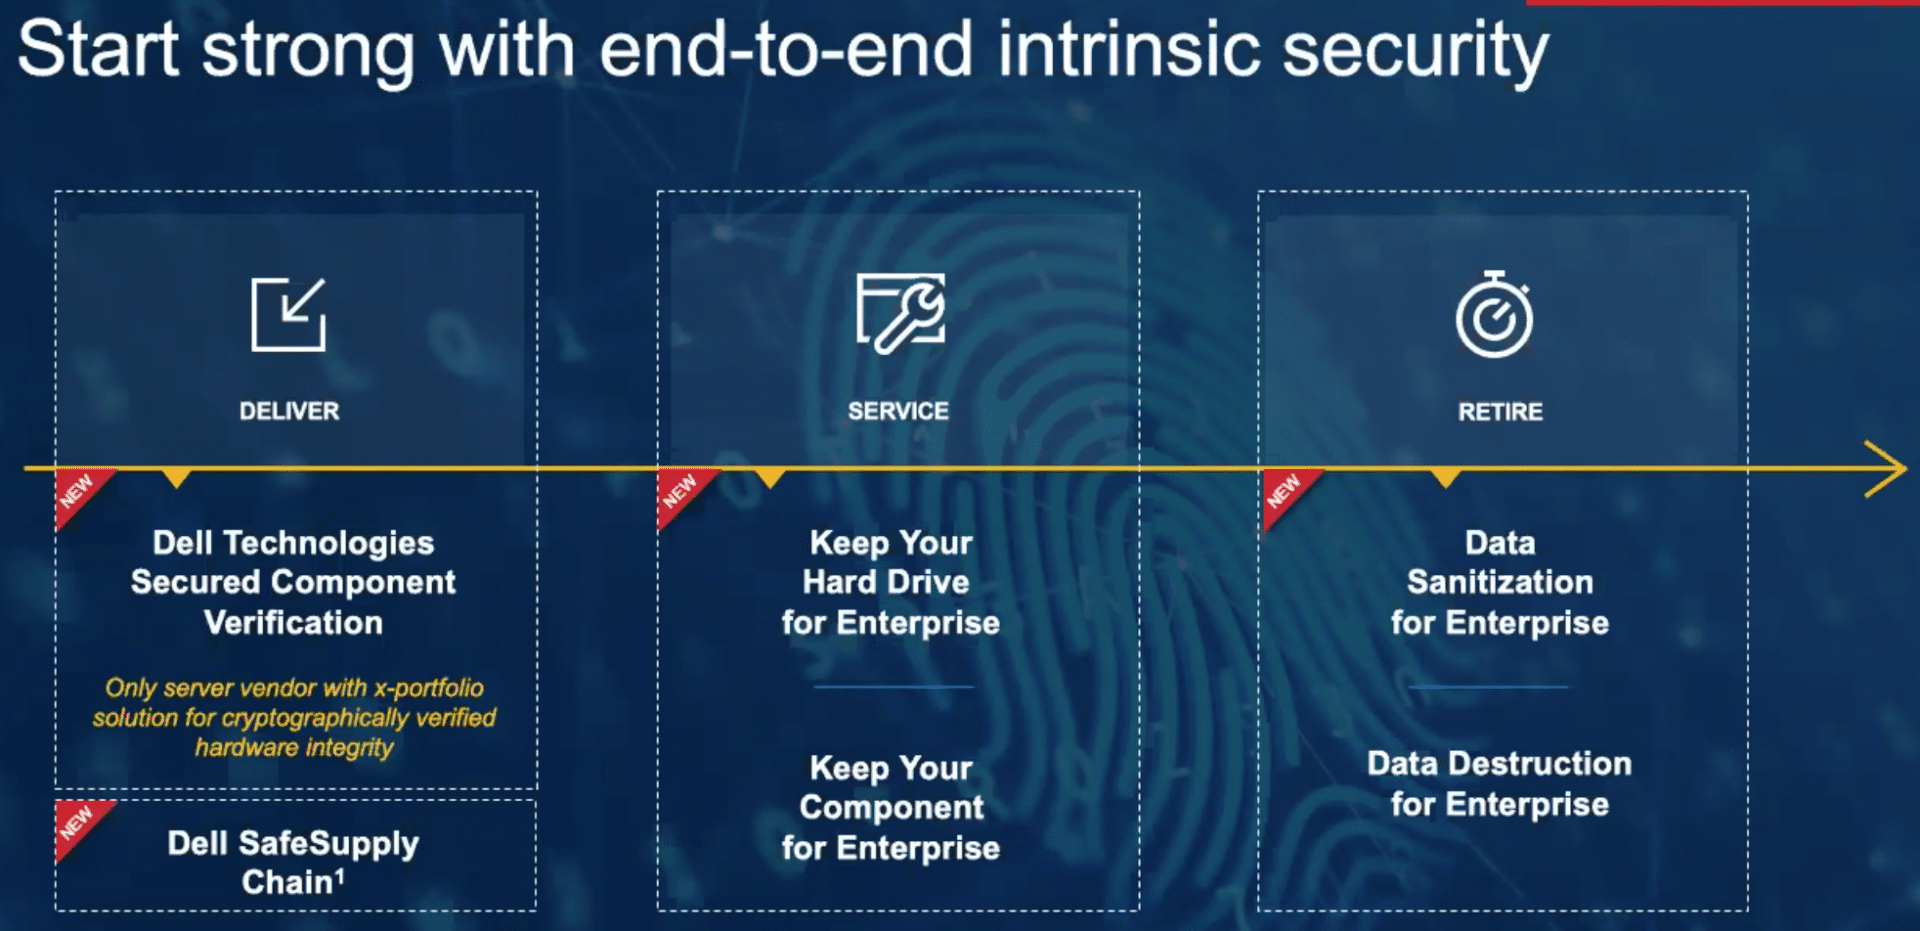
Istotnym problemem jest bezpieczeństwo łańcucha dostaw. Dostawca może robić wszystko dobrze, ale w którymś momencie łańcucha dostaw ktoś może naruszyć jego bezpieczeństwo. Naruszenie może polegać na dodaniu złośliwego oprogramowania, podrobionych części lub modyfikacji oprogramowania sprzętowego. W ciągu ostatnich kilku lat odnotowano kilka głośnych przypadków tego typu incydentów. Firma Dell Technologies stara się rozwiać te obawy, oferując nowe rozwiązania w zakresie bezpieczeństwa łańcucha dostaw oraz usługi skoncentrowane na bezpieczeństwie danych dla infrastruktury Dell Technologies i komputerów komercyjnych. Oferta ta wzmacnia bezpieczne praktyki w łańcuchu dostaw.
W przypadku komputerów komercyjnych firma Dell wzmacnia bezpieczeństwo łańcucha dostaw i transportu. Według firmy, rozwiązania Dell Technologies SafeSupply Chain są oferowane w ramach programu Dell Secure Development Lifecycle i standardowych środków bezpieczeństwa łańcucha dostaw. Nowe rozwiązania obejmują:
- Usługi SafeSupply Chain Tamper Evident pomagają chronić urządzenie przed manipulacją podczas transportu. Przed wysyłką do urządzenia i jego opakowania są fabrycznie zakładane plomby zabezpieczające. Klienci mogą wybrać opcjonalne plomby paletowe dla dodatkowego bezpieczeństwa.
- Usługi sanityzacji danych SafeSupply Chain zapobiegają przedostawaniu się oprogramowania szpiegującego lub nielegalnych agentów na dysk twardy urządzenia. Dzięki czyszczeniu dysku twardego zgodnemu z normami NIST, Dell Technologies pomaga firmom upewnić się, że ich urządzenie ma czystą kartę, zanim dodadzą do niego wizerunek firmy.
W przypadku serwerów Dell EMC PowerEdge, nowe, bezpieczniejsze środki łańcucha dostaw obejmują walidację integralności serwerów w momencie ich dostarczenia. Ta Bezpieczna Weryfikacja Komponentów to wbudowany certyfikat, który pozwala firmom zweryfikować, czy ich serwery docierają do klientów w stanie, w jakim zostały zamówione i zbudowane. Dzięki temu Dell Technologies jest jednym z pierwszych dużych dostawców serwerów oferujących kryptograficznie zweryfikowaną integralność sprzętu. Powyższe nowe środki bezpieczeństwa opierają się na istniejącej architekturze odpornej na ataki cybernetyczne, w tym na ugruntowanym krzemowym źródle zaufania (Root of Trust). Nowa Bezpieczna Weryfikacja Komponentów:
- Sprawdza, czy po zapieczętowaniu serwera i wysłaniu go z fabryki nie wprowadzono żadnych zmian w podzespołach systemu (np. wymiana pamięci lub dysku twardego, zmiany w interfejsie wejścia/wyjścia itp.)
- Chroni przed zagrożeniami cyberbezpieczeństwa, spełniając standardy bezpieczeństwa łańcucha dostaw w branżach podlegających ścisłym regulacjom, takich jak finanse i opieka zdrowotna
- Umożliwia klientom wydajną walidację i wdrażanie wielu serwerów
Powyższe nowe funkcje są świetne dla osób kupujących nowy sprzęt, ale jak wiadomo, serwery są często przenoszone i zmieniane, co stanowi kolejny poziom, na którym bezpieczeństwo może być zagrożone. Dell Technologies nie poprzestaje na zabezpieczaniu nowej infrastruktury, ale przegląda również swoje istniejące portfolio, wprowadzając te dwie nowe funkcje:
- Usługi Dell EMC Data Sanitization for Enterprise i Data Destruction for Enterprise obsługują teraz całą infrastrukturę Dell Technologies oraz produkty innych firm. Dell może świadczyć usługi w siedzibie klienta, pomagając w ponownym wdrożeniu lub wycofaniu zasobów z użytku zgodnie z najnowszymi standardami branżowymi i zgodnością z przepisami.
- Usługi Dell EMC Keep Your Hard Drive for Enterprise i Keep Your Component for Enterprise są dostępne dla całego portfolio infrastruktury. Dane wrażliwe nigdy nie wychodzą poza kontrolę klienta podczas wymiany części, dzięki czemu firmy mogą przestrzegać surowych przepisów dotyczących ochrony danych.
Bezpieczeństwo serwera
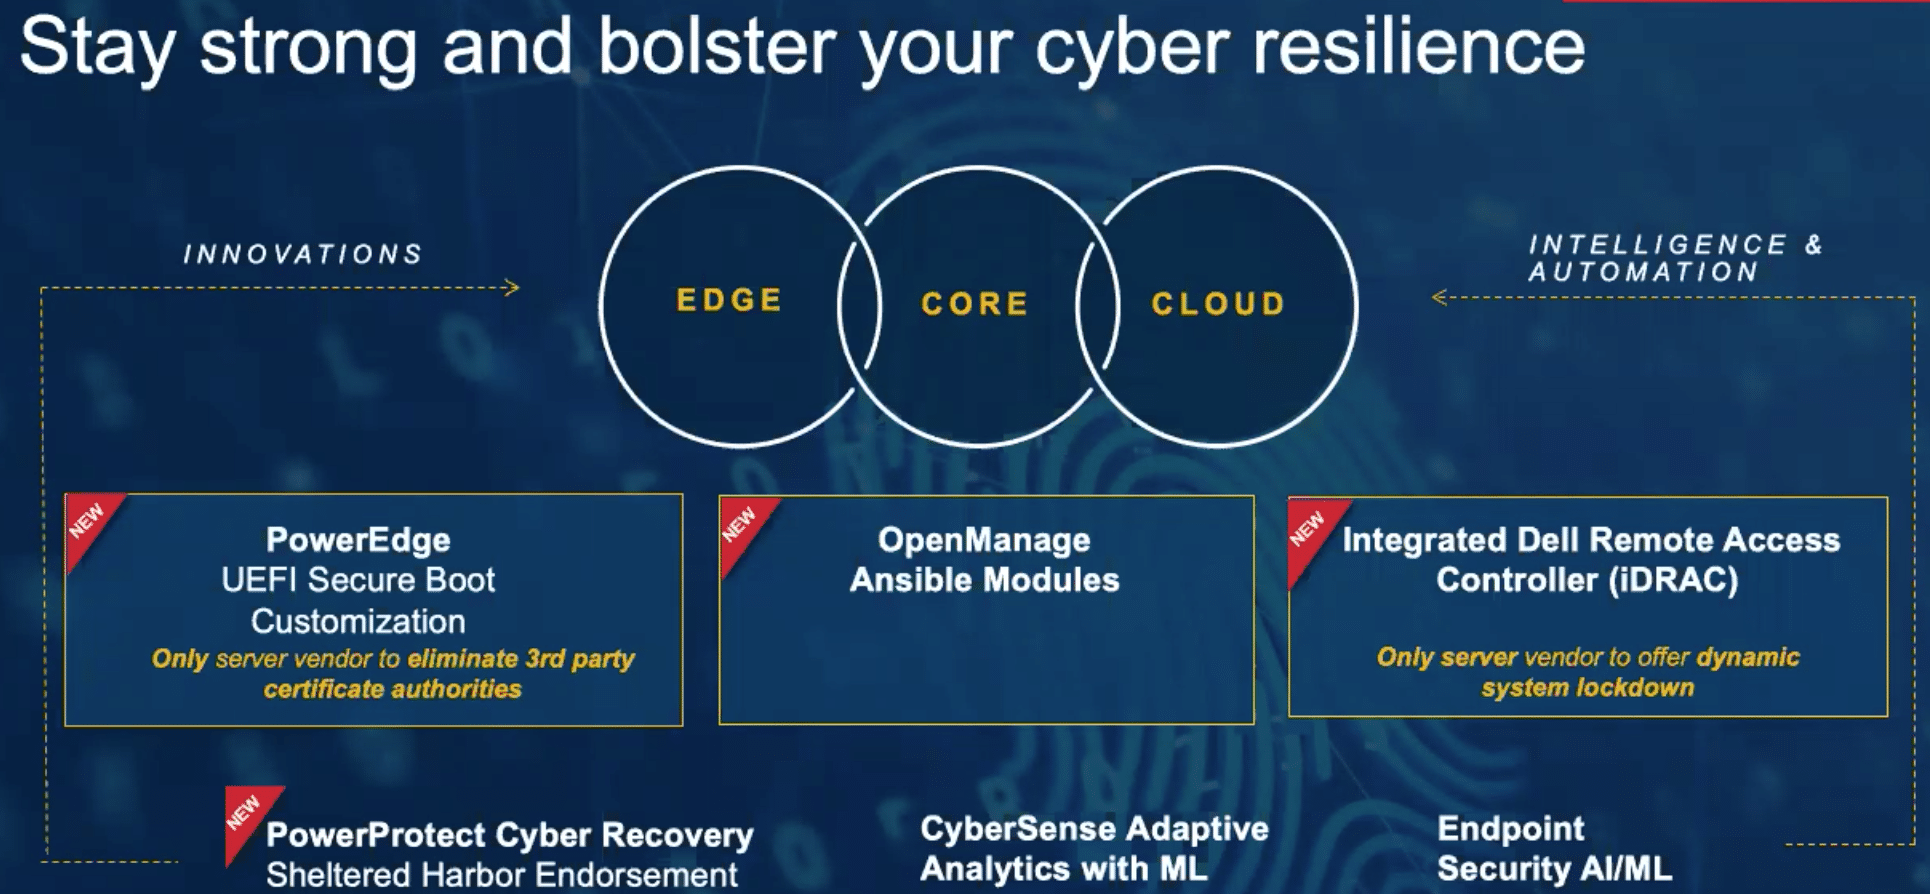
Powyższe rozwiązania doskonale sprawdzają się w zabezpieczaniu tworzonych lub transportowanych urządzeń. Chociaż jest to obszar budzący obawy, około połowa ataków ma miejsce na poziomie sprzętowym lub na poziomie BIOS-u. Oznacza to, że zabezpieczenia muszą być silne na poziomie sprzętowym i oprogramowania układowego. Firma Dell dąży do zabezpieczenia swoich serwerów PowerEdge poprzez połączenie personalizacji zabezpieczeń, automatyzacji i inteligencji.
Podczas uruchamiania serwerów, jeśli wystąpi problem i system zostanie naruszony, cyberprzestępcy mogą uzyskać dostęp do dowolnej części systemu. Firma Dell Technologies wprowadza konfigurowalne zabezpieczenia rozruchu dla serwerów PowerEdge. To niestandardowe podejście, PowerEdge UEFI Secure Boot Customization, pozwala działowi IT skonfigurować proces rozruchu, zmniejszając ryzyko skutecznego ataku. Funkcja ta ma zapewniać zaawansowaną ochronę przed lukami w zabezpieczeniach bootloadera, które są powszechne w branży.
Ostatnią ogłoszoną dziś funkcją bezpieczeństwa jest możliwość blokowania serwerów. Najnowsza wersja kontrolera iDRAC umożliwia klientom włączanie i wyłączanie blokady systemu bez konieczności ponownego uruchamiania. Dzięki tej funkcji administratorzy mogą zapobiegać złośliwym lub niezamierzonym zmianom w oprogramowaniu sprzętowym serwera. Nowa wersja zawiera również:
- Silniejsze kontrole bezpieczeństwa dzięki uwierzytelnianiu wieloskładnikowemu
- Umożliwia modułom Dell EMC OpenManage Ansible automatyzację ważnych przepływów pracy związanych z bezpieczeństwem PowerEdge, takich jak konfiguracja uprawnień użytkowników i szyfrowanie pamięci masowej danych
- Umożliwia klientom zarządzanie certyfikatami iDRAC za pośrednictwem interfejsów API Redfish, co ułatwia dostęp do skryptów i automatyzuje bezpieczne wymazywanie skryptów na serwerach.
Dostępność:
- Rozwiązanie Dell SafeSupply Chain jest obecnie dostępne w Stanach Zjednoczonych dla komputerów komercyjnych.
- Weryfikacja bezpiecznych komponentów Dell Technologies na serwerach PowerEdge będzie
- dostępne pod koniec roku kalendarzowego 2020.
- Dell EMC Data Sanitization for Enterprise i Data Destruction for Enterprise Services
- są obecnie dostępne.
- Dell EMC Zachowaj dysk twardy dla przedsiębiorstwa i zachowaj komponenty dla przedsiębiorstwa
- Usługi są obecnie dostępne.
- Funkcja dostosowywania bezpiecznego rozruchu Dell Technologies PowerEdge UEFI jest obecnie dostępna.
- Aktualizacje zabezpieczeń kontrolera iDRAC będą dostępne do końca roku kalendarzowego 2020.
- Moduły Dell EMC OpenManage Ansible będą dostępne 31 stycznia 2021 r.


 Amazon