

IBM i Red Hat rozszerzyły swoją strategię bezpieczeństwa przedsiębiorstw, ogłaszając dwa wydarzenia w krótkim odstępie czasu: dołączając do projektu Glasswing firmy Anthropic 19 maja oraz wprowadzając projekt Lightwell 28 maja. Dzięki temu zakrojone na szeroką skalę inwestycje inżynieryjne będą zgodne ze współpracą branżową, aby stawić czoła rosnącym zagrożeniom w środowiskach opartych na oprogramowaniu typu open source i sztucznej inteligencji.
IBM i Red Hat uruchamiają projekt Lightwell
Projekt Lightwell to zobowiązanie o wartości 5 miliardów dolarów, którego celem jest zabezpieczenie oprogramowania open source w całym cyklu jego życia, od rozwoju po produkcję w przedsiębiorstwie. Inicjatywa łączy zaawansowane możliwości sztucznej inteligencji z globalną siłą roboczą liczącą ponad 20 000 inżynierów, aby stworzyć skoordynowany model identyfikacji, weryfikacji i usuwania luk w zabezpieczeniach na dużą skalę.
W centrum tych działań znajduje się zaufana platforma bezpieczeństwa, która pełni rolę pośrednika między przedsiębiorstwami a ekosystemem open source. Platforma ma na celu pozyskiwanie danych o lukach w zabezpieczeniach z rzeczywistych wdrożeń, stosowanie walidacji i testowania wspomaganego sztuczną inteligencją oraz dostarczanie gotowych do produkcji poprawek za pośrednictwem komercyjnych usług subskrypcyjnych. Poprawki te mają być bezpośrednio zintegrowane z łańcuchami dostaw oprogramowania dla przedsiębiorstw, zapewniając zarządzanie cyklem życia i zapewnienie bezpieczeństwa na poziomie korporacyjnym.
IBM i Red Hat rozszerzają swój ugruntowany model open source dla przedsiębiorstw, wykraczając poza starannie dobrane komponenty platformy, o niezależne biblioteki, łańcuchy narzędzi językowych, frameworki sztucznej inteligencji (AI) i platformy strumieniowego przesyłania danych. IBM korzysta już z ponad 62 000 pakietów open source i posiada dogłębną wiedzę specjalistyczną w zakresie ponad 10 000 z nich, obejmujących technologie takie jak Linux, Java, Kubernetes, Kafka, Ansible i Terraform. Ta ekspansja odzwierciedla rzeczywistość operacyjną, w której przedsiębiorstwa polegają na szerokiej gamie oprogramowania tworzonego przez społeczność, poza dystrybucjami zarządzanymi przez dostawców.
Centrum rozliczeniowe umożliwia organizacjom zgłaszanie luk w zabezpieczeniach odkrytych w aktywnych środowiskach w ramach kontrolowanych struktur, otrzymywanie zweryfikowanych poprawek zoptymalizowanych pod kątem wykorzystania produkcyjnego oraz koordynowanie odpowiedzialnego ujawniania informacji administratorom systemów. To podejście ma na celu zmniejszenie fragmentacji w obsłudze luk w zabezpieczeniach, a jednocześnie wzmocnienie długoterminowej stabilności ekosystemu poprzez wkład administratorów systemów.
Inicjatywa ta pojawia się w momencie, gdy oprogramowanie open source nadal stanowi podstawę infrastruktury przedsiębiorstw, a ponad 90% firm z listy Fortune 500 korzysta z rozwiązań OSS, a postęp w dziedzinie sztucznej inteligencji przyspiesza zarówno wykrywanie, jak i wykorzystywanie luk w zabezpieczeniach. Firma Anthropic poinformowała niedawno, że jej model Mythos Preview zidentyfikował prawie 3,900 luk o wysokim lub krytycznym znaczeniu w samym oprogramowaniu open source. IBM i Red Hat pozycjonują projekt Lightwell jako odpowiedź na tę zmianę, wykorzystując sztuczną inteligencję i skalę inżynieryjną do skrócenia harmonogramów napraw i poprawy spójności w złożonych łańcuchach dostaw oprogramowania.
Model inżynierii wspomagany sztuczną inteligencją
Kluczowym elementem Projektu Lightwell jest wdrożenie dużej organizacji inżynierskiej, wzmocnionej narzędziami opartymi na sztucznej inteligencji. IBM i Red Hat podkreślają potencjał techniczny jako strategiczny atut, a inżynierowie działają zarówno w społecznościach upstream, jak i w środowiskach korporacyjnych.
Zespoły inżynieryjne będą uczestniczyć w utrzymaniu projektu wraz z opiekunami i zajmować się specyficznymi dla przedsiębiorstwa wymaganiami, takimi jak selekcja luk w zabezpieczeniach, priorytetyzacja i walidacja. Sztuczna inteligencja jest wykorzystywana do obsługi analizy dużej liczby wersji, bezpiecznego opracowywania poprawek, wzmacniania zależności i inżynierii wydań.
Model ten rozwiązuje kluczowe wyzwanie dla przedsiębiorstw zarządzających zróżnicowanymi zależnościami oprogramowania open source, gdzie zarządzanie lukami w zabezpieczeniach jest często rozproszone i wymaga dużych zasobów. Łącząc przepływy pracy wspomagane sztuczną inteligencją z dedykowanymi zasobami inżynieryjnymi, IBM i Red Hat dążą do standaryzacji i skalowania procesów naprawczych.
Wcześni użytkownicy koncentrują się na usługach finansowych: Bank of America, BNY, Citi, Goldman Sachs, JPMorganChase, Mastercard, Morgan Stanley, Royal Bank of Canada, State Street, Visa i Wells Fargo współpracują już z IBM i Red Hat w ramach projektu Lightwell. IBM twierdzi, że wnioski z tych wstępnych wdrożeń wpłyną na sposób identyfikacji, weryfikacji i usuwania luk w zabezpieczeniach na dużą skalę w dużych, regulowanych środowiskach.
Integracja z portfolio zabezpieczeń sztucznej inteligencji IBM
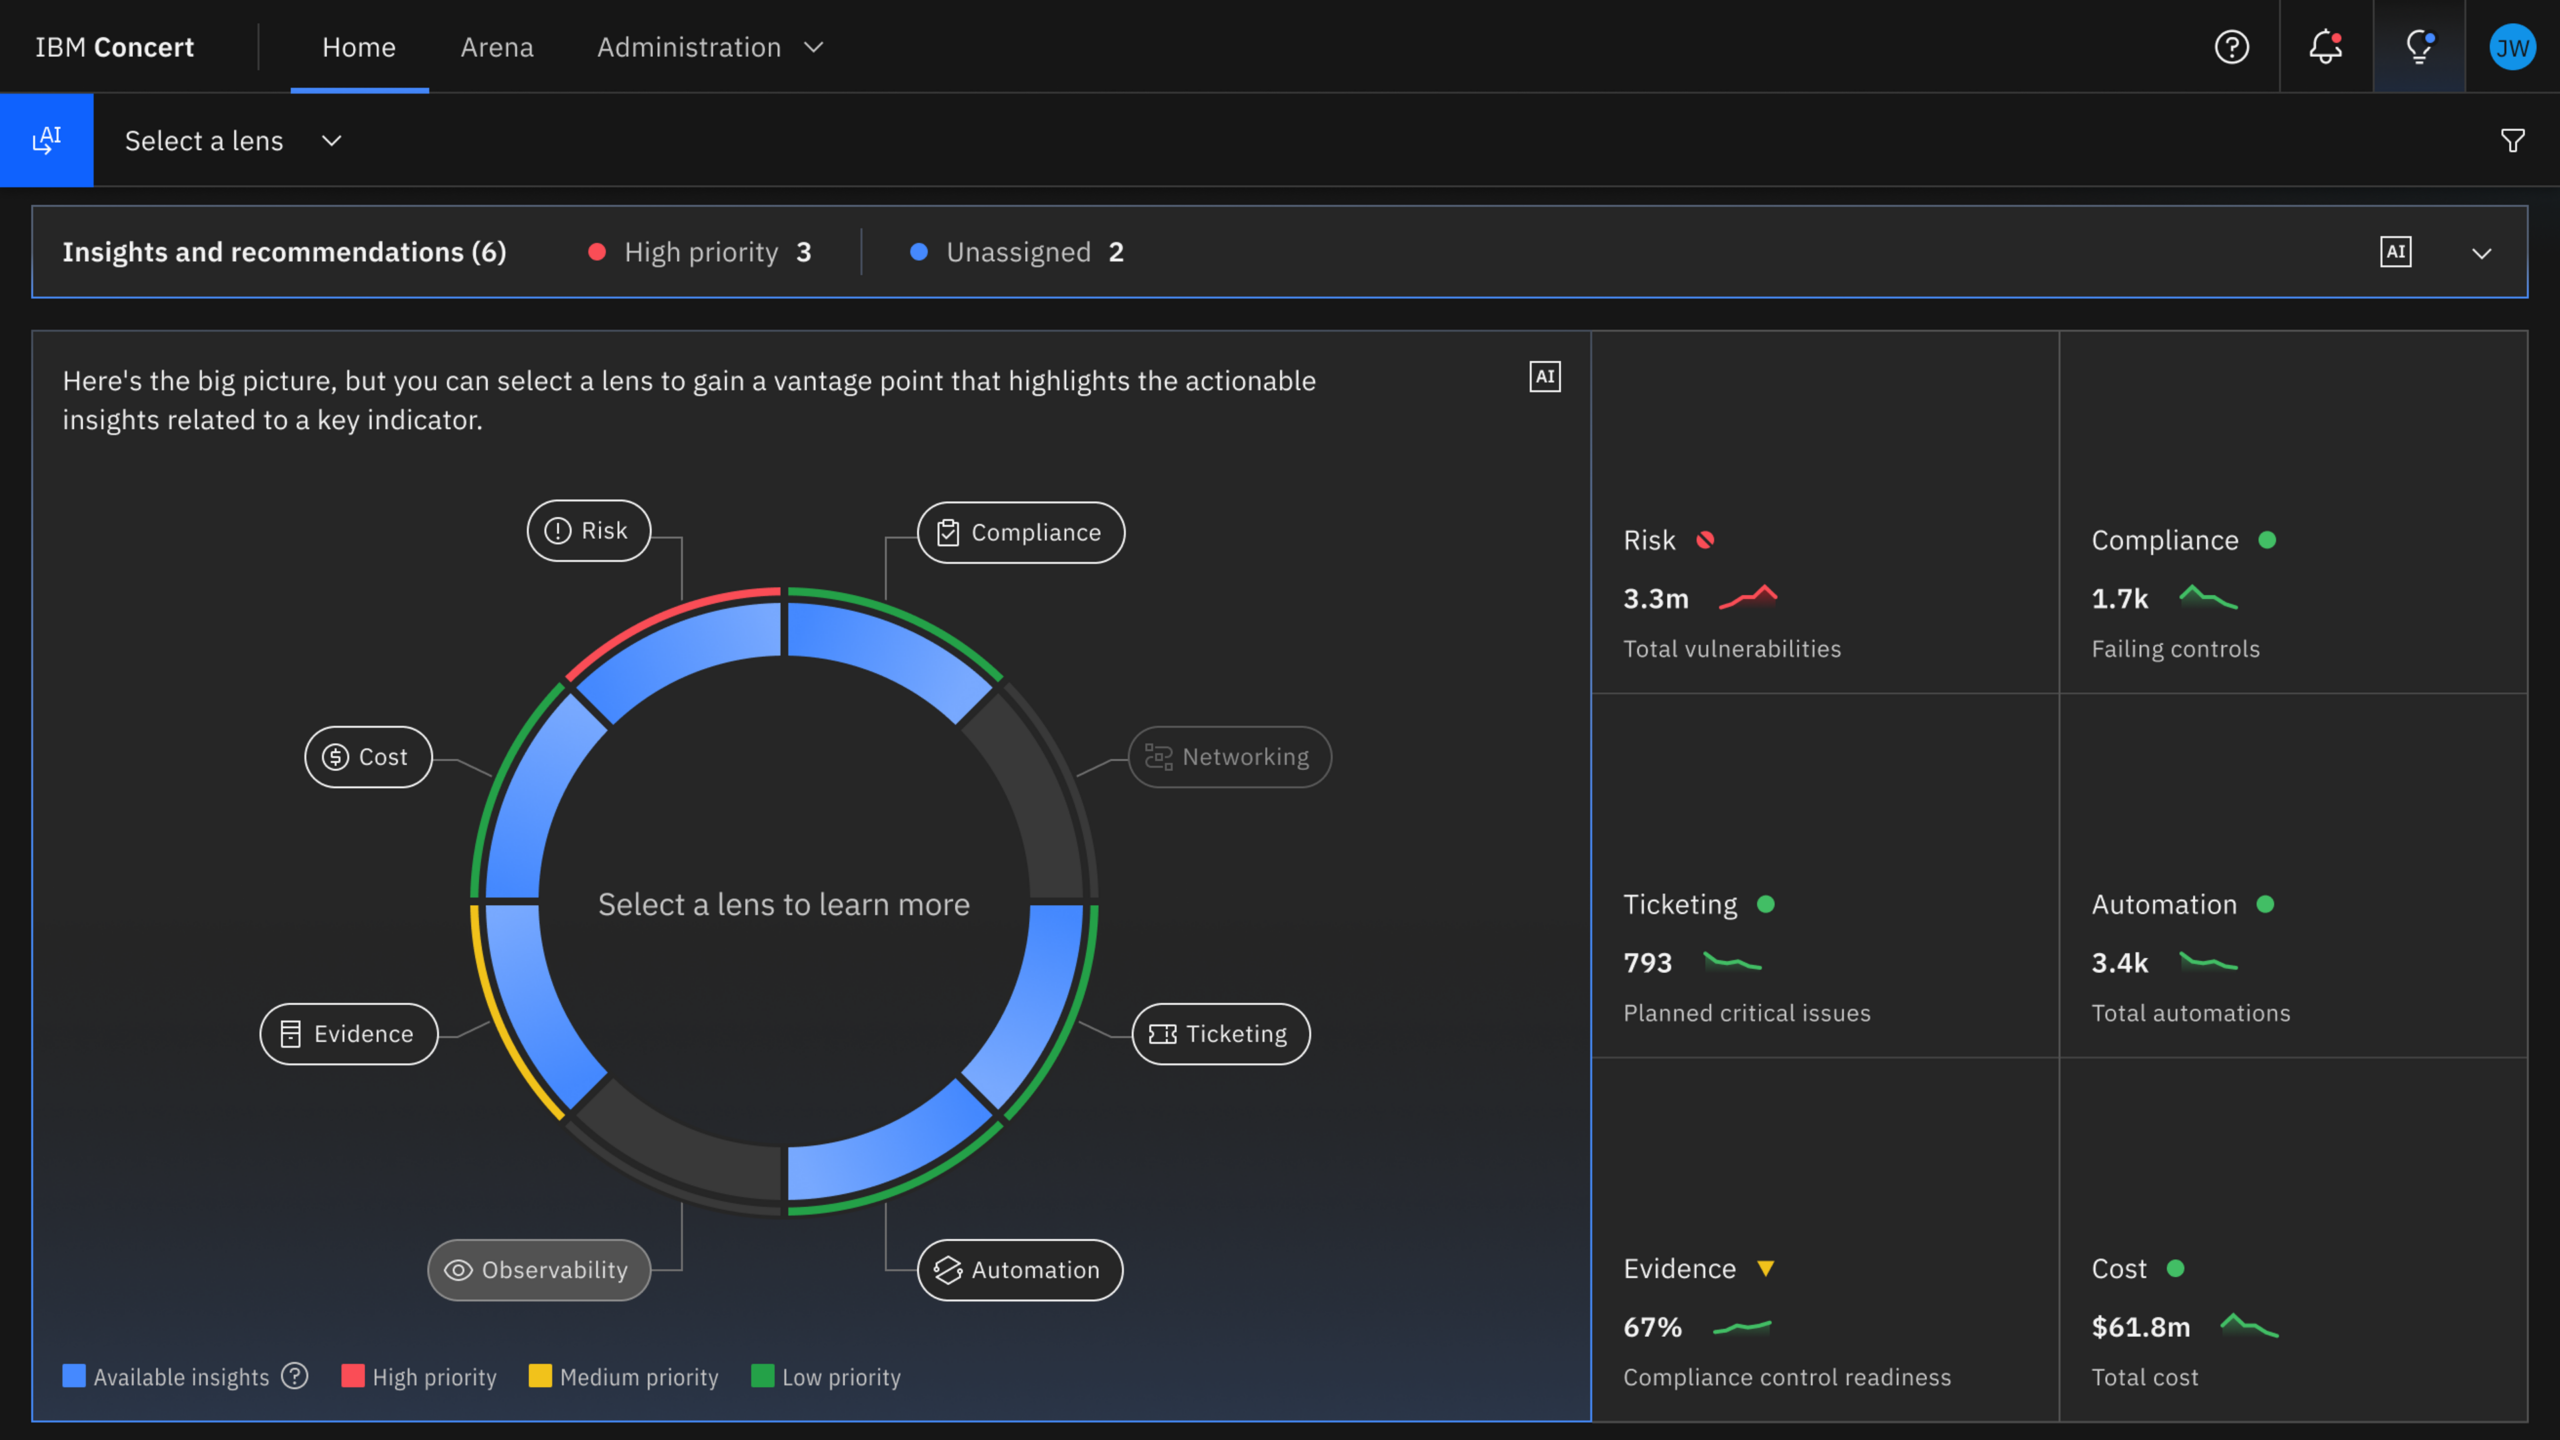
Projekt Lightwell wpisuje się w szerszą ofertę IBM w zakresie bezpieczeństwa w erze sztucznej inteligencji, opisaną w ogłoszeniu firmy z 19 maja. IBM Concert agreguje sygnały aplikacji, infrastruktury i sieci w ujednolicony widok operacyjny, mając na celu przejście organizacji od pasywnego monitorowania do skoordynowanego reagowania. Jego funkcje bezpieczeństwa obejmują środowisko programistyczne (IDE) programisty za pośrednictwem IBM Concert Secure Coder, który wykrywa i priorytetyzuje zagrożenia według wpływu na biznes oraz generuje automatyczne środki zaradcze w trakcie pisania kodu, zapobiegając przedostaniu się luk w zabezpieczeniach do środowiska produkcyjnego.
IBM Consulting rozwija również usługi z zakresu autonomicznego bezpieczeństwa, które wykorzystują systemy wieloagentowe do koordynowania wykrywania, podejmowania decyzji i reagowania z prędkością maszynową. Usługi te mają pomóc przedsiębiorstwom w dostosowaniu zarządzania lukami w zabezpieczeniach i zarządzania oprogramowaniem open source do coraz bardziej napiętych harmonogramów, dyktowanych przez zagrożenia wykorzystujące sztuczną inteligencję.
IBM dołącza do projektu Glasswing
Krótko przed ogłoszeniem premiery Lightwell, IBM dołączyło do Project Glasswing, inicjatywy branżowej kierowanej przez Anthropic, mającej na celu ochronę krytycznej infrastruktury oprogramowania. Koalicja zrzesza liderów w dziedzinie bezpieczeństwa i technologii, którzy identyfikują i usuwają luki w zabezpieczeniach powszechnie używanego oprogramowania oraz dzielą się wynikami badań między branżami. W wydaniu Lightwell zaznaczono, że nowa inicjatywa czerpie z doświadczeń Glasswing i programu OpenAI Trust Access for Cyber.
W ramach projektu Glasswing firma IBM identyfikuje i usuwa luki w zabezpieczeniach powszechnie używanego oprogramowania, a następnie dzieli się tymi odkryciami z szerszą społecznością. Rob Thomas, starszy wiceprezes ds. oprogramowania i dyrektor handlowy w IBM, powiedział, że firma „wzmacnia swoje produkty i udostępnia poprawki społeczności open source”, dodając, że „ta współpraca wzmacnia cały ekosystem”.

Kluczowym elementem tych prac jest skoordynowane ujawnianie informacji. IBM udostępnia ustalenia odpowiednim dostawcom i administratorom oprogramowania, zgodnie z ustalonymi procedurami ujawniania informacji, umożliwiając opracowywanie i walidację poprawek przed ich publicznym udostępnieniem. Firma dostarcza również poprawki bezpośrednio do projektów źródłowych, zapewniając ich uwzględnienie w przyszłych wersjach i obsługiwanych gałęziach, zmniejszając rozbieżności między wdrożeniami korporacyjnymi a bazami kodu w społecznościach.
IBM wdraża również prace nad Glasswing w swoim portfolio. Firma twierdzi, że dzięki proaktywnemu wprowadzaniu poprawek i utrzymywaniu korporacyjnych wersji powszechnie używanych komponentów open source, IBM i Red Hat mogą szybko reagować w przypadku wystąpienia problemów, łącząc elastyczność open source z niezawodnym i szybkim wsparciem technicznym.
Model współpracy Glasswing kładzie nacisk na wspólne uczenie się uczestników. IBM przekazuje wnioski poprzez skoordynowane ujawnianie informacji, udostępnianie poprawek open source oraz udostępnianie najlepszych praktyk innym uczestnikom, co odzwierciedla stanowisko firmy, że otwartość i kontrola są warunkiem wstępnym bezpieczeństwa na dużą skalę. Ta międzybranżowa przejrzystość jest coraz ważniejsza, ponieważ sztuczna inteligencja obniża barierę w odkrywaniu i wykorzystywaniu luk w zabezpieczeniach.
Pozycjonowanie w środowiskach zagrożeń opartych na sztucznej inteligencji
Projekt Lightwell i udział IBM w Projekcie Glasswing odzwierciedlają przejście w kierunku bardziej skoordynowanych modeli bezpieczeństwa wspomaganych przez sztuczną inteligencję. IBM łączy wewnętrzną skalę inżynieryjną, współpracę w ramach ekosystemu i narzędzia oparte na sztucznej inteligencji, aby sprostać rosnącej złożoności i szybkości współczesnych środowisk zagrożeń.
Podejście to koncentruje się na zabezpieczaniu oprogramowania open source u źródła, jednocześnie usprawniając proces identyfikacji, weryfikacji i usuwania luk w zabezpieczeniach w całym łańcuchu dostaw przedsiębiorstwa. Łącząc zaangażowanie na wczesnym etapie z weryfikacją na poziomie produkcyjnym i udostępnianiem informacji w całej branży, IBM i Red Hat pozycjonują te inicjatywy jako fundamentalne elementy bezpieczeństwa przedsiębiorstw w erze sztucznej inteligencji.


 Amazon