

W zeszłym tygodniu klient ujawnił poważną lukę w zabezpieczeniach systemu NAS TerraMaster, której firma nie naprawiła. TerraMaster twierdzi, że ich systemy NAS są dostępne tylko w sieci lokalnej. Okazuje się jednak, że ich systemy NAS są dostępne w całym internecie za pośrednictwem protokołu UPnP. Protokół Universal Plug and Play (UPnP) jest używany przez nieskończoną liczbę urządzeń sieciowych, w tym NAS-y, routery, komputery, konsole do gier, drukarki, urządzenia mobilne, urządzenia IoT i wiele innych.
Przeczytaj więcej – 4 kroki do bezpiecznego serwera NAS
Luka w zabezpieczeniach UPnP może umożliwić nieuwierzytelnionym użytkownikom zdalne włamanie się i wykradzenie danych, skanowanie sieci lokalnych, a nawet włączenie urządzeń do ataków DDoS. Skontaktowaliśmy się z Kevinem Normanem, użytkownikiem TerraMaster, który dokonał tego niedawnego odkrycia. Podzielił się z nami swoją opinią na temat tego odkrycia, dodatkowymi szczegółami, a także kilkoma wiadomościami e-mail wysłanymi do firmy, w których opisuje swoje odkrycia.
Co to jest UPnP?
Rozważmy najpierw powiązany, tradycyjny scenariusz; ponieważ mamy czytelników z różnych środowisk i dziedzin, ważne jest, aby zacząć od podstaw. Za każdym razem, gdy podłączasz urządzenie USB, takie jak mysz, klawiatura, przenośny dysk twardy, do komputera, korzystasz z protokołu Plug and Play (PnP). Urządzenie jest natychmiast rozpoznawane w całym komputerze; PnP oszczędza Ci kłopotu związanego z dodatkową, ręczną konfiguracją. Podobnie jak PnP, protokół Universal Plug and Play (UPnP) pomaga wykryć wszystkie urządzenia sieciowe w sieci lokalnej. Jest przeznaczony (głównie) do sieci bezprzewodowych w domach i biurach. Typowe scenariusze obejmują podłączenie routera, konsoli do gier, serwera NAS lub drukarki, gdzie urządzenia te zostaną natychmiast rozpoznane przez komputer osobisty i inne urządzenia.
UPnP jest poręczny, umożliwiając wielu urządzeniom szybkie wyszukiwanie klientów w sieci lokalnej. Podobnie jak PnP, znacznie upraszcza konfigurację nowych urządzeń. UPnP może być również automatycznie dostosowywany przez router, umożliwiając urządzeniom dostęp poza siecią lokalną. Korzystając z innego popularnego protokołu, Internet Gateway Device (IGD), klient UPnP może uzyskać zewnętrzny adres IP dla sieci i dodać nowe mapowania przekierowań portów w ramach procesu konfiguracji. Ta metoda może wydawać się interesująca z punktu widzenia użytkownika, ale ta zaleta wykorzystuje również luki w zabezpieczeniach i ataki na dużą skalę. UPnP został zaprojektowany zasadniczo do użytku w zaufanych sieciach lokalnych, w których protokół nie wymaga implementacji żadnej formy uwierzytelniania ani weryfikacji.
Protokół UPnP domyślnie nie implementuje uwierzytelniania, dlatego implementacje urządzeń UPnP muszą implementować dodatkową usługę ochrony urządzenia lub usługę bezpieczeństwa urządzenia. Niestandardowe rozwiązanie o nazwie UPnP-UP (Universal Plug and Play – User Profile) oferuje rozszerzenie umożliwiające uwierzytelnianie użytkowników i mechanizmy autoryzacji dla urządzeń i aplikacji UPnP. Wiele implementacji urządzeń UPnP nie posiada mechanizmów uwierzytelniania i domyślnie zakłada, że systemy lokalne i ich użytkownicy są całkowicie godni zaufania.
Odkryto lukę w zabezpieczeniach serwera NAS TerraMaster w protokole UPnP
TerraMaster Technology Co., Ltd. to chińska firma specjalizująca się w oprogramowaniu komputerowym, sieciowych systemach pamięci masowej (NAS) i systemach pamięci masowej podłączanych bezpośrednio (DST). Niedawno Kevin Norman opublikował wpis na blogu , w którym ujawnił lukę w zabezpieczeniach protokołu UPnP TerraMaster, która szybko rozpowszechniła się na Reddicie i w serwisach Hacker News . Kevin, inżynier oprogramowania z Wielkiej Brytanii, poinformował, że zgłosił swoje obawy TerraMaster w lutym tego roku pocztą elektroniczną po przeprowadzeniu niezależnych testów.
Kevin odkrył lukę w zabezpieczeniach UPnP za pomocą TerraMaster F2-210. Odkrycie to zwróciło jego uwagę, prawdopodobnie ze względu na jego świadomość i obawy związane z korzystaniem z protokołów UPnP, o czym wspominał i cytował w innych swoich artykułach.
Serwerami NAS i wieloma innymi urządzeniami sieciowymi zazwyczaj administruje się za pomocą interfejsu internetowego, który często jest tym samym graficznym interfejsem użytkownika (GUI). W przypadku TerraMaster, do obsługi serwera NAS używany jest system operacyjny TerraMaster (TOS). System ten żąda dostępu do graficznego interfejsu użytkownika poprzez odwiedzenie nazwy hosta serwera NAS w sieci, używając portu 8181. Interfejs systemowy otwarcie informuje, że serwer NAS nie jest publicznie dostępny.
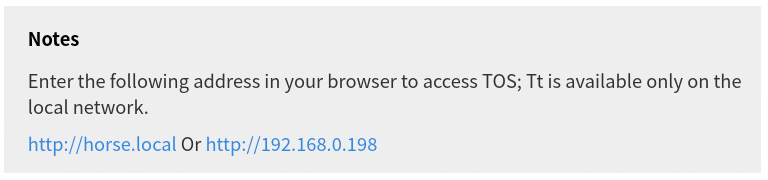
Kevin wyjaśnia jednak, że po kilku dniach od zainstalowania serwera NAS odkrył, że może się z nim połączyć za pomocą swojego publicznego adresu IP, mimo że nie przekierował portów. Ponownie, interfejs graficzny poinformował, że dostęp do serwera NAS jest możliwy tylko z sieci lokalnej.
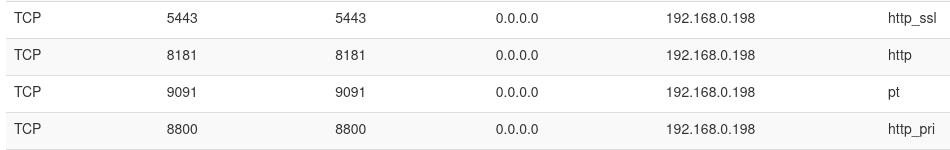
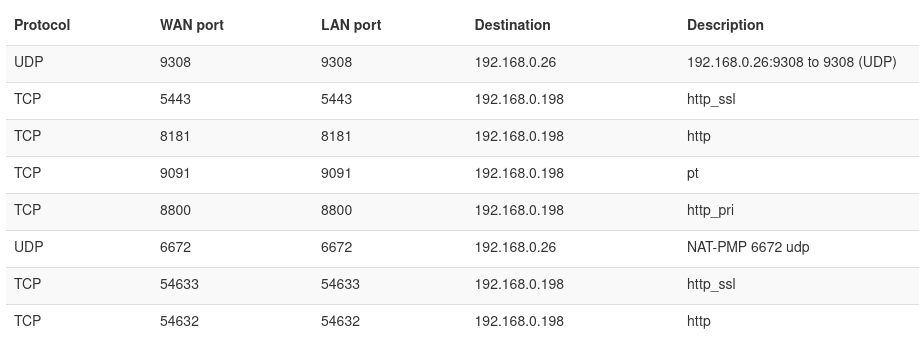
Sprawdził reguły przekierowywania portów routera i stwierdził, że serwer NAS udostępniał cztery porty za pomocą protokołu UPnP. Był on dostępny nie tylko dla sieci zewnętrznej przez port 8181, ale także przez port 5443. Kevin dodał, że inne porty to 9091 i 8800, dla których nie mógł znaleźć żadnego wyjaśnienia. Port 9091 jest zazwyczaj używany przez Portainer, narzędzie do zarządzania kontenerami dla Dockera, którego nie zainstalował na serwerze NAS.
Domyślił się, że programiści TerraMaster korzystali z tych portów i prawdopodobnie zapomnieli usunąć konfigurację, aby je poprawić przed udostępnieniem oprogramowania. „ Wygląda na to, że potencjalnie niektóre z tych reguł zostały pominięte w procesie rozwoju”. Kevin skomentował: „Ufam, że ten NAS to niezawodny sprzęt; mam jednak wątpliwości co do zaufania jego interfejsowi webowemu do otwartego internetu. Generalnie dobrą praktyką jest i tak udostępnianie jak najmniejszej ilości danych publicznie dostępnemu internetowi! ”
Poza tym próbował zmienić port serwera WWW na inny od 8181. System przekierowuje nowy port, ale stary port pozostaje widoczny. Wtedy postanowił skontaktować się z TerraMasterem, aby dowiedzieć się, co się dzieje.
Reakcja i obejście TerraMaster
Kevin skontaktował się z firmą, ale nie otrzymał żadnych rekomendacji ani propozycji rozwiązania problemu. Kevin postanowił działać na własną rękę, uzyskując dostęp do roota routera, który sam odkopał. Wyraża wdzięczność firmie TerraMaster za udostępnienie dostępu do roota.
Po uzyskaniu dostępu do serwera NAS przez SSH i użyciu konta root do eksploracji systemu plików, odkryto plik, który można zmodyfikować. Plik „ /etc/upnp.json ” zawiera listę reguł przekierowania portów. Kevin szybko obszedł ten problem, modyfikując ten plik. Powiedział: „Po prostu zmień wartość bEnable na 0 dla portów, których nie chcesz udostępniać, zrestartuj serwer NAS i sprawdź reguły przekierowania portów”.
„ To prawie całkowicie rozwiązuje problem; jednak wydaje się, że porty 8181 i 5443 pozostają aktywne, ale powodują błąd 404, ponieważ wcześniej przenieśliśmy serwer WWW” – opisuje Kevin. „Jest lepiej niż wcześniej, ale wciąż nie idealnie. Czekam na dalsze instrukcje od Terramastera/aktualizację oprogramowania ”.
Weź pod uwagę, że Kevin jest inżynierem oprogramowania. I jak wielu w branży IT, rozumie i jest bardzo dobrze zaznajomiony z sieciami, kodowaniem i ogólnymi zagadnieniami IT. Ale jest wielu innych, którzy tego nie robią. Zwykli użytkownicy nie będą mogli wejść do systemu i modyfikować zaawansowanych parametrów, nawet po wyszukaniu ich w Google.
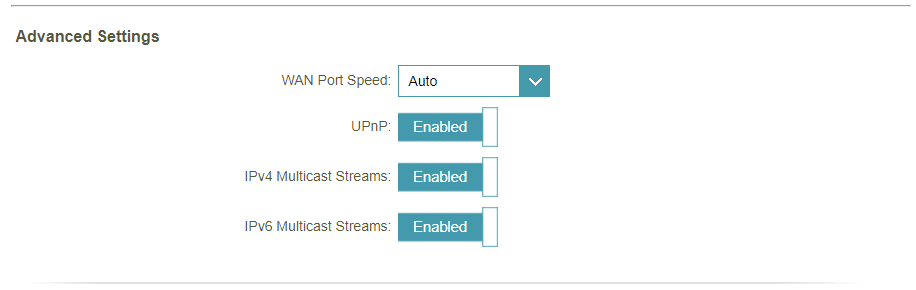
Bez wdawania się w szczegóły techniczne, jeśli naprawdę martwisz się o UPnP, powinieneś je wyłączyć, przynajmniej do czasu dalszych badań i konsultacji. Kevin również ostatecznie wybrał tę opcję.
Rozszerzona opinia i reakcja społeczności
Po skontaktowaniu się z nami, Kevin odpisał do nas i był bardzo uprzejmy, dzieląc się swoją opinią w tej sprawie. Napisał również kolejny wpis na blogu , w którym kontynuuje swoją opinię w tej sprawie. Po ujawnieniu i opublikowaniu luki w zabezpieczeniach, Kevin otrzymał kilka wiadomości od społeczności, z których wiele popierało jego punkt widzenia na UPnP i TerraMaster. Inni nie zgadzali się z jego stanowiskiem.
Powiedział nam, a później napisał na swoim blogu, co następuje: „Niektórzy sugerują wyłączenie UPnP na lokalnym routerze, ale osobiście uważam, że to trochę mija się z celem. Jestem inżynierem oprogramowania, który regularnie zajmuje się infrastrukturą (Kubernetes i tym podobne) – i dlatego mam pewne pojęcie o tym, co robię. Dlatego „mógłbym” wyłączyć UPnP. Myślę, że te produkty NAS nie są przeznaczone do sprzedaży osobom takim jak ja, są raczej skierowane do przeciętnego konsumenta, który nie ma pojęcia, czym jest przekierowanie portów ani UPnP”.
Zgadzamy się z Kevinem w tej kwestii, jak napisaliśmy i wyjaśniliśmy w powyższej sekcji.
Kontynuował:
„ Wyłączenie UPnP z pewnością zamyka tę lukę w zabezpieczeniach, ale w realnym świecie zdecydowana większość routerów konsumenckich będzie miała włączoną tę funkcję, a zatem zdecydowana większość tych produktów NAS najprawdopodobniej nieświadomie się naraża”.
Inni sugerują zakup nowego routera, który obsługiwałby dwie oddzielne sieci LAN, dzięki czemu ten NAS mógłby zostać podłączony do sieci LAN, która nie ma bezpośredniego dostępu do internetu/nie obsługuje UPnP. Oczekiwanie, że klienci to zrobią, jest jeszcze bardziej absurdalne. Mógłbym to zrobić, a całkiem możliwe, że w przyszłości, ale obecnie nie czuję potrzeby modernizacji mojego sprzętu sieciowego; działa i jestem z niego zadowolony, ale znowu trochę mija się z celem z tych samych powodów, które opisałem powyżej.
„ Właśnie dlatego zacząłem zgłębiać szczegóły samego urządzenia. Na szczęście TerraMaster zapewnia dostęp do roota na tych urządzeniach, co jest miłe z ich strony. To pozwoliło mi znaleźć rozwiązanie, które udało mi się znaleźć. ”
Załącza również dodatkowe odkrycie, dokonane przez innego użytkownika TerraMaster, dotyczące NAS-a. Kolejny exploit związany z TerraMasterem, dotyczący wycieku hasła administratora, został zamieszczony w komentarzach do wpisu na Hacker News. https://news.ycombinator.com/item?id=26683488.
Użytkownik „kotsec” twierdzi:
„ Nie powinieneś teraz mieć żadnego serwera NAS TerraMaster podłączonego do internetu. W zeszłym miesiącu zgłosiłem TerraMasterowi błąd, który nadal nie został naprawiony ”.
„ Wejdź na http://NAS_IP/module/api.php?wap/ , a otrzymasz hasło administratora w postaci skrótu md5crypt. Dlaczego? Zakładam, że to jakiś backdoor/kod deweloperski, ale nie wiem. ”
Czy więc warto używać UPnP?
Zasadniczo korzystanie z UPnP nie powinno być niczym złym. Wydaje się jednak, że protokoły te mają wiele luk w zabezpieczeniach. To nie pierwszy zgłoszony przypadek luki w zabezpieczeniach UPnP; w ostatnich latach pojawiło się kilka kolejnych, związanych z routerami, innymi urządzeniami sieciowymi i sieciami lokalnymi.
Zazwyczaj ataki na luki w zabezpieczeniach UPnP nie są przeprowadzane na użytkownikach domowych, lecz na użytkownikach SOHO i SMB. Niemniej jednak, może się to zdarzyć. W każdym razie serwer NAS nie powinien być urządzeniem żądającym przekierowań z publicznego internetu. Kevin i inni użytkownicy TerraMaster wciąż czekają na poprawkę lub łatkę rozwiązującą ten problem.
Wygląda na to, że dylemat wyłączenia lub nie UPnP leży wyłącznie po Twojej stronie; chodzi o wybór między bezpieczeństwem a wygodą. Włączenie UPnP w routerze może udostępnić wiele urządzeń i aplikacji do internetu, ale jednocześnie ułatwi Ci zdalny dostęp do nich.
Powinieneś wyłączyć UPnP, jeśli nie planujesz korzystać z aplikacji wymagających przekierowania portów. Najlepszymi przykładami są obecnie konsole i serwery do gier, urządzenia IoT oraz aplikacje peer-to-peer. Jeśli potrzebujesz którejś z tych aplikacji, a mimo to nie chcesz korzystać z UPnP, zawsze możesz ręcznie (tradycyjnie) przekierować porty w routerze. Warto dodać, że Kevin ostatecznie wyłączył UPnP i wydaje się być z tego zadowolony.
Przeczytaj więcej – 4 kroki do bezpiecznego serwera NAS
***Aktualizacja 4-12-2021 – TerraMaster wydał aktualizację oprogramowania sprzętowego ***


 Amazon