

Według raportu Veeam 2022 Ransomware Trends, cyberprzestępcy skutecznie szyfrują średnio 47% danych produkcyjnych, a ofiary są w stanie odzyskać jedynie 69% zainfekowanych danych. Raport dotyczący ransomware został zaprezentowany dzisiaj na konferencji VeeamON 2022 i udostępniony do pobrania przez firmę Veeam.
Według raportu firmy przegrywają walkę o obronę przed atakami ransomware. 72% organizacji doświadczyło częściowych lub całkowitych ataków na swoje repozytoria kopii zapasowych, co znacząco ograniczyło możliwość odzyskania danych bez konieczności płacenia okupu. Raport wykazał również, że 80% skutecznych ataków było wymierzonych w znane luki w zabezpieczeniach, co podkreśla wagę stosowania poprawek i aktualizacji oprogramowania. Niemal wszyscy atakujący próbowali zniszczyć repozytoria kopii zapasowych, aby uniemożliwić ofierze odzyskanie danych bez konieczności płacenia okupu.
Raport Veeam 2022 Ransomware Trends Report przedstawia wyniki niezależnej firmy badawczej, która przebadała 1,000 liderów IT, których organizacje padły ofiarą skutecznego ataku ransomware co najmniej raz w ciągu ostatnich 12 miesięcy. To jedno z najbardziej obszernych opracowań tego typu. To pierwsze tego typu badanie. Analizuje ono kluczowe wnioski z tych incydentów, ich wpływ na środowiska IT oraz kroki podjęte w celu wdrożenia nowoczesnych strategii ochrony danych w celu zapewnienia ciągłości działania. W ramach projektu badawczego przeprowadzono ankietę wśród czterech osób z branży IT (CISO, specjalistów ds. bezpieczeństwa, administratorów kopii zapasowych i działów operacyjnych IT), aby zrozumieć stopień dostosowania poziomu cyberbezpieczeństwa w organizacjach.
„Ransomware zdemokratyzowało kradzież danych i wymaga od organizacji z każdej branży wspólnego wysiłku, aby zmaksymalizować ich możliwości naprawy i odzyskiwania danych bez konieczności płacenia okupu” – powiedział Danny Allan, dyrektor ds. technologii w Veeam. „Płacenie cyberprzestępcom za odzyskanie danych nie jest strategią ochrony danych. Nie ma gwarancji ich odzyskania, ryzyko utraty reputacji i zaufania klientów jest wysokie, a co najważniejsze, napędza to samospełniającą się przepowiednię, która nagradza działalność przestępczą”.
Zapłacenie okupu nie jest strategią odzyskiwania
Spośród przebadanych organizacji 76% cyberofiar zapłaciło okup, aby zakończyć atak i odzyskać dane. Niestety, podczas gdy 52% zapłaciło okup i udało się odzyskać dane, 24% zapłaciło okup, ale nadal nie udało się odzyskać danych – co daje prawdopodobieństwo 1:3, że zapłacenie okupu i tak nie doprowadzi do odzyskania danych. Co ciekawe, 19% organizacji nie zapłaciło okupu, ponieważ mogło odzyskać swoje dane. Do tego właśnie musi dążyć pozostałe 81% cyberofiar – odzyskanie danych bez płacenia okupu.
„Jedną z cech charakterystycznych silnej, nowoczesnej strategii ochrony danych jest zobowiązanie do przestrzegania jasnej polityki, zgodnie z którą organizacja nigdy nie zapłaci okupu, lecz dołoży wszelkich starań, aby zapobiegać atakom, naprawiać ich skutki i odzyskiwać po nich siły” – dodał Allan. „Pomimo wszechobecnego i nieuniknionego zagrożenia ze strony ransomware, narracja, że firmy są wobec niego bezradne, nie jest prawdziwa. Edukuj pracowników i zadbaj o to, aby przestrzegali nienagannej higieny cyfrowej; regularnie przeprowadzaj rygorystyczne testy rozwiązań i protokołów ochrony danych oraz twórz szczegółowe plany ciągłości działania, które przygotują kluczowych interesariuszy na najgorsze scenariusze”.
Zapobieganie wymaga staranności zarówno ze strony działu IT, jak i użytkowników
„Powierzchnia ataku” przestępców jest zróżnicowana. Cyberprzestępcy najczęściej uzyskują dostęp do środowisk produkcyjnych poprzez nieuprawnionych użytkowników, którzy klikają złośliwe linki, odwiedzają niezabezpieczone strony internetowe lub odpowiadają na wiadomości phishingowe, ujawniając w ten sposób, że wielu incydentów można uniknąć. Po uzyskaniu dostępu do środowiska, zaobserwowano bardzo niewielką różnicę we wskaźnikach infekcji między serwerami centrów danych, platformami zdalnych biur i serwerami hostowanymi w chmurze.
W większości przypadków intruzi wykorzystywali znane luki w zabezpieczeniach, w tym popularne systemy operacyjne i hiperwizory, platformy NAS i serwery baz danych, nie pozostawiając kamienia na kamieniu i wykorzystując wszelkie niezałatane lub przestarzałe oprogramowanie. Warto zauważyć, że specjaliści ds. bezpieczeństwa i administratorzy kopii zapasowych zgłaszali znacznie wyższe wskaźniki infekcji w porównaniu z działami operacji IT lub CISO, co sugeruje, że „osoby bliżej problemu dostrzegają jeszcze więcej problemów”.
Naprawa zaczyna się od niezmienności
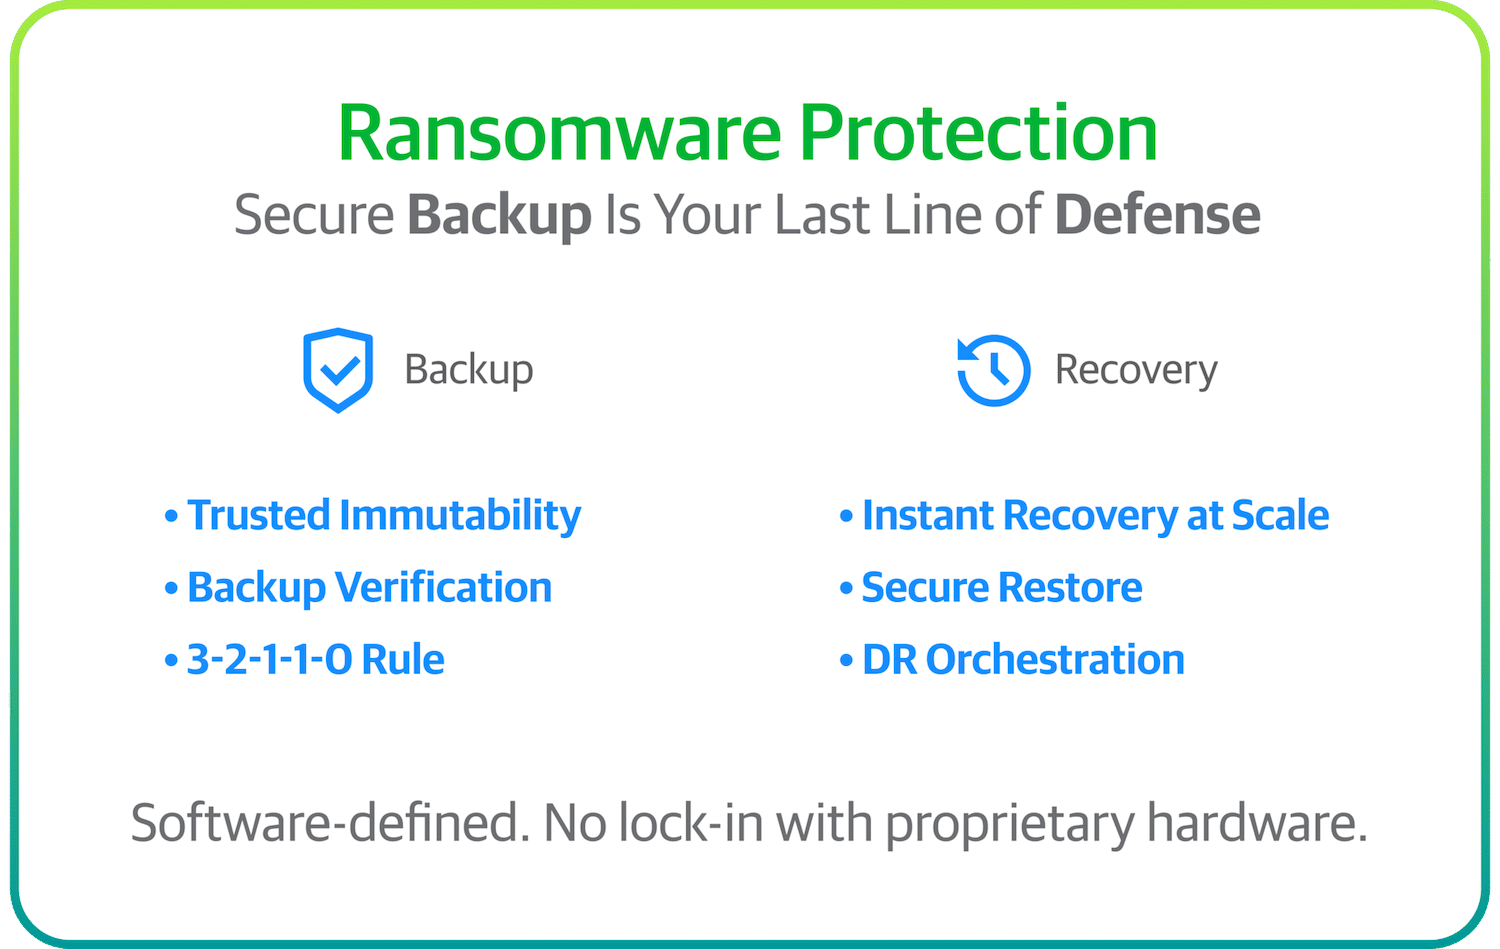
Respondenci ankiety potwierdzili, że 94% atakujących próbowało zniszczyć repozytoria kopii zapasowych, a w 72% przypadków strategia ta okazała się przynajmniej częściowo skuteczna. Takie usunięcie systemu odzyskiwania danych organizacji jest popularną strategią ataków, ponieważ zwiększa prawdopodobieństwo, że ofiary nie będą miały innego wyboru niż zapłacenie okupu. Jedynym sposobem zabezpieczenia się przed takim scenariuszem jest posiadanie co najmniej jednej niezmiennej lub odizolowanej warstwy w ramach struktury ochrony danych – co 95% ankietowanych stwierdziło, że obecnie posiada. Wiele organizacji zgłosiło, że posiada pewien poziom niezmienności lub odizolowanych nośników w więcej niż jednej warstwie swojej strategii dyskowej, chmurowej i taśmowej.
Inne kluczowe ustalenia raportu Veeam 2022 Ransomware Trends obejmują:
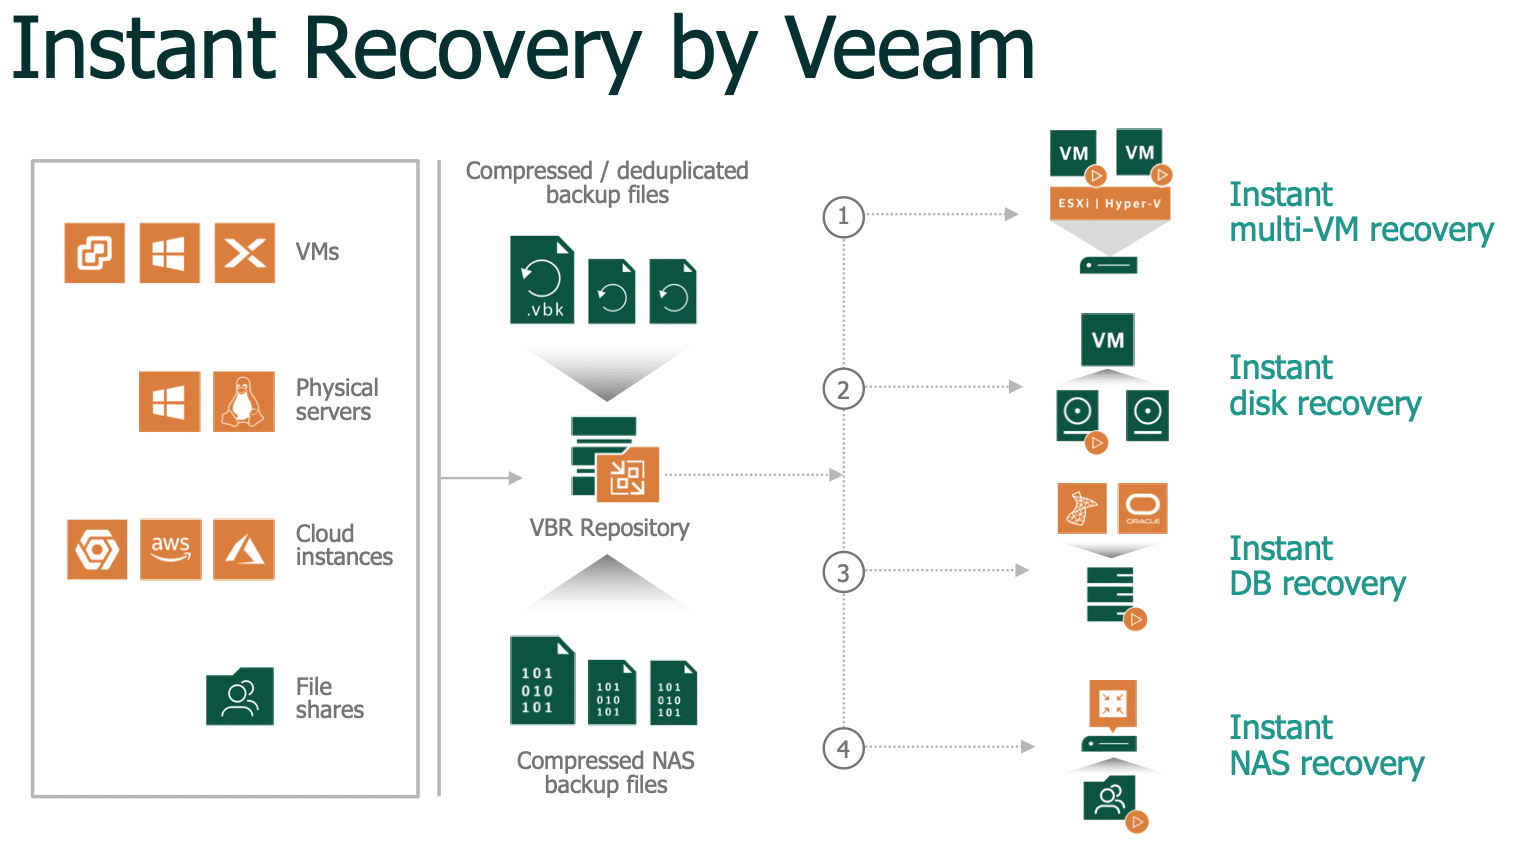
- Orkiestracja ma znaczenieAby proaktywnie zapewnić odzyskiwalność swoich systemów, co szósty (16%) zespół IT automatyzuje walidację i odzyskiwalność kopii zapasowych, aby zapewnić możliwość przywrócenia serwerów. Następnie, podczas usuwania skutków ataku ransomware, 46% respondentów korzysta z odizolowanej „piaskownicy” lub obszaru przejściowego/testowego, aby upewnić się, że odzyskane dane są czyste przed ponownym uruchomieniem systemów w środowisku produkcyjnym.
- Wyrównanie organizacji musi być ujednolicone81% respondentów uważa, że strategie cyberbezpieczeństwa i ciągłości działania/odzyskiwania po awarii w ich organizacjach są spójne. Jednak 52% respondentów uważa, że interakcje między tymi zespołami wymagają poprawy.
- Kluczem jest dywersyfikacja repozytoriówPrawie wszystkie (95%) organizacje mają co najmniej jedną niezmienną lub odizolowaną warstwę ochrony danych. Siedemdziesiąt cztery% korzysta z repozytoriów chmurowych oferujących niezmienność, 67% z lokalnych repozytoriów dyskowych z niezmiennością lub blokadą, a 22% z taśm odizolowanych od sieci. Niezależnie od tego, czy są niezmienne, czy nie, organizacje zauważyły, że oprócz repozytoriów dyskowych, 45% danych produkcyjnych jest nadal przechowywanych na taśmach, a 62% trafia do chmury w pewnym momencie cyklu życia danych.
O Raporcie
Firma Veeam zleciła niezależnej firmie badawczej Vanson Bourne przeprowadzenie ankiety wśród 1,000 bezstronnych liderów IT, dotyczącej wpływu oprogramowania ransomware na ich środowiska oraz ich strategii IT i przyszłych inicjatyw w zakresie ochrony danych. Respondenci reprezentowali organizacje różnej wielkości z 16 krajów regionu APJ, regionu EMEA i obu Ameryk.
Więcej informacji znajdziesz na stronie https://www.veeam.com.
Zasoby pomocnicze:
• Raport Veeam dotyczący trendów w zakresie oprogramowania ransomware w 2022 r.


 Amazon