

W tym tygodniu Rick Vanover z Veeam odwiedził laboratorium StorageReview w Cincinnati, aby wziąć udział w transmisji na żywo i porozmawiać o ransomware. Nie mija więcej niż kilka dni, zanim usłyszymy o kolejnym naruszeniu lub próbie ataku. I nie jest to problem, który dotyka tylko duże organizacje, takie jak Tesla i Garmin. Małe biura są równie narażone na ataki. Właśnie usłyszeliśmy o małej placówce medycznej, której udało się odzyskać dane po ataku ransomware, ale nie bez kosztów. Wydali ponad 10 tys. dolarów na swojego dostawcę usług, aby naprawić szkody.
Jak wiemy, ransomware nie ujawnia swojej obecności. Często pozostaje bezczynny przez dni lub tygodnie, przedzierając się przez system, zanim zaatakuje. To zadanie dla wszystkich specjalistów IT, którzy muszą dołożyć wszelkich starań, aby zapobiec tym atakom. W dużej mierze jest to związane z procedurami tworzenia kopii zapasowych i odzyskiwania danych, ale to nie wszystko. Inteligentne systemy, w tym pamięć podstawowa i zapasowa, muszą wdrożyć plan radzenia sobie z tymi problemami. Niektóre z nich robią duże postępy. W dwóch ostatnich podcastach z Czysty magazyn oraz Exagridomówiliśmy, w jaki sposób te firmy wspierają swoich klientów w walce z oprogramowaniem ransomware.
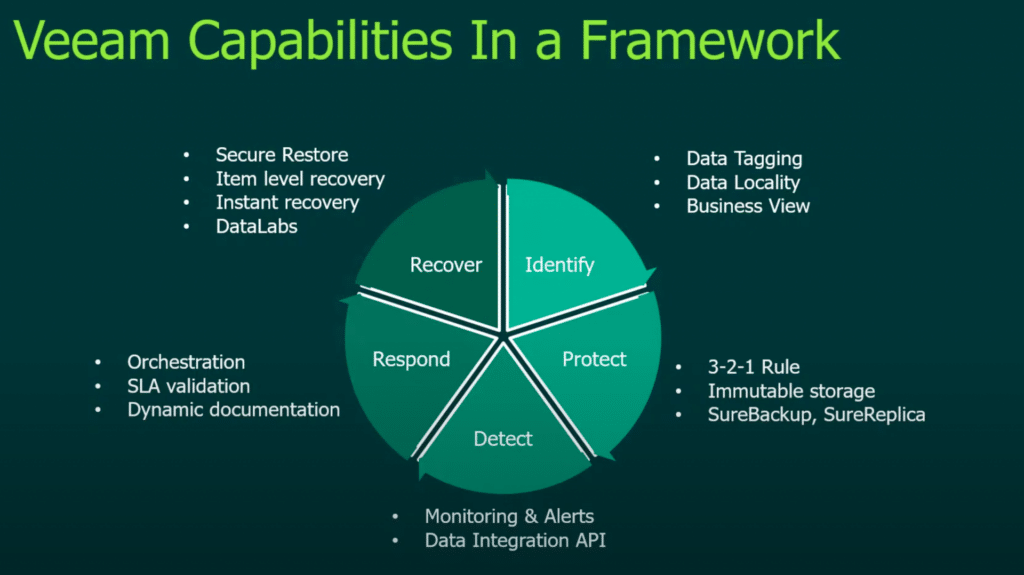
Veeam również ma swoje zdanie na temat ransomware. Chociaż Veeam nie jest w stanie zapewnić wglądu we wszystko, co dzieje się w organizacji, firma opracowała i zmodyfikowała kilka narzędzi, aby pomóc w walce z tym problemem. Co ważne, ich podejście nie ogranicza się do działań naprawczych. Veeam stara się sygnalizować podejrzane problemy, zanim wystąpią jakiekolwiek incydenty, niezależnie od tego, czy chodzi o ransomware, czy o coś innego. Chociaż transmisja na żywo dobiegła końca, warto obejrzeć nagranie, które zawiera aktualną rozmowę, przydatną nawet dla osób niebędących klientami Veeam.



 Amazon