

Wraz z eskalacją ataków złośliwego oprogramowania i ransomware, wszyscy w branży zwracają uwagę na wdrażanie niezawodnych funkcji bezpieczeństwa. VMware odpowiada na to zapotrzebowanie, wprowadzając NSX-T 3.2, który zawiera nie tylko udoskonalenia w zakresie bezpieczeństwa, ale także usprawnienia sieci i wdrażania w chmurze. O wszystkich nowych funkcjach i ulepszeniach pisaliśmy w poprzednim poście.
NSX-T 3.2 wprowadza nowe funkcje służące do identyfikacji i reagowania na ataki złośliwego oprogramowania i oprogramowania wymuszającego okup w sieci, usprawniają identyfikację użytkowników i aplikacji L7, a jednocześnie upraszczają wdrażanie.
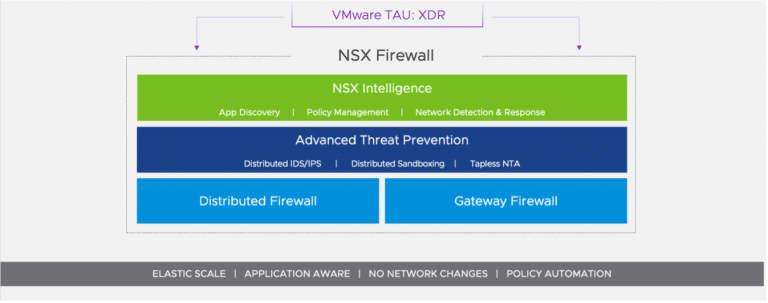
VMware NSX 3.2 Security – rozproszona ochrona przed zaawansowanymi zagrożeniami (ATP)
Techniki włamywania się do urządzeń sieciowych stają się coraz bardziej wyrafinowane. Nie zadowalając się pojedynczym atakiem, atakujący często stosują wiele technik, aby przeniknąć do sieci, poruszając się w niej i kradnąc krytyczne dane. Wcześniejsze metody udaremniania ataków hakerów opierały się w najlepszym razie na mikrosegmentacjach, koncentrujących się wyłącznie na kontroli dostępu, redukując powierzchnię ataku, ale z pewnością niewystarczających do zapewnienia ochrony przed technologiami stosowanymi obecnie.
VMware NSX-T 3.2 wprowadza kilka nowych funkcji skoncentrowanych na wykrywaniu i zapobieganiu atakom wewnątrz sieci. Kiedyś ten rodzaj zabezpieczeń wymagał fizycznego odczepu sieciowego dla każdego segmentu sieci. Te sprzętowe odczepy zakłócałyby działanie sieci, a w przypadku awarii wymiana odczepu wiązałaby się z dużymi nakładami. To rozwiązanie jest całkowicie nieefektywne.
NSX-T Rozproszona ochrona przed złośliwym oprogramowaniem
Technologia dynamicznego złośliwego oprogramowania Lastline, przejęta przez VMware w 2020 roku, jest zintegrowana z rozproszoną zaporą sieciową NSX Distributed Firewall, oferując rozproszone rozwiązanie do zapobiegania złośliwemu oprogramowaniu. Dzięki integracji Lastline z jądrem hiperwizora, wbudowana zapora sieciowa identyfikuje zarówno „znane złośliwe” oprogramowanie, jak i złośliwe oprogramowanie „zero-day”. To duży postęp w porównaniu z poprzednimi metodami obrony przed nowymi wersjami złośliwego oprogramowania.
Rozproszony behawioralny IDPS
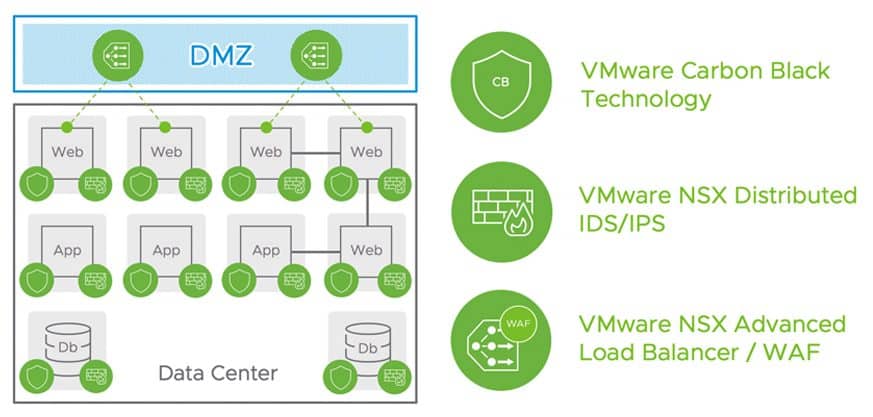
Podczas gdy Intrusion Detection and Prevention System (IDPS) zapewniał głównie wykrywanie włamań na podstawie sygnatur, NSX 3.2 wprowadza również funkcje wykrywania włamań „behawioralnego”. Funkcja ta powiadamia administratorów, gdy obciążenie wykryje anomalie behawioralne, takie jak tunelowanie DNS lub sygnalizowanie, które mogą budzić obawy.
Analiza ruchu sieciowego (NTA)
W NSX-T 3.2 wprowadzono rozproszoną analizę ruchu sieciowego (NTA). NTA służy do określania punktu odniesienia dla zachowania całej sieci i identyfikowania anomalii na poziomie zagregowanej sieci. Anomalie w całej sieci, takie jak ruch boczny, podejrzany ruch RDP i złośliwe interakcje z serwerem Active Directory, mogą na przykład ostrzegać zespoły ds. bezpieczeństwa o trwających atakach i pomagać im w podejmowaniu szybkich działań naprawczych.
Wykrywanie i reagowanie w sieci (NDR)
Choć uczenie maszynowe/sztuczna inteligencja (ML/ML) są użyteczne w tworzeniu nowych technik wykrywania i zapobiegania zagrożeniom, hakerzy wykorzystują tę technologię do omijania istniejących narzędzi bezpieczeństwa. Prowadzi to do przeciążenia alertami i w efekcie do zmęczenia. Przyjrzyjmy się temu bliżej, ponieważ sztuczna inteligencja/uczenie maszynowe (AI/ML) wydaje się być wszechobecne.
Sztuczna inteligencja kontra ML
Sztuczna inteligencja stara się naśladować inteligentne, ludzkie zachowania. Można to osiągnąć za pomocą uczenia maszynowego. System sztucznej inteligencji, który nie wykorzystuje uczenia maszynowego, jest uważany za system ekspercki, ponieważ jego umiejętności opierają się na zdefiniowanym zestawie reguł.
Uczenie maszynowe to specyficzny rodzaj sztucznej inteligencji (AI). Systemy uczenia maszynowego analizują duże zbiory danych, kategoryzują je i tworzą reguły określające, co należy do jakiej kategorii. Uczenie maszynowe może być wykorzystywane do analizy danych o zachowaniu sieci i kategoryzowania ich jako normalnych lub anomalii na podstawie zdefiniowanego zestawu reguł.
Uczenie maszynowe występuje w dwóch wariantach: nadzorowanym i nienadzorowanym . Nadzorowane uczenie maszynowe polega na mapowaniu zmiennych wejściowych na zmienne wyjściowe w celu precyzyjnego przewidywania analizowanych danych. Algorytmy uczenia maszynowego, wykorzystywane do wykrywania zagrożeń, mogą wykorzystywać podejrzane zachowania i przypisywanie kategorii „złośliwych” do tworzenia klasyfikatorów zagrożeń, a następnie wykorzystywać ten klasyfikator do analizy nowych próbek.
W nienadzorowanym uczeniu maszynowym (ML ) system grupuje grupy danych w oparciu o ich cechy. Rezultatem jest identyfikacja grup o podobnych elementach, co pozwala analitykowi na analizę dużej liczby podobnych próbek w oparciu o jedną decyzję.
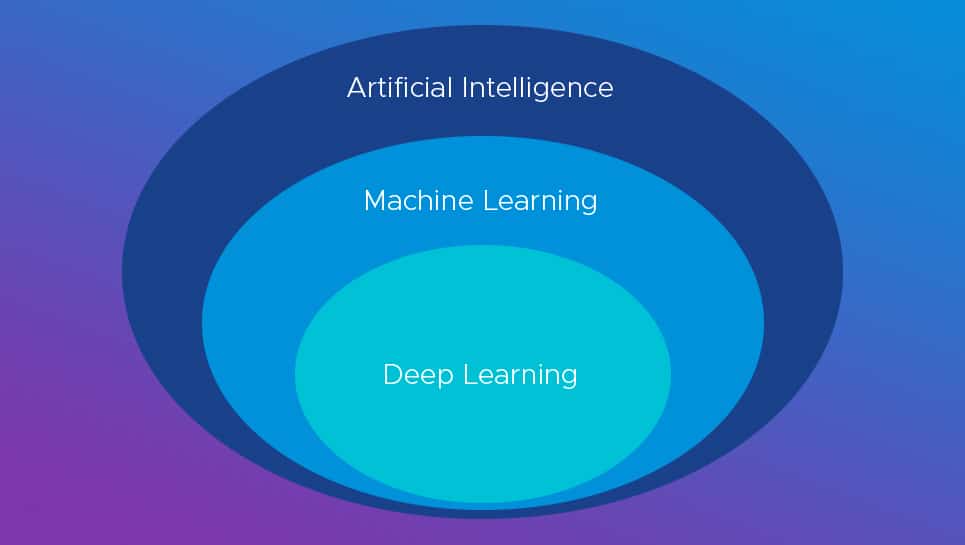
Istnieje również uczenie głębokie: specyficzny rodzaj uczenia maszynowego, który wykorzystuje sieci neuronowe zamiast analizy statystycznej do analizy danych. Uczenie głębokie jest szczególnie skuteczne w znajdowaniu klasyfikacji w dużych zbiorach danych. Jednak wadą uczenia głębokiego jest jego ograniczona zdolność wyjaśniania, dlaczego coś należy do określonej grupy, na przykład dlaczego plik wykonywalny jest niebezpieczny.
Tak jak dostawcy próbują tworzyć bezpieczne systemy za pomocą narzędzi AI/ML, tak samo robią hakerzy na całym świecie. Wykorzystują zebrane do tej pory dane i tworzą złośliwe zachowania. Nazywa się to „adversarial learning”, a programiści muszą definiować tego typu ataki i tworzyć blokady, aby uniemożliwić im włamanie się do systemu.
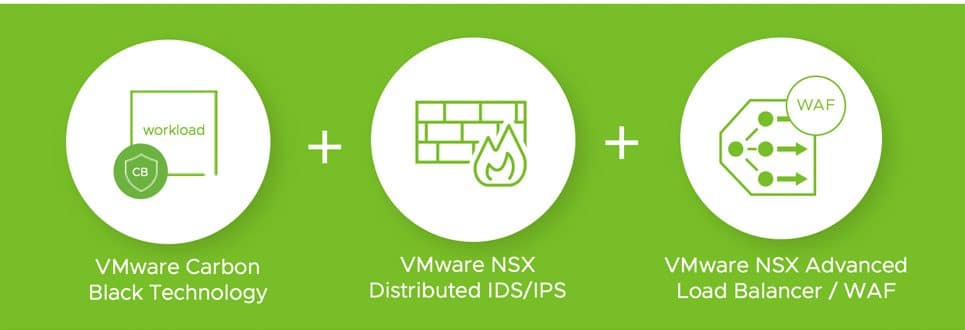
Wykorzystując zaawansowane techniki sztucznej inteligencji i uczenia maszynowego, rozwiązanie NSX-T 3.2 Network Detection and Response konsoliduje wskaźniki IOC z różnych systemów wykrywania, takich jak IDS, NTA, wykrywanie złośliwego oprogramowania itp., aby zapewnić „widok kampanii”, który ilustruje konkretne ataki w danym momencie. Wizualizacja MITRE ATT&CK pomaga klientom zobaczyć konkretny etap łańcucha śmierci poszczególnych ataków, a widok „sekwencji czasowej” pomaga zrozumieć sekwencję zdarzeń, które przyczyniły się do ataku na sieć.
Kluczowe ulepszenia zapory sieciowej
Oprócz zapewnienia zaawansowanych możliwości zapobiegania zagrożeniom w NSX-T 3.2, równie ważnym obszarem innowacji jest wprowadzenie znaczących udoskonaleń dla podstawowych możliwości zapory sieciowej.
Przed wprowadzeniem NSX-T 3.2 obciążenia podłączone zarówno do portów przełączników N-VDS opartych na nakładce, jak i portów przełączników opartych na VLAN, wymagały od klientów przeniesienia portów przełączników VLAN z VDS do N-VDS, aby można było wdrożyć rozproszoną zaporę sieciową. Dzięki NSX-T 3.2 natywne grupy DVPG VLAN są obsługiwane bez zmian, bez konieczności przechodzenia na N-VDS. W efekcie, rozproszone zabezpieczenia można osiągnąć w pełni płynnie, bez konieczności modyfikowania jakichkolwiek konstrukcji sieciowych.
Dzięki NSX-T 3.2 reguły zapory sieciowej Distributed Firewall można tworzyć i modyfikować natywnie w vCenter. Dla małych i średnich klientów VMware ta funkcja eliminuje konieczność korzystania z oddzielnego interfejsu NSX Manager.
We wcześniejszych wersjach NSX obsługiwał kontrolę dostępu opartą na tożsamości użytkownika. W tej nowej wersji wprowadzono możliwość bezpośredniego połączenia z usługą Microsoft Active Directory, obsługującą mapowanie tożsamości użytkownika. Dla klientów, którzy nie korzystają z uwierzytelniania użytkowników w usłudze Active Directory, NSX obsługuje VMware vRealize Log Insight jako dodatkową metodę mapowania tożsamości użytkownika. To ulepszenie funkcji dotyczy zarówno zapory NSX Distributed Firewall, jak i zapory NSX Gateway Firewall.
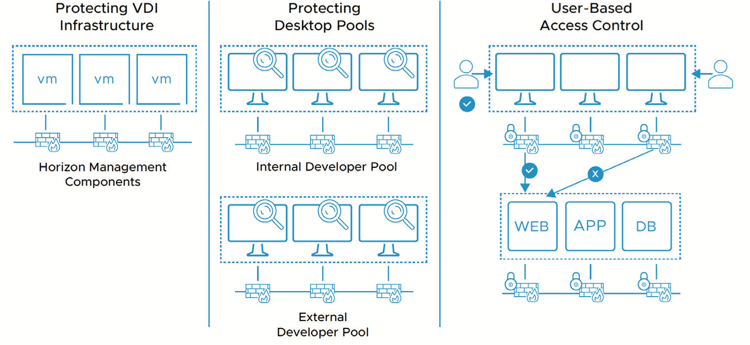
Ulepszona identyfikacja aplikacji L7 dla rozproszonych i bramowych zapór sieciowych
Zestaw sygnatur został rozszerzony do około 750 aplikacji. W przeciwieństwie do dostawców zapór obwodowych, NSX koncentruje się na aplikacjach wewnętrznych hostowanych przez przedsiębiorstwa, a nie na identyfikacji aplikacji internetowych. To ulepszenie funkcji dotyczy zarówno rozproszonej zapory sieciowej NSX, jak i zapór bramowych.
Inteligencja NSX
NSX Intelligence zapewnia wgląd w cały ruch aplikacji w sieci. Administratorzy tworzą polityki mikrosegmentacji, aby zmniejszyć powierzchnię ataku. Potok przetwarzania deduplikuje, agreguje i koreluje ruch wschód-zachód, zapewniając dogłębny wgląd.
Wraz z rozwojem infrastruktury aplikacji, platforma analityki bezpieczeństwa musi się rozwijać. Ta nowa wersja przeniosła usługę z samodzielnego urządzenia do skonteneryzowanej architektury mikrousług opartej na Kubernetes. Ta zmiana architektoniczna zabezpiecza jezioro danych NSX Intelligence na przyszłość i docelowo umożliwi skalowanie rozwiązania do n-węzłowych klastrów Kubernetes. Ta aktualizacja sprawia, że NSX Intelligence idealnie nadaje się dla dużych przedsiębiorstw, zwłaszcza dzięki funkcji skalowania poziomego.
Zapora sieciowa NSX Gateway
Podczas gdy NSX Distributed Firewall koncentruje się na kontroli wschód-zachód w sieci, NSX Gateway Firewall służy do zabezpieczania ruchu przychodzącego i wychodzącego do i ze strefy.
Zapora sieciowa NSX Gateway Firewall w wersji 3.2 została zaktualizowana o istotne funkcje zaawansowanego wykrywania zagrożeń (Advanced Threat Detection). Zapora sieciowa Gateway Firewall może teraz identyfikować zarówno znane, jak i złośliwe oprogramowanie typu zero-day wnikające do sieci lub z niej wychodzące. Ta nowa funkcja opiera się na integracji zapory sieciowej Gateway Firewall z cenioną technologią dynamicznego środowiska testowego Lastline.
Użytkownicy i aplikacje wewnętrzne, które docierają do złośliwych stron internetowych, stanowią ogromne zagrożenie bezpieczeństwa, którym należy się zająć. Ponadto przedsiębiorstwa muszą ograniczać dostęp do internetu, aby przestrzegać korporacyjnych zasad korzystania z internetu.
Zapora sieciowa NSX Gateway w wersji 3.2 może również ograniczać dostęp do stron internetowych, uniemożliwiając użytkownikom wewnętrznym dostęp do złośliwych witryn na podstawie kategorii, do której należy adres URL, lub jego „reputacji”. Mapowanie adresu URL na kategorie i reputację jest stale aktualizowane przez VMware, więc nawet po wielu zmianach na stronach internetowych, intencje klientów są automatycznie egzekwowane.
Podsumowanie
Wersja 3.2 NSX-T wprowadza znaczące ulepszenia do istniejących zabezpieczeń NSX-T. Aktualizacje zapory sieciowej NSX Gateway Firewall rozwiązują problem ciągłego zagrożenia ze strony hakerów zewnętrznych, ale także odpowiadają na potrzebę kontrolowania wewnętrznego dostępu do zewnętrznych stron internetowych. Jedną z ciekawszych aktualizacji w tej wersji jest AI/ML i sposób, w jaki jest ona wykorzystywana do analizy ruchu i realizacji inteligentnych funkcji IDPS, NTA i NDR. Zapewnia to administratorom narzędzia do zapobiegania wszechobecnemu zagrożeniu hakerskiemu.


 Amazon