

Dell SonicWALL TZ to niedroga, a jednocześnie wydajna linia zapór sieciowych klasy korporacyjnej, przeznaczona dla małych i średnich firm, biur zdalnych i oddziałów oraz punktów sprzedaży detalicznej. Seria SonicWALL TZ oferuje w tych zastosowaniach szereg funkcji ochronnych, a także zaawansowane usługi bezpieczeństwa, wykorzystujące wbudowane i chmurowe zabezpieczenia antywirusowe, antyspyware, system zapobiegania włamaniom oraz filtrowanie adresów URL. Nowa linia zapór sieciowych firmy Dell jest również przystosowana do obsługi ataków szyfrowanych, ponieważ posiada moc obliczeniową niezbędną do inspekcji szyfrowanych połączeń SSL pod kątem najnowszych zagrożeń.
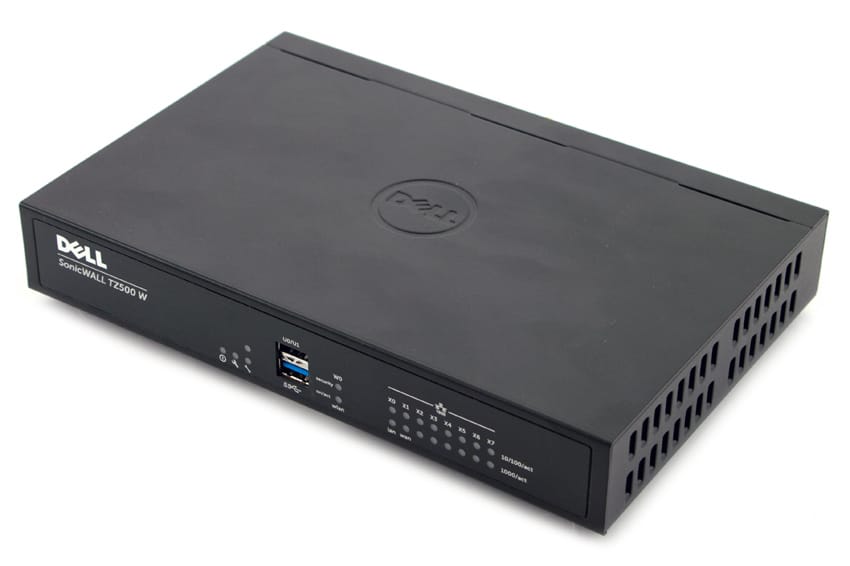
W tej recenzji przyjrzymy się modelowi TZ500, który jest jednym z modeli, które Dell kieruje do klientów z sektora MŚP. Firma SonicWALL, przejęta przez Dell w 2012 roku, od dłuższego czasu jest liderem rynku w dziedzinie zaawansowanych zabezpieczeń sieciowych, bezpiecznego dostępu zdalnego i zabezpieczeń poczty e-mail, dlatego ich najnowsza zapora sieciowa jest mile widzianym dodatkiem do laboratorium StorageReview. W porównaniu z topowym modelem TZ600, charakteryzuje się ona nieco niższą przepustowością, mniejszą liczbą interfejsów miedzianych 1 GbE (8 zamiast 10) i nie posiada tylnego gniazda rozszerzeń. Mimo to oferuje wystarczającą ochronę i wydajność klasy korporacyjnej, aby powstrzymać cyberataki, jednocześnie pomagając w zarządzaniu siecią firmy. Seria SonicWALL TZ jest również wyposażona w globalny system zarządzania (GMS) firmy Dell, który umożliwia administratorom wdrażanie i zarządzanie zaporami sieciowymi serii SonicWALL TZ z jednego systemu w centrali.
Urządzenie SonicWALL TZ500 jest wyposażone w opcjonalną zintegrowaną kartę sieci bezprzewodowej 802.11ac, IPSec i SSL VPN, funkcję failover poprzez zintegrowaną obsługę 3G/4G, równoważenie obciążenia i segmentację sieci. Wszystkie te funkcje łączą zaawansowane funkcje sieciowe z zaawansowanymi zabezpieczeniami, tworząc naprawdę imponujący pakiet.
Zapora sieciowa TZ500 Network Security Firewall objęta jest roczną gwarancją, a jej cena wynosi około 1,200 dolarów.
SPECYFIKACJA
- System operacyjny: SonicOS 6.2.x
- Procesor bezpieczeństwa: 4x1GHz
- Pamięć (RAM): 1 GB
- Interfejsy miedziane 1 GbE: 8
- Rozszerzenie: 2 USB
- Przepustowość inspekcji zapory sieciowej: 1,400 Mb/s
- Pełna przepustowość DPI: 400 Mb/s
- Przepustowość inspekcji aplikacji: 1,000 Mb/s
- Przepustowość IPS: 1,000 Mb/s
- Przepustowość inspekcji antywirusowej: 400 Mb/s
- Przepustowość IMIX: 700 Mb/s
- Inspekcja i deszyfrowanie SSL (DPI SSL): 150 Mb/s
- Przepustowość IPSec VPN: 1,000 Mb/s
- Połączenia na sekundę: 20 000/sek.
- Maksymalna liczba połączeń (SPI): 750 000
- Maksymalna liczba połączeń (DPI): 375 000
- Użytkownicy logowania jednokrotnego (SSO): 500
- Interfejsy VLAN: 50
- Obsługiwane punkty SonicPoints (maksymalnie): 16
- Tunele VPN typu site-to-site: 25
- Klienci VPN IPSec (maksymalnie): 2 (25)
- Licencje SSL VPN (maksymalnie): 2 (150)
- Pakiet wirtualnej pomocy (maksymalnie): 1 (30-dniowy okres próbny)
- Szyfrowanie/uwierzytelnianie: DES, 3DES, AES (128, 192, 256-bit), MD5, SHA-1, kryptografia Suite B
- Wymiana kluczy: Diffie Hellman Grupy 1, 2, 5, 14
- Sieć VPN oparta na trasach: RIP, OSPF
- Obsługa certyfikatów: Verisign, Thawte, Cybertrust, RSA Keon, Entrust i Microsoft CA dla Dell SonicWALL-do-Dell SonicWALL VPN, SCEP
- Funkcje VPN: wykrywanie martwych węzłów, DHCP przez VPN, IPSec NAT Traversal, redundantna brama VPN, VPN oparty na trasach
- Obsługiwane globalne platformy klientów VPN: Microsoft® Windows Vista 32/64-bit, Windows 7 32/64-bit, Windows 8.0 32/64-bit, Windows 8.1 32/64-bit
- NetExtender: Microsoft Windows Vista 32/64-bitowy, Windows 7, Windows 8.0 32/64-bitowy, Windows 8.1 32/64-bitowy, Mac OS X 10.4+, Linux FC3+/Ubuntu 7+/OpenSUSE
- Połączenie mobilne: Apple iOS, Mac OS X, Google Android, Kindle Fire, Windows 8.1 (wbudowany)
- Usługi głębokiej inspekcji pakietów: Gateway Anti-Virus, Anti-Spyware, Intrusion Prevention, DPI SSL
- Usługa filtrowania treści (CFS): skanowanie adresu URL HTTP, adresu IP HTTPS, słów kluczowych i treści, kompleksowe filtrowanie na podstawie typów plików, takich jak ActiveX, Java, pliki cookie w celu zapewnienia prywatności, listy dozwolone/zabronione
- Wymuszona ochrona antywirusowa i antyspyware klienta: McAfee
- Kompleksowa usługa antyspamowa: Obsługiwana
- Inteligencja i kontrola aplikacji: Tak
- Wizualizacja aplikacji: Tak
- Przypisanie adresu IP: statyczny (DHCP, PPPoE, L2TP i klient PPTP), wewnętrzny serwer DHCP, przekaźnik DHCP
- Tryby NAT: 1:1, 1:wiele, wiele:1, wiele:wiele, elastyczny NAT (nakładające się adresy IP), PAT, tryb transparentny
- Protokoły routingu: BGP, OSPF, RIPv1/v2, trasy statyczne, routing oparty na zasadach, multicast
- QoS: priorytet przepustowości, maksymalna przepustowość, gwarantowana przepustowość, oznaczenie DSCP, 802.1e (WMM)
- Uwierzytelnianie XAUTH/RADIUS, Active Directory, SSO, LDAP, Novell, wewnętrzna baza danych użytkowników, usługi terminalowe, Citrix
- Lokalna baza użytkowników: 250
- VoIP: pełny H.323v1-5, SIP
- Standardy: TCP/IP, UDP, ICMP, HTTP, HTTPS, IPSec, ISAKMP/IKE, SNMP, DHCP, PPPoE, L2TP, PPTP, RADIUS, IEEE 802.3
- Certyfikaty: VPNC, IPv6 (faza 2), zapora sieciowa ICSA
- Oczekujące certyfikaty: Common Criteria NDPP, FIPS 140-2 (z pakietem B) poziom 2, ICSA Anti-virus, UC APL
- Karta dostępu powszechnego (CAC)
- Wysoka dostępność: aktywny/rezerwowy z synchronizacją stanową
Projektowanie i budowa
Dell SonicWALL TZ500 jest dostępny w kompaktowej, ale bardzo wytrzymałej, całkowicie metalowej obudowie. TZ500 posiada specjalne złącze kabla zasilającego z blokadą, w przeciwieństwie do tradycyjnego złącza typu bullet, stosowanego w wielu urządzeniach zasilanych prądem stałym. Jedną z zalet tego rozwiązania jest to, że zacisku praktycznie nie da się przypadkowo odłączyć ani zdjąć, co eliminuje ryzyko uszkodzenia zapory sieciowej przez podłączenie innego, niezgodnego źródła zasilania.
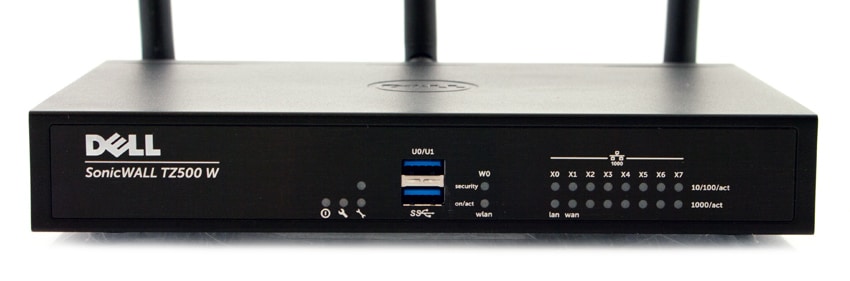
Na środku znajdują się diody LED zasilania, testu (szybko miga, inicjuje, wolno miga, tryb awaryjny), serwisowe oraz dwa porty USB 3.0 (przełączanie awaryjne WAN 3G/4G). Po prawej stronie panelu przedniego znajdują się diody LED połączenia i aktywności: w górnym rzędzie znajdują się diody 10/100 Mb/s, a w dolnym 1 Gb/s.
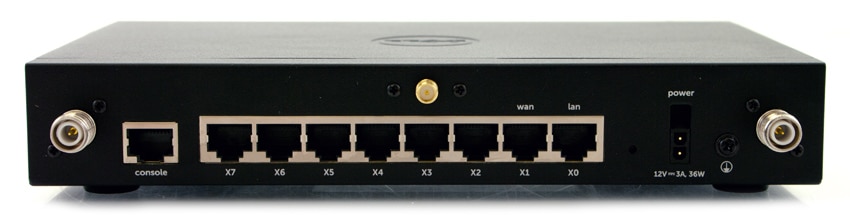
Na tylnym panelu znajduje się osiem konfigurowalnych portów przełącznika 1 GbE, w tym prekonfigurowany port LAN i WAN. Po prawej stronie znajduje się również bezpieczne gniazdo zasilania. Widoczne są również trzy gwintowane porty do podłączenia anten Wi-Fi.
Interfejs
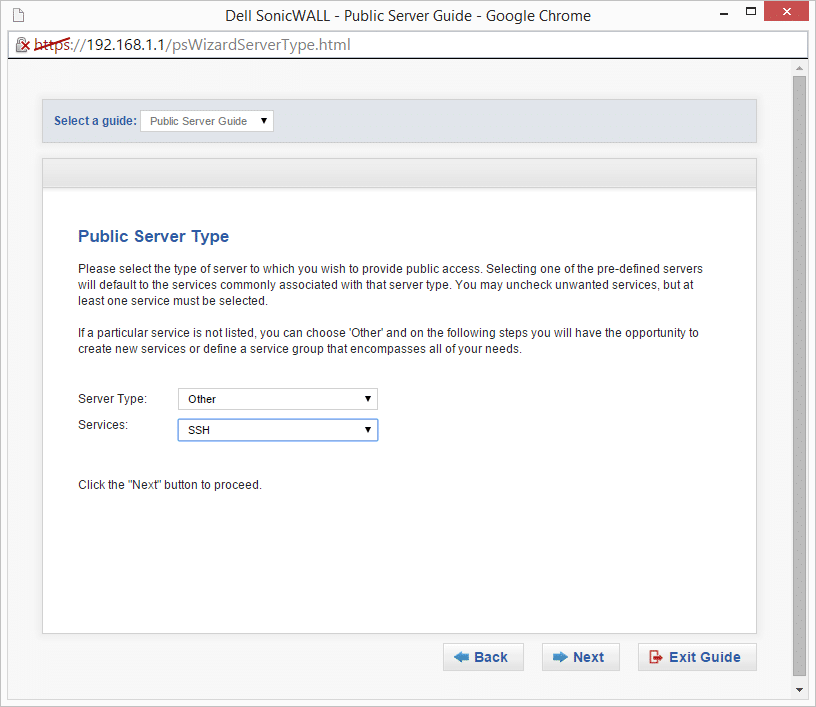
Uruchomienie TZ500 jest dość proste dzięki kreatorom konfiguracji i zaawansowanemu interfejsowi internetowemu, które ułatwiają wdrożenie. Wystarczy podłączyć interfejsy WAN i LAN odpowiednio do internetu i komputera, a następnie włączyć zaporę sieciową. Następnie należy przejść do adresu https://192.168.168.168 w przeglądarce, aby uruchomić przewodnik uruchamiania systemu SonicOS.
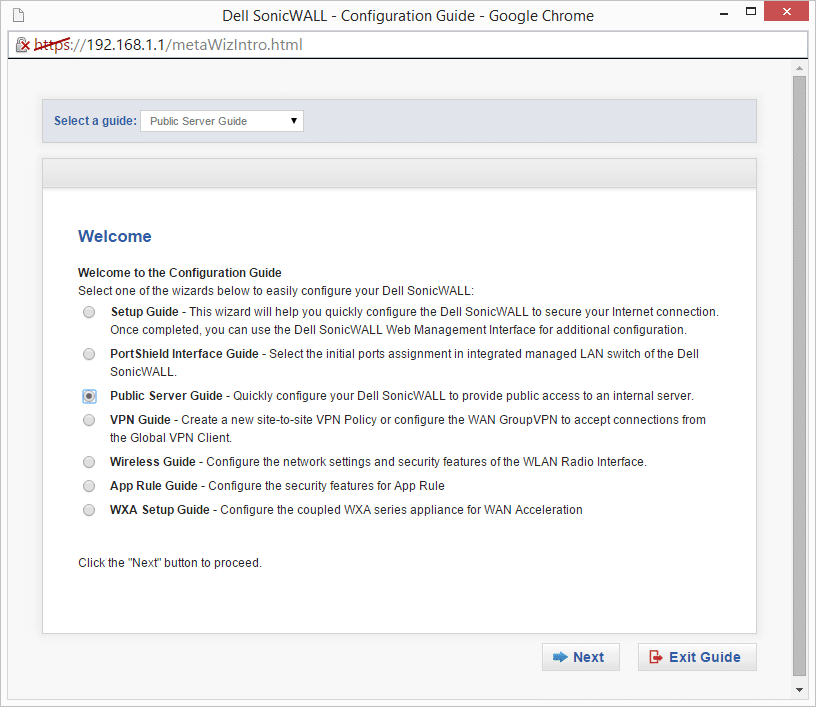
SonicOS oferuje użytkownikom interfejs, który jest prosty w konfiguracji i pomaga usprawnić zarządzanie, co w efekcie może przyczynić się do skrócenia czasu poświęcanego na administrowanie oraz zmniejszenia ogólnych kosztów.
Po skonfigurowaniu wszystkiego, interfejs graficzny wyświetla to, czego można oczekiwać od zarządzania zaporą sieciową. U góry po lewej stronie znajduje się logo Dell SonicWALL, a w prawym górnym rogu znajdują się linki do alertów, kreatorów, pomocy i wylogowania. Bezpośrednio pod tymi linkami znajduje się opcja zmiany trybu, a także otwierania aktualnie wybranej opcji w nowym oknie/karcie. Po lewej stronie ekranu znajduje się kilka zakładek do monitorowania, zarządzania i dostosowywania ustawień zapory sieciowej. Są to (w kolejności malejącej): Panel, System, Sieć, 3G/4G/Modem, Sieć bezprzewodowa, SonicPoint, Zapora sieciowa, Ustawienia zapory sieciowej, DPI-SSL, VoIP, Ochrona antyspamowa, VPN, SSL VPN, Użytkownicy, Wysoka dostępność, Usługi bezpieczeństwa, Przyspieszenie WAN, AppFlow i Log.
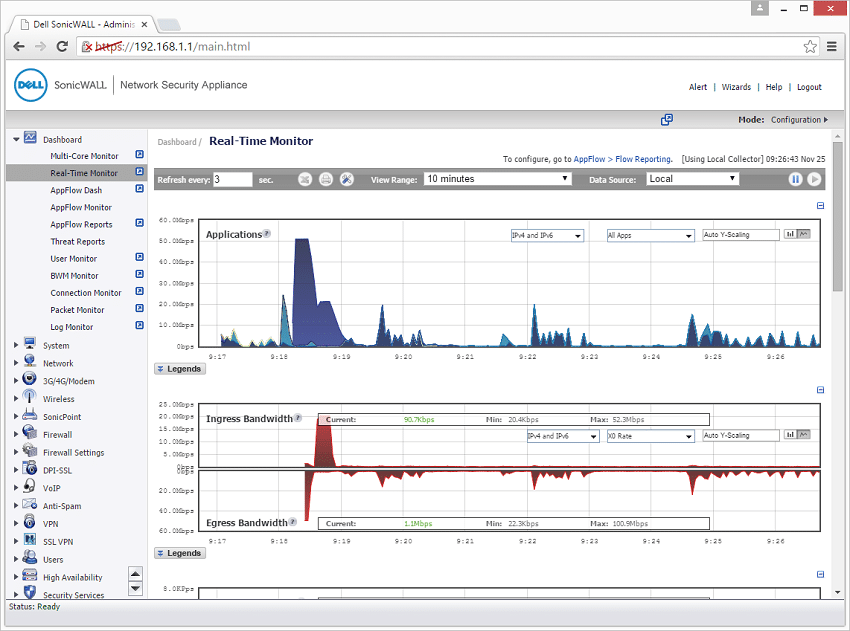
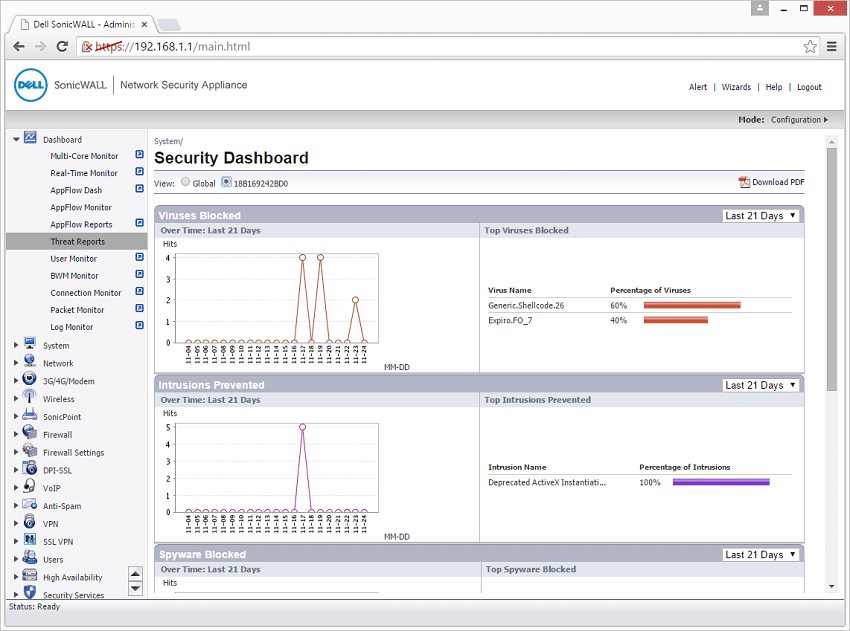
Za pośrednictwem zakładki „Pulpit” administratorzy otrzymają listę rozwijaną różnych monitorów i raportów. Za pomocą tej zakładki administratorzy mogą monitorować różne działania wpływające na zaporę sieciową, w tym monitorowanie aktywności w czasie rzeczywistym obejmujące 10 minut oraz monitorowanie logów z listą różnych problemów. Raporty zagrożeń informują administratorów o typie blokowanych zagrożeń, procentowym udziale każdego podtypu oraz pokazują różnicę między zagrożeniami globalnymi i lokalnymi.
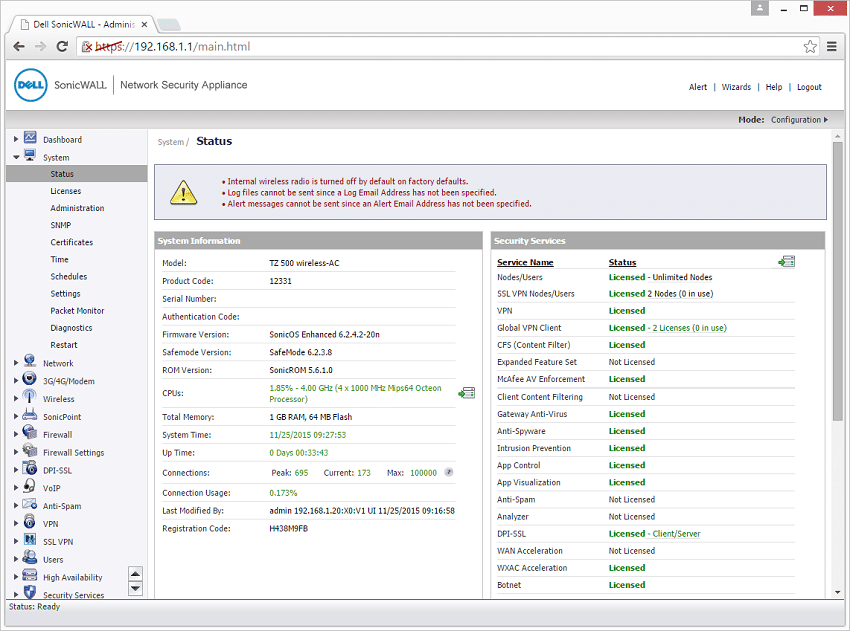
Zakładka System daje administratorom ogólny wgląd w system. W zakładce Status mogą oni sprawdzić ogólne informacje o systemie, a także usługi bezpieczeństwa, najnowsze alerty i interfejsy sieciowe. Zakładka System umożliwia również administratorom aktualizację oprogramowania sprzętowego, ustawienie czasu i harmonogramu pracy dla firmy, sprawdzenie posiadanych licencji i daty ich wygaśnięcia, a także sprawdzenie diagnostyki, a nawet ponowne uruchomienie systemu.
Karta Sieć umożliwia administratorom przeglądanie i zarządzanie różnymi aspektami sieci, w tym interfejsami, grupami PortShield, przełączaniem awaryjnym i równoważeniem obciążenia, strefami, funkcją zapobiegającą podszywaniu się pod adresy MAC-IP oraz monitorowaniem sieci.
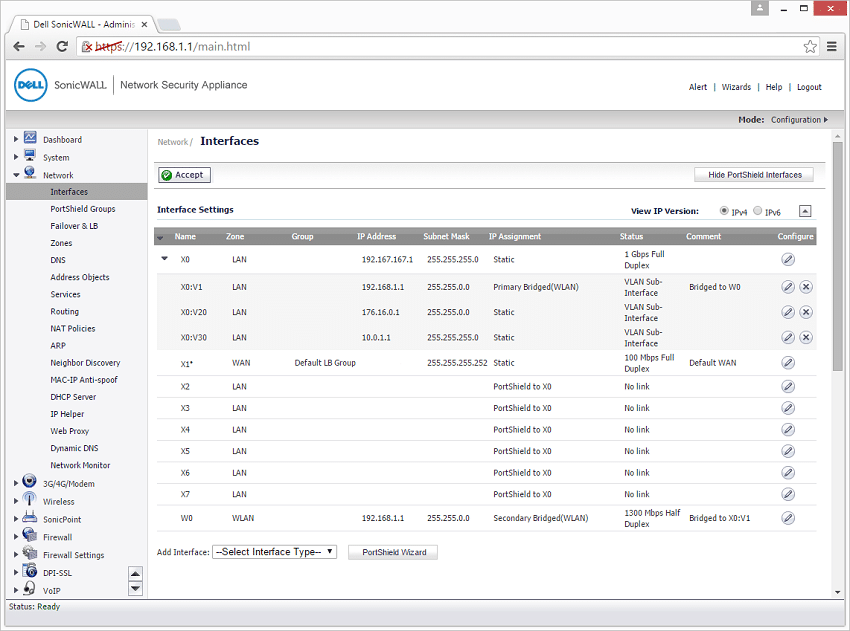
Za pośrednictwem modemu 3G/4G administratorzy mogą wybierać i przeglądać status oraz ustawienia różnych modemów podłączonych do zapory sieciowej.
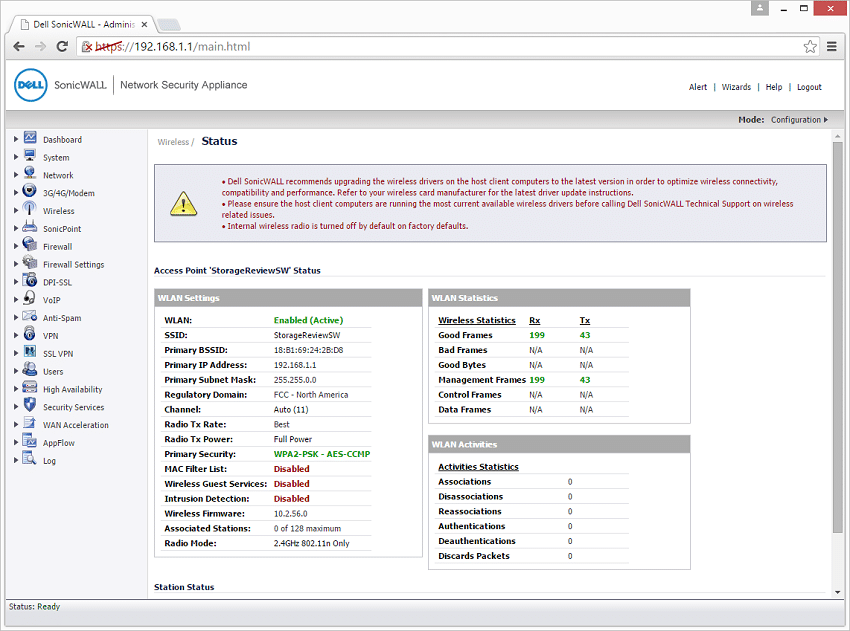
Karta Wireless umożliwia administratorom skonfigurowanie dowolnych routerów bezprzewodowych lub punktów dostępowych za pośrednictwem zapory sieciowej. Karta zawiera menu rozwijane dotyczące statusu, ustawień i zabezpieczeń, a także ustawienia zaawansowane, w których można dostosować SSiD Beacon i ustawienia radiowe. Administratorzy mogą również skonfigurować wirtualny punkt dostępowy za pośrednictwem tej karty.
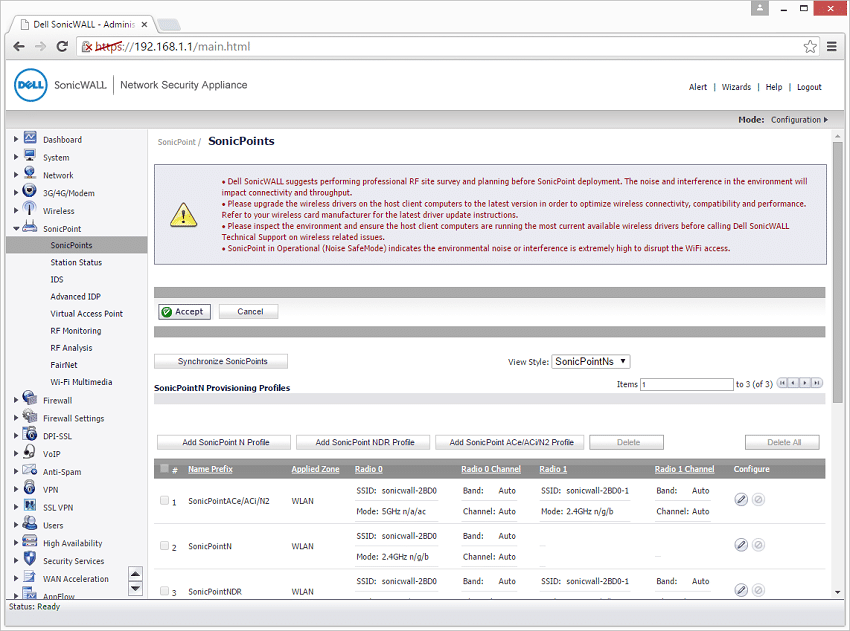
Karta SonicPoint służy do wykrywania i konfigurowania bezprzewodowych punktów dostępowych SonicPoint. Za pomocą tej karty można wykrywać, konfigurować i monitorować wiele punktów SonicPoint.
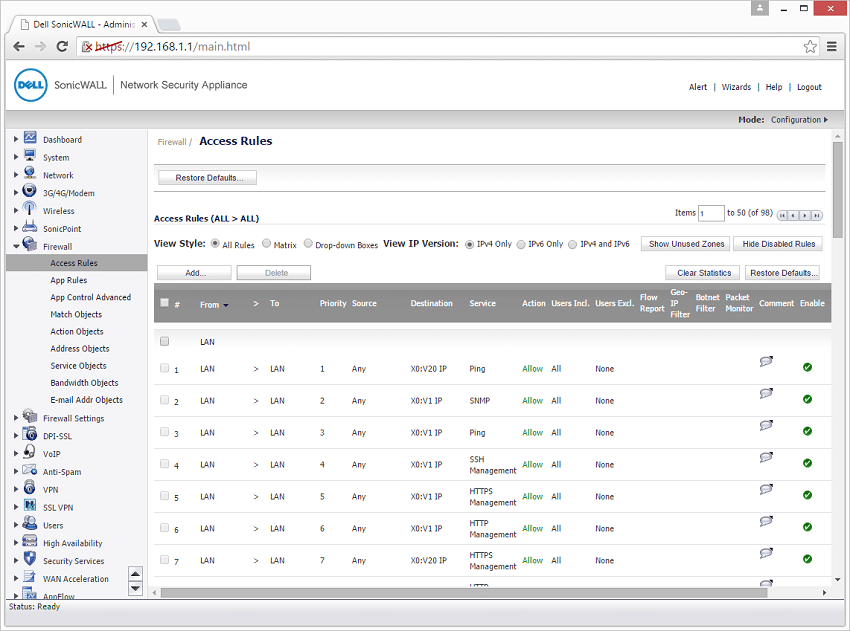
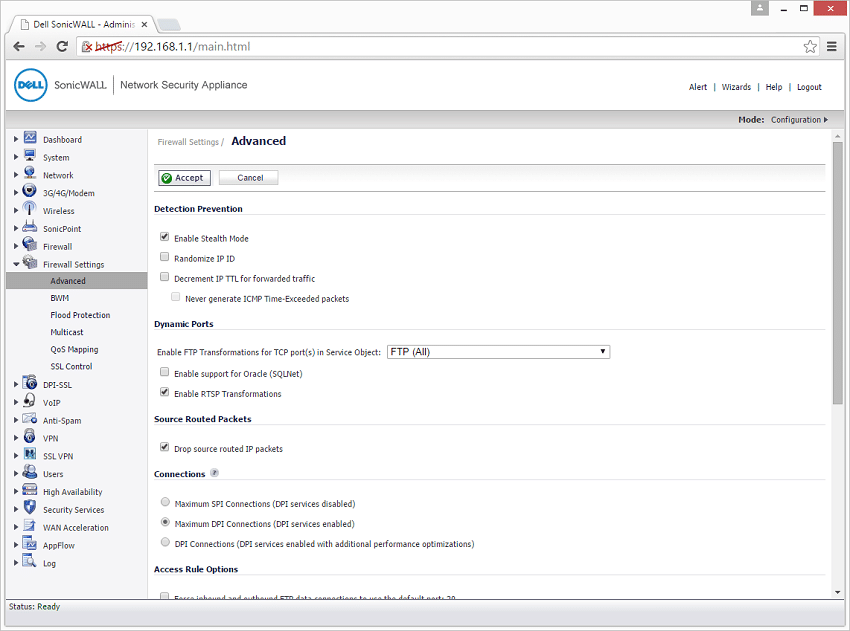
Zakładki „Zapora” i „Ustawienia zapory” służą do dostosowywania różnych ustawień urządzenia SonicWall TZ500. Zakładka „Zapora” umożliwia konfigurację reguł dostępu i aplikacji, a także wprowadzanie różnych zmian w obiektach. Zakładka „Ustawienia zapory” umożliwia dostęp do bardziej zaawansowanych ustawień urządzenia, w tym mapowanie QoS i kontrolę SSL.
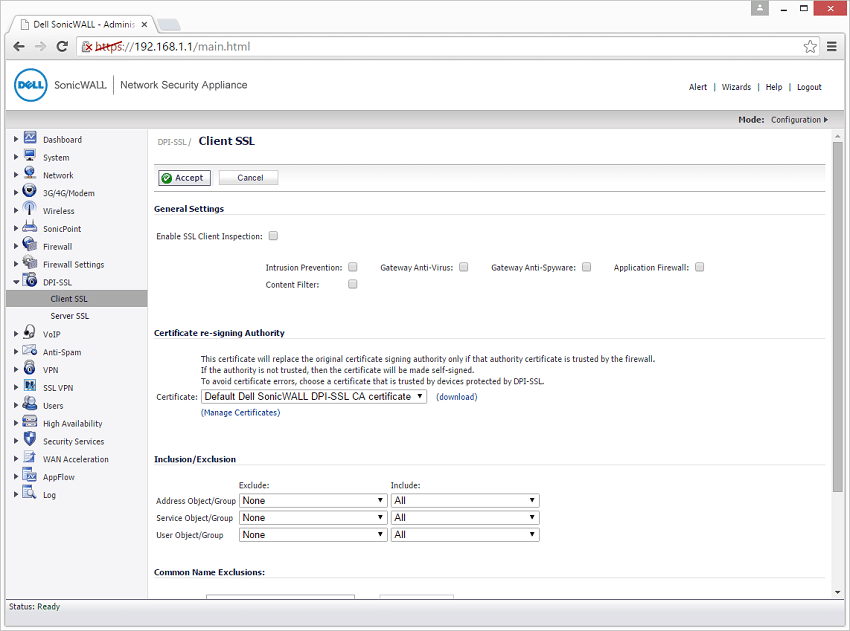
Następna zakładka, DPI-SSL, dotyczy bezpośrednio uprawnień SSL klienta i serwera. Za jej pośrednictwem administratorzy mogą skonfigurować potrzebną ochronę szyfrowanych danych.
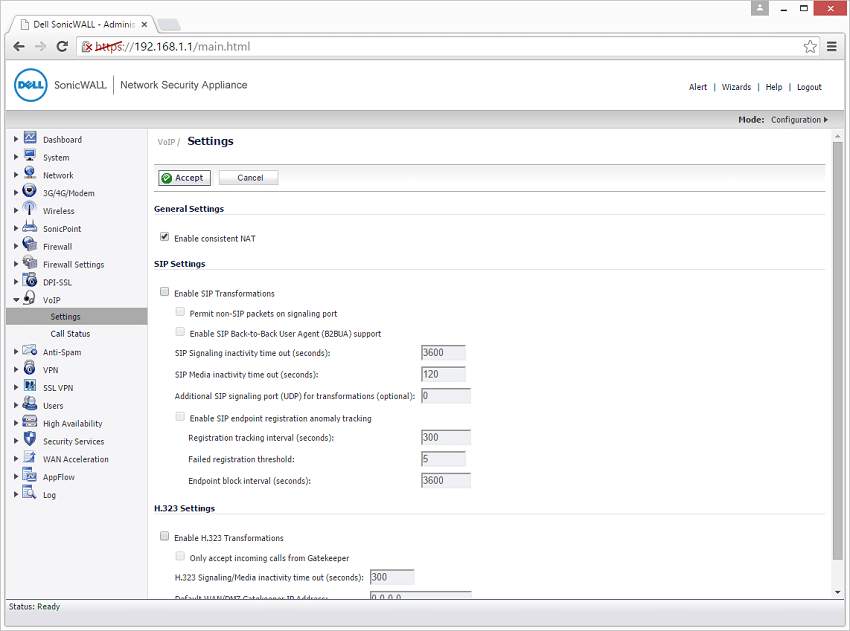
Zarówno zakładki VoIP, jak i Antyspam są intuicyjne. Administratorzy mogą dostosować ustawienia telefonów z dostępem do internetu i skonfigurować filtry antyspamowe.
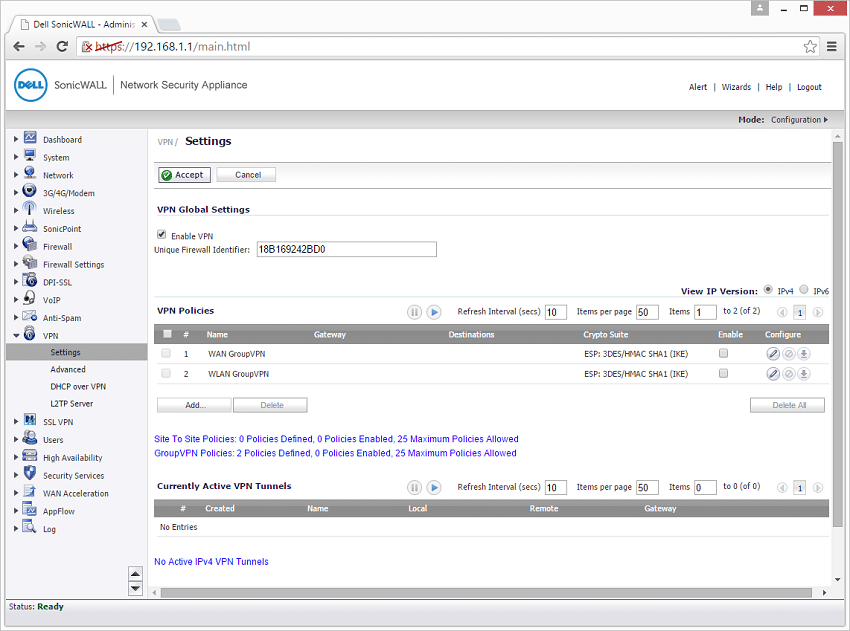
VPN i SSL VPN umożliwiają administratorom dostosowywanie ustawień i uprawnień wirtualnych sieci prywatnych (VPN) oraz szyfrowanych wirtualnych sieci prywatnych (VPN). Karta SSL VPN umożliwia konfigurację serwera, klienta i portalu.
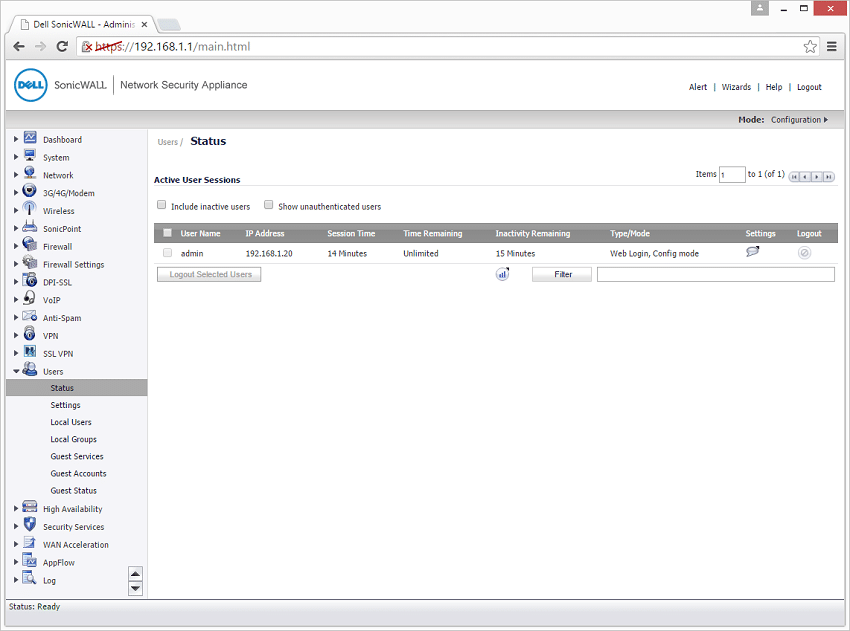
Na karcie Użytkownicy administratorzy mogą konfigurować ustawienia dla użytkowników lokalnych i grupowych, a także konfigurować konta gości i usługi.
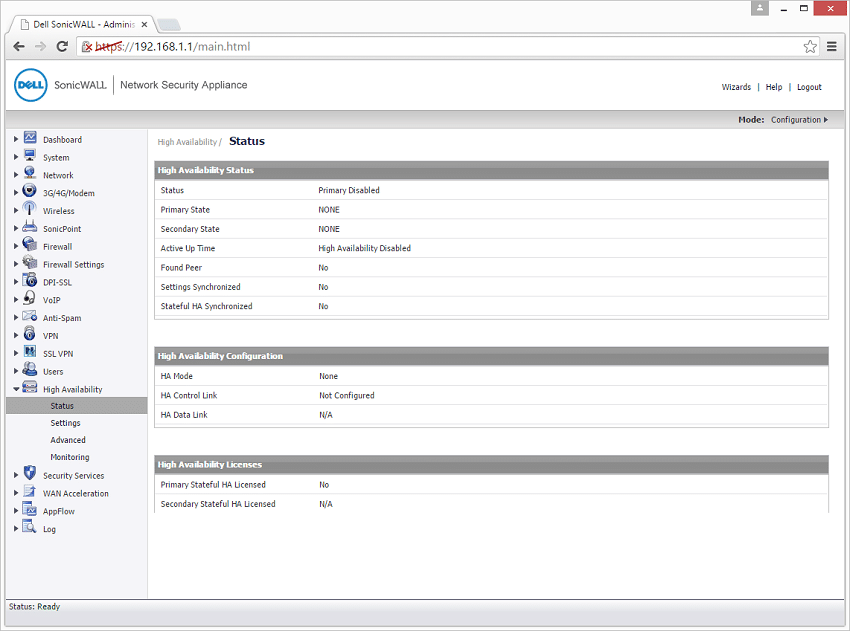
Karta Wysoka dostępność wyświetla status, umożliwia monitorowanie i zmianę ustawień ogólnych i zaawansowanych urządzeń HA podłączonych do zapory.
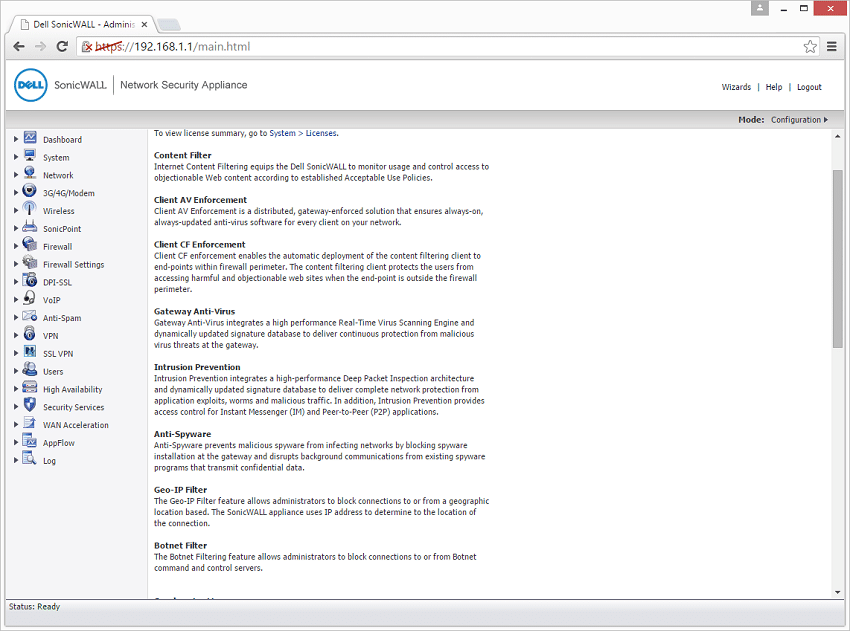
Karta „Usługi bezpieczeństwa” oferuje kilka opcji zabezpieczeń. Pierwsza opcja to podsumowanie objaśniające każdą podkategorię, w tym filtr treści, wymuszanie antywirusów u klienta, wymuszanie ochrony klienta przed zagrożeniami, antywirus bramy, zapobieganie włamaniom, antyspyware, filtr geo-IP i filtr botnetów. Po zapoznaniu się z podsumowaniem każdej z nich administratorzy mogą przejść do odpowiedniej zakładki, aby skonfigurować ustawienia.
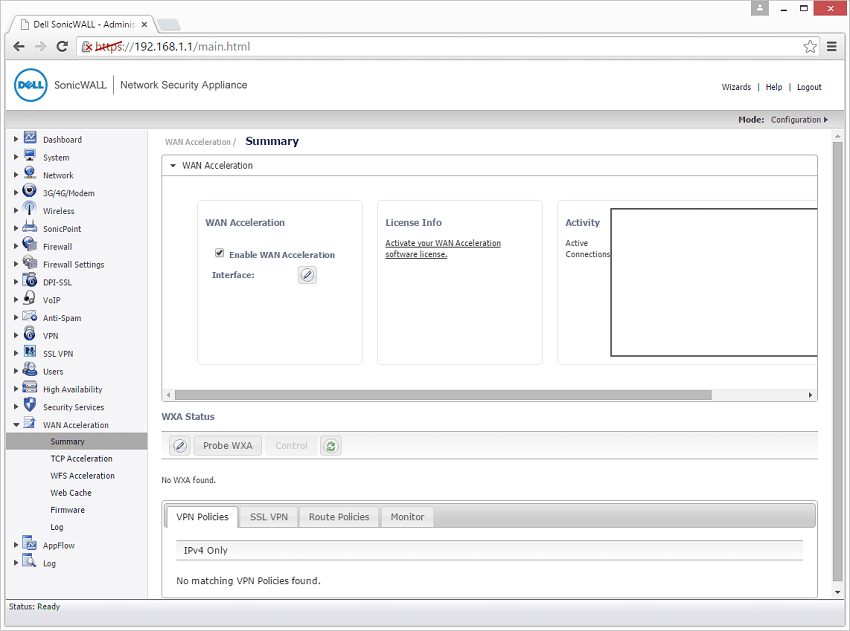
Jak sama nazwa wskazuje, zakładka Akceleracja WAN umożliwia włączanie i wyłączanie akceleracji WAN. Oprócz tego zakładka umożliwia konfigurację akceleracji TCP i WFS, a także pamięci podręcznej sieci Web.
Za pośrednictwem zakładki AppFlow administratorzy mogą monitorować i gromadzić raporty dotyczące połączeń aplikacji przez zaporę sieciową. Dostępny jest panel, który umożliwia przeglądanie najpopularniejszych aplikacji, a także najpopularniejszych użytkowników, wirusów i włamań. Administratorzy mają również dostęp do monitorowania w czasie rzeczywistym oraz serwera GMSFlow.
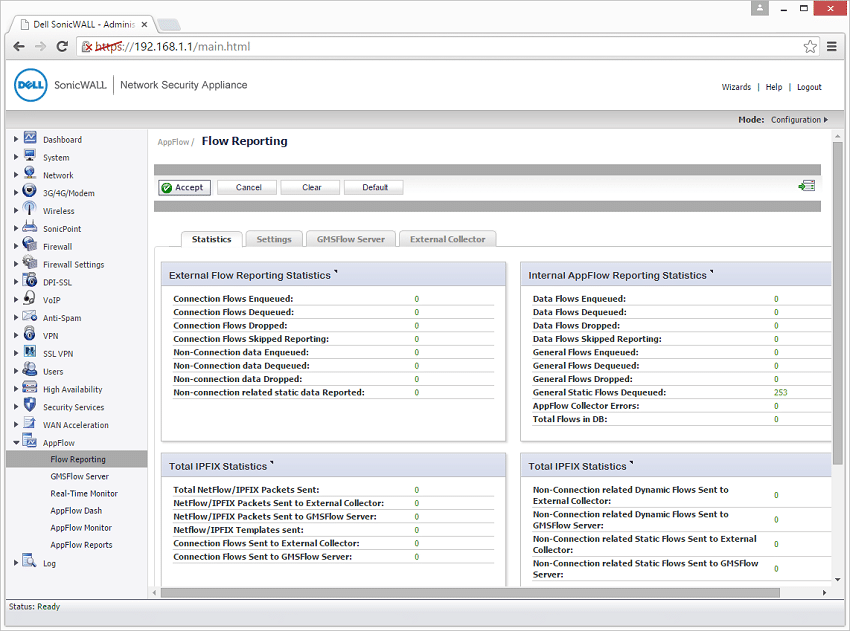
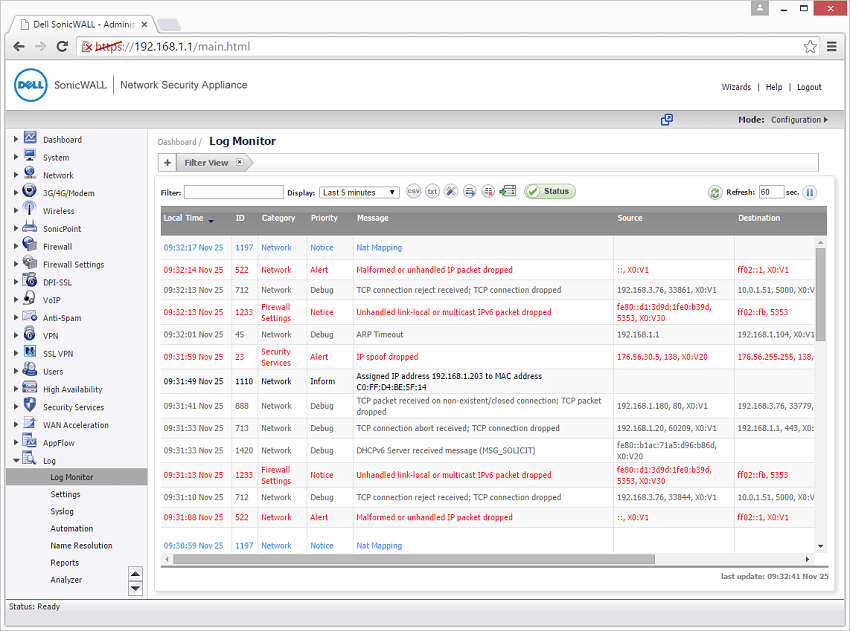
Karta dziennika jest dokładnie taka, jakiej można się spodziewać: umożliwia monitorowanie dzienników, dostosowywanie ustawień dzienników (w tym automatyzacji), a także gromadzenie i analizowanie raportów.
Dostępna jest również aplikacja mobilna SonicWALL Mobile Connect na telefony z systemami iOS, Android, Kindle Fire i Windows Phone, która zwiększa elastyczność urządzenia SonicWALL TZ500. Aplikacja jest bardzo prosta w obsłudze i oferuje łatwy dostęp do zasobów korporacyjnych i akademickich na poziomie sieci za pośrednictwem szyfrowanych połączeń SSL VPN.
Wniosek
Zaprojektowana dla małych i średnich firm (MŚP), biur zdalnych i oddziałów oraz punktów sprzedaży detalicznej, zapora sieciowa Dell SonicWALL TZ500 oferuje ochronę i wydajność klasy korporacyjnej, niezbędne do powstrzymania cyberataków w zarodku, jednocześnie zwiększając ogólną kontrolę nad siecią. Oferuje imponującą liczbę funkcji, w tym łączność bezprzewodową 802.11ac, IPSec i SSL VPN, funkcję failover poprzez zintegrowaną obsługę 3G/4G, równoważenie obciążenia i segmentację sieci, a wszystko to w bardzo rozsądnej cenie. Mimo to, choć jest przeznaczona dla mniejszych firm, z pewnością może służyć jako użyteczna platforma dla wielu większych, rozproszonych przedsiębiorstw z oddziałami zdalnymi.
Udało nam się szybko wdrożyć SonicWALL TZ500, wykorzystując jego łatwy w obsłudze interfejs webowy, który nadal oferował administratorom mnóstwo szczegółowych informacji. W połączeniu z wbudowanymi kreatorami konfiguracji, mniejsze działy IT nie powinny mieć problemu z szybkim uruchomieniem systemu. To z pewnością przyczynia się do usprawnienia zarządzania systemem, skracając zarówno czas poświęcany na administrację, jak i koszty operacyjne.
ZALETY
- Kompleksowe zarządzanie WebGUI
- Łatwa konfiguracja dzięki przewodnikom konfiguracji
- Kompaktowa konstrukcja bez kompromisów w zakresie funkcji
Wady
- Do niektórych funkcji oprogramowania/zabezpieczeń wymagane są dodatkowe licencje
Podsumowanie
Bogato wyposażona zapora sieciowa Dell SonicWALL TZ500 to łatwe do wdrożenia, kompleksowe rozwiązanie, które spełni potrzeby większości małych i średnich firm (SMB) i nie tylko.


 Amazon