

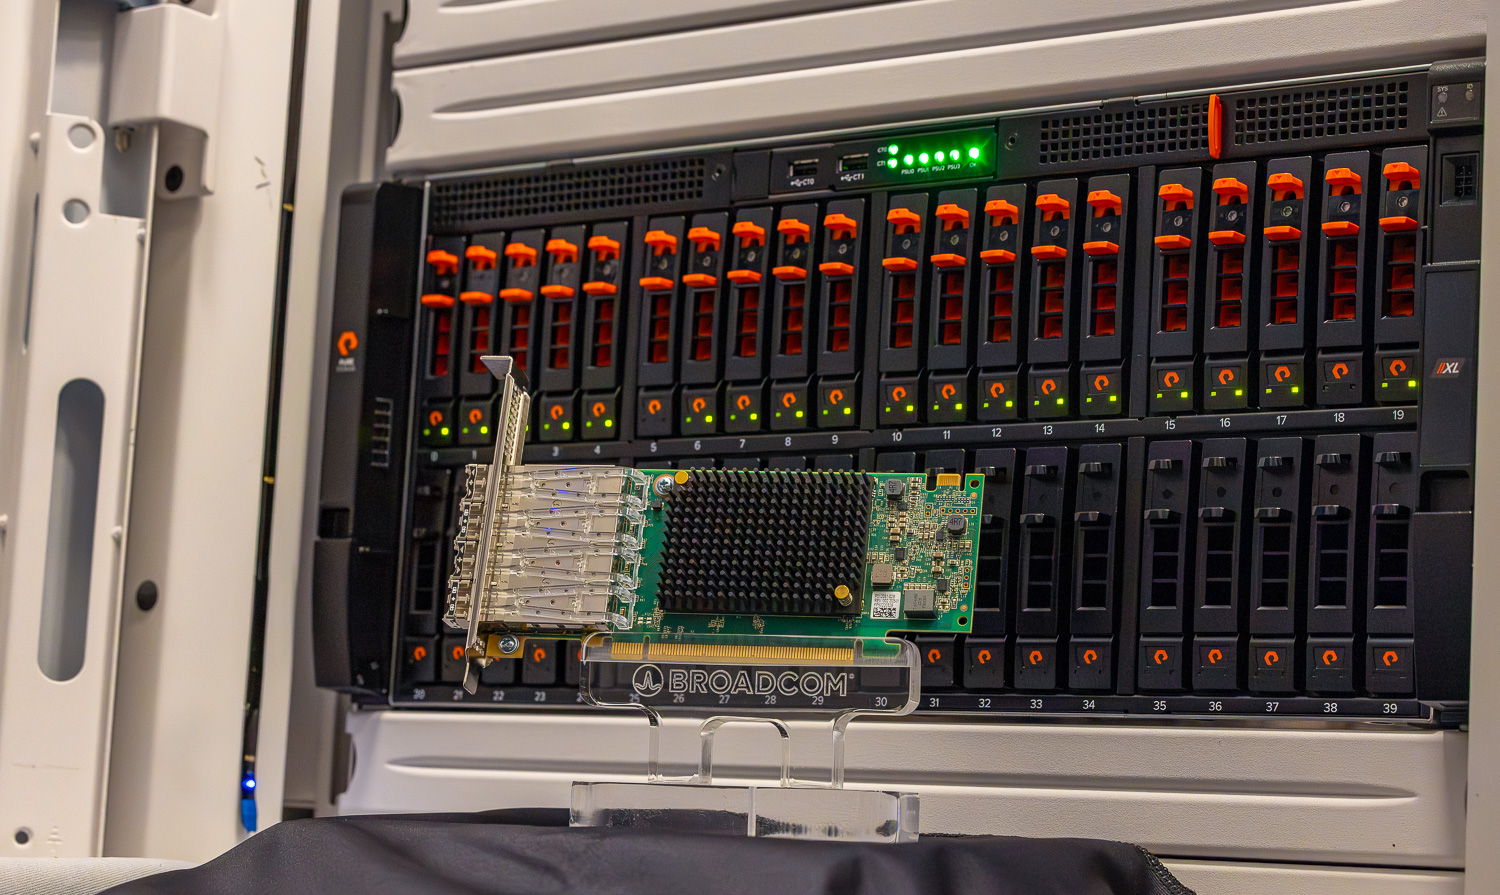
Po raz pierwszy kompleksowe, sprzętowe szyfrowanie w trakcie transmisji jest dostępne na całej ścieżce danych Fibre Channel – od serwera do macierzy pamięci masowej. Everpure (dawniej Pure Storage) oferuje obecnie systemy FlashArray obsługujące Fibre Channel z technologią Emulex SecureHBA zintegrowaną bezpośrednio z macierzą, uzupełniając tym samym szyfrowaną ścieżkę transportową, do której dąży branża. Przyszłe modele FlashArray będą standardowo wyposażone w SecureHBA jako opcjonalny adapter Fibre Channel. W naszej ocenie przetestowaliśmy FlashArray//XL130 R5, pierwszą podstawową macierz pamięci masowej, która natywnie oferuje tę funkcję na platformie.
Gdy serwery wyposażone w SecureHBA łączą się z macierzą Everpure, szyfrowane sesje są nawiązywane automatycznie sprzętowo. Nie ma potrzeby instalowania dodatkowych agentów ani zewnętrznej infrastruktury szyfrującej. Rezultatem jest kompleksowe, szyfrowane połączenie Fibre Channel między serwerem a pamięcią masową, realizowane transparentnie i bez konieczności stosowania dodatkowego oprogramowania lub zewnętrznej infrastruktury szyfrującej.
Chociaż szyfrowanie w spoczynku jest standardową praktyką w korporacyjnych systemach pamięci masowej, szyfrowanie danych w trakcie transmisji, szczególnie w środowiskach SAN Fibre Channel, było trudne do wdrożenia bez zwiększenia złożoności i pogorszenia wydajności aplikacji. Tradycyjnie organizacje polegały na metodach opartych na oprogramowaniu z zewnętrznymi systemami zarządzania kluczami, co wiązało się z dodatkowymi kosztami zarządzania i potencjalnym ryzykiem. Zapewnienie płynnego szyfrowania na poziomie sprzętowym w całej sieci pamięci masowej było historycznie trudne.
Emulex postanowił rozwiązać ten problem, tworząc kartę SecureHBA. Zamiast polegać na oprogramowaniu hosta lub systemach zewnętrznych, SecureHBA realizuje szyfrowanie sprzętowe, zapewniając niezmienność wydajności aplikacji i przepływów pracy. Od tego czasu technologia ta zdecydowanie weszła do produkcji. W lutym stowarzyszenie Fibre Channel Industry Association (FCIA) ogłosiło ukończenie specyfikacji INCITS Fibre Channel, Security Protocols, Third Edition (FC-SP-3) . Karta SecureHBA Emulex jest w pełni zgodna z nowym standardem. Karty SecureHBA są obecnie szeroko stosowane przez głównych producentów serwerów OEM, takich jak Dell, HPE i Lenovo, a w środowiskach korporacyjnych wdrożono już ponad 120 000 adapterów. W wielu przypadkach organizacje instalowały punkty końcowe Fibre Channel z obsługą szyfrowania podczas rutynowych cykli odświeżania serwerów, ale nie w pełni korzystały z ich zalet, ponieważ macierze pamięci masowej nie oferowały natywnego wsparcia.
Niniejsza analiza techniczna omawia działanie SecureHBA z testowaną macierzą FlashArray//XL130 R5, bada, w jaki sposób Emulex SAN Manager 3.0 zapewnia widoczność operacyjną i raportowanie, a także potwierdza wydajność szyfrowania sprzętowego w rzeczywistych warunkach. Kluczową różnicą jest miejsce szyfrowania na ścieżce danych: w przeciwieństwie do szyfrowania w warstwie aplikacji, które uniemożliwia kompresję danych przed dotarciem do macierzy, SecureHBA szyfruje na poziomie warstwy transportowej Fibre Channel, zachowując możliwości kompresji, deduplikacji i wykrywania oprogramowania ransomware na poziomie macierzy.
Dlaczego szyfrowanie SAN podczas lotu ma znaczenie
Sieci Fibre Channel tradycyjnie działały w ramach domniemanej granicy zaufania. Sieci pamięci masowej były fizycznie segmentowane, ściśle zarządzane i uważane za odizolowane od szerszych zagrożeń sieciowych. To założenie jest coraz trudniejsze do obrony. Aktywność ransomware pozostaje trwała i adaptacyjna. Raport Symantec i Carbon Black Threat Hunter Team „Ransomware 2026” wskazuje, że grupy cyberprzestępców nadal dynamicznie ewoluują, a zakłócone operacje są szybko zastępowane przez nowe podmioty stowarzyszone, co skutkuje stałą liczbą ataków rok do roku. Raport Verizon Data Breach Investigations Report z 2025 roku potwierdza ten trend, wskazując, że ransomware jest obecne w 44% wszystkich analizowanych naruszeń, co stanowi wzrost o 37% w porównaniu z rokiem poprzednim.
Te kampanie są świadome infrastruktury. Gdy atakujący uzyska uprzywilejowany dostęp, możliwa staje się wewnętrzna widoczność boczna. Chociaż ruch Fibre Channel nie jest routowany jak tradycyjny ruch IP, nadal działa na poziomie warstwy transportowej, przesyłając bardzo wrażliwe dane między serwerami a pamięcią masową. Traktowanie sieci SAN jako z natury bezpiecznej zakłada, że zabezpieczenia obwodowe pozostają nienaruszone i że nigdy nie dojdzie do naruszenia bezpieczeństwa wewnętrznego, co jest coraz bardziej podważane przez wzorce naruszeń.
Bardziej realistycznym scenariuszem ryzyka nie jest atak zewnętrzny bezpośrednio na infrastrukturę Fibre Channel, lecz atak ze strony zainfekowanego hosta lub uprzywilejowanego użytkownika działającego w tym środowisku. Po uzyskaniu kontroli administracyjnej nad serwerem lub hostem wirtualizacji, ruch pamięci masowej między hostem a macierzą staje się widoczny w granicach infrastruktury. Szyfrowanie ścieżki transportowej gwarantuje, że nawet zaufane sieci wewnętrzne nie ujawnią poufnych danych podczas ruchu poziomego lub działań po ataku.
Oczekiwania regulacyjne ewoluują wraz z krajobrazem zagrożeń. Ramy takie jak CNSA 2.0, NIS2 i DORA kładą większy nacisk na odporność kryptograficzną i ochronę danych w ruchu, a nie tylko danych w spoczynku. Modele bezpieczeństwa są coraz częściej budowane w oparciu o zasady „zero zaufania”, zgodnie z którymi wewnętrzne segmenty sieci nie są już domyślnie zaufane. W rezultacie organizacje są zmuszane do oceny szyfrowania na wszystkich warstwach infrastruktury, w tym na ścieżkach transportu pamięci masowej, które wcześniej uznawano za bezpieczne.
Istnieje również wymiar operacyjny. Wiele nowoczesnych platform pamięci masowej opiera się na identyfikacji anomalii (takich jak nagłe zmiany współczynników kompresji lub wzorców zapisu) w celu wczesnego wykrywania oprogramowania ransomware. Jeśli szyfrowanie jest stosowane w warstwie aplikacji, zanim dane dotrą do macierzy, mechanizmy wykrywania mogą zostać osłabione. Szyfrowanie ruchu w warstwie transportowej pozwala zachować widoczność macierzy w zakresie charakterystyki danych, jednocześnie chroniąc je w ruchu. To rozróżnienie architektoniczne staje się coraz bardziej istotne w miarę jak organizacje udoskonalają strategie odzyskiwania i dążą do skrócenia czasu pozostawania w trakcie ataków.
Umiejscowienie szyfrowania w ścieżce danych również wpływa na wydajność pamięci masowej. Gdy dane są szyfrowane na poziomie aplikacji lub hosta przed dotarciem do systemu pamięci masowej, zazwyczaj stają się niekompresowalne, ponieważ proces szyfrowania usuwa rozpoznawalne wzorce danych. Może to znacznie zmniejszyć skuteczność kompresji i redukcji danych na poziomie macierzy. Z kolei szyfrowanie warstwy transportowej w stosie Fibre Channel następuje po opuszczeniu hosta, ale przed przejściem przez sieć SAN, i jest deszyfrowane po wejściu do macierzy pamięci masowej. Takie podejście pozwala macierzy na normalne przetwarzanie oryginalnego strumienia danych, zachowując kompresję, deduplikację i inne usługi danych, a jednocześnie chroniąc dane w trakcie transmisji. Rozróżnienie między szyfrowaniem warstwy aplikacji a szyfrowaniem warstwy transportowej jest szczególnie ważne dla organizacji, które wykorzystują nowoczesne macierze pamięci masowej w celu zwiększenia wydajności i wykrywania oprogramowania ransomware.
Cykle odświeżania infrastruktury podkreślają wagę tego momentu. Platformy serwerowe i pamięci masowe często pozostają w produkcji przez pięć lat lub dłużej, co oznacza, że podejmowane obecnie decyzje architektoniczne kształtują stan bezpieczeństwa przez znaczną część następnej dekady. Funkcje szyfrowania wbudowane na poziomie sprzętowym rzadko są modernizowane; zazwyczaj są wybierane jako element projektu bazowego. W organizacjach oceniających nowe wdrożenia serwerów lub modernizujących macierze pamięci masowej, szyfrowanie warstwy transportowej w sieci SAN nie powinno być już traktowane jako opcjonalne. Sprzętowe szyfrowanie Fibre Channel z zabezpieczeniem PQC stanowi trwałą kontrolę bezpieczeństwa, zgodną z ewoluującymi oczekiwaniami w zakresie zgodności, modelami zero-trust i długoterminowym zarządzaniem ryzykiem.
Szyfrowanie SAN w trakcie transmisji nie jest reakcją na konkretną słabość Fibre Channel. Odzwierciedla ono szerszą zmianę w proaktywnym myśleniu o bezpieczeństwie przedsiębiorstw: żadna wewnętrzna warstwa sieci nie jest domyślnie zaufana, a odporność musi być wbudowana w infrastrukturę od samego początku, na każdym możliwym poziomie.
Przegląd architektury SecureHBA
Ekosystem Emulex SecureHBA jest oparty na standardzie INCITS Fibre Channel Security Protocols, Third Edition (FC-SP-3), zapewniając kompatybilność wsteczną i przyszłą z istniejącymi sieciami i adapterami Fibre Channel. Karty SecureHBA można wprowadzić do istniejącej struktury bez konieczności modernizacji sprzętu lub oprogramowania przełącznika. Gdy oba punkty końcowe obsługują szyfrowanie sprzętowe, funkcje szyfrowania są automatycznie negocjowane podczas standardowego procesu logowania Fibre Channel, a szyfrowana sesja jest nawiązywana bez ręcznej konfiguracji.
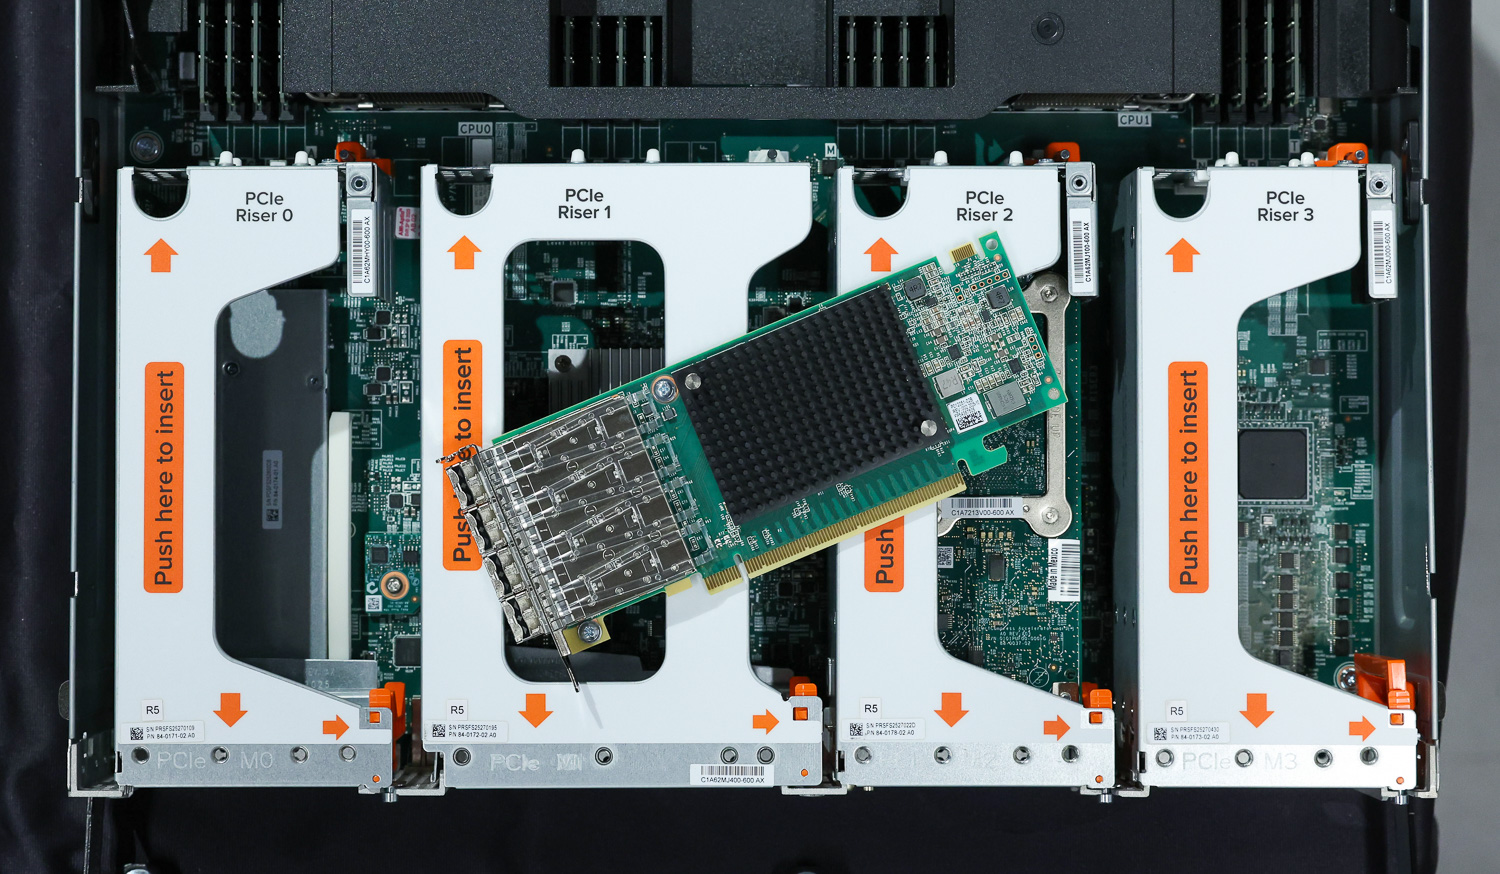
Ponieważ negocjacja klucza PQC-safe jest w całości zarządzana przez kontrolery SecureHBA, nie jest wymagana dodatkowa infrastruktura zarządzania kluczami ani konfiguracja systemu operacyjnego. W tym kontekście termin PQC-safe odnosi się do mechanizmów wymiany kluczy kryptograficznych zaprojektowanych tak, aby były odporne na przyszłe ataki komputerów kwantowych na tradycyjne algorytmy klucza publicznego. Klucze sesji są generowane i odnawiane autonomicznie, co pozwala na transparentne działanie szyfrowania w warstwie transportowej.
Administratorzy mogą zmienić domyślne zachowanie, ale nie jest to konieczne dla pełnej zgodności. Administrator może chcieć zmienić ustawienia, aby zezwalać tylko na połączenia szyfrowane; uniemożliwi to łączenie się z serwerami, które ich nie obsługują. Administrator może również wyłączyć tę funkcję, zezwalając wszystkim serwerom na łączenie się bez szyfrowania, jeśli sobie tego życzy.
Z architektonicznego punktu widzenia, SecureHBA osadza szyfrowanie bezpośrednio w ścieżce transportowej Fibre Channel, zamiast nakładać je na aplikacje lub oprogramowanie hosta. Pozwala to zachować istniejącą strukturę infrastruktury, umożliwiając jednocześnie wdrożenie szyfrowania w trakcie transmisji bez wprowadzania złożoności operacyjnej.
Nowoczesne platformy serwerowe coraz częściej wykorzystują sprzętowe mechanizmy zaufania, które weryfikują autentyczność i integralność komponentów systemu przed ich uruchomieniem w środowisku produkcyjnym. Technologie takie jak krzemowy rdzeń zaufania (Simple Root of Trust), bezpieczne łańcuchy rozruchowe (Secure Boot Chains) oraz protokoły atestacji urządzeń (Device Attestation Protocol), w tym protokół bezpieczeństwa DMTF i model danych (Data Model, SPDM), umożliwiają systemom kryptograficzną weryfikację oprogramowania sprzętowego, adapterów i innych urządzeń podczas uruchamiania. Mechanizmy te gwarantują, że sprzęt zaangażowany w obciążenie jest oryginalny i działa z zweryfikowanym oprogramowaniem sprzętowym przed rozpoczęciem jakiegokolwiek transferu danych.
SecureHBA rozszerza model zaufania sprzętowego na samą warstwę transportową pamięci masowej. Po ustanowieniu zaufanych urządzeń na serwerze i punktach końcowych pamięci masowej, szyfrowana sesja Fibre Channel chroni dane przesyłane między nimi. W tej architekturze weryfikacja tożsamości i ochrona danych współdziałają ze sobą: zaufane komponenty infrastruktury komunikują się za pośrednictwem szyfrowanej ścieżki SAN bez potrzeby stosowania dodatkowych warstw oprogramowania ani zewnętrznej infrastruktury bezpieczeństwa. Rezultatem jest poziom bezpieczeństwa zgodny z nowoczesnymi zasadami „zero zaufania”, przy jednoczesnym zachowaniu prostoty operacyjnej typowej dla środowisk Fibre Channel.
Walidacja wydajności: obciążenie Oracle TPROC-H
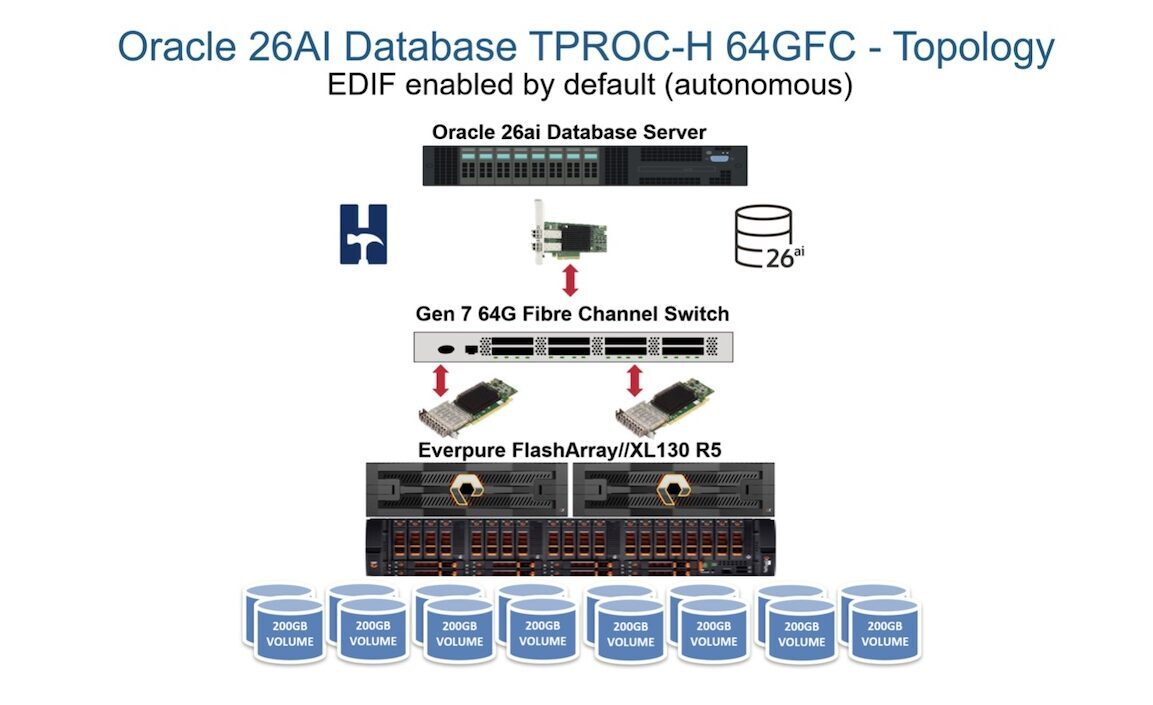
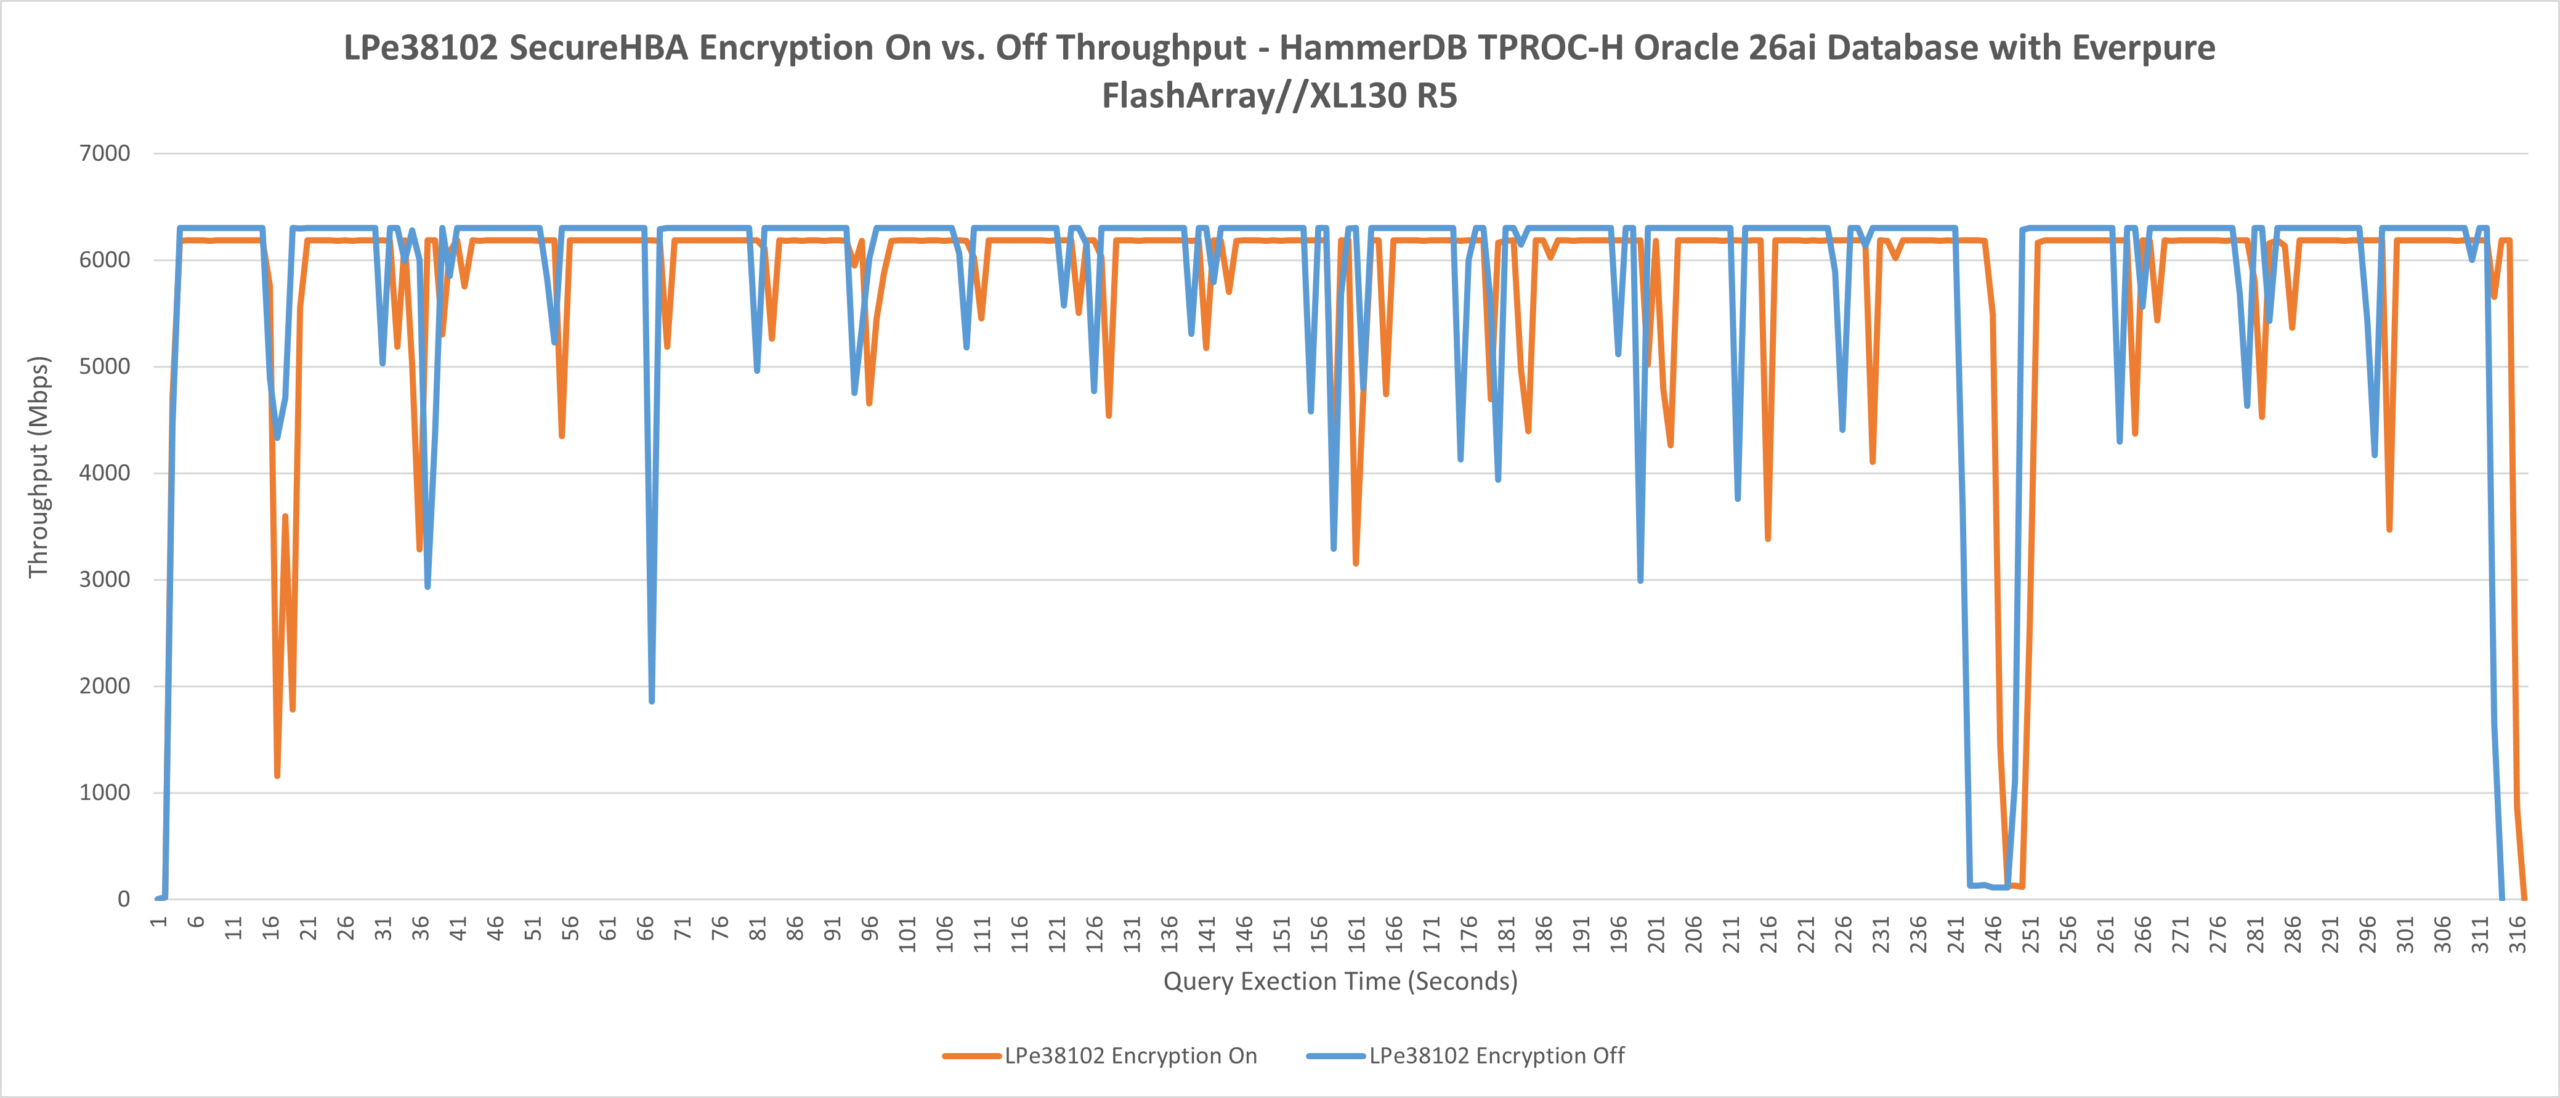
Przedstawiciele firm Broadcom i Everpure spotkali się z nami na wirtualnej sesji laboratoryjnej, aby zademonstrować charakterystykę wydajności połączeń nieszyfrowanych i szyfrowanych z wykorzystaniem karty Emulex SecureHBA i karty pamięci FlashArray//XL130 R5 Everpure. Konfiguracja składała się z serwera z zainstalowaną kartą SecureHBA, oprogramowania bazy danych Oracle 26ai oraz ośmiu 200-gigabajtowych woluminów skonfigurowanych na karcie FlashArray//XL130 R5 do testu magazynowania danych HammerDB TPROC-H. Zaprojektowany z myślą o maksymalnej przepustowości, test ten pozwolił nam wykorzystać możliwości macierzy i karty SecureHBA do granic możliwości oraz sprawdzić ich wydajność z włączonym i wyłączonym szyfrowaniem sprzętowym.
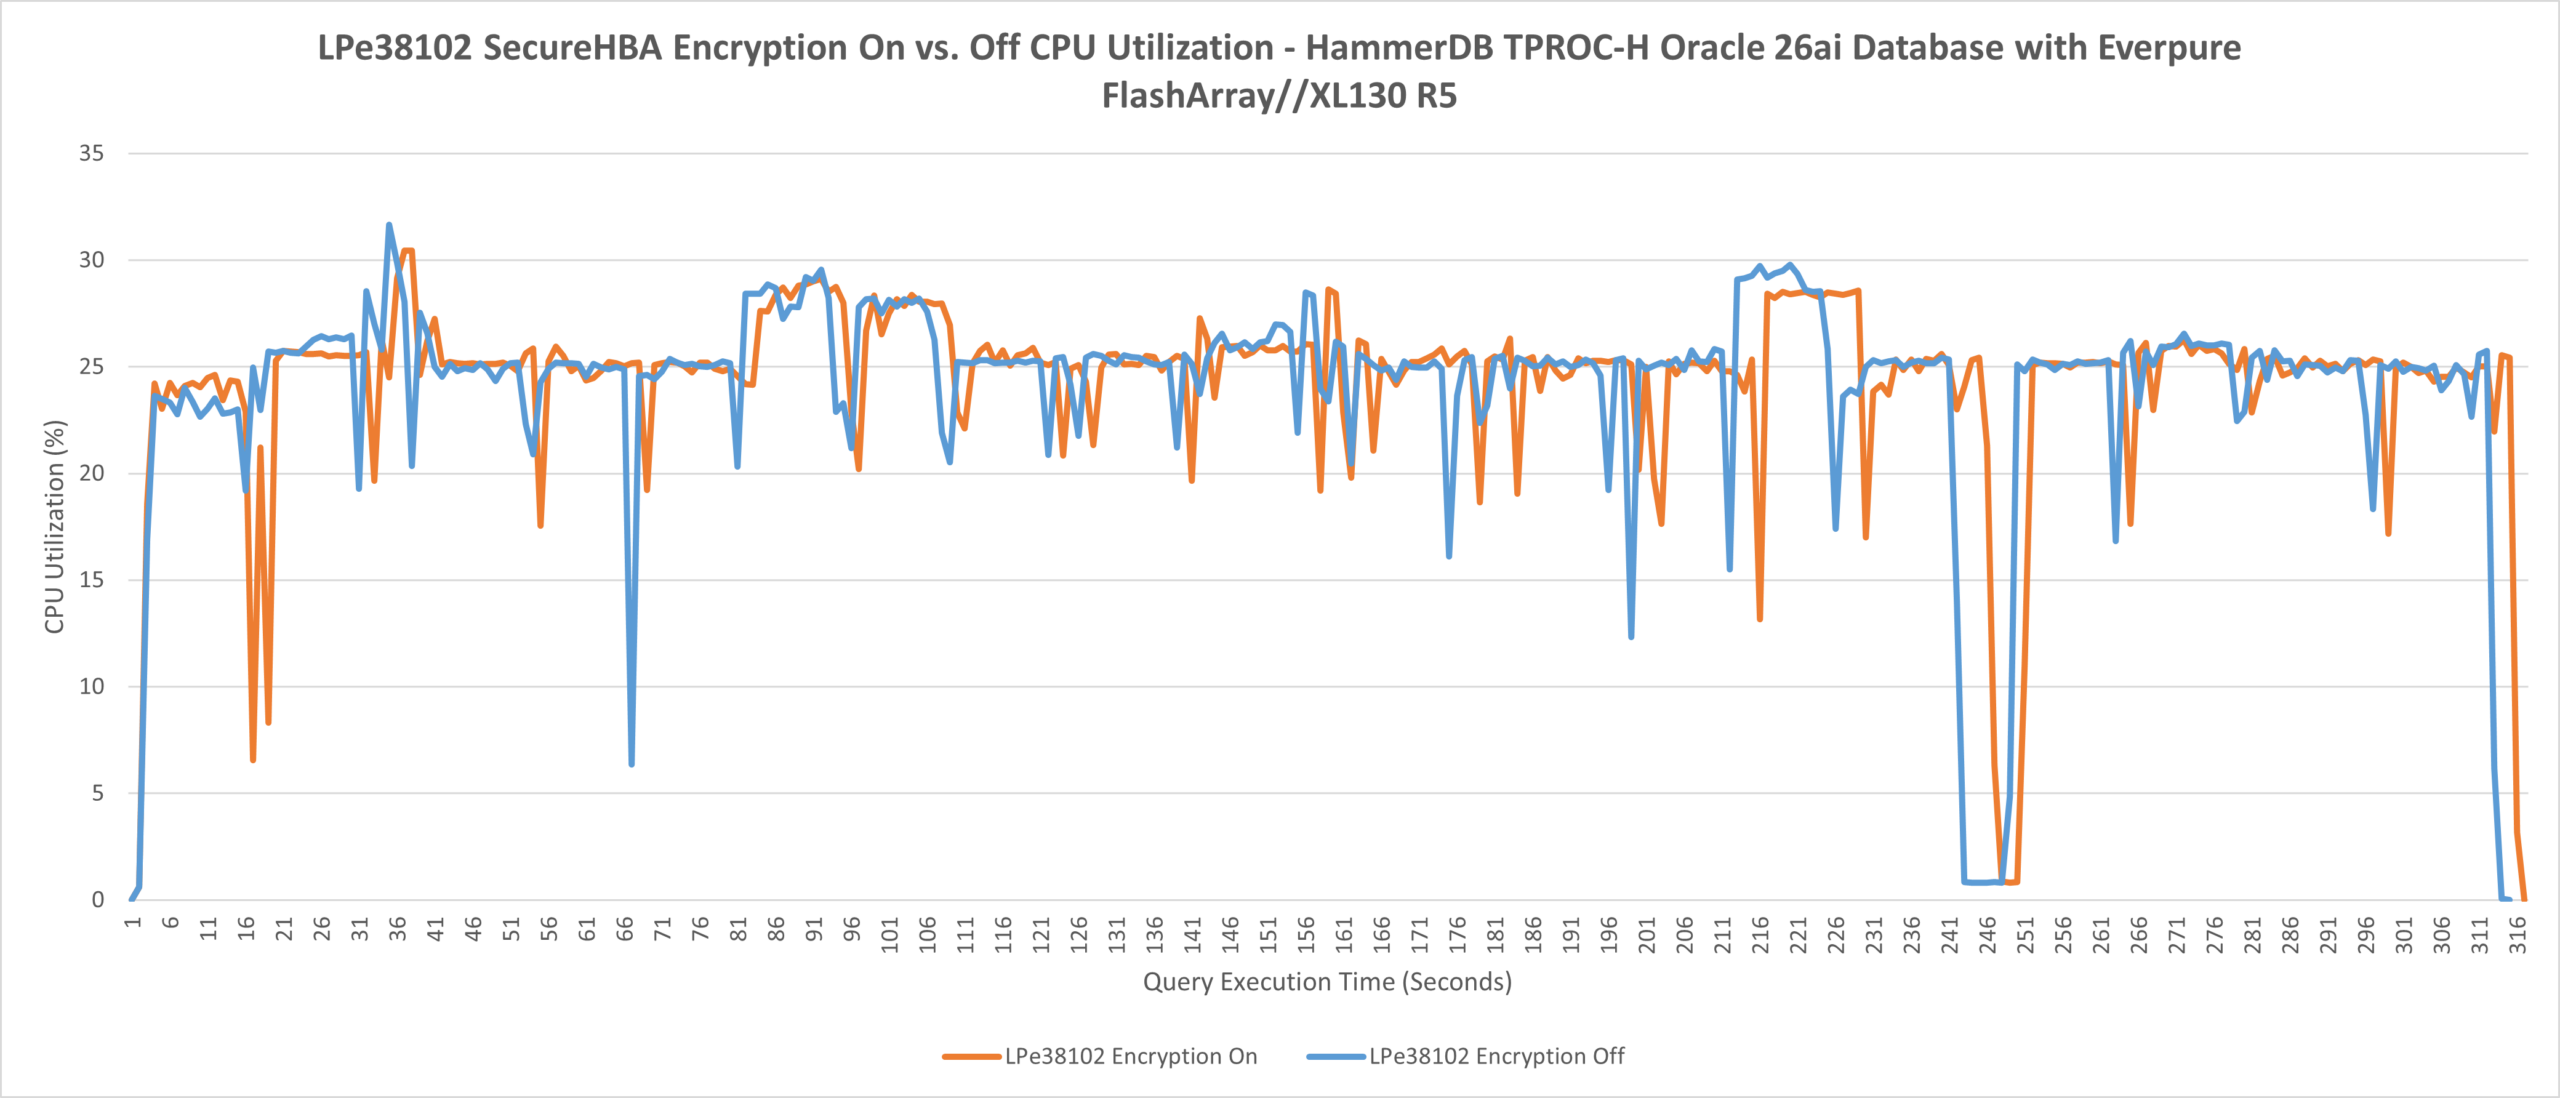
Ponieważ rozwiązania szyfrowania programowego obciążają bezpośrednio procesor hosta, to właśnie procesor hosta jest właściwym punktem odniesienia przy ocenie, czy odciążenie sprzętowe spełnia swoje obietnice. Ponieważ wszystkie procesy szyfrowania zachodzą bezpośrednio na krzemie karty SecureHBA, wykorzystanie procesora serwera pozostało praktycznie identyczne w testach z szyfrowaniem i bez szyfrowania. Dzięki odciążeniu szyfrowania i deszyfrowania na kartę HBA, transmisja danych może nadal odbywać się z maksymalną przepustowością, bez wąskich gardeł w procesorze.
Przyglądając się bliżej, zauważyliśmy niemal niezauważalną różnicę w maksymalnym wykorzystaniu procesora pod obciążeniem TPROC-H: 30.46% przy połączeniu szyfrowanym i 31.68% przy połączeniu niezabezpieczonym. Średnie dane dotyczące wykorzystania procesora były również tutaj niezwykle zbliżone – szyfrowanie włączone wyniosło 24.35%, a wyłączone 24.28%. Wyniki te są tak zbliżone, że mieszczą się w granicach rozbieżności między uruchomieniami i dowodzą, że wbudowane procesy szyfrowania SecureHBA nie wpływają na wykorzystanie procesora hosta.
W przypadku rozwiązań zależnych od serwerów lub usług menedżera kluczy, zarówno aktywna, jak i pasywna strona połączenia muszą zostać skonfigurowane i przetestowane, aby zapewnić prawidłowe uwierzytelnianie i szyfrowanie, a także pomyślne przełączanie awaryjne. Ponieważ Emulex wykonuje to automatycznie sprzętowo, nie stanowi to problemu dla administratorów. W przypadku alternatywnych rozwiązań zależnych od zewnętrznych usług menedżera kluczy, zarówno ścieżka aktywna, jak i zapasowa muszą zostać indywidualnie skonfigurowane, uwierzytelnione i zweryfikowane, aby zapewnić prawidłowe działanie funkcji przełączania awaryjnego.
W dużych środowiskach SAN z tysiącami połączeń, czas i złożoność operacyjna wymagane do weryfikacji tych ścieżek mogą znacznie wzrosnąć. Proces ten może obejmować tysiące połączeń na port i znacząco wydłużyć całkowity czas trwania. Dzięki bezpośredniej obsłudze negocjacji szyfrowania w sprzęcie SecureHBA, te dodatkowe kroki uwierzytelniania są eliminowane, minimalizując ryzyko błędnej konfiguracji lub opóźnionego przełączenia awaryjnego. Ponadto rozwiązania oparte na zewnętrznych menedżerach kluczy ryzykują błędną konfigurację lub brak synchronizacji certyfikatów we wszystkich połączeniach, w tym w ścieżce pasywnej. Może to nie być od razu oczywiste, ponieważ większość problemów z łącznością jest zauważana dopiero wtedy, gdy ścieżka aktywna napotka problem.
Dzięki macierzom FlashArray//XL130 R5 i kartom SecureHBA firmy Everpure klienci mogą liczyć na szybkie i bezpieczne przełączenie w przypadku krytycznych awarii, dzięki odpornej architekturze z dwoma kontrolerami i autonomicznemu przywracaniu szyfrowanego połączenia. W przypadku awarii macierzy pamięci masowej, Everpure i Emulex pozwalają administratorom skupić się na problemie źródłowym, a przełączanie awaryjne sieci SAN jest obsługiwane automatycznie w tle.
Walidacja operacyjna: jak szyfrowanie jest przestrzegane w praktyce
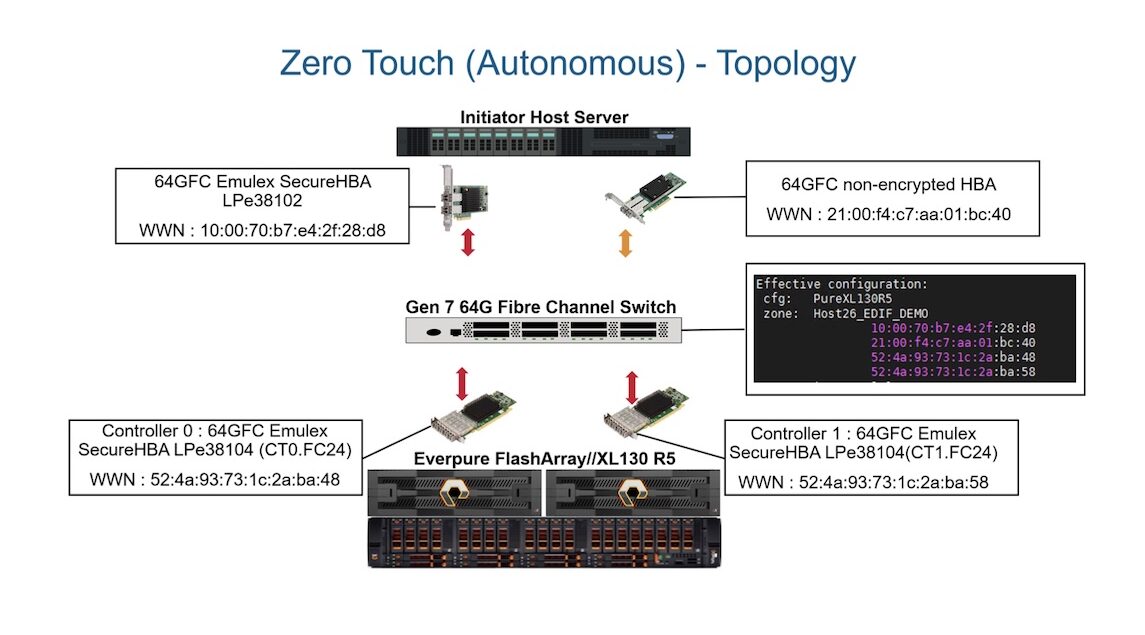
Podczas sesji laboratoryjnej firma Emulex zaprezentowała nam pokrótce funkcję Zero-Touch provisioning z wykorzystaniem karty Emulex SecureHBA. Topologia sprzętowa tego laboratorium składała się z serwera hosta inicjatora z dwoma kartami HBA: jedną 64G Fibre Channel SecureHBA i jedną 64G Fibre Channel bez funkcji szyfrowania sprzętowego. Oba inicjatory były podłączone do macierzy Everpure FlashArray//XL130 R5 z dwoma kartami SecureHBA skonfigurowanymi jako cele.
Korzystając z interfejsu wiersza poleceń w urządzeniu XL130 R5, Everpure zaprezentował płynne, automatycznie szyfrowane połączenia i dokładnie pokazał, w jaki sposób wyświetlany jest stan szyfrowania każdego portu, jak pokazano poniżej.

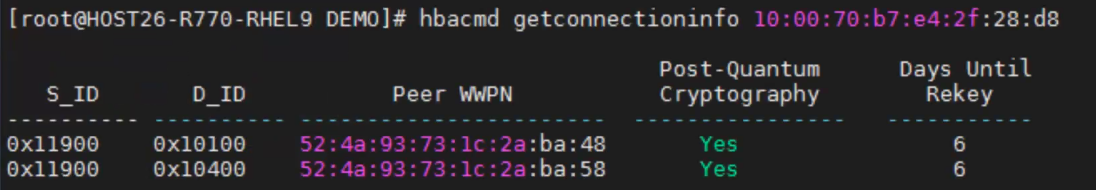
Interfejs wiersza poleceń Everpure CLI może także ujawnić bardziej szczegółowe informacje dotyczące szyfrowania z kart SecureHBA, w tym informację, czy połączenie wykorzystuje kryptografię postkwantową, a także termin ponownego wprowadzania klucza przez kartę HBA.
Domyślnie szyfrowane połączenia zostały natychmiast nawiązane między kartami SecureHBA na serwerze inicjującym a macierzą Everpure FlashArray//XL130 R5. Nieszyfrowane połączenie zostało nawiązane między standardową kartą HBA Fibre Channel a tym samym portem macierzy, co świadczy o łatwości użytkowania przy jednoczesnym zachowaniu szerokiej kompatybilności.
Emulex SAN Manager 3.0: widoczność i zgodność na poziomie struktury
Najważniejsze informacje i nowe funkcje
- Szybki dostęp do statusu szyfrowania każdego połączenia w sieci SAN
- Wbudowane narzędzia raportowania do audytu i oceny zgodności zabezpieczeń w całej sieci SAN
- Platforma przyjazna dla skryptów z interfejsem wiersza poleceń opartym na Pythonie i automatycznym powiadamianiem o zdarzeniach przez SMTP
Klienci korzystający z kart HBA Emulex Fibre Channel (w tym SecureHBA) mogą bezpłatnie korzystać z oprogramowania Emulex SAN Manager 3.0. Od momentu powstania w 2020 roku oprogramowanie to zostało zaprojektowane z myślą o zapewnieniu administratorom pamięci masowej głębszego wglądu w ich sieć SAN oraz narzędzi do monitorowania, konserwacji i raportowania w wielu środowiskach Fibre Channel. Po zalogowaniu przejrzyste wykresy w stylu pierścieniowym zapewniają przegląd danych dotyczących wydajności i stanu całej sieci SAN za pomocą widżetów, które można dostosowywać i zmieniać ich układ zgodnie z preferencjami użytkownika. Kliknięcie w każdy z tych widżetów powoduje wyświetlenie danych ilustrujących dany wykres.
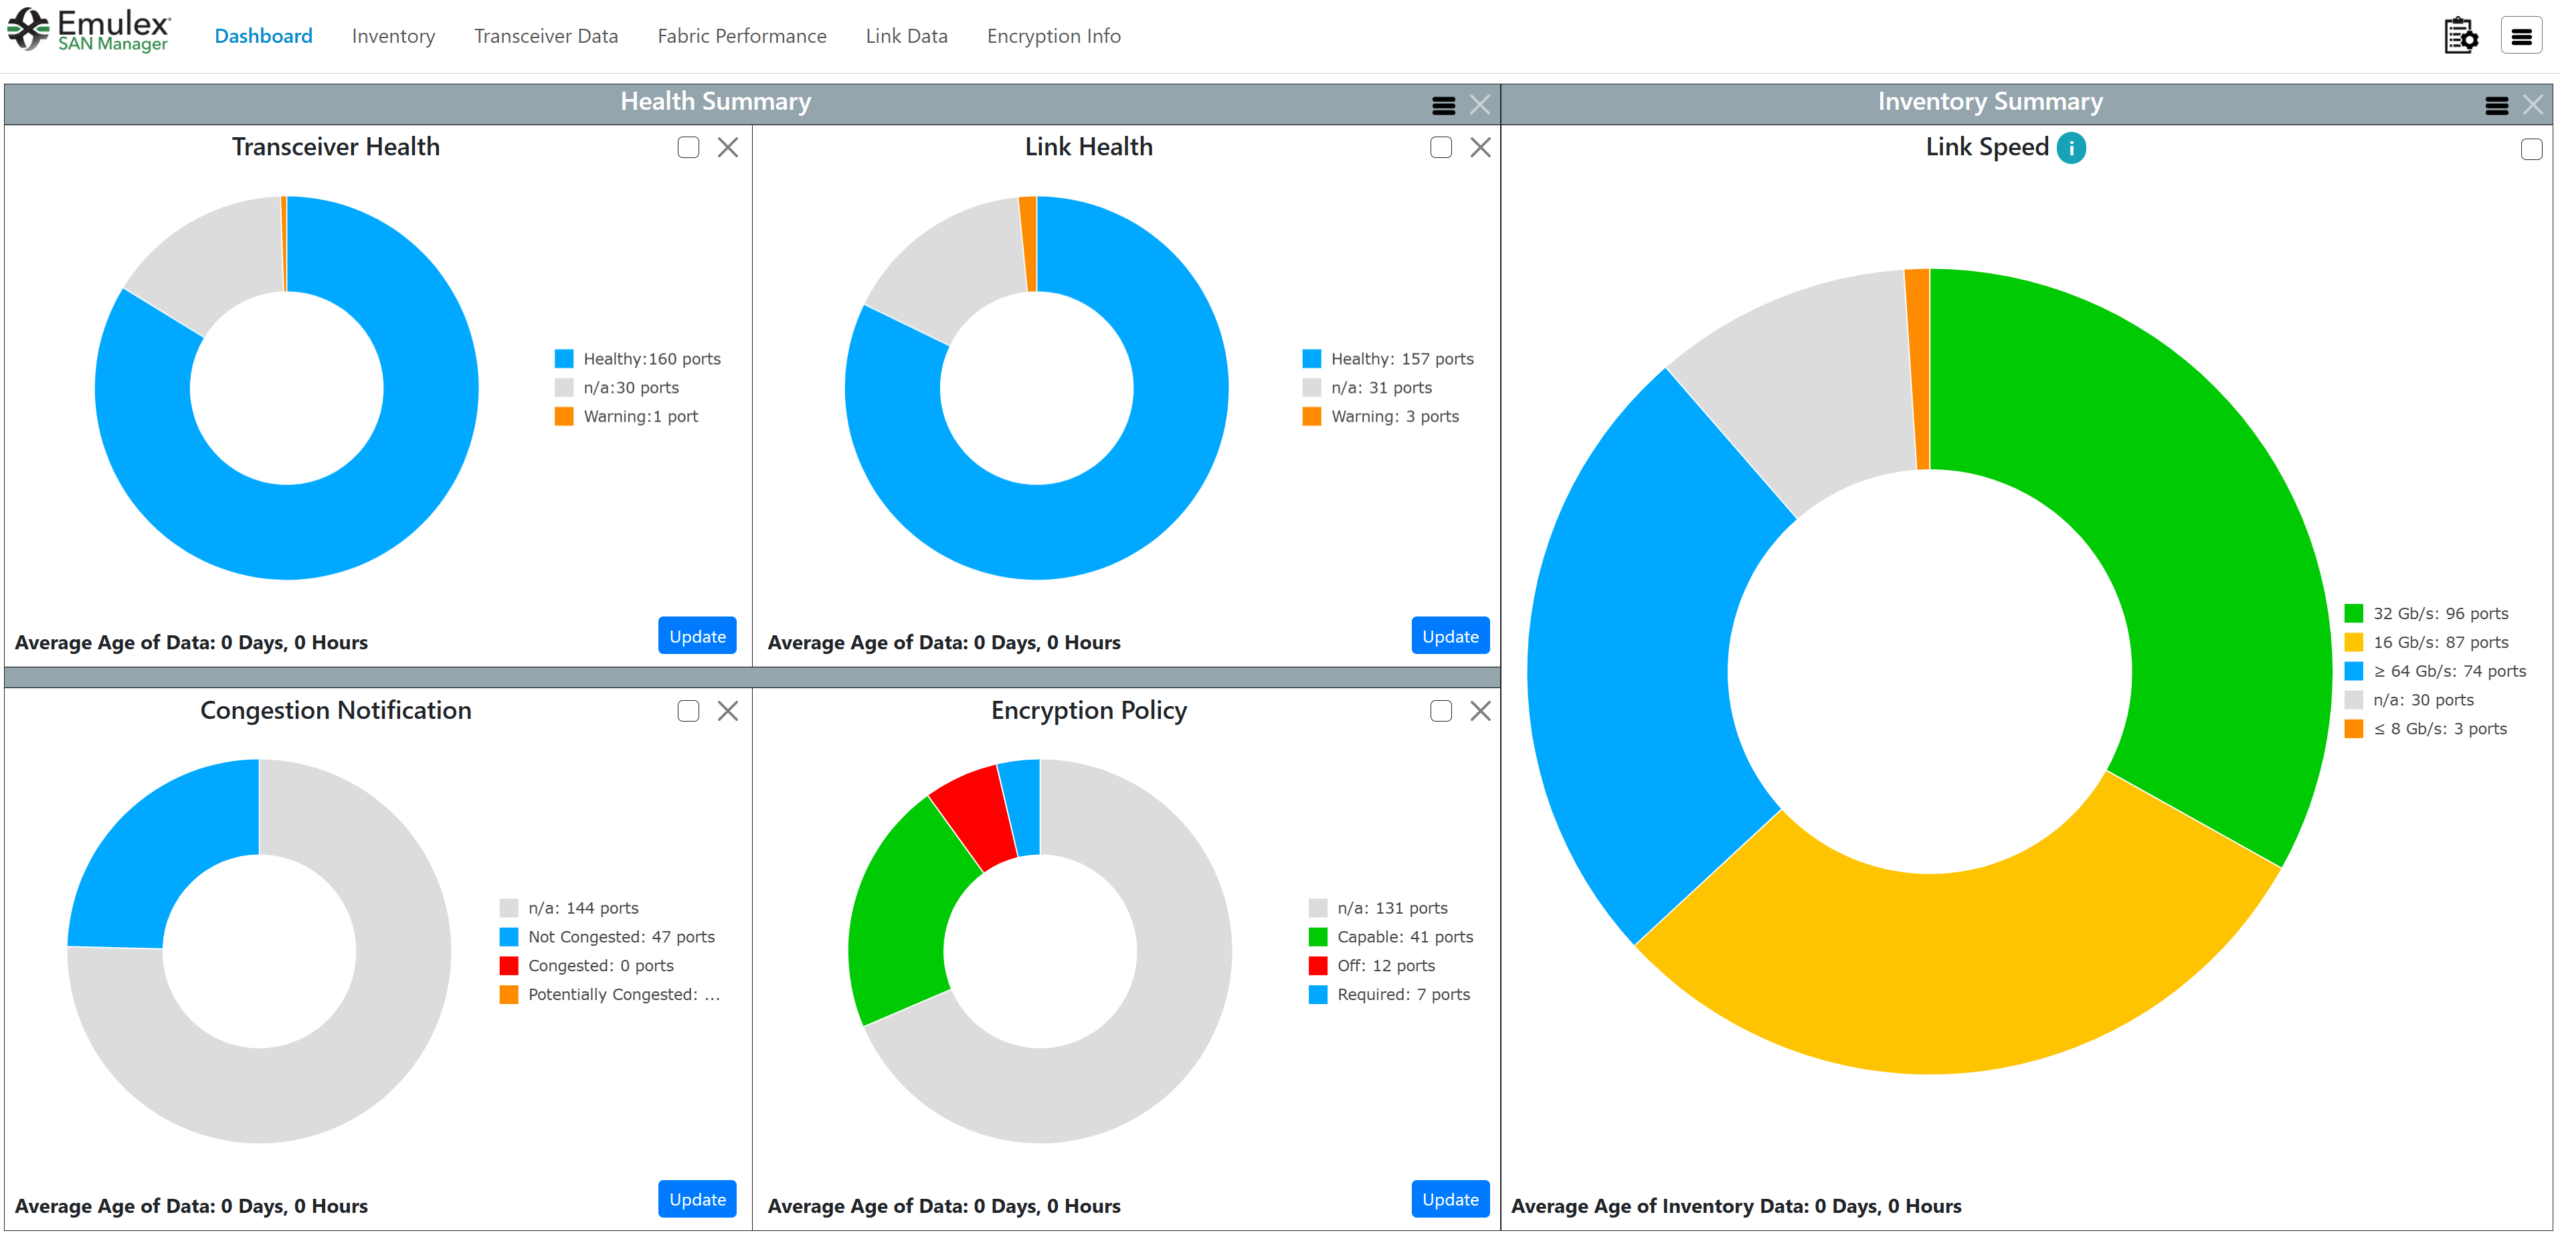
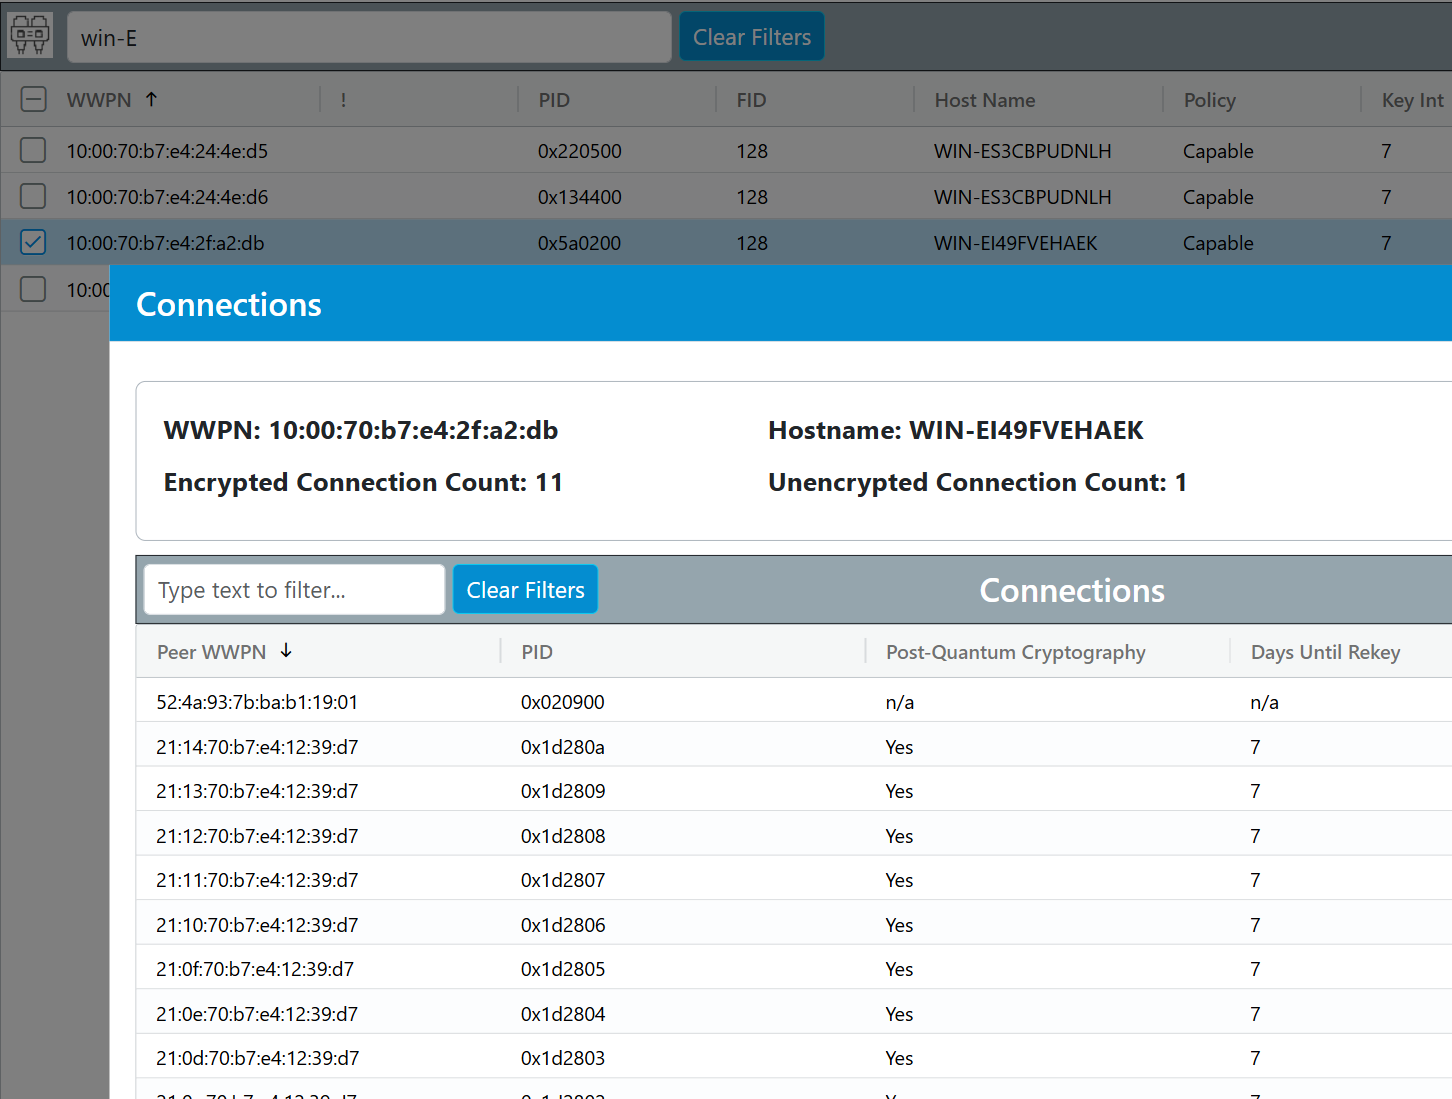
Wraz z kartą Emulex SecureHBA w SAN Manager 3.0 pojawiły się nowe funkcje. Użytkownicy mogą teraz skorzystać z widżetu „Polityka szyfrowania” na pulpicie nawigacyjnym, aby sprawdzić, ile węzłów Emulex Fibre Channel obsługuje szyfrowanie, wymaga szyfrowania lub ma wyłączone szyfrowanie. Kliknięcie widżetu „Polityka szyfrowania” lub nagłówka „Informacje o szyfrowaniu” w SAN Manager 3.0 wyświetla szczegółową listę wszystkich podłączonych portów, którą można filtrować i sortować według atrybutów, takich jak WWPN, nazwa hosta, polityka i interwał klucza. Ułatwia to szybkie wyszukiwanie portów i zarządzanie nimi, a po wybraniu konkretnego portu można uzyskać jeszcze więcej informacji.
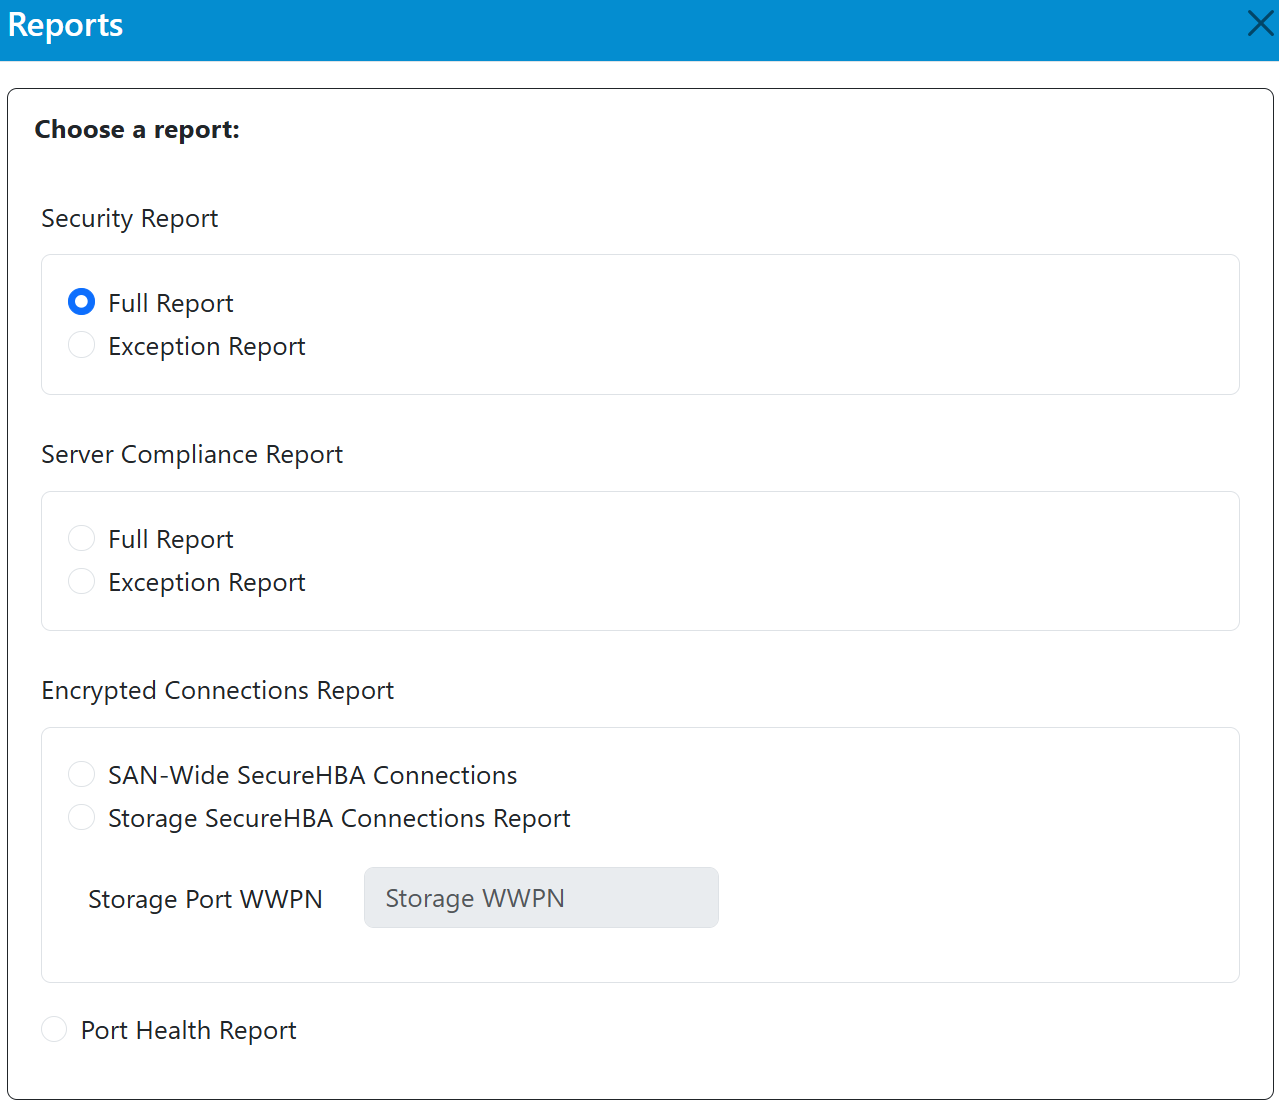
Oprócz przeglądania skonfigurowanych zasad szyfrowania w panelu, Emulex SAN Manager 3.0 zawiera teraz wbudowane narzędzia raportowania do audytu i weryfikacji zgodności. Raporty bezpieczeństwa w formacie CSV można teraz generować i eksportować (pobierając je lub wysyłając e-mailem) bezpośrednio z aplikacji, oszczędzając zapracowanym menedżerom IT trudu związanego z gromadzeniem informacji z potencjalnie tysięcy węzłów Fibre Channel i ręczną weryfikacją zgodności.

Emulex SAN Manager zapewnia użytkownikom wgląd w stan sieci SAN, oferując narzędzia do redukcji przeciążeń, identyfikacji uszkodzonych transceiverów i monitorowania prędkości łączy. Oprócz tego, że jest to doskonałe narzędzie oparte na interfejsie graficznym, Broadcom stworzył możliwości dla informatyków nastawionych na automatyzację, oferując oparty na Pythonie interfejs wiersza poleceń do tworzenia skryptów. Firma planuje dodać wbudowane webhooki, za pomocą których analitycy będą mogli eksportować i przeglądać dane dotyczące wydajności i niezawodności z SAN Manager do innych aplikacji i narzędzi. Nawet alerty e-mail (za pośrednictwem SMTP), które ostrzegają administratorów o zdarzeniach krytycznych, można skonfigurować za pomocą zaawansowanego harmonogramu zadań. Zespół programistów, kierując się głównie prośbami klientów, ciężko pracuje nad tym, aby aplikacja stała się rozszerzalną, kompleksową platformą. Emulex SAN Manager 3.0 będzie mile widzianym dodatkiem do arsenału każdego administratora pamięci masowej, gdy zachodzi potrzeba sprawdzenia zgodności szyfrowania, stanu sieci, obsługi wielu ścieżek lub wydajności Emulex SAN.
Uwagi końcowe
Macierz Everpure FlashArray z układem Emulex SecureHBA stanowi pierwsze wdrożenie produkcyjne szyfrowania warstwy transportowej z zachowaniem standardu PQC w całej ścieżce danych Fibre Channel.
Wprowadzenie sprzętowego szyfrowania warstwy transportowej do stosu Fibre Channel oznacza znaczącą zmianę w sposobie, w jaki przedsiębiorstwa myślą o bezpieczeństwie pamięci masowej. Przez lata struktury Fibre Channel działały w ramach niejawnej granicy zaufania. Emulex SecureHBA podważa to założenie, wbudowując szyfrowanie bezpośrednio w warstwę transportową, bez konieczności zmiany konstrukcji struktury ani wprowadzania dodatkowych obciążeń operacyjnych. Nasza ocena macierzy Everpure FlashArray z kartami Emulex SecureHBA pokazuje, że kompleksowe szyfrowanie w trakcie transmisji można wdrożyć bez mierzalnego spadku wydajności lub dodatkowej złożoności. Szyfrowanie zostało wynegocjowane automatycznie, skalowane na ponad tysiąc sesji i zachowało parametry wydajnościowe macierzy oraz usług danych.
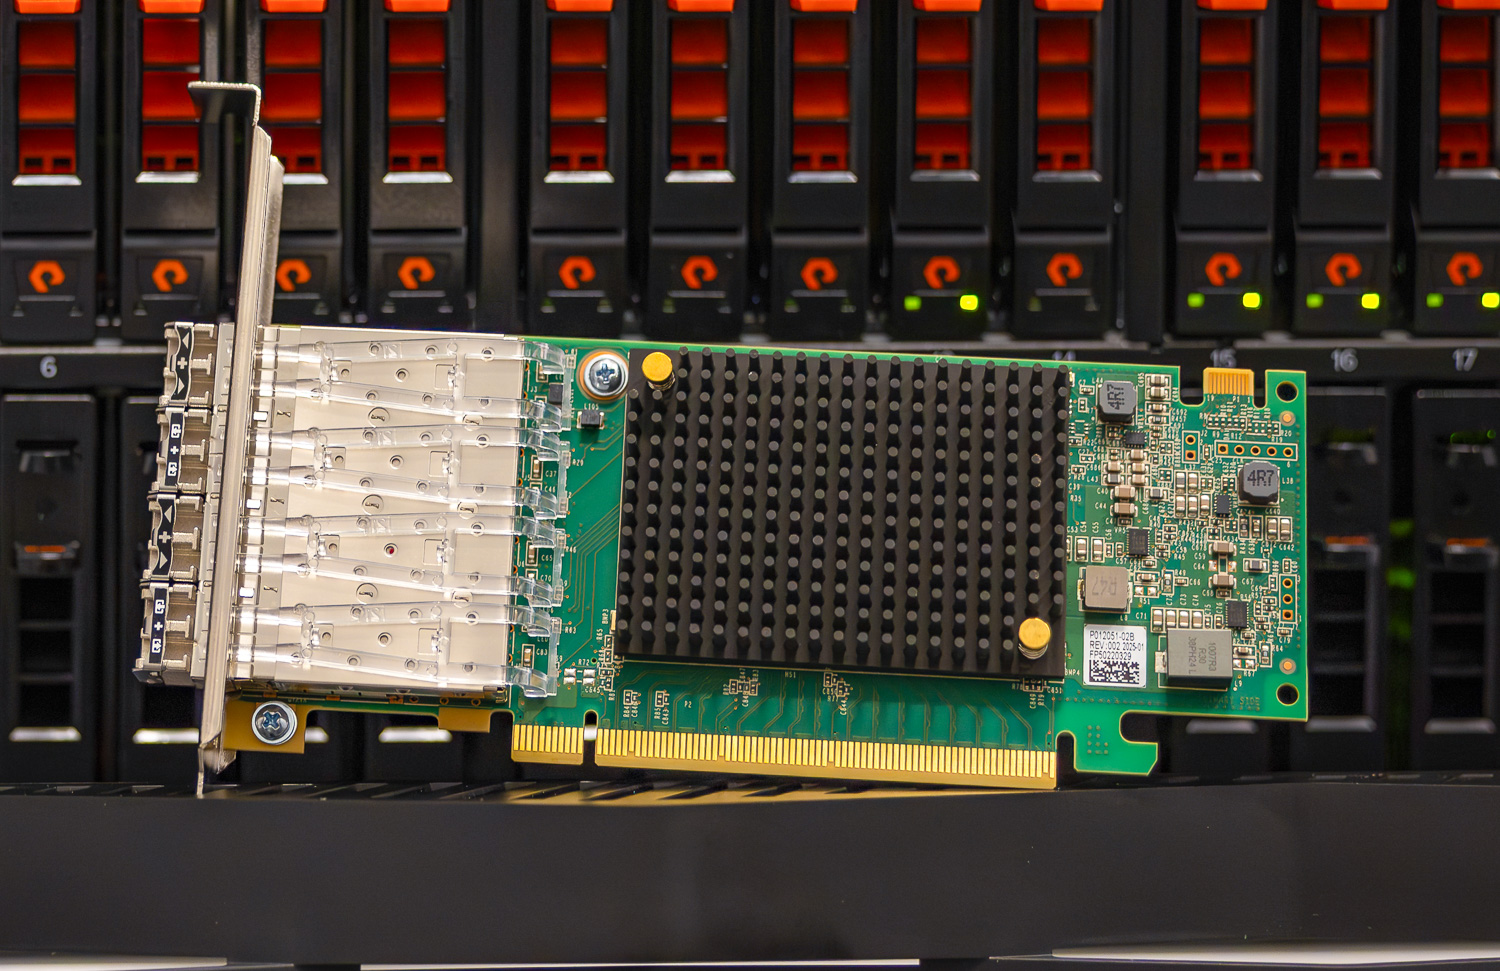
Emulex ma już ugruntowaną pozycję na rynku, dostarczając ponad 120 000 kart SecureHBA na główne platformy serwerowe OEM. Dodanie punktu końcowego macierzy pamięci masowej zamyka pętlę, umożliwiając prawdziwe szyfrowanie typu end-to-end w całej sieci SAN. Chociaż Everpure jest pierwszym producentem, który integruje SecureHBA na poziomie macierzy, podejście architektoniczne jest oparte na standardach i przygotowane do rozszerzenia na przyszłe platformy Fibre Channel w miarę postępu cykli wymiany sprzętu.
Ponieważ to rozwiązanie jest oparte na standardach, zapewnia interoperacyjność. Chociaż Emulex i Everpure jako pierwsi je wprowadzili, nadal pozostawia ono miejsce na interoperacyjność między kartami HBA i macierzami pamięci masowej innych marek. To rozwiązanie jest niezależne od struktury i można je bezproblemowo rozszerzyć o rozwiązania rozszerzeń struktury (FC-IP). Ponieważ wszystko jest zarządzane sprzętowo, rozwiązanie nie wymaga konkretnych wersji oprogramowania ani dodatkowych pakietów funkcji specyficznych dla danej wersji systemu operacyjnego.
Decyzje dotyczące infrastruktury podejmowane obecnie często definiują poziom ryzyka przedsiębiorstwa na najbliższe pięć do siedmiu lat. Wraz z modernizacją serwerów i macierzy pamięci masowej przez organizacje, wdrożenie bezpiecznego szyfrowania PQC w warstwie transportowej zapewnia trwałą kontrolę bezpieczeństwa, zgodną z ewoluującymi oczekiwaniami dotyczącymi zgodności i zasadami zerowego zaufania. SecureHBA pozycjonuje szyfrowanie SAN w trakcie transmisji jako fundamentalny element nowoczesnej architektury Fibre Channel, łącząc bezpieczeństwo, wydajność i prostotę operacyjną w obrębie samej warstwy transportowej.
Dowiedz się więcej o kartach Emulex LPe38102 SecureHBA , Emulex LPe37102 SecureHBA i Emulex SAN Manager.
Dowiedz się więcej o serii Everpure FlashArray//XL.
Niniejszy raport jest sponsorowany przez firmę Broadcom. Wszystkie poglądy i opinie wyrażone w niniejszym raporcie opierają się na naszej obiektywnej opinii na temat rozpatrywanego produktu/produktów.



 Amazon