

Założyciele firmy Veeam, znanej z innowacyjnych rozwiązań w zakresie zarządzania danymi, po raz kolejny wnieśli znaczący wkład w dziedzinę bezpieczeństwa danych dzięki swojemu nowemu przedsięwzięciu. Ich firma, Object First , wprowadziła w 2023 roku swój flagowy produkt, Ootbi (Out-of-the-Box-Immutability) . Świadczy to o ich zaangażowaniu w zabezpieczanie kopii zapasowych przed zagrożeniami typu ransomware. Pomimo powszechnego sceptycyzmu wokół koncepcji technologii „odpornej na ataki ransomware”, zwłaszcza w kontekście tworzenia kopii zapasowych i przechowywania danych, techniczne kompetencje i testy lokalne Ootbi sugerują, że firma może spełnić tę obietnicę w wielu organizacjach.
Veeam Direct-to-Object Storage
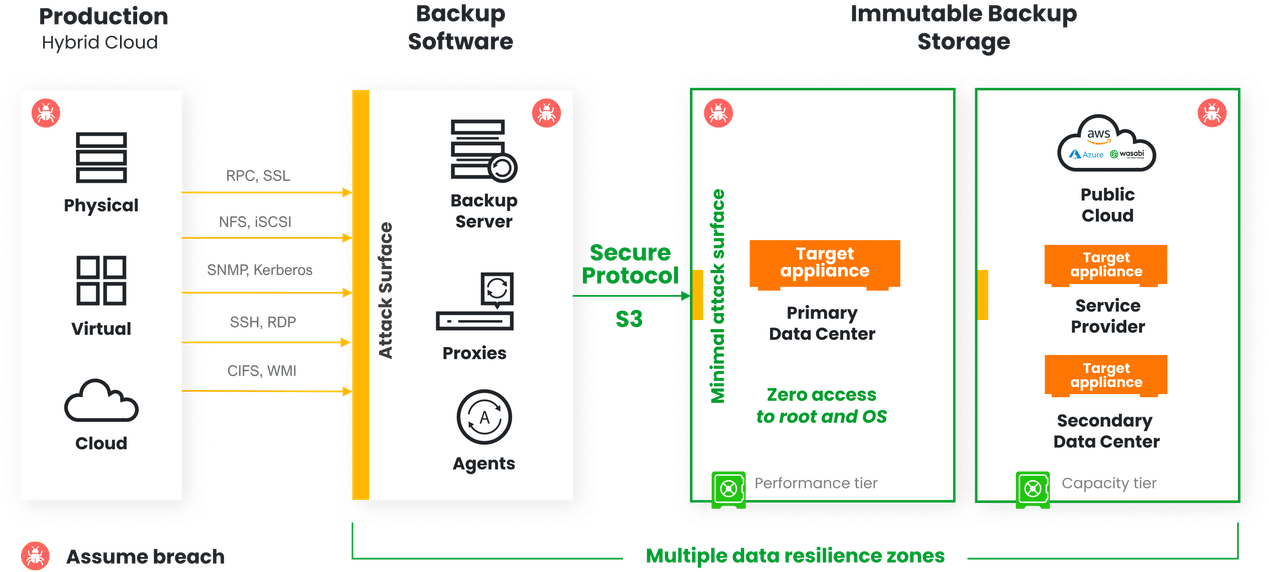
Przełomowe podejście firmy Object First, wykorzystujące technologię Veeam Direct-to-Object Storage , rewolucjonizuje sposób, w jaki organizacje zarządzają kopiami zapasowymi danych i je zabezpieczają. Ta innowacyjna platforma wykracza poza tradycyjne metodologie tworzenia kopii zapasowych, inicjując tworzenie kopii zapasowych bezpośrednio w pamięci masowej obiektów. Ta zmiana nie tylko usprawnia proces tworzenia kopii zapasowych, ale także osadza w jego rdzeniu solidną warstwę zabezpieczeń. Przyjmując tę strategię, Object First z natury integruje zasady modelu odporności danych Zero Trust. Paradygmat ten, wprowadzony przez firmę Veeam, kładzie nacisk na segmentację oprogramowania do tworzenia kopii zapasowych i pamięci masowej, wiele stref odporności, niezmienność danych oraz ciągłą weryfikację każdego żądania dostępu, niezależnie od źródła. Dane są przechowywane i chronione z myślą o bezpieczeństwie od pierwszej kopii zapasowej.
Korzyści z wykorzystania technologii Veeam Direct-to-Object Storage wykraczają poza prostotę wdrożenia. Platforma oferuje niezrównany poziom niezmienności danych, dzięki czemu przechowywane pliki są odporne na manipulację i ataki ransomware. Taka niezmienność jest kluczowa w dzisiejszym cyberbezpieczeństwie, gdzie wyrafinowanie zagrożeń stale rośnie. Co więcej, system charakteryzuje się wyjątkowym stopniem dostępności, z niezawodnością mierzoną na poziomie 99.999999999% (11 dziewiątek), co gwarantuje nie tylko bezpieczeństwo danych, ale także ich stały dostęp w razie potrzeby.
Kolejną kluczową zaletą tego rozwiązania pamięci masowej jest jego elastyczność w środowiskach hiperskalowalnych VMware. Tradycyjne metody pamięci masowej często wymagają kosztownych i złożonych konfiguracji, takich jak repozytoria przejściowe z drogimi wirtualnymi dyskami twardymi. Z kolei Object First upraszcza infrastrukturę, eliminując potrzebę tych pośrednich kroków, umożliwiając administratorom bezpośrednie tworzenie kopii zapasowych w obiektowej pamięci masowej. Taka efektywność redukuje koszty ogólne i minimalizuje potencjalne luki w zabezpieczeniach, zgodnie z zasadą Zero Trust, polegającą na minimalizacji uprawnień, poprzez uproszczenie ścieżek dostępu i zmniejszenie powierzchni ataku.
Dlaczego warto wybrać Object On-Premises?
Decyzja o wyborze lokalnej pamięci masowej obiektów ma charakter strategiczny. Dzięki swojej lokalnej obecności, lokalna pamięć masowa obiektów oferuje szybkie tworzenie kopii zapasowych i odzyskiwanie danych. Model ten zapewnia segmentację danych z serwera kopii zapasowych, zmniejszając ryzyko krzyżowego skażenia cyberzagrożeniami i ułatwiając natychmiastowe odzyskiwanie danych w przypadku ataku. Architektura Object First, w tym segmentacja na odrębne strefy odporności, została zaprojektowana z myślą o wewnętrznej integracji zasad Zero Trust, automatyzując egzekwowanie praktyk bezpieczeństwa danych, które zazwyczaj opierają się na interwencji człowieka.
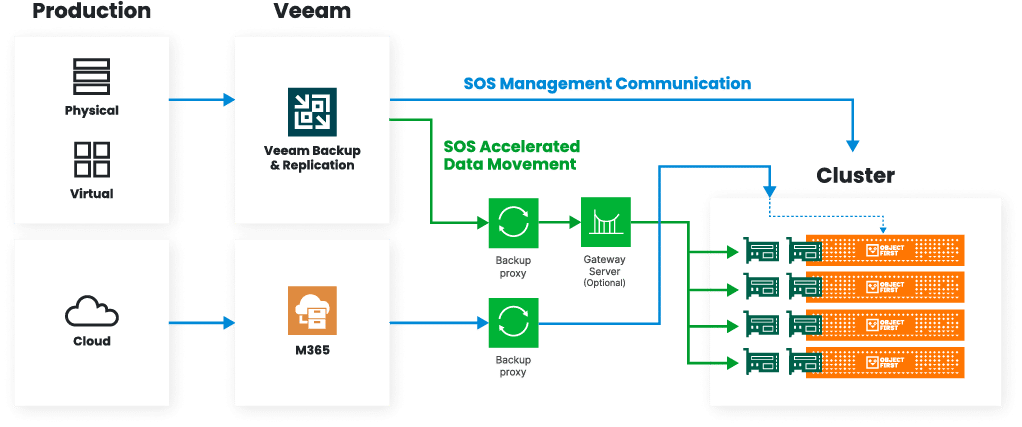
Przechowywanie obiektów zawsze było rozwiązaniem zorientowanym na chmurę i wiele osób wybrało je do celów długoterminowego przechowywania danych ze względu na łatwą w obsłudze niezmienność. Jednak w przypadku odzyskiwania danych lokalnie, przechowywanie obiektów w chmurze jest kosztowne i powolne. Lokalne przechowywanie obiektów może przyspieszyć zarówno tworzenie kopii zapasowych, jak i odzyskiwanie danych ze względu na swoją lokalizację, a także oferuje unikalny poziom segmentacji z serwera kopii zapasowych bez konieczności przesyłania danych poza lokalizację. Nasze zadanie tworzenia kopii zapasowej miało zwarty czas i zostało ukończone w ciągu kilku minut. Rozmiar zadania tworzenia kopii zapasowej i ilość posiadanych danych o zmianach mogą znacząco wpłynąć na ten proces.
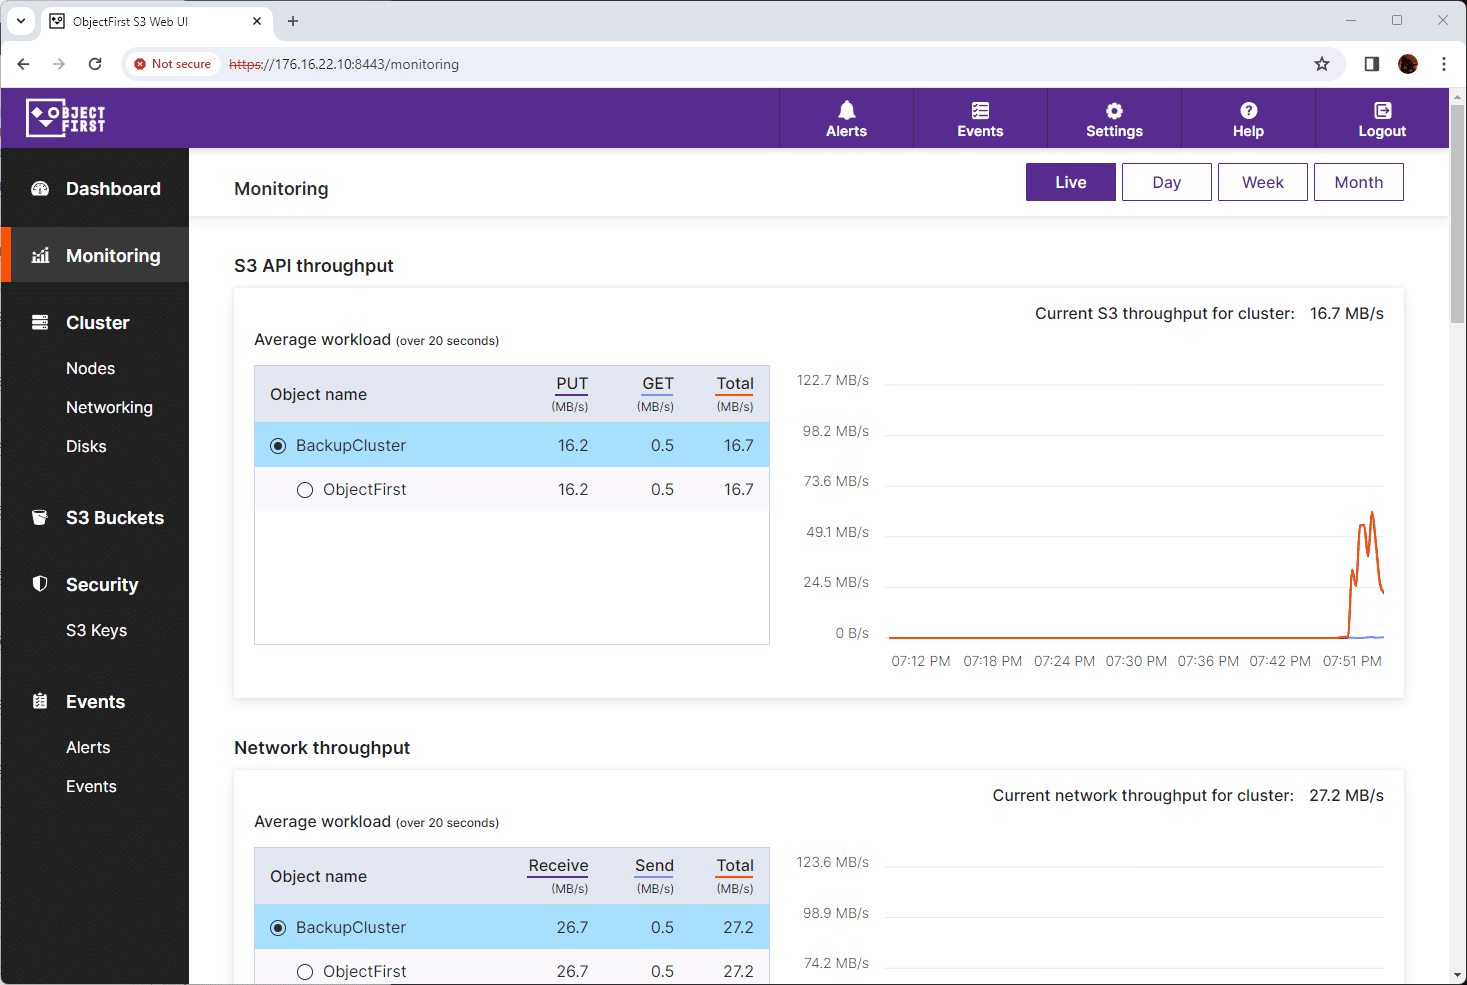
Ponadto, posiadanie urządzenia lokalnego pozwala administratorom na uruchomienie i zabezpieczenie firmy w ciągu kilku minut. W przypadku ataku lub utraty danych i konieczności przywrócenia serwerów, urządzenie z kopiami zapasowymi na miejscu zapewnia natychmiastowe połączenie z danymi, co przyspiesza proces odzyskiwania (Recovery Point Objective).
Głębokie nurkowanie w sprzęcie
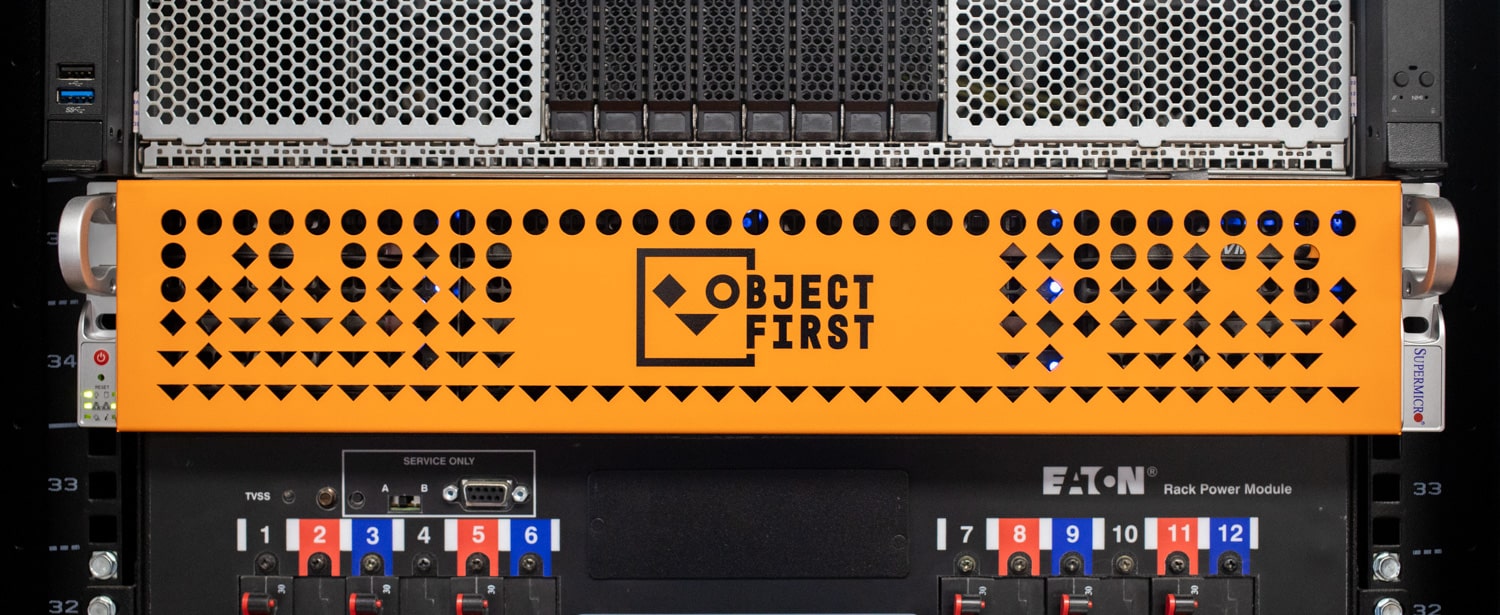
Oferta sprzętowa Object First, w tym skalowalne i łatwo konfigurowalne rozwiązania pamięci masowej Ootbi, odzwierciedla dogłębne zrozumienie potrzeb nowoczesnych centrów danych. Sprzęt jest zoptymalizowany pod kątem bezpieczeństwa, oferując niezmienne pojemności pamięci masowej i solidne funkcje sieciowe, które zapewniają szybki i bezpieczny transfer danych. Skupienie się na niezawodności sprzętu uzupełnia usprawniony proces konfiguracji oprogramowania, który został zaprojektowany z myślą o bezpiecznej i wydajnej integracji z Veeam.
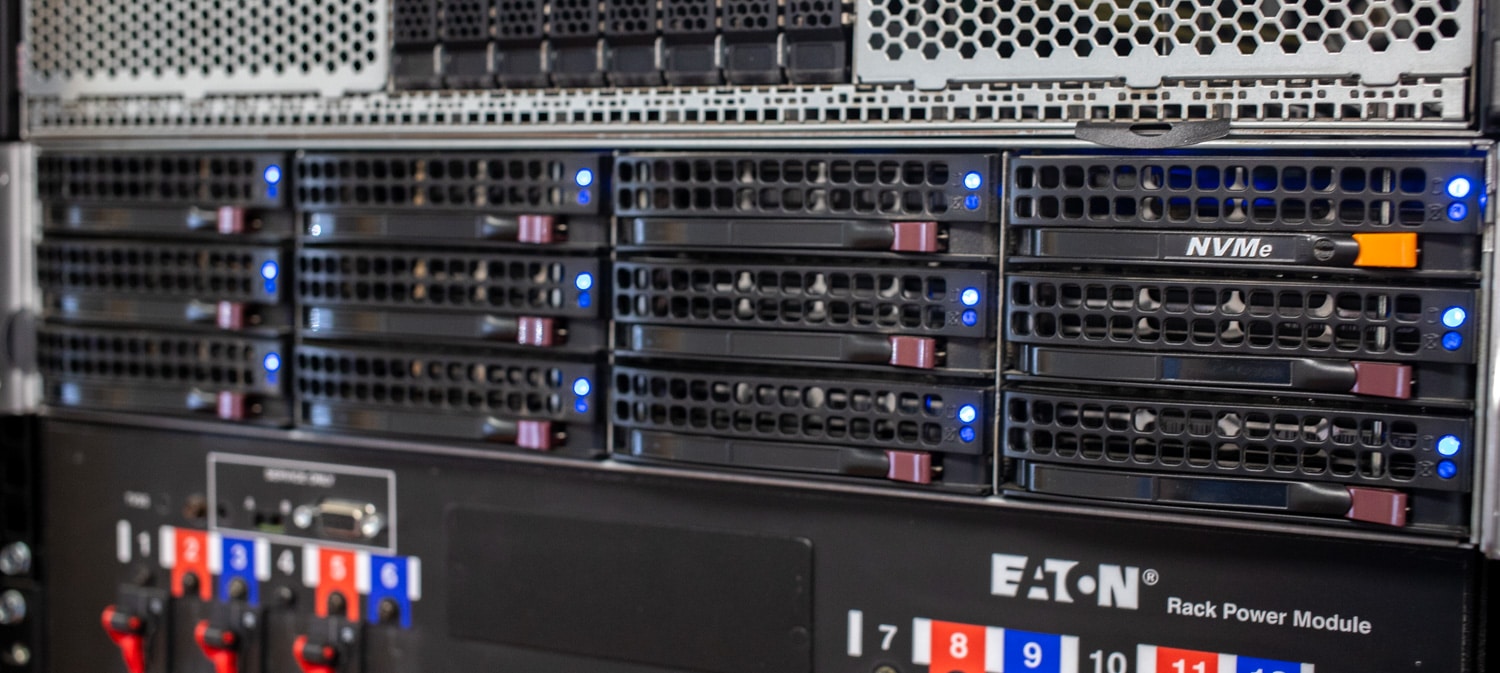
Dysk Ootbi firmy Object First jest dostępny w formacie 2U o pojemności 64 TB lub 128 TB. Można go montować w szafie, układać w stos i konfigurować w czasie krótszym niż 15 minut.
| modele | Ootbi 64TB | Ootbi 128TB |
|---|---|---|
| Użyteczna pojemność na węzeł | 64 TB | 128 TB |
| Maksymalna liczba węzłów na klaster | 4 | 4 |
| Układ dysków | ||
| Tablica podstawowa | 10 dysków twardych SAS o pojemności 8 TB (RAID 6) | 10 dysków twardych SAS o pojemności 16 TB (RAID 6) |
| Hot Spare | 1 dyski twarde SAS 8 TB | 1 dyski twarde SAS 16 TB |
| Dedykowane dyski systemu operacyjnego | 2 dyski SSD SATA o pojemności 240 GB (RAID 1) | 2 dyski SSD SATA o pojemności 240 GB (RAID 1) |
| Cache | 1 x 1.6 TB NVMe | 1 x 1.6 TB NVMe |
| SPECYFIKACJA | ||
| Form Factor | Montaż w szafie 2U | Montaż w szafie 2U |
| Wymiary (szer. x wys. x głęb.) | 19 ”x 3.5” x 25.5 ” | 19 ”x 3.5” x 25.5 ” |
| Interfejs sieciowy | 2 x 10GBase-T – na płycie głównej 2 x SFP+ 10 Gb/port – Karta |
2 x 10GBase-T – na płycie głównej 2 x SFP+ 10 Gb/port – Karta |
| Zarząd | Dedykowany IPMI 2.0 – RJ45 | Dedykowany IPMI 2.0 – RJ45 |
| Zasilanie | ||
| Całkowita moc wyjściowa | 1000W / 1200W | 1000W / 1200W |
| Wkład | 100-127 V prądu przemiennego / 15-12 A / 50-60 Hz 200-240 V prądu przemiennego / 8.5-7 A / 50-60 Hz +12V maks.: 83A / min.: 0A (100-127V AC) Maks.: 100 A / Min.: 0 A (200–240 V AC) Maks.: 100 A / Min.: 0 A (200-240 V DC) |
100-127 V prądu przemiennego / 15-12 A / 50-60 Hz 200-240 V prądu przemiennego / 8.5-7 A / 50-60 Hz +12V maks.: 83A / min.: 0A (100-127V AC) Maks.: 100 A / Min.: 0 A (200–240 V AC) Maks.: 100 A / Min.: 0 A (200-240 V DC) |
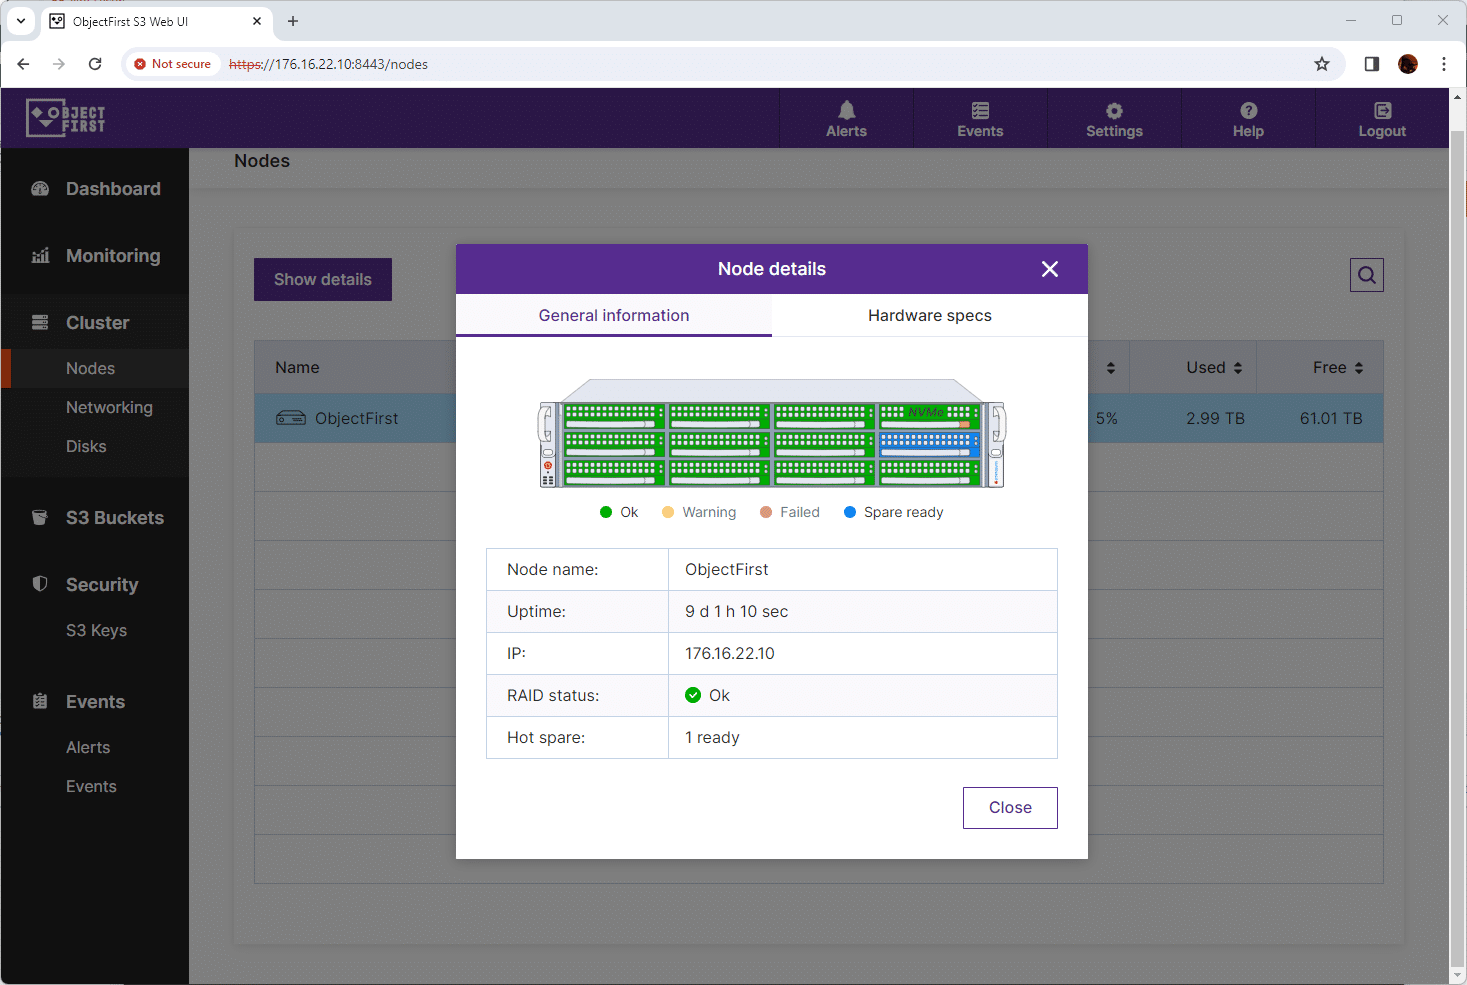
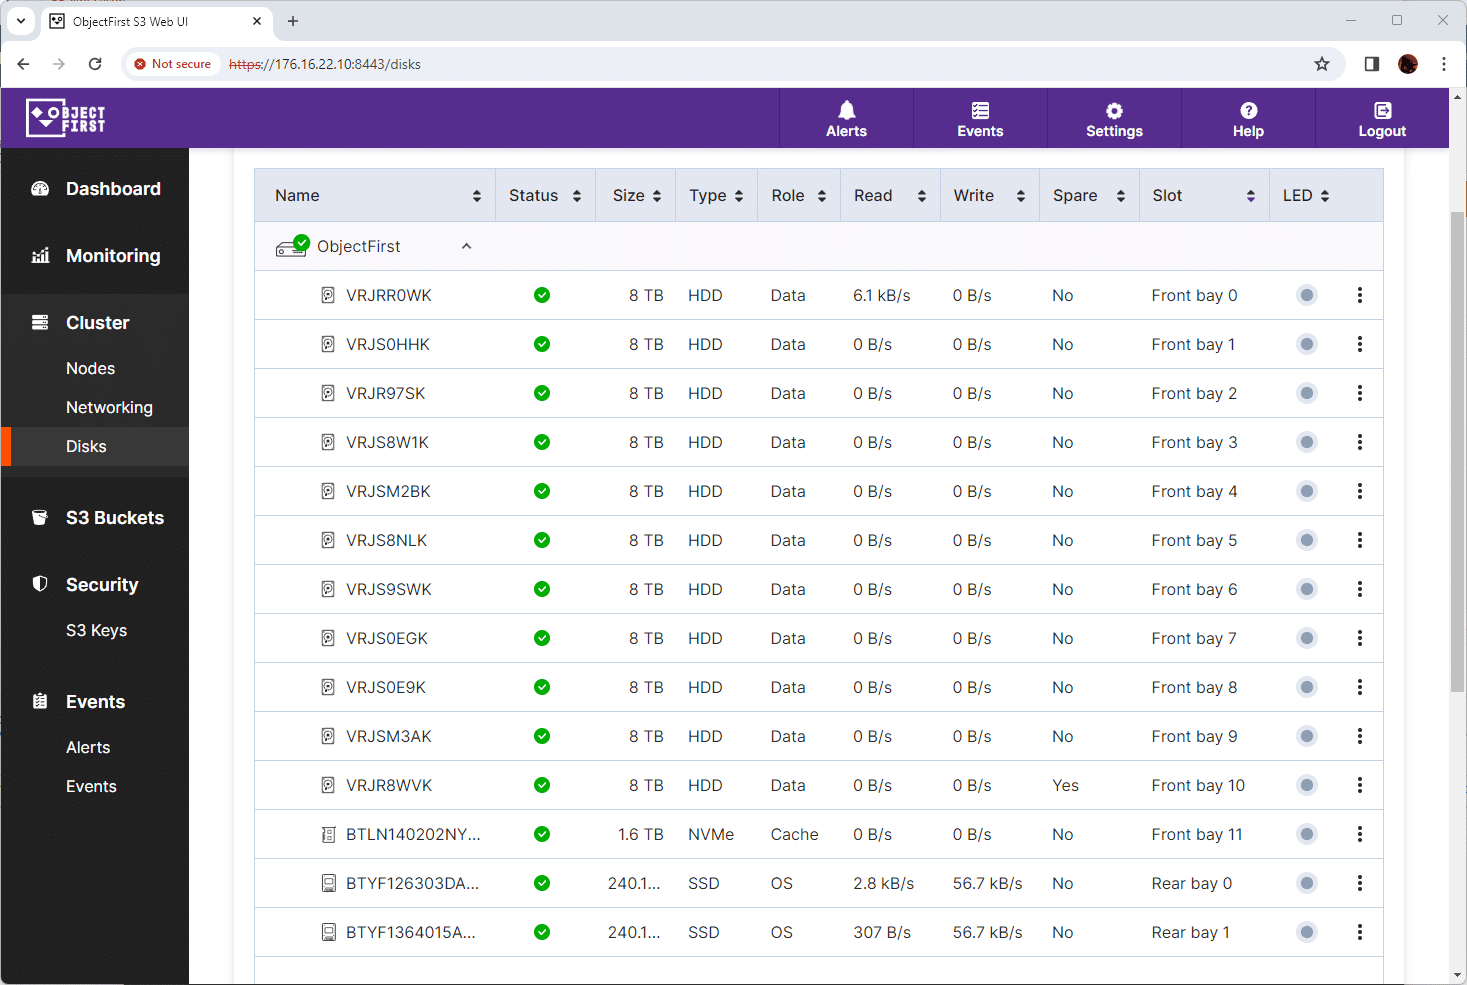
Dostarczono nam model o pojemności 64 TB. Nasz Ootbi jest napędzany procesorem Intel Xeon Silver 4215R, średniej klasy koniem roboczym, ale to nie on jest siłą napędową tej maszyny. Platforma jest wyposażona w 10 dysków twardych o pojemności 8 TB, co daje 64 TB pojemności, oraz dysk pamięci podręcznej NVMe o pojemności 1.6 TB, co poprawia wydajność. Dla zapewnienia redundancji, jeden dodatkowy dysk twardy jest przechowywany jako zapasowy. System operacyjny jest przechowywany oddzielnie na woluminie RAID1 na dwóch dyskach SSD SATA o pojemności 240 GB.
Pod względem łączności platforma jest wyposażona w porty SFP+ i RJ45 10 GbE, co umożliwia integrację z różnymi środowiskami. W naszym środowisku wykorzystujemy połączenie RJ45 10 GbE.
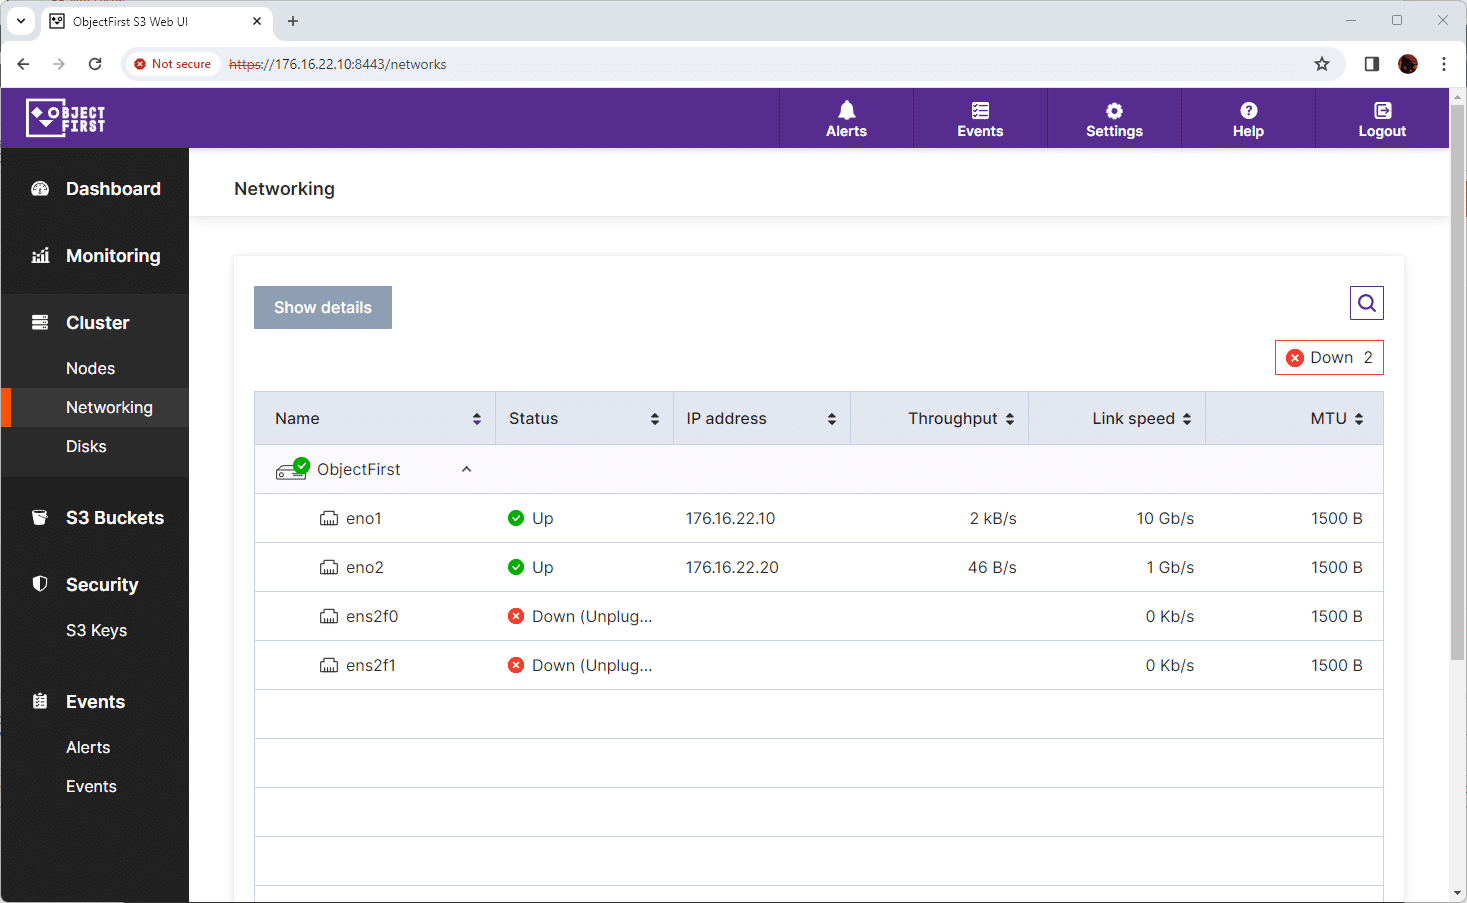
Dzięki temu urządzenie lokalne ma odpowiednią pojemność pamięci masowej i prędkość połączenia sieciowego, aby pomieścić wystarczającą ilość niezmiennych danych i przesłać je przez S3 za pomocą protokołu HTTPS do pamięci masowej w chmurze.
Obecnie Ootbi może skalować się do czterech węzłów w klastrze, oferując do 5 PB użytecznej, niezmiennej pamięci masowej. Rozszerzenie jest proste: dodanie drugiego węzła do klastra za pomocą krótkiego kreatora automatycznie zrównoważy obciążenie pul pamięci masowej obiektów. Nie są wymagane żadne dodatkowe zmiany ani konfiguracja w konfiguracji Veeam.
Infrastruktura wsparcia
Infrastruktura wspierająca produkty Object First opiera się na zasadach segmentacji i niezmienności, które są kluczowe dla zapobiegania rozprzestrzenianiu się oprogramowania ransomware. Ograniczając dostęp i egzekwując zasady niezmienności, Object First minimalizuje powierzchnię ataku i zapewnia bezpieczeństwo i dostępność kopii zapasowych, zapewniając odporną obronę przed utratą danych i cyberzagrożeniami.
Gdy obiekty kopii zapasowych, zarówno podstawowe, jak i pomocnicze, są przechowywane na urządzeniach poza siedzibą firmy, są zablokowane i niezmienne przez co najmniej siedem dni. Nie oznacza to, że są niedostępne; oznacza to jedynie, że nie można ich zmienić ani zmodyfikować. Jeśli potrzebujesz użyć kopii zapasowych do odzyskania środowiska, są one gotowe i czekają na Ciebie w każdej chwili.
Wreszcie, Object First stanowczo ogranicza dostęp do roota i systemu operacyjnego swoich urządzeń. Zero Trust to nie żart dla Object First! Zapobiega to nieumyślnym szkodom wyrządzonym przez niekompetentnego, skompromitowanego lub złośliwego administratora.
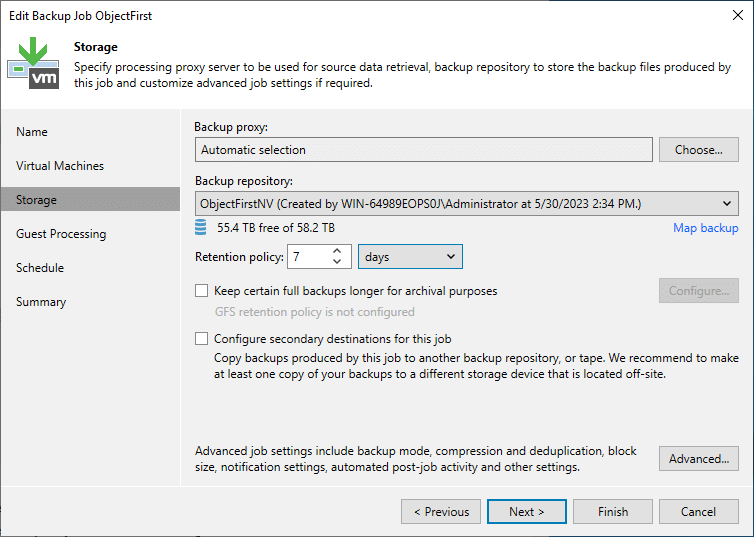
Kiedy próbowaliśmy usunąć dane, nasza polityka Veeam nałożyła na nie blokadę czasową. Musieliśmy wstrzymać testy do momentu, aż blokada czasowa upłynie, zanim mogliśmy usunąć zawartość tego kontenera. Nie ma możliwości zresetowania, obejścia ani metody usunięcia tych danych przez użytkownika poza odesłaniem kontenera z powrotem do Object First w celu ponownego udostępnienia. To doskonała praktyka bezpieczeństwa, ale może wymagać zmiany oczekiwań administratorów kopii zapasowych, którzy są przyzwyczajeni do innych rozwiązań z mniej rygorystyczną kontrolą dostępu.
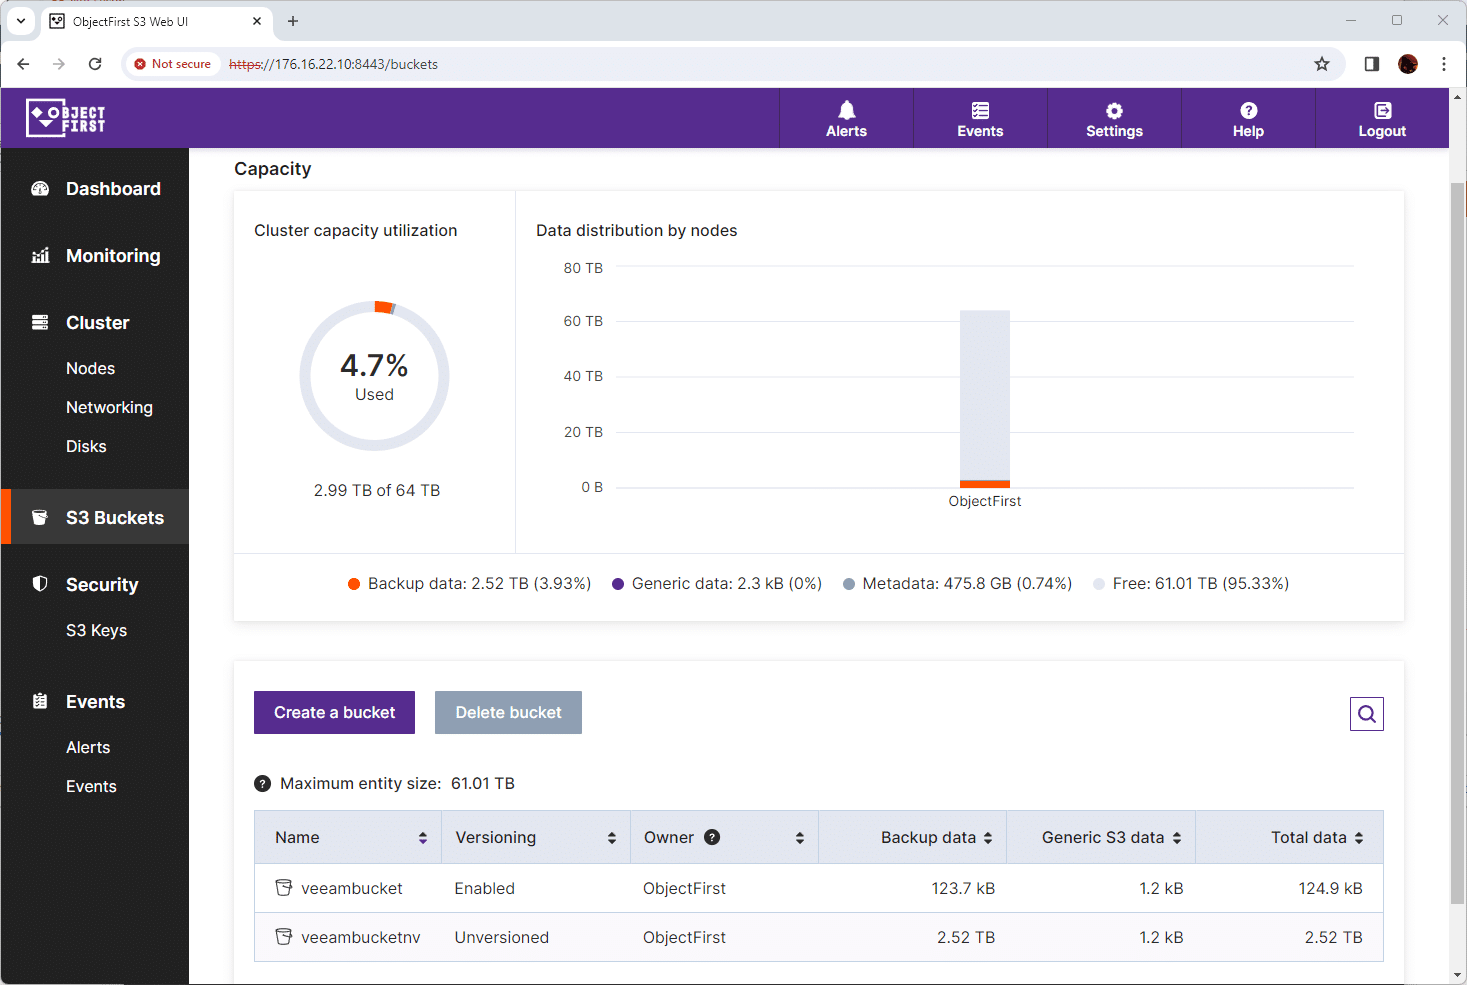
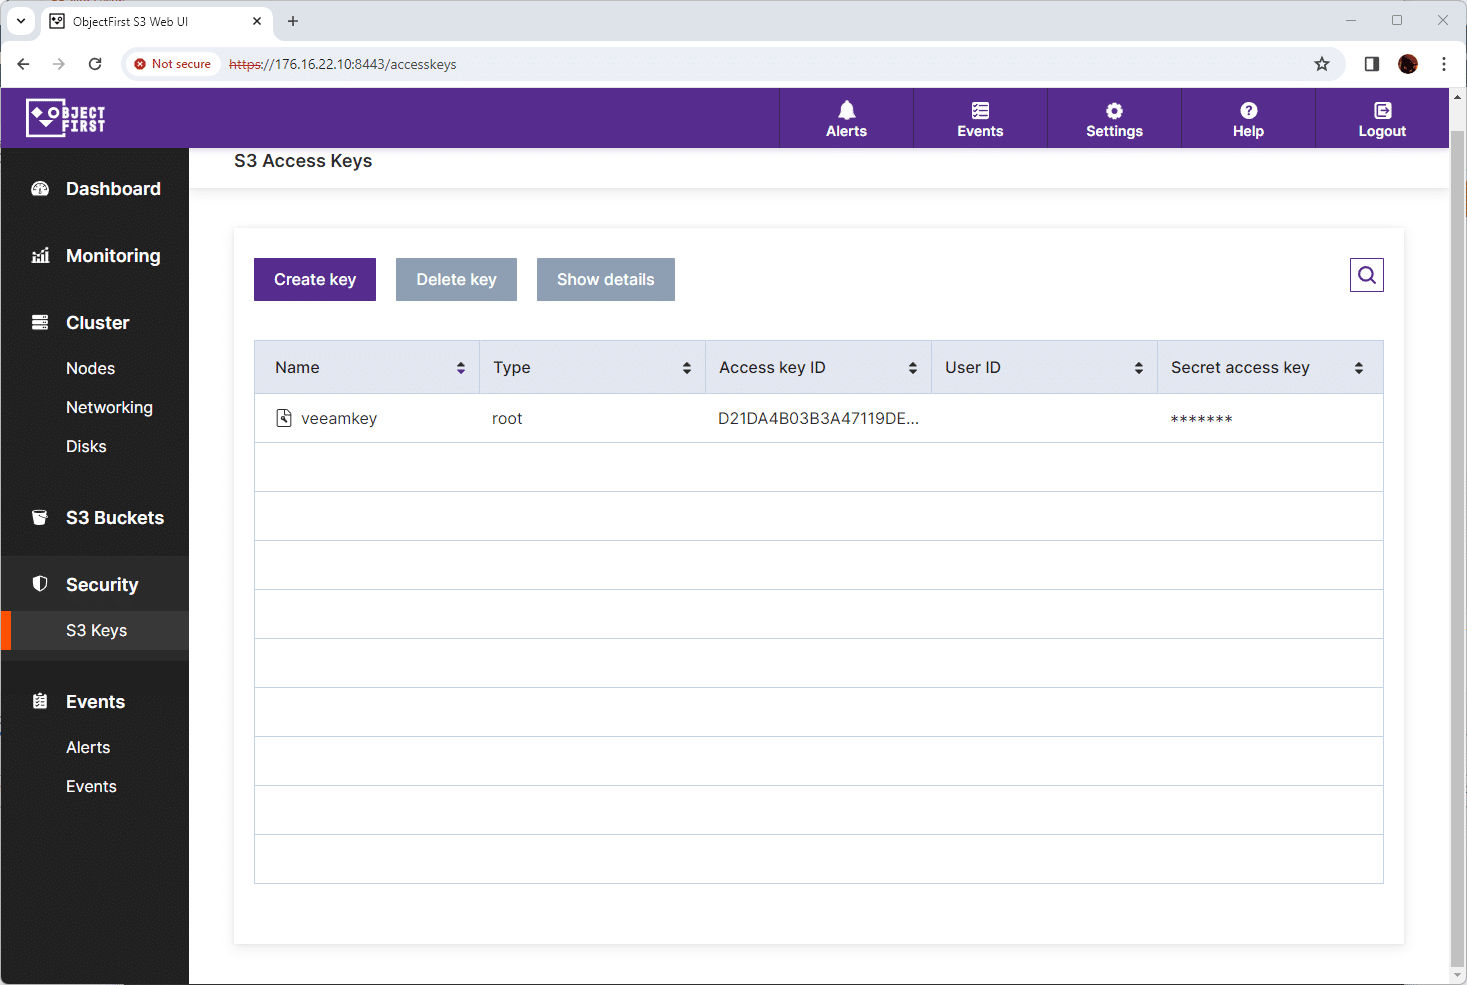
Konfiguracja oprogramowania w Veeam jest prosta, ponieważ wszystko jest zabezpieczone i zoptymalizowane od razu po instalacji. Administratorzy Ootbi muszą utworzyć klucz S3 i kontener S3, a następnie skopiować klucz S3 i utworzyć klaster IP S3 do Veeam.
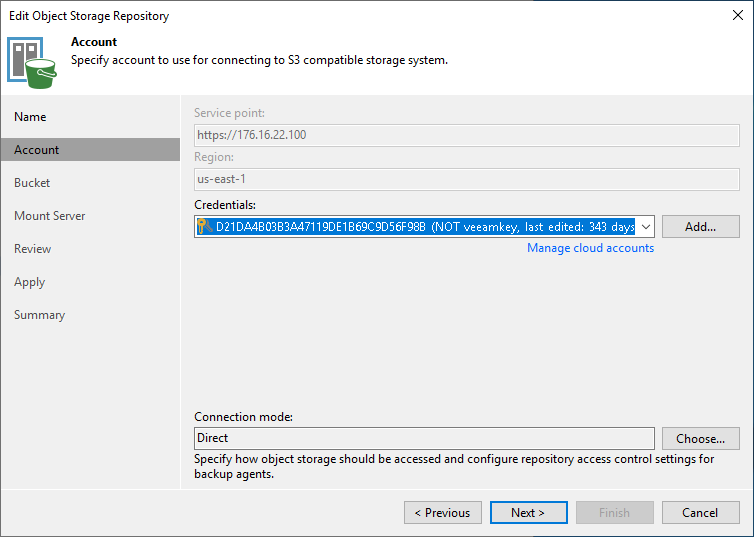
Następnie wybierają okno niezmienności (liczbę dni), a konfiguracja oprogramowania jest zakończona. Po skonfigurowaniu nie są wymagane żadne dodatkowe zmiany ani konfiguracje poza sporadycznymi aktualizacjami oprogramowania/klastra. Dzięki temu dodanie tego urządzenia do tworzenia kopii zapasowych do istniejącej infrastruktury Veeam jest szybkim i stosunkowo bezproblemowym procesem. Podczas początkowej konfiguracji, jedynym elementem, który należy zrozumieć, jest zaplanowanie, gdzie i kiedy włączyć niezmienną pamięć masową do okna retencji.
Proces aktualizacji w Ootbi jest bezproblemowy. System powiadomi Cię, gdy pojawi się nowa wersja oprogramowania i umożliwi Ci sprawdzenie dostępności aktualizacji.
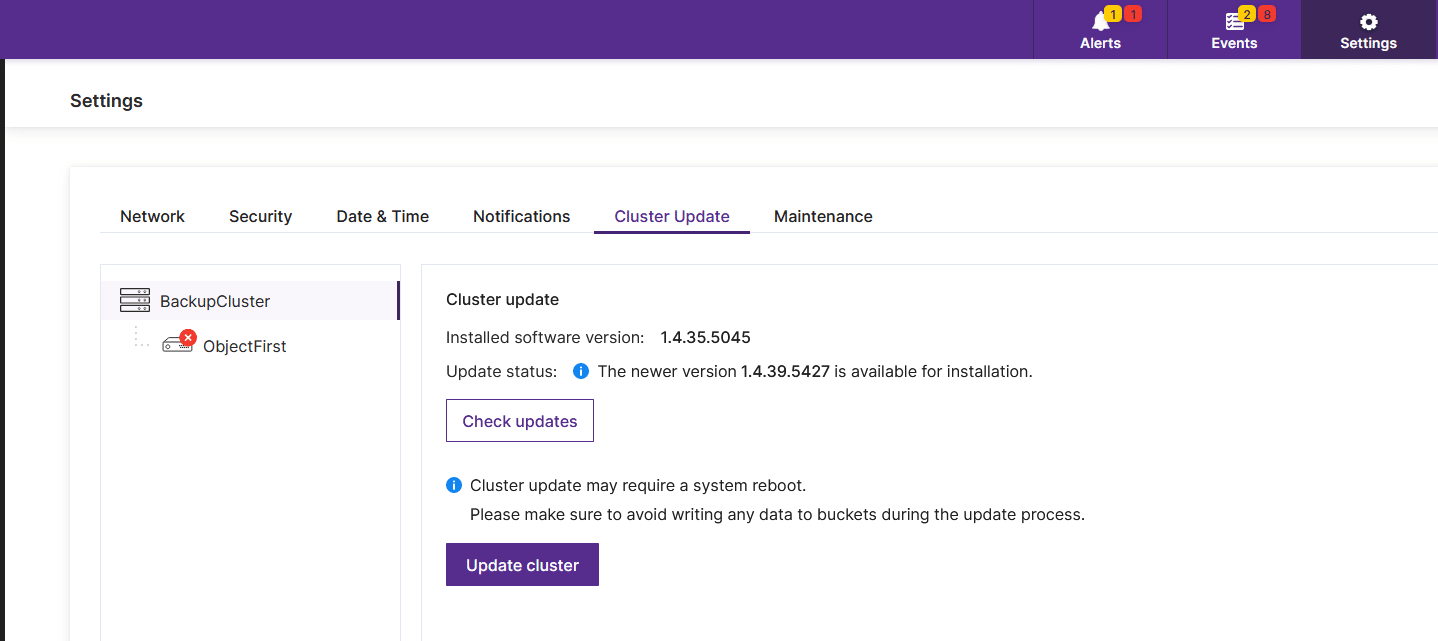
Podczas aktualizacji klastra poniższy ekran przedstawia aktualizację komponentu oprogramowania Ootbi lub zastosowanie aktualizacji zabezpieczeń systemu operacyjnego.
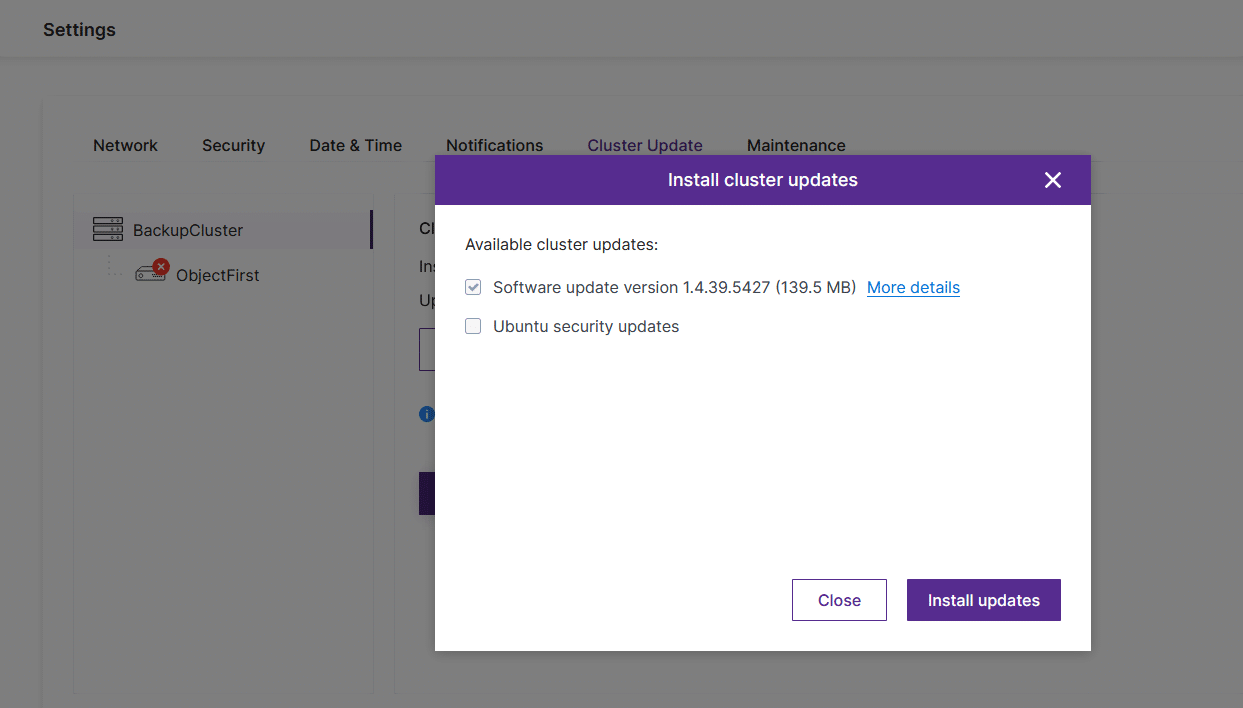
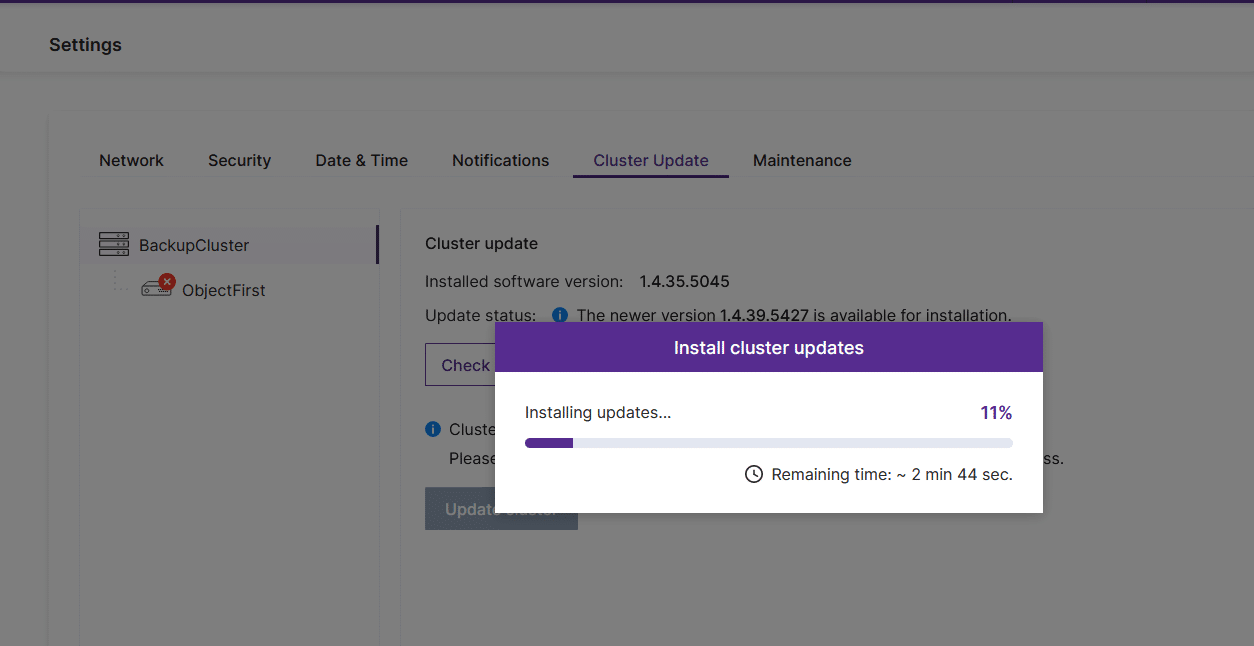
Po uruchomieniu aktualizacji jej ukończenie zajmuje kilka minut. Po jej zakończeniu system wyświetli monit o ponowne uruchomienie klastra. Proces ten nie jest więc bardzo czasochłonny, choć warto go wykonać w ramach konserwacji.
Uwagi końcowe
Choć początkowo twierdzenie o „odporności na ransomware” budziło w nas duży sceptycyzm, po głębszym przeanalizowaniu Object First i jego niezmienności od razu po instalacji, trudno znaleźć powód, by się z nim nie zgodzić. Ponadto Ootbi wspiera zasady odporności danych Zero Trust (ZTDR) firmy Veeam, w tym segmentację oprogramowania do tworzenia kopii zapasowych i pamięci masowej, wiele stref odporności oraz niezmienne kopie zapasowe.
Jeśli chodzi o konfigurację, Ootbi oferuje prawdziwy, lokalny system pamięci masowej typu plug-and-play, w którym jedyną wymaganą konfiguracją jest zasilanie i sieć. Ponadto, wystarczy utworzyć kilka kontenerów pamięci masowej S3, a Twoje dane wkrótce będą w pełni chronione! Warto również wspomnieć, że aktualizacje systemu są niezwykle proste w wykonaniu, co oznacza, że po uruchomieniu Ootbi, utrzymanie systemu w działaniu nie wymaga dużego wysiłku.
Biorąc pod uwagę rosnącą liczbę ataków ransomware na całym świecie, znalezienie łatwiejszego w obsłudze rozwiązania dla Veeam do ochrony danych niż Ootbi firmy Object First będzie stanowić wyzwanie.
Aby dowiedzieć się więcej na temat Ootbi firmy Object First i zobaczyć wersję demonstracyjną, przejdź tutaj.


 Amazon