

A Actifio contratou a IDC para pesquisar como as empresas controlam seus dados críticos, analisando dados de cópia. A pesquisa descobriu que dois terços das empresas falharam em atender aos padrões de melhores práticas para controle de dados. Com este estudo, a Actifio também está anunciando que viu um crescimento dramático no número de seus clientes corporativos, já que a tecnologia Virtual Data Pipeline da Actifio foi projetada para melhor controlar e permitir melhor acesso a dados críticos.
Apesar das violações de segurança de alto perfil bem divulgadas, as empresas permanecem em grande parte vulneráveis a ataques onde as cópias de dados podem ser usadas para coletar informações confidenciais. Com os dados de produção crescendo geometricamente, as empresas lutam para manter os dados seguros e acessíveis. Parte da proteção de dados gera grandes quantidades de dados de cópia (que a IDC estima consumir até 60% do hardware de armazenamento de TI e orçamento de infraestrutura), o que, por sua vez, torna mais alvos aqueles que estão tentando acessar os dados com intenção maliciosa. Esses dados não são apenas difíceis de proteger, como também é difícil para muitas empresas acompanhar.
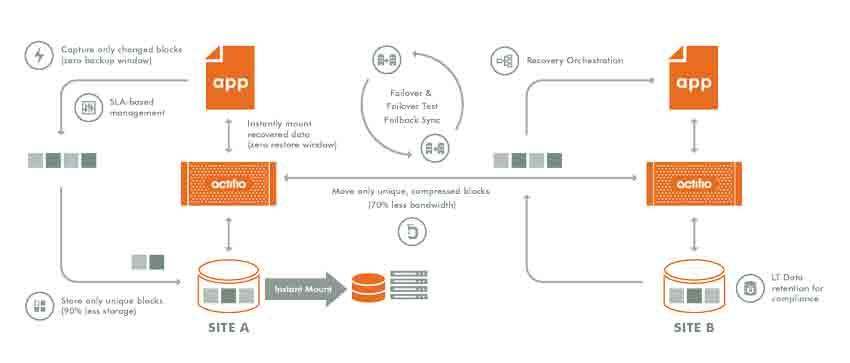
A Actifio viu um aumento em seus clientes devido à sua capacidade de capturar dados diretamente de aplicativos de produção, gerenciar uma única cópia “mestre de ouro” desses dados em seu ambiente mais seguro e, em seguida, usar cópias virtuais para manter a acessibilidade e o controle. A virtualização de dados de cópia limita sua proliferação e disponibilidade.
Outras descobertas do estudo, “Lacunas comuns no controle de dados: identificando, quantificando e resolvendo-as usando as melhores práticas”, incluem:
- Dois terços das empresas não cumprem os padrões de melhores práticas para controle de dados e poucas provavelmente serão consistentes em todo o espectro de políticas de segurança de dados
- 77% das organizações pesquisadas falham em mascarar dados confidenciais durante a fase de teste/desenvolvimento, o que aumenta significativamente a ameaça de violação de dados
- O governo tem o melhor desempenho geral na implementação de políticas de controle de dados; o setor de Educação é o mais fraco
- O CIO é fundamental para a implementação de políticas de controle/segurança de dados – as políticas são aplicadas apenas de forma ad hoc 34% do tempo
- Uma organização típica contém 375 cópias de dados, cada cópia contendo informações confidenciais e, portanto, um risco maior de ataque


 Amazon