

AWS re:Invent 2022 abriu com uma série de anúncios de produtos que impactam AI/ML, computação, análise, contêineres, bancos de dados e muito mais. Esta postagem se concentra nas atualizações de alguns dos serviços de armazenamento da AWS.
Taxa de transferência elástica do Amazon EFS
O Amazon EFS Elastic Throughput é um novo modo de throughput para o Amazon EFS , projetado para fornecer aos aplicativos toda a capacidade de processamento necessária, com preços de pagamento conforme o uso. O modo de throughput permite que os clientes simplifiquem a execução de cargas de trabalho e aplicativos na AWS, fornecendo armazenamento de arquivos compartilhado que não requer provisionamento ou gerenciamento de capacidade.
O Elastic Throughput foi projetado especificamente para cargas de trabalho dinâmicas e imprevisíveis com requisitos de desempenho difíceis de prever. Quando habilitado, o Elastic Throughput em um sistema de arquivos Amazon EFS gerencia ativamente o desempenho de um sistema de arquivos e evita o pagamento excessivo por recursos ociosos para garantir o desempenho de seus aplicativos.
Habilitar o Elastic Throughput elimina a necessidade de especificar ou provisionar a capacidade de throughput, pois o Amazon EFS fornece automaticamente o desempenho de throughput de que o aplicativo precisa. Ao mesmo tempo, os clientes pagam apenas pela quantidade de dados lidos ou gravados.
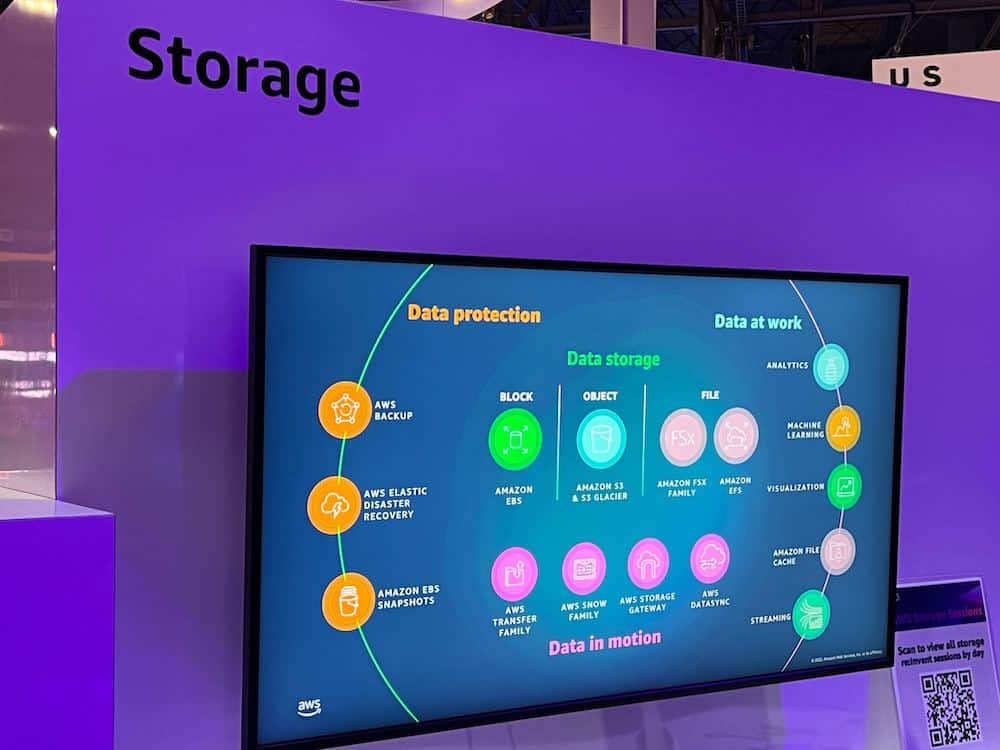
O Amazon EFS foi desenvolvido para fornecer armazenamento de arquivos totalmente elástico e sem servidor, permitindo o compartilhamento de dados de arquivos para aplicativos baseados em nuvem sem a necessidade de se preocupar com o provisionamento ou gerenciamento de capacidade e desempenho de armazenamento. Com o Elastic Throughput, o Amazon EFS estende sua simplicidade e elasticidade ao desempenho, para que os clientes possam executar uma gama ainda maior de cargas de trabalho de arquivos. O Amazon EFS é ideal para suportar um amplo espectro de casos de uso, incluindo análise e ciência de dados , aprendizado de máquina, ferramentas de CI/CD, gerenciamento de conteúdo, servidores web e aplicativos SaaS.
O Amazon EFS Elastic Throughput está disponível em todas as regiões que oferecem suporte ao EFS, exceto nas regiões da AWS na China.
Controles de failover para pontos de acesso de várias regiões do Amazon S3
Os Pontos de Acesso Multirregionais do Amazon S3 fornecem um endpoint global que abrange buckets do S3 em várias regiões da AWS. Com os Pontos de Acesso Multirregionais do S3, é possível criar aplicações multirregionais com a mesma arquitetura simples usada em uma única região. Esse novo recurso utiliza o AWS Global Accelerator para monitorar o congestionamento e a conectividade da rede, direcionando o tráfego para a cópia de dados mais próxima. Se a conectividade entre um cliente e um bucket em uma determinada região for perdida, o Ponto de Acesso Multirregional direcionará automaticamente todo o tráfego para o bucket mais próximo (sincronizado via replicação do S3) em outra região.
Controles de failover para pontos de acesso de várias regiões
Os controles de failover permitem que os usuários mudem o tráfego de solicitação de acesso a dados S3 roteado por meio de um Amazon S3 Multi-Region Access Point para uma região alternativa da AWS em minutos para testar e criar aplicativos altamente disponíveis para continuidade dos negócios.
O modelo de ponto de acesso multiregional existente trata todas as regiões como ativas e pode enviar tráfego para qualquer uma delas. O modelo apresentado no AWS re:Invent permite que os usuários designem regiões como ativas ou passivas. Os baldes nas regiões ativas recebem tráfego (GET, PUT e outras solicitações) do ponto de acesso multirregional; baldes em regiões passivas não. A replicação entre regiões do Amazon S3 opera independentemente do status ativo ou passivo de uma região em relação a um ponto de acesso multirregional específico.
Jeff Barr listou algumas coisas para os clientes lembrarem ao usar o novo recurso de controle de failover.
Ativo/Passivo – Deve haver pelo menos uma região ativa em todos os momentos.
CLI e acesso à API – Você pode iniciar um failover programaticamente chamando
SubmitMultiRegionAccessPointRoutes. Você pode recuperar o conjunto atual de rotas chamandoGetMultiRegionAccessPointRoutes. Os endpoints para essas APIs estão disponíveis nas regiões Leste dos EUA (N. Virgínia), Oeste dos EUA (Oregon), Ásia-Pacífico (Sydney, Tóquio) e Europa (Irlanda).Preços – Não há custo adicional para este recurso além do uso das novas APIs, que são cobradas como solicitações GET e PUT padrão do S3. Para obter informações sobre os preços de uso do Ponto de Acesso Multirregional do S3, consulte a guia Transferência de dados da página de preços do Amazon S3 .
Regiões – Este recurso está disponível em todas as regiões da AWS onde os Pontos de Acesso Multirregionais estão disponíveis atualmente.
Novidade no AWS Backup – Proteja e restaure suas pilhas do CloudFormation
Para definir a política de proteção de dados de uma aplicação, é essencial analisar seus componentes e identificar quais deles armazenam dados que precisam de proteção. Esses são os componentes com estado da sua aplicação, como bancos de dados e sistemas de arquivos. Outros componentes não armazenam dados, mas precisam ser restaurados em caso de problemas. Esses são os componentes sem estado , como contêineres e suas configurações de rede.
Ao gerenciar aplicações usando infraestrutura como código (IaC), existe um repositório único que descreve todos esses componentes. Seria ótimo se essas informações pudessem ser usadas para ajudar a proteger as aplicações. O AWS Backup agora oferece suporte à vinculação de uma pilha do AWS CloudFormation às políticas de proteção de dados.
Ao usar o CloudFormation como recurso, todos os componentes com estado compatíveis com o AWS Backup são copiados quase simultaneamente. O backup também inclui os recursos sem estado na pilha, como funções do AWS Identity and Access Management (IAM) e grupos de segurança do Amazon Virtual Private Cloud (Amazon VPC).
Agora há um único ponto de recuperação que pode ser usado para recuperar a pilha de aplicativos ou os recursos individuais. Em caso de recuperação, não há necessidade de misturar ferramentas automatizadas com scripts personalizados e atividades manuais para recuperar e reunir toda a pilha de aplicativos. À medida que você moderniza e atualiza um aplicativo gerenciado com o CloudFormation, o AWS Backup acompanha automaticamente as alterações e atualiza as políticas de proteção de dados para você.
O suporte do CloudFormation para o AWS Backup também ajuda a comprovar a conformidade com as políticas de proteção de dados. O monitoramento de recursos de aplicativos no AWS Backup Audit Manager é um recurso do AWS Backup que fornece auditoria e relatórios sobre a conformidade com as políticas de proteção de dados. O AWS Backup Vault Lock também pode ser usado para gerenciar a imutabilidade dos backups, conforme exigido pelas obrigações de conformidade da empresa.
Disponibilidade e preço
O suporte do AWS Backup para stacks do CloudFormation já está disponível por meio do console, da AWS Command Line Interface (CLI) e dos SDKs da AWS em todas as regiões da AWS onde o AWS Backup é oferecido. Não há custo adicional para os recursos sem estado que são copiados e restaurados pelo AWS Backup. Você paga apenas por recursos com estado, como bancos de dados, volumes de armazenamento ou sistemas de arquivos. Para obter mais informações, consulte a página de preços do AWS Backup.
Amazon Redshift compatível com AWS Backup
O Amazon Redshift permite que os clientes analisem dados na nuvem em qualquer escala. O Amazon Redshift oferece recursos nativos de proteção de dados para proteger dados usando snapshots automáticos e manuais. Isso funciona muito bem por si só, mas ao usar outros serviços da AWS, é necessário configurar mais de uma ferramenta para gerenciar suas políticas de proteção de dados.
Para facilitar esse processo, a AWS adicionou suporte ao Amazon Redshift no AWS Backup . O AWS Backup permite que os clientes definam uma política de backup centralizada para gerenciar a proteção de dados de aplicativos e também proteger clusters do Amazon Redshift. Isso proporciona uma experiência consistente no gerenciamento da proteção de dados em todos os serviços compatíveis.
Em uma configuração com várias contas, as políticas centralizadas do AWS Backup oferecem a opção de definir políticas de proteção de dados para todas as contas dentro do AWS Organizations . Para atender aos requisitos de conformidade regulatória, o AWS Backup agora inclui o Amazon Redshift em seus relatórios prontos para auditoria . Há também a opção de usar o AWS Backup Vault Lock para ter backups imutáveis e evitar alterações maliciosas ou acidentais.
Disponibilidade e preço
O suporte ao Amazon Redshift no AWS Backup já está disponível nas regiões da AWS onde o AWS Backup e o Amazon Redshift são oferecidos, com exceção das regiões localizadas na China. Utilize esse recurso por meio do Console de Gerenciamento da AWS , da Interface de Linha de Comando (CLI) da AWS e dos SDKs da AWS.
Não há custo adicional para usar o AWS Backup em comparação com o recurso de snapshot nativo do Amazon Redshift. Os custos totais dependem da quantidade de armazenamento e do período de retenção necessários. Para obter mais informações, consulte a página de preços do AWS Backup.
Failback automatizado na AWS para AWS Elastic Disaster Recovery
Quando ativado, o AWS Elastic Disaster Recovery (DRS) mantém uma postura de replicação constante para sistemas operacionais, aplicativos e bancos de dados. A AWS anunciou que o DRS agora oferece suporte a failback na própria AWS, complementando o suporte já existente para simulações de recuperação não disruptivas e failback em ambientes locais.
Como os testes e as simulações são perturbadores e demorados, muitas vezes são negligenciados. Adicione automação e simplificação à mistura, o que incentiva exercícios frequentes em escala para se preparar melhor para o desastre. Com o in-AWS Failback, esses testes podem ser usados no local ou na AWS. A implementação de exercícios de recuperação sem interrupção dá confiança de que os objetivos de tempo de recuperação (RTOs) e os objetivos de ponto de recuperação (RPOs) serão alcançados no caso de uma recuperação ou failback ser iniciado.
O suporte automatizado neste novo serviço proporciona uma experiência simplificada e ágil para o retorno de instâncias do Amazon Elastic Compute Cloud (Amazon EC2) à região original, e os processos de failover e failback (para recuperação local ou na AWS) podem ser iniciados facilmente a partir do Console de Gerenciamento da AWS.
Failover x Failback
O failover consiste em transferir a aplicação em execução para outra Zona de Disponibilidade ou até mesmo para uma Região diferente, caso interrupções ou problemas ameacem a disponibilidade da aplicação. O failback é o processo de retornar a aplicação para o local ou Região original. Para failovers para outra Zona de Disponibilidade, os clientes que não se importam com a zona podem continuar executando a aplicação na nova zona indefinidamente, se necessário. Nesse caso, eles reverterão a replicação de recuperação para que a instância recuperada esteja protegida para futuras recuperações. No entanto, suponha que o failover tenha ocorrido para uma Região diferente. Nesse caso, é provável que os clientes queiram, eventualmente, realizar o failback e retornar à Região original quando os problemas que causaram o failover forem resolvidos.
As imagens abaixo ilustram arquiteturas para aplicativos na AWS protegidos por DRS. A arquitetura na imagem abaixo é para cenários de zona de disponibilidade cruzada.
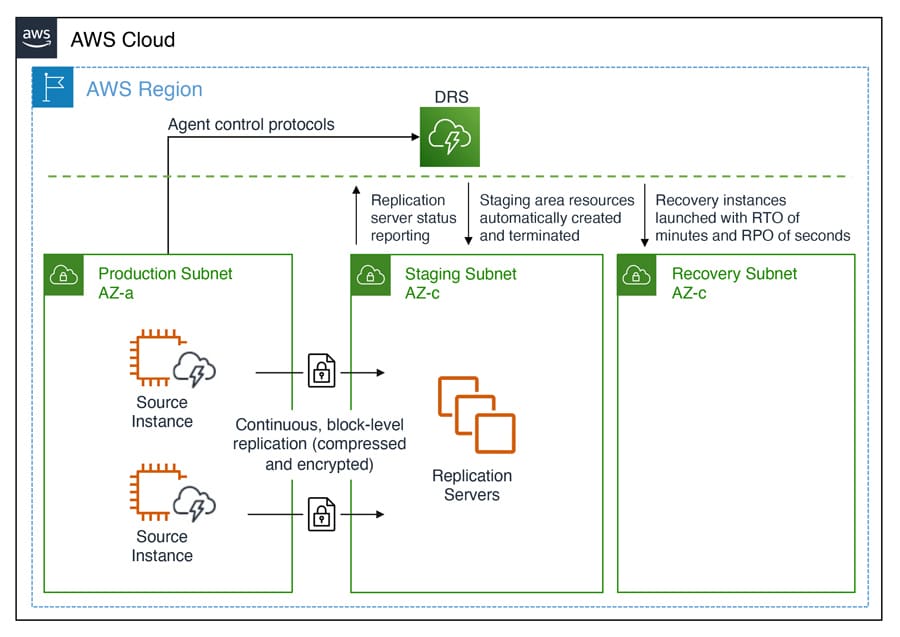
O diagrama de arquitetura abaixo é para cenários entre regiões.
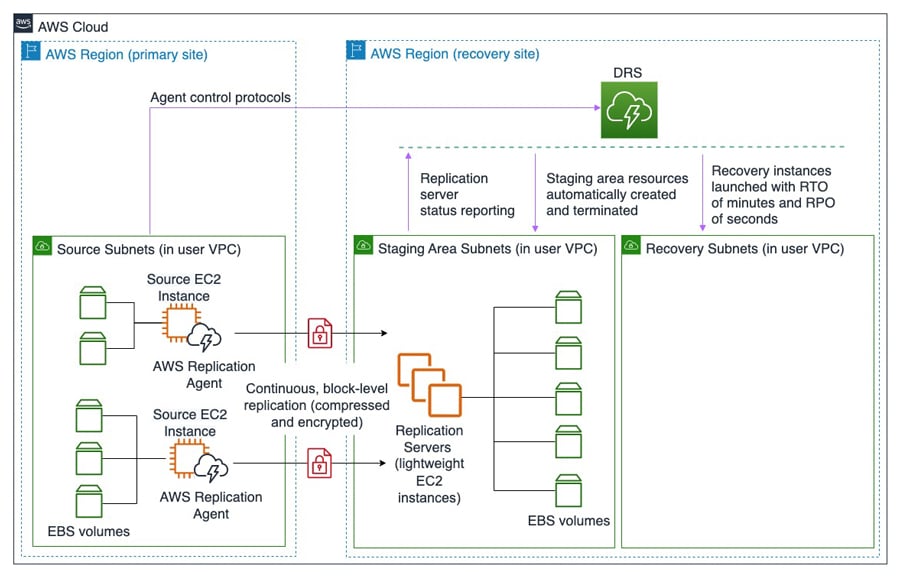
Saiba mais sobre o failback in-AWS com o Elastic Disaster Recovery
Conforme mencionado anteriormente, três novas APIs também estão disponíveis para clientes que desejam personalizar as etapas granulares envolvidas. A documentação para estes pode ser encontrada usando os links abaixo.
O novo suporte para failback na AWS está disponível em todas as regiões onde o AWS Elastic Disaster Recovery está disponível. Saiba mais sobre o AWS Elastic Disaster Recovery no Guia do Usuário.


 Amazon