

A IBM e a Red Hat expandiram sua estratégia de segurança corporativa com dois anúncios em rápida sucessão: a adesão ao Projeto Glasswing da Anthropic em 19 de maio e o lançamento do Projeto Lightwell em 28 de maio, alinhando investimentos de engenharia em larga escala com a colaboração da indústria para lidar com os crescentes riscos em ambientes de código aberto e orientados por IA.
IBM e Red Hat lançam o Projeto Lightwell
O Projeto Lightwell representa um investimento de US$ 5 bilhões focado na segurança de software de código aberto em todo o seu ciclo de vida, desde o desenvolvimento inicial até a produção empresarial. A iniciativa combina recursos avançados de IA com uma força de trabalho global de mais de 20,000 engenheiros para criar um modelo coordenado para identificar, validar e corrigir vulnerabilidades em larga escala.
No centro dessa iniciativa está uma central de informações de segurança confiável que serve como intermediária entre empresas e o ecossistema de código aberto. Essa central foi projetada para coletar dados de vulnerabilidades de implantações reais, aplicar validação e testes assistidos por IA e fornecer patches prontos para produção por meio de serviços de assinatura comercial. Esses patches devem ser integrados diretamente às cadeias de suprimentos de software corporativo, com gerenciamento de ciclo de vida e garantia de nível empresarial.
A IBM e a Red Hat estão expandindo seu modelo consolidado de código aberto para empresas, indo além de componentes de plataforma selecionados, para incluir bibliotecas independentes, conjuntos de ferramentas de linguagem, frameworks de IA e plataformas de streaming de dados. A IBM já utiliza mais de 62,000 pacotes de código aberto e possui profundo conhecimento em mais de 10,000, abrangendo tecnologias como Linux, Java, Kubernetes, Kafka, Ansible e Terraform. Essa expansão reflete a realidade operacional de que as empresas dependem de uma ampla gama de softwares desenvolvidos pela comunidade, fora das distribuições gerenciadas por fornecedores.
A central de informações permite que as organizações reportem vulnerabilidades descobertas em ambientes ativos dentro de uma estrutura controlada, recebam patches validados e otimizados para uso em produção e coordenem a divulgação responsável aos responsáveis pela manutenção. Essa abordagem visa reduzir a fragmentação no tratamento de vulnerabilidades, ao mesmo tempo que reforça a estabilidade do ecossistema a longo prazo por meio de contribuições da comunidade.
A iniciativa surge num contexto em que o software de código aberto continua a ser a base da infraestrutura empresarial, com mais de 90% das empresas da Fortune 500 a dependerem de OSS, e à medida que os avanços na IA aceleram tanto a descoberta como a exploração de vulnerabilidades. A Anthropic relatou recentemente que o seu modelo Mythos Preview identificou quase 3,900 vulnerabilidades de alta ou crítica gravidade apenas em software de código aberto. A IBM e a Red Hat posicionam o Projeto Lightwell como uma resposta a esta mudança, aplicando IA e escalabilidade de engenharia para reduzir os prazos de correção e melhorar a consistência em cadeias de fornecimento de software complexas.
Modelo de Engenharia Assistida por IA
Um componente central do Projeto Lightwell é a implantação de uma organização de engenharia em larga escala, aprimorada por ferramentas baseadas em IA. A IBM e a Red Hat estão enfatizando a capacidade técnica como um ativo estratégico, com engenheiros atuando tanto em comunidades upstream quanto em ambientes corporativos.
As equipes de engenharia contribuirão para a manutenção upstream juntamente com os responsáveis pela manutenção do projeto e lidarão com requisitos específicos da empresa, como triagem, priorização e validação de vulnerabilidades. A IA é usada para dar suporte à análise de alto volume, desenvolvimento de patches seguros, reforço de dependências e engenharia de lançamento.
Este modelo aborda um desafio fundamental para empresas que gerenciam diversas dependências de código aberto, onde o gerenciamento de vulnerabilidades costuma ser fragmentado e exigir muitos recursos. Ao combinar fluxos de trabalho assistidos por IA com recursos de engenharia dedicados, a IBM e a Red Hat visam padronizar e dimensionar os processos de correção.
Os primeiros a adotar a tecnologia estão concentrados no setor de serviços financeiros: Bank of America, BNY, Citi, Goldman Sachs, JPMorgan Chase, Mastercard, Morgan Stanley, Royal Bank of Canada, State Street, Visa e Wells Fargo já estão colaborando com a IBM e a Red Hat no Projeto Lightwell. A IBM afirma que os insights obtidos com essas implementações iniciais irão moldar a forma como as vulnerabilidades são identificadas, validadas e corrigidas em larga escala em grandes ambientes regulamentados.
Integração com o portfólio de segurança de IA da IBM
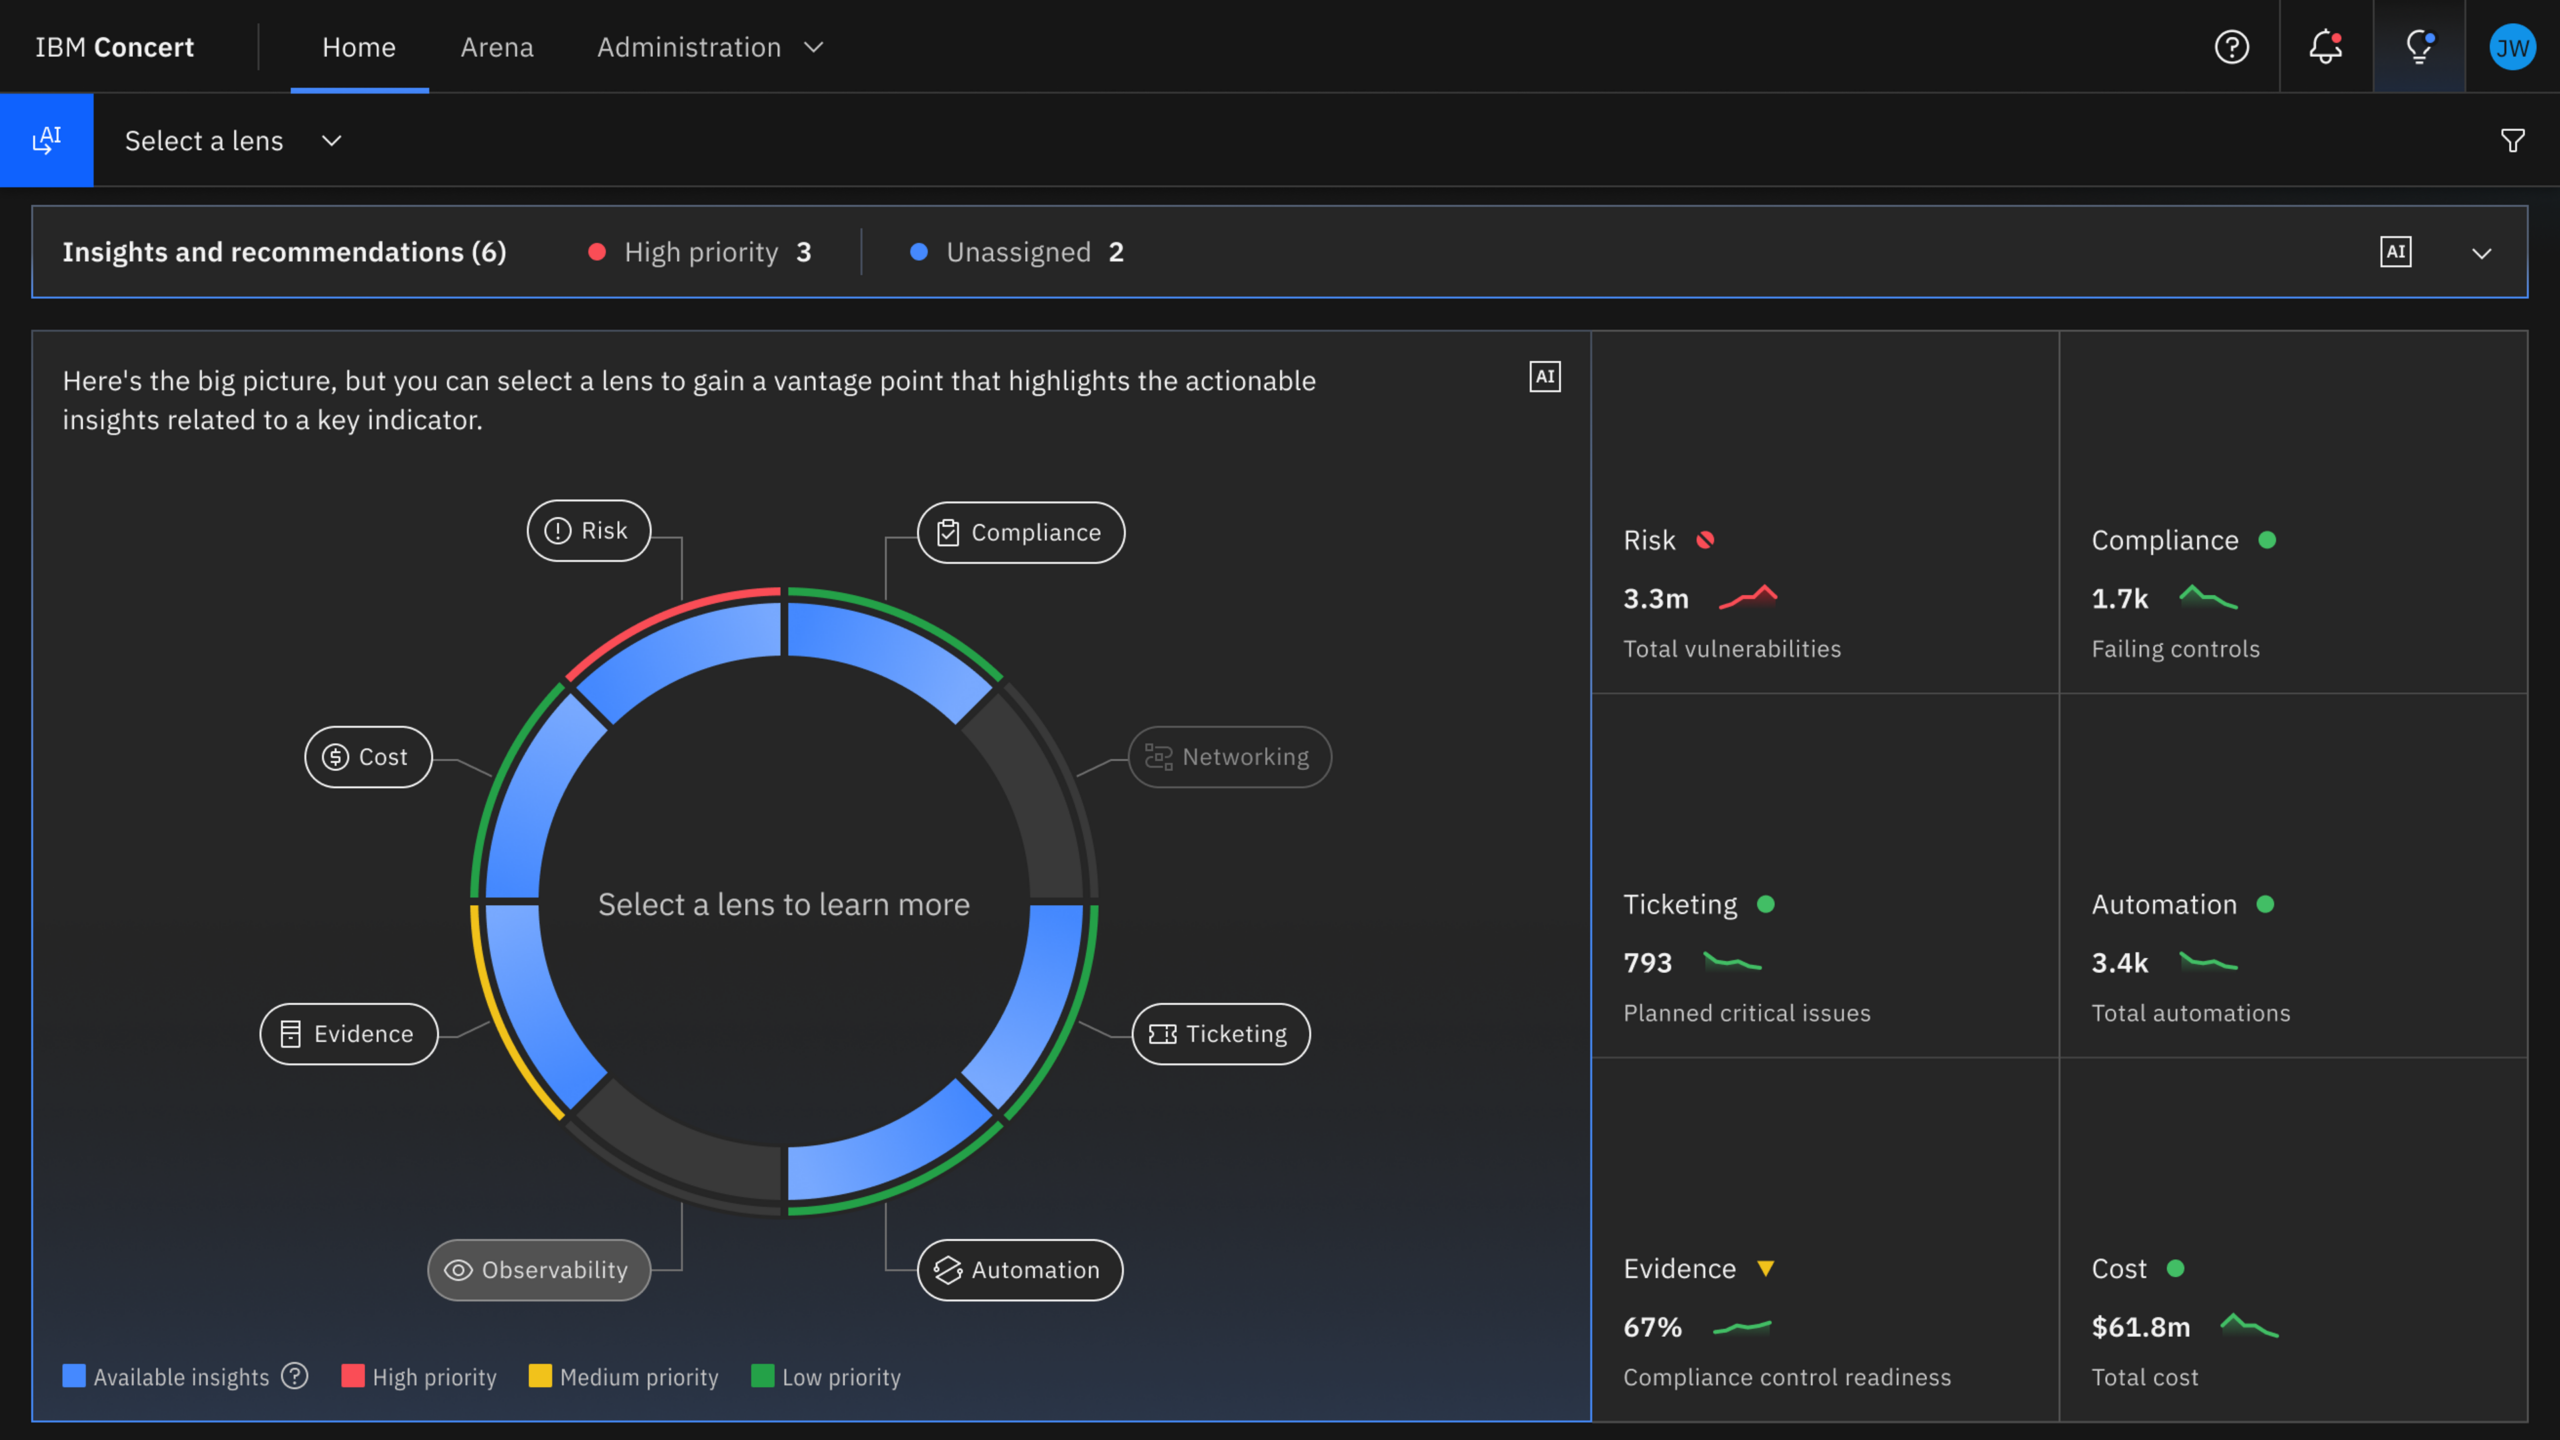
O Project Lightwell está alinhado com o amplo portfólio de segurança da IBM para a era da IA, conforme descrito no anúncio da empresa em 19 de maio. O IBM Concert agrega sinais de aplicativos, infraestrutura e rede em uma visão operacional unificada, com o objetivo de levar as organizações do monitoramento passivo à resposta coordenada. Seus recursos de segurança se estendem ao ambiente de desenvolvimento integrado (IDE) do desenvolvedor por meio do IBM Concert Secure Coder, que detecta e prioriza riscos por impacto nos negócios e gera correções automáticas à medida que o código é escrito, impedindo que vulnerabilidades cheguem à produção.
A IBM Consulting também está aprimorando os serviços de Segurança Autônoma, que utilizam sistemas multiagentes para coordenar detecção, tomada de decisão e resposta na velocidade da máquina. Esses serviços visam ajudar as empresas a adaptar o gerenciamento de vulnerabilidades e a governança de código aberto a prazos cada vez mais curtos, impulsionados por ameaças habilitadas por IA.
A IBM adere ao Projeto Glasswing.
Pouco antes do anúncio do Lightwell, a IBM aderiu ao Projeto Glasswing, uma iniciativa da indústria liderada pela Anthropic para defender infraestruturas críticas de software. A coalizão reúne líderes de segurança e tecnologia para identificar e corrigir vulnerabilidades em softwares amplamente utilizados e compartilhar as descobertas entre diferentes setores. O comunicado de imprensa do Lightwell observa que a nova iniciativa incorpora lições aprendidas com o Glasswing e com o programa Trust Access for Cyber da OpenAI.
Como parte do Glasswing, a IBM tem identificado e corrigido vulnerabilidades em softwares amplamente utilizados e compartilhado essas descobertas com a comunidade em geral. Rob Thomas, vice-presidente sênior de Software e diretor comercial da IBM, afirmou que a empresa tem "aprimorado seus próprios produtos e contribuído com correções para a comunidade de código aberto", acrescentando que "essa colaboração fortalece todo o ecossistema".

Um componente central deste trabalho é a divulgação coordenada. A IBM compartilha as descobertas com os fornecedores e responsáveis pela manutenção afetados, de acordo com as práticas de divulgação estabelecidas, permitindo que as correções sejam desenvolvidas e validadas antes do lançamento público. A empresa também contribui com correções diretamente para os projetos upstream, garantindo que as soluções sejam incorporadas em versões futuras e branches com suporte, reduzindo a divergência entre as implementações corporativas e as bases de código da comunidade.
A IBM também está aplicando o trabalho desenvolvido com o Glasswing ao seu próprio portfólio. A empresa afirma que, ao contribuir proativamente com correções e manter versões de nível empresarial de componentes de código aberto amplamente utilizados, a IBM e a Red Hat podem agir rapidamente quando surgem problemas, combinando a flexibilidade do código aberto com suporte confiável e ágil.
O modelo de colaboração Glasswing enfatiza o aprendizado compartilhado entre os participantes. A IBM contribui com suas descobertas por meio de divulgação coordenada, patches de código aberto e melhores práticas compartilhadas com os demais participantes, refletindo a posição da empresa de que abertura e escrutínio são pré-requisitos para segurança em larga escala. Essa visibilidade intersetorial é cada vez mais importante à medida que a IA reduz as barreiras para a descoberta e exploração de vulnerabilidades.
Posicionamento para ambientes de ameaças impulsionados por IA
Em conjunto, o Projeto Lightwell e a participação da IBM no Projeto Glasswing refletem uma mudança em direção a modelos de segurança mais coordenados e assistidos por IA. A IBM está combinando escala de engenharia interna, colaboração com o ecossistema e ferramentas baseadas em IA para lidar com a crescente complexidade e velocidade dos ambientes de ameaças modernos.
A abordagem concentra-se em proteger o software de código aberto em sua origem, ao mesmo tempo que aprimora a forma como as vulnerabilidades são identificadas, validadas e corrigidas em toda a cadeia de suprimentos corporativa. Ao vincular o engajamento com a origem do software à validação em nível de produção e ao compartilhamento de informações em toda a indústria, a IBM e a Red Hat posicionam essas iniciativas como elementos fundamentais da segurança corporativa na era da IA.


 Amazon