

Esta semana, o KubeCon aconteceu em Seattle, oferecendo a mais de 8,000 participantes (2,000 na lista de espera não conseguiram) uma visão atualizada do Kubernetes, bem como dos projetos em desenvolvimento e consideração. Até agora, três projetos se formaram (Kubernetes, Prometheus e Envoy), cerca de uma dúzia estão incubando e muitos mais estão esperançosos dentro do Sandbox. Mais de 125 patrocinadores de eventos queriam ter certeza de que os participantes entenderam sua visão e envolvimento nesses projetos, a maioria deles indo muito além de simplesmente oferecer distribuições Kubernetes. A segurança era um tópico importante, assim como o gerenciamento e a implantação desses projetos.
Do ponto de vista empresarial tradicional, porém, grande parte dessa conversa ainda é vista com cautela, pois o mundo dos contêineres geralmente fica fora dos processos de TI padrão. Enquanto isso, aqueles que lideram o caminho em desenvolvimento/operações e outros segmentos emergentes de TI exaltam os valores de ser uma organização voltada para contêineres quando se trata de processos de desenvolvimento ágeis e eficientes. Dito isso, o que se segue é um destaque das notícias do evento selecionadas de uma perspectiva intermediária, enquanto tentamos destacar as notícias mais maduras e impactantes da KubeCon 2018.
DigitalOcean lança Kubernetes como serviço

A DigitalOcean anunciou que o serviço de gerenciamento do Kubernetes está agora disponível em versão limitada, com lançamento geral mundial planejado para o início do próximo ano. Os novos recursos incluem:
- Experiências de configuração guiadas, para ajudar os usuários a provisionar, configurar e implantar clusters;
- APIs abertas, para permitir integrações fáceis com ferramentas de desenvolvedor e incluir a capacidade de criar e atualizar programaticamente as configurações de cluster e nós;
- Suporte de versão expandido, incluindo Kubernetes versão 1.12.1 e suporte para 1.13.1 em breve.
Mirantis lança a mais recente plataforma de nuvem Mirantis
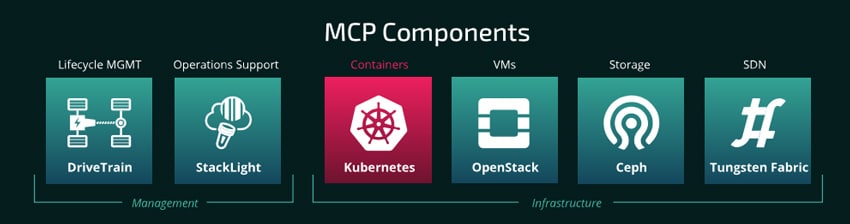
A Mirantis lançou a versão mais recente de sua Mirantis Cloud Platform (MCP) com a nova capacidade de implantar o Kubernetes no local. Outros destaques incluem OpenStack Queens, Kubernetes 1.11 e OpenContrail 4.0.
A Red Hat contribui para o etcd
A Red Hat anunciou que está contribuindo com o etcd, um projeto de código aberto que é um componente chave do Kubernetes. O foco do projeto etcd é armazenar com segurança dados críticos de um sistema distribuído e provou sua qualidade desde o início. A Red Hat também anunciou que o etcd foi aceito na Cloud Native Computing Foundation (CNCF).
Pivotal anuncia Pivotal Functions Service (PFS)
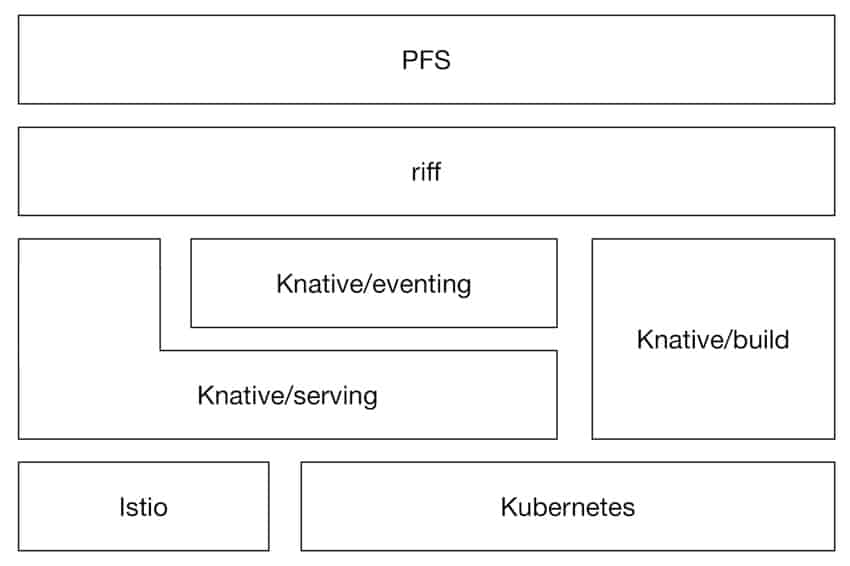
A Pivotal anuncia seu produto de função como serviço multinuvem para nuvens privadas e públicas, o Pivotal Functions Service (PFS). A Pivotal afirma que o PFS é a primeira embalagem comercial do projeto Knative. Os destaques incluem:
- Um ambiente para executar, dimensionar e atualizar funções. O PFS pega o código-fonte da função e o implanta. Se existir uma versão anterior da função, a nova versão a substitui, enquanto o PFS mantém a versão anterior disponível em caso de reversão. A camada de rede definida por software lida com todos os ajustes de rota sem interrupções. As funções reduzem para instâncias zero quando inativas e aumentam com base no tráfego. Nenhuma dessas atividades requer intervenção manual, então isso parece realmente sem servidor para o desenvolvedor.
- Componentes de eventos nativos que permitem sistemas reativos e combináveis. Funções respondem a eventos. Esses eventos podem vir de fora na forma de solicitações HTTP(S). Ou, o trabalho concluído de uma função pode ser o evento que aciona outra função. Considere o caso em que uma função limpa o endereço de correspondência enviado por um cliente fixando o código postal. Outra função que armazena o endereço de correspondência em seu banco de dados aguarda um evento informando que o endereço está formatado corretamente. Esses tipos de relacionamentos frouxamente acoplados são a marca registrada de uma arquitetura dinâmica.
- Fácil instalação em qualquer ambiente Kubernetes. Instale com um único comando de instalação do sistema pfs. Temos documentos de instalação hoje para PKS, GKE e até mesmo um Minikube local. Ainda mais alvos do Kubernetes (como Azure Kubernetes Service e PKS Cloud) estão a caminho!
- Buildpacks que empacotam funções de forma consistente e segura. Os desenvolvedores querem apenas escrever sua lógica de negócios e não ficar presos a uma rotina complexa de empacotamento de funções. Com o PFS, criamos Cloud Native Buildpacks que detectam dependências e criam automaticamente suas funções em artefatos executáveis. Os desenvolvedores nunca interagem com buildpacks; eles simplesmente emitem um comando de criação de função pfs que aponta para seu código-fonte. Mas os buildpacks são um divisor de águas para os operadores preocupados com a segurança. Devido à abordagem em camadas aplicada pelos buildpacks, você pode corrigir imagens de forma transparente sem afetar a função em si.
Twistlock lança versão 18.11
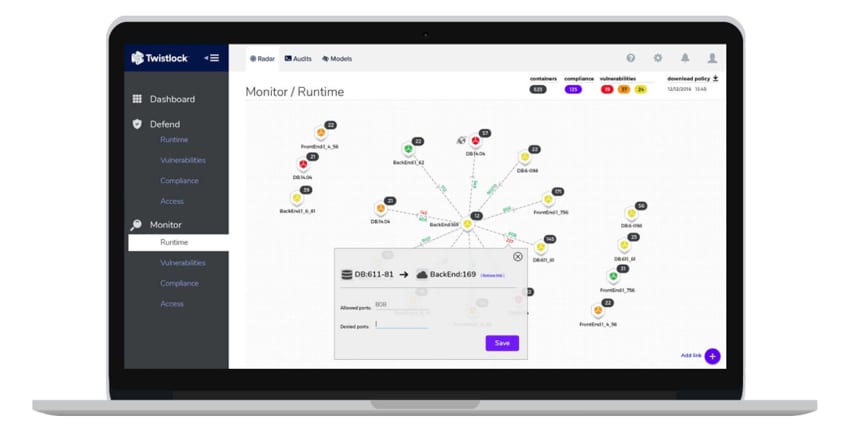
Twistlock lançou sua versão mais recente, Twistlock 18.11. as atualizações introduzem virtualização de segurança para Kubernetes, verificações de configuração de segurança para Istio e permitem que os clientes descubram facilmente serviços nativos de nuvem para proteção contra ameaças em ambientes híbridos. Melhorias adicionais no Twistlock 18.11 incluem:
- Novos provedores de monitoramento e alerta: os clientes podem criar estatísticas de alto nível semelhantes a painéis com base nos dados do Twistlock usando o Prometheus para monitoramento. Os novos provedores de alerta incluem PagerDuty, webhooks genéricos, AWS Security Hub, IBM Security Advisor e registro em stdout.
- Suporte expandido para Pivotal: os clientes Pivotal agora podem proteger aplicativos contra ameaças com o Pivotal Application Service no Pivotal Cloud Foundry (PCF) por meio de um único clique em um bloco na Pivotal Network.
- Melhorias na interface do usuário do painel: a visualização de radar gerada automaticamente pelo Twistlock agora é a interface principal do produto. Essa visão central fornece informações rápidas sobre a topologia do aplicativo, o risco e o status de conformidade de todos os ambientes nativos da nuvem dos clientes
- Monitoramento de token de serviço do Kubernetes: integrado ao Radar, todas as contas de serviço associadas a todos os recursos em um cluster podem ser facilmente visualizadas. Para cada conta, Twistlock mostra metadados detalhados descrevendo os recursos aos quais tem acesso e o nível de acesso que tem a cada um deles.
- Aprimoramentos para CaaS e defensores sem servidor: o AWS Fargate Defender v2 é o primeiro WAF para Fargate com suporte a CNAF e alertas de fluxo de dados comuns. O Serverless Defender v2 agora bloqueia conexões de saída. Ambos agora se integram ao Incident Explorer
- Gerenciador de credenciais aprimorado Um gerenciador de credenciais centralizado para todo o produto facilita o armazenamento e a reutilização segura de contas e chaves para serviços externos.
Instana aprimora sua solução de monitoramento Kubernetes
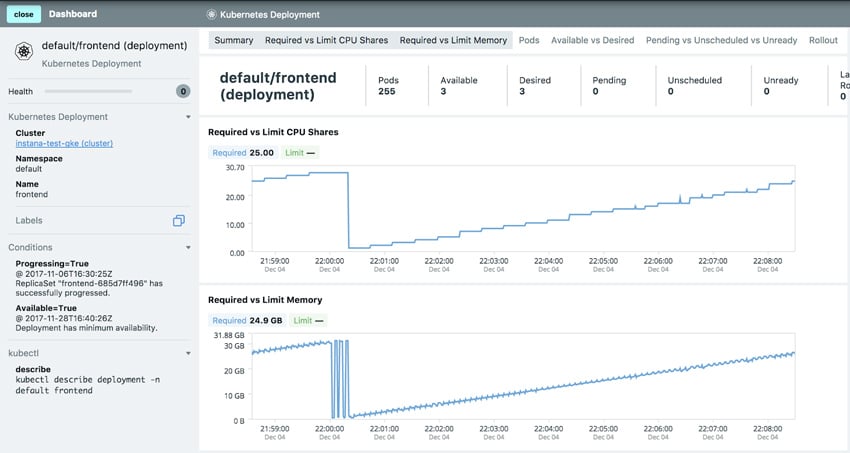
A Instana anunciou que aprimorou ainda mais sua solução de monitoramento de aplicativos para aplicativos em contêineres. Novos recursos permitem que os usuários analisem todas as métricas de desempenho e rastreiam componentes de aplicativos específicos. A solução automatiza todas as etapas do ciclo de vida do monitoramento de aplicativos, ajudando a garantir o desempenho do Kubernetes.
Monitoramento do Instana Kubernetes
New Relic apresenta Kubernetes Cluster Explorer
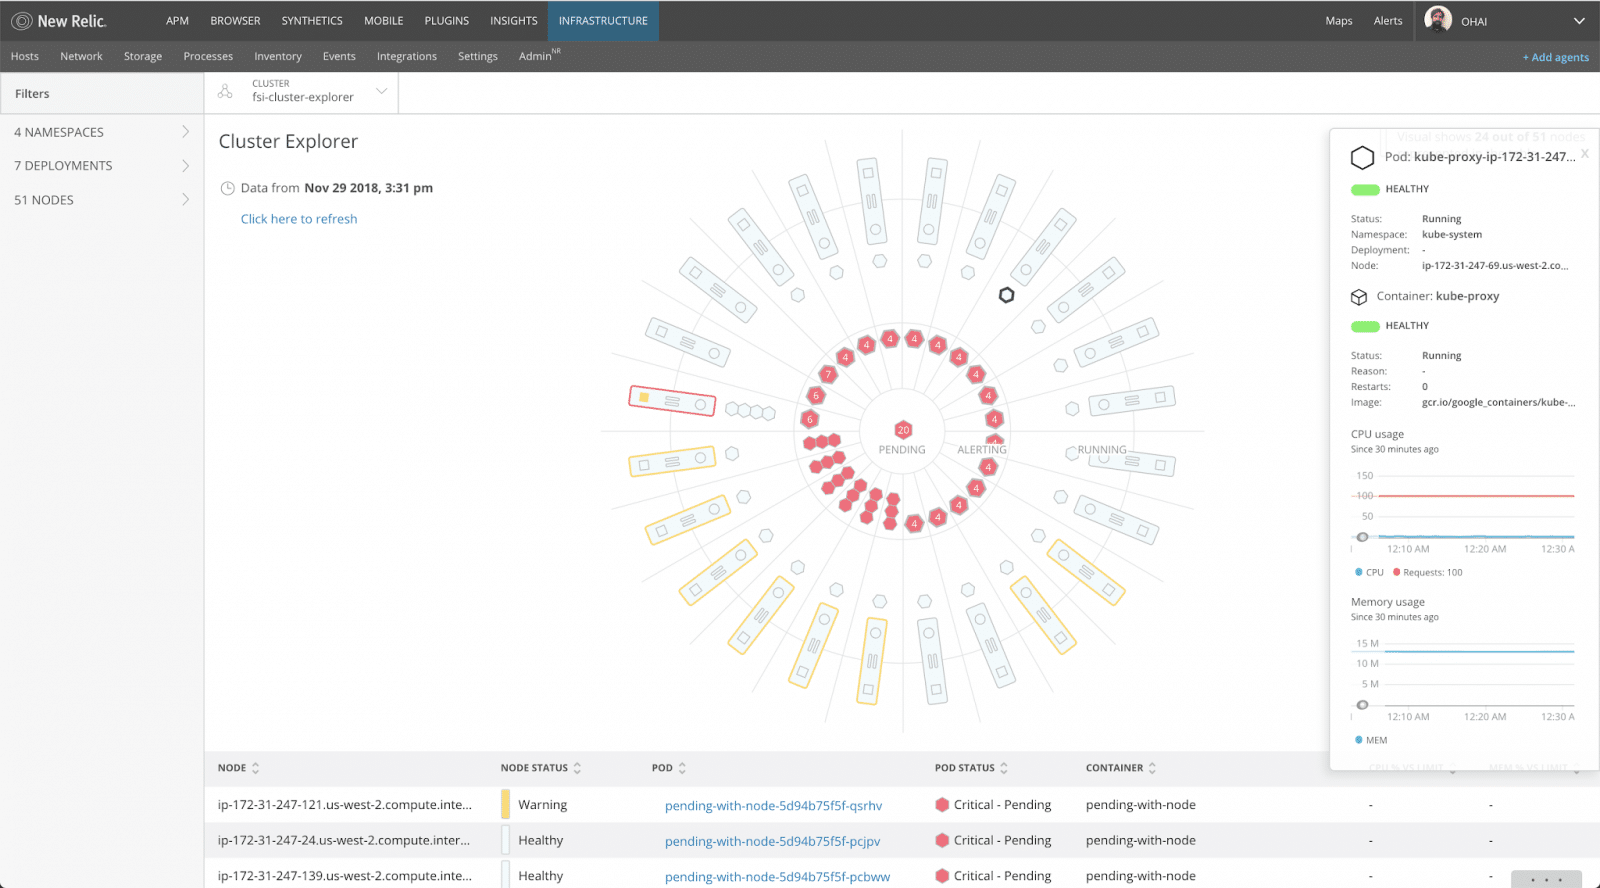
A New Relic Inc. anunciou uma solução para as equipes de DevOps entenderem a integridade e o desempenho de seus ambientes Kubernetes complexos, o Kubernetes Cluster Explorer. Os principais recursos incluem:
- Visão unificada para entender a imagem completa – O Cluster Explorer fornece uma visão unificada da infraestrutura, aplicativos e serviços nos clusters Kubernetes, para que os clientes possam inspecionar um único contêiner ou escalar para explorar uma implantação de todo o cluster.
- Filtragem avançada para encontrar rapidamente a causa raiz – as equipes de DevOps podem detalhar facilmente os objetos com os quais se preocupam - contêineres, pods, nós, implantações, namespaces e rótulos - e acessar suas métricas de aplicativo e infraestrutura para conectar os pontos entre seus complexos, distribuídos sistemas.
- Oferece valor imediato – a plataforma SaaS da New Relic oferece valor assim que o agente Kubernetes é implantado. Não há infraestrutura para provisionar, proteger ou executar. As equipes de DevOps podem se concentrar no fornecimento de software para seus clientes, não na instrumentação e construção de sua solução de monitoramento.
- Fácil de começar em qualquer nuvem ou no local – o monitoramento do New Relic Kubernetes é compatível com todas as principais plataformas de nuvem, bem como ambientes locais, para que as equipes possam observar suas cargas de trabalho do Kubernetes, independentemente de onde seus contêineres estão implantados.
Monitoramento de novas relíquias
Rook anuncia v0.9.0
Rook lançou v0.9.0 com suporte Ceph estável e suporte para soluções de armazenamento adicionais, incluindo Cassandra, NFS e Nexenta EdgeFS. Com a estabilidade do Ceph, os benefícios incluem:
- Novo plug-in CSI focado no Ceph que fornece armazenamento provisionado dinamicamente.
- Novas versões do Ceph podem ser implantadas pelo operador Rook (Mimic e Nautilus), e há suporte inicial para atualizações automáticas entre as versões.
- Cobertura mais robusta de diversos tipos de armazenamento, aproveitando a ferramenta ceph-volume


 Amazon