

Em TI corporativa, a maioria das atualizações de segurança geralmente ocorre em resposta a violações ou outros incidentes significativos. O padrão INCITS FC-SP-3, desenvolvido recentemente, representa, no entanto, uma resposta proativa aos prazos regulatórios e criptográficos que já influenciam o planejamento de infraestrutura. As diretrizes CNSA 2.0 da NSA apresentam aos Sistemas de Segurança Nacional um caminho de migração complexo, enquanto as estruturas NIS2 e DORA da União Europeia incorporaram criptografia e políticas de encriptação em programas de conformidade ativos. O cronograma da computação quântica intensifica essa pressão, não devido à chegada previsível de um computador quântico relevante para criptoanálise, mas porque ataques do tipo "coletar agora, descriptografar depois" tornam os dados de longa duração vulneráveis antecipadamente. O roteiro da FCIA (Fibre Channel Industry Association) contextualiza esses desafios em torno da conformidade com o prazo de 2030, das políticas de encriptação NIS2 e DORA e do ciclo padrão de substituição de servidores e armazenamento de três a cinco anos.
O momento é crucial, pois o Fibre Channel transporta dados que as empresas menos podem se dar ao luxo de perder. Ele continua a servir como a principal infraestrutura para armazenamento de missão crítica em setores como finanças, saúde, governo, serviços públicos e outras indústrias regulamentadas. O Fibre Channel é isolado física e logicamente do Ethernet, não é roteável a partir de redes Ethernet e é ainda mais protegido por meio de zoneamento de malha e mascaramento de dispositivos de armazenamento. Dados de mercado da FCIA indicam que mais de 160 milhões de portas Fibre Channel foram comercializadas, com mais de 35 milhões ainda operacionais. Essa base instalada substancial ressalta a importância do FC-SP-3, que não exige que as empresas substituam seus SANs, mas, em vez disso, fornece uma abordagem baseada em padrões para proteger os ambientes Fibre Channel existentes.
A FC-SP-3 traz diversas atualizações que aprimoram a postura de segurança e simplificam a implementação. Ela remove criptografia obsoleta ainda presente em versões anteriores, incluindo 3DES, MD5, SHA-1, RSA-SHA-1, grupos DH-CHAP antigos, uso de RADIUS, autenticação CT e comprimentos de chave AES menores para AES-GCM e AES-CBC. Em seu lugar, são adicionadas funcionalidades alinhadas ao CNSA 2.0, como ML-KEM-1024 para estabelecimento de chaves e ML-DSA-87 para assinaturas digitais, além de PRFs SHA-2 mais robustas e o uso obrigatório de AES-GCM para gerenciamento de associações de segurança. Outra mudança importante é estrutural: a FC-SP-3 abandona os elementos de conformidade da FC-SP-2 e adota perfis de interoperabilidade, permitindo que as implementações se alinhem aos requisitos de segurança atuais sem manter requisitos obsoletos, porém compatíveis. Como parte dessa reformulação, a especificação foi reduzida em quase metade, de 288 para 152 páginas.
É importante observar que o FC-SP-3, por si só, não elimina o risco de exposição; ele serve como um conjunto de ferramentas, e não como uma implementação automática. O padrão é significativo porque fornece ao setor um caminho prático para tráfego SAN autenticado, criptografado e com integridade protegida, integrado aos ciclos regulares de atualização de servidores, HBAs e armazenamento. Para empresas que gerenciam dados de longa duração e infraestrutura regulamentada, o prazo crítico não se limita ao Q-Day ou a 2030, mas sim à próxima decisão de atualização. As seções a seguir examinam as regulamentações que impulsionam essas mudanças, as atualizações criptográficas introduzidas pelo FC-SP-3 e o modelo prático para implementar criptografia de ponta a ponta em uma malha Fibre Channel operacional.
Principais lições
- O padrão é cumprir os prazos: O FC-SP-3, concluído pelo INCITS T11 em 2026, moderniza a segurança do Fibre Channel para atender aos requisitos do CNSA 2.0, NIS2 e DORA anos antes das datas de conformidade de 2030 e 2031.
- Primeiro a subtração, depois a resistência quântica: Criptografia legada como 3DES, MD5, SHA-1 e grupos DH com menos de 2048 bits é removida, enquanto os algoritmos pós-quânticos do NIST, ML-KEM-1024 e ML-DSA-87, são adicionados, reduzindo a especificação de 288 páginas para 152 e facilitando sua implementação correta.
- Criptografia sem o custo adicional da infraestrutura: A criptografia autônoma em voo gera chaves dentro do HBA e funciona na velocidade da linha, sem servidor de chaves externo, sem alterações no switch SAN e sem aumento da carga da CPU do host.
- O conjunto mantém seus superpoderes: A criptografia na camada de transporte preserva a compressão, a deduplicação e a detecção de ransomware que a criptografia em nível de aplicação impede.
- A conformidade acompanha o ciclo de atualização: Uma implementação gradual, com atualização de hardware a cada três a cinco anos, proporciona uma SAN totalmente criptografada e resistente a ataques quânticos até 2030 como consequência natural das aquisições de rotina.
A criptografia tem prazo de validade.
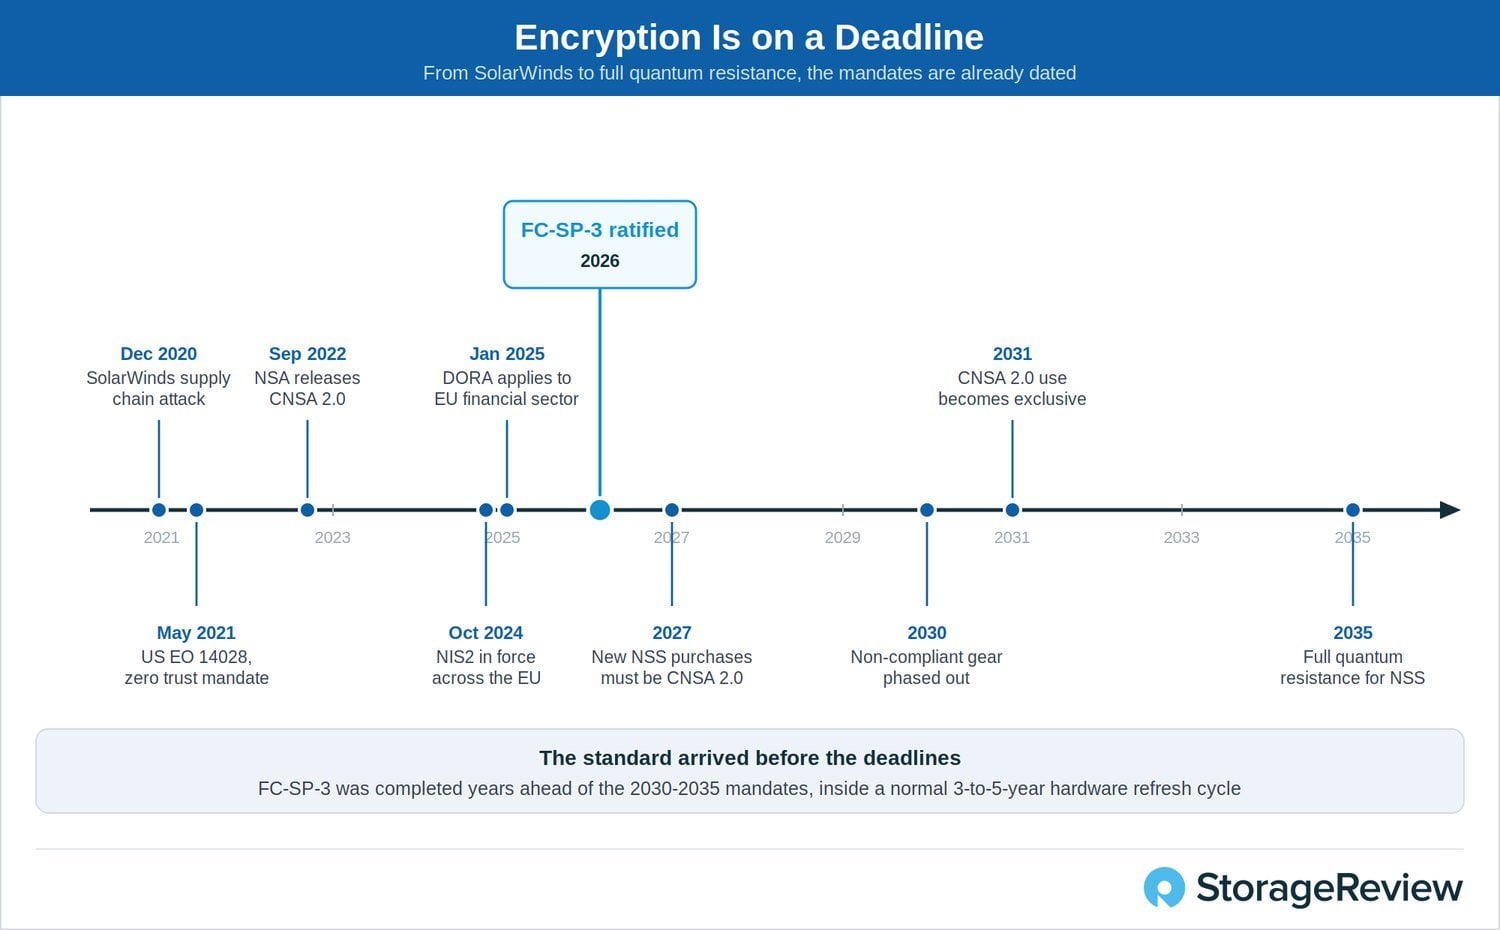
O desenvolvimento do FC-SP-3 é motivado principalmente pela crescente necessidade de medidas de segurança avançadas em toda a pilha de tecnologia do data center. As arquiteturas tradicionais geralmente dependem da confiança implícita nas redes de armazenamento; no entanto, ataques sofisticados nessa camada podem comprometer volumes significativos de dados. Ataques à cadeia de suprimentos, exemplificados pela campanha de malware da SolarWinds entre 2019 e 2021, demonstraram que as ameaças internas que exploram componentes de infraestrutura comprometidos estão se tornando mais comuns.
Em resposta direta, o presidente dos EUA, Joseph Biden, emitiu a Ordem Executiva 14028 em 12 de maio de 2021. Essa ordem estabeleceu uma série de novos requisitos de segurança e procedimentos operacionais para os sistemas utilizados pelo governo federal (também conhecidos como Sistemas de Segurança Nacional). Ao exigir criptografia para dados em repouso e em trânsito, ela efetivamente forçou as agências federais a adotarem os princípios do conjunto original de algoritmos de segurança nacional comercial (CNSA), que delineava algoritmos criptográficos aprovados para a proteção de dados federais. Embora o conjunto CNSA (frequentemente referido como CNSA 1.0) não abordasse ou antecipasse capacidades futuras, ele estabeleceu uma base de algoritmos aceitáveis para proteção de dados, estabelecimento de chaves, hashing e assinatura digital.
A CNSA 2.0 avança os objetivos do conjunto de diretrizes ao preparar os padrões de segurança da informação do governo federal para o advento da computação quântica. Ela desativa algoritmos teoricamente vulneráveis a computadores quânticos e introduz algoritmos resistentes à computação quântica. A NSA projetou a política para ser implementada em etapas, com a primeira fase de aplicação começando após 31 de dezembro de 2025. Até 1º de janeiro de 2027, novas instalações de Sistemas de Segurança Nacional deverão estar totalmente em conformidade com a CNSA 2.0, e o descomissionamento de sistemas não conformes deverá ser concluído até 31 de dezembro de 2030. Finalmente, todos os Sistemas de Segurança Nacional deverão usar exclusivamente algoritmos da CNSA 2.0 até 31 de dezembro de 2031. Os prazos são apertados para uma rede tão massiva, mas a ameaça de uma violação facilitada pela computação quântica torna isso necessário aos olhos do governo federal dos Estados Unidos.
Os EUA não são o único país que exige medidas de segurança mais robustas para sistemas de TI críticos. A Lei de Resiliência Operacional Digital (DORA), aplicável a instituições financeiras na União Europeia, exige procedimentos rigorosos de reporte, gestão de riscos e testes de segurança para melhor preparar esses serviços para futuros ciberataques. Da mesma forma, a diretiva de Segurança de Redes e Informação 2 (NIS2) incentiva o compartilhamento de informações sobre ameaças à cibersegurança entre os membros da UE. Ela exige que cada país desenvolva e adote estratégias para combater ataques à cadeia de suprimentos e a exploração de vulnerabilidades. Como muitas dessas regulamentações exigem criptografia robusta de dados em trânsito e em repouso, o FC-SP-3 reforça o objetivo comum de tornar a infraestrutura central resiliente a ataques em todas as camadas.
Dia Q e Colha Agora, Decifre Depois
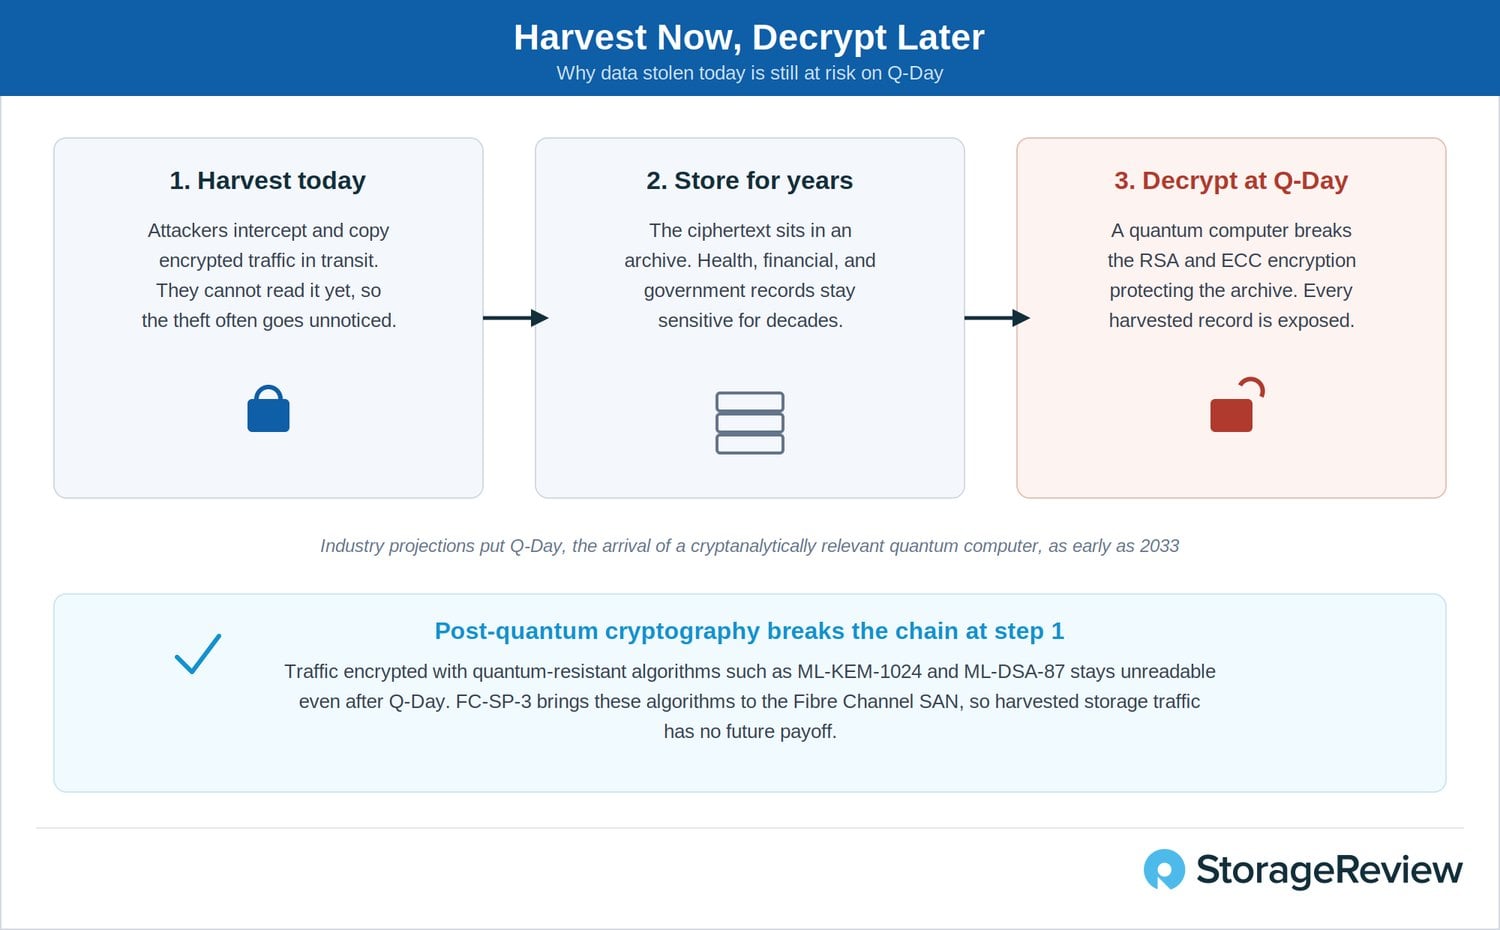
Embora o CNSA 2.0 pareça uma tarefa árdua, não é sem motivo. "Coletar agora, descriptografar depois" (HNDL) é uma estratégia atualmente empregada por agentes maliciosos que se baseia nas futuras capacidades dos computadores quânticos para descriptografar grandes quantidades de comunicações interceptadas e dados roubados. Enquanto muitos dos algoritmos e protocolos criptográficos padrão atuais são altamente resistentes a ataques de força bruta e outros métodos de quebra de chaves em hardware convencional, a criação de um "Computador Quântico Criptoanaliticamente Relevante" (CRQC) poderia quebrar métodos de criptografia de chave pública que dependem de RSA e ECC (Criptografia de Curva Elíptica).
Num esforço para reduzir a eficácia de um potencial ataque do Dia Q, a NSA determinou que todos os componentes criptográficos do Sistema de Segurança Nacional dos EUA devem estar em conformidade com o CNSA 2.0 até 31 de dezembro de 2031, antecipando-se às projeções da indústria que apontavam para o Dia Q já em 2033. Os algoritmos criptográficos exigidos pelo CNSA 2.0 estão preparados para a Computação Pós-Quântica (PQC), o que significa que foram projetados com base em problemas matemáticos computacionalmente intratáveis, como problemas de reticulado e problemas unidirecionais de teoria dos números . Ao utilizar tamanhos de chave maiores em algoritmos tradicionais e implementar algoritmos sofisticados preparados para PQC, a NSA pretende prevenir ataques HNDL que poderiam comprometer a segurança nacional.
Duas Décadas de Segurança Fibre Channel
A segurança do Fibre Channel não começou com o FC-SP-3. O padrão é a terceira geração de um trabalho que vem sendo desenvolvido no INCITS (Comitê Internacional de Padrões de Tecnologia da Informação) há mais de vinte anos, sob a responsabilidade do Comitê Técnico do Fibre Channel, conhecido como T11 . O projeto original FC-SP foi aprovado em 2002 e publicado em 2007, estabelecendo controles de autorização e segmentação que forneceram aos administradores de armazenamento ferramentas formais para determinar quais dispositivos podiam se comunicar entre si em uma malha de rede. O FC-SP-2 foi adotado em 2012, estendendo a estrutura para autenticação e criptografia, e continuou a evoluir por meio de duas emendas, AM1 em 2015 e AM2 em 2023. O FC-SP-3 foi aprovado como projeto em 2022 e concluído em 2026 , atualizando a estrutura para os requisitos regulatórios e pós-quânticos que agora se aplicam às redes de armazenamento.
Essa linhagem é importante porque define o que o FC-SP-3 é e o que não é. Não se trata de uma reinvenção da segurança do Fibre Channel nem de uma resposta improvisada a uma única ameaça. É a modernização programada de uma estrutura madura, realizada abertamente pelas pessoas que fabricam esses equipamentos. O grupo de especialistas do FC-SP-3 foi presidido por Roger Hathorn, da IBM, e editado por David Peterson e James Smart, da Broadcom, com contribuições da Broadcom, Cisco, Dell, HPE, IBM, Marvell, NetApp e Viavi. Essa abrangência é digna de nota em um padrão de segurança: as empresas que competem por cada socket SAN concordaram sobre como a criptografia nesses sockets deve funcionar. E o trabalho não termina aqui. O T11 já iniciou o desenvolvimento da próxima revisão , portanto, a estrutura acompanhará a evolução dos requisitos.
Quais são as alterações do FC-SP-3?
A principal mudança no FC-SP-3 é a subtração. Seguindo a mesma direção que o TLS 1.3 tomou para a web, o padrão remove a criptografia legada que o FC-SP-2 ainda continha: os protocolos de autenticação FC-PAP e FC-EAP, criptografia 3DES e AES-CTR, assinaturas RSA-SHA-1, MD5 e SHA-1 em praticamente todas as funções, grupos DH-CHAP com menos de 2048 bits, comprimentos de chave AES com menos de 256 bits para os modos GCM e CBC, uso de RADIUS e autenticação CT. A remoção de material obsoleto e a reorganização do documento reduziram a especificação de 288 para 152 páginas. Um padrão mais curto não é apenas mais fácil de ler; é mais fácil de implementar corretamente e oferece menos opções vulneráveis para uma implementação.
Em seu lugar, entram as adições alinhadas ao CNSA 2.0: ML-KEM -1024 para estabelecimento de chaves e ML-DSA -87 para assinaturas digitais, os algoritmos pós-quânticos padronizados pelo NIST, juntamente com ECDSA em 384 e 512 bits, PRFs baseadas em SHA-2 e a exigência de que o AES-GCM proteja o próprio protocolo de gerenciamento de associação de segurança. Ocultar o método de criptografia usado para proteger a carga útil fornece uma camada de obscuridade, forçando potenciais atacantes a considerar uma ampla gama de algoritmos (o que pode ser bastante custoso computacionalmente). Algoritmos de encapsulamento de chaves à prova de computação quântica, como o ML-KEM, combatem eficazmente ataques de interceptação, garantindo que apenas dispositivos autenticados e autorizados possam ler os dados enviados por um HBA usando os protocolos de segurança mais recentes.
A mudança estrutural é igualmente consequente. O FC-SP-2 definiu elementos de conformidade em camadas, e a camada comum mais baixa, Auth-A, exigia que as implementações suportassem MD5 e um grupo DH de 2048 bits. À medida que esses algoritmos se tornaram obsoletos, os fornecedores acabaram na estranha posição de implementar criptografia insegura que nunca pretenderam usar, simplesmente para permanecerem em conformidade com o padrão. O FC-SP-3 abandona esse modelo em favor de perfis de interoperabilidade, definidos no Anexo A. Uma implementação em conformidade suporta um ou mais perfis que correspondem aos requisitos de segurança do seu ambiente de destino, e as decisões sobre quais requisitos se aplicam ficam a cargo de órgãos como o NIST e a NSA, em vez do próprio padrão de transporte. A retrocompatibilidade com implementações do FC-SP-2 é abordada no Anexo D, de modo que as estruturas mistas têm um caminho documentado em vez de um abismo.
O Modo de Auditoria facilita a transição para o padrão criptográfico atualizado, permitindo a negociação do protocolo de segurança em estruturas existentes sem causar interrupção no acesso aos dados. Os autores do padrão reconhecem que muitas SANs não atingirão a conformidade total imediatamente, mas adotarão o padrão incrementalmente à medida que novos hardwares forem introduzidos e equipamentos legados forem desativados. No Modo de Auditoria, a compatibilidade é mantida por meio de uma abordagem que prioriza a disponibilidade, permitindo que as medidas de segurança mais rigorosas sejam implementadas somente quando ambos os pontos de extremidade em uma conexão estiverem totalmente operacionais. Ou seja, o acesso a dados críticos é preservado enquanto a migração para uma segurança mais robusta ocorre.
Colocando o FC-SP-3 em uma SAN ativa
Um padrão só importa quando chega ao hardware de produção, e o FC-SP-3 foi escrito com a implantação em mente. A especificação define as ferramentas criptográficas e o comportamento de negociação; a forma como essas ferramentas são aplicadas em uma infraestrutura em execução se resume a dois modelos amplamente disponíveis. Ambos são independentes de fornecedor e compatíveis com o mesmo padrão.
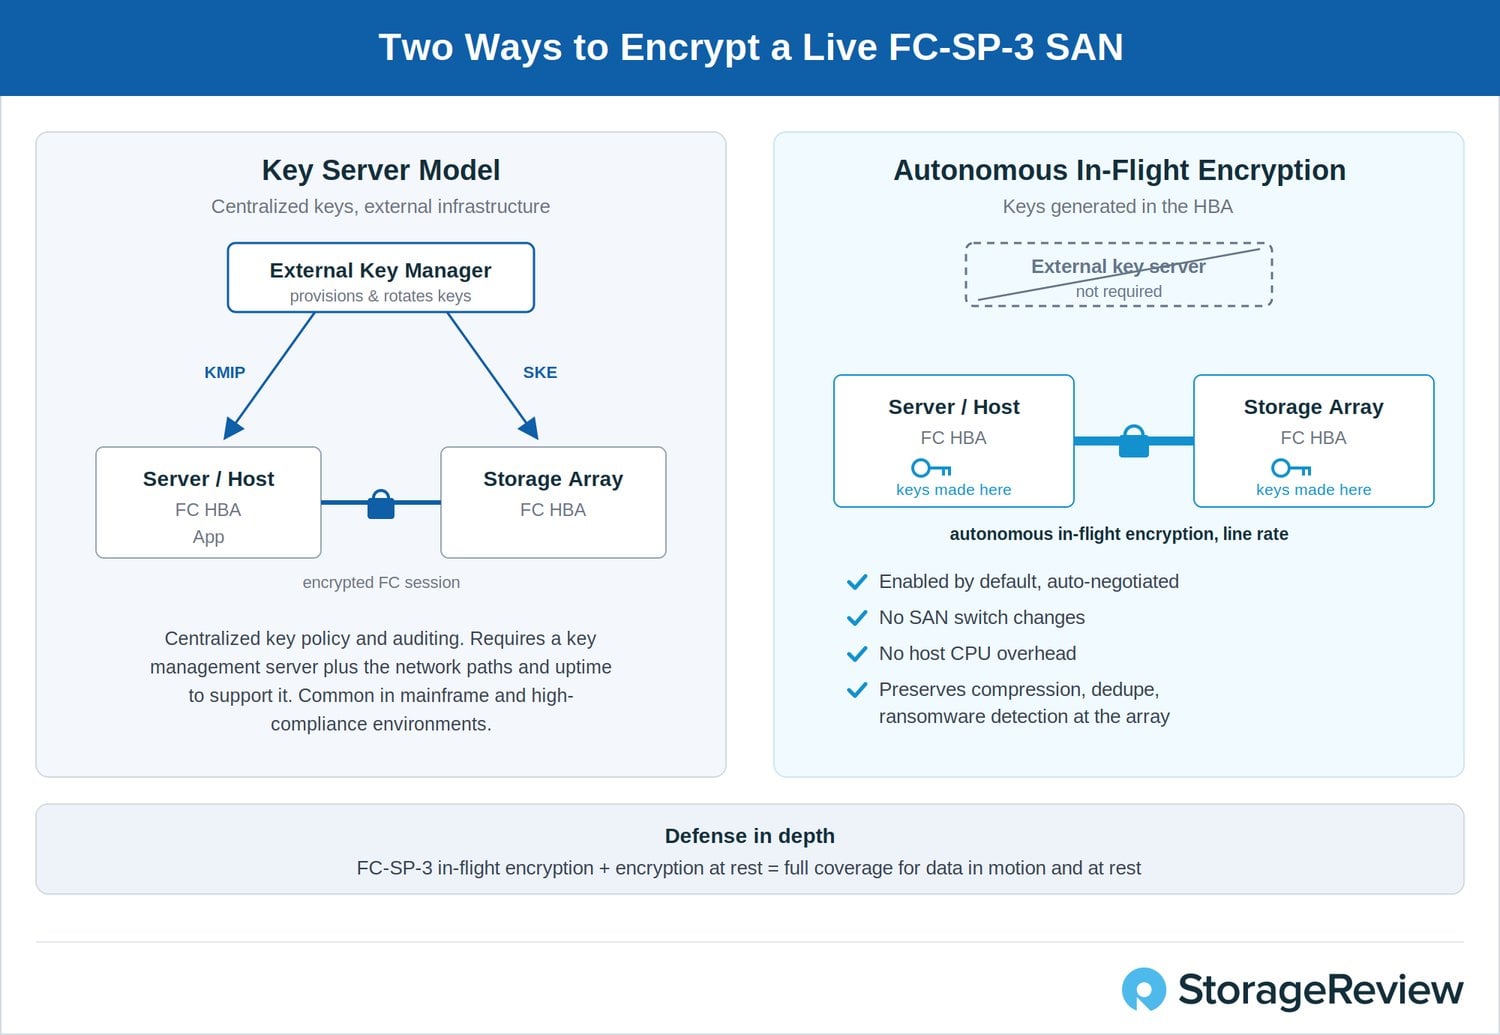
O primeiro modelo é o de servidor de chaves, já bastante conhecido em ambientes mainframe e de alta conformidade. Um gerenciador de chaves externo provisiona e rotaciona os segredos ou certificados compartilhados usados para estabelecer sessões seguras, comunicando-se com hosts e armazenamento pela rede através do Protocolo de Interoperabilidade de Gerenciamento de Chaves (KMIP) e uma troca de chaves de segurança. Essa abordagem centraliza as políticas e auditorias, exatamente o que algumas empresas regulamentadas desejam. Ela também introduz a infraestrutura necessária para implantação e manutenção: um servidor de gerenciamento de chaves, caminhos de rede até ele e a disciplina operacional para mantê-lo disponível. Para organizações que já utilizam infraestrutura KMIP, o FC-SP-3 se integra a um fluxo de trabalho já estabelecido, em vez de substituí-lo.
O segundo modelo é a criptografia autônoma em trânsito, gerenciada dentro do adaptador de barramento do host (HBA), e é ele que torna viável a implementação em toda a malha. Chaves de sessão aleatórias são geradas dentro do próprio HBA, eliminando a necessidade de um servidor externo de geração e gerenciamento de chaves. Os endpoints são habilitados por padrão e negociam a criptografia automaticamente, recorrendo a ela quando um par ainda não a suporta, de modo que a malha possa ser protegida sem um dia de sinalização. Como a criptografia ocorre na camada de transporte Fibre Channel dentro do adaptador, nenhuma alteração é necessária nos switches SAN, e a malha de switches não vê nem gerencia as chaves.
O desempenho é o objetivo que este modelo visa alcançar. A criptografia é executada em silício dedicado na velocidade máxima da linha, portanto, não há perda mensurável de desempenho nem carga adicional nas CPUs do host. Igualmente importante para as equipes de armazenamento, a criptografia em trânsito, em vez de na camada de aplicação, preserva os serviços de array dos quais as empresas dependem. Os dados que chegam ao array de armazenamento ainda podem ser compactados, desduplicados e verificados em busca de anomalias na taxa de compressão que indiquem um ataque de ransomware, algo impossível quando o aplicativo criptografa os dados antes que eles saiam do host.
A criptografia em trânsito não foi concebida para funcionar isoladamente. O FC-SP-3 integra-se a uma estratégia de defesa em profundidade, na qual a criptografia de enlace é combinada com a criptografia de disco completo ou em nível de array em repouso para proteger os dados tanto em trânsito pela SAN quanto em repouso na mídia. Os endpoints que sustentam essa estratégia são projetados como componentes de confiança zero por si só. Uma raiz de confiança de silício estabelece a identidade do hardware, a CPU e o HBA autenticam um ao outro usando o Protocolo de Segurança e Modelo de Dados (SPDM), e os drivers são assinados criptograficamente. O adaptador que impõe a criptografia pode, portanto, ser verificado em vez de ser considerado confiável.
O recurso que aborda mais diretamente o receio de mexer em uma SAN de produção é o Modo de Auditoria, novidade no FC-SP-3. Ele permite que os administradores habilitem a negociação de segurança em um ambiente existente e vejam quais links seriam criptografados e quais não seriam antes da ativação da criptografia. Isso transforma uma transição potencialmente disruptiva em um processo incremental e verificável, e é o mecanismo prático por trás da implantação gradual prevista no roteiro do FCIA: links seguros à medida que os servidores e o armazenamento são atualizados, em vez de em um único evento coordenado.
A criptografia autônoma em trânsito já está presente em HBAs compatíveis com FC-SP-3, e a StorageReview analisou o primeiro deles quando a tecnologia foi lançada. Isso comprova que o padrão é viável hoje. No entanto, a conclusão mais importante é arquitetônica, e não específica da marca: qualquer endpoint compatível com FC-SP-3 pode participar, e todos os principais fornecedores de servidores já oferecem conectividade Fibre Channel capaz de criptografia autônoma em trânsito, com a maioria dos fabricantes de equipamentos originais (OEMs) de armazenamento adicionando esse recurso até 2026.
Contra o que a criptografia em voo protege
A necessidade de criptografar o tráfego de armazenamento torna-se muito mais fácil de defender quando os vetores de ataque são identificados. Os links Fibre Channel rotineiramente saem da sala onde se originam, cruzando conduítes, colunas e cabeamento entre edifícios. Um invasor com acesso físico a essa fibra não precisa cortá-la. E, embora seja muito raro, dobrar um cabo o suficiente para permitir a passagem de luz ou inserir um divisor passivo é suficiente para ler o tráfego que passa por ele, e nada no link informa ao administrador que isso aconteceu.
As ameaças dentro do edifício são menos cinematográficas e mais comuns. Um funcionário com acesso a um painel de conexão pode gravar tráfego sem sequer interromper o link, e dispositivos de diagnóstico podem capturar frames em logs de serviço, expondo dados a qualquer pessoa com acesso a esses logs. A criptografia em trânsito bloqueia todos esses caminhos simultaneamente. O tráfego capturado em qualquer ponto entre dois endpoints FC-SP-3, seja por meio de uma fibra óptica dobrada, um painel de conexão ou um arquivo de log, é um texto cifrado sem chave disponível no momento da captura.
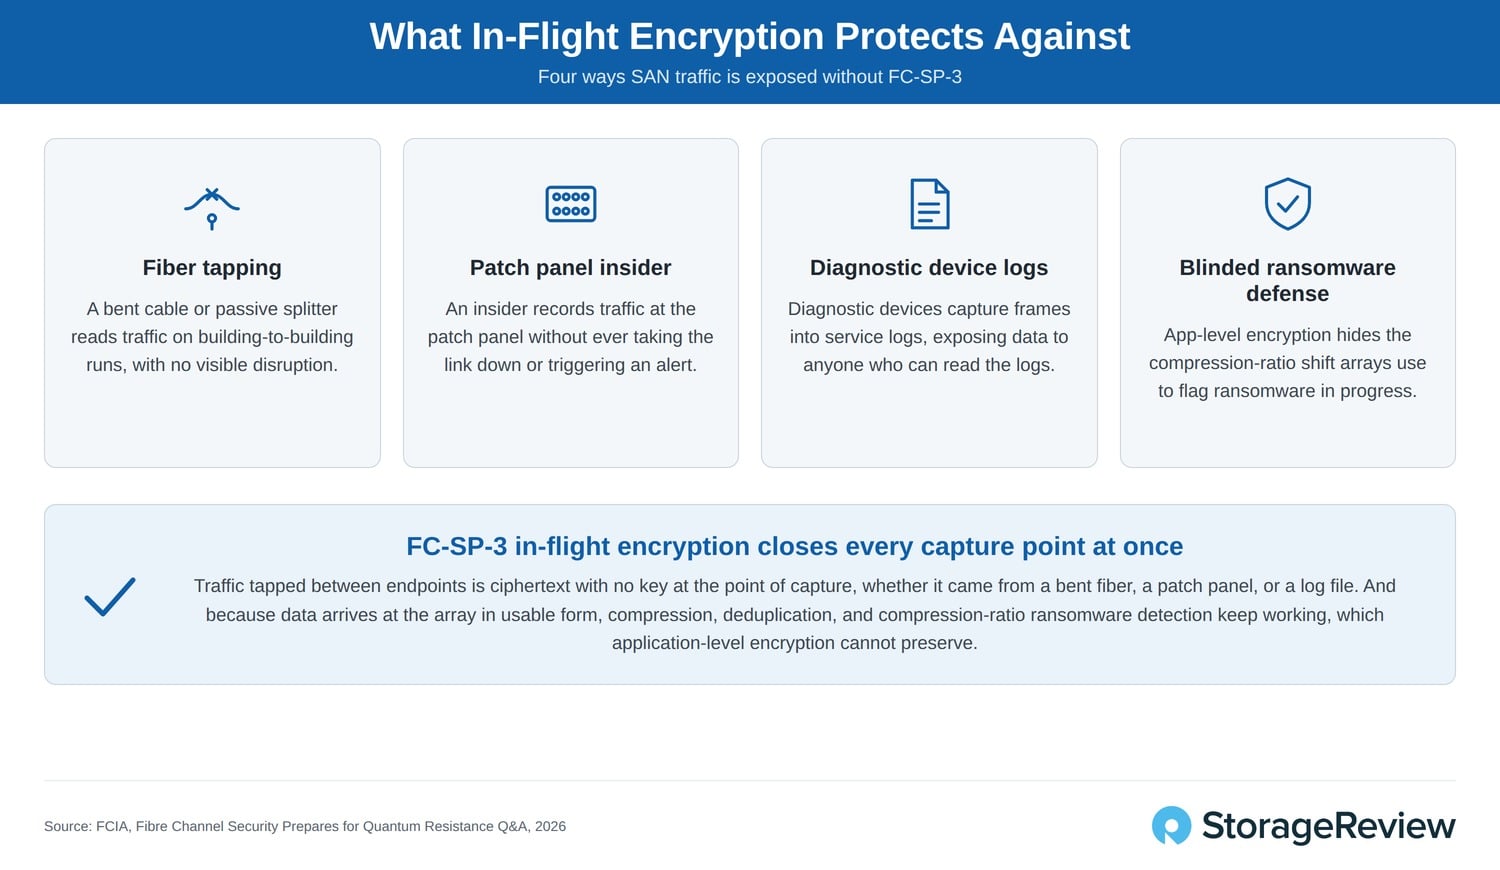
O benefício mais sutil reside no que a criptografia em trânsito preserva. O ransomware criptografa os dados durante o ataque, e dados criptografados não são comprimidos; portanto, uma alteração nas taxas de compressão no array é um dos indicadores iniciais mais confiáveis de uma infecção em andamento. Se os aplicativos criptografam os dados antes que eles saiam do host, o array sempre verá o texto cifrado: a compressão e a deduplicação param de funcionar e o sinal do ransomware desaparece junto com elas. A criptografia na camada de transporte protege os dados em trânsito, entregando-os ao array em um formato utilizável, preservando a redução de dados e a detecção de anomalias. É por isso que as diretrizes da FCIA priorizam a criptografia em trânsito combinada com a criptografia em repouso em vez da criptografia em nível de aplicativo.
O Caminho para uma SAN Totalmente Criptografada
A matemática por trás do roteiro FCIA é a matemática do ciclo de atualização. Servidores e armazenamento são renovados a cada três a cinco anos na maioria das empresas, o que significa que quase toda a infraestrutura substituirá seus endpoints pelo menos uma vez antes dos prazos do CNSA 2.0, previstos para 2030 e 2031. Todos os principais fornecedores de servidores já oferecem conectividade Fibre Channel com criptografia autônoma em trânsito FC-SP-3, e a maioria dos fabricantes de equipamentos originais (OEMs) de armazenamento está introduzindo conectividade compatível até 2026, de modo que o hardware adquirido no ciclo normal daqui para frente já poderá vir com essa capacidade integrada.
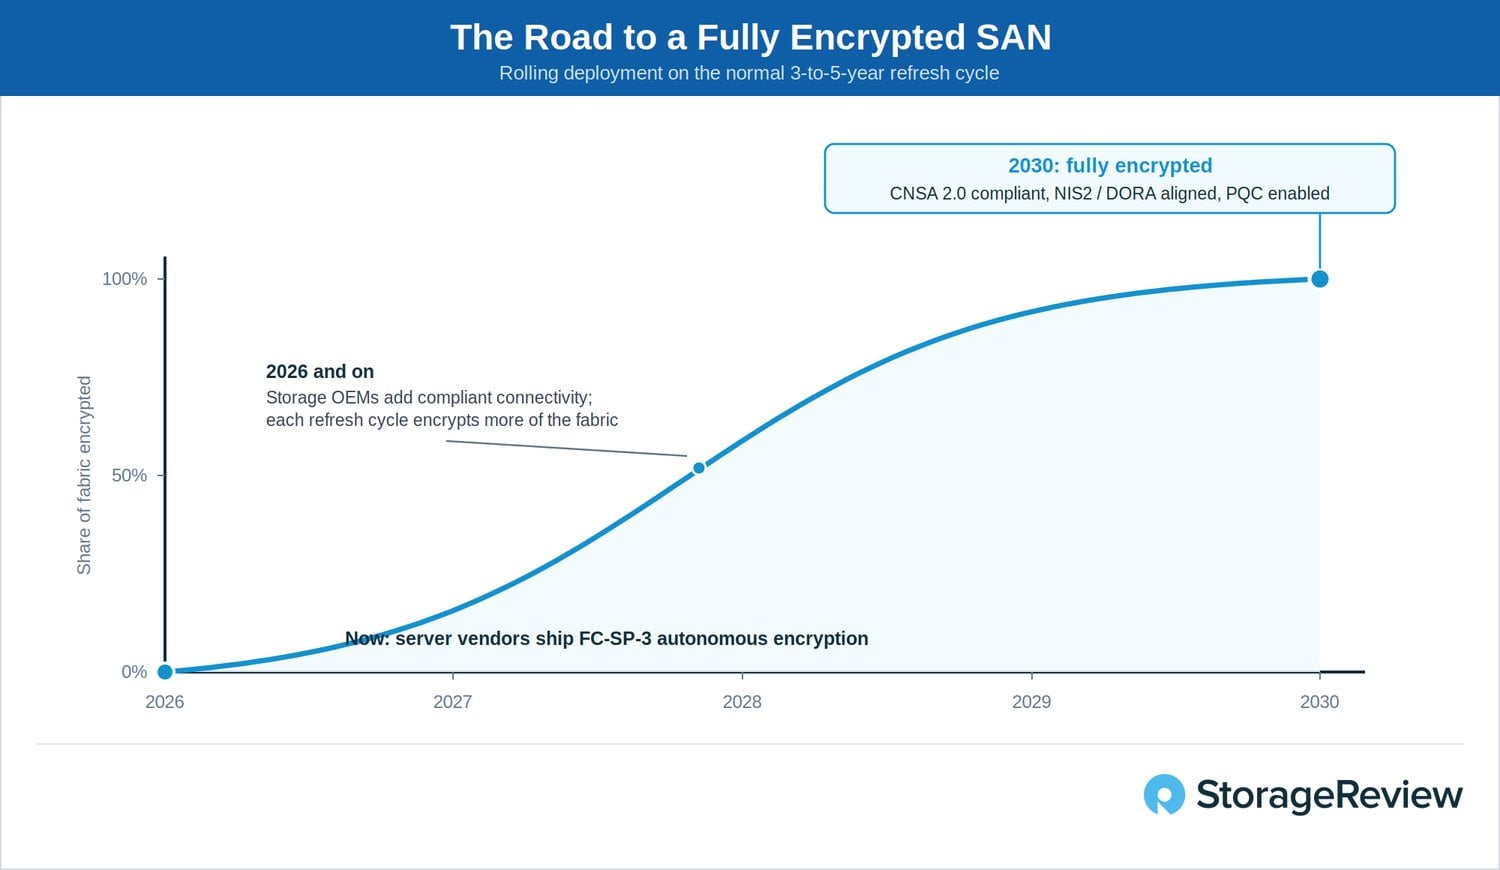
É isso que torna a implementação gradual crível, em vez de apenas uma aspiração. Os endpoints com capacidade de criptografia negociam a segurança automaticamente e coexistem com equipamentos mais antigos durante a transição. O Modo de Auditoria permite que os administradores verifiquem a prontidão antes da implementação, preservando o acesso a dados críticos durante a migração para uma segurança mais robusta. Não é necessário realizar nenhuma mudança radical na infraestrutura, nem planejar nenhum projeto em função de uma data de conformidade. Uma organização que atualiza seus sistemas regularmente e especifica a conectividade FC-SP-3 conforme necessário chega a 2030 com uma SAN totalmente criptografada como consequência de uma aquisição que já estava planejada: em conformidade com a CNSA 2.0, alinhada com as políticas de criptografia NIS2 e DORA e resistente a ataques quânticos de ponta a ponta.
Conclusão
FC-SP-3 não é um padrão chamativo, e essa é a sua virtude. Ele remove criptografia que deveria ter sido descartada há anos, adiciona os algoritmos pós-quânticos do NIST que os órgãos reguladores agora exigem e substitui um modelo de conformidade que havia se tornado absurdo por perfis criados para interoperabilidade. A especificação completa chega anos antes das exigências que atende, dentro do ciclo de atualização que as empresas já estavam planejando. A parte mais difícil da implementação foi eliminada: sem alterações de switches, sem infraestrutura de segurança adicional, sem penalidade de CPU no host e com um Modo de Auditoria que torna a implementação observável antes de ser imposta.
A ressalva é que um padrão é um conjunto de ferramentas, não uma implementação. Nada se criptografa sozinho; as organizações ainda precisam inventariar seus HBAs e parques de armazenamento, especificar a conectividade FC-SP-3 em futuras compras e ativar a segurança à medida que endpoints compatíveis forem adicionados à rede. Para os setores regulamentados que mais dependem do Fibre Channel (finanças, saúde, serviços públicos e governo), esse trabalho tem um prazo, independentemente de alguém o agendar ou não. Coletar agora e descriptografar depois significa que os dados roubados hoje já estão expostos aos computadores quânticos da próxima década, portanto, cada ano de tráfego não criptografado tem um custo que chega mais tarde. O FC-SP-3 torna a resolução desse problema um detalhe de aquisição, em vez de um projeto, e mantém o Fibre Channel como ele tem sido por duas décadas: a rede na qual os setores regulamentados confiam para os dados que menos podem se dar ao luxo de perder.
Para equipes que estão avaliando onde esses dados devem ser armazenados, nossa página Melhores Arrays de Armazenamento lista os líderes atuais em arrays corporativos, com resultados de benchmarks auditados e apresentados separadamente das evidências de implementação.
Glossário FC-SP-3
| 3DES | Triple DES, um algoritmo de criptografia de bloco legado que o FC-SP-3 remove. |
| AES-GCM, AES-CBC, AES-CTR | Modos do Padrão de Criptografia Avançada (AES). O GCM criptografa e protege a integridade dos dados em uma única passagem e é necessário para o gerenciamento de associações de segurança no FC-SP-3; o CTR é removido e as chaves com menos de 256 bits são descartadas para GCM e CBC. |
| CNSA 2.0 | O Commercial National Security Algorithm Suite 2.0 é o conjunto de algoritmos resistentes à computação quântica da NSA e inclui prazos de implementação para os Sistemas de Segurança Nacional dos EUA. |
| CRQC | Computador Quântico Criptoanaliticamente Relevante, um computador quântico poderoso o suficiente para quebrar a criptografia de chave pública atual. |
| Autenticação CT | Autenticação do tráfego Fibre Channel Common Transport para serviços de malha, implementada no FC-SP-2 e removida no FC-SP-3. |
| DH-CHAP | O Diffie-Hellman Challenge Handshake Authentication Protocol (CHAP) é o protocolo de autenticação do Fibre Channel que combina o CHAP com uma troca de chaves Diffie-Hellman. O FC-SP-3 descarta grupos DH com menos de 2048 bits. |
| DORA | Lei de Resiliência Operacional Digital, o regulamento da UE que abrange o risco das TIC para instituições financeiras. |
| ECC, ECDSA | Criptografia de Curva Elíptica e o Algoritmo de Assinatura Digital de Curva Elíptica. O FC-SP-3 mantém o ECDSA em 384 e 512 bits, juntamente com o ML-DSA pós-quântico. |
| FC-PAP, FC-EAP | Os protocolos de autenticação legados FC-SP-2 e Fibre Channel Password Authentication Protocol (FC-SP-3) foram removidos no FC-SP-3. |
| FCIA | A Fibre Channel Industry Association é o grupo do setor que promove e ajuda a coordenar os padrões e a adoção do Fibre Channel. |
| HBA | Adaptador de barramento de host, a placa de interface Fibre Channel em um servidor ou sistema de armazenamento. |
| HDL | Coletar agora, descriptografar depois: capturar o tráfego criptografado hoje para descriptografá-lo assim que um CRQC existir. |
| INCITS, T11 | O Comitê Internacional de Padrões de Tecnologia da Informação (ICIS) e seu comitê técnico T11, que desenvolve os padrões Fibre Channel, incluindo o FC-SP-3. |
| KMIP | Protocolo de Interoperabilidade de Gerenciamento de Chaves (KMI), o padrão OASIS usado entre gerenciadores de chaves externos e os hosts e sistemas de armazenamento que eles atendem. |
| MD5, SHA-1, SHA-2 | Funções de hash criptográficas. MD5 e SHA-1 estão obsoletas e foram removidas de praticamente todas as funções no FC-SP-3; a família SHA-2 as substitui. |
| ML-DSA-87 | O algoritmo de assinatura digital baseado em módulos e reticulados (NIST FIPS 204), em sua configuração mais robusta, é complementado pelo algoritmo de assinatura pós-quântica FC-SP-3. |
| ML-KEM-1024 | O mecanismo de encapsulamento de chaves baseado em reticulado modular (NIST FIPS 203), em seu conjunto de parâmetros mais robusto, adiciona o algoritmo de estabelecimento de chaves pós-quântico FC-SP-3. |
| NIS2 | Diretiva 2 de Segurança de Redes e Informação, a diretiva da UE sobre cibersegurança para entidades essenciais e importantes. |
| PQC | Criptografia pós-quântica: algoritmos construídos sobre problemas que não se espera que os computadores quânticos resolvam de forma eficiente. |
| PRF | Função pseudoaleatória, usada para derivar chaves de sessão a partir de um segredo compartilhado. O FC-SP-3 requer PRFs baseadas em SHA-2. |
| Dia Q | O ponto em que um CRQC se torna disponível e a criptografia de chave pública atual pode ser quebrada. |
| RAIO | O Remote Authentication Dial-In User Service é um protocolo de servidor de autenticação de rede cujo uso foi removido do FC-SP-3. |
| RSA | O algoritmo de chave pública Rivest-Shamir-Adleman é um dos métodos que um CRQC poderia quebrar. Assinaturas RSA-SHA-1 foram removidas no FC-SP-3. |
| SPDM | Protocolo de Segurança e Modelo de Dados, o padrão DMTF que permite que uma CPU e um HBA atestem a identidade e o firmware um do outro. |
Este relatório é patrocinado pela Fibre Channel Industry Association (FCIA). Todas as opiniões e pontos de vista expressos neste relatório são baseados em nossa análise imparcial do(s) produto(s) em questão.
Saiba mais sobre o padrão FC-SP-3 no webinar da FCIA " Segurança do Fibre Channel se prepara para a resistência quântica".



 Amazon