

Nedávne prieskumy ukazujú, že bezpečnosť údajov je jednou z najväčších obáv medzi manažérmi a najvyššími vládnymi úradníkmi. Bezpečnosť údajov je pomerne všeobecný pojem a pre rôznych ľudí znamená rôzne veci, ale všetci sa zhodujú, že v najzákladnejšej forme znamená ochranu údajov pred nechcenými akciami neoprávnených používateľov. Údaje, ktoré je potrebné chrániť, siahajú od údajov uložených na sociálnych sieťach až po prísne tajné informácie o ľuďoch a projektoch uložené vo vládnom dátovom centre. Dôsledky zverejnenia týchto údajov siahajú od mierneho rozpakov, ktoré ľudia cítia, až po, v prípade prísne tajných vládnych údajov, ohrozenie ľudí.
V posledných dvoch rokoch sme zaznamenali nárast počtu narušení bezpečnosti údajov a boli sme svedkami ich skutočných dôsledkov. Zamestnanci na najvyšších pozíciách boli prepustení, spoločnostiam boli udelené obrovské pokuty, ceny akcií klesli a ľudia začali pochybovať o našej schopnosti chrániť informácie, ktoré nám boli zverené.
Problém so zverejňovaním údajov je taký veľký, že Európska únia (EÚ) zaujala tvrdý postoj k ochrane údajov osôb a prijala všeobecné nariadenie o ochrane údajov (GDPR), ktoré má veľmi vážne dôsledky pre zverejňovanie osobných údajov – bez ohľadu na to, či k ich zverejneniu došlo v dôsledku zlomyseľného narušenia bezpečnosti alebo neúmyselne.
Máme zavedených mnoho techník a politík, ktoré sa snažia zastaviť nekalé pokusy o prístup k údajom, ale realita je taká, že veľké percento problémov s bezpečnosťou údajov bolo náhodných. Tieto problémy siahajú od úložných systémov, na ktorých neboli implementované správne bezpečnostné politiky a nástroje, až po zariadenia, ktoré neboli správne vyčistené od údajov. Toto odvetvie prišlo s termínom na opis údajov, ktoré by mali byť zabezpečené, ale boli umiestnené na nezabezpečenom zariadení; únik údajov.
K úniku údajov môžu viesť rôzne situácie: Existujú tie zjavné, ako napríklad presunutie súboru na neoprávnené miesto alebo odoslanie e-mailu nesprávnej osobe. Človek by si myslel, že súbor by sa dal vymazať a problém by bol vyriešený. Realita je však taká, že je to oveľa problematickejšie a oveľa ťažšie sa to dá zastaviť, akonáhle k tomu dôjde.
Problém s vymazaním súboru spočíva v tom, že sa v skutočnosti neodstránia dáta z disku; odstráni sa iba názov spojený s umiestnením dát. Hrubým zjednodušením by bolo ísť do kníhkupectva a odstrániť obálku z knihy, pričom zvyšok knihy zostane na poličke. Informácie v knihe budú stále dostupné; len ich bude o niečo ťažšie nájsť. V priebehu rokov sa vyvinuli rôzne programy a techniky, ktoré umožňujú znovu vytvoriť súbory z dát, ktoré zostali na zariadení, na ktorom boli uložené. To umožňuje neoprávneným používateľom obnoviť dáta a vykonávať s nimi nechcené akcie po ich „vymazaní“.
Boli navrhnuté programy na prepísanie skutočných údajov na zariadení, ale situáciu komplikuje fakt, že zariadenia založené na flash pamäti (SAS a NVMe SSD) sa od tradičných pevných diskov (HDD) výrazne líšia, pokiaľ ide o mazanie údajov. Zatiaľ čo HDD dokáže prepísať údaje, flash zariadenia prepísať údaje nemôžu – musia vymazať staré údaje, kým sa naň dajú zapísať nové údaje. Proces mazania údajov na flash zariadení trvá relatívne dlho, a preto namiesto čakania na operáciu mazania flash zariadenie jednoducho presunie „vymazané“ údaje z cesty a potom ich oportunisticky vymaže počas prestojov. Vďaka tomu si flash zariadenia udržia rýchlosť zápisu počas bežnej prevádzky. To môže byť problematické pri pokuse o skutočné vymazanie súboru z flash zariadenia, pretože k vymazaniu nemuselo dôjsť a údaje sa môžu stále nachádzať na flash zariadení.
Rekonštrukcia údajov z „vymazaných“ súborov nie je teoretický koncept; v roku 2016 sa uskutočnila štúdia nákupu použitých diskov zakúpených na eBay a Craigslist. Táto štúdia ukázala, že 2/3 použitých diskov, ktoré si zakúpili, obsahovali obnoviteľné informácie vrátane mien a čísel sociálneho zabezpečenia. Existujú rôzne vládne a priemyselné normy, ktoré zabezpečujú, aby boli údaje na úložnom zariadení úplne nečitateľné. Najbežnejším z nich je viacnásobné prepísanie fyzického umiestnenia na zariadení, kde boli údaje zapísané. Prepísanie zariadení s veľkou kapacitou je časovo náročné a ak nie je možné prepísať akúkoľvek oblasť zariadenia, musí sa zničiť celé zariadenie.
V niektorých prípadoch po zistení úniku údajov museli IT oddelenia odobrať úložný systém, aby vyhodnotili hrozbu úniku údajov. Vyriešenie problému mohlo trvať dni alebo dokonca týždne. Počas tejto doby používatelia nemali prístup k iným údajom uloženým v systéme.
Našťastie si spoločnosť NetApp uvedomila, že ide o problém, a keď v máji 2018 vydala verziu ONTAP 9.4 , pridala novú bezpečnostnú funkciu na riešenie takýchto problémov. V zvyšku tohto článku sa pozrieme na jednu z týchto funkcií, Secure Purge. Secure Purge kryptograficky skartuje súbory na zväzkoch NetApp Volume Encryption (NVE), čo vám umožňuje nerušene „vyčistiť“ dáta na týchto zväzkoch, čím sa zabezpečí, že dáta nie je možné obnoviť z fyzického média, a tým sa zabezpečí, že nedôjde k ich neúmyselnému úniku.
Ako funguje bezpečné čistenie
Funkcia Secure Purge používa viackrokový proces na úplné odstránenie údajov z fyzického média šifrovaného zväzku, na ktorom sa nachádzal odstránený súbor; to zahŕňa údaje z akýchkoľvek procesov zberu odpadu. Najprv funkcia Secure Purge odstráni všetky kópie Snapshot na zväzku. Ak je zväzok zdrojom vzťahu SnapMirror, pred vyčistením zväzku musia byť tieto vzťahy SnapMirror prerušené a všetky zaneprázdnené kópie Snapshot na zväzku musia byť uvoľnené. Po vyriešení problémov so snímkami funkcia Secure Purge spustí presun zväzku, ktorý znova zašifruje súbory nachádzajúce sa na údajoch zväzku pomocou nového kľúča. Starý kľúč sa zničí, čím sa zabezpečí, že vymazané údaje sa nedajú obnoviť z úložného média.
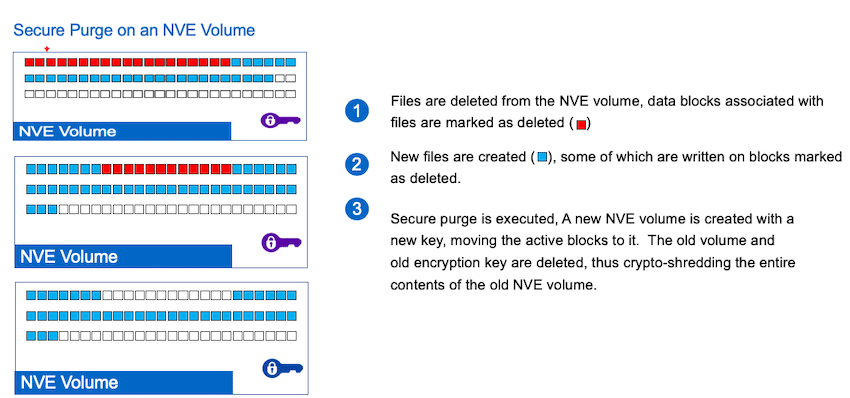
V závislosti od množstva údajov, ktoré sa na zväzku nachádzajú, môže dokončenie zabezpečeného čistenia trvať len niekoľko minút až niekoľko hodín.
Spustenie zabezpečeného čistenia
Funkciu Secure Purge môžu spustiť iba správcovia klastra. Po dosiahnutí rozšírenej úrovne oprávnení môžete zadať príkaz volume encryption secure-purge start -vserver SVM_name -volume volume_name, čím spustíte proces zabezpečeného čistenia.
Napríklad, ak chcete bezpečne vymazať odstránené súbory na vol1 na SVM vs1, zadáte:
cluster1::> šifrovanie zväzku secure-pure start -vserver vs1 -volume vol1
Týmto sa spustí presun zväzku, ktorý opätovne zašifruje zostávajúce nevyčistené dáta s novým kľúčom na aktuálnom úložnom agregáte. Po dokončení presunu dát sa starý kľúč automaticky zničí, čím sa zabezpečí, že vyčistené dáta nebude možné z úložného média obnoviť.
Ak chcete skontrolovať stav operácie Secure Purge, zadajte: volume encryption secure-purge show
Napríklad, ak chcete zobraziť stav operácie Secure Purge na klastri1, zadajte:
cluster1::> šifrovanie zväzku secure-pure show
Ak potrebujete zrušiť zabezpečené čistenie, zadajte: šifrovanie zväzku zabezpečené čistenie zrušiť
Napríklad, ak chcete zobraziť ukončenie operácie bezpečného čistenia na klastri1, zadajte:
cluster1::> šifrovanie zabezpečené čistenie prerušiť
Záverečné myšlienky o Secure Purge
Aby spoločnosť NetApp overila, že funkcia Secure-purge funguje tak, ako je inzerovaná, požiadala spoločnosť Ontrack (špecialistu na obnovu dát a zakladajúceho člena Medzinárodného konzorcia pre sanitáciu dát) o použitie ich služby Erasure Verification Service, aby sa pokúsili obnoviť dáta z flash poľa NetApp, na ktorom bola spustená funkcia Secure Purge. Spoločnosti Ontrack sa nepodarilo obnoviť žiadne systémové ani používateľské dáta zo žiadneho z flash zariadení vrátane nadmerne zriadenej oblasti flash zariadení v poli. Spoločnosť Ontrack overila a zabezpečila, že proces sanitácie dát Secure Purge bol účinný. Na summite Flash Memory Summit v roku 2019 získali spoločnosti Ontrack a NetApp ocenenie za najinovatívnejšiu podnikovú aplikáciu pre flash pamäť. Spoločnosť NetApp bola ocenená za vytvorenie funkcie Secure Purge, zatiaľ čo spoločnosť Ontrack získala ocenenie za overenie tejto funkcie pomocou svojej služby Erasure Verification Service. Celá správa spoločnosti Ontrack je k dispozícii tu.
Úprimne povedané, ak máte vo svojom systéme akékoľvek utajované alebo dôverné údaje, mali by ste používať nástroj ako Secure Purge, aby ste zabezpečili, že po ich „vymazaní“ budú úplne neprístupné. Spoločnosť NetApp naznačila, že najväčšími používateľmi Secure Purge sú vlády a armáda, ale komerčné podniky v ňom samozrejme vidia jeho hodnotu.
Funkcia Secure Purge je súčasťou každej verzie ONTAP od verzie 9.4 a novšej. Aj keď sa to môže zdať zvláštne, nevideli sme žiadneho iného dodávateľa primárnych úložísk, ktorý by ponúkal funkciu s takýmito možnosťami, ako je Secure Purge. Domnievame sa však, že vzhľadom na súčasný dôraz na bezpečnosť budú zákazníci čoskoro takúto funkciu požadovať. V súčasnosti má NetApp silný náskok v odvetví, pokiaľ ide o boj proti úniku údajov pomocou funkcie Secure Purge.
Nové funkcie zabezpečenia údajov a ochrany súkromia v ONTAP 9.4
Túto správu sponzorovala spoločnosť NetApp. Všetky názory a stanoviská vyjadrené v tejto správe vychádzajú z nášho nestranného pohľadu na posudzovaný(e) produkt(y).


 Amazonka