

Spoločnosť HPE vybudovala koordinovanú architektúru kybernetickej odolnosti okolo úložiska Alletra Storage MP B10000. Rozširuje natívne bezpečnostné možnosti platformy prostredníctvom integrovaného balíka, ktorý zahŕňa virtualizáciu s riešeniami Morpheus a VM Essentials, nepretržitú ochranu údajov so systémom Zerto, dlhodobé uchovávanie záloh so systémom StoreOnce a sledovateľnosť prostredníctvom integrácie systému SIEM (Safety Information and Event Management) nezávisle od dodávateľa. Celkovo je architektúra navrhnutá tak, aby bola priamo v súlade s rámcom NIST Cybersecurity Framework 2.0, pričom systém B10000 slúži ako operačné centrum pre každú funkciu tohto rámca. Celý návrh existuje preto, aby odpovedal na dve otázky, ktoré si bezpečnostný pracovník v konečnom dôsledku položí o akejkoľvek infraštruktúre: Je stále pod našou kontrolou a sú údaje na nej stále chránené?
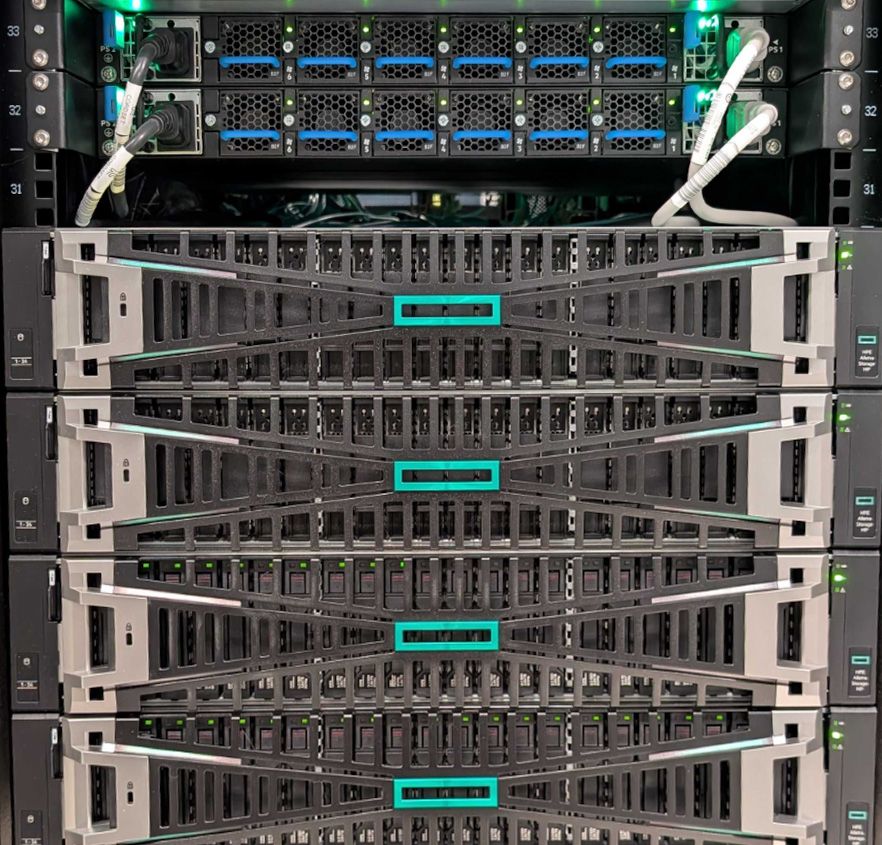
Podnikové úložiská historicky stoja mimo širšej diskusie o bezpečnosti. Vo väčšine organizácií riaditeľ informačnej bezpečnosti, ktorý sa obáva nesprávne nakonfigurovaného smerovača v pobočke alebo nenainštalovaného notebooku v podnikovej sieti, venuje len malú pozornosť úložnému poľu v dátovom centre. Pole sa nachádza za vrstvami perimetrického zabezpečenia, je prístupné malej hrsti administrátorov a je do značnej miery neviditeľné pre širšiu IT organizáciu. Na papieri je to jeden z najbezpečnejších aktív v budove.
Tento predpoklad už neplatí. Moderné operácie s ransomvérom sa naučili, že dátové pole je cieľom s najvyššou hodnotou v dátovom centre. Koncové body a servery je možné reimagovať. Primárne úložisko je miestom, kde sa dáta skutočne nachádzajú, a útočník, ktorý získa administratívnu kontrolu nad polem, môže dáta zašifrovať, odstrániť snímky určené na ich obnovu a zničiť zálohy jedným koordinovaným pohybom. V tomto bode sa organizácia nezaoberá nepríjemnosťou; rokuje o svojom prežití. Nástroje, ktoré majú útočníci k dispozícii, vrátane variantov s pomocou umelej inteligencie, ktoré sa prispôsobujú rýchlejšie, ako s nimi dokáže držať krok obrana založená na podpisoch, sú čoraz schopnejšie dosiahnuť tento cieľ.
V stávke už nie sú len operačné záležitosti. Regulačné orgány v Spojených štátoch, Európskej únii a Spojenom kráľovstve posunuli bezpečnosť infraštruktúry z osvedčeného postupu na právnu povinnosť. Rámce, ako napríklad zákon EÚ o digitálnej operačnej odolnosti a smernica NIS2, vyžadujú preukázateľné kontroly na detekciu, obnovu a hlásenie incidentov so zodpovednosťou, ktorá siaha až na výkonnú úroveň. Organizácie, ktoré nesú tieto povinnosti, sú presne tie, ktoré prevádzkujú podnikové úložiská vo veľkom rozsahu: banky a spoločnosti poskytujúce finančné služby, nemocnice a zdravotnícke siete, prevádzkovatelia verejných služieb a kritickej infraštruktúry, vládne agentúry a poskytovatelia cloudových a iných služieb, ktorí hostia všetky vyššie uvedené. Pre nich nie je zabezpečenie infraštruktúrnej vrstvy len rizikom pre podnikanie, ale aj zlyhaním v dodržiavaní predpisov s vážnymi následkami.
Práca v oblasti kybernetickej odolnosti sa nachádza v medzere medzi tímami pre ukladanie dát a bezpečnosť, ktoré podávajú správy rôznym vedúcim pracovníkom, merajú úspech odlišne a zriedkakedy zdieľajú operačný jazyk potrebný na koordináciu počas incidentu. Správcovia úložísk rozumejú cieľom priepustnosti, kapacity a obnovy. Bezpečnostné tímy rozumejú reťazcom zabíjania, vektorom útokov a správe stavu. Väčšina organizácií objaví túto medzeru až potom, čo sú nútené v nej fungovať. Architektúra, ktorú spoločnosť HPE zostavila, je navrhnutá tak, aby túto medzeru preklenula, a nasledujúce časti sa venujú každej funkcii NIST, aby otestovali, ako dobre si vedie, pričom sa v celom procese vracajú k dvom otázkam – kontrole a ochrane.
Kľúčové poznatky
- Odolnosť celého stacku: Spoločnosť HPE spáruje úložisko Alletra Storage MP B10000 s integráciou VM Essentials, Zerto, StoreOnce a systémom SIEM nezávisle od dodávateľa, čím mapuje koordinovaný zásobník na každú funkciu NIST CSF 2.0.
- Rýchla detekcia na úrovni blokov: Vstavaný entropický ransomvérový engine B10000, overený proti viac ako 100 kmeňom, označil simulovaný šifrovací beh za 4-5 minút a v momente detekcie automaticky zachytil forenznú snímku.
- Nemennosť, ktorá prežije kompromitáciu administrátora: Snímky virtuálneho zámku vynútené pomocou poľa zostávajú počas uchovávania iba na čítanie; ani kompromitovaný administrátorský účet ich nemôže odstrániť a akýkoľvek pokus sa stane zaznamenanou udalosťou viditeľnou v systéme SIEM.
- Viacúrovňové zotavenie: V laboratóriu boli otestované štyri úrovne (Zerto pre najnižšie RPO, VME snapshoty, Virtual Lock promo a StoreOnce Catalyst pre dlhodobé uchovávanie) s čistými obnoveniami z Virtual Lock aj Catalyst.
- Telemetria pripravená na dodržiavanie predpisov: Štruktúrovaný bezpečnostný syslog normalizovaný na Elastic Common Schema slúži na spracovanie údajov v Elastic Security, CrowdStrike Falcon alebo akomkoľvek modernom SIEM, pričom podporuje dôkazy DORA/NIS2 a automatizované SOAR playbooky.
Prehľad architektúry
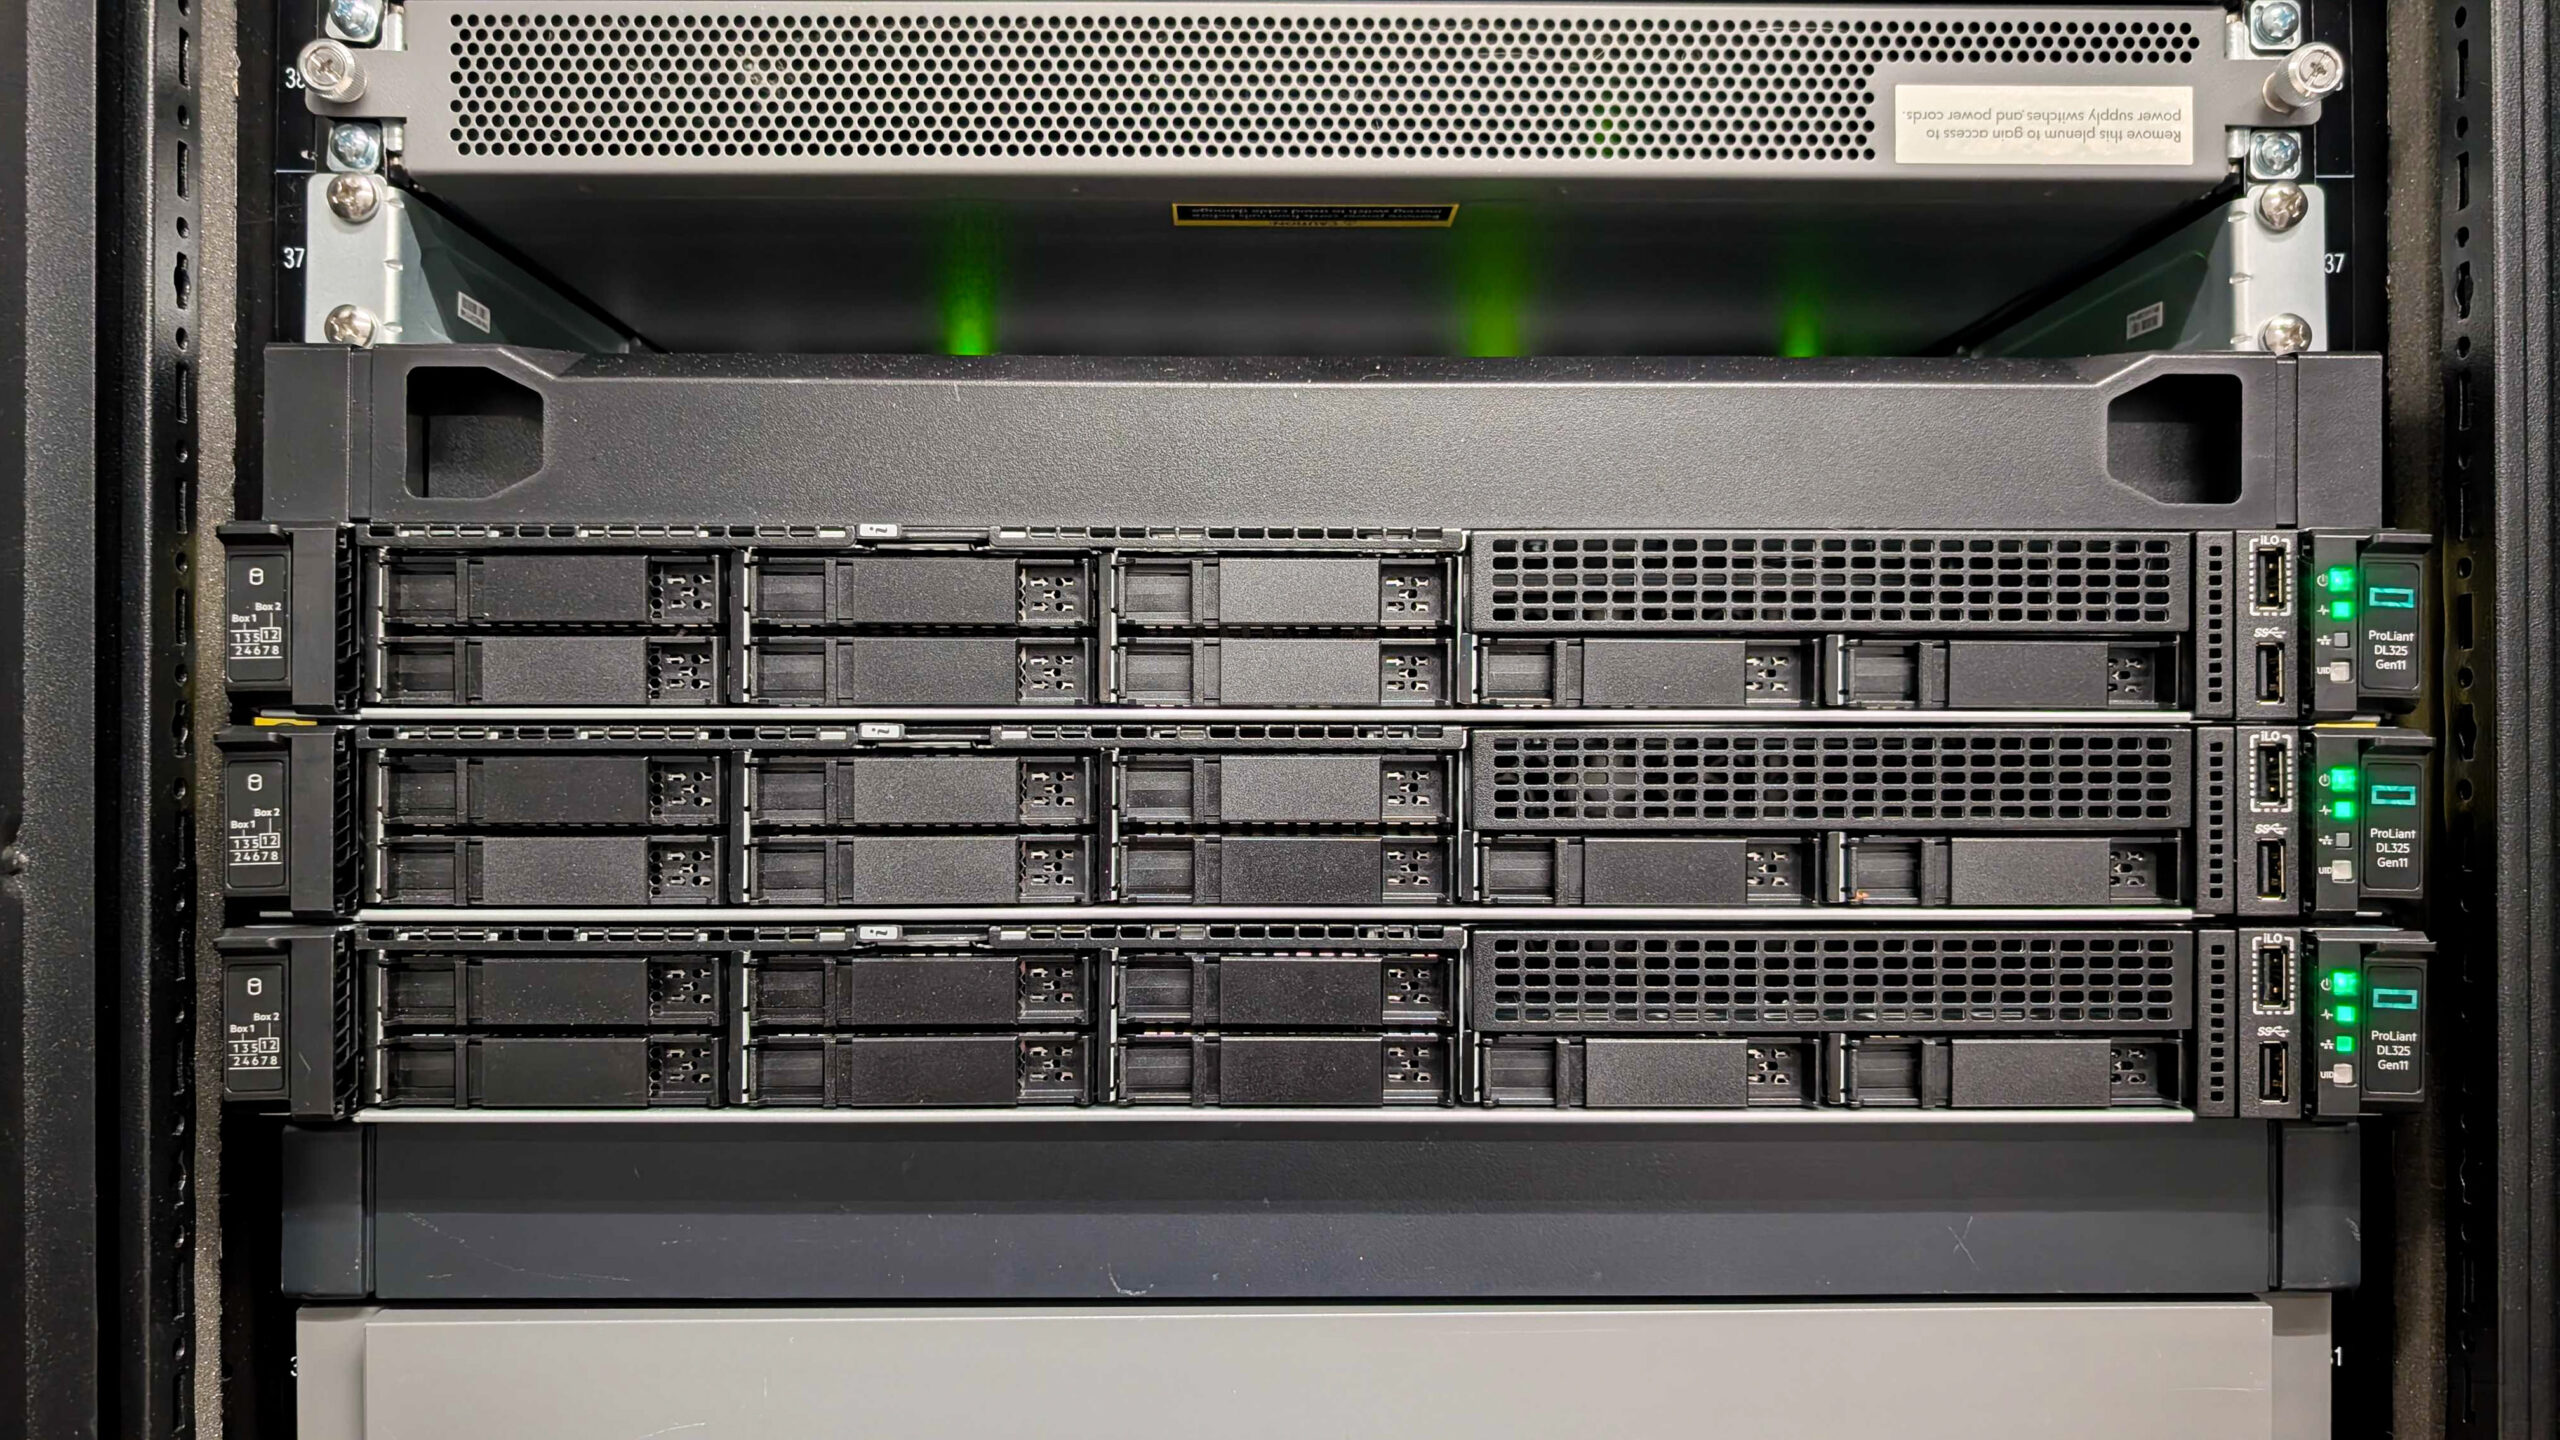
Aby tím HPE poskytol praktické demonštračné prostredie a nie nadrozmerné podnikové nasadenie, vybudoval vo svojom laboratóriu vo Fort Collins kompaktný, ale funkčný systém na obnovu a zálohovanie. V centre prostredia je trojuzlový klaster HPE VM Essentials (VME) bežiaci na serveroch HPE ProLiant DL325 Gen 11, ktorý poskytuje výpočtovú vrstvu pre demonštračnú infraštruktúru. Tieto hostiteľské systémy sú prepojené prostredníctvom lokálnej IP siete, ktorá tiež poskytuje pripojenie k vrstve NAS používanej v danom prostredí.
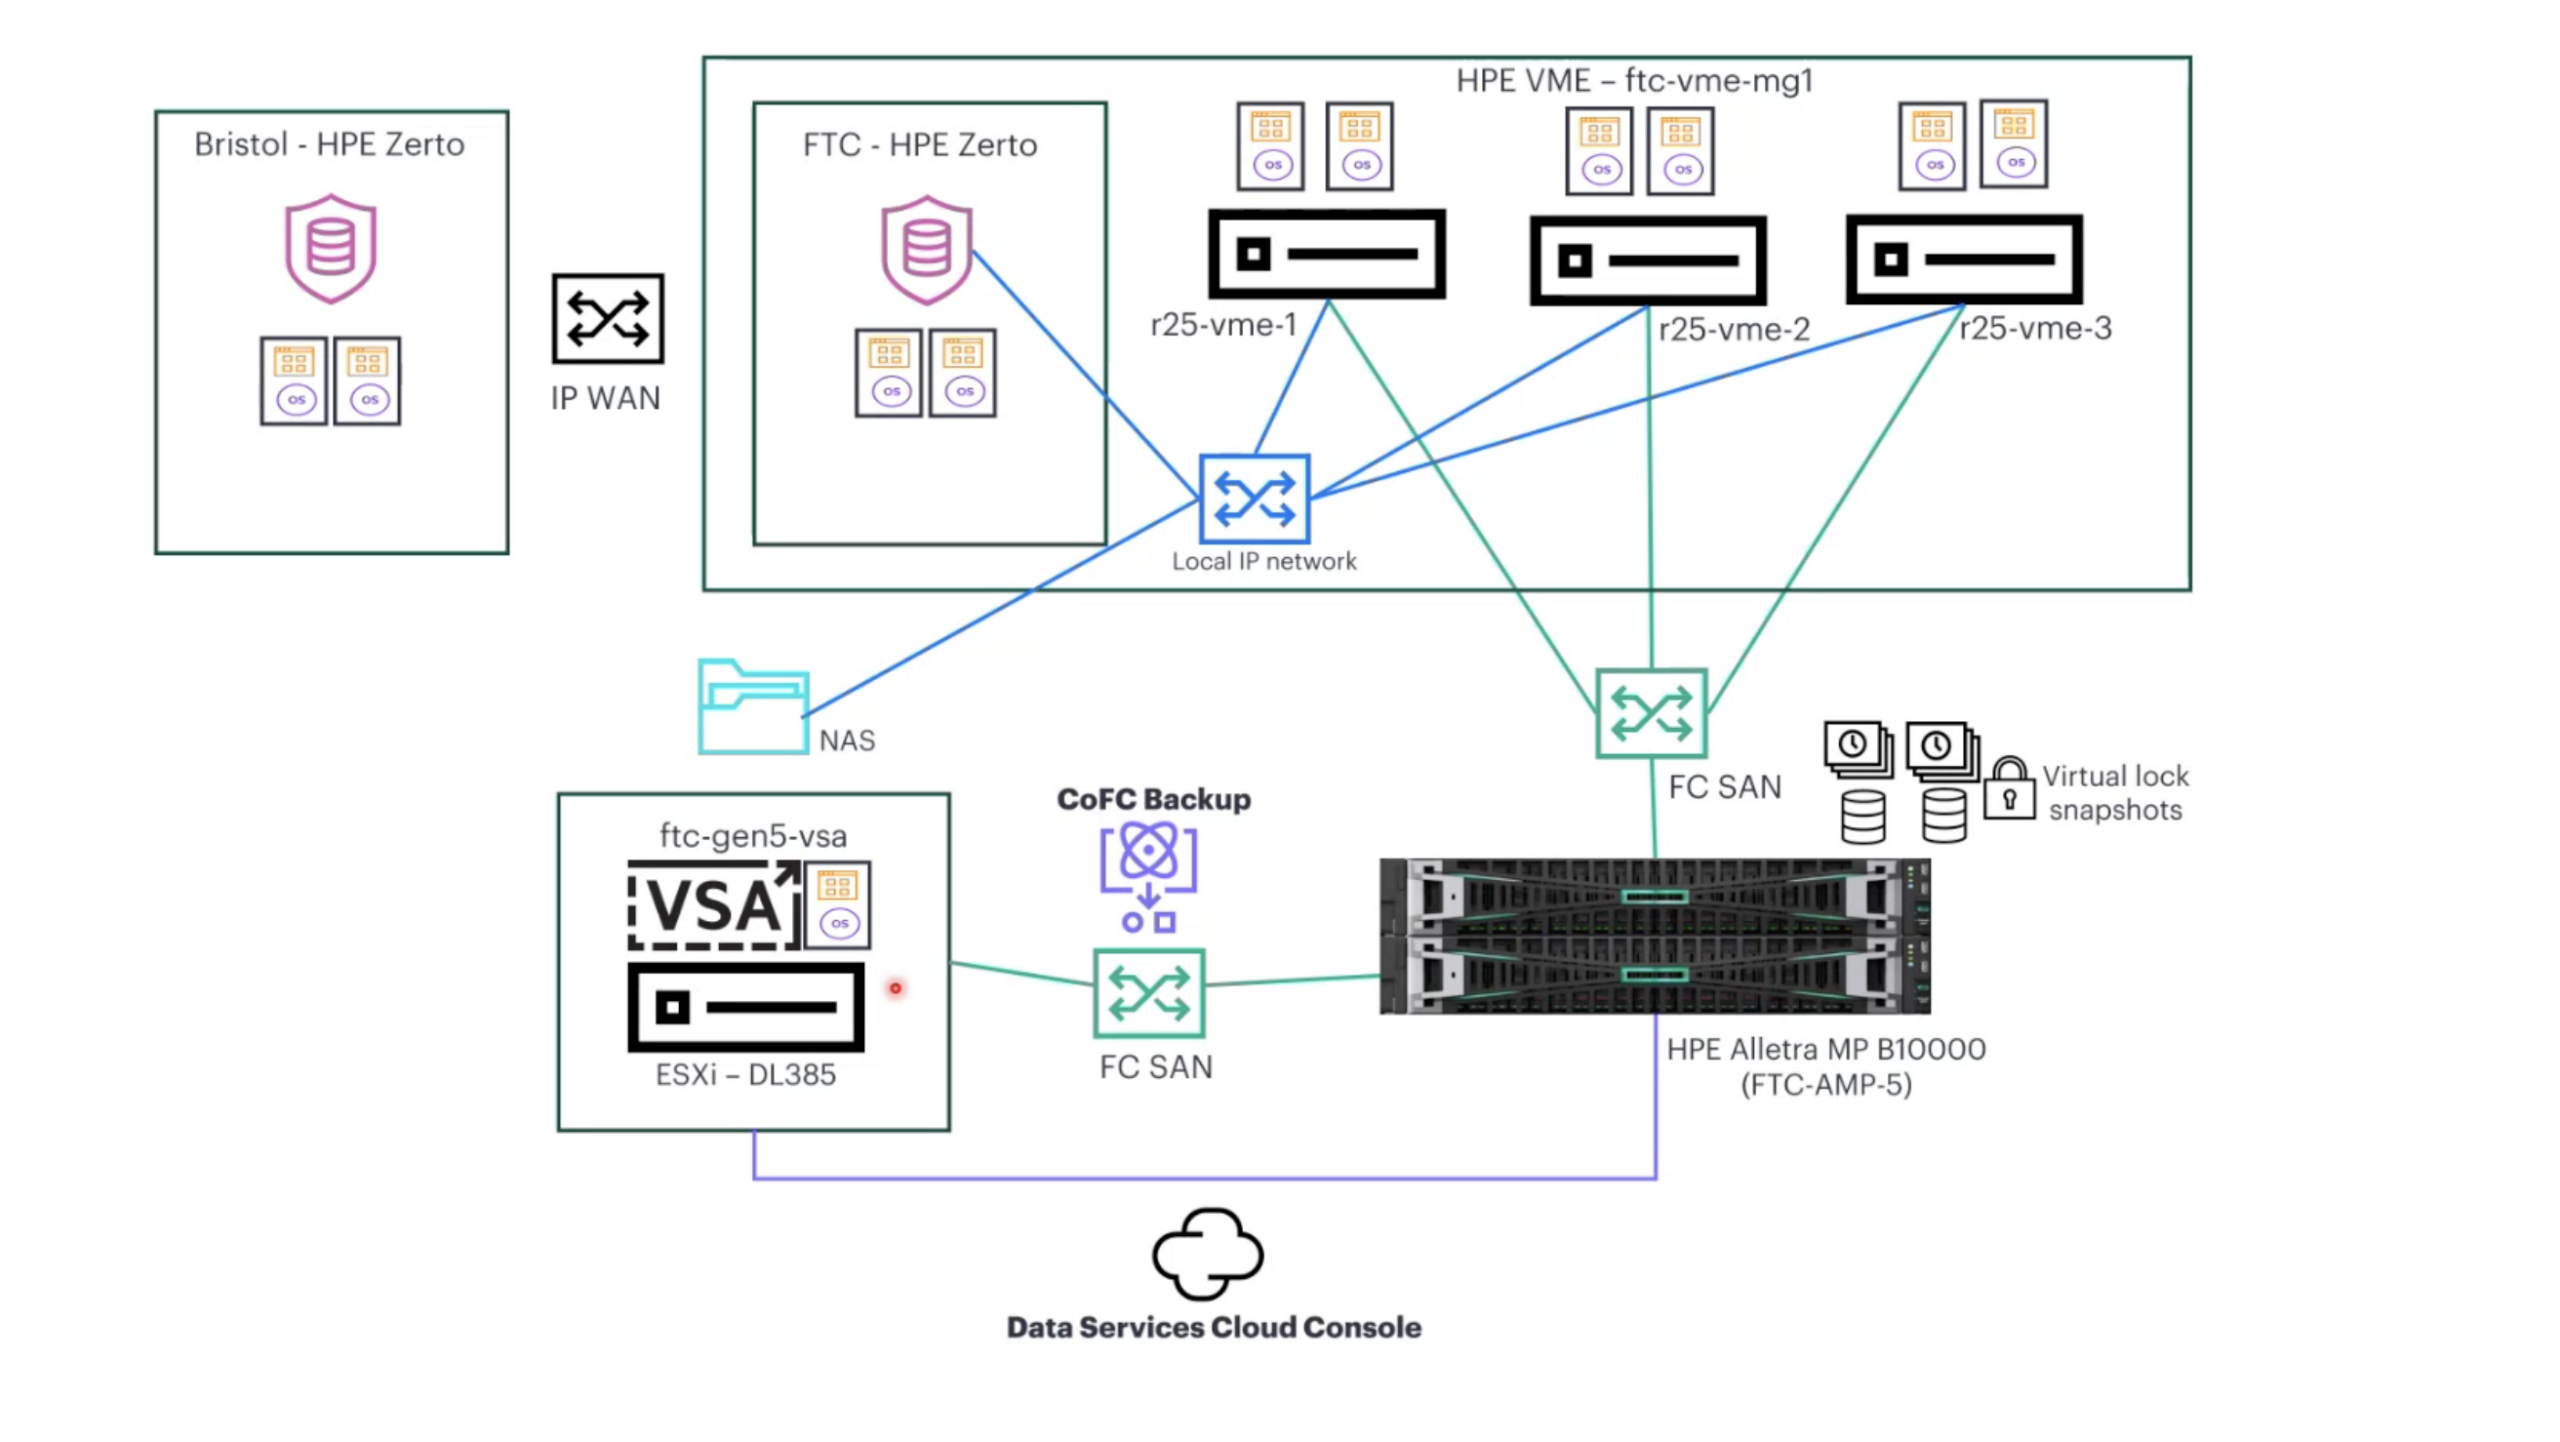
V klastri VME bežia virtuálne počítače HPE Zerto, nakonfigurované podobne ako mnoho organizácií, ktoré v súčasnosti nasadzujú Zerto v tradičnom prostredí VMware. Hoci základná infraštruktúra tu používa HPE VME, prevádzkový postup a funkcie obnovy zostávajú známe pre administrátorov, ktorí majú skúsenosti s pracovnými postupmi obnovy po havárii založenými na VMware.
V laboratóriu v Bristole v Spojenom kráľovstve je k dispozícii sekundárne prostredie Zerto pripojené k sieti WAN s pravidlami firewallu a sieťovými cestami na podporu replikácie z Fort Collins. Zámerom tejto topológie je obnova z viacerých lokalít: nepretržitá replikácia a orchestrácia obnovy po havárii naprieč geograficky oddelenými lokalitami. To by umožnilo prepnutie pracovných zaťažení chránených vo Fort Collins do Bristolu, ak by sa primárna lokalita stala nedostupnou.
Počas tejto spolupráce spoločnosť HPE spustila replikáciu Zerto lokálne vo Fort Collins kvôli obmedzeniam šírky pásma a vzdialenosti a pretože druhý paralelný klaster VME nebol k dispozícii na zabezpečenie plného toku medzi lokalitami. Bristolská vetva je tu zdokumentovaná ako nakonfigurovaná a dostupná infraštruktúra, nie ako záložné prepnutie medzi lokalitami vykonané v tejto relácii.
Pripojenie úložiska v prostredí je rozdelené medzi IP a Fibre Channel siete v závislosti od pracovného zaťaženia. Sieť FC SAN pripája hostiteľov VME priamo k platforme HPE Alletra MP B10000 a poskytuje zdieľaný prístup k podnikovému úložisku v rámci klastra. B10000 tiež poskytuje Catalyst cez Fibre Channel do virtuálneho úložného zariadenia StoreOnce (VSA), čo je cesta používaná pre zálohy konzistentné s aplikáciami medzi poľom a cieľom zálohy. Snímky virtuálneho zámku zohrávajú ústrednú úlohu v pracovných postupoch odolnosti voči ransomvéru a nemennosti na platforme a sú podrobne opísané v častiach Ochrana a Obnova.
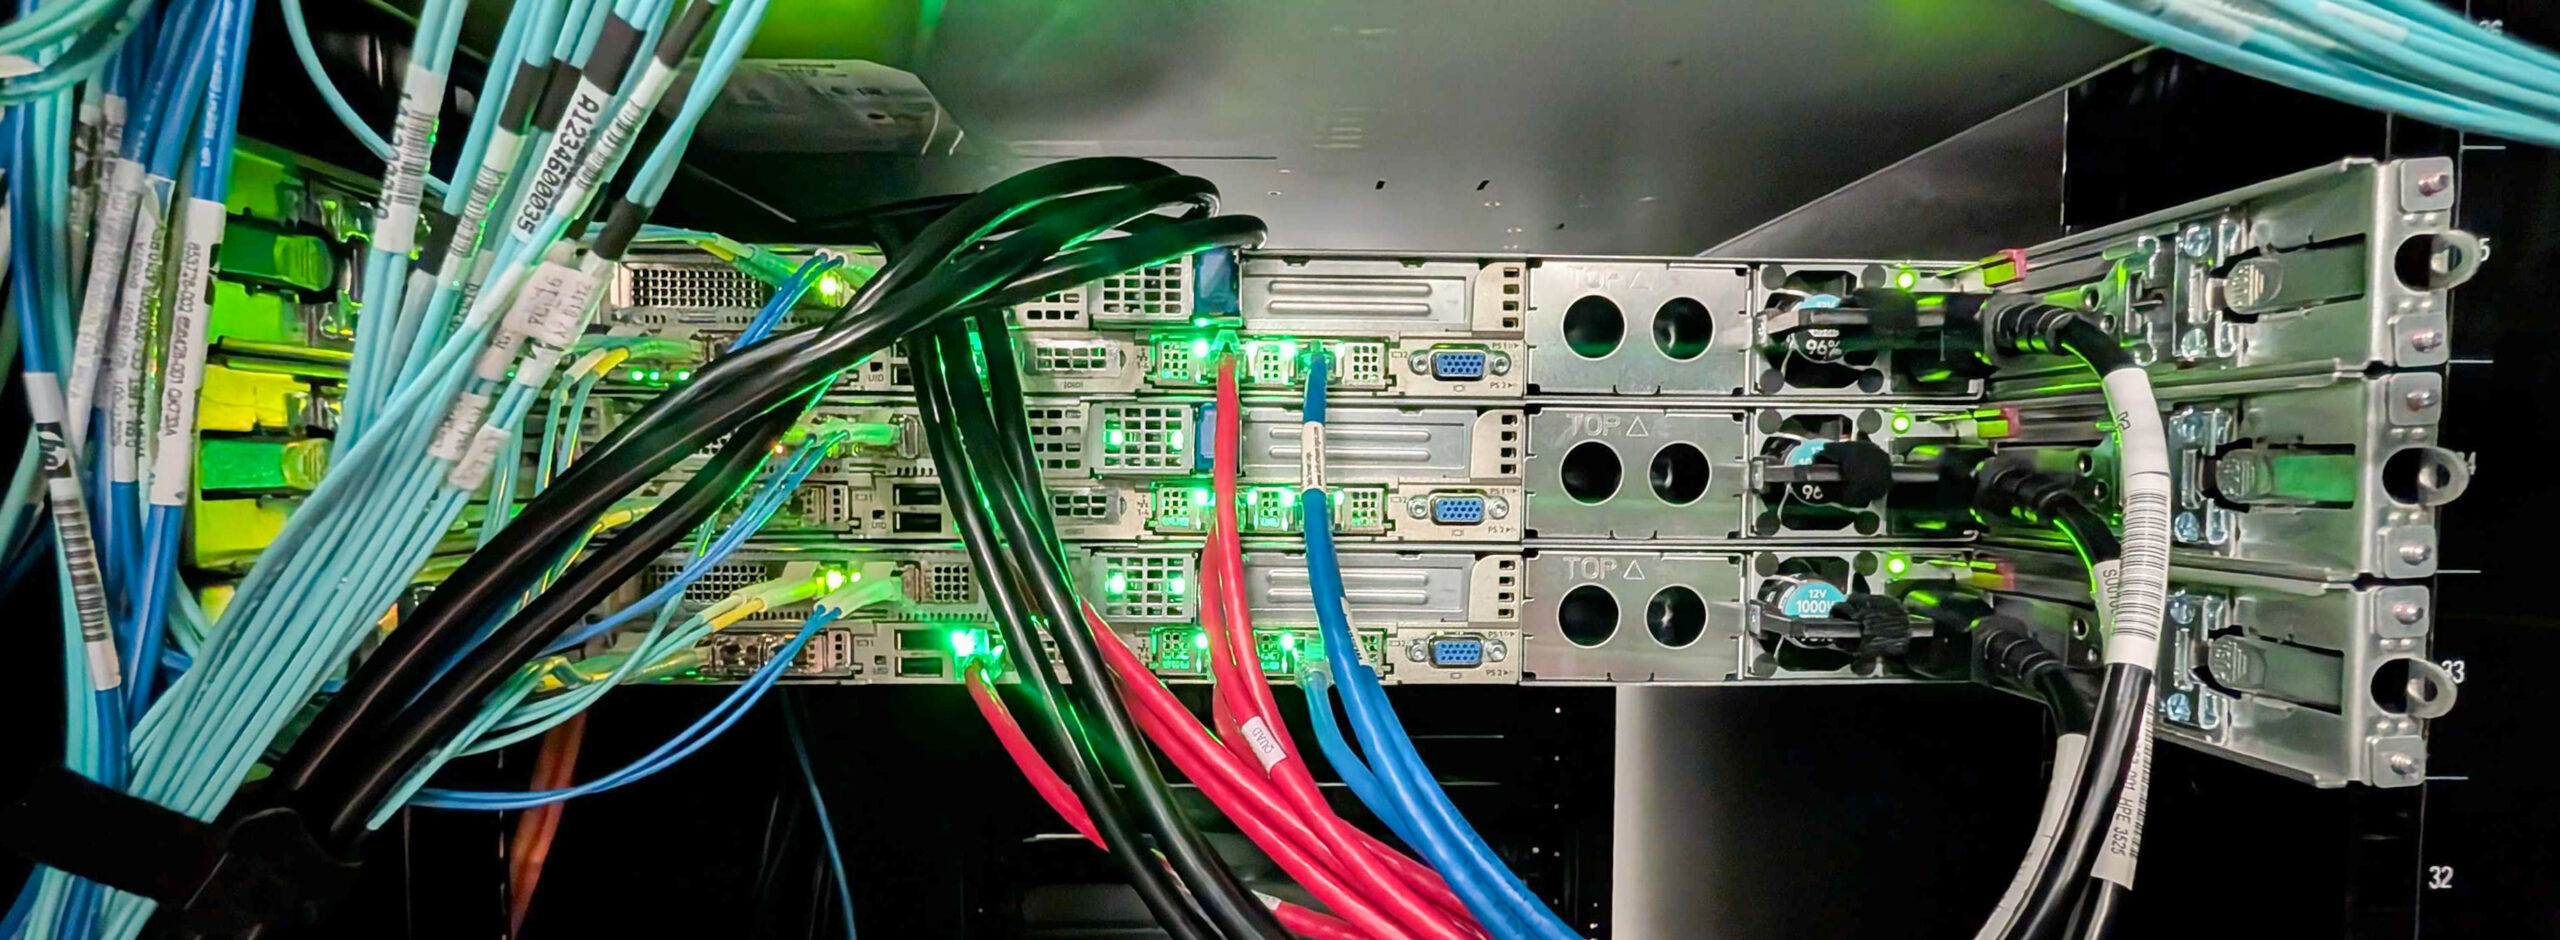
Pre zálohovaciu infraštruktúru nasadila spoločnosť HPE v laboratóriu zariadenie StoreOnce Gen5 VSA bežiace na jednom serveri HPE. VSA poskytuje rovnaké základné funkcie StoreOnce ako vyhradené zariadenie. Deduplikácia, prezentácia cieľa zálohy, správanie replikácie a integrácia so širším balíkom ochrany údajov HPE zostávajú v podstate rovnaké, či už je nasadené ako VSA alebo na vyhradenom hardvéri. VSA je vhodné pre laboratóriá, pobočky, testovacie prostredia a menšie produkčné prípady použitia, vďaka čomu je nasadenie tejto kompaktnej ukážky praktické.
Fyzické zariadenie StoreOnce prináša výhodu, ktorá presahuje rámec škálovateľnosti a priepustnosti a je obzvlášť dôležitá v kontexte ransomvéru, ktorý tento článok skúma. VSA beží ako hosť na hypervízore. Ak útočník naruší virtualizačnú vrstvu, každá pracovná záťaž na ňom vrátane cieľa zálohy VSA je na dosah. Fyzické zariadenie StoreOnce nemá takúto závislosť. Beží na vyhradenom hardvéri mimo hypervízora, cez ktorý by útočník musel prejsť, pričom záloha poslednej inštancie sa uchováva na infraštruktúre, ktorú útočník ešte nenarušil. Pre produkčné nasadenia, kde je StoreOnce dlhodobou úrovňou uchovávania v dizajne kybernetickej odolnosti, je fyzické zariadenie práve z tohto dôvodu silnejšou voľbou.
Systém HPE Alletra MP aj StoreOnce VSA boli integrované do konzoly HPE Data Services Cloud Console, čo poskytuje centralizovanú cloudovú správu a prehľad v celom prostredí. Prostredníctvom konzoly Data Services Cloud Console je možné infraštruktúru monitorovať, spravovať a integrovať do širších pracovných postupov dátových služieb HPE z jedného rozhrania, čím sa prepoja operácie ukladania, zálohovania a obnovy.
Vládnutie: Implementácia vašej stratégie
Spoločnosť HPE nepíše váš plán riadenia. Vaša organizácia, vaša poisťovňa a váš právny tím vypracujú zásady. Spoločnosť HPE poskytuje rozhrania (API, CLI, konzolu Data Services Cloud a publikované príručky pre posilnenie), ktoré vám umožňujú implementovať tieto zásady, overiť ich a vykonať audit podľa nich.
Toto rozlíšenie je dôležité, pretože väčšina dodávateľov úložísk potichu predpokladá opak. Dodávajú svoje vlastné predvolené nastavenia maskované ako osvedčené postupy a posun konfigurácie považujú skôr za problém podpory než za signál riadenia. B10000 tento postoj obracia naruby. Každá administratívna akcia je zaznamenaná. Každé nastavenie relevantné pre politiku je zverejnené prostredníctvom rozhrania API. Stream bezpečnostného syslogu je štruktúrovaný tak, aby poskytoval informácie do toho istého systému SIEM, kde sa už nachádzajú ostatné dôkazy o riadení organizácie. Keď sa audítor opýta, kto v konkrétny deň zmenil politiku hesiel, odpoveď sa nachádza v tej istej tabuli ako každý iný riadený systém v rámci projektu.
Dve disciplíny riadenia si zaslúžia osobitnú pozornosť. Prvou je zosúladenie s regulačnými predpismi. Architektúra protokolovania auditu a integrácie SIEM v systéme B10000 podporuje prevádzkové kontroly požadované zákonom EÚ o digitálnej operačnej odolnosti a smernicou NIS2, ktoré zahŕňajú činnosti detekcie, reakcie a obnovy, pracovné postupy hlásenia incidentov a očakávaný prehľad o výkonnom dohľade zo strany vedenia. Centralizácia auditu a bezpečnostnej telemetrie v systéme SIEM tieto povinnosti operacionalizuje. Kontroly, ktoré audítor očakáva, nie sú pevne stanovené. Sú to tie isté kontroly, ktoré už používa bezpečnostné operačné centrum (SOC) na každodennú prevádzku platformy.
Druhým je výkonný dohľad. Regulačné rámce čoraz viac vyžadujú, aby vedenie preukázalo včasný a konsolidovaný prehľad o rizikách informačných a komunikačných technológií (IKT). Úložné pole, ktoré skrýva svoju audítorskú stopu za portálom podpory iba pre dodávateľa, túto požiadavku nemôže splniť. Úložné pole, ktoré streamuje audítorské a bezpečnostné udalosti priamo do SIEM zákazníka, to dokáže. B10000 bol navrhnutý pre druhý model.
Platforma poskytuje niekoľko konkrétnych funkcií. Zdokumentované príručky na posilnenie definujú východiskový stav. Riadenie prístupu založené na rolách a mechanizmy dvojitej autorizácie presadzujú oddelenie povinností. Zabudovaná je viacfaktorová autentifikácia. Pre prostredia, ktoré ju vyžadujú, sú publikované pokyny na posilnenie od Technickej implementácie bezpečnosti Agentúry pre obranné informačné systémy (DISA STIG). Prúd bezpečnostného syslogu premieňa každú akciu relevantnú pre riadenie na udalosť, na ktorú sa dá dotazovať. Plán je na zákazníkovi. Inštrumentácia je zodpovednosťou platformy.
Identifikujte: Dôverujte platforme
Identifikácia v rámci NIST CSF 2.0 znamená pochopiť, čo organizácia má, odkiaľ to pochádza a aké riziká to nesie. Pre úložnú platformu sa to premieta do integrity dodávateľského reťazca, bezpečných vývojových postupov a overiteľnej východiskovej pozície.
Základom je dodávateľský reťazec hardvéru a softvéru spoločnosti HPE. Komponenty sa získavajú prostredníctvom auditovaných kanálov, firmvér je podpísaný a platformy sa dodávajú s bezpečnostným balením a pečaťami, ktoré môže prijímajúci tím overiť v porovnaní s prepravnými manifestmi. Posúdenie dodávateľského reťazca je zdokumentovaný proces, ktorý Centrum excelentnosti v oblasti kybernetickej bezpečnosti HPE používa na overenie, či má B10000 opúšťajúci továreň v jednom týždni rovnaký pôvod ako B10000 opúšťajúci v inom týždni.
Bezpečné vývojové postupy rozširujú tento reťazec aj do softvéru. Operačný systém B10000 prechádza štruktúrovaným penetračným testovaním vrátane interných cvičení červeného tímu a zapojenia tretích strán, pričom zistenia sa spätne prenášajú do cyklu vydávania. Identifikácia nie je jednorazová aktivita dokončená pri inštalácii. Ide o priebežné overovanie, či je platforma dôveryhodná v prvý deň stále platformou prítomnou aj v 400. deň. B10000 poskytuje artefakty (podpísaný firmvér, hašom overené stiahnutia, príručky k posilneniu, dokumentáciu o bezpečnom vývoji a tok protokolov auditu), ktoré umožňujú toto overenie. Čo bezpečnostný tím urobí s týmito artefaktmi, je opäť na rozhodnutí bezpečnostného tímu.
Ochrana: Udržiavanie držania tela
Ochrana na B10000 spočíva na štyroch mechanizmoch: nemenné plánovanie snímok virtuálneho zámku, zámerné oddelenie snímok poľa a snímok hypervízora, replikácia na druhú lokalitu prostredníctvom natívnej vzdialenej kópie poľa aj Zerto a nepretržitá detekcia posunu prostredníctvom streamu protokolov auditu.
Plánovanie snímok nemenného virtuálneho zámku
Snímky virtuálneho zámku sa vytvárajú podľa plánu definovaného v poli a priamo ich vynucuje úložná platforma B10000. Snímky zostávajú nemenné a iba na čítanie počas celého nakonfigurovaného obdobia uchovávania, čo zabraňuje ich úprave alebo vymazaniu až do uplynutia platnosti. Administratívne akcie voči chráneným snímkam sa zaznamenávajú v protokole auditu. Môžu byť preposlané na externé platformy SIEM, čo poskytuje prehľad o pokusoch o porušenie pravidiel vrátane pokusov o vymazanie chránených bodov obnovy.
Snímky B10000 verzus snímky VME
V tomto prostredí pochádzajú snímky z dvoch miest a návrh politík závisí od ich odlišnosti.
Snímky naplánované podľa B10000 sú nemenné a určené len na čítanie a riadia sa uchovávaním virtuálneho zámku. Snímky VME, ktoré vytvára HPE Morpheus VM Essentials na úrovni hypervízora, sú meniteľné a umožňujú čítanie aj zápis pre prevádzkové pracovné postupy na úrovni virtuálnych počítačov.
Ak útočník získa prístup k hypervízoru, snímky VME sa stanú prístupnými. Snímky virtuálneho zámku nie sú. Harmonogram virtuálneho zámku definuje spodnú hranicu uchovávania. Snímky VME vypĺňajú operačnú vrstvu nad ňou.
Replikácia: natívna pre pole a na úrovni aplikácie
Snímka virtuálneho zámku na primárnej lokalite nechráni pred udalosťami na úrovni lokality a architektúra poskytuje dve odlišné replikačné cesty na riešenie tohto problému. Prvá je natívna pre pole: B10000 Remote Copy asynchrónne replikuje zväzky na druhú B10000 na inej lokalite a v kombinácii s plánmi snímok virtuálneho zámku v cieli vedie k nemennému, fyzicky samostatnému úložisku, ktoré nezávisí od hypervízora ani žiadneho softvéru na aplikačnej vrstve. Druhou je Zerto, ktorý funguje na aplikačnej úrovni s takmer synchrónnou replikáciou a nepretržitým protokolovaním, čím poskytuje granulárnu cestu obnovy s nízkym cieľom bodu obnovy (RPO) opísanú v časti Obnova.
Tieto dve možnosti sa skôr dopĺňajú, než redundantne využívajú. Vzdialené kopírovanie zachováva záruky nemennosti vynútené polemi naprieč lokalitami, zatiaľ čo Zerto poskytuje granularitu kontrolných bodov a orchestrované záložné prepnutie na úrovni virtuálnych strojov. V tejto spolupráci bola topológia nakonfigurovaná na podporu replikácie Zerto z Fort Collins do zariadenia HPE v Bristole v Spojenom kráľovstve, ale počas testovacej relácie replikácia bežala lokálne vo Fort Collins kvôli obmedzeniam šírky pásma a paralelných klastrov. Vetva v Bristole je zavedená ako dostupná topológia a následná aktivita, nie ako preukázaná obnova medzi lokalitami.
Detekcia posunu konfigurácie
Sprievodca sprísňovaním definuje základnú líniu. Nepretržitý tok audítorských protokolov umožňuje SIEM overiť takmer v reálnom čase, či sa základná línia neposunula. Zmeny politiky hesiel, zmeny politiky uzamknutia, nové účty, zvýšenie rolí, úpravy plánu a zmeny cieľov replikácie sa všetky zobrazujú ako udalosti, na ktoré sa dá zadávať dotaz. Laboratórne prostredie nezahŕňalo SIEM, takže detekcia posunu v tejto interakcii bola pozorovaná na úrovni audítorského protokolu B10000 a nie v centralizovanom korelačnom nástroji. V zákazníckom prostredí so zavedeným SIEM sa rovnaké audítorské udalosti prenášajú do SIEM prostredníctvom integrácie syslog opísanej v časti Detekcia.
Detekcia: Viditeľnosť a včasné varovanie
B10000 sa dodáva so zabudovaným enginom na detekciu ransomvéru, ktorý monitoruje vzorce vstupno-výstupných operácií úložiska v reálnom čase a spustí upozornenie, keď sa v zápisoch do poľa objaví štatistický podpis rozsiahleho šifrovania. Centrum excelentnosti v oblasti kybernetickej bezpečnosti HPE overilo engine proti viac ako 100 popredným kmeňom ransomvéru.
Detekcia je povolená pre každé úložisko údajov zo strany VME. Keď sa úložisko údajov vytvorí alebo upraví vo VME na úložnom serveri B10000, prepínač Detekcia ransomvéru je predvolene povolený pre každý zväzok poskytnutý v tomto úložisku údajov s možnosťou prispôsobenia pre každý zväzok po vytvorení. Táto funkcia vyžaduje operačný systém B10000 verzie 10.5.0 alebo novšej. V laboratóriu Fort Collins bolo úložisko údajov ftc-vme-mg1 nakonfigurované na pripojenie k FTC-AMP-5 B10000 cez Fibre Channel s povolenou detekciou ransomvéru, čo je konfigurácia použitá pre simulované spustenie ransomvéru neskôr v tejto časti.
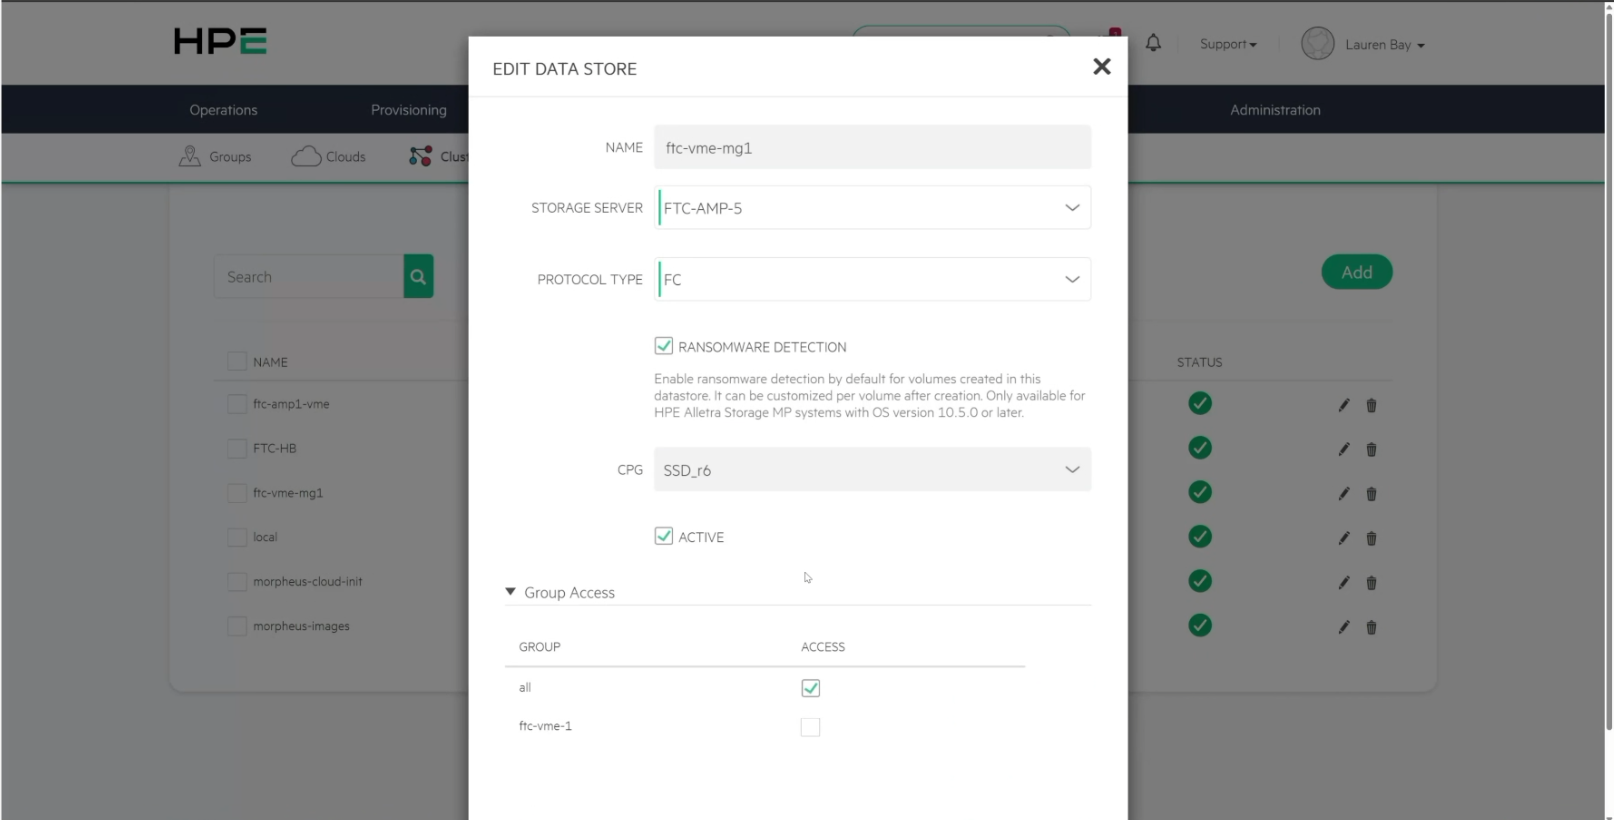
Konfigurácia úložiska údajov VME zobrazujúca úložisko údajov ftc-vme-mg1 na FTC-AMP-5 B10000 cez Fibre Channel so zapnutou detekciou ransomvéru.
B10000 tiež podporuje celosystémové politiky detekcie ransomvéru priamo v úložnom poli, čo umožňuje správcom definovať globálnu citlivosť detekcie a automatické správanie uchovávania snímok naprieč chránenými zväzkami. Ako je znázornené nižšie, prostredie Fort Collins malo povolenú politiku detekcie ransomvéru na úrovni poľa s profilom citlivosti s nízkou spoľahlivosťou a nakonfigurovaným automatickým uchovávaním snímok. To poskytuje ďalšiu vrstvu ochrany nad rámec povolenia pre jednotlivé úložiská údajov vo VME, čím sa zabezpečuje, že detekčný engine zostane konzistentne vynucovaný na úrovni platformy bez ohľadu na to, ako sú jednotlivé zväzky poskytované.
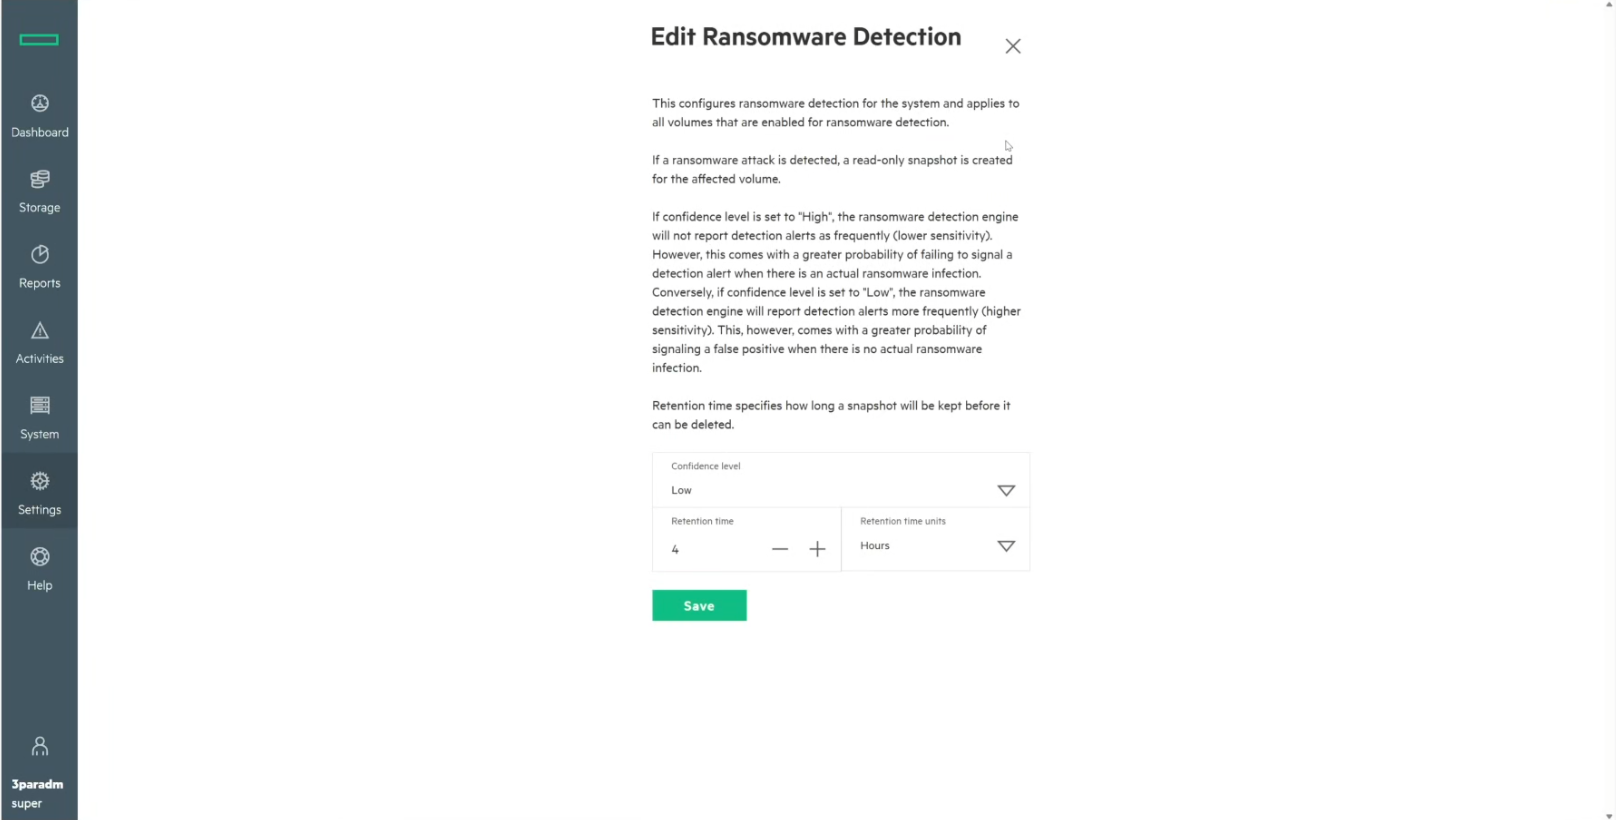
Logika detekcie pre obe je založená na entropii. Náhodné dáta, čo je to, ako vyzerajú šifrované dáta na úrovni blokov, majú vysokú entropiu. Legitímne dáta o pracovnom zaťažení, aj keď sú komprimované, majú štruktúru, ktorú engine rozpozná. Engine používa výpočet entropie CuSum na meranie poruchy v prichádzajúcich zápisoch vzhľadom na stanovenú základnú hodnotu. Základná hodnota sa naučí počas tréningového okna, keď je nový zväzok najprv chránený, a potom sa udržiava pomocou priebežného hodinového profilu I/O, takže legitímne zmeny pracovného zaťaženia negenerujú falošne pozitívne výsledky. Keď sa entropia odchýli od základnej hodnoty o štatisticky významnú hodnotu, engine označí zväzok.
Pre SOC je kľúčové, že ide o šifrovací detekčný engine, ktorý slúži ako posledná obranná línia prostredia, nie ako náhrada za ochranu koncových bodov. Koncový bod je miesto, kde by mal byť ransomvér odhalený ako prvý. B10000 zachytí to, čo koncový bod prehliadol.
integrácia SIEM
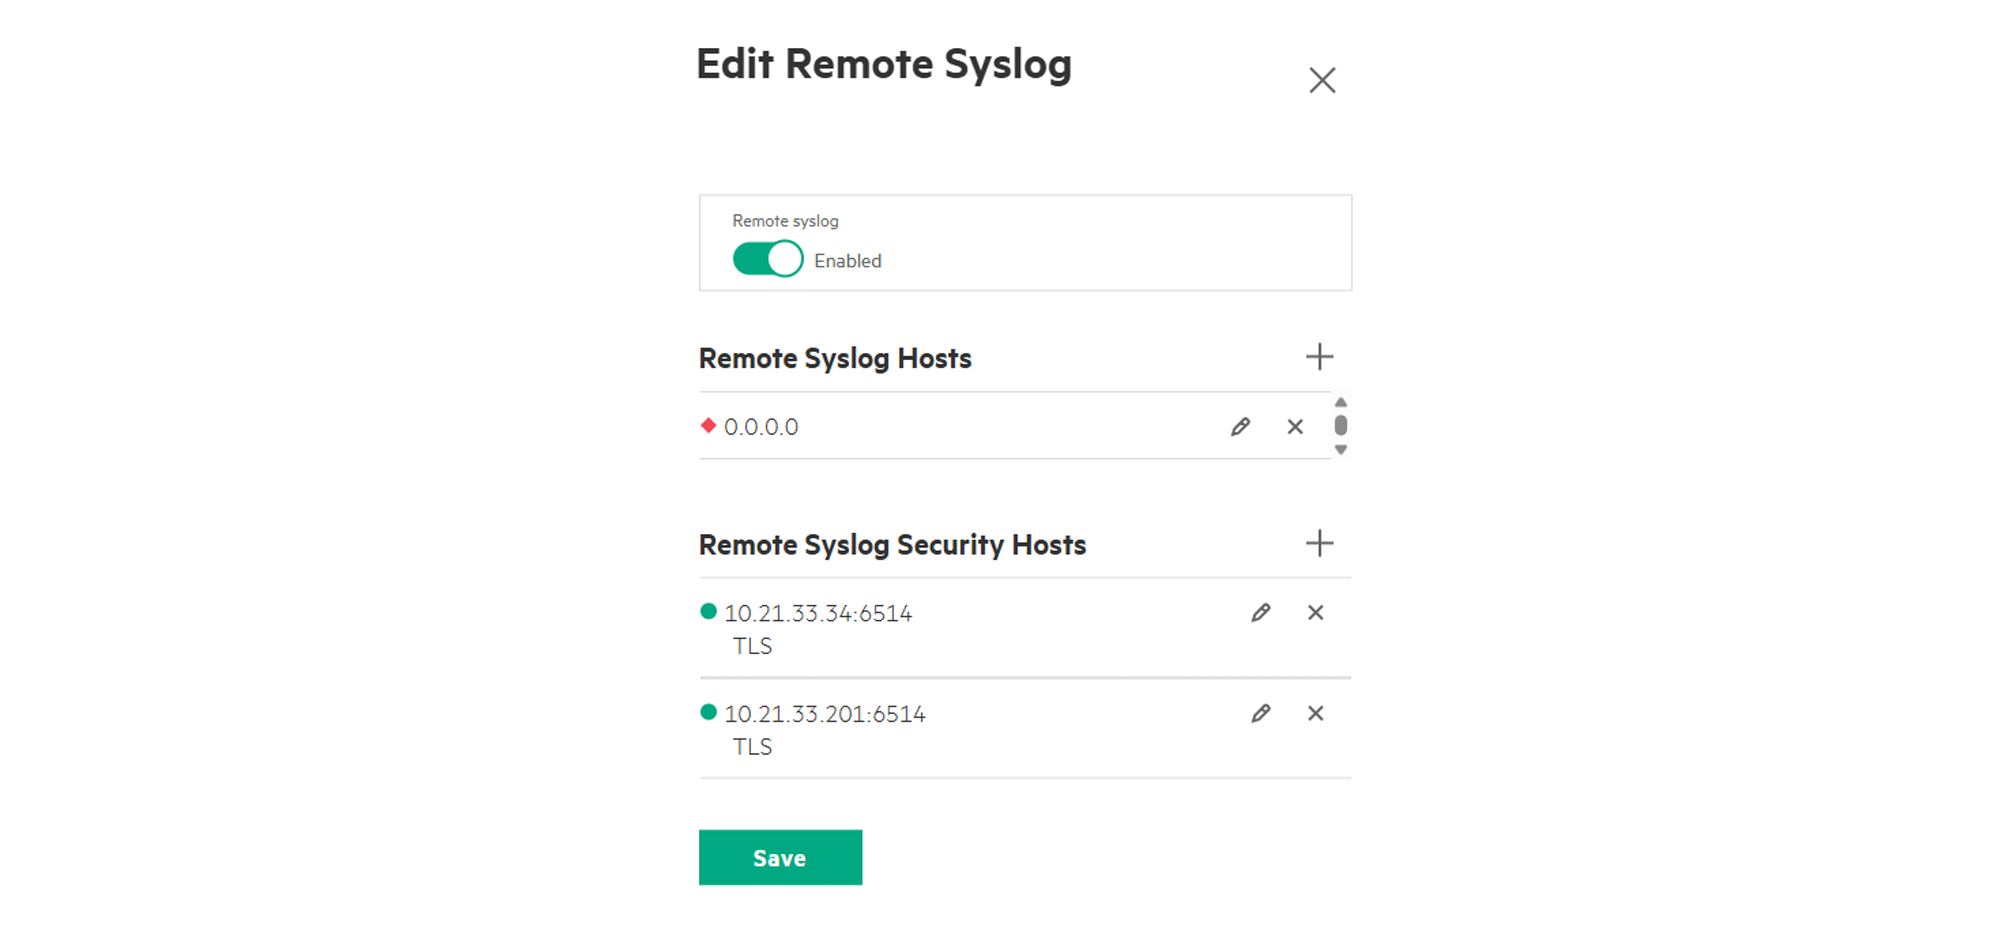
Integrácia je zámerne nezávislá od dodávateľa. Úlohou spoločnosti HPE je poskytnúť základy a nástroje, aby B10000 mohol vkladať údaje z auditu a bezpečnostných protokolov do akéhokoľvek systému SIEM, ktorý už organizácia používa, namiesto toho, aby zákazníkov usmerňoval k jedinému nástroju preferovanému spoločnosťou HPE. Výstrahy o detekcii a udalosti auditu sa exportujú prostredníctvom streamu bezpečnostného syslogu. Agregátor založený na technológii Fluentd, ktorý spoločnosť HPE publikuje na GitHub, vezme surovú správu syslogu, normalizuje ju do schémy Elastic Common Schema a označí udalosť poľami ako „event.kind: alert“ a „event.severity: high“, takže existujúci nástroj pravidiel prijímajúcej platformy ich zachytí bez vlastného parsovania. Dôležitým rozdielom je, že tieto údaje nie sú len kompatibilné s modernými systémami SIEM; sú aktívne. Prichádzajú štruktúrované tak, aby spúšťali automatické výstrahy a následné reakcie, a nie sú uložené v archíve protokolov a čakali na dodatočné dotazovanie. Elastic Security a CrowdStrike Falcon Next-Gen SIEM sú platformy, ktoré spoločnosť HPE explicitne overila, a otvorený formát syslog znamená, že Microsoft Sentinel a ďalšie moderné SIEM je možné integrovať s porovnateľným úsilím.
Simulovaný ransomvér na hostiteľskom systéme Windows
Počas vzdialeného testovania v laboratóriu HPE Fort Collins bola vykonaná simulovaná úloha ransomvéru na hostiteľovi so systémom Windows pripojenom k zväzku chránenému funkciou Virtual Lock na zariadení B10000. Simulácia spustila riadený šifrovací skript, ktorý vytvoril vzor zápisu s vysokou entropiou charakteristický pre udalosť šifrovania ransomvérom bez použitia skutočného malvéru.
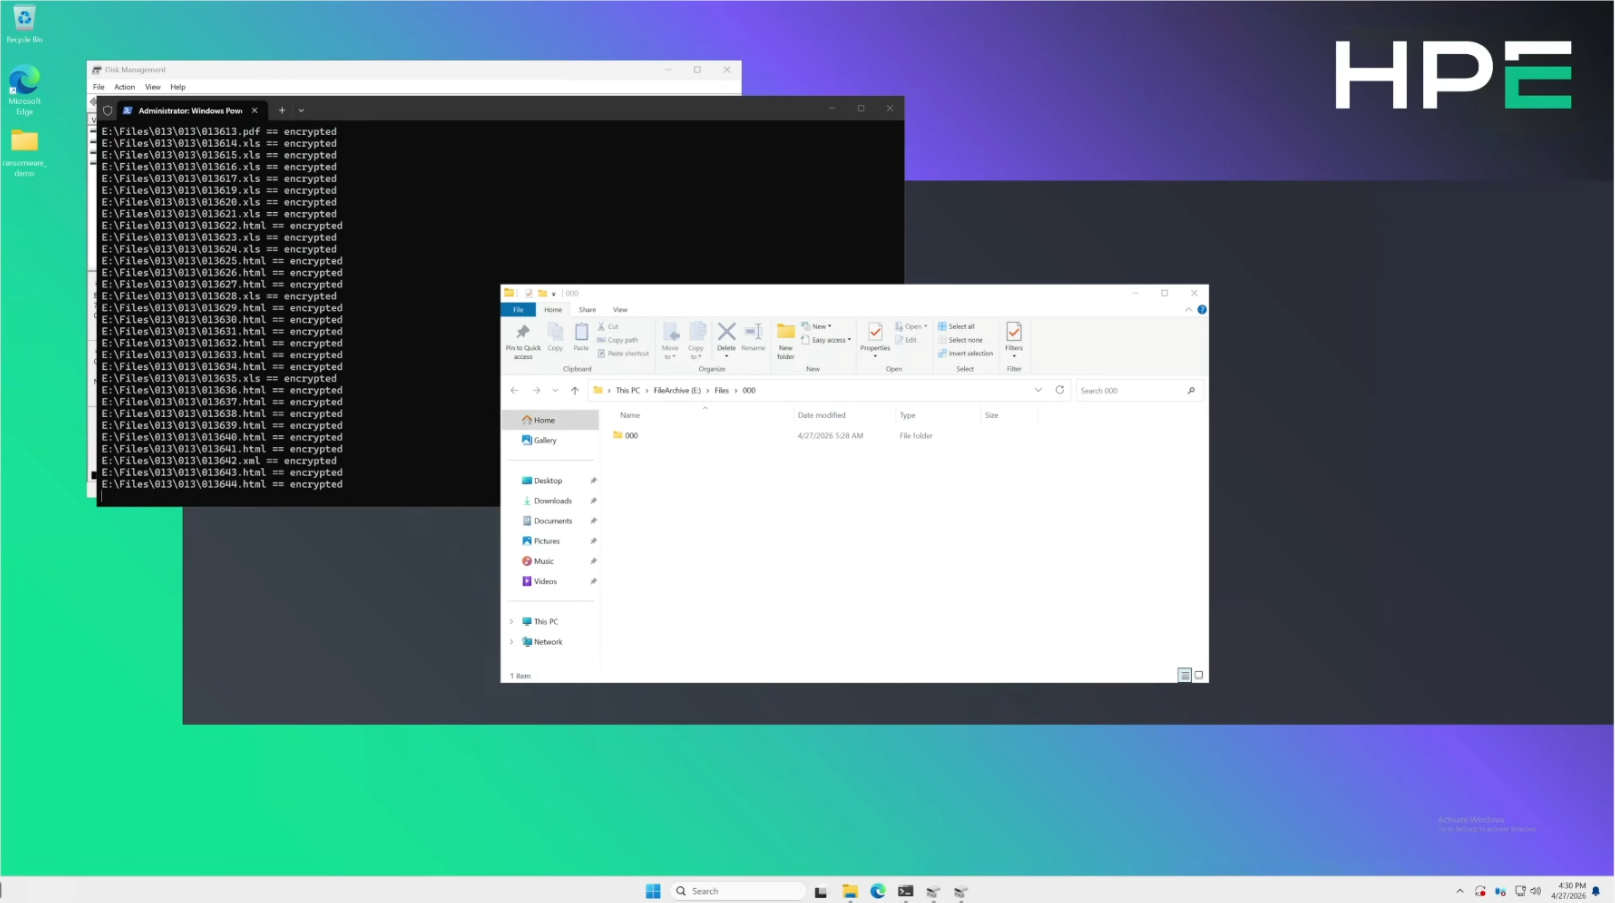
Detekčný engine B10000 spustil upozornenie do štyroch až piatich minút od začiatku zápisu šifrovacieho skriptu na zväzok. Upozornenie sa zobrazilo v konzole správy B10000 s identifikovaným postihnutým zväzkom.
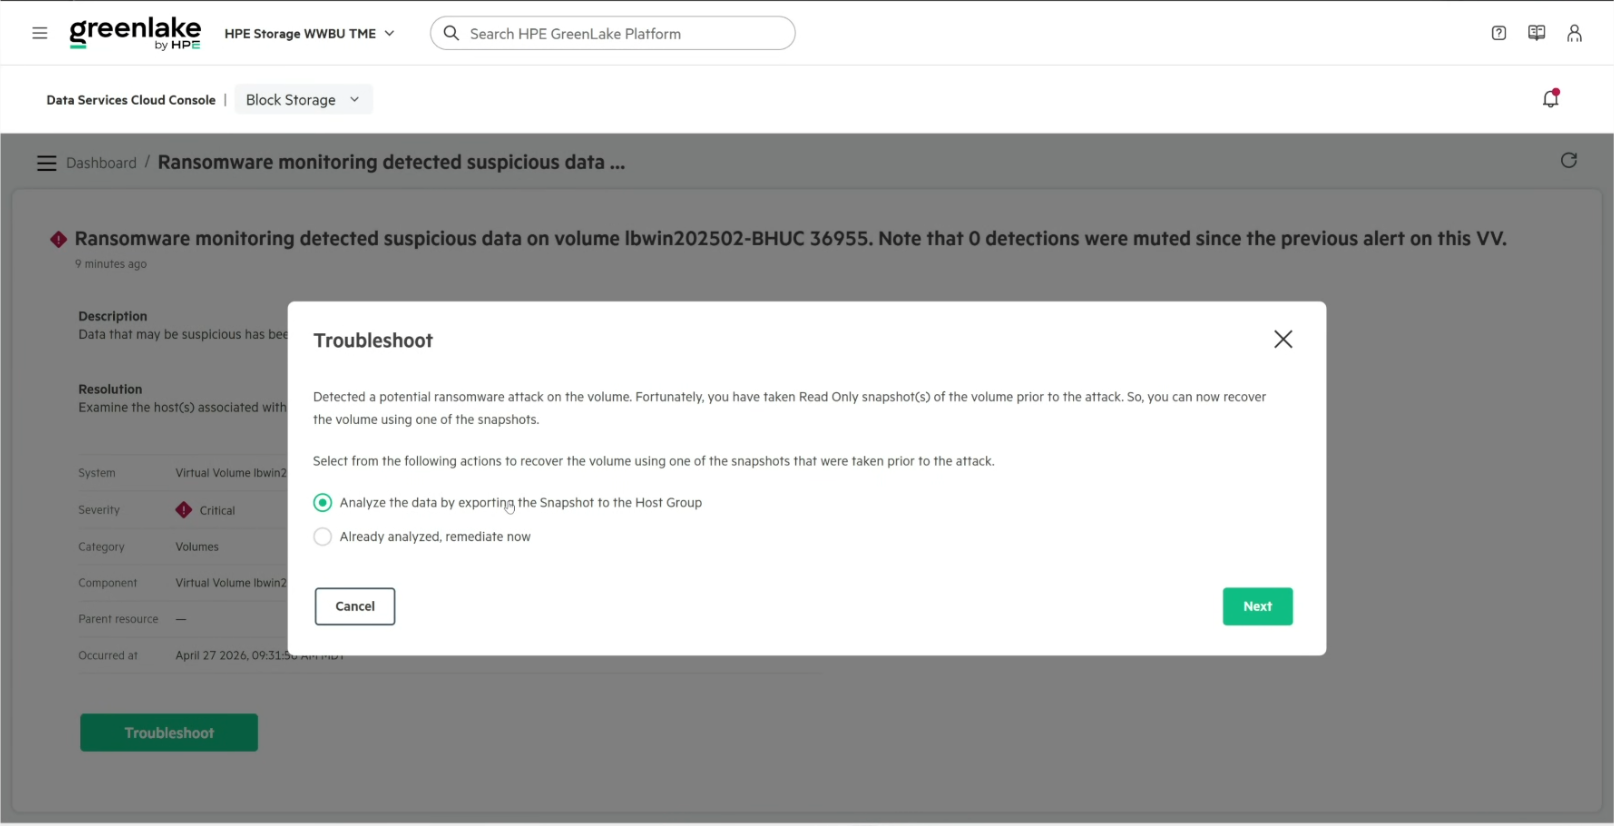
Štvor- až päťminútové okno je dostatočne krátke na to, aby nemenné snímky vytvorené v okamihu detekcie alebo blízko neho zachytili čistý časový bod predtým, ako útočník dokončí prechod zväzku. Je to rýchlejšie ako väčšina behaviorálnych analýz bežiacich na aplikačnej vrstve, pretože B10000 vidí zápisy na úrovni bloku hneď, ako k nim dôjde.
Reakcia: Od upozornenia k akcii
Keď sa spustí detekčný engine ransomvéru B10000, platforma sama vykoná ochranné opatrenia ešte predtým, ako sa zapojí akýkoľvek externý systém. V momente detekcie pole zachytí nemennú snímku postihnutého zväzku a označí jeho stav ako poškodený. Táto snímka s upozornením nie je čistým bodom obnovy a nemala by sa používať na obnovu, pretože môže obsahovať šifrované údaje. Je určená na forenznú analýzu, ktorá zachováva stav zväzku v čase detekcie útoku. Je pozoruhodné, že pole nepreruší prístup k zväzku. Údaje zostávajú dostupné, čo je zámerné rozhodnutie pri návrhu. Pole spustí poplach a zachová dôkazy. Rozhodnutie o tom, ako postupovať, však ponecháva na operátoroch, ktorí sú lepšie pripravení posúdiť, či ide o skutočný útok alebo falošne pozitívny výsledok, ako napríklad rozsiahle, legitímne šifrovacie alebo kompresné zaťaženie.
Toto autonómne správanie predstavuje spodnú hranicu, nie strop, schopnosti odozvy. Keďže beží priamo na poli, nezávisí od spustenia pravidla SIEM, od funkčnosti syslog streamu alebo od online prevádzky externého automatizačného nástroja. Ak zlyhá každá iná vrstva, snímka v danom okamihu stále existuje. Táto nezávislosť je pointou: najdôležitejšia odozva nastane bez ohľadu na to, či zvyšok zásobníka funguje alebo nie.
Nad touto úrovňou umožňuje aktívna integrácia SIEM opísaná v časti Detekcia orchestrovanú reakciu. Keďže upozornenia B10000 prichádzajú štruktúrované tak, aby spustili akciu, a nie aby boli archivované, zákazník si môže vytvoriť automatizované playbooky v platforme SIEM alebo SOAR (Security Orchestration, Automation, and Response), ktorú už prevádzkuje, či už to znamená predĺženie uchovávania snímok na postihnutých zväzkoch, izoláciu hostiteľa, otvorenie tiketu incidentu alebo upozornenie tímu reakcie. Spoločnosť HPE poskytuje aktívny, štruktúrovaný signál. Logika orchestrácie sa nachádza v nástrojoch zvolených zákazníkom, čím sa udržiava reakcia v súlade s runbookmi a pracovnými postupmi schvaľovania, ktoré už bezpečnostný tím vytvoril.
Jedno objasnenie je tu dôležité, pretože jazyk rozhrania môže byť vrstvený. Upozornenie B10000 ponúka možnosť analýzy údajov, ale samotné pole neskenuje ani neidentifikuje konkrétny malvér. Táto možnosť predpokladá, že zákazník má vlastné skenovacie a forenzné nástroje na poukázanie na postihnuté údaje. Úlohou B10000 je detekcia a uchovávanie, nie náprava.
Obnova: Viacúrovňová obnova a validácia
Obnova je viacúrovňový súbor rozhodnutí: ktorý bod obnovy, z ktorej úrovne, obnovené do ktorého prostredia, overené ktorým procesom. Architektúra vybudovaná v laboratóriu Fort Collins podporuje štvorúrovňový model obnovy, kde každá úroveň existuje, pretože ostatné neriešia rovnaký problém.
Úroveň 1: Zerto pre nepretržitú ochranu. Takmer synchrónna replikácia s nepretržitým zapisovaním do denníka poskytuje najnižšie RPO v zásobníku. Granulárna obnova umožňuje tímu pre reakciu na incidenty vrátiť jeden virtuálny počítač alebo súbor späť na kontrolný bod z okamihu pred udalosťou šifrovania. Toto je úroveň, po ktorej sa má siahnuť, keď sa upozornenie spustí rýchlo a útočníkovo okno je úzke.
Úroveň 2 : Natívna ochrana VME pre dennú obnovu na úrovni virtuálnych počítačov. Snímkový tok HPE Morpheus VM Essentials poskytuje operačnú obnovu na úrovni virtuálnych počítačov. Toto je úroveň, ktorá spracováva rutinné obnovovacie práce a slúži ako záložná možnosť, ak úroveň 1 nie je k dispozícii.
Úroveň 3: Nemenné snímky virtuálneho zámku B10000 pre vrátenie zmien na úrovni zväzku. Toto je úroveň, ktorá je najdôležitejšia v prípade ransomvéru. Snímky virtuálneho zámku sú chránené pred vymazaním a úpravou a operácia propagácie je natívna pre B10000, bez ISV tretích strán v reťazci závislostí.
Úroveň 4: Obnova StoreOnce Catalyst pre dlhodobé uchovávanie a obnovu naprieč poľami. Úrovne 1 až 3 chránia pred udalosťami meranými v hodinách alebo dňoch. Úroveň 4 chráni pred udalosťami meranými v týždňoch alebo mesiacoch v prípadoch, keď útočník preukázal perzistenciu dlho pred spustením šifrovania a keď je jediný čistý bod obnovy starší ako akékoľvek obdobie uchovávania snímok primárneho úložiska. Úložiská Catalyst sú deduplikované, nemenné a možno ich replikovať medzi systémami StoreOnce alebo odpojiť od objektového úložiska Cloud Bank. Kopírovanie Catalyst a odpojenie Cloud Bank spolu poskytujú „1“ v modeli 3-2-1-1. Toto je tiež úroveň, kde rozdiel medzi fyzickým a VSA uvedený v prehľade architektúry má najväčšiu váhu. Ako posledná možnosť obnovy musí byť úroveň 4 schopná prežiť kompromitáciu hypervízora. To je argument pre nasadenie StoreOnce na vyhradenom fyzickom zariadení, a nie ako VSA v produkčnom prostredí.
Záverečné hodnotenie
Dve otázky, ktoré si bezpečnostný odborník kladie ohľadom úložnej platformy, sú, či infraštruktúra zostáva pod kontrolou organizácie a či sú dáta chránené. Po preskúmaní architektúry v laboratóriu vo Fort Collins odpovedá B10000 na obe tieto otázky komplexnejšie ako zvyčajne samotné úložné pole, pretože odpoveď sa nekončí pri poli.
Platforma zaznamenáva každú administratívnu akciu, prostredníctvom svojho API sprístupňuje každé nastavenie relevantné pre politiky a streamuje výsledný audit a bezpečnostnú telemetriu do akéhokoľvek SIEM, ktorý organizácia už používa. Plán riadenia si naďalej musí napísať zákazník, ale inštrumentácia potrebná na jeho implementáciu, jeho dokladovanie a preukázanie audítorovi je prítomná a sprístupnená, a nie skrytá za portálom dodávateľa. Snímky systému Immutable Virtual Lock znamenajú, že ani napadnutý účet správcu nemôže potichu zničiť body obnovy a akýkoľvek pokus o to sa stane zaznamenanou udalosťou, na ktorú sa dá vyžiadať dotaz.
Z hľadiska ochrany je najpresvedčivejšia časť detekčnej a obnovovacej slučky v centre architektúry. B10000 označil simulovanú šifrovaciu záťaž do štyroch až piatich minút na úrovni blokov a v momente detekcie zachytil forenznú snímku bez čakania na externý systém a postihnutý zväzok bol čisto obnovený z plánovanej propagácie snímky virtuálneho zámku aj z obnovy StoreOnce Catalyst. To je postupnosť, ktorá je počas incidentu najdôležitejšia, a spustila sa bez produktu tretej strany v reťazci závislostí.
Architektúru od ostatných odlišuje nie to, že by B10000 bolo dramaticky bezpečnejšie ako konkurenčné polia, ak sa posudzujú izolovane. Je to tým, že HPE je jedným z mála dodávateľov, ktorí sú schopní poskytovať úložisko, virtualizáciu, replikáciu, zálohovanie a monitorovanie ako koordinovaný systém a testovať tento systém ako celok proti živému ransomvéru vo vlastnom laboratóriu, namiesto toho, aby overovali každú komponentu samostatne. Pre podnik, ktorý vlastní infraštruktúru, ale zodpovedá samostatnému bezpečnostnému tímu a externému regulátorovi, je táto koordinácia rozdielom medzi súborom schopných produktov a stratégiou odolnosti, ktorú je možné prevádzkovať pod tlakom.
Architektúra sa tiež rýchlo vyvíja. HPE má stabilný tempo vydávania nových verzií naprieč celým stackom, s užšou integráciou medzi VM Essentials a B10000, detekciou ransomvéru, ktorá sa rozširuje na ďalšie typy údajov nad rámec blokových zväzkov, a publikovanou referenčnou architektúrou pre celý stack, to všetko je v krátkodobom pláne. Smer ukazuje na väčšiu koordináciu, ktorú platforma natívne zabezpečuje, a jasnejší plán pre zostavenie takého dizajnu odolnosti, aký tento článok skúma.
Úložné pole bolo roky považované za jeden z najbezpečnejších prvkov v budove, najmä preto, že mu nikto nevenoval pozornosť. Táto architektúra argumentuje tým, že pole by malo byť pravým opakom: nie prehliadanou krabicou v rohu, ale aktívnym účastníkom pri odhaľovaní a prežití útoku, za predpokladu, že organizácia vykoná prácu na premene týchto schopností do plánu.
Produktová stránka HPE B10000
Ďalšie zdroje
HPE Alletra Storage MP B10000 – Kybernetická odolnosť s detekciou ransomvéru adaptívnou na dáta
Rámec na ochranu pred ransomvérom HPE Alletra Storage MP B10000
HPE Alletra Storage MP B10000 – integrácia SIEM
HPE Alletra Storage MP B10000 – Sprievodca zabezpečením pre administrátorov
Bezpečnostná príručka pre HPE Alletra Storage MP B10000
videá
hpe.com/uk/en/resource-library.video.hpe-alletra-storage-mp-b10000-r6-ransomware-detection-with…
hpe.com/uk/en/resource-library.video.hpe-alletra-storage-mp-b10000-and…
Túto správu sponzoruje spoločnosť HPE. Všetky názory a stanoviská vyjadrené v tejto správe vychádzajú z nášho nestranného pohľadu na posudzovaný(é) produkt(y).


 Amazonka