

Actifio har gett IDC i uppdrag att undersöka hur företag kontrollerar sin kritiska data genom att titta på kopieringsdata. Forskningen fann att två tredjedelar av företagen misslyckades med att uppfylla standarderna för bästa praxis för datakontroll. Med denna studie tillkännager Actifio också att man har sett en dramatisk tillväxt i antalet företagskunder, eftersom Actifios Virtual Data Pipeline-teknologi är designad för att bättre kontrollera och bättre möjliggöra åtkomst till kritisk data.
Trots väl publicerade, högprofilerade säkerhetsintrång förblir företag till stor del sårbara för attacker där datakopior kan användas för att samla in konfidentiell information. Med produktionsdata som växer geometriskt kämpar företag med att hålla data både säkra och tillgängliga. En del av dataskyddet genererar enorma mängder kopieringsdata (som IDC uppskattar förbrukar upp till 60 % av IT-lagringshårdvaran och infrastrukturbudgeten), vilket i sin tur gör fler mål för dem som försöker komma åt data med uppsåt. Denna data är inte bara svår att skydda, den är svår för många företag att hålla reda på.
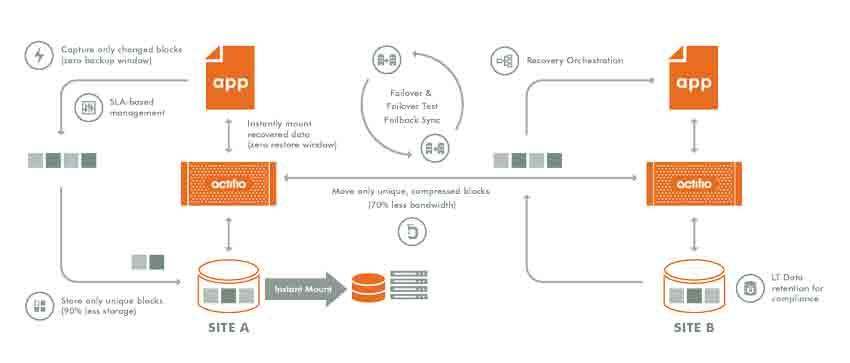
Actifio har sett en ökning av sina kunder tack vare sin förmåga att fånga data direkt från produktionsapplikationer, hantera en enda "golden master"-kopia av denna data i sin säkraste miljö och sedan använda virtuella kopior för att upprätthålla både tillgänglighet och kontroll. Virtualisering av kopieringsdata begränsar dess spridning och tillgänglighet.
Andra resultat av studien, "Vanliga luckor i datakontroll: Identifiera, kvantifiera och lösa dem med hjälp av bästa praxis", inkluderar:
- Två tredjedelar av företagen misslyckas med att uppfylla standarder för bästa praxis för datakontroll och få kommer sannolikt att vara konsekventa över hela spektrumet av datasäkerhetspolicyer
- 77 % av de undersökta organisationerna misslyckas med att maskera känslig data under test-/utvecklingsfasen, vilket avsevärt ökar hotet om dataintrång
- Regeringen presterar totalt sett bäst när det gäller att implementera datakontrollpolicyer; utbildningssektorn är den svagaste
- CIO är central för implementeringen av datakontroll/säkerhetspolicyer – policyer tillämpas endast på ad-hoc-basis 34 procent av tiden
- En typisk organisation har 375 datakopior, där varje kopia innehåller känslig information och därför en ökad risk för attack


 Amazon