

Idag meddelade Amazon Web Services att de förbättrar S3-stödet för serversideskryptering genom att låta kunderna tillhandahålla sina egna nycklar. Hittills har kunderna haft möjlighet att använda antingen kryptering på klientsidan för data innan den lämnar klientmiljön eller använda kryptering på serversidan för att skydda data i vila. Dagens tillkännagivande gör det möjligt för kunder att använda nycklar som de underhåller utan att behöva bygga, underhålla och skala sin krypteringsflotta på klientsidan.
Amazon S3 fortsätter att växa i användningsfall. S3 lagrar biljoner objekt och behandlar mer än en miljon förfrågningar per sekund för dem. S3 har ett antal anmärkningsvärda användare inklusive Dropbox, reddit, Tumblr, Pinterest och Minecraft. När antalet användare och användningsfall ökar fortsätter kunderna att efterfråga fler sätt att skydda sin data i rörelse och i vila.
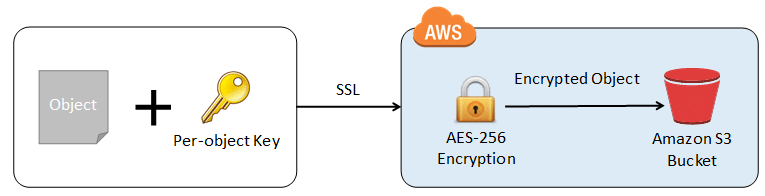
Den här nya funktionen tillåter kunder att använda och hantera nycklar de tillhandahåller. Funktionen är tillgänglig via S3 API:er och Amazon hävdar att den är lätt att använda. Användare tillhandahåller sin krypteringsnyckel som en del av PUT och S3 tar hand om resten. S3 tar användarens nyckel och tillämpar AES-256-kryptering på data, beräknar en enkelriktad hash (kontrollsumma) av nyckeln och tar sedan bort nyckeln från minnet. När objektet behövs tillhandahåller användare nyckeln som en del av GET och S3 dekrypterar och returnerar objektet och återigen tar bort nyckeln från minnet.
Nyckelhantering är upp till användaren. Användare måste se till att de använder rätt nycklar med rätt objekt; detta gäller även användningen av S3:s versionsfunktion. Nycklar kan lagras på plats eller så kan kunder använda AWS Cloud HSM. Om man vill överföra föremålet till glaciären måste man först lämna nyckeln och återställa föremålet till S3. Kunder kan ändra nyckeln som är kopplad till ett objekt genom att använda S3:s COPY-operation.
Tillgänglighet och prissättning
Den nya funktionen är tillgänglig idag utan extra kostnad för S3-användare.


 Amazon