

Förra veckan avslöjade en kund en allvarlig TerraMaster NAS-sårbarhet som företaget ännu inte har reparerat. TerraMaster hävdar att deras NAS-system endast är tillgängliga på ett lokalt nätverk. Som det dock visar sig är deras NAS-system tillgängliga över hela internet via UPnP-protokollet. Universal Plug and Play (UPnP) används av ett oändligt antal nätverksenheter, inklusive NAS, routrar, datorer, spelkonsoler, skrivare, mobila enheter, IoT-enheter och många fler.
Läs mer – 4 steg för en säker NAS
Sårbarheten via UPnP kan medge icke-autentiserade användare, vilket gör att de kan invadera och extrahera dina data på distans, skanna dina lokala nätverk eller till och med få dina enheter att delta i DDoS-attacker. Vi nådde ut till Kevin Norman, TerraMaster-användaren bakom denna senaste upptäckt. Han delade med oss av sin åsikt om denna exponering, ytterligare detaljer och även några av de e-postmeddelanden som skickats till företaget, där han beskriver resultaten.
Vad är UPnP?
Först och främst, låt oss överväga ett associerat och traditionellt scenario; eftersom vi får läsare från alla bakgrunder och domäner är det viktigt att börja med grunderna. Varje gång du ansluter en USB-enhet, såsom en mus, tangentbord, bärbar hårddisk, till din dator, använder du Plug and Play (PnP). Din enhet känns omedelbart igen i hela din dator; PnP sparar dig besväret att göra ytterligare konfigurationer manuellt. I likhet med PnP hjälper Universal Plug and Play (UPnP) att upptäcka alla nätverksanslutna enheter i ditt lokala nätverk. Den är (i första hand) avsedd för trådlösa nätverk för bostäder och SOHO. Typiska scenarier är att koppla in en router, spelsystem, NAS eller skrivare, där dessa enheter kommer att kännas igen omedelbart av din persondator och andra enheter.
UPnP är praktiskt, vilket gör att flera enheter snabbt kan hitta klienter över ditt lokala nätverk. Och precis som PnP minskar det dramatiskt komplexiteten i att installera nya enheter. Men UPnP kan också justeras automatiskt av din router, vilket gör att enheter kan komma åt utanför ditt lokala nätverk. Genom att använda ett annat populärt protokoll, Internet Gateway Device (IGD), kan en UPnP-klient få den externa IP-adressen för ditt nätverk och lägga till nya portvidarebefordranmappningar som en del av installationsprocessen. Denna metod kan låta intressant ur ett konsumentperspektiv, men denna fördel utnyttjar också sårbarheter och storskaliga attacker. UPnP är i huvudsak designad för att användas i betrodda lokala nätverk, där protokollet inte behöver implementera någon form av autentisering eller verifiering.
” UPnP-protokollet implementerar som standard ingen autentisering, så UPnP-enhetsimplementeringar måste implementera den ytterligare Device Protection-tjänsten eller implementera Device Security Service. En icke-standardlösning som kallas UPnP-UP (Universal Plug and Play – User Profile) föreslår ett tillägg för att tillåta användarautentisering och auktoriseringsmekanismer för UPnP-enheter och applikationer. Många UPnP-enhetsimplementeringar saknar autentiseringsmekanismer och antar som standard att lokala system och deras användare är helt pålitliga. ”
TerraMaster NAS-sårbarhet upptäckt över UPnP
TerraMaster Technology Co., Ltd. är ett kinesiskt företag som specialiserar sig på datorprogramvara, nätverksansluten lagring och direktansluten lagring. Nyligen publicerade Kevin Norman ett blogginlägg som avslöjade en sårbarhet i TerraMasters UPnP-protokoll som snabbt spreds över Reddit och Hacker News . Kevin, en mjukvaruingenjör från Storbritannien, sa att han rapporterade sin oro till TerraMaster i februari i år via e-post efter att ha kört några tester självständigt.
Kevin hittade UPnP-sårbarheten med en TerraMaster F2-210. Upptäckten väckte hans uppmärksamhet, förmodligen, på grund av hans medvetenhet och oro för att använda UPnP-protokoll, som han hade sagt och citerat i några andra av sina artiklar.
NAS, och många andra nätverksenheter, administreras vanligtvis med ett webbgränssnitt, som ofta är samma GUI. När det gäller TerraMaster använder den TerraMaster Operating System (TOS) för att styra NAS:en. Detta operativsystem ber dig komma åt dess GUI genom att besöka NAS:s värdnamn på ditt nätverk med port 8181. Systemgränssnittet hävdar öppet att NAS:en inte är allmänt tillgänglig.
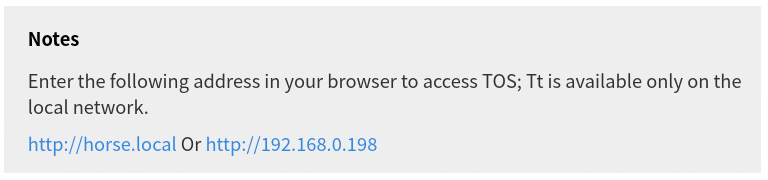
Kevin förklarar dock att efter några dagars installation av NAS:n upptäckte han att han kunde nå den med sin offentliga IP-adress, trots att han inte hade vidarebefordrat någonting. Ännu en gång uppgav GUI att NAS endast var tillgänglig från det lokala nätverket.
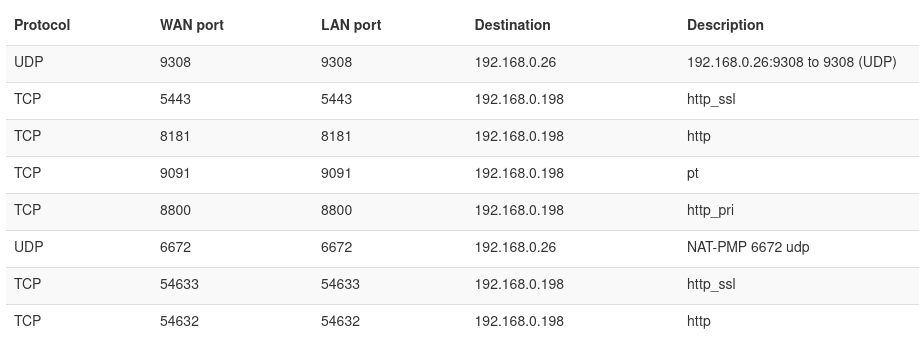
Han inspekterade sin routers regler för vidarebefordran av portar och identifierade att NAS:en exponerade fyra portar med UPnP. Den exponerades inte bara för det yttre nätverket via port 8181 utan även port 5443. Andra portar, sa Kevin, inkluderar 9091 och 8800, som han inte kunde hitta någon förklaring till. Port 9091 används vanligtvis för Portainer, ett containerhanteringsverktyg för Docker, som han inte hade installerat på NAS:en.
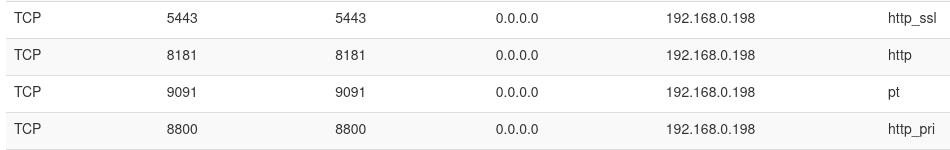
Han gissade att TerraMaster-utvecklare använde dessa portar, och att de möjligen glömt att ta bort konfigurationen för att manipulera dem innan de släppte programvaran. ” Det verkar som att några av dessa regler eventuellt lämnades kvar från utvecklingsprocessen.” Kevin kommenterade: ”Jag litar på att den här NAS-enheten är pålitlig hårdvara; jag är dock tveksam till att lita på dess webbgränssnitt för det öppna internet. Generellt sett är det god praxis att exponera så lite som möjligt för det offentliga internet ändå! ”
Dessutom försökte han ändra webbserverporten till något annat från 8181. Systemet vidarebefordrar den nya porten men lämnar fortfarande den gamla porten exponerad. Här är när han bestämde sig för att kontakta TerraMaster för att försöka ta reda på vad som pågick.
TerraMaster svar och lösning
Kevin kontaktade företaget, men det fanns inga rekommendationer att ta hand om eller en lösning från dem för att lösa det här problemet snabbt. Kevin gick ut på egen hand och hittade root-åtkomst till routern, som han använde för att gräva fram själv. Han uttrycker sin uppskattning till TerraMaster för att han åtminstone ger root-åtkomst.
Efter att ha anslutit NAS:en via SSH och använt roten för att utforska filsystemet upptäcktes en fil som kunde modifieras. Filen " /etc/upnp.json " visar sig innehålla en lista med regler för portvidarebefordran. En snabb lösning från Kevin var att modifiera filen. Han sa: "Ändra helt enkelt bEnable till 0 för de portar du inte vill ska exponeras, starta om NAS:en och kontrollera reglerna för portvidarebefordran."
” Detta löser nästan helt problemet; det verkar dock som att portarna 8181 och 5443 fortfarande är överbelastade men resulterar i ett 404-felmeddelande eftersom vi flyttade webbservern tidigare”, beskriver Kevin. ”Detta är bättre än tidigare, men fortfarande inte perfekt. Jag väntar på ytterligare instruktioner från Terramaster/en programuppdatering .”
Tänk på att Kevin är en mjukvaruingenjör. Och som många i IT-branschen förstår och är han mycket bekant med nätverk, kodning och allmänna IT-koncept. Men är det många andra som inte gör det. Vanliga användare kommer inte att kunna gå in i ett system och ändra avancerade parametrar, inte ens efter att ha googlat på det.
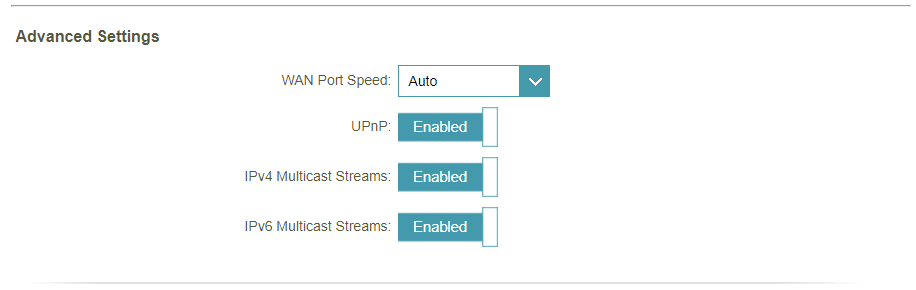
Utan att gå in på mer tekniska detaljer, om du verkligen är orolig för denna UPnP, bör du inaktivera den, åtminstone tills du gör ytterligare forskning och konsultation. Kevin valde också detta alternativ i slutet.
En utökad åsikt och gemenskapens svar
Efter Kevins kontakt skrev han tillbaka till oss, och han var mycket vänlig att dela med sig av sin åsikt i frågan. Han skrev också ett annat blogginlägg där han fortsätter sin åsikt i frågan. Efter att ha avslöjat och publicerat sårbarheten fick Kevin flera meddelanden från communityn, många som stödde hans synpunkt på UPnP och TerraMaster. Andra höll inte med.
Han berättade för oss, och skrev senare också i sin blogg, följande: "Vissa föreslår att du inaktiverar UPnP på din lokala router, men jag tror personligen att den här typen av missar poängen. Jag är en mjukvaruingenjör som regelbundet sysslar med infrastruktur (Kubernetes och liknande) – och därför har jag en aning om vad jag gör. Därför "kunde" jag inaktivera UPnP. Dessa NAS-produkter är egentligen inte avsedda att säljas till människor som mig, tror jag, de är mer riktade till din genomsnittliga konsument, som inte skulle ha någon aning om vad portforwarding eller UPnP är.”
Vi håller med Kevin här, som vi skrev och även förklarade i avsnittet ovan.
Han fortsatte:
” Att inaktivera UPnP täcker definitivt det här specifika säkerhetshålet, men om man bara lever i verkligheten en sekund kommer den stora majoriteten av konsumentroutrar att ha den här funktionen aktiverad, och därför exponerar sig den stora majoriteten av dessa NAS-produkter i det fria sannolikt omedvetet.”
” Andra föreslår att man köper en ny router som stöder två separata LAN-nätverk, så att den här NAS-enheten kan placeras på ett LAN som nekas direkt internetåtkomst/inte har UPnP. Det är ännu mer löjligt att förvänta sig att konsumenter ska göra det. Jag skulle kunna göra det, och kanske mycket väl i framtiden, men jag känner inte riktigt behovet av att uppgradera min nätverksutrustning för närvarande; det fungerar, och jag är nöjd med det, och missar återigen poängen något av samma skäl som jag beskrev ovan. ”
" Det är därför jag började utforska själva enheten. Som tur är erbjuder TerraMaster root på dessa boxar, vilket är snällt av dem. Detta ledde mig till att upptäcka lösningen jag gjorde. "
Han bifogar också en extra upptäckt, av en annan TerraMaster-användare, på NAS:en. Ett annat utnyttjande relaterat till TerraMaster, som handlade om att läcka administratörslösenordet, lämnades i kommentarerna till Hacker News-inlägget. https://news.ycombinator.com/item?id=26683488.
Användaren "kotsec" hävdar:
" Du borde INTE ha någon TerraMaster NAS med internetanslutning just nu. Jag avslöjade en bugg förra månaden för TerraMaster som fortfarande inte har åtgärdats ."
" Gå till http://NAS_IP/module/api.php?wap/ så kommer den att ge ut ditt administratörslösenord som en md5crypt-hash. Varför? Jag antar att det är någon sorts bakdörrs-/utvecklingskod men jag vet inte. "
Så, ska du använda UPnP?
Det borde inte vara något väsentligt fel med användningen av UPnP. Det verkar dock som om dessa protokoll har många säkerhetsproblem. Detta är inte det första fallet som rapporterats om UPnP:s sårbarhet; flera till under de senaste åren har varit relaterade till routrar, andra nätverksenheter och lokala nätverk.
Vanligtvis kommer attacker på UPnP-sårbarheter sannolikt inte att utföras mot hemanvändare, men SOHO och SMB. Ändå kan det hända. I vilket fall som helst bör NAS inte vara enheten som ber om vidarebefordran från det offentliga internet. Kevin och andra TerraMaster-användare väntar fortfarande på en fix eller patch för att åtgärda det här problemet.
Det verkar som om dilemmat att inaktivera eller inte UPnP är helt upp till dig; det är handelssäkerhet för bekvämlighet. UPnP aktiverat i din router kan exponera många av dina enheter och applikationer för internet, men samtidigt kommer det att göra det lättare för dig att nå dem på distans.
Du bör inaktivera UPnP om du inte planerar att använda applikationer som behöver vidarebefordra portar. Spelkonsoler och servrar, IoT-enheter och peer-to-peer-applikationer är de bästa exemplen nuförtiden. Om du behöver någon av dessa applikationer och fortfarande inte vill använda UPnP, kan du alltid utföra manuell (gammaldags) portvidarebefordran i din router. För vad det är värt, slutade Kevin med att inaktivera UPnP och verkar gladare för det.
Läs mer – 4 steg för en säker NAS
***Uppdatering 2021-12-4 – TerraMaster har utfärdat en firmware-uppdatering ***


 Amazon