

Veeam Software har lanserat sin nya Veeam-app för Microsoft Sentinel, som integreras sömlöst med Veeam Data Platform. Veeam-appen för Microsoft Sentinel gör det möjligt för organisationer att enklare upptäcka, undersöka och reagera på cyberhot och säkerhetskopieringsproblem, vilket säkerställer starkt dataskydd och operativ effektivitet i säkerhetsoperationscenter (SOC).
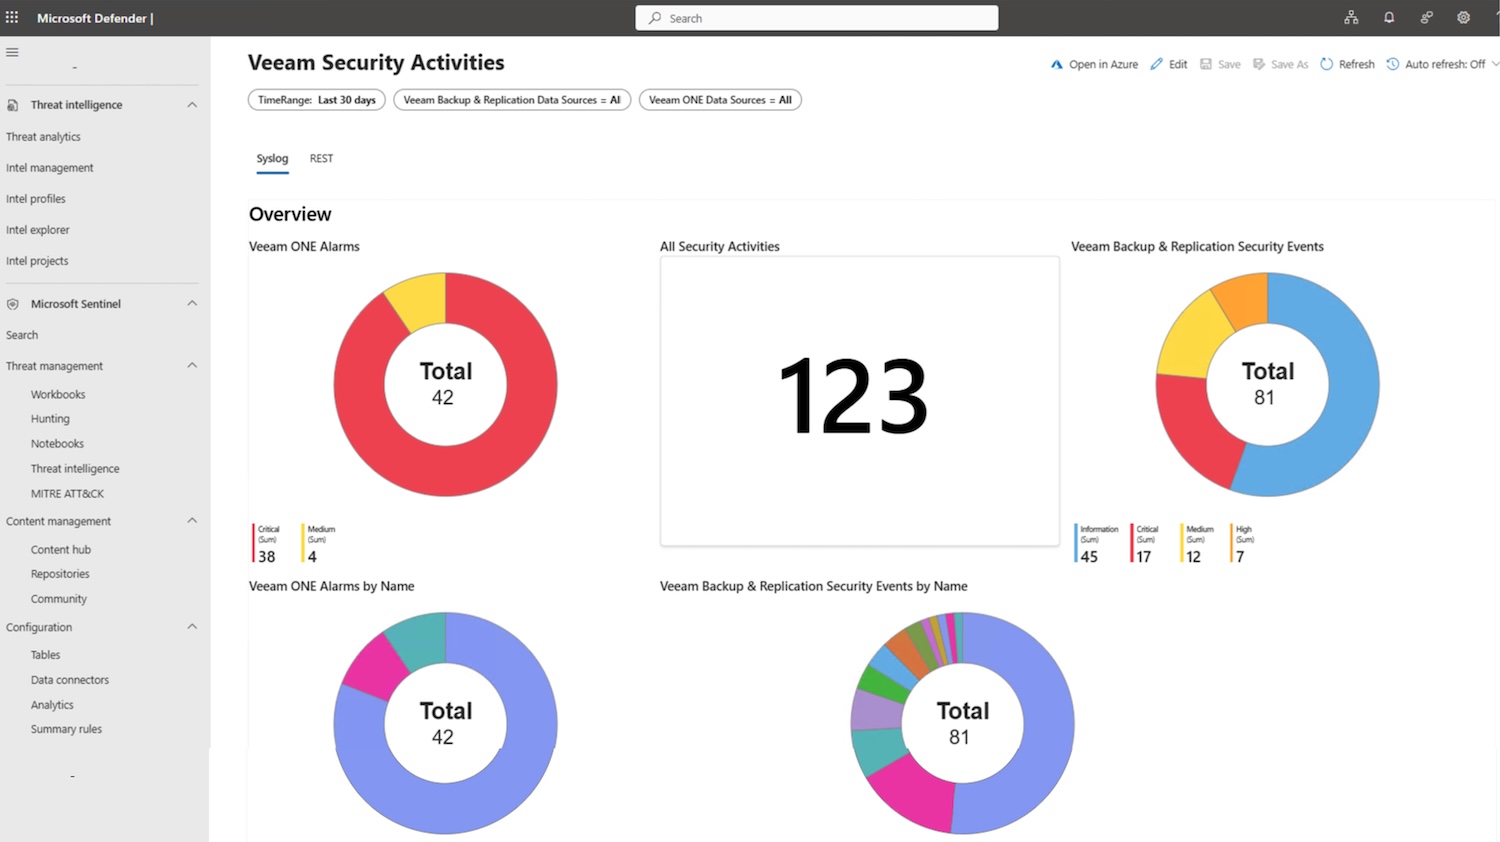
I takt med att cyberattacker i allt högre grad riktar sig mot säkerhetskopieringsmiljöer saknar många SOC-team betydande insyn i sina säkerhetssystem. Detta utsätter organisationer för risk för attacker mot deras sista försvarslinje – deras säkerhetskopior. Den nya Veeam-appen för Microsoft Sentinel hjälper till att åtgärda detta problem genom att föra in information om säkerhetskopiering direkt i SOC:n. Detta gör det möjligt för IT- och säkerhetsteam att samarbeta i realtid, upptäcka hot snabbare och reagera mer effektivt.
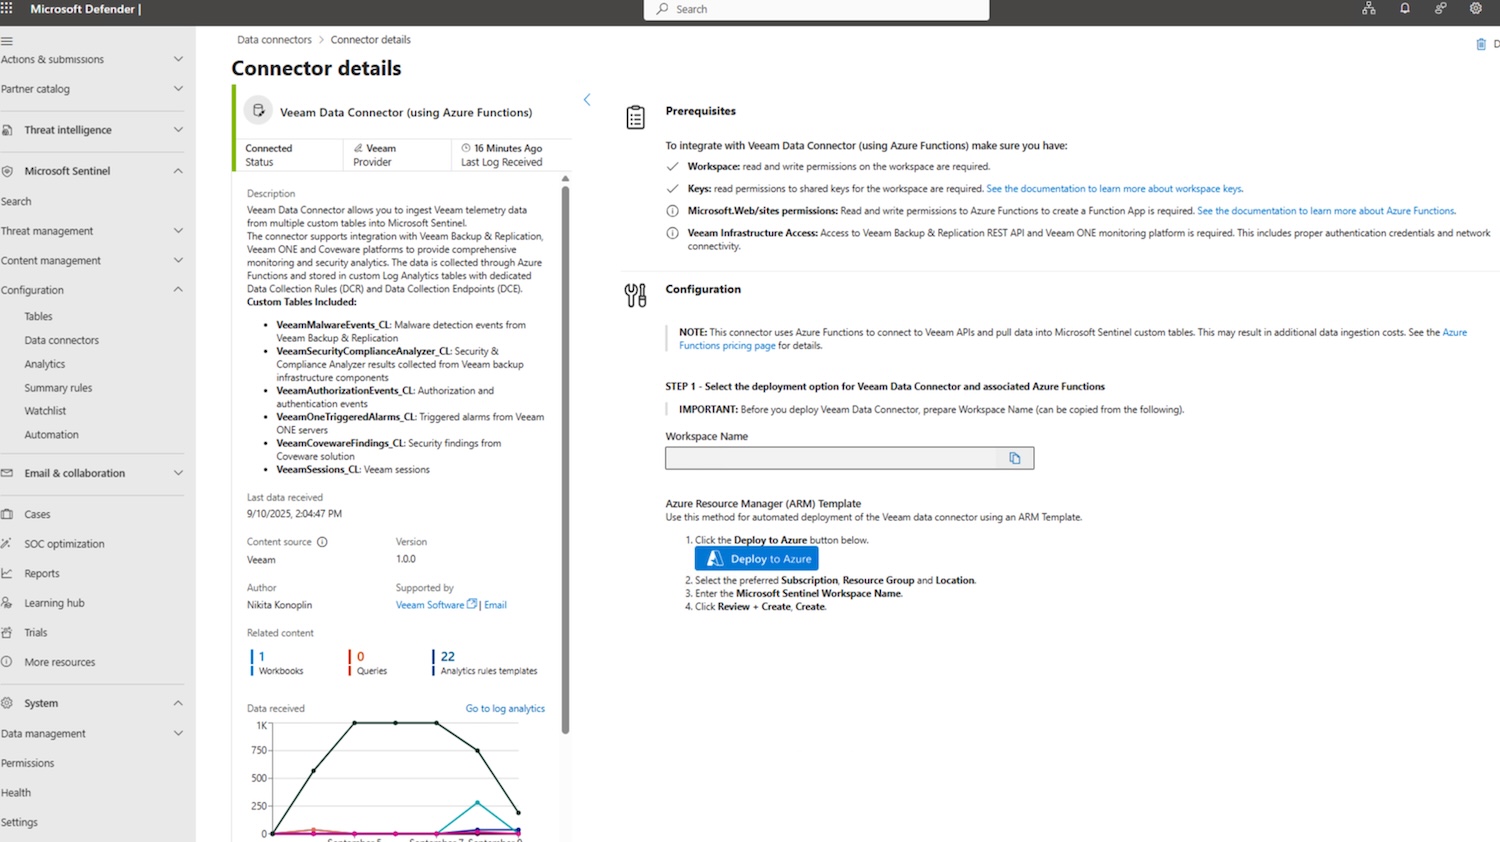
Den nya appen ger en stark integration mellan Veeam Data Platform och Microsoft Sentinel, ett molnbaserat SIEM. Den integrerar viktig information om säkerhetskopiering, hot och ransomware i säkerhetsprocesser. Säkerhetsteam kan övervaka och granska Veeams säkerhetskopieringshändelser, inklusive taktiker, tekniker och procedurer (TTP:er) som identifierats av Veeam Recon Scanner, tillsammans med andra viktiga säkerhetssignaler. Med tvåvägsautomation och flexibla anslutningar kan team hantera incidenter, starta återställningar och automatisera återställningsåtgärder direkt i Microsoft Sentinel.
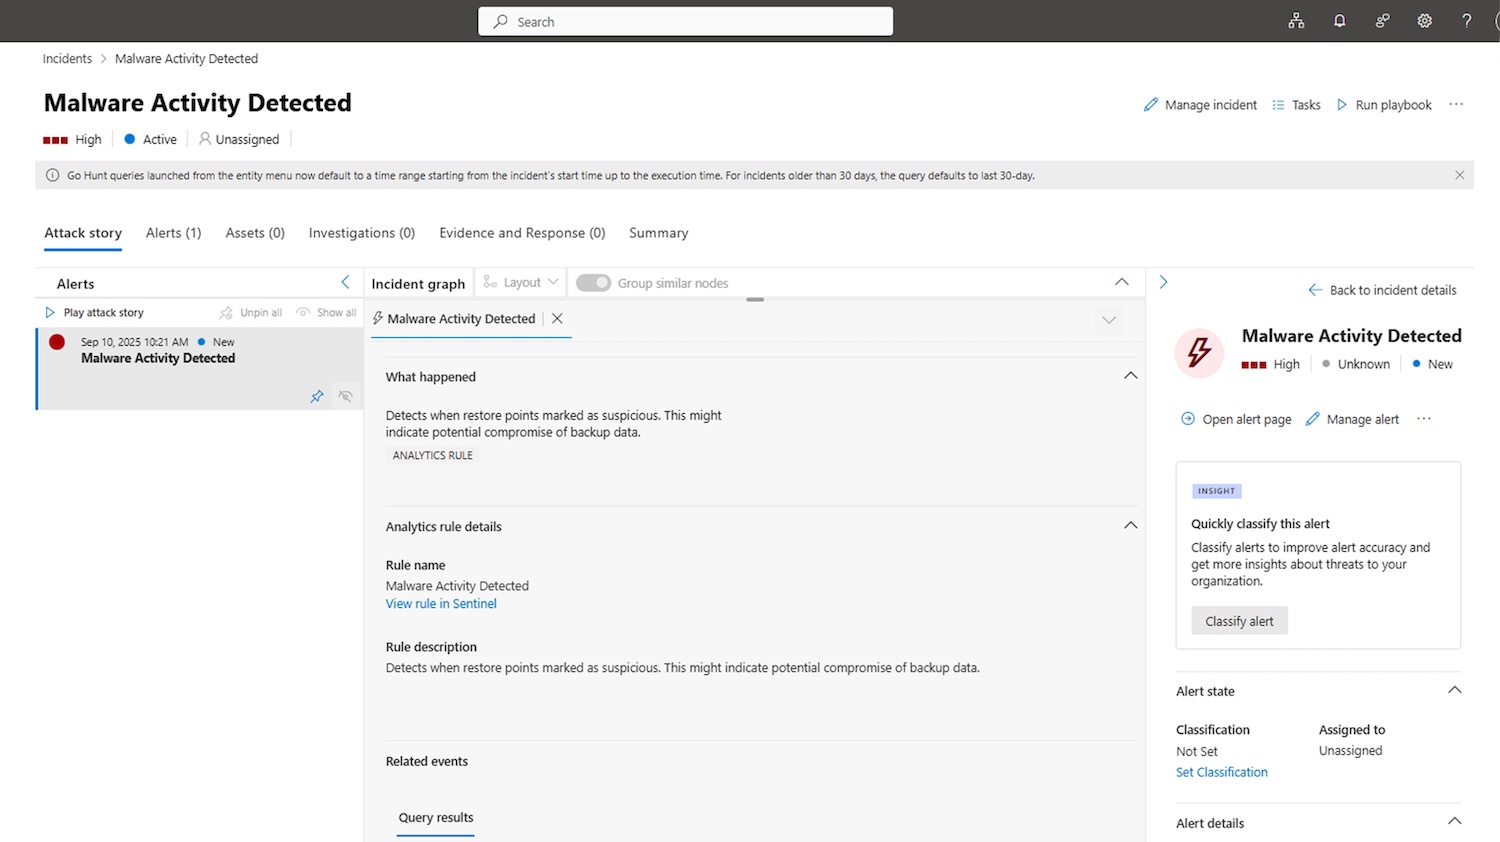
John Jester, Chief Revenue Officer på Veeam, betonar att dataskydd är avgörande i dagens cybersäkerhetslandskap. Han påpekar att deras nya app för Microsoft Sentinel förbättrar säkerhetsinformationen genom att snabbt visa säkerhetshändelser, misstänkta aktiviteter och ransomware-hot. Lösningen hjälper SOC-team att fatta snabba beslut för att hålla data säker och återställningsbar, även inför cyberhot.
Viktiga funktioner i den nya Veeam-appen för Microsoft Sentinel inkluderar:
- Åtgärdbar säkerhetsinformation: Den här funktionen samlar in över 300 Veeam-säkerhetskopierings- och säkerhetshändelser, inklusive jobbfel, misstänkta aktiviteter, ransomware-detekteringar och Recon Scanner-fynd. Dessa händelser mappas till MITRE ATT&CK för snabb och proaktiv hotdetektering. Detta är Veeams första SIEM-integration som lyfter fram motståndarens TTP:er och visar tidiga tecken på kompromisser.
- Automatiskt svar: Inbyggda playbooks och tvåvägs API-anslutningar gör det möjligt för SOC-team att utlösa återställningar, köra skanningar efter skadlig kod och initiera reparationsarbetsflöden direkt från Microsoft Sentinel. Detta snabbar upp svaren och minskar manuellt arbete.
- Unified Visibility: Microsoft Sentinel-inbyggda instrumentpaneler visar viktig information om säkerhetskopiering och säkerhet, inklusive hotdetekteringar, återställningsaktivitet och jobbstatus, tillsammans med befintliga SOC-data. Denna centraliserade vy möjliggör snabbare utredningar och förbättrad efterlevnad.
- Integrerat IT- och säkerhetssamarbete: Den här funktionen tar bort hinder och effektiviserar incidenthantering genom att kombinera IT- och säkerhetsarbetsflöden inom SOC. Den uppmuntrar lagarbete, påskyndar utredningar och förbättrar försvaret mot ransomware.
Veeams partnerskap med ledande säkerhetsverktyg förbättrar insynen i säkerhetskopierade data, förbättrar hotdetektering och automatiserar incidenthantering. Veeams engagemang för modernt skydd sträcker sig nu smidigt till Microsoft Sentinel-ekosystemet och hjälper organisationer att bekämpa cyberhot och upprätthålla datasäkerhet i en komplex digital värld.
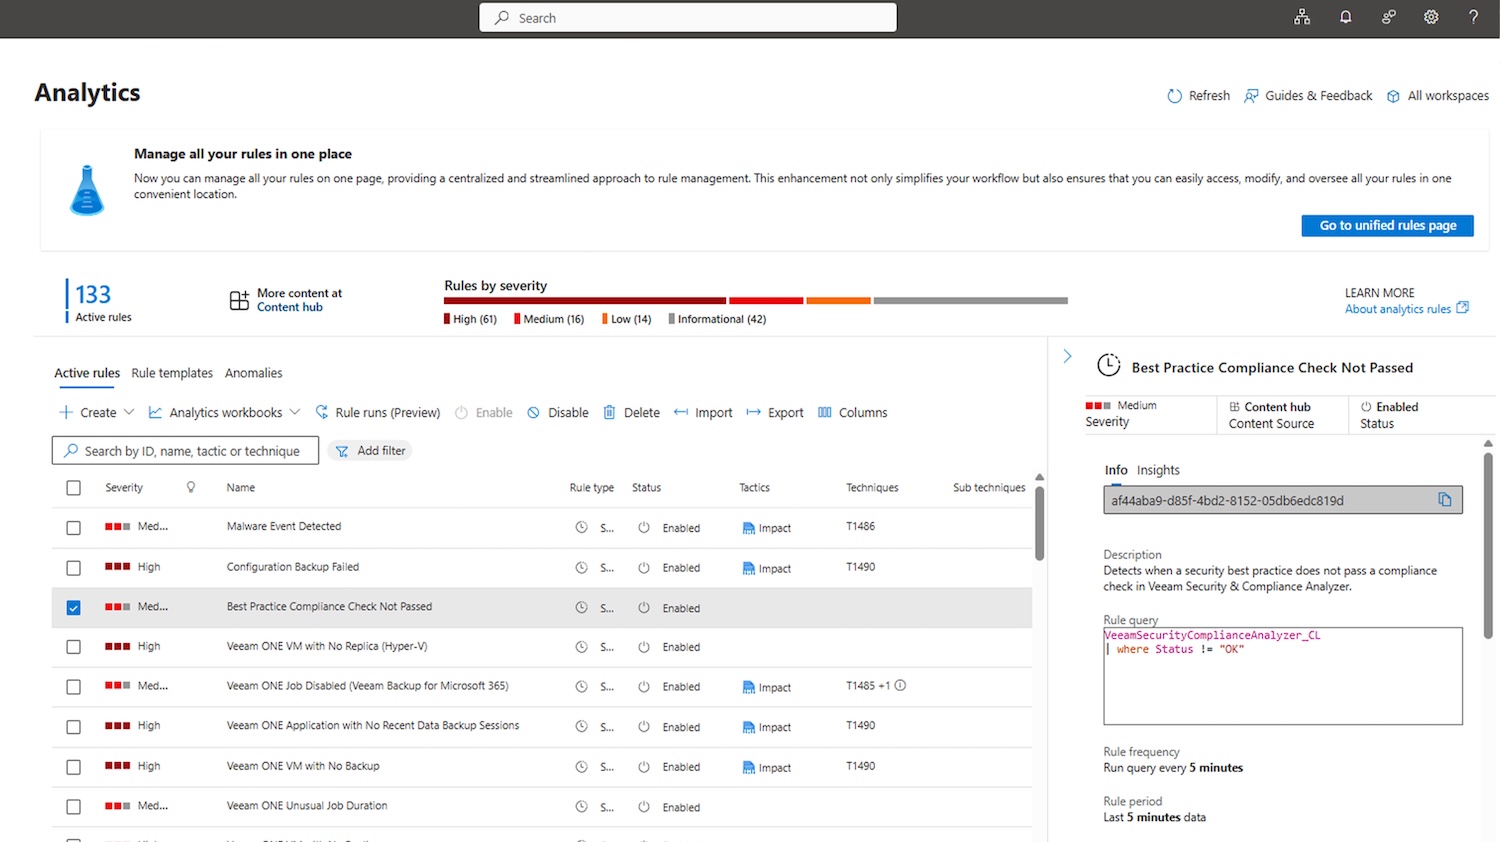
Veeam-appen för Microsoft Sentinel är nu tillgänglig utan extra kostnad för Veeam Data Platform Advanced- och Premium-kunder via Microsoft Marketplace och Microsoft Sentinel Content Hub.


 Amazon