

Den här veckan besökte Rick Vanover från Veeam 4d StorageReview-labbet i Cincinnati för en livestream för att prata ransomware. Vi kan inte gå mer än några dagar med att höra om ytterligare ett intrång eller försök till intrång. Och detta är inte bara ett problem som riktar sig till stora organisationer som Tesla och Garmin. Små professionella kontor är lika benägna att drabbas. Faktum är att vi precis hörde om en liten läkarmottagning som kunde återhämta sig från ransomware, men inte utan kostnad. De spenderade över 10 XNUMX USD med sin tjänsteleverantör för att åtgärda skadan.
Som vi vet ger inte ransomware sin närvaro känd. Ofta står den stilla i dagar eller veckor, avmaskar genom ett system innan den slår till. Det är på hela stacken av IT-proffs att göra sitt för att förhindra dessa attacker. Mycket av det beror på säkerhetskopierings- och återställningsprocedurer, men det slutar inte där. Intelligenta system inklusive primär- och backuplagring måste lägga en plan på plats för att hantera dessa problem. Vissa gör stora framsteg. I de senaste två podcasterna med Ren lagring och Exagrid, har vi täckt hur dessa företag stödjer sina kunder med det kommer till ransomware.
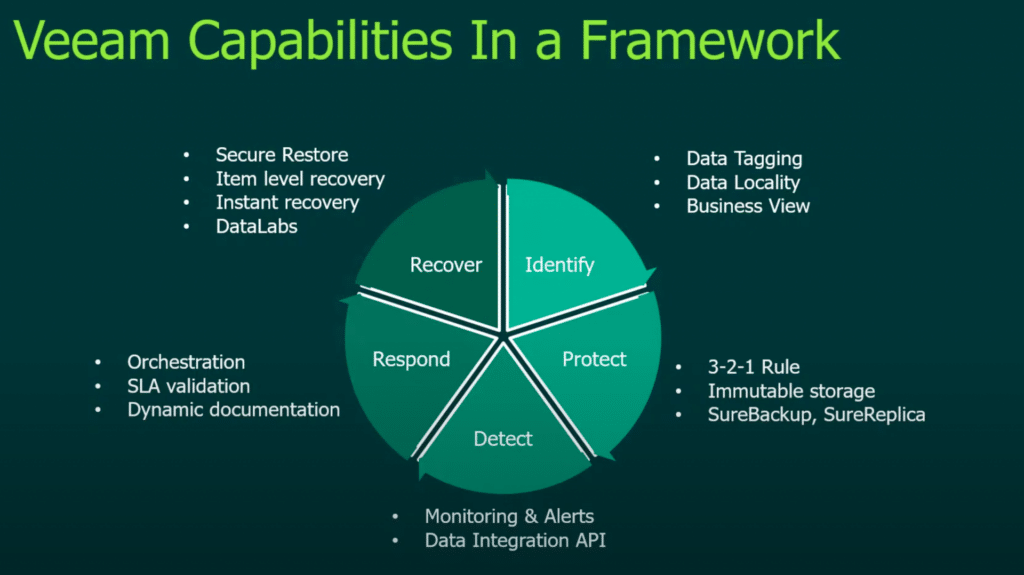
Veeam har också en uppfattning om ransomware. Även om Veeam inte kan ge insyn i allt som händer i en organisation, har de skapat och återanvänt flera verktyg för att hjälpa till att bekämpa detta problem. Viktigt är att deras syn inte bara är en åtgärdande, Veeam försöker flagga problem som ser misstänkta ut innan en händelse inträffar, oavsett om det är ransomware eller något annat. Medan liveevenemanget har avslutats, följ med i denna repris, som inkluderar en aktuell konversation som är användbar även för de som inte är Veeam-kunder.



 Amazon