

Inom företags-IT sker de flesta säkerhetsuppgraderingar vanligtvis som svar på dataintrång eller andra betydande incidenter. Den nyligen utvecklade INCITS FC-SP-3-standarden representerar dock ett proaktivt svar på regulatoriska och kryptografiska deadlines som redan påverkar infrastrukturplaneringen. NSA:s CNSA 2.0-vägledning ger nationella säkerhetssystem en komplex migreringsväg, medan Europeiska unionens NIS2- och DORA-ramverk har införlivat kryptografi- och krypteringspolicyer i aktiva efterlevnadsprogram. Tidslinjen för kvantberäkning intensifierar denna press, inte på grund av en förutsägbar ankomst av en kryptanalytiskt relevant kvantdator, utan eftersom attacker som "skörda nu, dekryptera senare" gör långlivad data sårbar i förväg. FCIA:s (Fibre Channel Industry Association) färdplan sätter dessa utmaningar i kontext kring efterlevnad 2030, NIS2- och DORA-krypteringspolicyer och den standardmässiga tre- till femåriga ersättningscykeln för servrar och lagring.
Tidpunkten är avgörande eftersom Fibre Channel transporterar data som företag minst har råd att förlora. Den fortsätter att fungera som den primära infrastrukturen för verksamhetskritisk lagring inom sektorer som finans, sjukvård, myndigheter, allmännyttiga tjänster och andra reglerade branscher. Fibre Channel är både fysiskt och logiskt isolerad från Ethernet, är inte routerbar från Ethernet-nätverk och är ytterligare säkrad genom fabric zoning och lagringsenhetsmaskning. FCIA-marknadsdata visar att över 160 miljoner Fibre Channel-portar har levererats, varav mer än 35 miljoner fortfarande är i drift. Denna betydande installerade bas understryker betydelsen av FC-SP-3, som inte kräver att företag byter ut sina SAN utan istället tillhandahåller en standardbaserad metod för att säkra befintliga Fibre Channel-miljöer.
FC-SP-3 levererar flera uppdateringar som förbättrar säkerhetsställningen och förenklar distributionen. Den tar bort föråldrad kryptografi som tidigare versioner fortfarande hade, inklusive 3DES, MD5, SHA-1, RSA-SHA-1, äldre DH-CHAP-grupper, RADIUS-användning, CT-autentisering och kortare AES-nyckellängder för AES-GCM och AES-CBC. I deras ställe kommer CNSA 2.0-anpassade tillägg, inklusive ML-KEM-1024 för nyckeletablering och ML-DSA-87 för digitala signaturer, tillsammans med starkare SHA-2 PRF:er och den obligatoriska användningen av AES-GCM för hantering av säkerhetsassociationer. Den andra stora förändringen är strukturell: FC-SP-3 rör sig bort från FC-SP-2:s efterlevnadselement och mot interoperabilitetsprofiler, så implementeringar kan anpassas kring nuvarande säkerhetskrav utan att försena föråldrade men kompatibla krav. Som en del av den rensningen minskades specifikationen med nästan hälften, från 288 sidor till 152.
Det är viktigt att notera att FC-SP-3 ensamt inte eliminerar exponeringsrisken; den fungerar som en verktygsuppsättning snarare än en automatisk distribution. Standarden är betydelsefull eftersom den ger branschen en praktisk väg mot autentiserad, krypterad och integritetsskyddad SAN-trafik, integrerad i de vanliga server-, HBA- och lagringsuppdateringscyklerna. För företag som hanterar långlivad data och reglerad infrastruktur är den kritiska deadline inte begränsad till Q-Day eller 2030, utan snarare nästa uppdateringsbeslut. Följande avsnitt undersöker de regler som driver dessa förändringar, de kryptografiska uppdateringar som introducerades av FC-SP-3 och den praktiska modellen för att implementera end-to-end-kryptering på en fungerande Fibre Channel-struktur.
Key Takeaways
- Standarden slog deadlines: FC-SP-3, som färdigställdes av INCITS T11 år 2026, moderniserar fiberkanalsäkerheten för att uppfylla kraven för CNSA 2.0, NIS2 och DORA flera år före efterlevnadsdatumen 2030 och 2031.
- Subtraktion först, sedan kvantresistans: Äldre kryptografi som 3DES, MD5, SHA-1 och sub-2048-bitars DH-grupper har tagits bort, medan NIST-postkvantalgoritmerna ML-KEM-1024 och ML-DSA-87 har lagts till, vilket minskar specifikationen från 288 sidor till 152 och gör den enklare att implementera korrekt.
- Kryptering utan infrastrukturskatt: Autonom kryptering under färd genererar nycklar inuti HBA och körs med linjehastighet, utan extern nyckelserver, inga SAN-switchändringar och ingen extra belastning på värdens CPU.
- Matrisen behåller sina superkrafter: Kryptering på transportlagret bevarar komprimeringen, dedupliceringen och detekteringen av ransomware som kryptering på applikationsnivå omintetgör.
- Efterlevnad följer uppdateringscykeln: En rullande implementering med den normala tre- till femåriga hårdvaruuppdateringen levererar ett helt krypterat, kvantumresistent SAN år 2030 som en biprodukt av rutinmässig upphandling.
Kryptering har en deadline
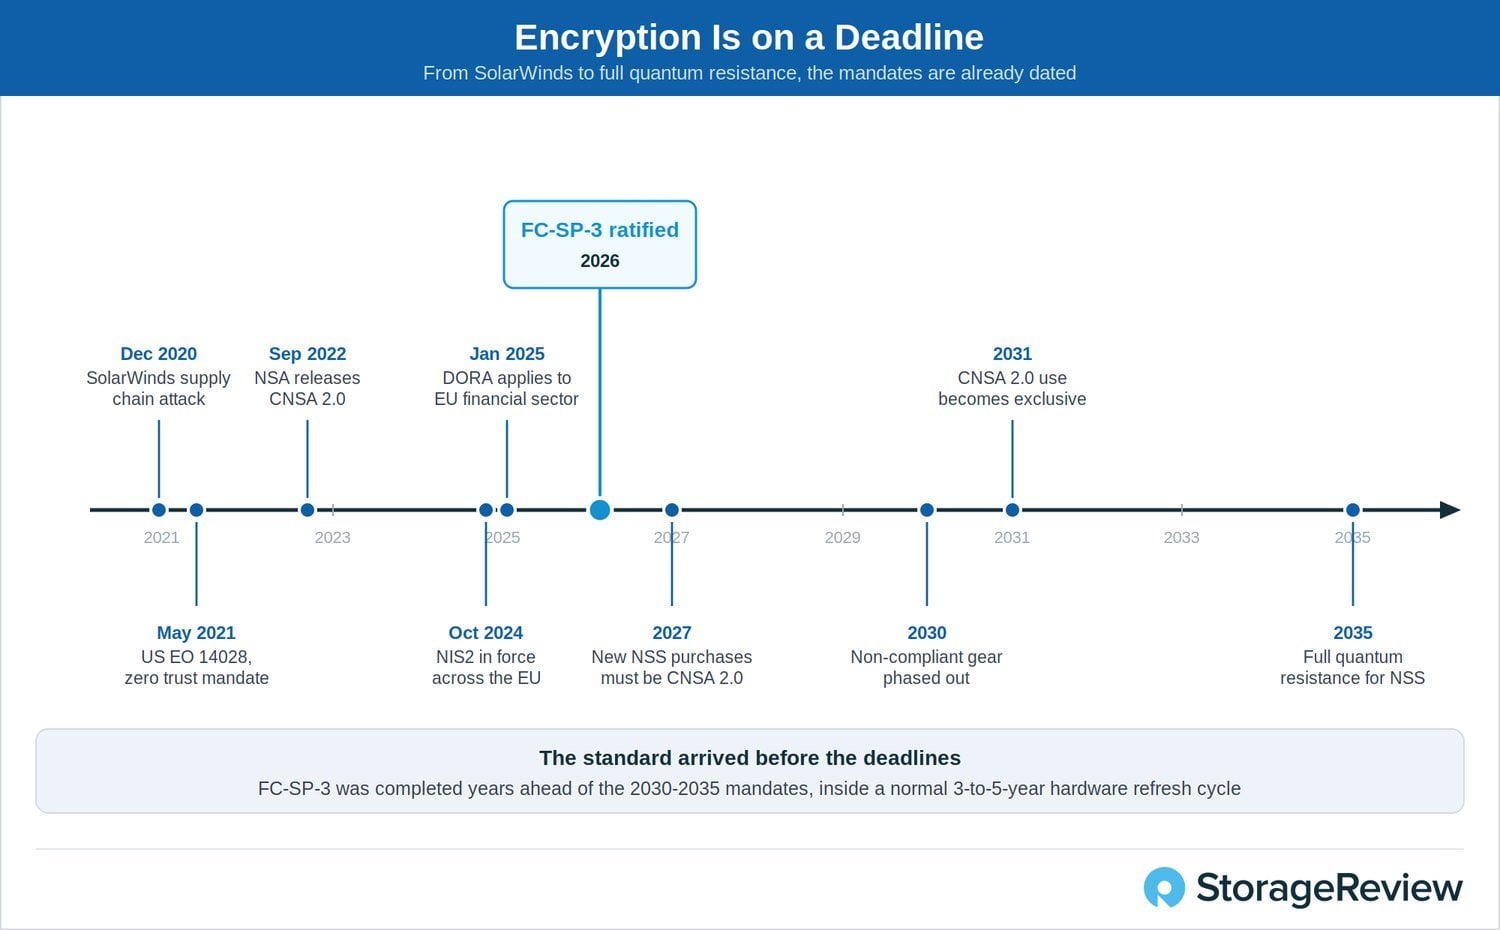
Utvecklingen av FC-SP-3 motiveras främst av det ökande behovet av avancerade säkerhetsåtgärder i hela datacenterteknikstacken. Traditionella arkitekturer förlitar sig ofta på implicit förtroende inom lagringsnätverk; sofistikerade attacker på detta lager kan dock äventyra betydande datamängder. Attacker i leveranskedjan, exemplifierade av SolarWinds malware-kampanj 2019-2021, har visat att insiderhot som utnyttjar komprometterade infrastrukturkomponenter blir allt vanligare.
Som ett direkt svar utfärdade USA:s president Joseph Biden den 12 maj 2021 Executive Order 14028. Denna order fastställde en mängd nya säkerhetskrav och driftsförfaranden för system som används av den federala regeringen (även kända som nationella säkerhetssystem). Genom att kräva kryptering för data i vila och under överföring tvingade den i praktiken federala myndigheter att anta principerna i den ursprungliga Commercial National Security Algorithm (CNSA) Suite, som beskrev kryptografiska algoritmer som godkänts för att skydda federala data. Även om CNSA Suite (ofta kallad CNSA 1.0) inte tog upp eller förutsåg framtida funktioner, etablerade den en baslinje för acceptabla algoritmer för dataskydd, nyckeletablering, hashing och digital signering.
CNSA 2.0 främjar målen för sviten genom att förbereda den federala regeringens informationssäkerhetsstandarder för kvantberäkningens framväxt. Den pensionerar algoritmer som teoretiskt sett lätt kan brytas av kvantdatorer och introducerar kvantresistenta algoritmer. NSA har utformat policyn så att den implementeras i etapper, med den första fasen av tillämpningen som börjar efter den 31 december 2025. Senast den 1 januari 2027 kommer nya installationer av nationella säkerhetssystem att krävas att vara helt CNSA 2.0-kompatibla, och avveckling av icke-kompatibla system måste vara slutförd senast den 31 december 2030. Slutligen kommer alla nationella säkerhetssystem att vara skyldiga att uteslutande använda CNSA 2.0-algoritmer senast den 31 december 2031. Tidsfristerna är snäva för ett så massivt nätverk, men hotet om ett kvantberäkningsaktiverat intrång gör det nödvändigt i USA:s federala regerings ögon.
USA är inte det enda landet som kräver starkare säkerhetsåtgärder för kritiska IT-system. Digital Operational Resilience Act (DORA), som gäller för finansinstitut i Europeiska unionen, kräver strikta rapporterings-, riskhanterings- och säkerhetstestningsförfaranden för att bättre förbereda dessa tjänster för framtida cyberattacker. På liknande sätt uppmuntrar direktivet Network and Information Security 2 (NIS2) delning av information om cybersäkerhetshot mellan EU-medlemmar. Det kräver att varje land utvecklar och antar strategier för att bekämpa attacker i leveranskedjan och utnyttjande av sårbarheter. Eftersom många av dessa regler kräver stark datakryptering under färd och i vila, främjar FC-SP-3 deras gemensamma mål att göra kärninfrastrukturen motståndskraftig mot attacker på varje lager.
Q-dag och skörda nu, dekryptera senare
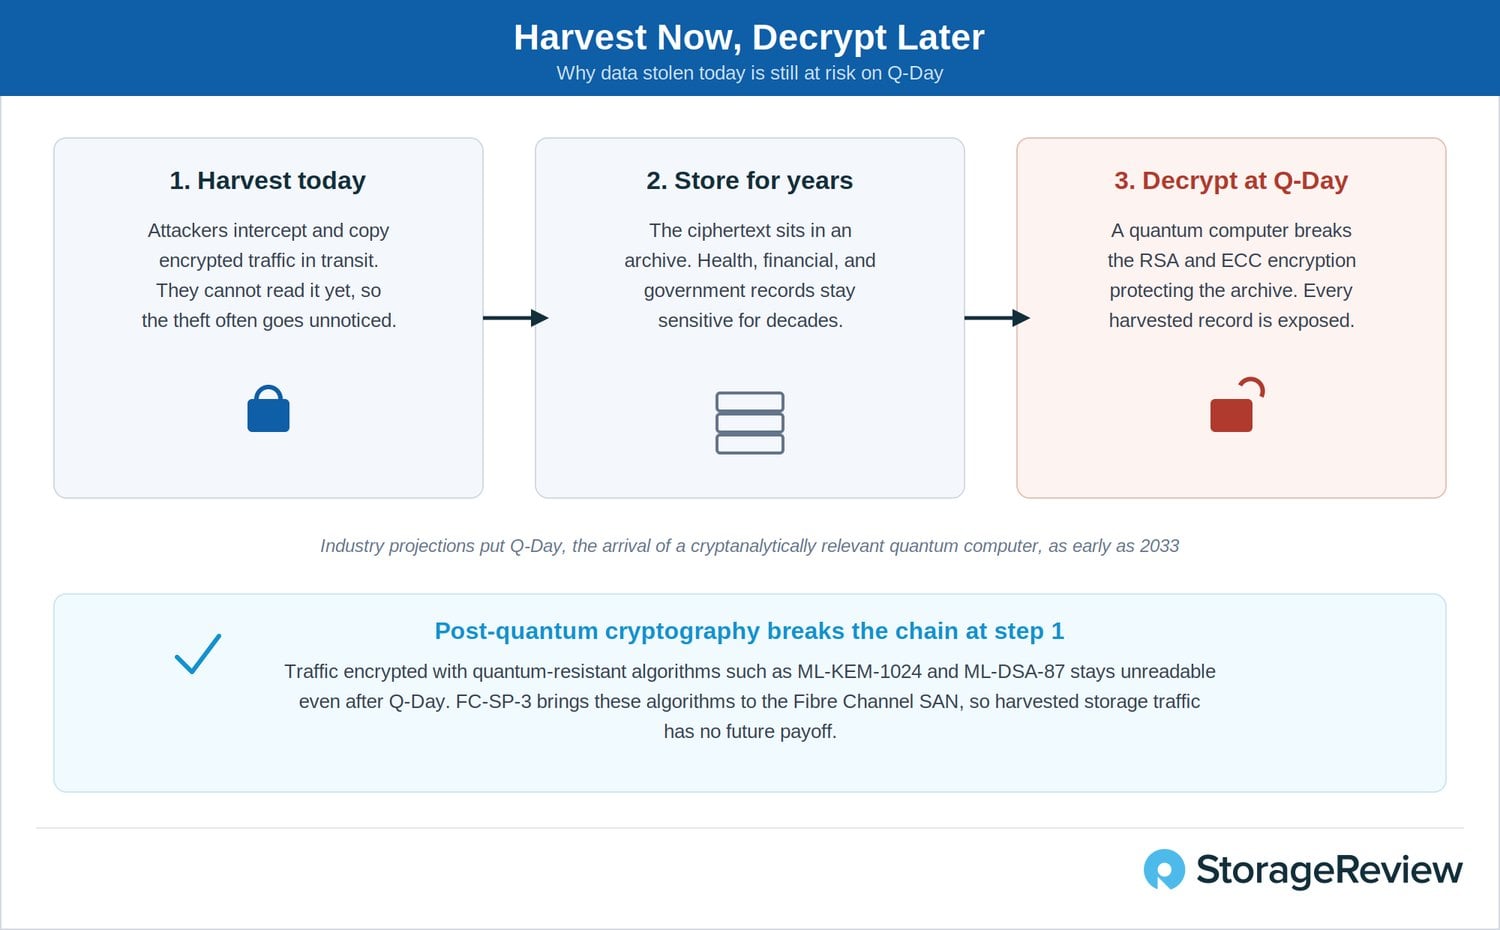
Även om CNSA 2.0 verkar vara en svår uppgift, är det inte utan anledning. "Skörda nu, dekryptera senare" (HNDL) är en strategi som för närvarande används av illvilliga aktörer och som förlitar sig på kvantdatorers framtida kapacitet att dekryptera berg av avlyssnad kommunikation och stulen data. Medan många av dagens standardkryptografiska algoritmer och protokoll är mycket motståndskraftiga mot brute-force-attacker och andra nyckelknäckningsmetoder på konventionell hårdvara, skulle skapandet av en "kryptanalytiskt relevant kvantdator" (CRQC) kunna bryta krypteringsmetoder med publika nycklar som förlitar sig på RSA och ECC (Elliptic Curve Cryptography).
I ett försök att minska effektiviteten av en potentiell Q-Day-attack har NSA krävt att alla kryptografirelaterade komponenter i USA:s nationella säkerhetssystem måste vara CNSA 2.0-kompatibla senast den 31 december 2031, vilket är mer än branschprognoser som anger att Q-Day ska inträffa så tidigt som 2033. De kryptografiska algoritmer som krävs i CNSA 2.0 är "Post-Quantum Computing"-klara, vilket innebär att de är utformade med matematiska problem som är beräkningsmässigt svåra att lösa, såsom gitterproblem och envägs talteoretiska problem . Genom att använda större nyckelstorlekar på traditionella algoritmer och implementera sofistikerade PQC-klara algoritmer avser NSA att förhindra HNDL-attacker som kan äventyra den nationella säkerheten.
Två decennier av fiberkanalsäkerhet
Fibre Channel-säkerhet började inte med FC-SP-3. Standarden är den tredje generationen av arbete som har pågått vid INCITS (InterNational Committee for Information Technology Standards) i mer än tjugo år, under Fibre Channel Technical Committee, känd som T11 . Det ursprungliga FC-SP-projektet godkändes 2002 och publicerades 2007, och etablerade auktoriserings- och segmenteringskontroller som gav lagringsadministratörer formella verktyg för att avgöra vilka enheter som kunde se varandra över en infrastruktur. FC-SP-2 antogs 2012, vilket utökade ramverket till autentisering och kryptering, och det har fortsatt att utvecklas genom två ändringar, AM1 2015 och AM2 2023. FC-SP-3 godkändes som ett projekt 2022 och slutfördes 2026 , vilket uppdaterade ramverket för de regulatoriska och post-kvantumkrav som nu gäller för lagringsnätverk.
Den härstammningen är viktig eftersom den ramar in vad FC-SP-3 är och inte är. Detta är inte en nyuppfinning av Fibre Channel-säkerhet eller ett kompletterande svar på ett enskilt hot. Det är den planerade moderniseringen av ett moget ramverk, som utförs öppet av de personer som bygger denna utrustning. Expertgruppen för FC-SP-3 leddes av Roger Hathorn från IBM och redigerades av David Peterson och James Smart från Broadcom, med bidragsgivare från Broadcom, Cisco, Dell, HPE, IBM, Marvell, NetApp och Viavi. Den bredden är värd att notera i en säkerhetsstandard: de företag som konkurrerar om varje SAN-socket kom överens om hur kryptering över dessa sockets ska fungera. Arbetet slutar inte heller här. T11 har redan påbörjat utvecklingen av nästa revision , så ramverket kommer att hålla jämna steg i takt med att kraven fortsätter att utvecklas.
Vilka ändringar i FC-SP-3
Den viktigaste förändringen i FC-SP-3 är subtraktion. Standarden följer samma riktning som TLS 1.3 tog för webben och tar bort den äldre kryptografin som FC-SP-2 fortfarande hade: autentiseringsprotokollen FC-PAP och FC-EAP, 3DES- och AES-CTR-kryptering, RSA-SHA-1-signaturer, MD5 och SHA-1 i nästan alla roller, DH-CHAP-grupper under 2048 bitar, AES-nyckellängder under 256 bitar för GCM- och CBC-lägen, RADIUS-användning och CT-autentisering. Genom att ta bort föråldrat material och omorganisera dokumentet minskades specifikationen från 288 sidor till 152. En kortare standard är inte bara lättare att läsa; den är lättare att implementera korrekt och den lämnar färre svaga alternativ för en implementering att falla tillbaka på.
I deras ställe kommer de CNSA 2.0-anpassade tilläggen: ML-KEM -1024 för nyckeletablering och ML-DSA -87 för digitala signaturer, de NIST-standardiserade postkvantalgoritmerna, tillsammans med ECDSA vid 384 och 512 bitar, SHA-2-baserade PRF:er och ett krav att AES-GCM ska skydda själva protokollet för säkerhetsassociationshantering. Att dölja krypteringsmetoden som används för att skydda nyttolasten ger ett lager av oklarhet, vilket tvingar potentiella angripare att ta hänsyn till ett stort antal algoritmer (vilket kan vara ganska beräkningsmässigt dyrt). Kvantsäkra nyckelinkapslingsalgoritmer som ML-KEM motverkar effektivt avlyssningsattacker och säkerställer att endast autentiserade och auktoriserade enheter kan läsa data som skickas av en HBA med de senaste säkerhetsprotokollen.
Den strukturella förändringen är lika betydelsefull. FC-SP-2 definierade nivåindelade efterlevnadselement, och den lägsta gemensamma nivån, Auth-A, krävde implementeringar för att stödja MD5 och en 2048-bitars DH-grupp. Allt eftersom dessa algoritmer åldrades hamnade leverantörer i den märkliga positionen att implementera osäker kryptografi som de aldrig hade tänkt använda, enbart för att förbli kompatibla med standarden. FC-SP-3 överger den modellen till förmån för interoperabilitetsprofiler, definierade i bilaga A. En kompatibel implementering stöder en eller flera profiler som matchar säkerhetskraven i dess målmiljö, och bedömningar om vilka krav som gäller lämnas där de hör hemma, hos organ som NIST och NSA snarare än själva transportstandarden. Bakåtkompatibilitet med FC-SP-2-distributioner behandlas i bilaga D, så blandade strukturer har en dokumenterad väg snarare än en klippa.
Revisionsläget underlättar övergången till den uppdaterade kryptografiska standarden genom att möjliggöra förhandling av säkerhetsprotokoll över befintliga strukturer utan att orsaka störningar i dataåtkomsten. Standardens författare inser att många SAN-nätverk inte kommer att uppnå full efterlevnad omedelbart, utan kommer att anta standarden stegvis allt eftersom nyare hårdvara introduceras och äldre utrustning tas ur bruk. I revisionsläget upprätthålls kompatibilitet genom en tillgänglighetsbaserad metod, vilket gör att de strängaste säkerhetsåtgärderna endast kan implementeras när båda slutpunkterna i en anslutning är fullt kapabla. Det vill säga att åtkomst till verksamhetskritiska data bevaras medan migreringen till starkare säkerhet sker.
Installera FC-SP-3 på ett Live SAN
En standard spelar bara roll när den når produktionshårdvara, och FC-SP-3 skrevs med driftsättning i åtanke. Specifikationen definierar kryptografiska verktyg och förhandlingsbeteende; hur dessa verktyg tillämpas på en aktiv infrastruktur beror på två brett tillgängliga modeller. Båda är leverantörsneutrala och kompatibla med samma standard.
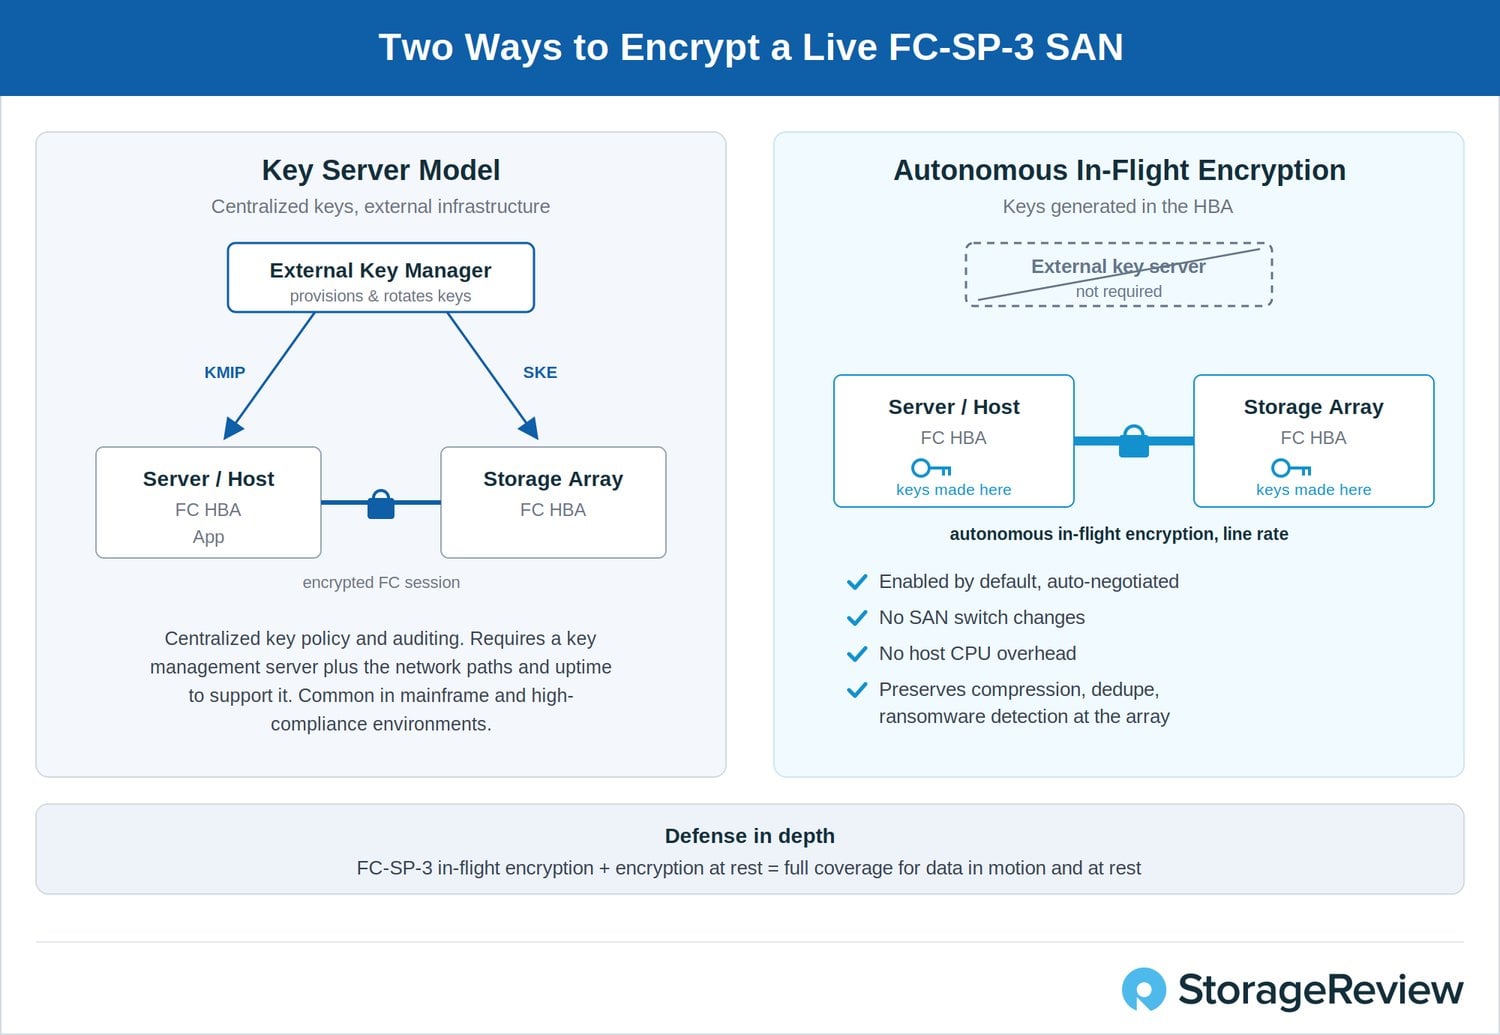
Den första är nyckelservermodellen, som länge varit bekant för stordatorer och miljöer med hög efterlevnad. En extern nyckelhanterare tillhandahåller och roterar de delade hemligheterna eller certifikaten som används för att upprätta säkra sessioner, kommunicera med värdar och lagring över nätverket via Key Management Interoperability Protocol (KMIP) och ett säkerhetsnyckelutbyte. Denna metod centraliserar policy och granskning, vilket är precis vad vissa reglerade butiker vill ha. Den introducerar också infrastruktur för att upprätthålla och underhålla: en nyckelhanteringsserver, nätverksvägar till den och den operativa disciplinen för att hålla den tillgänglig. För organisationer som redan använder KMIP-infrastruktur integreras FC-SP-3 i ett etablerat arbetsflöde snarare än att ersätta det.
Den andra modellen är autonom kryptering under drift som hanteras inuti värdbussadaptern, och det är den som gör en fabric-omfattande utrullning realistisk. Slumpmässiga sessionsnycklar genereras i själva HBA:n, vilket eliminerar behovet av en extern nyckelgenererings- och hanteringsserver. Slutpunkter är aktiverade som standard och förhandlar om kryptering automatiskt, och faller tillbaka när en peer ännu inte stöder det så att fabric-strukturen kan säkras utan en flaggdag. Eftersom kryptering sker på Fibre Channel-transportlagret inuti adaptern krävs inga ändringar av SAN-switchar, och switch-strukturen varken ser eller hanterar nycklar.
Prestanda är målet som den här modellen är avsedd att adressera. Kryptering körs i dedikerat kisel med full linjehastighet, så det finns ingen mätbar dataförlust och ingen ytterligare belastning på värdens processorer. Lika viktigt för lagringsteam är att kryptering under drift snarare än på applikationslagret bevarar de arraytjänster som företag är beroende av. Data som når lagringsarrayen kan fortfarande komprimeras, dedupliceras och skannas efter kompressionsförhållandeavvikelser som flaggar en ransomware-händelse, vilket inget är möjligt när applikationen har krypterat informationen innan den lämnar värden.
Kryptering under drift är inte avsedd att stå ensam. FC-SP-3 passar in i en försvarsbaserad hållning, där länkkryptering kombineras med kryptering på full disk eller arraynivå i vila för att skydda data både under överföring över SAN:et och i vila på media. Slutpunkterna som förankrar den hållningen är utformade som nollförtroendekomponenter i sig själva. En kiselrot av förtroende etablerar hårdvaruidentitet, CPU och HBA intygar varandra med hjälp av Security Protocol and Data Model (SPDM), och drivrutiner signeras kryptografiskt. Adaptern som framtvingar kryptering kan därför verifieras snarare än litas på.
Den funktion som mest direkt åtgärdar rädslan för att röra vid ett produktions-SAN är Audit Mode, nytt i FC-SP-3. Det låter administratörer aktivera säkerhetsförhandlingar över en befintlig miljö och se vilka länkar som skulle krypteras och vilka som inte skulle göra det innan tillämpningen aktiveras. Det förvandlar en potentiellt störande övergång till en stegvis, verifierbar process, och det är den praktiska mekanismen bakom den rullande implementering som FCIA-färdplanen föreställer sig: säkra länkar när servrar och lagring uppdateras, snarare än i en enda samordnad händelse.
Autonom in-flight-kryptering finns redan i FC-SP-3-kompatibla HBA:er, och StorageReview behandlade den första av dem när tekniken introducerades. Det är ett användbart bevis på att standarden är distribuerbar idag. Ändå är den viktigaste slutsatsen arkitektur snarare än varumärkesspecifik: alla FC-SP-3-kompatibla endpoints kan delta, och alla större serverleverantörer levererar redan Fibre Channel-anslutning som kan autonom in-flight-kryptering, och de flesta lagrings-OEM:er lägger till den fram till 2026.
Vad kryptering under flygning skyddar mot
Argumenten för att kryptera lagringstrafik blir mycket enklare att lägga fram när attackvektorerna väl namnges. Fibre Channel-länkar lämnar rutinmässigt rummet där de kommer från och korsar ledningar, stigarledningar och campusledningar mellan byggnader. En angripare med fysisk åtkomst till den fibern behöver inte kapa den. Och även om det är mycket sällsynt, räcker det med att böja en kabel tillräckligt för att läcka ljus eller att sätta in en passiv splitter för att läsa trafiken som passerar genom den, och ingenting med länken berättar för en administratör att det hände.
Hoten inuti byggnaden är mindre filmiska och mer vanliga. En insider med tillgång till en patchpanel kan spela in trafik utan att någonsin störa länken, och diagnostiska enheter kan samla in bildrutor i serviceloggar och exponera data för alla som har tillgång till dessa loggar. Kryptering under färd stänger alla dessa vägar samtidigt. Trafik som fångas upp var som helst mellan två FC-SP-3-slutpunkter, oavsett om det är från en böjd fiber, en patchpanel eller en loggfil, är chiffertext utan någon nyckel tillgänglig vid insamlingstillfället.
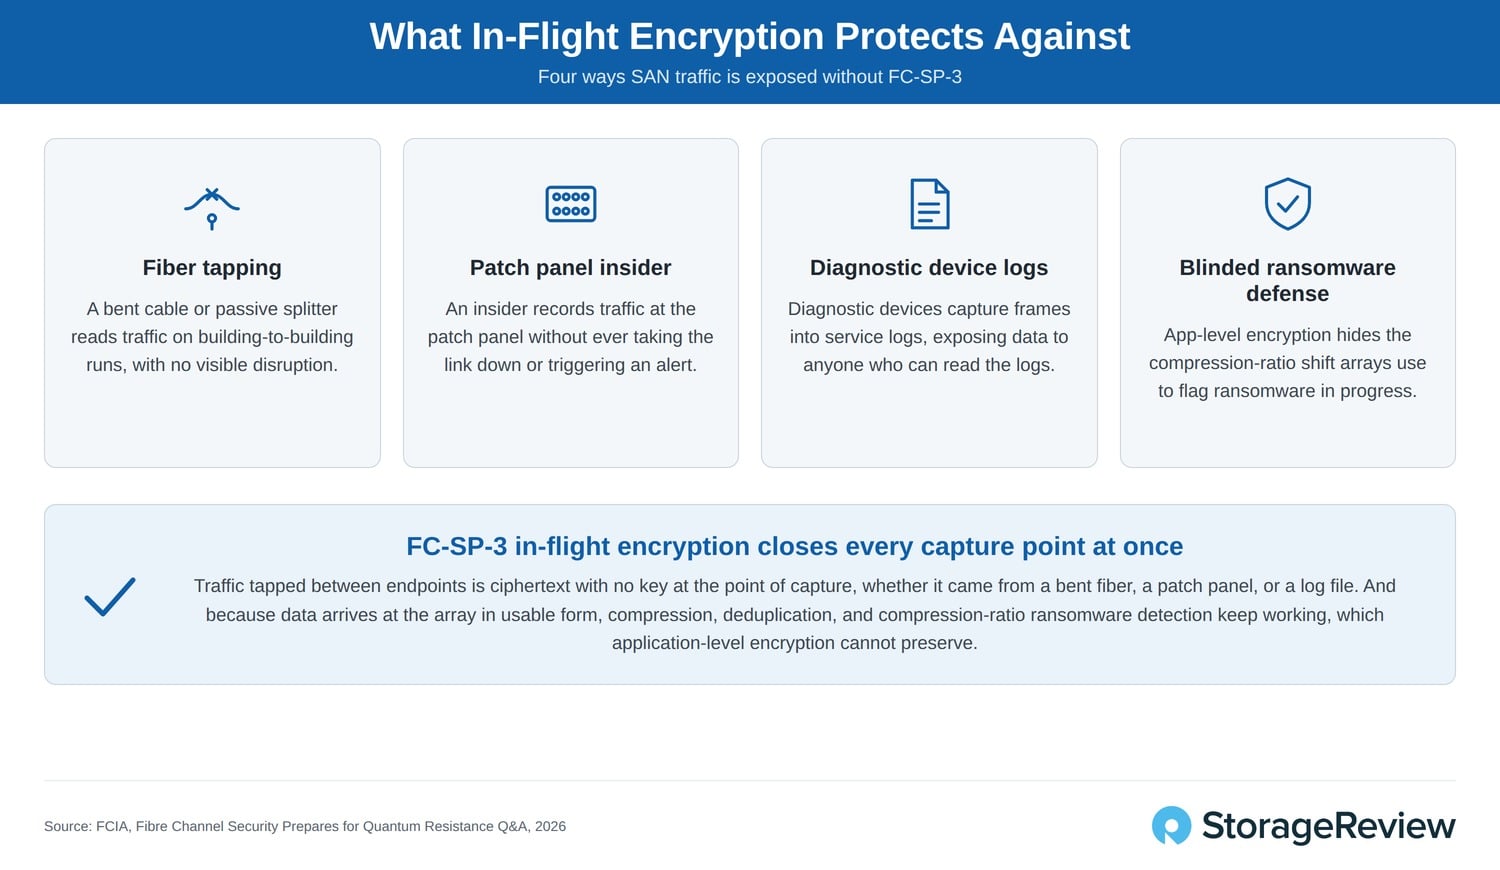
Den mer subtila fördelen är vad kryptering under attack bevarar. Ransomware krypterar data när den attackerar, och krypterad data komprimeras inte, så en förändring i komprimeringsförhållandena vid arrayen är en av de mer tillförlitliga tidiga indikatorerna på en pågående infektion. Om applikationer krypterar data innan den lämnar värden ser arrayen alltid chiffertext: komprimering och deduplicering slutar fungera, och ransomware-signalen försvinner tillsammans med dem. Kryptering på transportlagret skyddar data under överföring samtidigt som den levereras till arrayen i en användbar form, vilket bevarar datareduktion och avvikelsedetektering. Det är därför FCIA-riktlinjer föredrar kryptering under attack i kombination med kryptering i vila framför kryptering på applikationsnivå.
Vägen till ett helt krypterat SAN
Matematiken bakom FCIA:s färdplan är uppdateringscykelmatematik. Servrar och lagring byts ut vart tredje till femte år i de flesta butiker, vilket innebär att nästan varje fabric kommer att ersätta sina slutpunkter minst en gång innan CNSA 2.0-deadlines för 2030 och 2031 når sin början. Alla större serverleverantörer erbjuder redan Fibre Channel-anslutning med autonom FC-SP-3-kryptering under drift, och de flesta OEM-tillverkare av lagringslösningar introducerar kompatibel anslutning fram till 2026, så hårdvara som köps enligt normal cykel från och med nu kan levereras med den kapaciteten ombord.
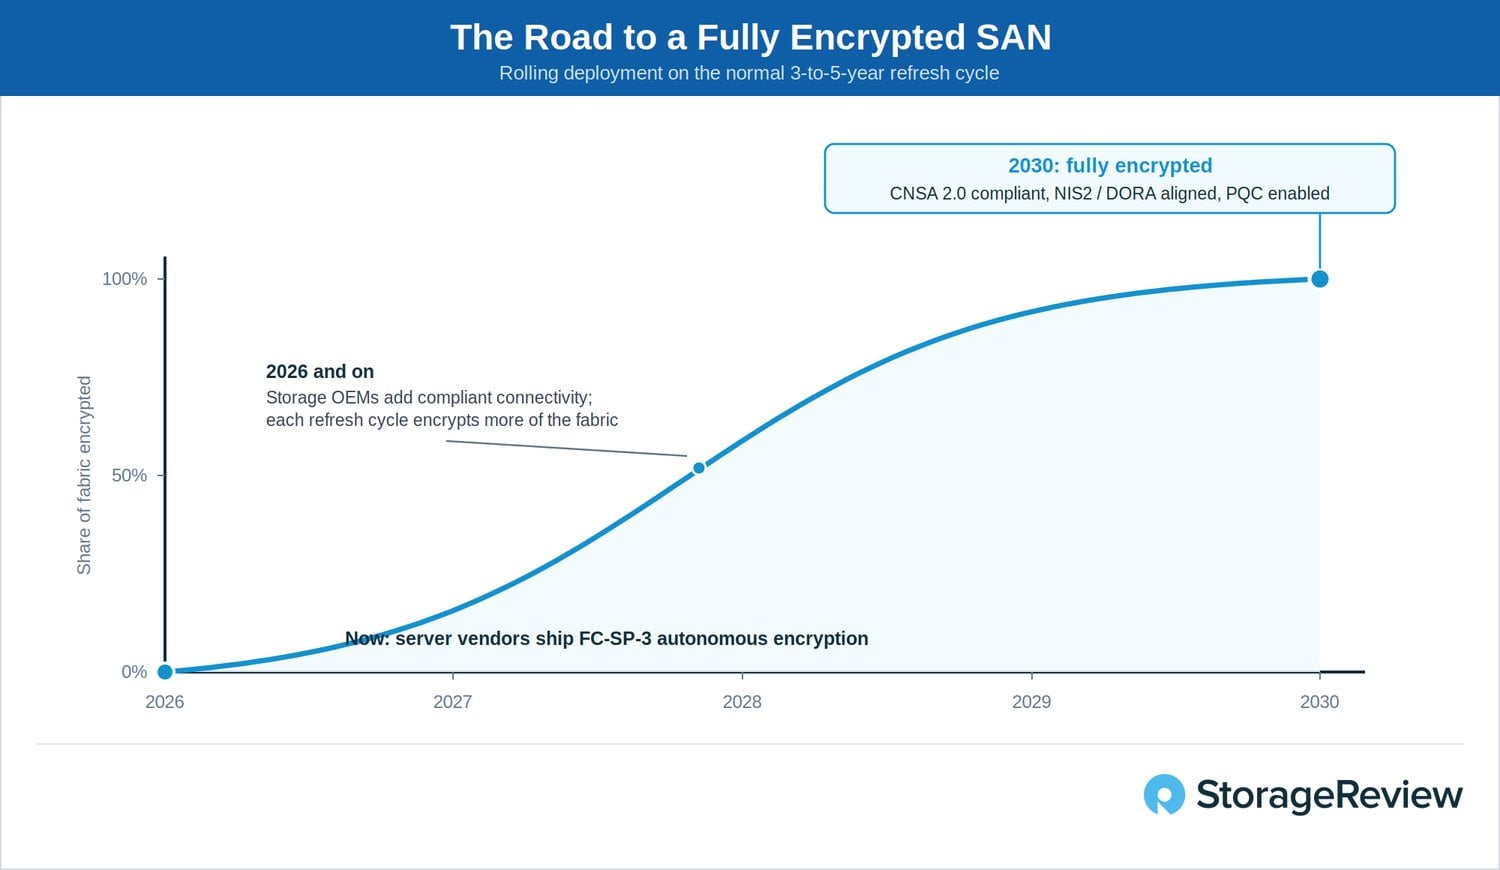
Det är det som gör den rullande implementeringen trovärdig snarare än ambitiös. Krypteringskompatibla slutpunkter förhandlar om säkerhet automatiskt och samexisterar med äldre utrustning under övergången. Revisionsläget låter administratörer verifiera beredskap före tillämpning, vilket bevarar åtkomst till verksamhetskritiska data under migreringen till starkare säkerhet. Ingen gaffeltruckhändelse krävs och inget projekt behöver schemaläggas runt ett efterlevnadsdatum. En organisation som uppdaterar sin vanliga kadens och specificerar FC-SP-3-anslutning allt eftersom anländer år 2030 med ett helt krypterat SAN som en biprodukt av den upphandling de ändå skulle göra: kompatibel med CNSA 2.0, i linje med NIS2- och DORA-krypteringspolicyer och kvantumresistent från början till slut.
Slutsats
FC-SP-3 är inte en flashig standard, och det är dess fördel. Den tar bort kryptografi som borde ha pensionerats för flera år sedan, lägger till NIST:s post-kvantalgoritmer som tillsynsmyndigheter nu kräver, och ersätter en efterlevnadsmodell som hade drivit in i absurditet med profiler byggda för interoperabilitet. Den färdiga specifikationen ligger år före de krav den uppfyller, inom den uppdateringscykel som företag redan planerade. Den svåra delen av distributionen har konstruerats bort: inga switchbyten, ingen ytterligare säkerhetsinfrastruktur, ingen belastning på värd-CPU:n och ett revisionsläge som gör utrullningen observerbar innan den verkställs.
Förbehållet är att en standard är en verktygsuppsättning, inte en implementering. Ingenting krypterar sig självt; organisationer behöver fortfarande inventera sina HBA:er och lagringsflotta, specificera FC-SP-3-anslutning i kommande inköp och aktivera säkerhet när kapabla slutpunkter fyller infrastrukturen. För de reglerade branscher som är mest beroende av Fibre Channel (finans, sjukvård, allmännyttiga tjänster och myndigheter) har det arbetet en deadline oavsett om någon schemalägger det eller inte. Att skörda nu, dekryptera senare innebär att data som stulits idag redan exponeras för kvantdatorerna under nästa decennium, så varje år av okrypterad trafik har en kostnad som kommer senare. FC-SP-3 gör att det här gapet blir en upphandlingsdetalj snarare än ett projekt, och det behåller Fibre Channel vad det har varit i två decennier: den infrastruktur som reglerade branscher anförtror sig med den data de minst har råd att förlora.
För team som överväger var dessa data ska finnas, följer vår sida om de bästa lagringsmatriserna de nuvarande ledarna inom företagsmatriser, med granskade benchmarkresultat markerade separat från distributionsbevis.
FC-SP-3 Ordlista
| 3DES | Triple DES, ett äldre blockchiffer som FC-SP-3 tar bort. |
| AES-GCM, AES-CBC, AES-CTR | Lägen i Advanced Encryption Standard. GCM krypterar och integritetsskyddar data i ett svep och krävs för hantering av säkerhetsassociationer i FC-SP-3; CTR har tagits bort och nycklar under 256 bitar tas bort för GCM och CBC. |
| CNSA 2.0 | Commercial National Security Algorithm Suite 2.0, NSA:s uppsättning kvantresistenta algoritmer och distributionsdatum för amerikanska nationella säkerhetssystem. |
| CRQC | Kryptanalytiskt relevant kvantdator , en kvantdator som är kraftfull nog att bryta dagens kryptografi med offentlig nyckel. |
| CT-autentisering | Autentisering av Fibre Channel Common Transport-trafik till fabric-tjänster, transporterad i FC-SP-2 och borttagen i FC-SP-3. |
| DH-CHAP | Diffie-Hellman Challenge Handshake Authentication Protocol, Fibre Channel-autentiseringsprotokollet som parar ihop CHAP med ett Diffie-Hellman-nyckelutbyte. FC-SP-3 sänker DH-grupper under 2048 bitar. |
| DORA | Lagen om digital operativ motståndskraft, EU-förordningen som omfattar IKT-risker för finansinstitut. |
| ECC, ECDSA | Elliptisk kurvkryptografi och algoritmen för digital signatur med elliptisk kurva. FC-SP-3 håller ECDSA vid 384 och 512 bitar vid sidan av post-kvantum ML-DSA. |
| FC-PAP, FC-EAP | Fibre Channel Password Authentication Protocol och Fibre Channel Extensible Authentication Protocol, äldre FC-SP-2-autentiseringsprotokoll borttagna i FC-SP-3. |
| FCIA | Fibre Channel Industry Association, branschorganisationen som främjar och hjälper till att samordna fiberkanalstandarder och implementering. |
| HBA | Värdbussadapter, fiberkanalgränssnittskortet i en server eller ett lagringssystem. |
| HNDL | Skörda nu, dekryptera senare: fånga krypterad trafik idag för att dekryptera när en CRQC finns. |
| INCITS, T11 | Internationella kommittén för informationsteknologiska standarder och dess tekniska kommitté T11, som utvecklar fiberkanalstandarderna inklusive FC-SP-3. |
| KMIP | Key Management Interoperability Protocol, OASIS-standarden som används mellan externa nyckelhanterare och de värdar och lagringar de hanterar. |
| MD5, SHA-1, SHA-2 | Kryptografiska hashfunktioner. MD5 och SHA-1 är föråldrade och borttagna från nästan alla roller i FC-SP-3; SHA-2-familjen ersätter dem. |
| ML-DSA-87 | Modul-Lattice-Based Digital Signature Algorithm (NIST FIPS 204) vid sin starkaste parameteruppsättning, tillägger post-kvantumsignaturalgoritmen FC-SP-3. |
| ML-KEM-1024 | Module-Lattice-Based Key-Incapsulation Mechanism (NIST FIPS 203) vid sin starkaste parameteruppsättning, lägger algoritmen FC-SP-3 för postkvantnyckeletablering till. |
| 2 | Nät- och informationssäkerhetsdirektiv 2, EU:s cybersäkerhetsdirektiv för väsentliga och viktiga enheter. |
| PCC | Postkvantkryptografi , algoritmer byggda på problem som kvantdatorer inte förväntas lösa effektivt. |
| PRF | Pseudorandom-funktion, används för att härleda sessionsnycklar från en delad hemlighet. FC-SP-3 kräver SHA-2-baserade PRF:er. |
| Q-dag | Den tidpunkt då en CRQC blir tillgänglig och aktuell kryptografi med offentlig nyckel kan brytas. |
| RADIE | Fjärrautentiseringstjänst för inringning, ett protokoll för nätverksautentiseringsserver vars användning har tagits bort från FC-SP-3. |
| RSA | Rivest-Shamir-Adlemans algoritm för offentlig nyckel, en av de metoder som en CRQC kan bryta. RSA-SHA-1-signaturer tas bort i FC-SP-3. |
| SPDM | Security Protocol and Data Model, DMTF-standarden som låter en processor och en HBA intyga varandras identitet och firmware. |
Denna rapport sponsras av Fibre Channel Industry Association (FCIA). Alla åsikter och uppfattningar som uttrycks i denna rapport är baserade på vår opartiska syn på den/de produkt(er) som behandlas.
Läs mer om FC-SP-3-standarden i FCIA-webbinariet Fibre Channel Security förbereder sig för kvantresistens.



 Amazon