

Under de senaste månaderna verkar det som att de ondskefulla personer som utnyttjar ransomware för att tjäna pengar har riktat sitt fokus mot NAS-enheter. Det senaste exemplet vi såg var med QNAP och Qlocker-attacken. Även om TerraMaster nyligen uppdagade ett säkerhetsfel och Synology drabbades av attacker för några år sedan , kommer angriparna troligtvis bara att fortsätta när de första attackerna lyckas. Lyckligtvis finns det åtgärder som användare kan vidta för att mildra dessa attacker och skapa en säkrare NAS.
Varför attackera NAS-enheter?
Så frågan är, varför är NAS-enheter under attack på senare tid? Tja, dessa enheter, särskilt Synology och QNAP, handlar om enkelhet. Någon med liten eller ingen IT-erfarenhet kan konfigurera en NAS och börja använda den i princip utan utbildning. Även om detta gör det bra för hemanvändare och småföretag utan IT-resurser, lämnar det också massor av luckor i säkerheten. I slutändan är det en avvägning. Den enkla installationen kommer på bekostnad av potentiella säkerhetsproblem. Dessutom är NAS-plattformar mer eller mindre självvärdiga moln nu för tiden, att hålla sig ansluten 24/7 lämnar dem öppna för en attack (om du inte är online kan du inte bli hackad på distans). W
Låt oss säkerhetskopiera för en minut
Ett av de viktigaste stegen användare kan ta är att säkerhetskopiera sina data. De flesta NAS-system erbjuder någon form av säkerhetskopiering utanför webbplatsen. Fullständiga säkerhetskopior kan vara resurskrävande men kan göras när systemåtkomsten är låg. Att lagra säkerhetskopior i molnet är vanligtvis inte lika dyrt som att hämta data, men det är bättre att betala ett av de publika molnen för att hämta dina data än att betala en lösensumma. Både Synology och QNAP erbjuder också ögonblicksbilder , eller så kan du använda något som Veeam för NAS-säkerhetskopiering . Att återställa från en extern säkerhetskopia med airgapp är det enklaste sättet att åtgärda problem med ransomware, men det löser inte attackvektorn bakom angreppet från första början.
Säker NAS Steg 1: Inaktivera konsolåtkomst
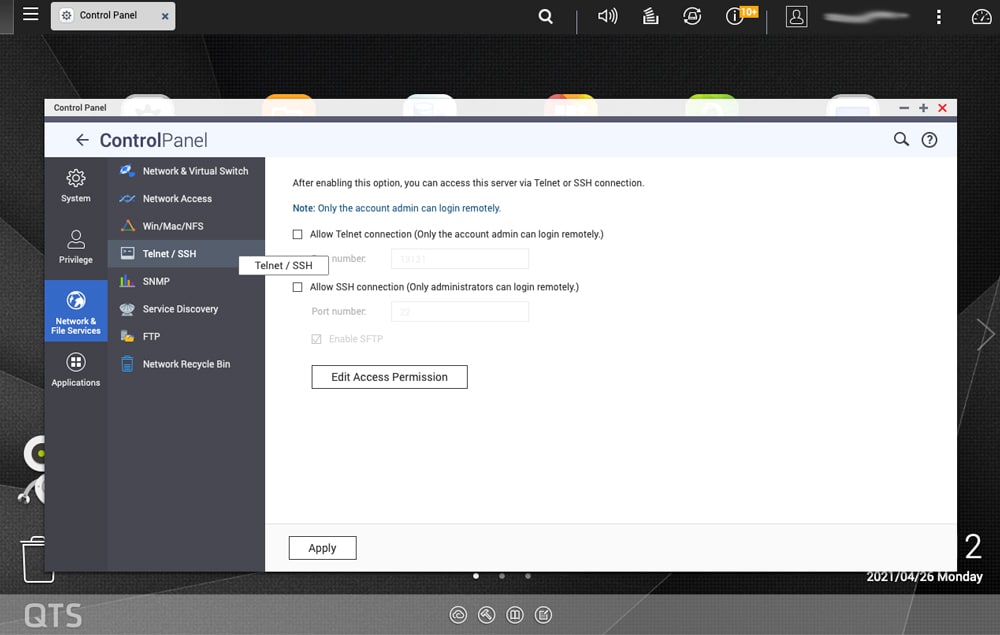
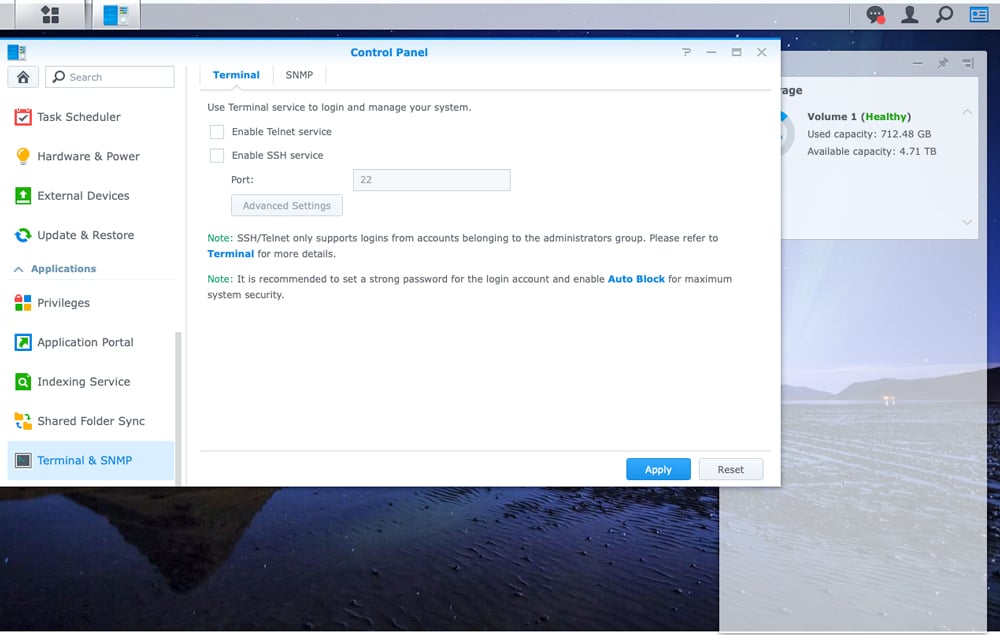
Som vi sa, de flesta moderna NAS är små små moln. Detta är bra för användarvänligheten, men dåligt för säkerheten. Det första steget vi måste ta är att knäppa upp dem för att gå mot en säkrare NAS. Detta görs genom att inaktivera telnet och SSH så att det inte längre finns konsolåtkomst.
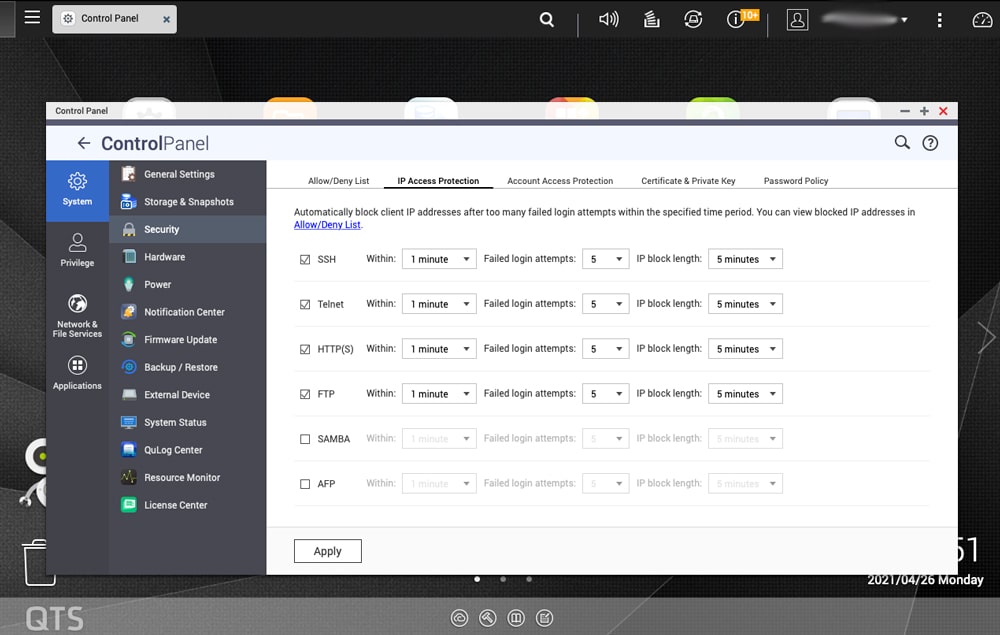
För en QNAP skulle du gå till Kontrollpanel>Säkerhet>IP-åtkomstskydd. Power-användare älskar konsolåtkomst, det är en stor dörr som är öppen som inte behöver vara om den inte används.
För en Synology skulle du gå till Kontrollpanelen>Terminal&SNMP>Terminal. Här kan du inaktivera SSH och telnet.
Säker NAS Steg 2: Aktivera automatisk blockering
Folk skulle bli förvånade över att veta hur ofta NAS-enheter "hackas" av någon som bara gissar användarnamnet och lösenordet. Den mesta åtkomsten idag är bara botfarmar som gissar lösenord om och om igen i brute force-attacker. Ett enkelt sätt att förhindra detta, och att komma ett steg närmare en säker NAS, är genom att aktivera autoblockering.
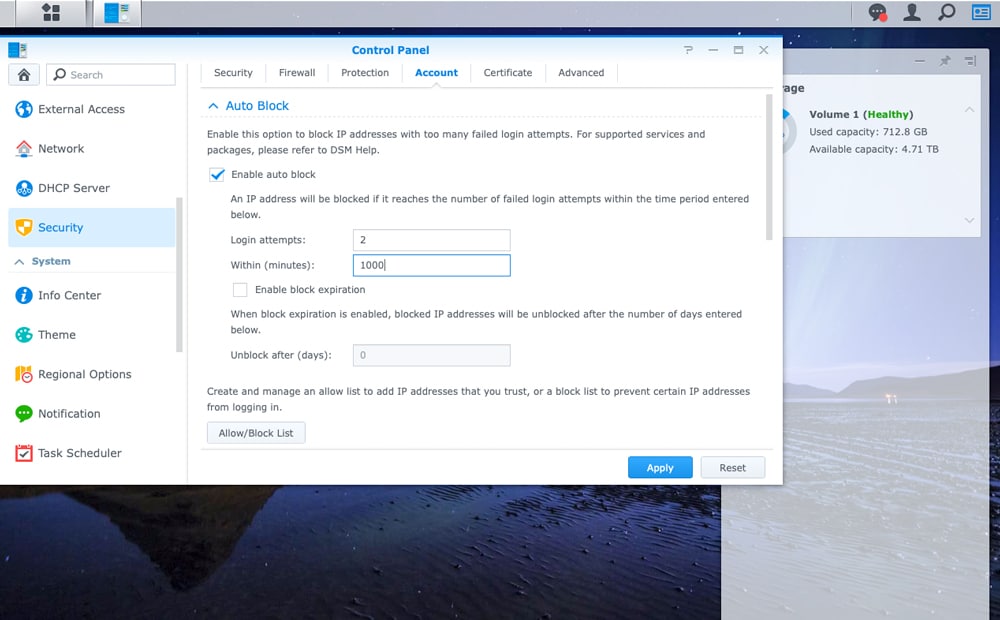
Automatisk blockering blockerar en IP-adress med för många misslyckade inloggningsförsök. Användare kan ställa in hur många försök de vill tillåta (tänk på att du kan ange fel användarnamn och/eller lösenord själv). Ett sätt vi gillar att distribuera Synology i det vilda är två misslyckade inloggningsförsök över 5000 minuter och du är avstängd för alltid. Den enda lösningen är att logga in lokalt på NAS:en och ta bort den IP:n från den svarta listan.
För Synology skulle du bara gå till Kontrollpanelen>Säkerhet>Konto. Auto Block bör vara högst upp. Aktivera det och lägg sedan in de försök du vill tillåta inom en tidsram för att utlösa ett block.
Med QNAP behöver man gå till Kontrollpanel>Säkerhet>IP-åtkomstskydd och ställa in försöken där.
Säker NAS Steg 3: Inaktivera Ta bort oanvända appar
För ungefär ett decennium sedan fanns det en marknadsföringskampanj som berättade för oss att det fanns en app för allt (eller snarare någon skulle säga något följt av, det finns en app för det). Nu finns det och det finns massor av appar som täpper till våra telefoner, surfplattor och nu våra NAS-enheter.
Mycket av det här är gratis och coolt och om vi bara hade 30 minuter extra om dagen skulle vi göra något med det. Men det gör vi inte. Oanvända appar (vissa av tvivelaktig kvalitet och kontroll) på din NAS bör tas bort eller inaktiveras för att förhindra säkerhetshot.
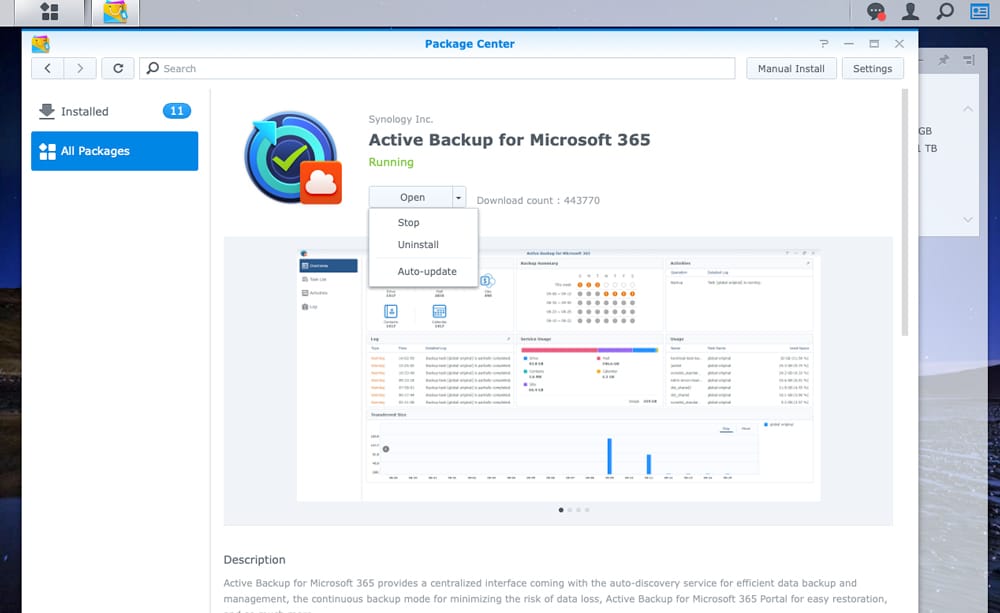
Med Synology behöver du helt enkelt gå till paketcentret, klicka på appen och det finns en rullgardinsmeny bredvid Öppna där du kan välja Stoppa eller Avinstallera.
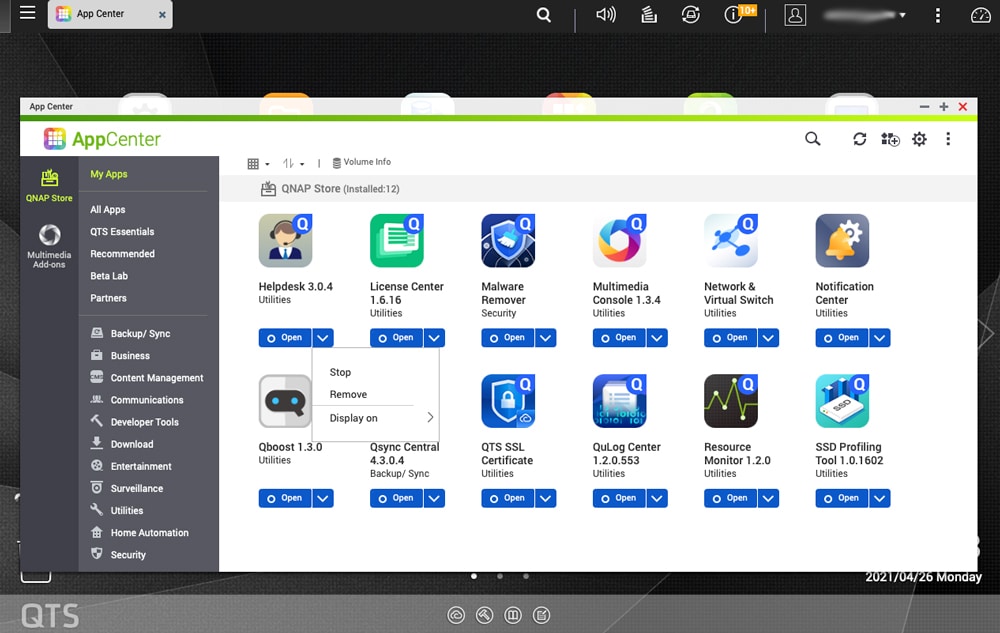
För QNAP gå till App Center och öppna rullgardinsmenyn bredvid appen du vill stoppa eller ta bort.
Bonus: Använd inte Admin som användarnamn
Det här verkar enkelt, men väldigt få gör det hemma eller ens i datacentret. När du konfigurerar en NAS skapas ett standardkonto, vanligtvis med "Admin" som användarnamn. De flesta lämnar det och ändrar bara lösenordet. Det är en trevlig känsla att tänka att jag är administratören . Men det här tar bara bort en del av arbetet från skurkaktiga aktörer och är det enklaste av allt när det gäller att skapa en säker NAS.
En lösning är att skapa en ny användare med dina referenser och sedan ta bort eller inaktivera det ursprungliga administratörskontot. Eller ibland kan du byta namn på administratörskontot till något annat. Hur som helst, genom att ta bort användarnamnet från ekvationen måste hackare arbeta mycket hårdare för att gissa både användarnamnet OCH lösenordet.
Utgående Tankar
Ransomware-attacker mot NAS-system ökar, men du kan vidta åtgärder för att skydda dig själv genom att distribuera en säkrare NAS. Ovanstående garanterar inte att du kommer att vara säker från en ransomware-attack, men de kommer säkert att hjälpa mycket.


 Amazon