

Med lanseringen av Proxmox VE 7.1 kommer en mängd imponerande nya eller förbättrade funktioner, några av de mest imponerande är säkerhetsrelaterade. Vissa av dessa funktioner är nya och spännande, och andra är helt enkelt uppdateringar för livskvaliteten som gör det enklare än någonsin att använda bättre säkerhetsrutiner. I den här artikeln gör vi en djupdykning i några av de senaste säkerhetsförbättringarna och uppdateringarna för Proxmox VE 7.1.
Proxmox VE 7.1 Security – TPM och UEFI Secure Boot
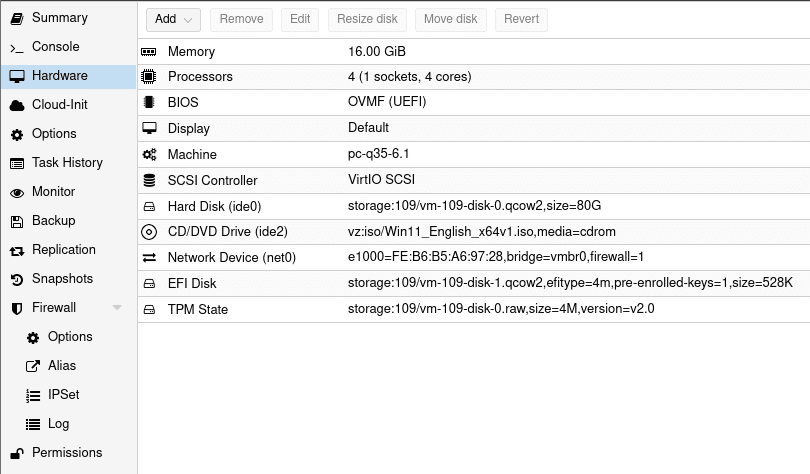
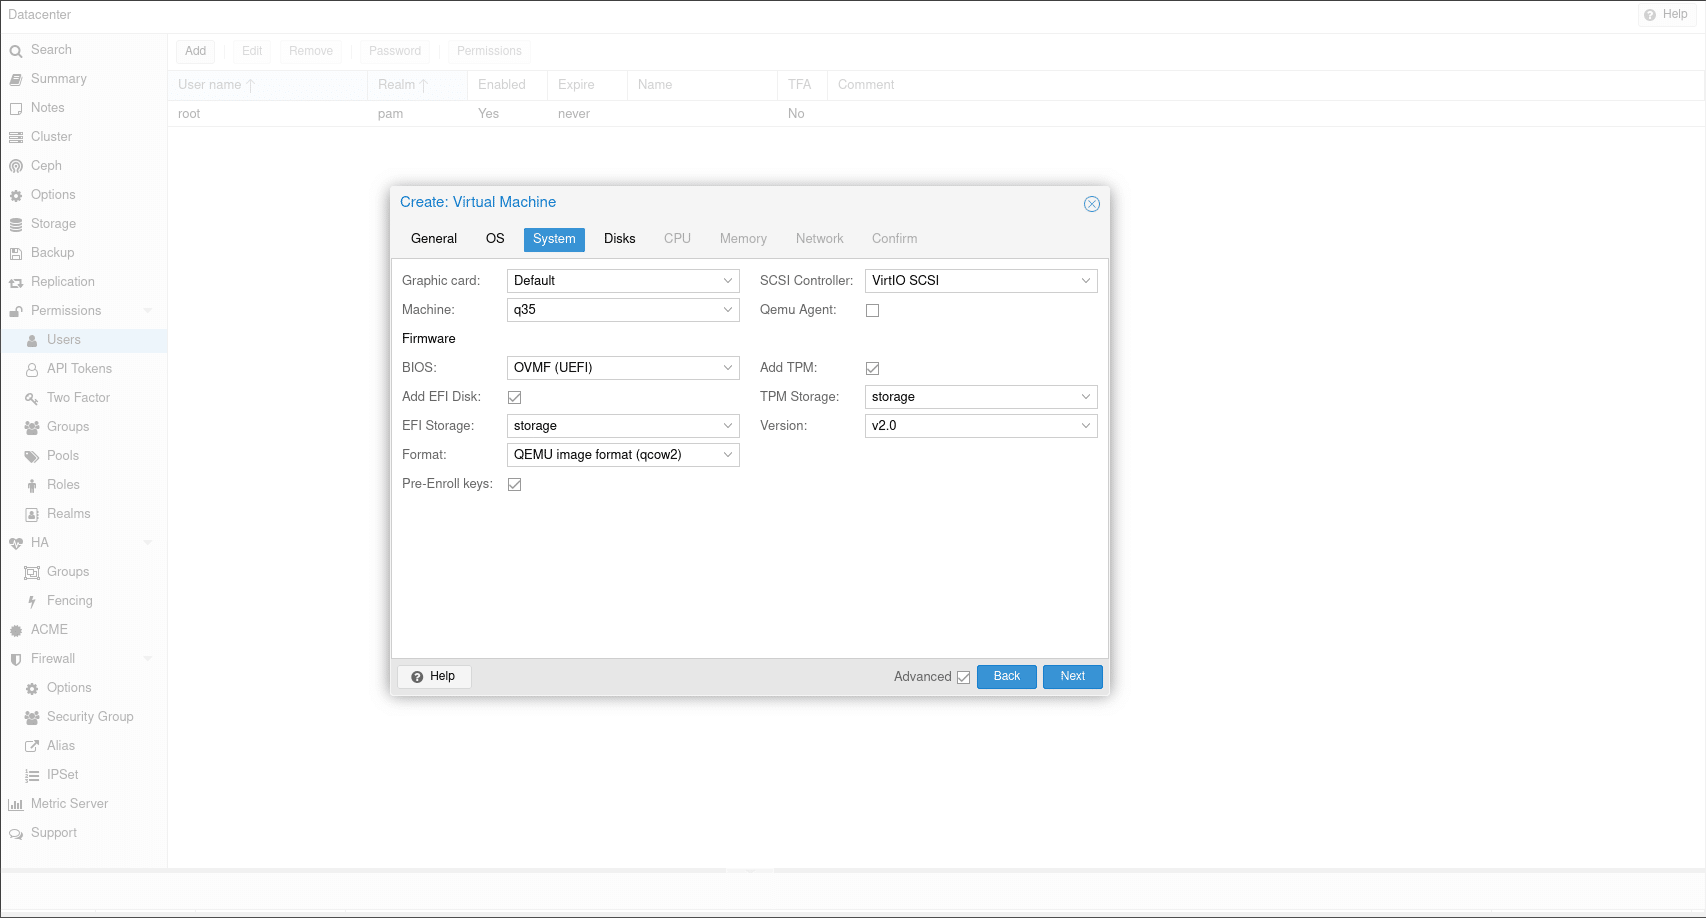
Den mest anmärkningsvärda säkerhetsfunktionen i den här uppdateringen är officiellt stöd för Trusted Platform Module (TPM) 2.0. Innan uppdateringen var det möjligt, men det krävde installation av paket från tredje part. TPM 3 låter användaren installera operativsystem som kräver det, eller helt enkelt dra nytta av det, framför allt Windows 2.0. För att lägga till TPM när du skapar en virtuell dator, aktivera den, välj din lagring och välj vilken version du vill ha.
 Det är lika enkelt att lägga till en TPM-modul till en redan existerande virtuell dator, välj hårdvarufliken på din virtuella dator och lägg till en TPM State-komponent. Därifrån väljer du helt enkelt lagringen den ska ligga på och väljer TPM-versionen.
Både Linux och Windows kan dra fördel av TPM 2.0, den kan användas för att lagra nycklar för diskkryptering, som en slumptalsgenerator och mer. Att Proxmox har stöd för det öppnar upp för många dörrar när det kommer till utveckling och testning.
Dessutom har Proxmox nu säker startfunktion inbyggd i användargränssnittet. Nyskapade virtuella datorer har möjlighet att aktivera nämnda funktion, med ett alternativ för förhandsregistrering av Microsoft och populära Linux-distributionsnycklar.
Tvåfaktorautentisering
Den nya uppdateringen innehåller också betydande 2FA-livskvalitetsförbättringar. Först och främst är tillägget av engångsåterställningsnycklar enormt, de fungerar som en väg till ett konto om du förlorar eller på annat sätt inte kan komma åt din 2FA-metod, oavsett om det är en YubiKey (som Proxmox stöder) eller en TOTP-app på din telefon. I grund och botten är det en lista med 10 koder som endast kan hämtas vid generering som du kan mata in i stället för en 2FA-metod; när de väl har använts kan de inte användas igen. Alternativet att endast använda engångsåterställningsnycklar som din enda 2FA-metod finns också, men i verkligheten är det förmodligen ett mycket dåligt val.
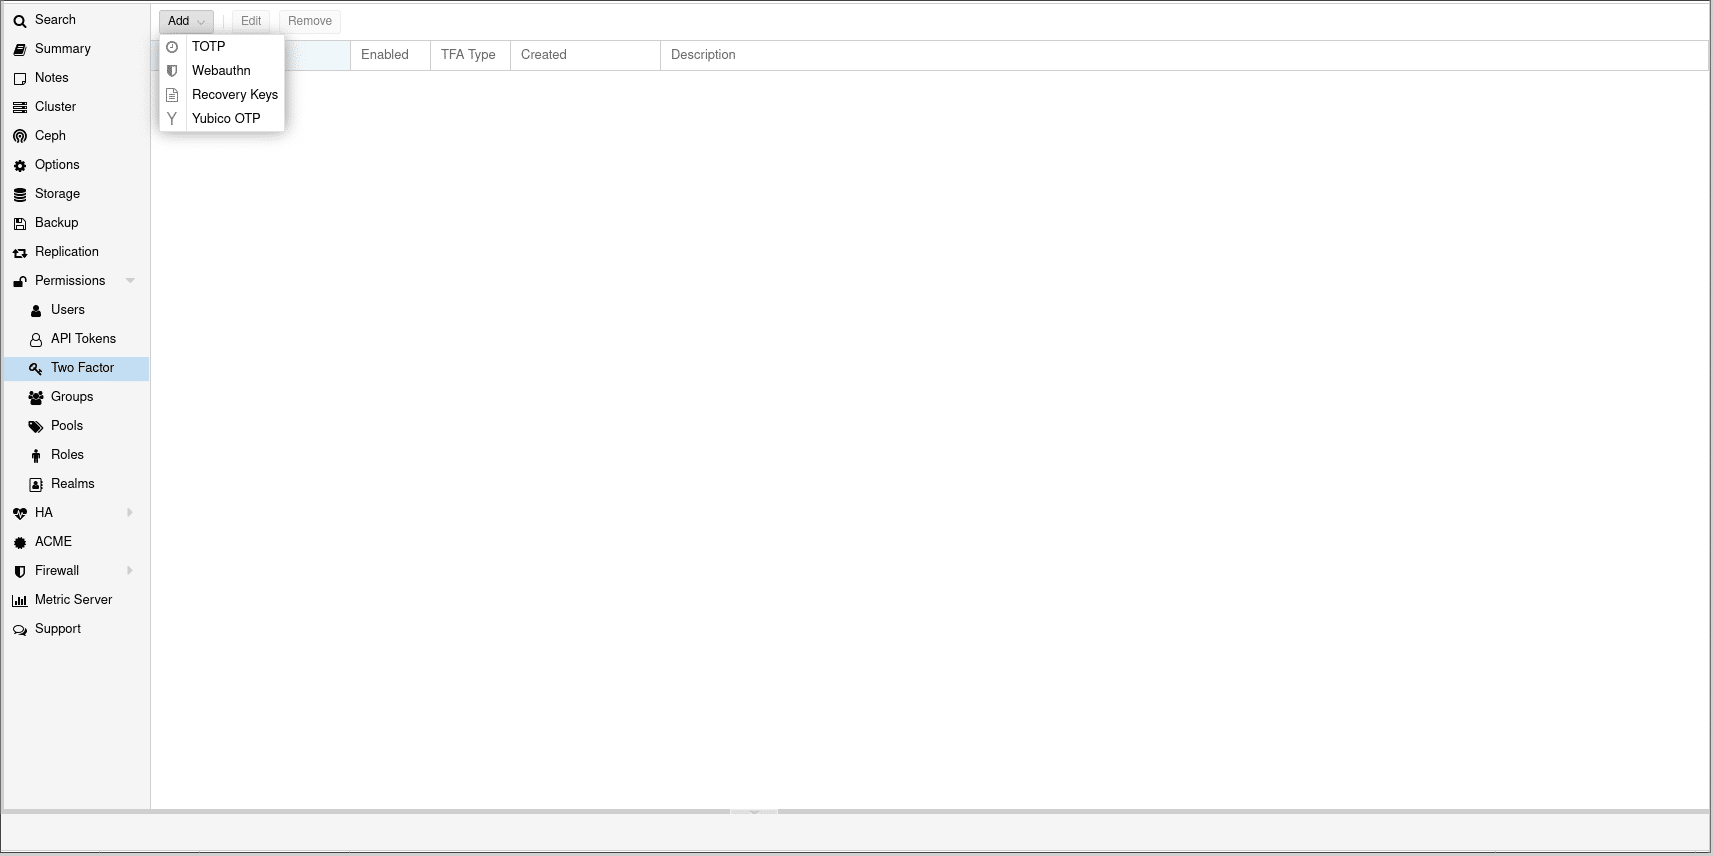 Dessutom innehåller uppdateringen stöd för flera 2FA-metoder, så att du kan använda en YubiKey, TOTP eller till och med, som tidigare nämnt, engångsåterställningskoder för att logga in.
Genom att kombinera detta med att skapa användare och grupper blir 2FA ett mycket kraftfullt verktyg för att skapa säkra och åtkomstbaserade behörigheter i din miljö. Detta kan till och med tas längre med Realms, vilket gör att du kan införliva en LDAP- eller OpenID-server, överlämna autentisering till Active Directory, OpenLDAP eller OpenID Connect, beroende på dina behov.
Proxmox VE 7.1 Security – 2FA Walk Through
För att skapa en användare som du kan logga in med finns det två Realms att välja mellan:
- Använder Proxmox VE-autentiseringsserver
- Använder Linux PAM-standardautentisering
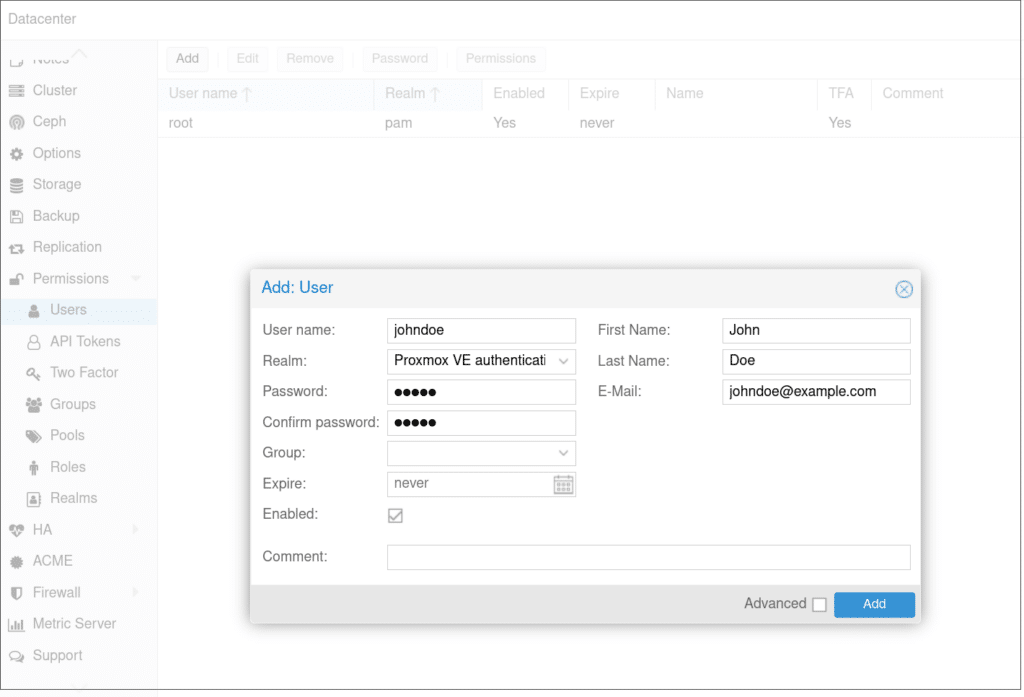
Båda har sina egna fördelar och nackdelar. Om du väljer att använda PAM måste du skapa en motsvarande Linux-användare på servern. Om du har ett befintligt system på plats fungerar det bra. Om du väljer att använda Proxmox VE-autentiseringsservern delas användaren över ALLA servrar i Proxmox Datacenter och kräver INTE en motsvarande Linux-användare. Dessutom är de identiska för våra syften.
För mina användningsfall fungerar Proxmox VE-autentiseringsservern bäst, men du är fri att välja vad som passar dina behov. Jag kommer att skapa en användare som heter John Doe, med ett lösenord jag kan komma ihåg.
Därefter navigerar jag till 2FA-sidan och lägger till TOTP-autentisering.
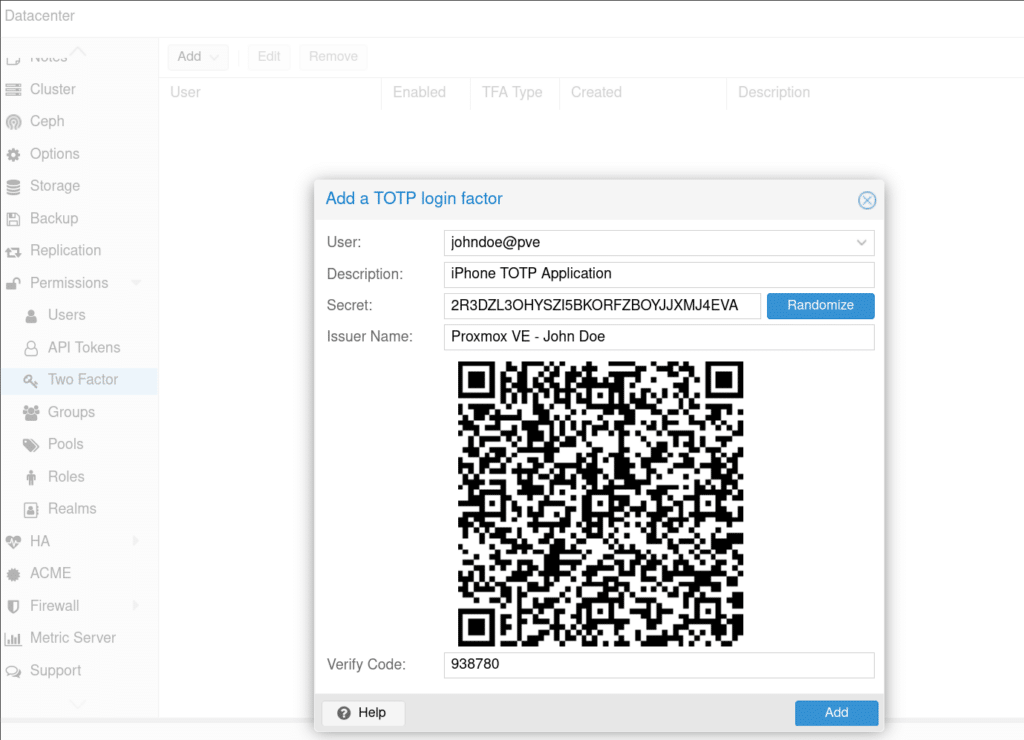
Och äntligen kan jag testa att det fungerar.
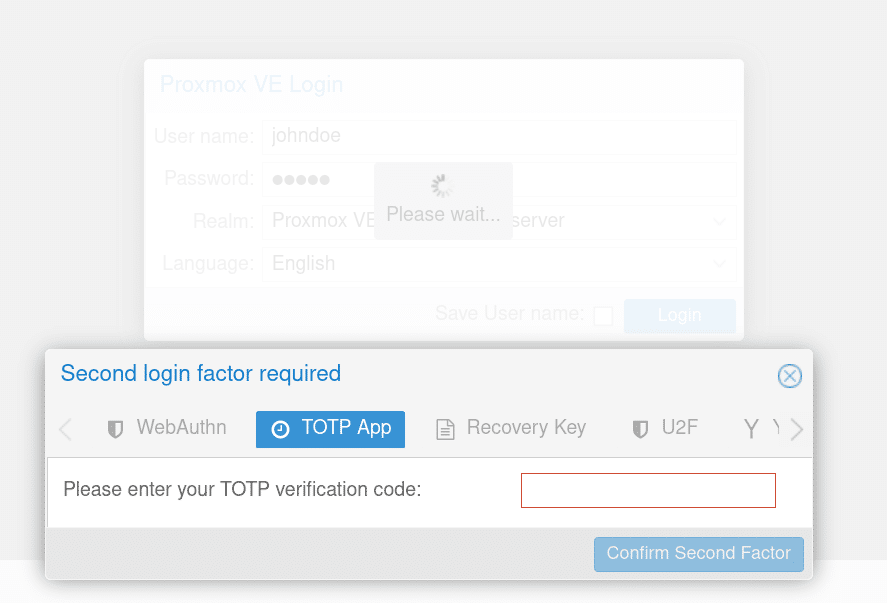
Slutsats
Den här uppdateringen medförde många nya funktioner och förbättringar , men säkerhetsfunktionerna i Proxmox VE 7.1 är de mest framstående av dem enligt min mening. Det är lätt att förstå varför Proxmox används av både branschfolk och hemmafixare, eftersom deras team fortsätter att producera kvalitetsarbete. Deras tillägg av TPM, Secure Boot och 2FA-förbättringar är inget undantag.


 Amazon