

Actifio 已委託 IDC 研究企業如何控制其關鍵數據,查看副本數據。 研究發現,三分之二的公司未能達到數據控制的最佳實踐標準。 通過這項研究,Actifio 還宣布其企業客戶數量急劇增長,因為 Actifio 的虛擬數據管道技術旨在更好地控制和更好地訪問關鍵數據。
儘管廣為人知,但備受矚目的安全漏洞企業在很大程度上仍然容易受到攻擊,因為數據副本可用於收集機密信息。 隨著生產數據呈幾何級數增長,企業努力確保數據安全且可訪問。 部分數據保護會產生大量副本數據(IDC 估計消耗高達 60% 的 IT 存儲硬件和基礎設施預算),這反過來又使那些試圖惡意訪問數據的人成為更多目標。 這些數據不僅難以保護,許多公司也難以跟踪。
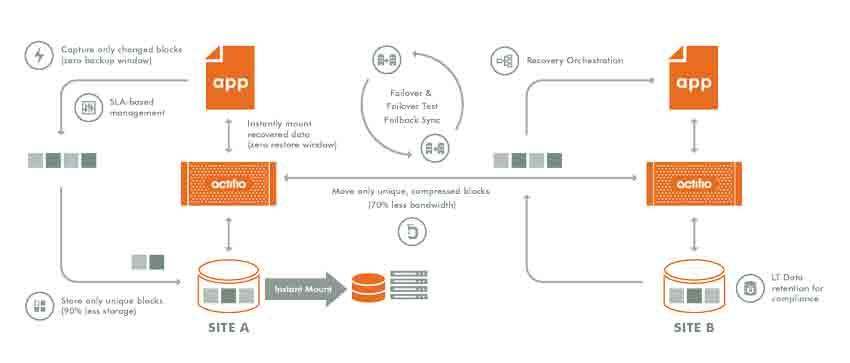
由於 Actifio 能夠直接從生產應用程序捕獲數據,在其最安全的環境中管理該數據的單個“黃金主”副本,然後使用虛擬副本來維護可訪問性和控制,因此其客戶數量有所增加。 虛擬化副本數據限制了它的增殖和可用性。
該研究的其他發現,“數據控制中的常見差距:使用最佳實踐識別、量化和解決它們”包括:
- 三分之二的企業未能達到數據控制的最佳實踐標準,而且幾乎沒有企業能夠在整個數據安全策略範圍內保持一致
- 77% 的受訪組織未能在測試/開發階段屏蔽敏感數據,這顯著增加了數據洩露的威脅
- 政府在實施數據控制政策方面總體表現最佳; 教育部門是最弱的
- CIO 是實施數據控制/安全政策的核心——政策僅在 34% 的時間裡臨時應用
- 一個典型的組織擁有 375 個數據副本,每個副本都包含敏感信息,因此增加了遭受攻擊的風險


 Amazon