

Datadobi 已在 StorageMAP 中正式推出資料存取治理 (DAG) 功能,使企業能夠了解哪些使用者可以存取其非結構化數據,以及這些存取權限是否符合企業策略。 DAG 可顯示分散的非結構化資料環境中的存取權限,以便管理員能夠偵測權限不一致的情況、降低網路安全風險並大規模地實施資料治理。
權限可見性與安全暴露控制
Datadobi 將 DAG 定位為其資料儲存管理服務 (DSMS) 系統的第一階段,該體系涵蓋從可見性到理解、決策和執行的整個過程。這項功能於今年 2 月以「資料存取審查」的名稱面向 StorageMAP 客戶推出早期存取計畫。 Datadobi 表示,這些早期訪問客戶發現,他們對哪些關鍵資料集已揭露以及誰可以存取這些資料集缺乏了解。該公司列出了 DAG 的三個用例:保護敏感資料並降低資料外洩的影響、維護記錄合規性以及透過併購和資產剝離管理風險。
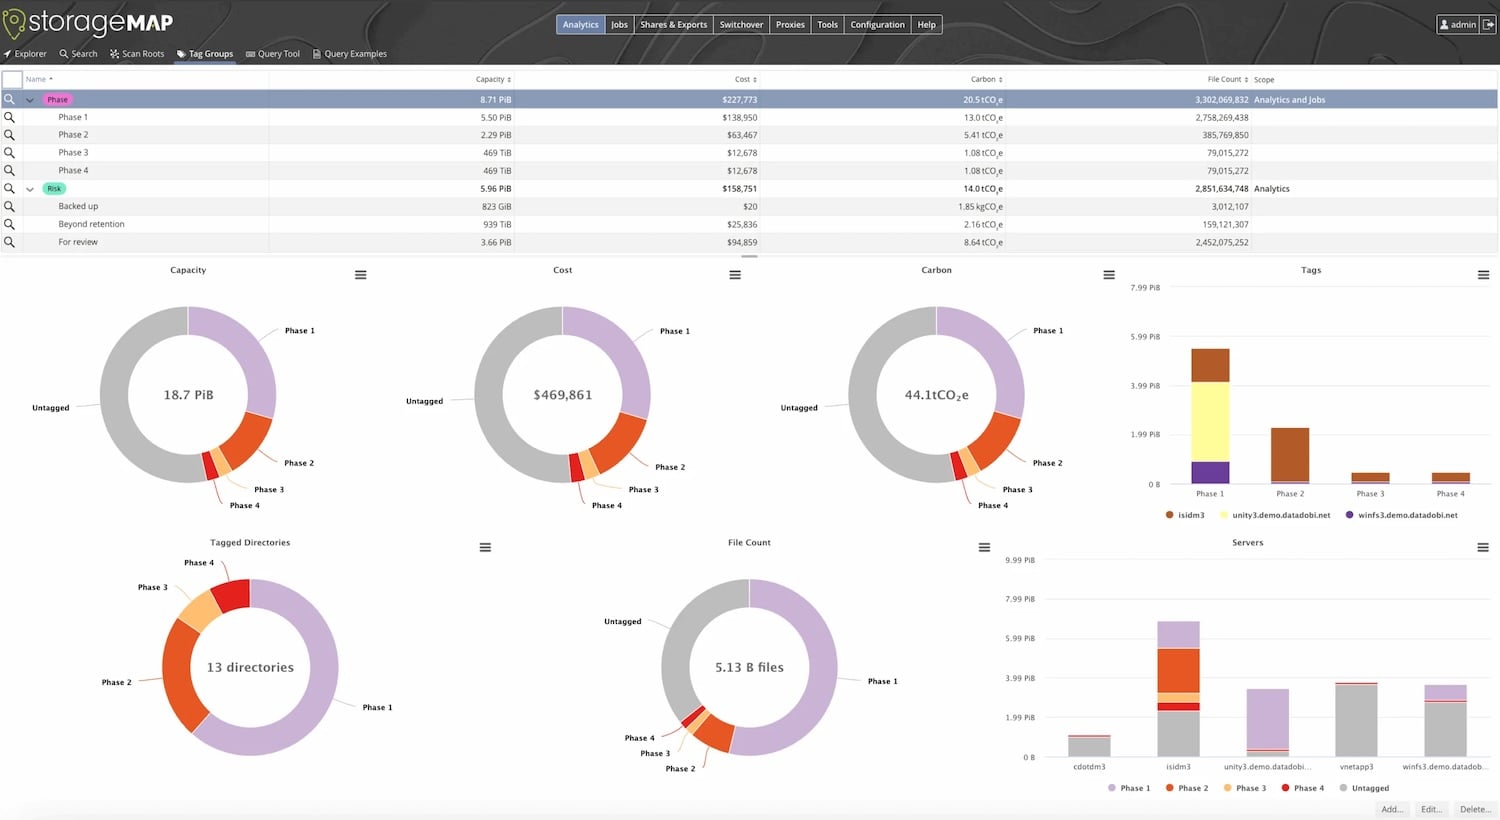
DAG 在 StorageMAP 中的位置
DAG擴展了StorageMAP在資料發現、分類、風險評估、生命週期管理和AI資料就緒方面的現有功能。 Datadobi表示,這些功能共同幫助企業發現自身擁有的數據,使其與業務價值和風險要求相匹配,並根據策略在整個環境中採取行動。我們上次報道平台是在2022年,當時Datadobi為StorageMAP新增了孤立資料管理功能。
「非結構化數據是目前企業面臨的所有重大挑戰的核心,包括人工智慧準備、網路彈性、成本管理和合規性。但如果企業無法查看或控制數據,就無法應對這些挑戰,」Datadobi 聯合創始人兼首席營收長 Michael Jack 表示。 “數據存取治理能夠讓團隊了解誰有權訪問哪些數據,識別風險所在,並採取措施來控制非結構化數據。”


 Amazon