

勒索軟體攻擊持續困擾著各種規模的企業,預計2021年造成的損失將超過20億美元。昆騰(Quantum)的Scalar i3和i6磁帶庫現提供一套針對磁帶儲存資料的三級遞增保護系統。這三級保護分別是Active Vault、邏輯磁帶阻塞和勒索軟體攔截,它們無需人工幹預即可遠端啟動,旨在保障資料完整性和網路安全。本文重點介紹昆騰的勒索軟體攔截技術,因為它是第一個在磁帶庫內部的資料磁帶和機械手臂系統之間建立物理隔離的技術。
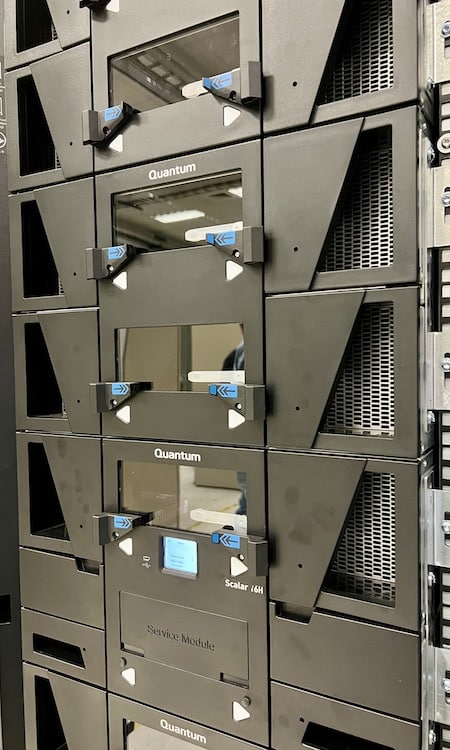 Quantum Scalar i6H 磁帶庫
為了更好地理解勒索軟體防護的重要性,據估計,2021年平均每10秒鐘就有一家企業遭受勒索軟體攻擊。預計2022年這種情況不會有所緩解。除了勒索軟體攻擊造成的經濟損失外,對企業聲譽的損害也十分巨大,而且可能無法挽回。研究表明,超過65%的受攻擊企業遭受了重大的收入損失,其中超過50%的企業聲譽受損,導致員工失業。網路犯罪日益猖獗,犯罪分子甚至利用虛假的「服務台」來獲取更快、更方便的攻擊手段。
那麼 Quantum Scalar Tape 系統如何保護企業數據免受潛在的勒索軟件攻擊? 磁帶備份當然不是新事物,以前使用磁帶作為備份介質有一個缺點。 傳統上,離線移動磁帶意味著將它們從自動磁帶庫中物理導出,並讓操作員將它們帶到安全位置的容器中。 該練習很容易出錯,磁帶可能會在此過程中被錯誤歸檔、丟失或造成物理損壞,更不用說使用第三方供應商的成本了。
可以安全地假設勒索軟件攻擊將會發生,如果成功,可能會導致巨大的經濟損失以及對組織聲譽的打擊。 關鍵是要在對運營影響很小的情況下迅速恢復,並希望遠離晚間新聞。
昆騰開發了一組功能來應對勒索軟件攻擊的影響。 在實際環境中了解技術應用程序之前,了解這些技術至關重要。 下面是對每一個的總結,並闡明了主要優勢和用例。
量子主動保險庫
在安全層級中,Active Vault 功能可被視為「一級」安全防護。 Active Vault 允許將磁帶移至安全性、隔離的庫內分區,該分區不與任何網路連接,且對任何應用程式或網路都不可見。 Active Vault 為儲存在活動分割區中的磁帶提供了額外的安全保障,即使磁帶庫遭到駭客攻擊,資料外洩的風險也極低。 Active Vault 可與任何應用程式配合使用,並消除了手動處理磁帶或將其從磁帶庫中移除所帶來的固有風險。
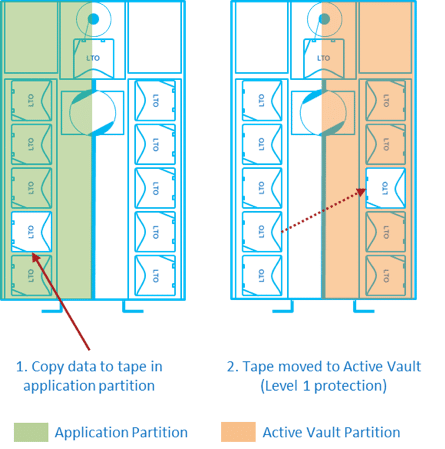
Active Vault 軟件許可證提供了一個氣隙數據副本,該副本也受到保護免受人為錯誤的影響。 此外,它還提供在圖書館內部創建一個完全脫機且無法訪問的保險庫,從而創建一個安全的“無勒索軟件”分區。 自動化的館內保管消除了手動處理或運輸磁帶的複雜性,大大降低了磁帶損壞、污染或人為錯誤的可能性。
為防止“位腐爛”並確保保管庫數據在需要時可讀且完好無損,如果需要,可以使用稱為企業數據生命週期管理的可選功能主動掃描 Active Vault 分區中的磁帶以查找介質錯誤( EDLM)。 也許最重要的是,Active Vault 分區可以使用磁帶庫中的未授權插槽,從而進一步降低存儲磁帶的成本。 庫操作員可以使用 Scalar 遠程 GUI 從 Active Vault 分區中刪除磁帶並將它們返回到應用程序分區。
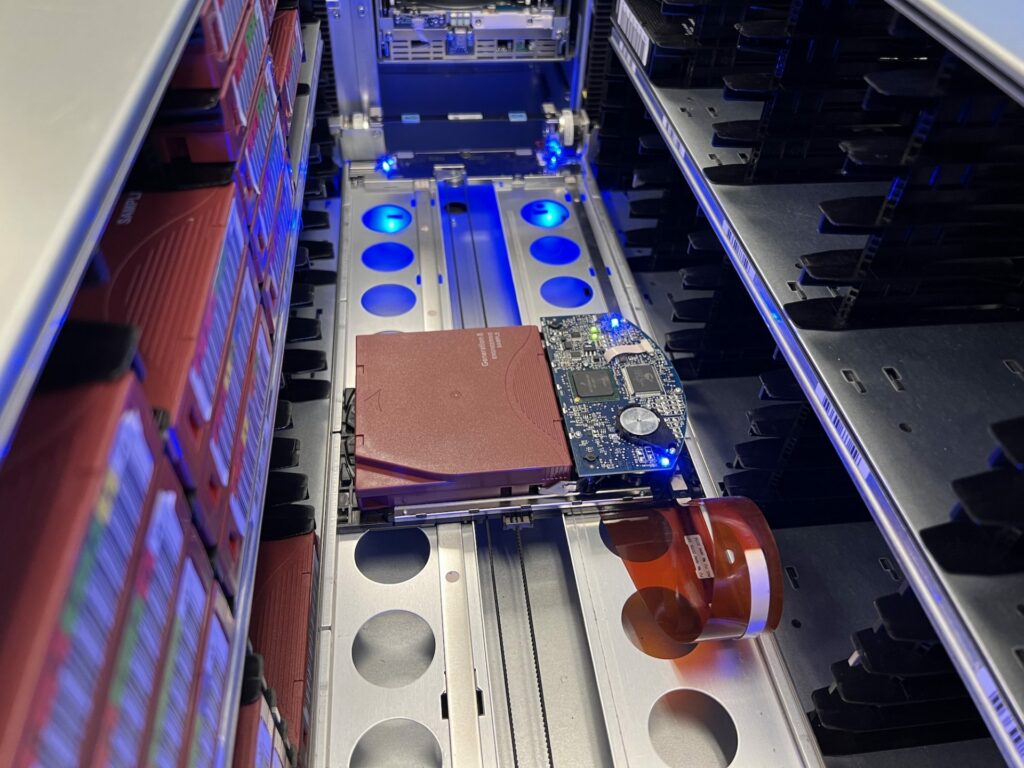 Quantum Scalar 機器人將磁帶移動到活動保管庫分區
邏輯磁帶阻塞
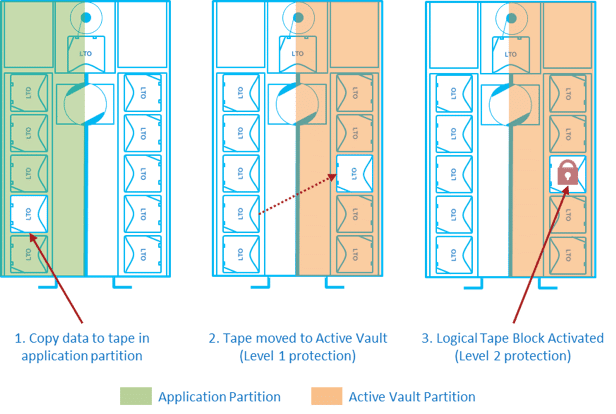
邏輯磁帶阻塞與 Active Vault 協同工作,代表安全層次結構中的“第 2 級”。 由於可以使用遠程 GUI 將磁帶從 Active Vault 分區中移出,因此老練的遠程攻擊者仍然可以訪問它們的可能性很小。 邏輯磁帶阻塞可以防止這種情況。
邏輯磁帶封鎖技術透過在磁帶盒上設定基於軟體策略的封鎖區塊,阻止將磁帶移出活動庫分區(例如移至磁碟機)的後續請求,從而在活動庫之上提供額外的安全性。要存取被封鎖的磁帶,必須將磁帶盒從磁帶庫中彈出,然後重新插入,這就要求操作員必須親臨磁帶庫現場。邏輯磁帶封鎖技術可以單獨使用,但最好與活動庫和勒索封鎖技術結合使用,以提供最佳的安全性。
勒索塊
所有軟件都可能存在漏洞。 沒有任何軟件可以保證 100% 防黑客。 邏輯磁帶塊是在軟件中實現的,因此遠程攻擊者有可能克服它並獲得攻擊拱形磁帶的能力,但可能性很小。 Ransom Block 通過創建任何遠程攻擊都無法克服的物理氣隙,完全消除了這種可能性。
Ransom Block 採用了一種簡單而獨特的設計理念,在磁帶上儲存的資料和聯網的磁帶庫之間建立起一道實體屏障。磁帶庫中的磁帶放置在磁帶盒中。當 Ransom Block 在某個磁帶盒上被啟動時,Quantum 的這項正在申請專利的設計會將磁帶盒部分彈出,這樣在操作員手動將磁帶盒重新插入之前,機器人就無法拾取磁帶。
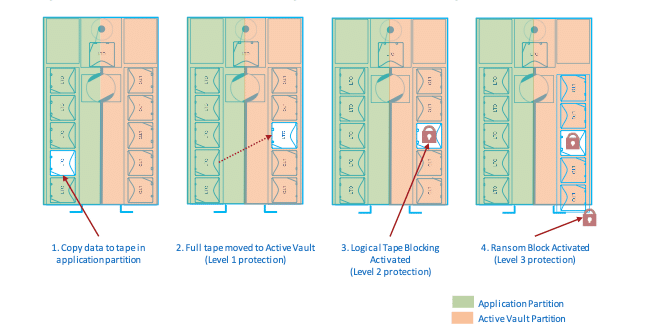
儘管部分磁帶被彈出,但機器人上的條碼掃描器仍然可以掃描磁帶條碼,使系統管理員能夠定期對磁帶系統進行審核,確保磁帶仍然存在。
只有當操作員(必須擁有進入磁帶庫的實體權限)重新插入磁帶盒後,磁帶才能被存取。勒索軟體封鎖提供最高等級的安全保障。它能像匯出磁帶並將其存放在保險庫中一樣,安全地保護磁帶上的資料免受遠端攻擊,但其優勢在於可以隨時驗證磁帶的存在,即使是遠端驗證。
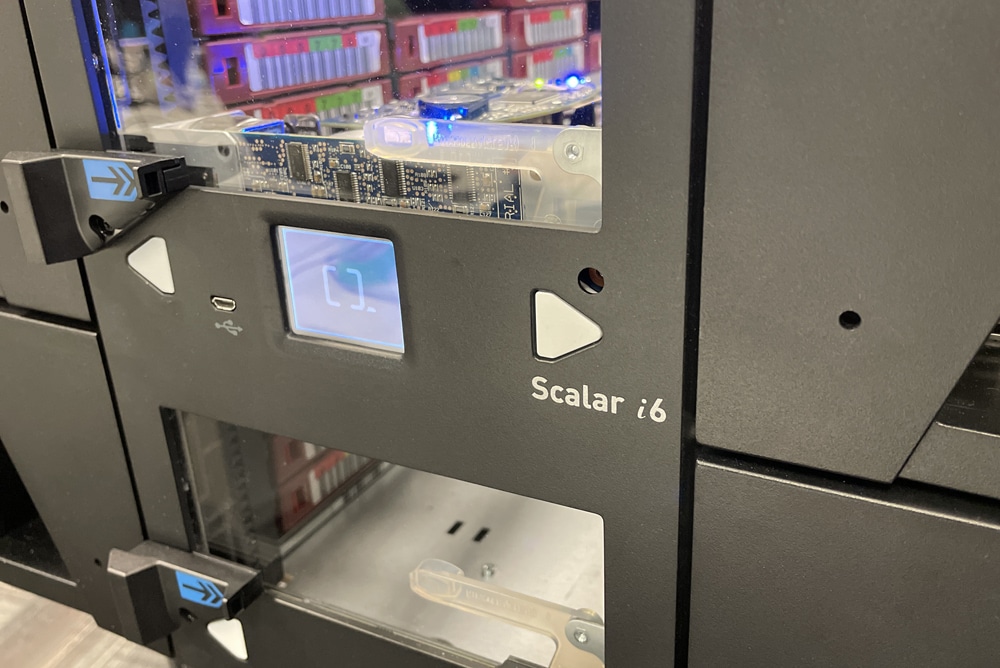
儘管 Quantum 的大部分數據保護都基於軟件,但 Ransom Block 是通過軟件啟動的,它是一種硬件解決方案。 有趣的是,Quantum 已經將此納入計劃一段時間,因為在過去幾個月中售出的 Scalar 單元已經配備了事後添加 Ransom Block 硬件所需的安裝點。
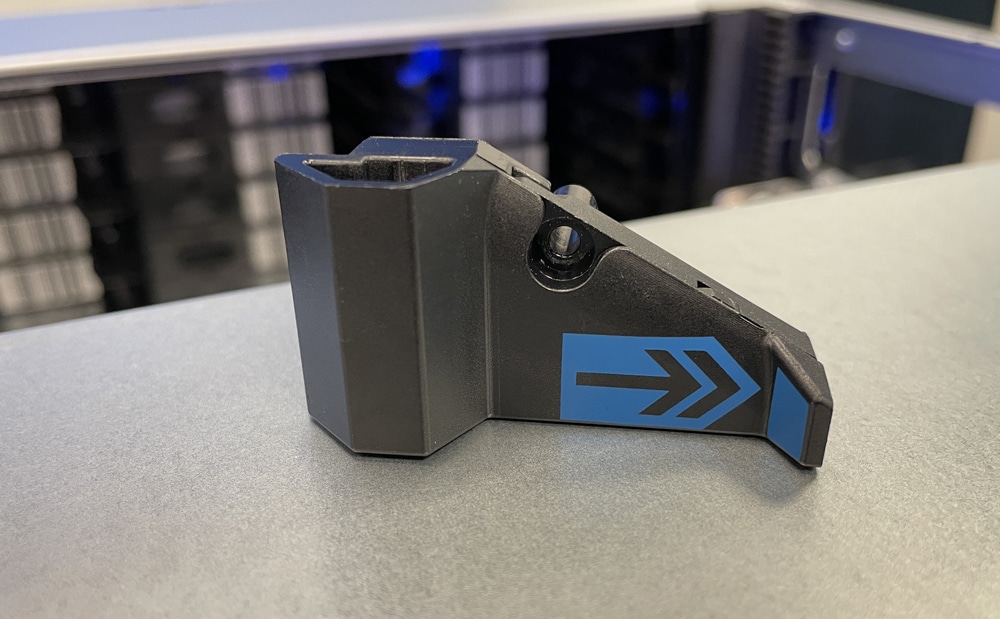
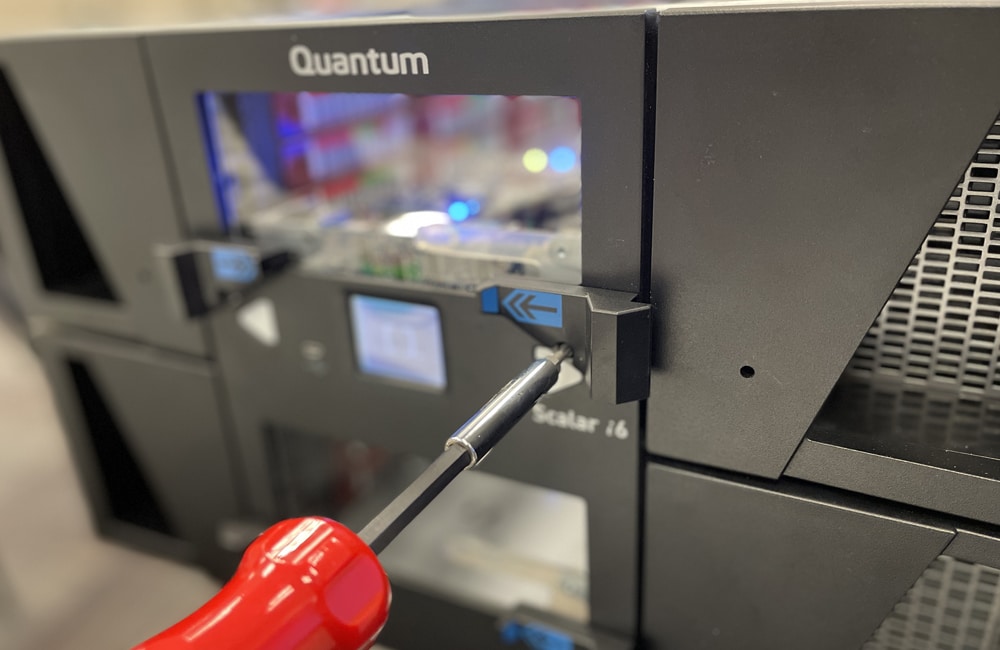
如果在首次購買後配備了 Ransom Block 套件,則添加過程非常簡單。 彈匣只需要安裝支架和釋放開關套件。 磁帶機械手已經配備好能夠啟動開關以彈出磁帶盒。 Ransom Block 止動器只是限制了彈匣的彈射距離。
備份完成後,操作員可以使用磁帶庫 GUI 選擇一個或多個磁帶盒進行“隔離”。 這會部分彈出彈匣,激活 Ransom Block。 可以將彈出設置為在 Active Vault 磁帶盒裝滿磁帶時自動發生。 為了使磁帶恢復流通,圖書館操作員從圖書館 GUI 發送磁帶盒的“導入”請求,然後將彈出的磁帶盒重新裝入磁帶庫。 此操作還會禁用這些磁帶上的邏輯磁帶阻塞。 從那裡,它返回到 Active Vault 腳本,管理員可以在其中將所需的磁帶從 Active Vault 分區移回應用程序分區。
工作原理:Veeam 和 Quantum Scalar Ransom Block
Quantum 的所有磁帶數據保護技術本身都令人印象深刻,但磁帶庫並不孤島; 他們定期與應用程序交互。 對於這個項目,我們引入了備份和恢復解決方案領域的長期領導者 Veeam。 Veeam 還與 Quantum 建立了深厚的合作夥伴關係,使合作自然而然。
Veeam 和 Quantum Scalar 的無縫集成說明保護數據免受幾乎任何破壞性攻擊是多麼簡單,但它對於保護數據免受勒索軟件攻擊也是必不可少的。 勒索軟件已成為黑客通過向公司勒索錢財來劫持數據的常用武器。 如果付款沒有到位,損失可能對企業來說是災難性的。
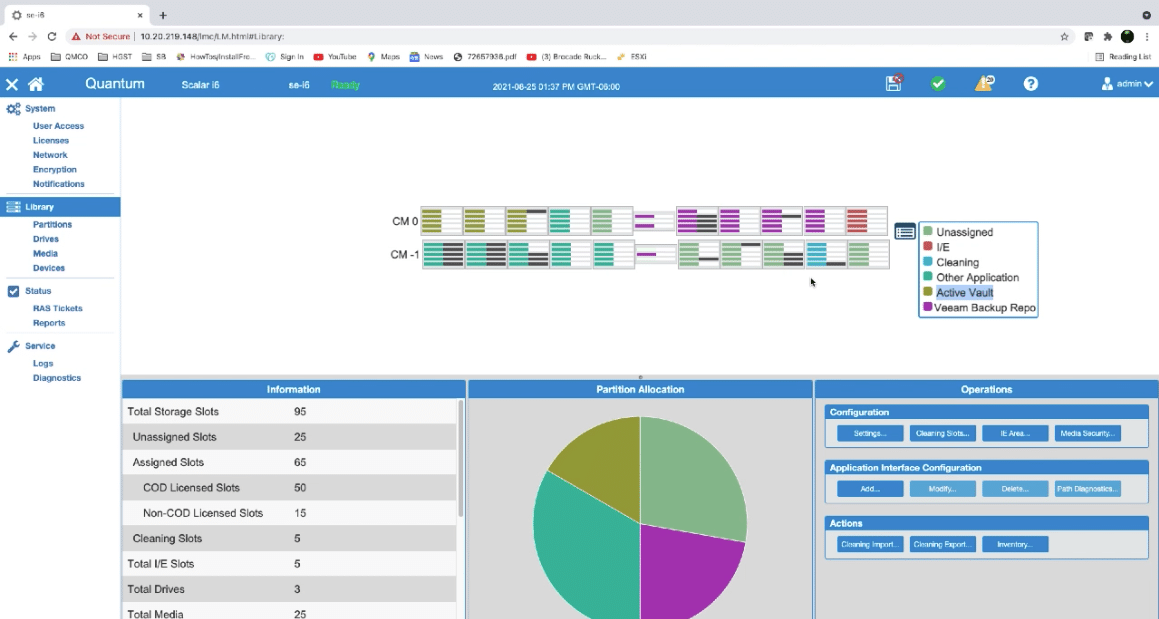
在此演示中,在 Scalar Tape Library 中創建了兩個分區:一個用於備份,另一個用於 Active Vault。 首先要看的是庫和系統中當前填充的內容。 磁帶庫的圖形用戶界面顯示安裝了哪些磁帶以及它們是如何分配的。 在系統中導航簡單直觀。
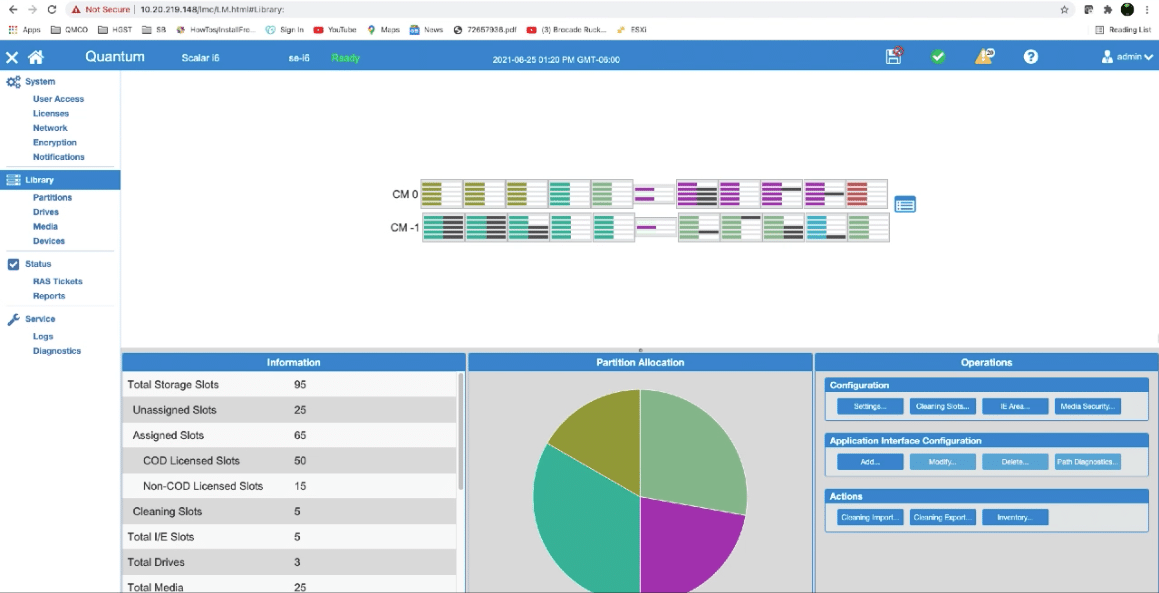
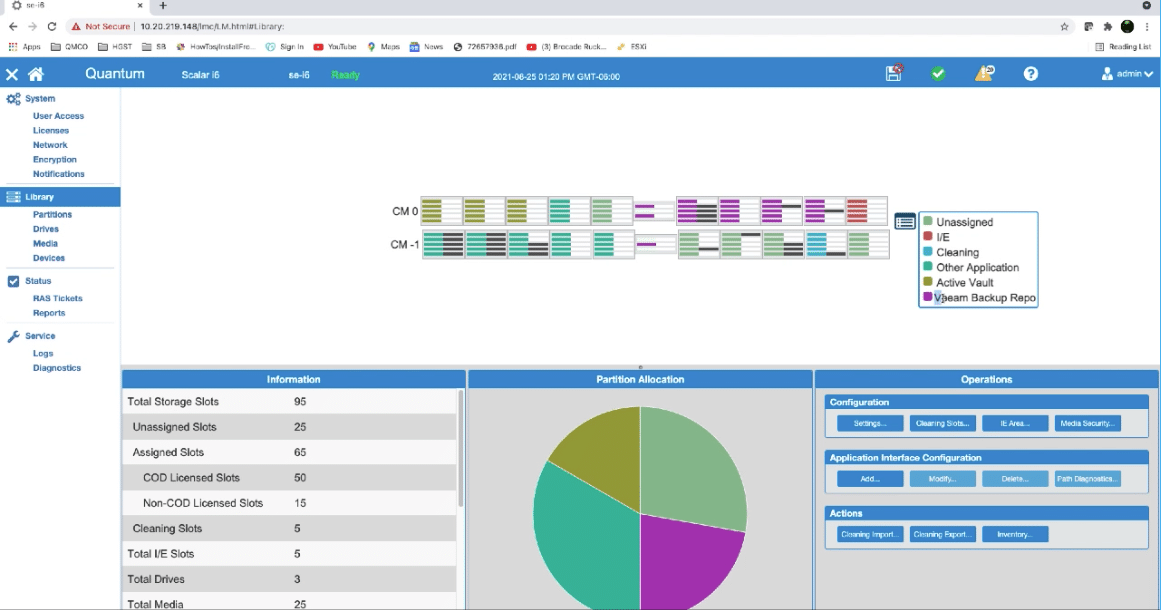
要了解磁帶的分配位置以及是否實際安裝了任何磁帶,下拉菜單會顯示每個磁帶槽的分配位置。 在此示例中,Veeam 分配了紫色槽,Active Vault 分配了橄欖色槽。 仔細觀察會發現 Veeam 庫中安裝了六個磁帶。 這些磁帶由 Veeam 庫插槽旁邊的黑條表示。 Active Vault 沒有在該庫中安裝任何磁帶。
此場景的工作流非常典型。 有一個帶有備份分區的本地存儲庫。 有一個磁帶備份已移至 Quantum Active Vault 分區。 對於系統,一旦磁帶被導出到 Active Vault 分區,它就不再對 Veeam 應用程序可用。
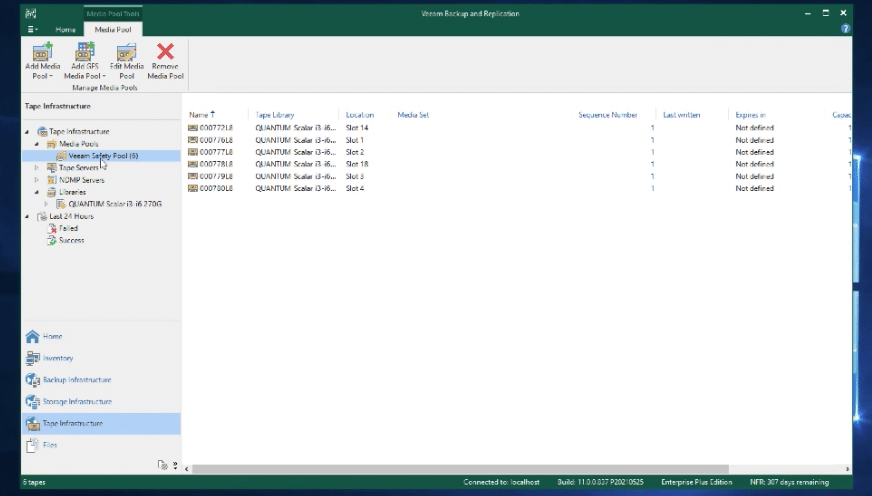
這是 Veeam 在備份存儲庫中看到的媒體內容。 系統有六個磁帶可供 Veeam 訪問。 首先要做的是創建一個磁帶作業來保護備份。 所有這些顯示都可以從主屏幕獲得,並且在大多數情況下,此演示使用默認設置。
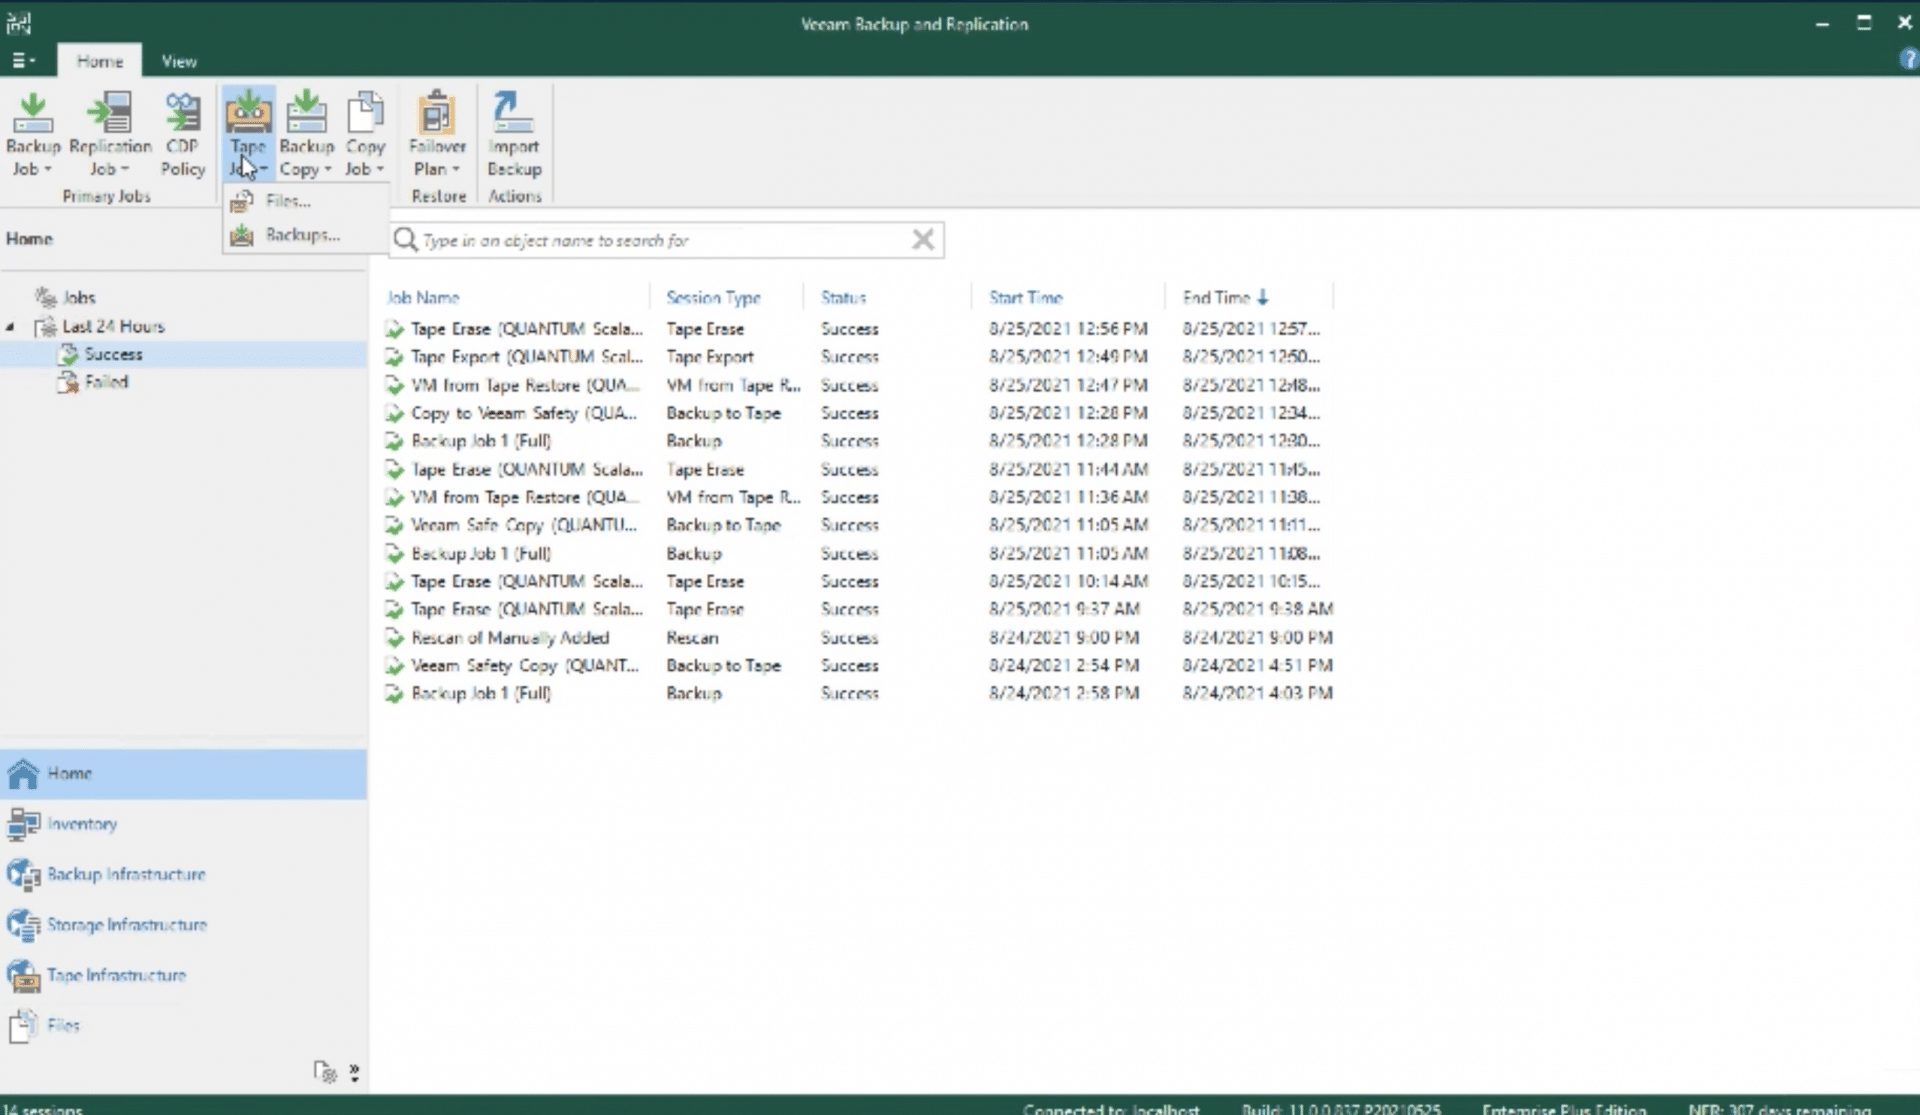
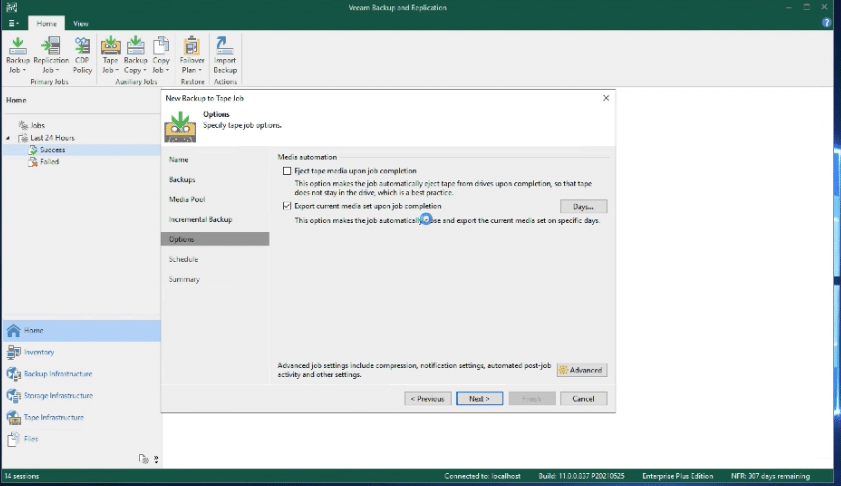
設置備份作業後,可以選擇在作業完成時彈出媒體或在完成時導出媒體。 在本練習中,選中了導出。
下一步是安排作業。 Veeam 使流程變得非常簡單,只需單擊 Apply,即可安排新作業。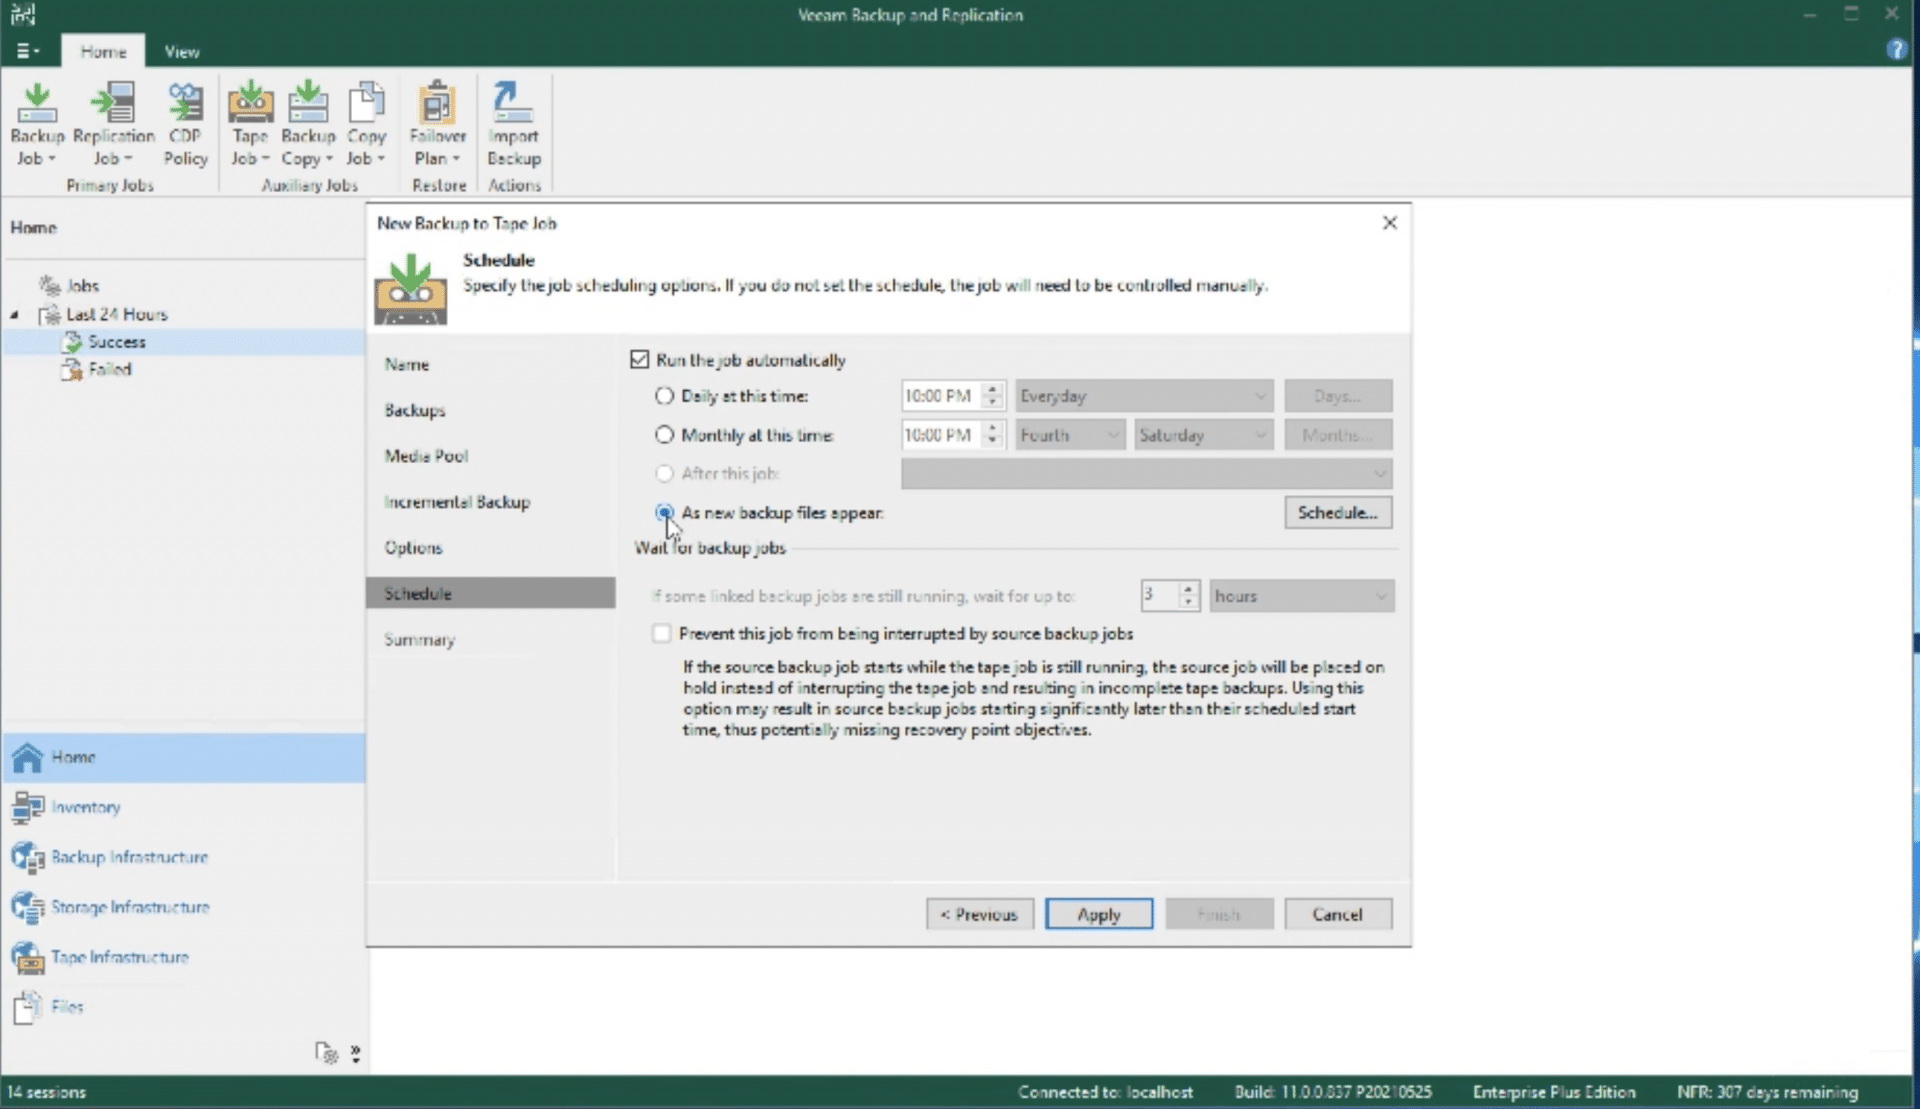
下一步是創建備份。 同樣,對於這個演示,使用了默認值並選擇了一個虛擬機,以及應該使用哪個存儲庫。
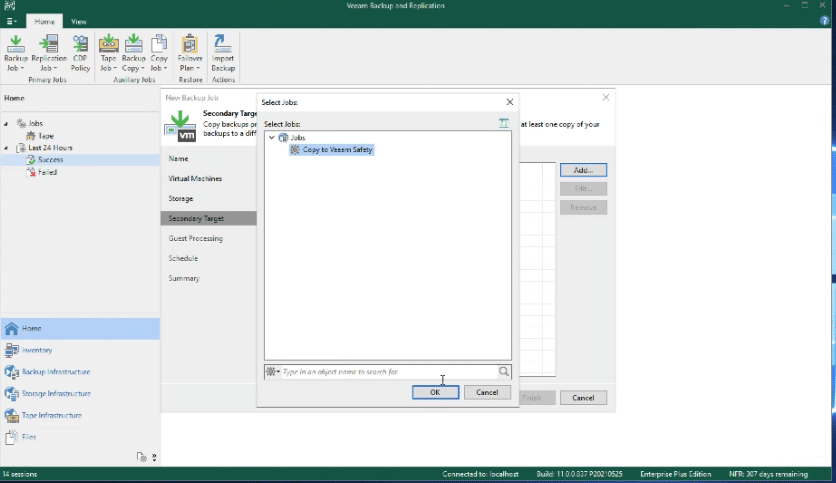
創建備份作業後,將執行該作業。
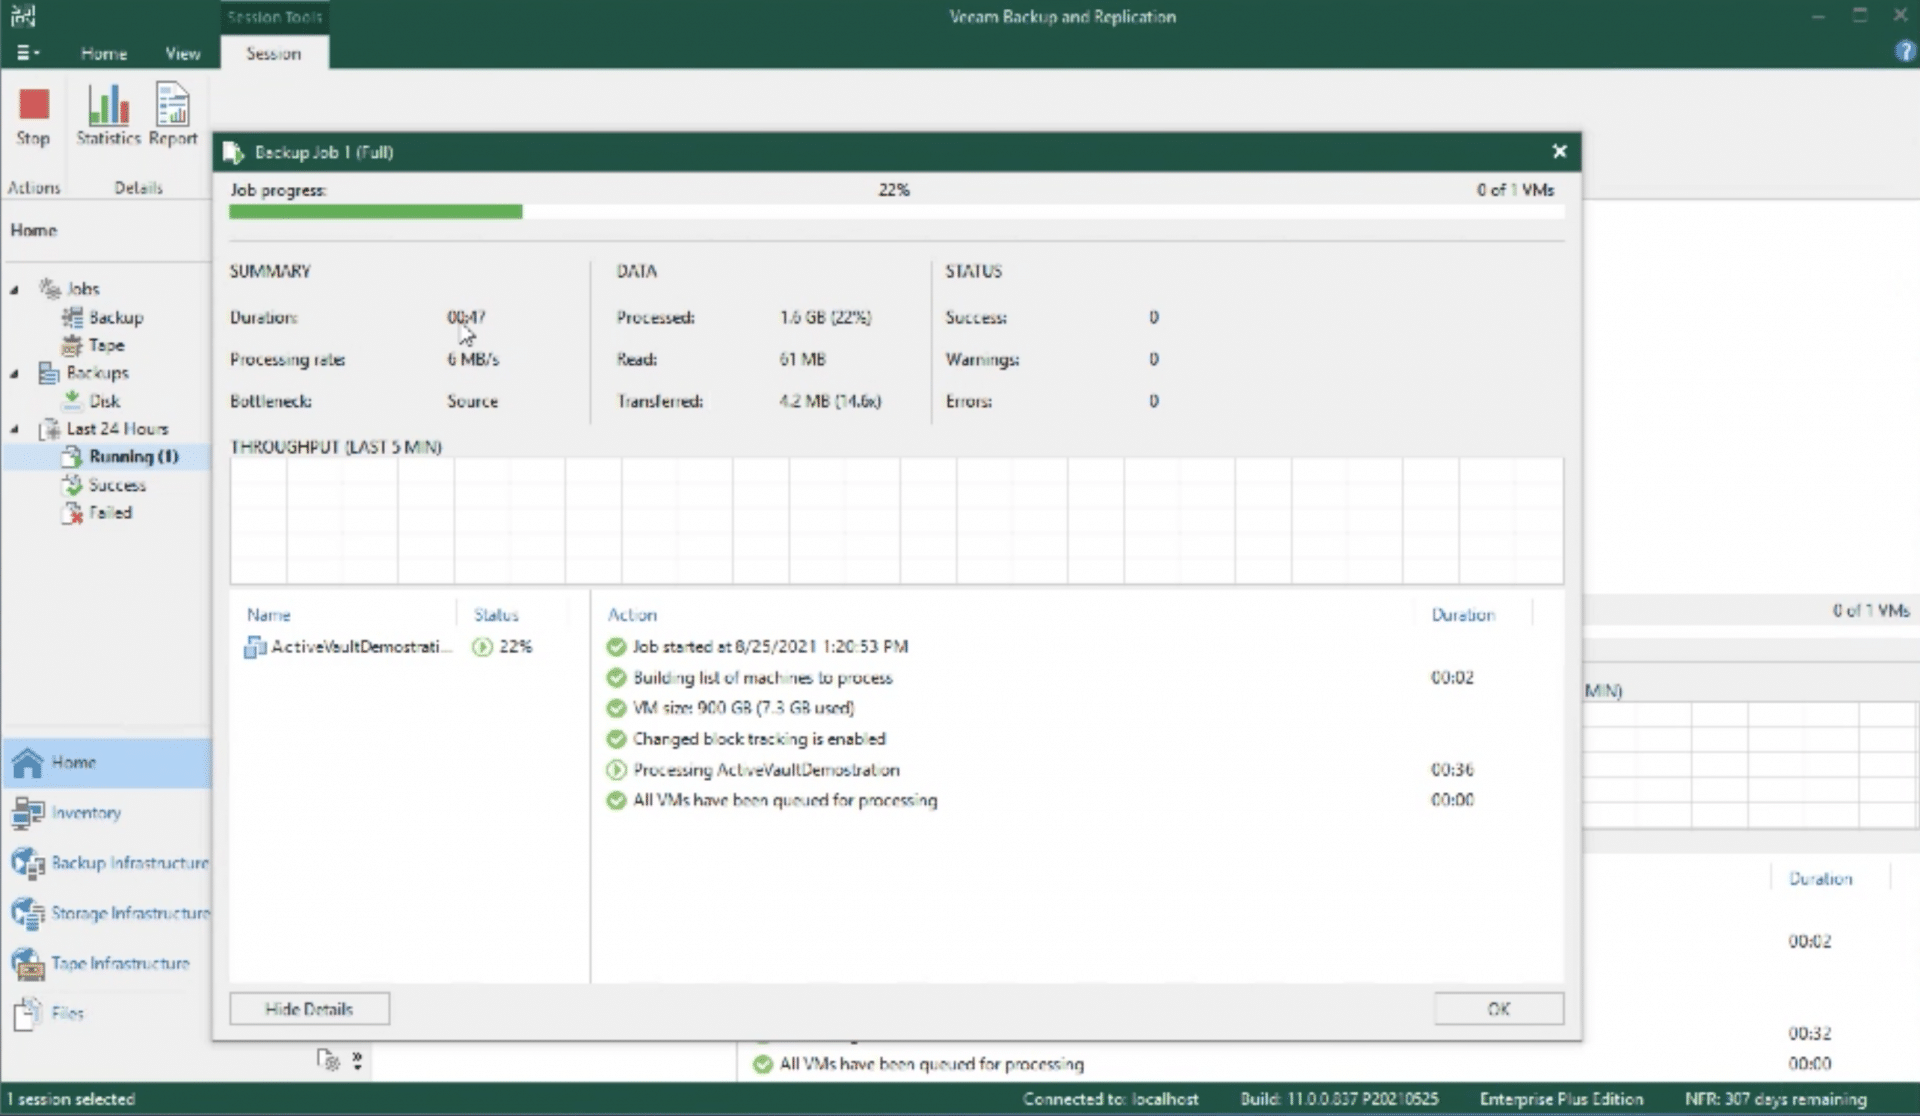
對於這項特定的工作,除了在備份存儲庫中創建備份外,Veeam 還被指示在備份完成後創建輔助備份媒體,並且媒體已導出,如下所示。
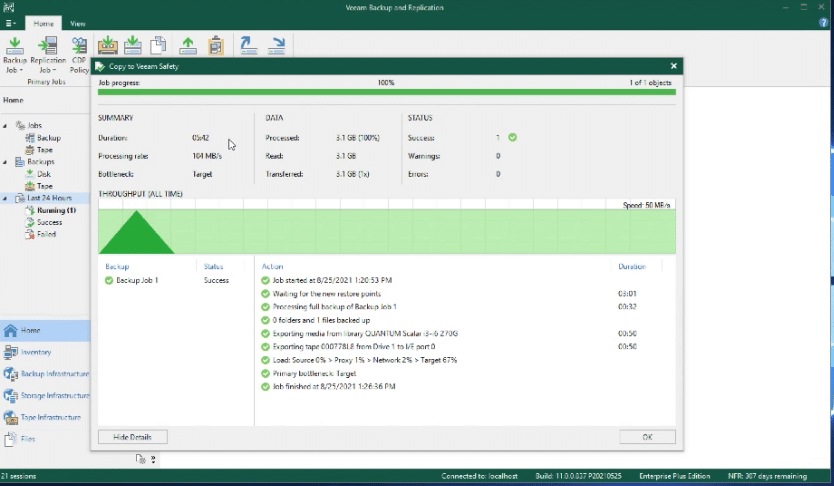
現在顯示表明媒體已經導出並且被認為是安全的。
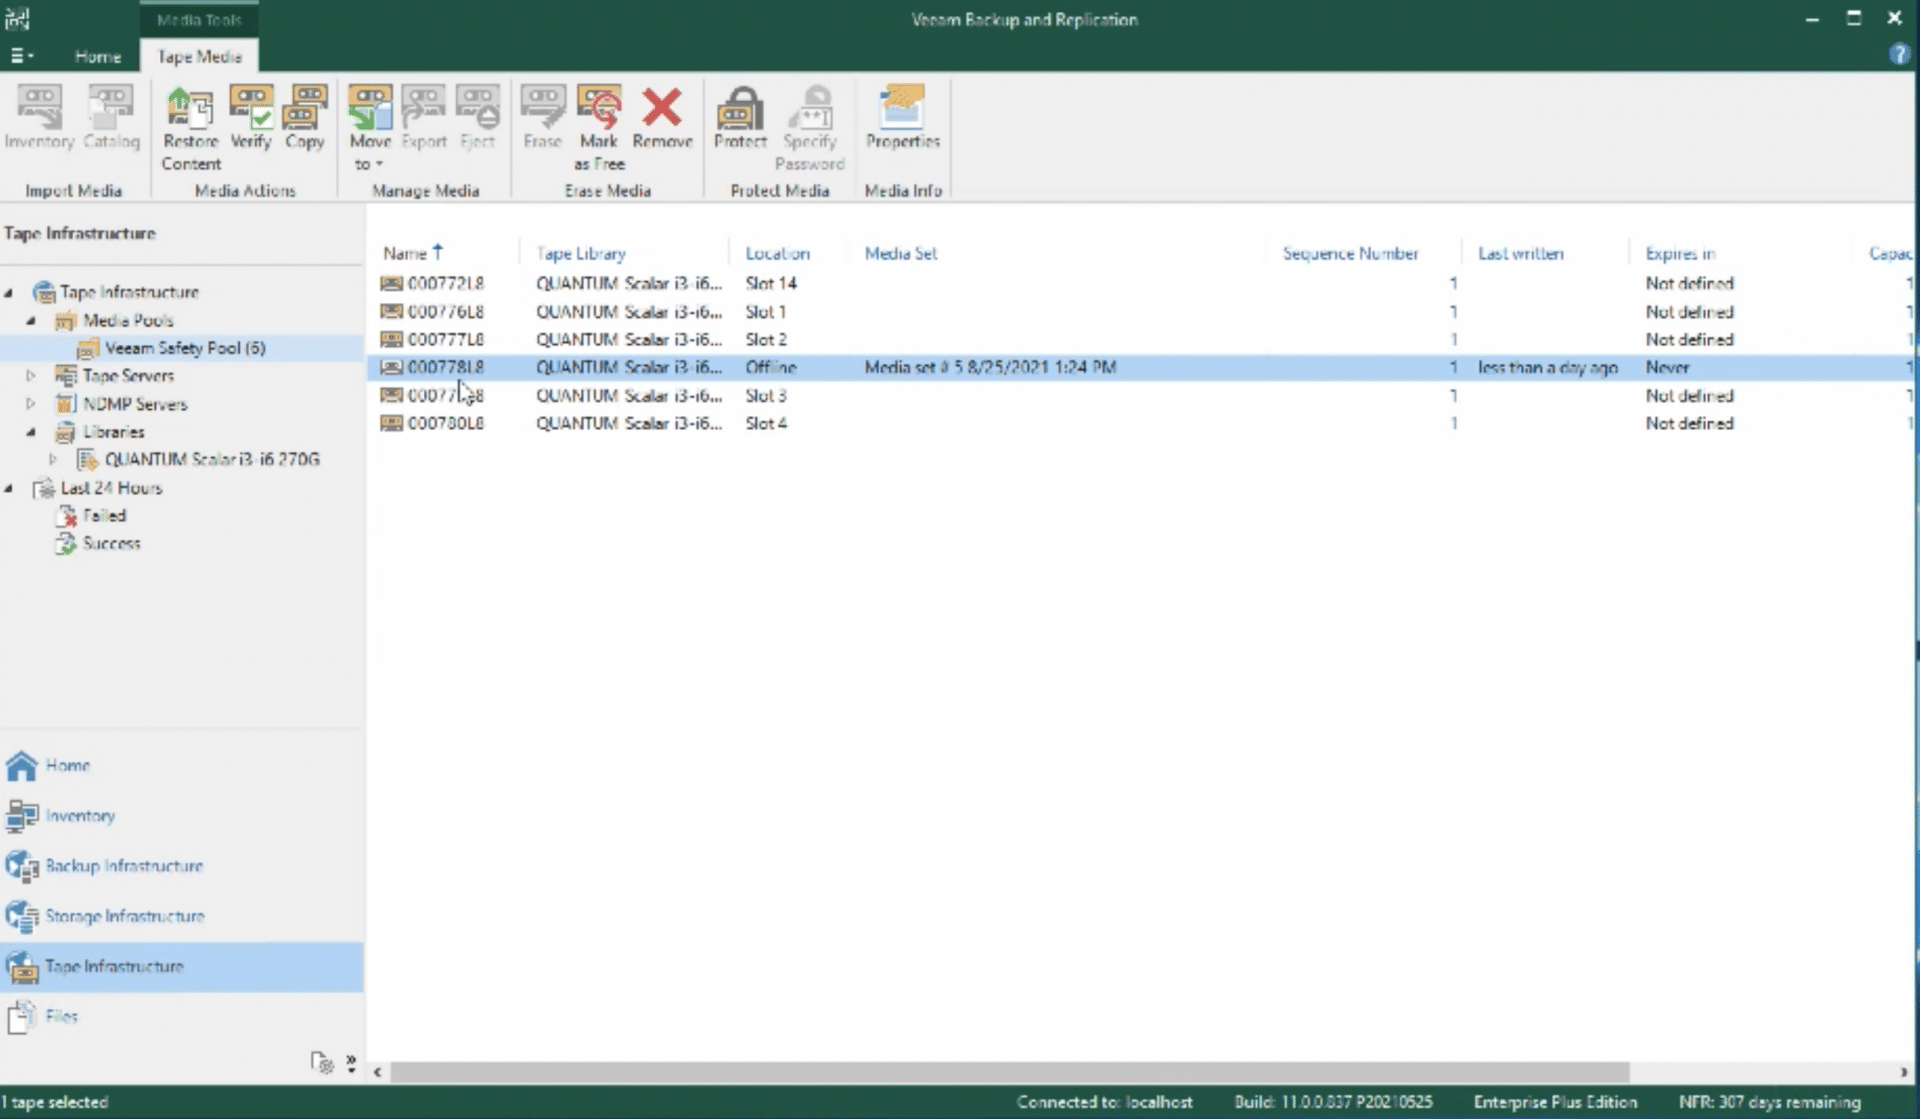
在磁帶庫中,Active Vault 庫現在分配了一個磁帶,並且 Veeam 備份中的原始磁帶之一已被移動。
啟用邏輯磁帶阻塞後,磁帶無法離開 Active Vault 分區。 管理員從這裡使用磁帶庫 GUI 隔離磁帶盒,將其彈出,然後激活 Ransom Block。
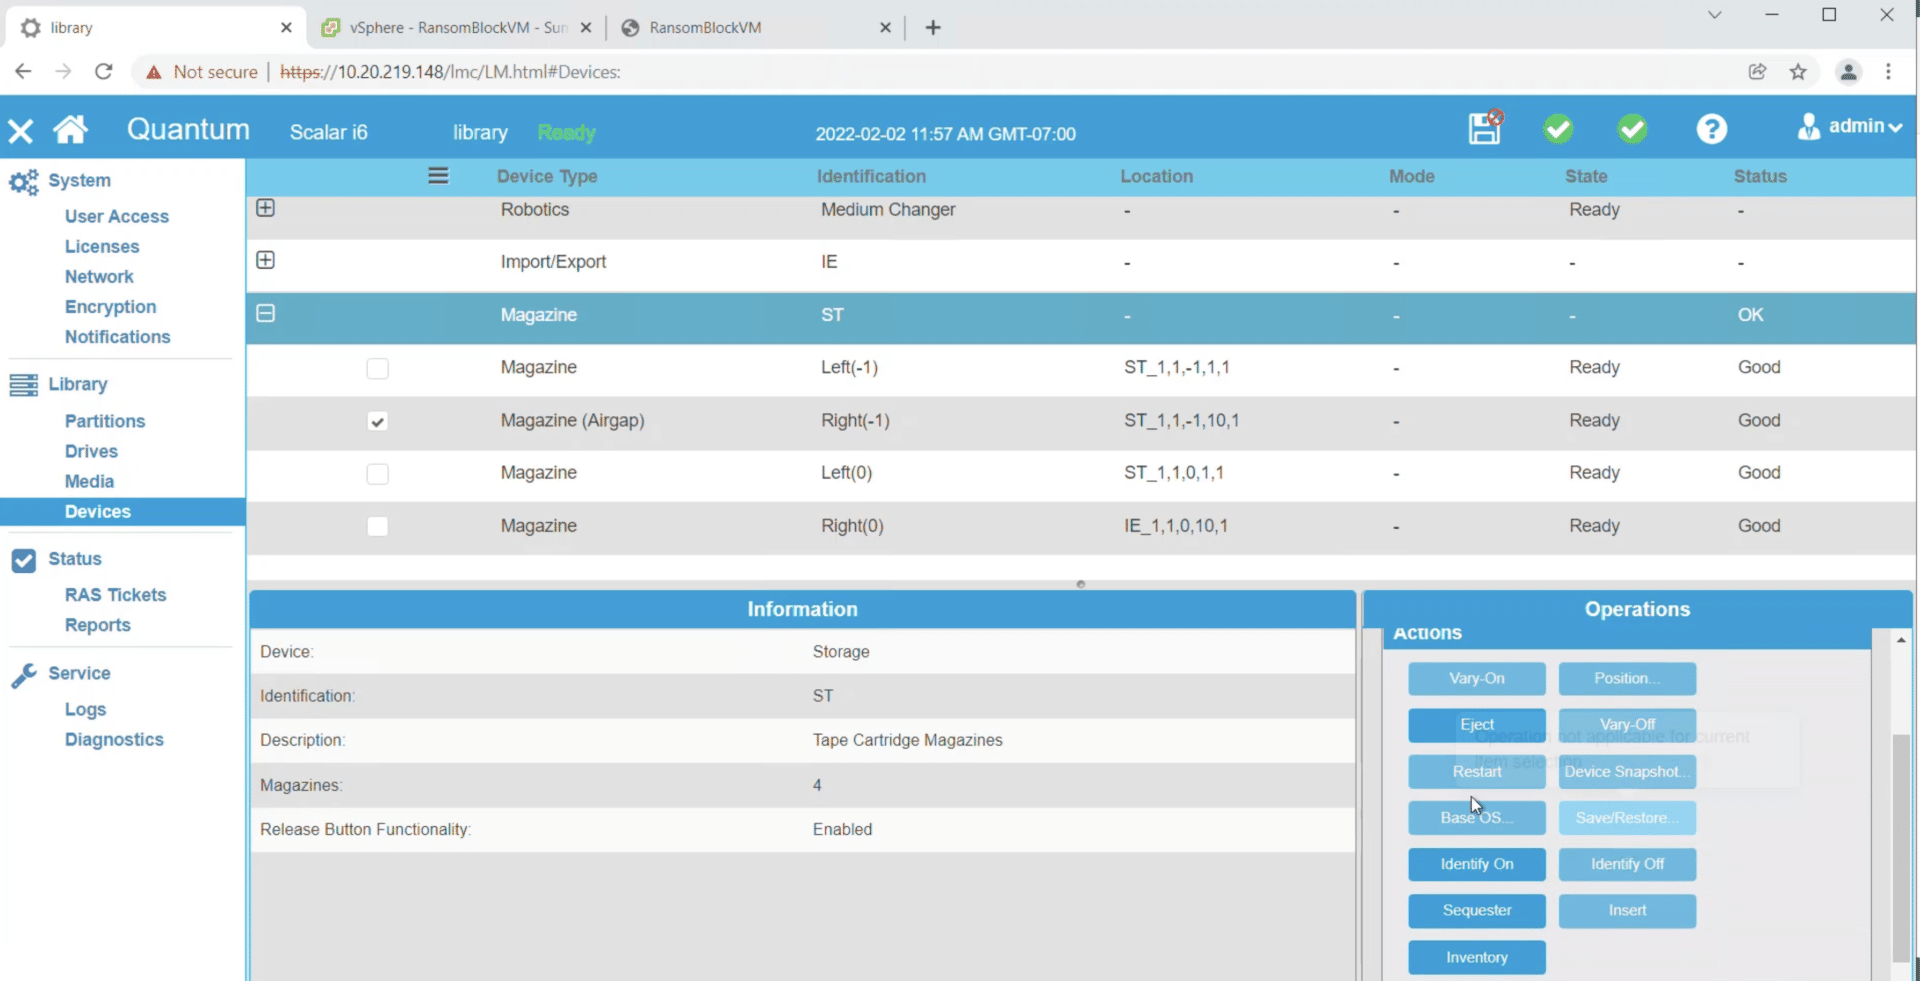
此操作可確保外部世界無法訪問的安全副本。 為了本演示,我們假設我們的 Veeam 環境受到了勒索軟件攻擊。 在我們支付贖金之前,攻擊者將繼續執行備份作業並將其扣為人質。 但是,我們還有我們的安全副本,所以我們應該做好。
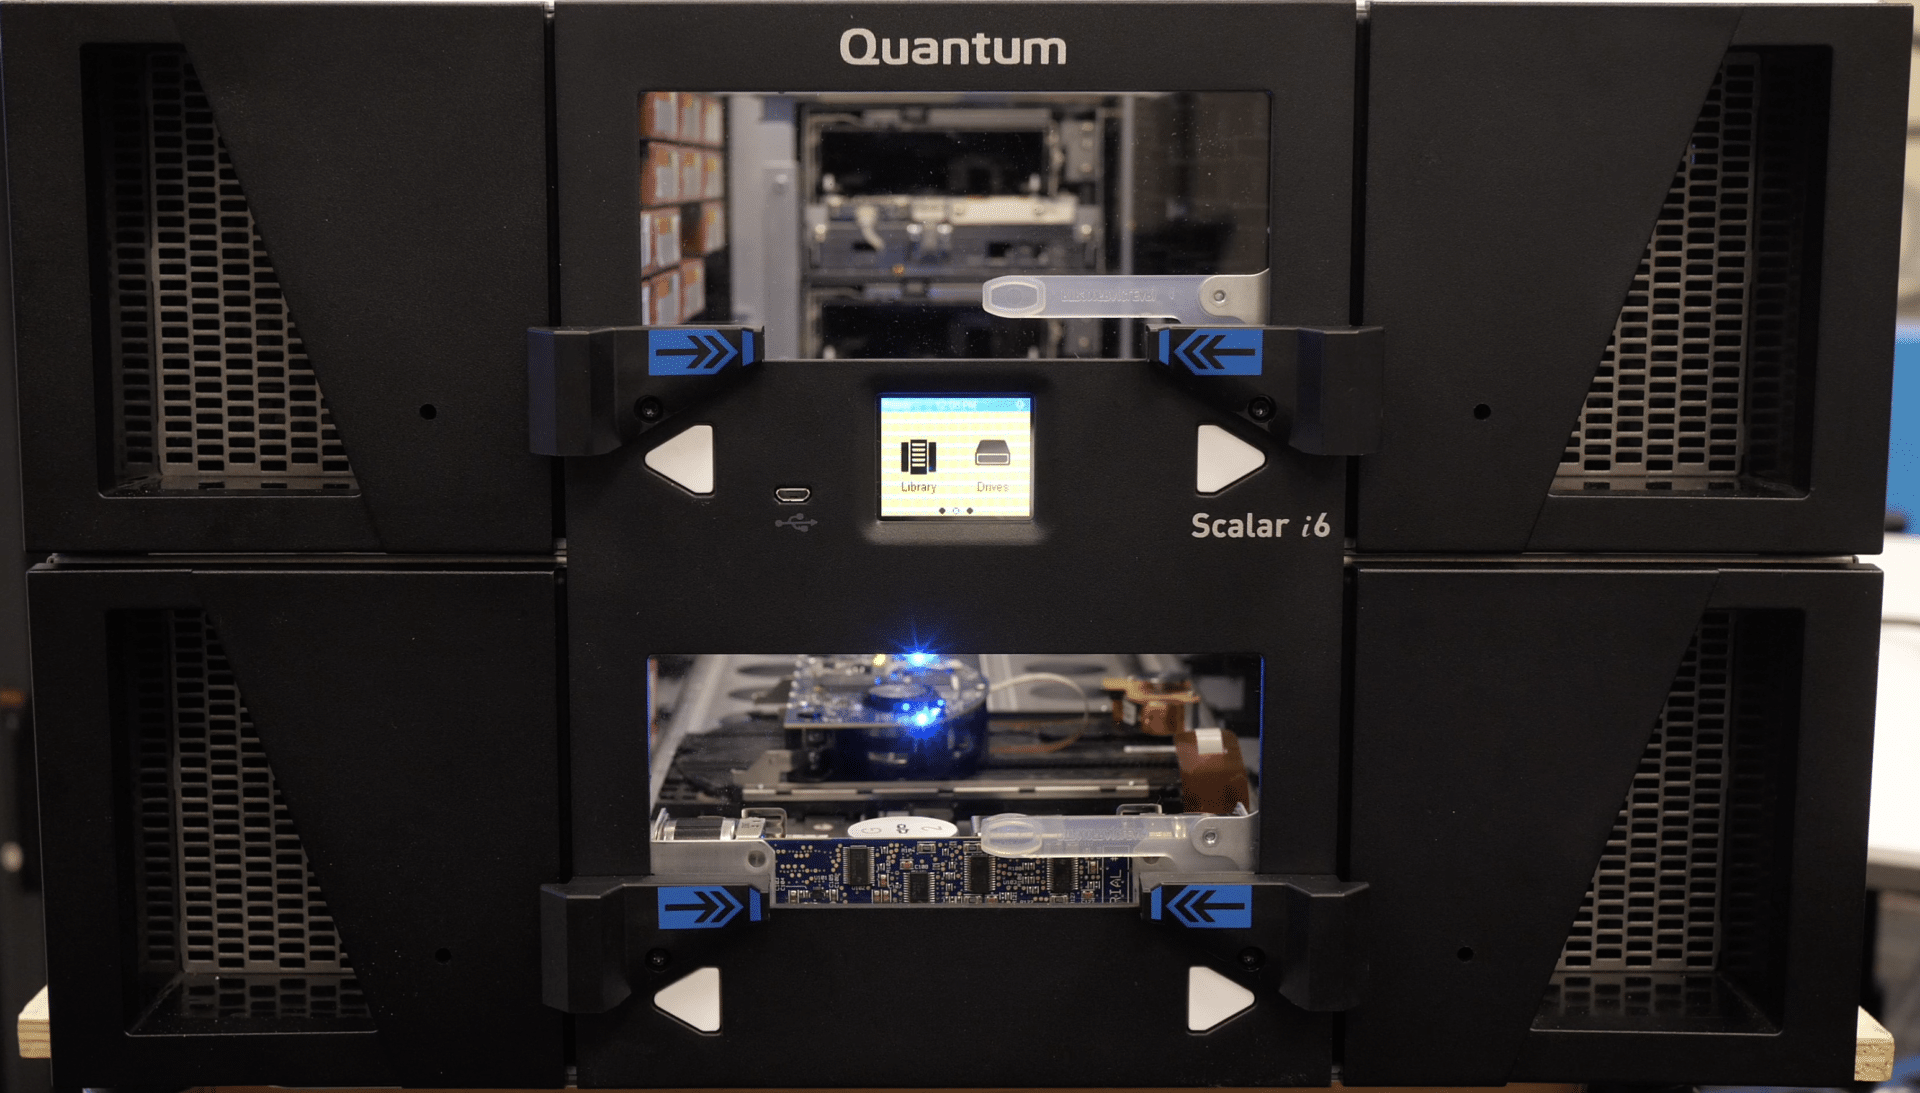
上圖顯示彈出的磁帶盒靠在 Scalar Tape 系統前面的擋塊上。
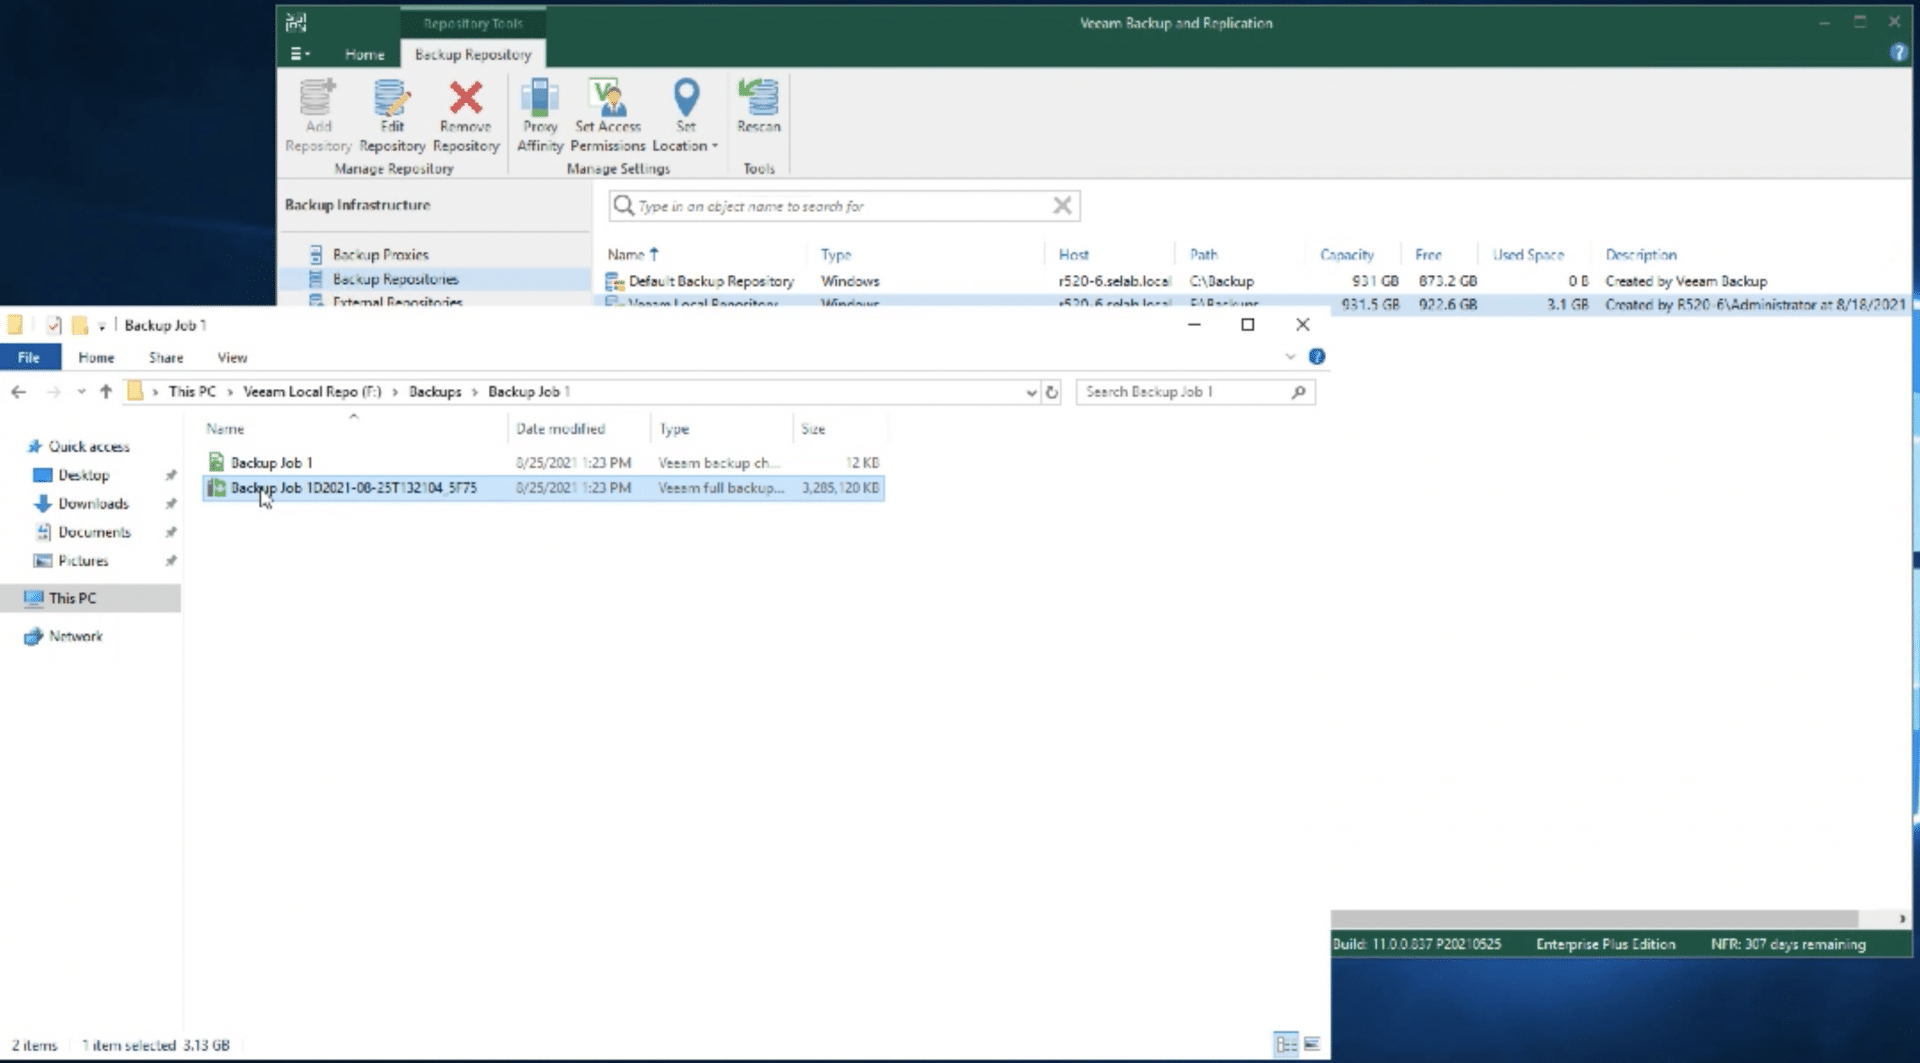
為了說明數據丟失,F: 驅動器被擦除,磁盤被格式化。 現在數據已被擦除,有必要恢復該驅動器並使公司恢復正常運營。 它只需致電數據中心的磁帶操作員,並提供將磁帶移回磁帶庫的指令,即可恢復數據。 在手動將磁帶盒推回磁帶庫(禁用邏輯磁帶阻止和勒索阻止)後,可以使用 GUI 將磁帶移回 Veeam 分區。
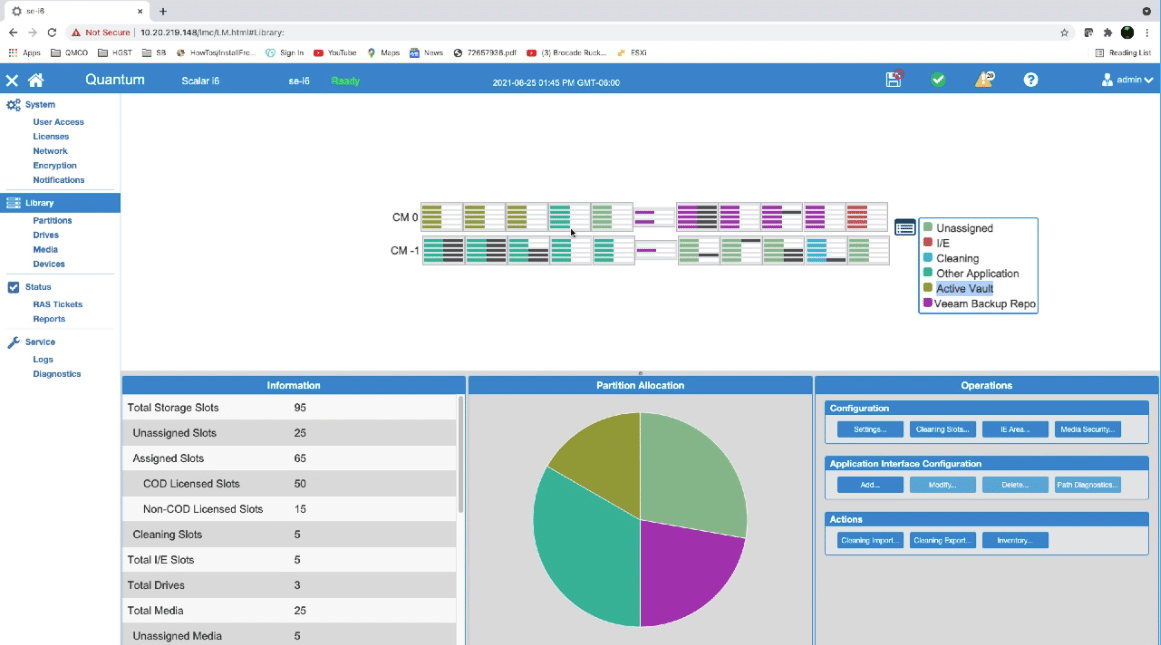
從上面的顯示中,磁帶已從 Active Vault 移回 Veeam 庫。 此時,Veeam 被指示將備份文件從磁帶恢復到存儲庫。
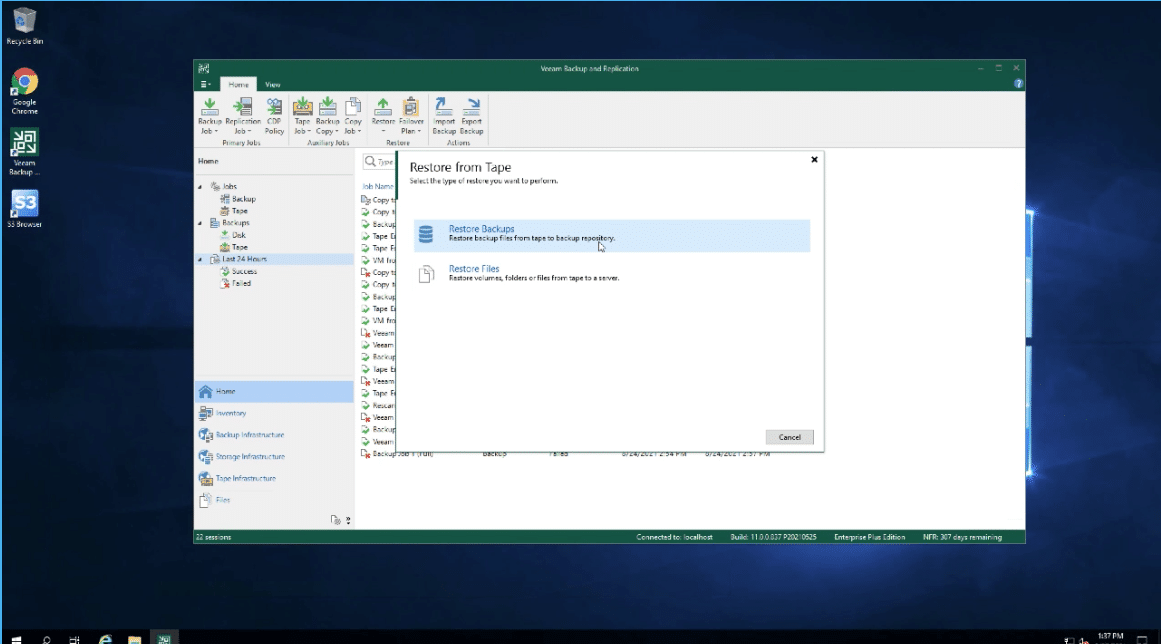
除了選擇要恢復的備份文件之外,這就是在遭受攻擊後恢復系統的整個過程。 磁帶再次導出到 Active Vault 的安全位置。
此演示與 Active Vault 相關,因此需要重點關註一些關鍵點。
- Ransom Block 無需物理移除磁帶即可為拱形磁帶提供安全和保護
- 對於受 Active Vault、Logical Tape Blocking 和 Ransom Block 保護的磁帶,沒有遠程攻擊路徑
- Active Vault 對 Veeam 透明
- 只需幾個步驟,管理員就可以在使用這些安全功能時恢復備份
最後的思考
最終,企業需要採取全面的策略才能盡可能地免受勒索軟件攻擊。 良好的數據衛生流程僅此而已,所有數據都表明,如果您的操作尚未受到勒索軟件的影響,那隻是時間問題。 此外,攻擊不會停止,現代組織需要製定計劃來補救這些問題。 雖然多層保護是最好的選擇,但有時甚至多重防禦都被攻破,必須恢復關鍵任務數據。 在那種情況下,Quantum Scalar Ransom Block 可能只是您可能要求的最好的本地防禦最後一道防線。
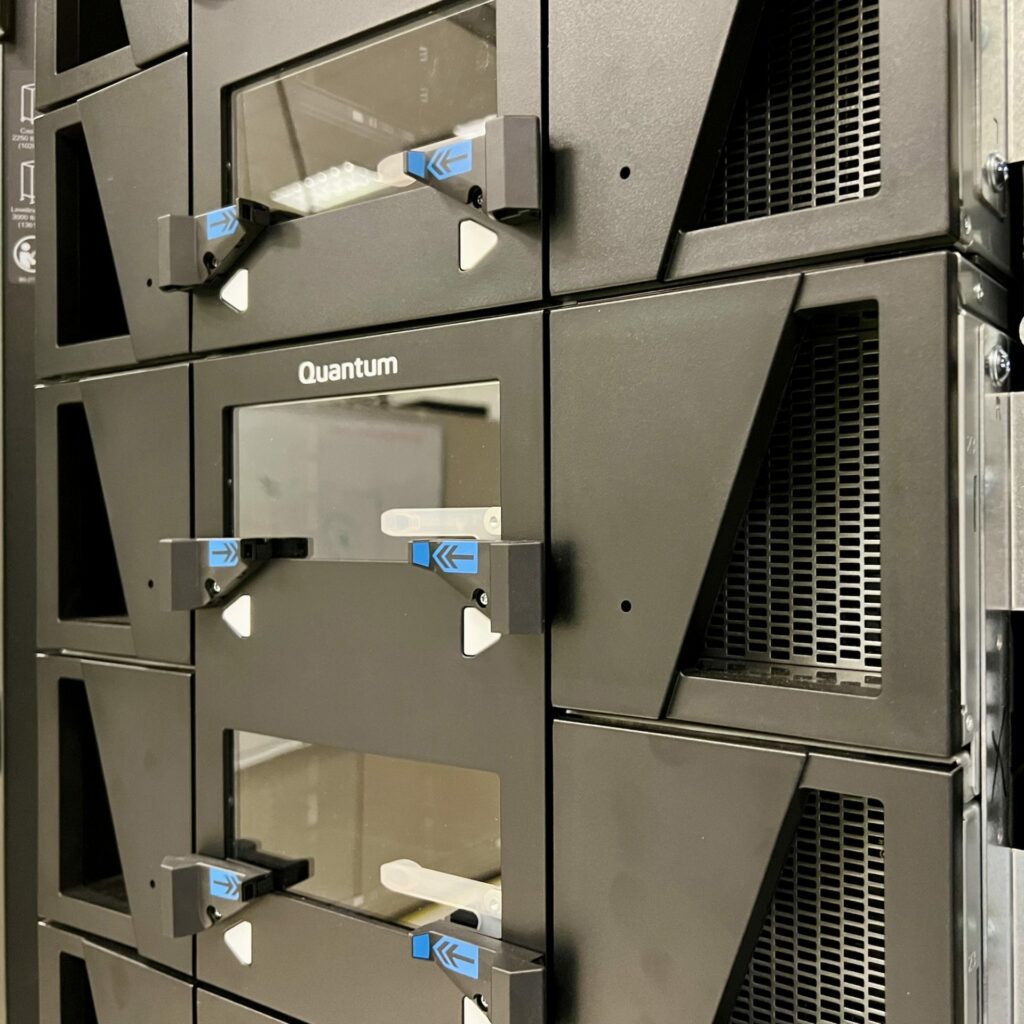
我們花時間研究了硬件和軟件集成,以全面了解 Ransom Block 的工作原理。 在某種程度上,這是一個有趣的想法,即 Quantum 工程師利用現有的磁帶機械手彈匣彈射運動與止動器相結合,為備份數據創建物理氣隙。 但另一方面,簡單往往是解決複雜問題的最佳方式。 就其本身而言,整個 Ransom Block 解決方案非常簡單,無論是單獨使用還是與 Veeam 等軟件合作夥伴一起使用,正如我們在本案例中所見。
Ransom Block 現在可以作為單獨的許可證使用。 強烈建議將其與 Active Vault 許可證一起添加以獲得最大利益。 因此,將硬件位添加到任何新的 Scalar 購買中是一個明顯的贏家。 此外,Quantum 在路線圖上有這個功能已有一段時間,並對其進行設計,以便可以改裝許多 Scalar 單元以添加硬件以支持 Ransom Block。 看到磁帶不僅生機勃勃,而且還處於數據保護技術的前沿,令人耳目一新。
本報告由 Quantum Corporation 贊助。 本報告中表達的所有觀點和意見均基於我們對所考慮產品的公正看法。


 Amazon