

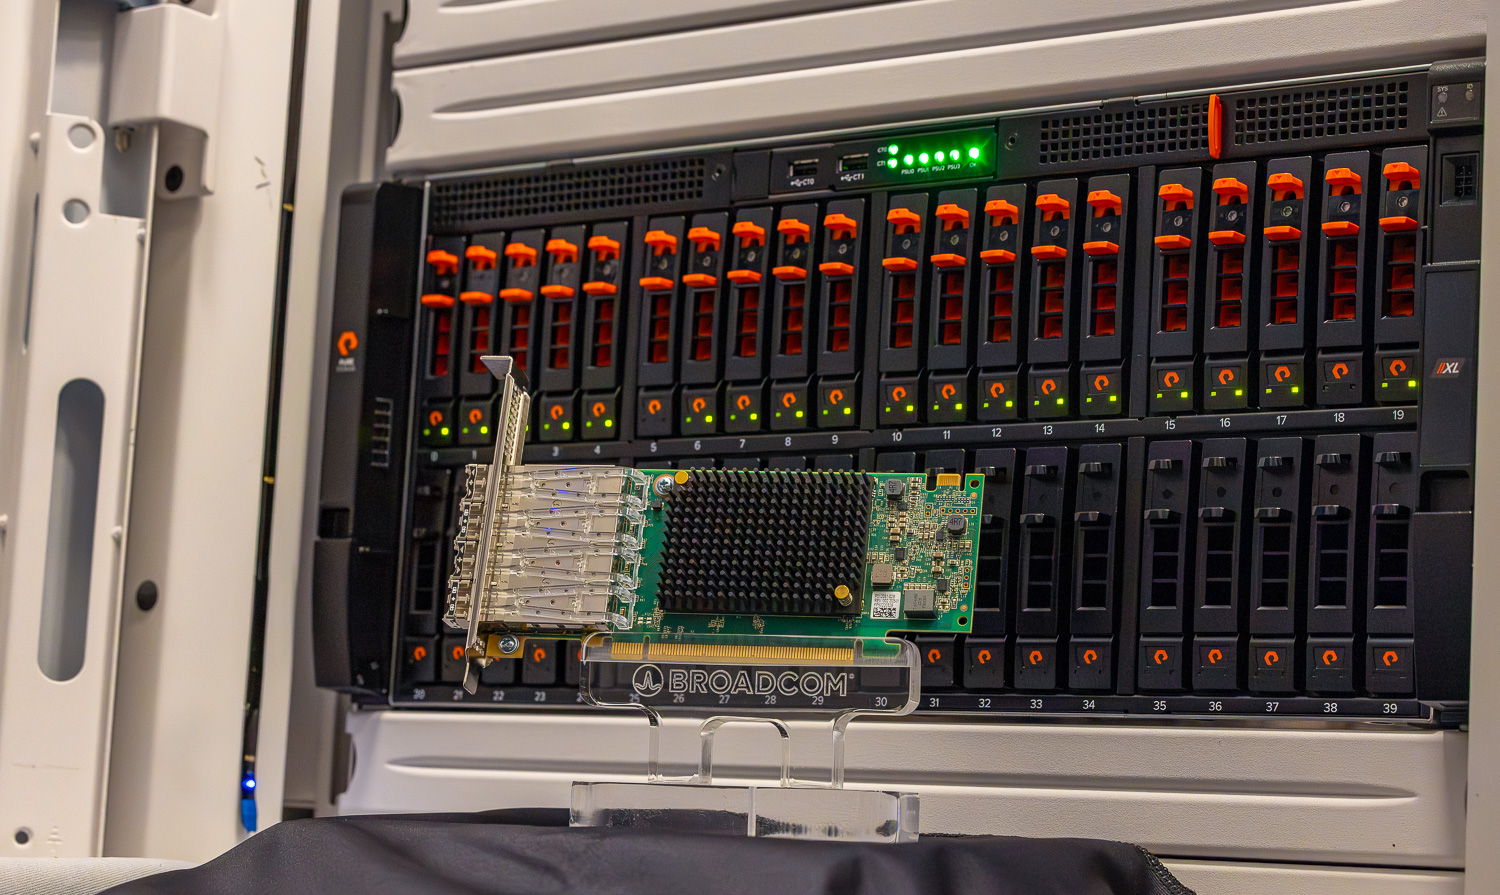
Впервые стало доступно сквозное аппаратное шифрование данных на всем пути передачи по протоколу Fibre Channel — от сервера до массива хранения. Компания Everpure (ранее Pure Storage) теперь поставляет системы FlashArray с поддержкой Fibre Channel, в которые технология Emulex SecureHBA интегрирована непосредственно в массив, завершая разработку зашифрованного пути передачи данных, к которому стремилась отрасль. В будущих моделях FlashArray SecureHBA будет поставляться в качестве стандартного адаптера Fibre Channel. В нашем обзоре мы оценили FlashArray//XL130 R5, первый основной массив хранения данных, в котором эта возможность изначально реализована на платформе.
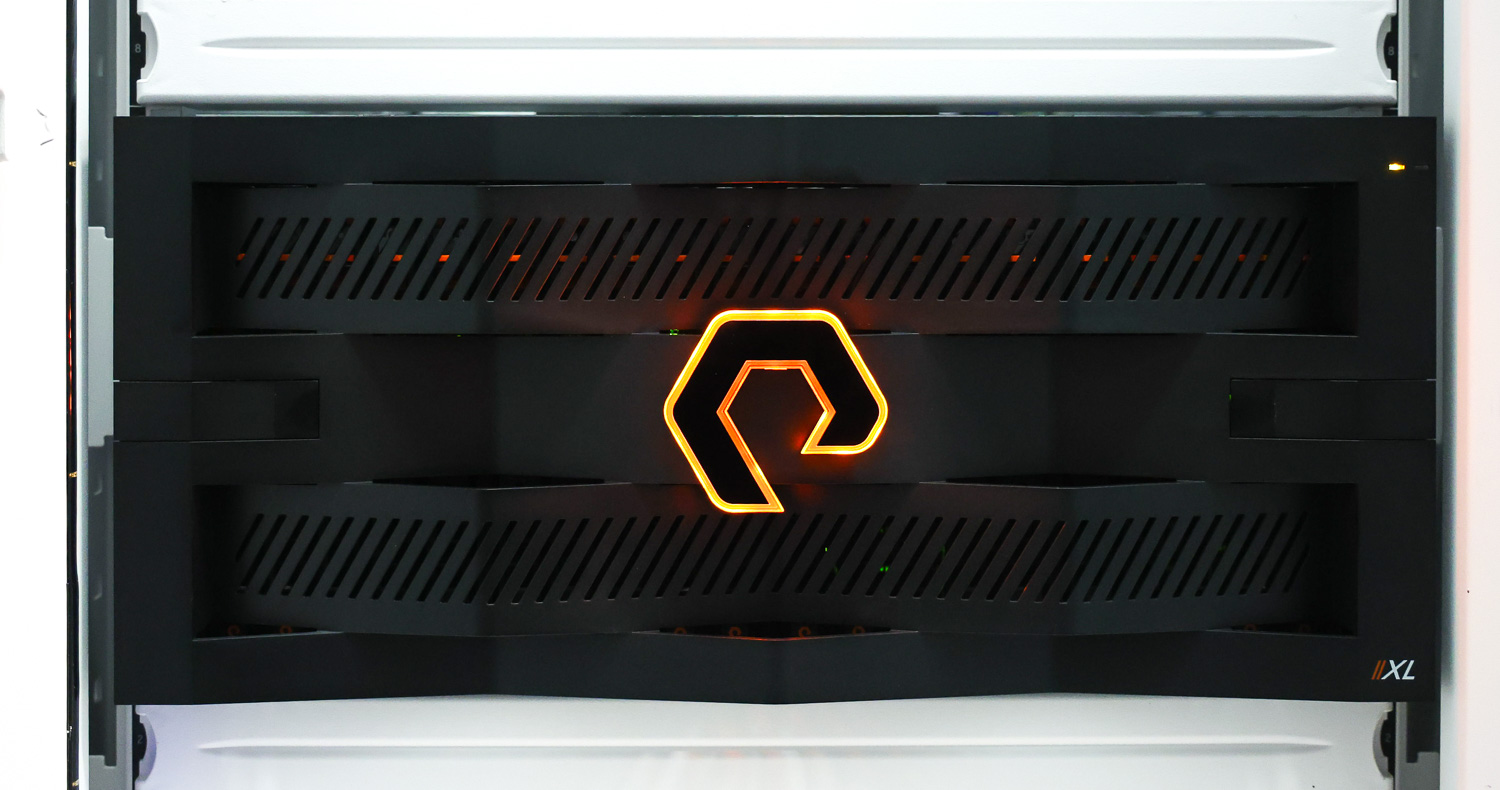
Когда серверы, оснащенные SecureHBA, подключаются к массиву Everpure, зашифрованные сессии устанавливаются автоматически на аппаратном уровне. Не требуется установка дополнительных агентов и внешней инфраструктуры шифрования. В результате получается сквозное зашифрованное соединение Fibre Channel от сервера к хранилищу, реализованное прозрачно и без необходимости установки дополнительного программного обеспечения или внешней инфраструктуры шифрования.
Хотя шифрование данных в состоянии покоя является стандартной практикой в корпоративных системах хранения данных, шифрование данных при передаче, особенно в средах Fibre Channel SAN, было сложно реализовать без усложнения и снижения производительности приложений. Исторически организации полагались на программные методы с внешними системами управления ключами, что создавало дополнительные накладные расходы на управление и потенциальные риски. Обеспечение бесперебойного аппаратного шифрования в сети хранения данных исторически представляло собой сложную задачу.
Компания Emulex поставила перед собой задачу решить эту проблему с помощью своего адаптера SecureHBA. Вместо того чтобы зависеть от программного обеспечения хоста или внешних систем, SecureHBA выполняет шифрование на аппаратном уровне, гарантируя, что производительность приложений и рабочие процессы остаются неизменными. С момента первых публикаций об этой технологии она уверенно продвигается в производство. В феврале Ассоциация индустрии Fibre Channel (FCIA) объявила о завершении разработки спецификации INCITS Fibre Channel, Security Protocols, Third Edition (FC-SP-3) . Emulex SecureHBA полностью соответствует новому стандарту. Адаптеры SecureHBA теперь широко поставляются крупными производителями серверов, включая Dell, HPE и Lenovo, и более 120 000 адаптеров уже развернуты в корпоративных средах. Во многих случаях организации устанавливали конечные точки Fibre Channel с поддержкой шифрования во время плановых циклов обновления серверов, но не в полной мере реализовали их преимущества, поскольку массивы хранения данных не имели встроенной поддержки.
В данном техническом анализе рассматривается работа SecureHBA с протестированным массивом FlashArray//XL130 R5, анализируется, как Emulex SAN Manager 3.0 обеспечивает оперативную видимость и отчетность, а также подтверждается эффективность аппаратного шифрования в реальных условиях. Ключевое отличие заключается в месте выполнения шифрования на пути передачи данных: в отличие от шифрования на уровне приложений, которое делает данные несжимаемыми до того, как они достигнут массива, SecureHBA шифрует данные на транспортном уровне Fibre Channel, сохраняя возможности сжатия, дедупликации и обнаружения программ-вымогателей на уровне массива.
Почему шифрование SAN во время передачи данных имеет значение
Традиционно сети Fibre Channel работали в рамках предполагаемой зоны доверия. Сети хранения данных были физически сегментированы, тщательно управлялись и считались изолированными от более широких сетевых угроз. Однако защититься от этого предположения становится все сложнее. Активность программ-вымогателей остается постоянной и адаптивной. В отчете Symantec и Carbon Black Threat Hunter Team « Ransomware 2026» отмечается, что группы злоумышленников продолжают быстро развиваться, а нарушенные операции быстро заменяются новыми филиалами, что приводит к устойчивому росту числа атак из года в год. Отчет Verizon Data Breach Investigations Report за 2025 год подтверждает эту тенденцию, обнаружив присутствие программ-вымогателей в 44% всех проанализированных случаев взлома, что на 37% больше, чем в предыдущем году.
Эти кампании учитывают особенности инфраструктуры. Как только злоумышленник получает привилегированный доступ, становится возможна внутренняя горизонтальная видимость. Хотя трафик Fibre Channel не маршрутизируется так же, как традиционный IP-трафик, он все же работает на транспортном уровне, перемещая особо конфиденциальные данные между серверами и хранилищами. Рассмотрение SAN как изначально безопасной системы предполагает, что периметровая защита остается нетронутой и что внутренние компрометации никогда не происходят, — предположения, которые все чаще подвергаются сомнению в результате распространенных нарушений безопасности.
Более реалистичный сценарий риска — это не прямая атака внешнего злоумышленника на сеть Fibre Channel, а скорее скомпрометированный хост или привилегированный инсайдер, уже работающий в этой среде. При получении административного контроля над сервером или хостом виртуализации трафик хранения данных, перемещающийся между хостом и массивом, становится наблюдаемым в пределах инфраструктуры. Шифрование пути передачи данных гарантирует, что даже доверенные внутренние сети не раскроют конфиденциальные данные во время горизонтального перемещения или после взлома.
Нормативно-правовые требования меняются вместе с ландшафтом угроз. Такие фреймворки, как CNSA 2.0, NIS2 и DORA, уделяют больше внимания криптографической устойчивости и защите данных в процессе передачи, а не только данных в состоянии покоя. Модели безопасности все чаще строятся на принципах нулевого доверия, где внутренние сегменты сети больше не считаются безоговорочно надежными. В результате организации вынуждены оценивать шифрование на всех уровнях инфраструктуры, включая пути передачи данных в хранилищах, которые ранее считались безопасными.
Существует также операционный аспект. Многие современные платформы хранения данных полагаются на выявление аномального поведения (например, внезапных изменений коэффициентов сжатия или шаблонов записи) для раннего обнаружения программ-вымогателей. Если шифрование применяется на уровне приложения до того, как данные достигнут массива, эти механизмы обнаружения могут быть нарушены. Шифрование трафика на транспортном уровне, напротив, сохраняет видимость характеристик данных массива, одновременно защищая их в процессе передачи. Это архитектурное различие становится все более актуальным по мере того, как организации совершенствуют стратегии восстановления и стремятся сократить время пребывания данных в системе во время атак.
Размещение шифрования на пути передачи данных также влияет на эффективность хранения. Когда данные шифруются на уровне приложения или хоста до того, как достигнут системы хранения, они, как правило, становятся несжимаемыми, поскольку процесс шифрования удаляет распознаваемые шаблоны данных. Это может значительно снизить эффективность служб сжатия и уменьшения объема данных на уровне массива. В отличие от этого, шифрование транспортного уровня в стеке Fibre Channel происходит после того, как данные покидают хост, но до того, как они проходят через SAN, и расшифровывается при поступлении в массив хранения. Такой подход позволяет массиву обрабатывать исходный поток данных в обычном режиме, сохраняя сжатие, дедупликацию и другие службы обработки данных, одновременно защищая данные в процессе передачи. Различие между шифрованием на уровне приложения и на транспортном уровне особенно важно для организаций, которые полагаются на современные массивы хранения данных для повышения эффективности и обнаружения программ-вымогателей.
Циклы обновления инфраструктуры усиливают значимость этого момента. Серверные и дисковые платформы часто остаются в эксплуатации пять лет и более, а это значит, что архитектурные решения, принимаемые сегодня, определяют уровень безопасности на протяжении большей части следующего десятилетия. Возможности шифрования, встроенные на аппаратном уровне, редко устанавливаются дополнительно; как правило, они выбираются в рамках базового проектирования. Для организаций, оценивающих новые серверные развертывания или модернизирующих массивы хранения данных, шифрование транспортного уровня в сети SAN больше не должно рассматриваться как необязательная опция. Аппаратное шифрование Fibre Channel PQC-secure представляет собой надежный механизм обеспечения безопасности, соответствующий меняющимся требованиям соответствия, моделям нулевого доверия и долгосрочному управлению рисками.
Шифрование SAN во время передачи данных не является реакцией на конкретную уязвимость Fibre Channel. Оно отражает более широкий сдвиг в подходах к обеспечению безопасности предприятий: ни один внутренний сетевой уровень не является неявно надежным, и отказоустойчивость должна быть заложена в инфраструктуру с самого начала на каждом возможном уровне.
Обзор архитектуры SecureHBA
Экосистема Emulex SecureHBA построена на основе стандарта INCITS Fibre Channel Security Protocols, Third Edition (FC-SP-3), обеспечивая обратную и прямую совместимость с существующими сетями и адаптерами Fibre Channel. SecureHBA можно интегрировать в существующую сеть без необходимости обновления оборудования или программного обеспечения коммутаторов. Если оба устройства поддерживают аппаратное шифрование, возможности шифрования автоматически согласовываются в процессе стандартного входа в систему Fibre Channel, и зашифрованная сессия устанавливается без ручной настройки.
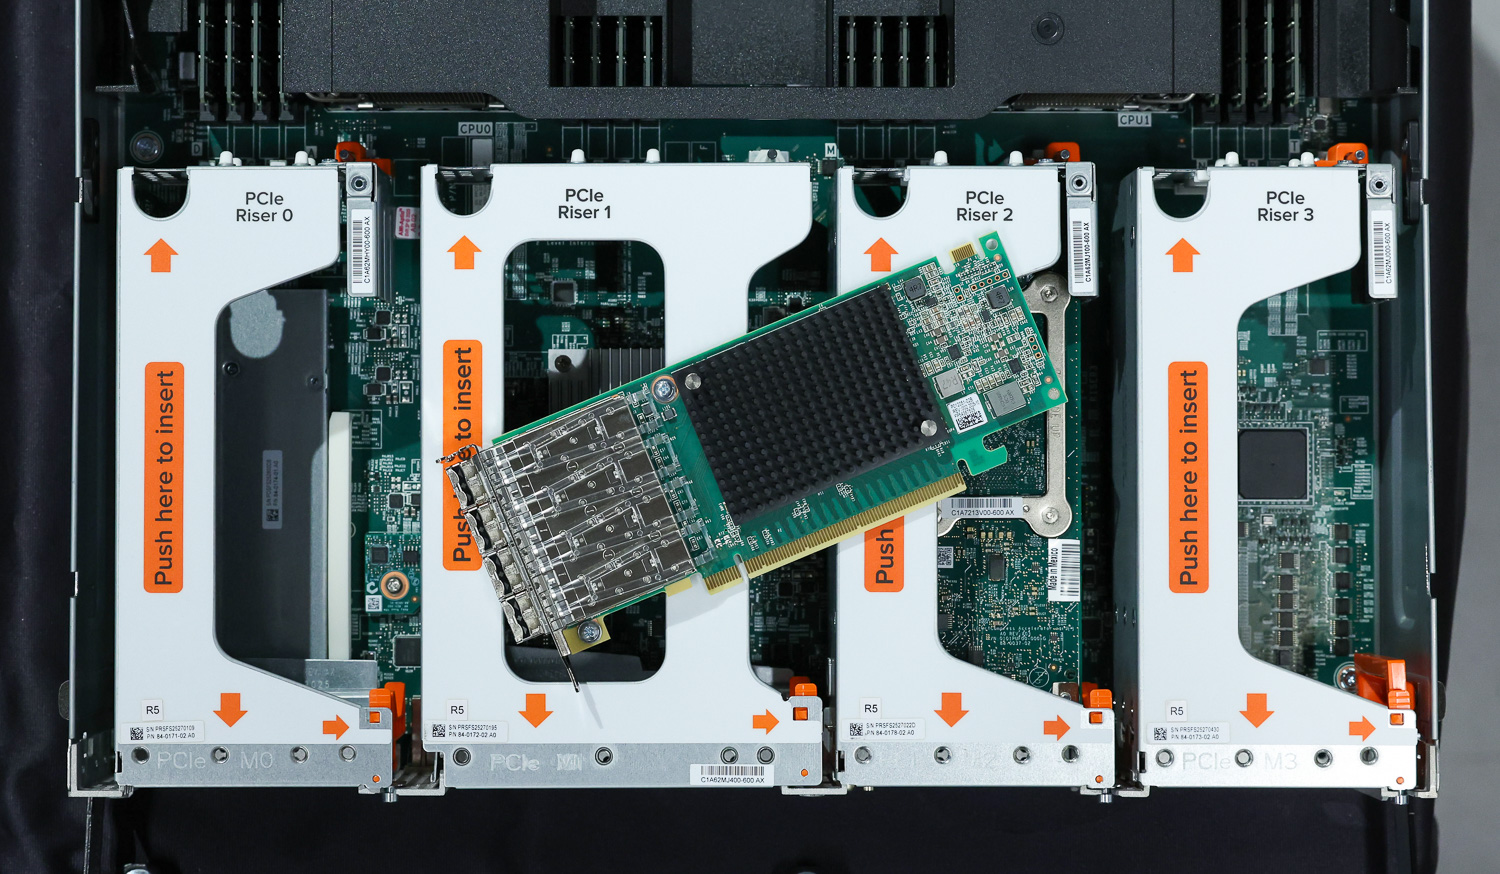
Поскольку согласование ключей, безопасное с точки зрения PQC, полностью управляется SecureHBA, дополнительная инфраструктура управления ключами или настройка операционной системы не требуются. В данном контексте PQC-безопасность относится к механизмам криптографического обмена ключами, разработанным для обеспечения устойчивости к будущим атакам квантовых вычислений на традиционные алгоритмы с открытым ключом. Сессионные ключи генерируются и обновляются автономно, что позволяет осуществлять шифрование прозрачно на транспортном уровне.
Администраторы могут изменить поведение по умолчанию, но это не обязательно для полной совместимости. Администратор может захотеть изменить настройки, чтобы разрешить только зашифрованные соединения; это предотвратит подключение серверов, которые их не поддерживают. Администратор также может отключить эту функцию, разрешив всем серверам подключаться без шифрования, если это необходимо.
С архитектурной точки зрения, SecureHBA встраивает шифрование непосредственно в транспортный канал Fibre Channel, а не накладывает его поверх приложений или программного обеспечения хоста. Это позволяет сохранить существующую архитектуру сети и развертывать шифрование во время передачи данных без усложнения операционных процессов.
Современные серверные платформы все чаще включают аппаратные механизмы доверия, которые проверяют подлинность и целостность компонентов системы до начала выполнения производственных задач. Такие технологии, как кремниевый корень доверия, защищенные цепочки загрузки и протоколы аттестации устройств, включая протокол безопасности и модель данных DMTF (SPDM), позволяют системам криптографически проверять микропрограммное обеспечение, адаптеры и другие устройства при запуске. Эти механизмы гарантируют, что оборудование, задействованное в рабочей нагрузке, является подлинным и работает с проверенным микропрограммным обеспечением до начала передачи данных.
SecureHBA расширяет модель доверия к оборудованию на сам транспортный уровень хранилища. После установления доверительных отношений между устройствами на сервере и в хранилище, зашифрованная сессия Fibre Channel защищает данные, передаваемые между ними. В этой архитектуре проверка личности и защита данных работают вместе: доверенные компоненты инфраструктуры взаимодействуют по зашифрованному каналу SAN без необходимости использования дополнительных программных уровней или внешней инфраструктуры безопасности. В результате достигается уровень безопасности, соответствующий современным принципам нулевого доверия, при сохранении простоты эксплуатации, характерной для сред Fibre Channel.
Проверка производительности: рабочая нагрузка Oracle TPROC-H
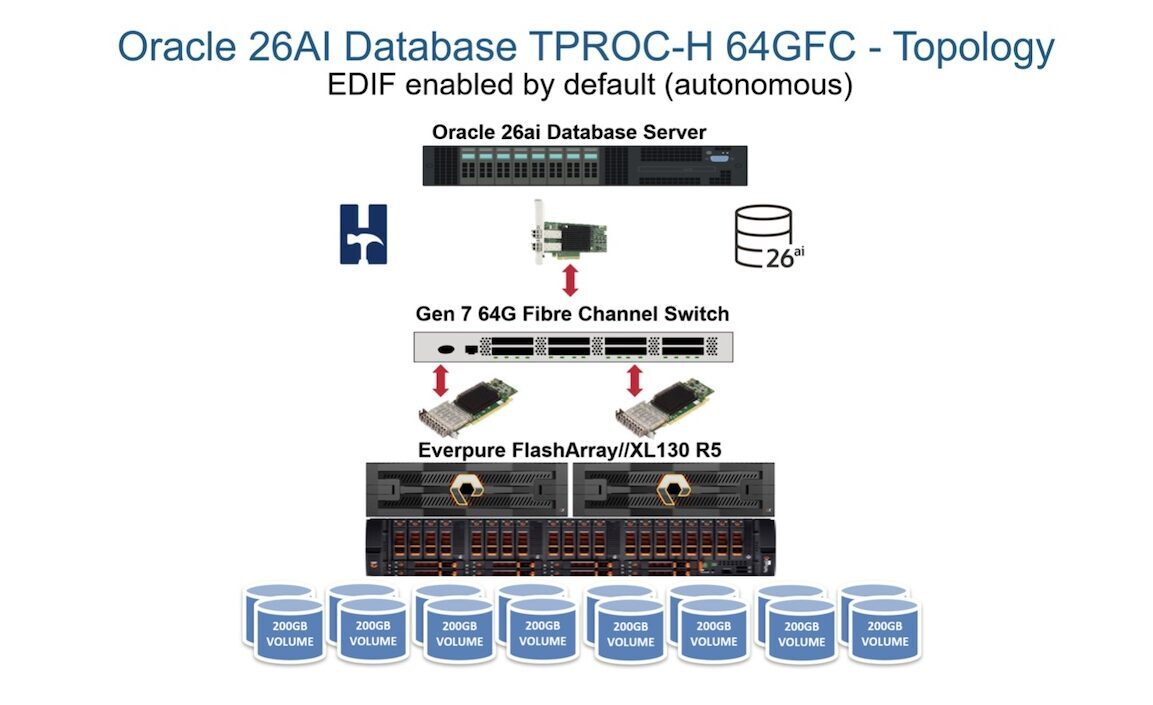
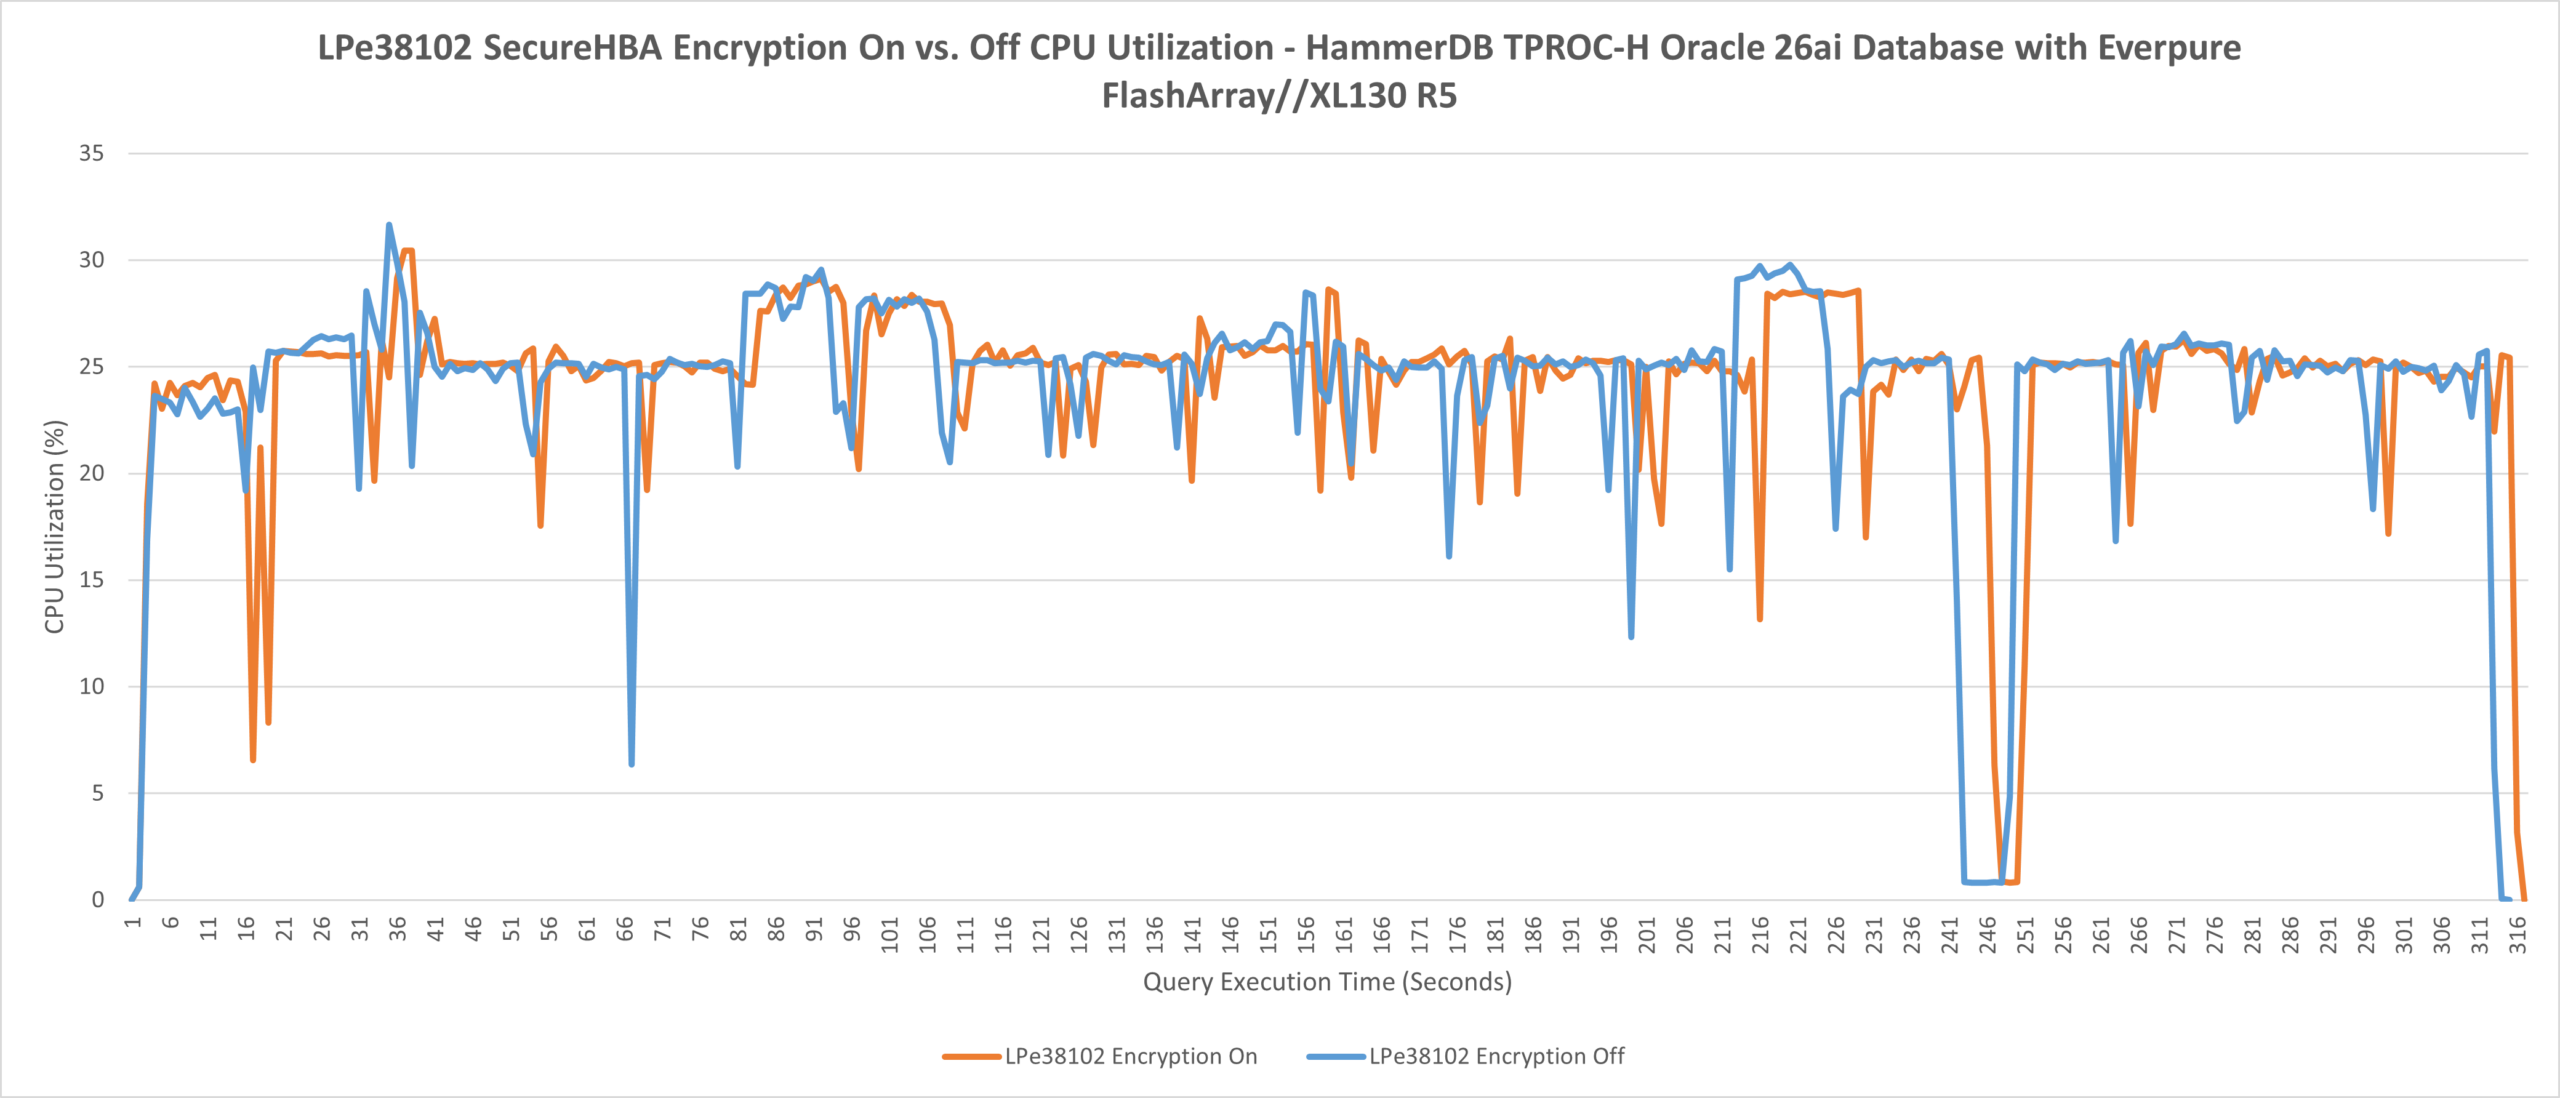
Представители Broadcom и Everpure провели с нами виртуальную лабораторную сессию для демонстрации характеристик производительности незашифрованных и зашифрованных соединений с использованием Emulex SecureHBA и Everpure FlashArray//XL130 R5. Настройка включала сервер с установленным SecureHBA, работающий под управлением программного обеспечения базы данных Oracle 26ai, и восемь томов по 200 гигабайт, выделенных на FlashArray//XL130 R5 для теста хранилища данных HammerDB TPROC-H. Этот тест, разработанный для максимальной пропускной способности, позволил нам проверить возможности массива и SecureHBA на пределе их возможностей и оценить их производительность с включенным и выключенным аппаратным шифрованием.
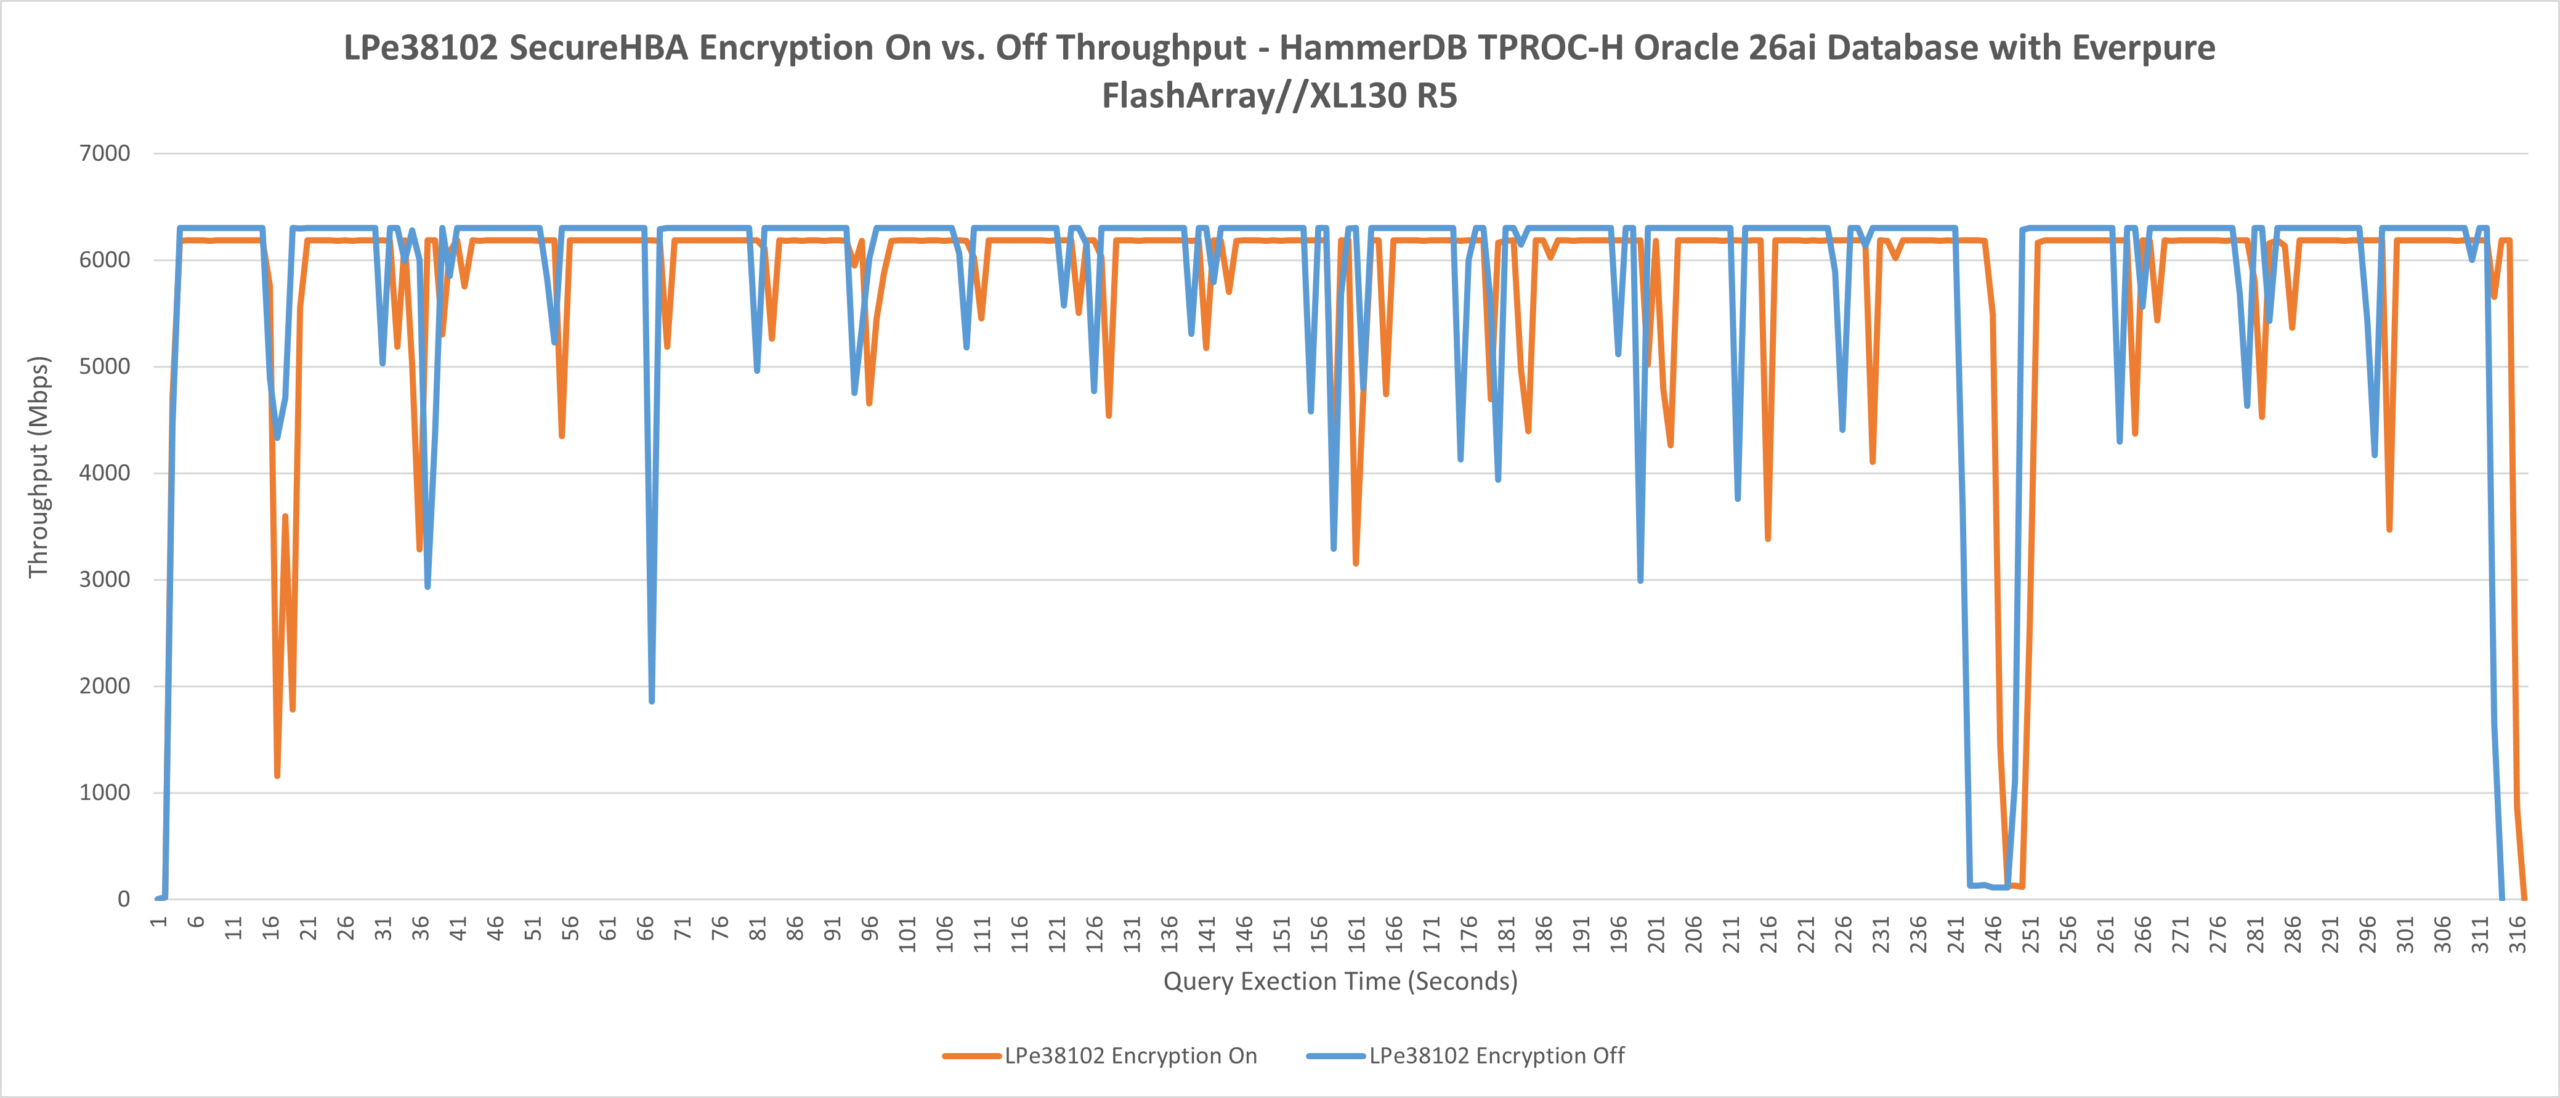
Поскольку программные решения для шифрования напрямую влияют на производительность центрального процессора, именно на центральный процессор следует обращать внимание при оценке эффективности аппаратного ускорения. Так как все процессы шифрования происходят непосредственно на микросхеме SecureHBA, загрузка ЦП на сервере оставалась практически одинаковой как в незашифрованном, так и в зашифрованном тестовых запусках. Передача процессов шифрования и дешифрования на HBA позволяет осуществлять передачу данных с максимальной пропускной способностью без каких-либо узких мест со стороны ЦП.
При более детальном рассмотрении мы увидели практически незаметную разницу в максимальном использовании ЦП под нагрузкой TPROC-H: 30.46% при зашифрованном соединении и 31.68% при незащищенном соединении. Средние значения использования ЦП также были очень близки: при включенном шифровании — 24.35%, при выключенном — 24.28%. Эти результаты настолько близки, что находятся в пределах погрешности между запусками и демонстрируют, что встроенные процессы шифрования SecureHBA не влияют на использование ЦП хоста.
При использовании решений, зависящих от серверов или служб управления ключами, необходимо настроить и протестировать как активную, так и пассивную стороны соединения, чтобы обеспечить надлежащую аутентификацию и шифрование, а также успешное переключение на резервный сервер. Поскольку Emulex выполняет это автоматически на аппаратном уровне, для администраторов это не является проблемой. Для альтернативных решений, зависящих от внешних служб управления ключами, активный и резервный пути должны быть настроены, аутентифицированы и проверены индивидуально для обеспечения надлежащего поведения при переключении на резервный сервер.
В крупных сетях SAN с тысячами соединений время и сложность проверки этих путей могут значительно возрасти. Этот процесс может включать тысячи соединений на порт и существенно увеличить общую продолжительность. Обработка согласования шифрования непосредственно в оборудовании SecureHBA исключает эти дополнительные этапы аутентификации, минимизируя риск неправильной конфигурации или задержки переключения на резервный канал. Кроме того, решения, использующие внешние менеджеры ключей, рискуют привести к неправильной конфигурации или рассинхронизации сертификатов по всем соединениям, включая пассивный путь. Это может быть не сразу очевидно, поскольку большинство проблем с подключением обнаруживаются только тогда, когда возникает проблема на активном пути.
Благодаря отказоустойчивой двухконтроллерной архитектуре и автономному восстановлению зашифрованного соединения, клиенты могут рассчитывать на быстрое и безопасное переключение при критических сбоях от Everpure FlashArray//XL130 R5 и SecureHBA. В случае отказа сетей хранения данных Everpure и Emulex позволяют администраторам сосредоточиться на основной проблеме, а переключение на резервную сеть SAN происходит автоматически в фоновом режиме.
Операциональное подтверждение: как осуществляется проверка шифрования на практике.
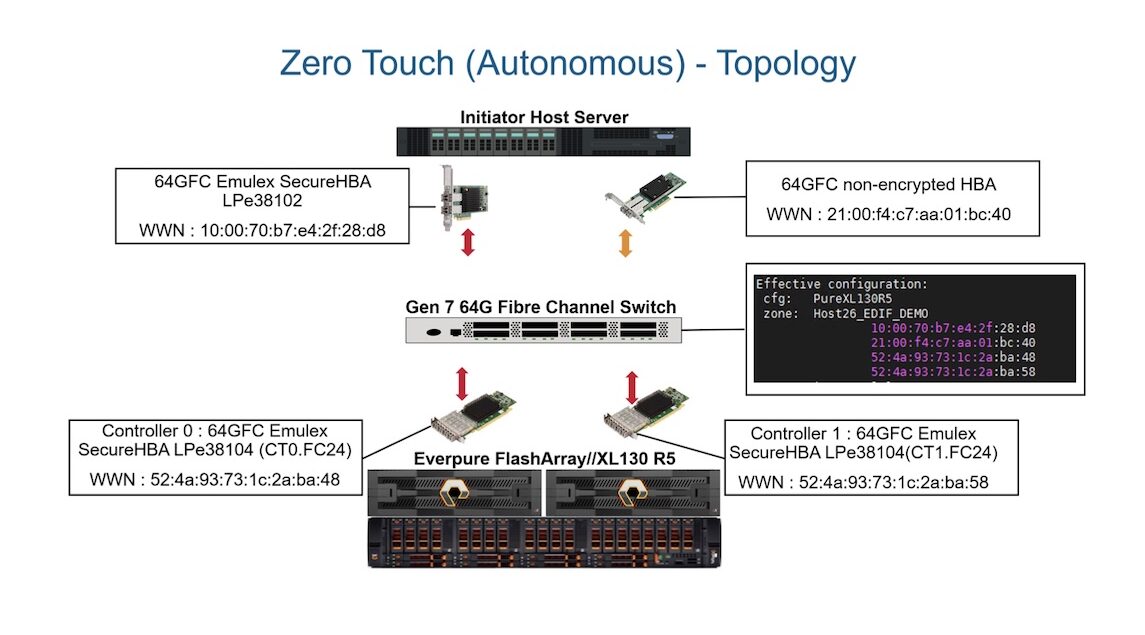
В ходе лабораторной работы компания Emulex провела быструю демонстрацию функции автоматической настройки (zero-touch provisioning) с использованием адаптера Emulex SecureHBA. В качестве аппаратной топологии использовалась среда инициации с двумя адаптерами HBA: одним 64G Fibre Channel SecureHBA и одним 64G Fibre Channel HBA без аппаратного шифрования. Оба инициатора были подключены к Everpure FlashArray//XL130 R5, на котором в качестве целевых устройств были настроены два адаптера SecureHBA.
Используя интерфейс командной строки на XL130 R5, компания Everpure продемонстрировала бесшовные, автоматически шифруемые соединения и показала, как именно отображается состояние шифрования каждого порта, как показано на рисунке ниже.

Интерфейс командной строки Everpure также может отображать более подробную информацию о шифровании от SecureHBA, включая информацию о том, используется ли в соединении постквантовая криптография и крайний срок повторной генерации ключей HBA.
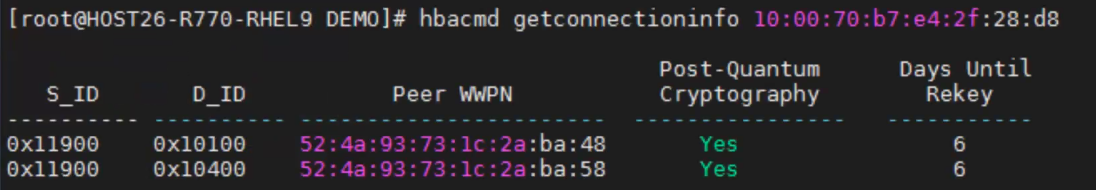
По умолчанию зашифрованные соединения устанавливались немедленно между адаптерами SecureHBA на сервере-инициаторе и Everpure FlashArray//XL130 R5. Незашифрованное соединение устанавливалось между стандартным адаптером Fibre Channel HBA и тем же портом массива, что демонстрирует простоту использования при сохранении широкой совместимости.
Emulex SAN Manager 3.0: Видимость и соответствие требованиям на уровне сети
Основные моменты и новые функции
- Быстрый доступ к состоянию шифрования каждого соединения в сети SAN.
- Встроенные инструменты отчетности для аудита и оценки соответствия требованиям безопасности в масштабах всей сети SAN.
- Удобная для написания скриптов платформа с интерфейсом командной строки на основе Python и автоматическим уведомлением о событиях через SMTP.
Для клиентов, использующих адаптеры Emulex Fibre Channel HBA (включая SecureHBA), Broadcom предлагает программное обеспечение Emulex SAN Manager 3.0 без дополнительной платы. С момента своего появления в 2020 году это программное обеспечение было разработано для того, чтобы предоставить администраторам хранилищ более глубокое понимание их SAN и предоставить инструменты для мониторинга, обслуживания и составления отчетов в различных средах Fibre Channel. После входа в систему отображаются четкие круговые диаграммы, предоставляющие обзор данных о производительности и состоянии всей SAN с помощью виджетов, которые можно настраивать и переставлять в соответствии с предпочтениями пользователя. На каждый из этих виджетов можно щелкнуть, чтобы отобразить данные, лежащие в основе каждой диаграммы.
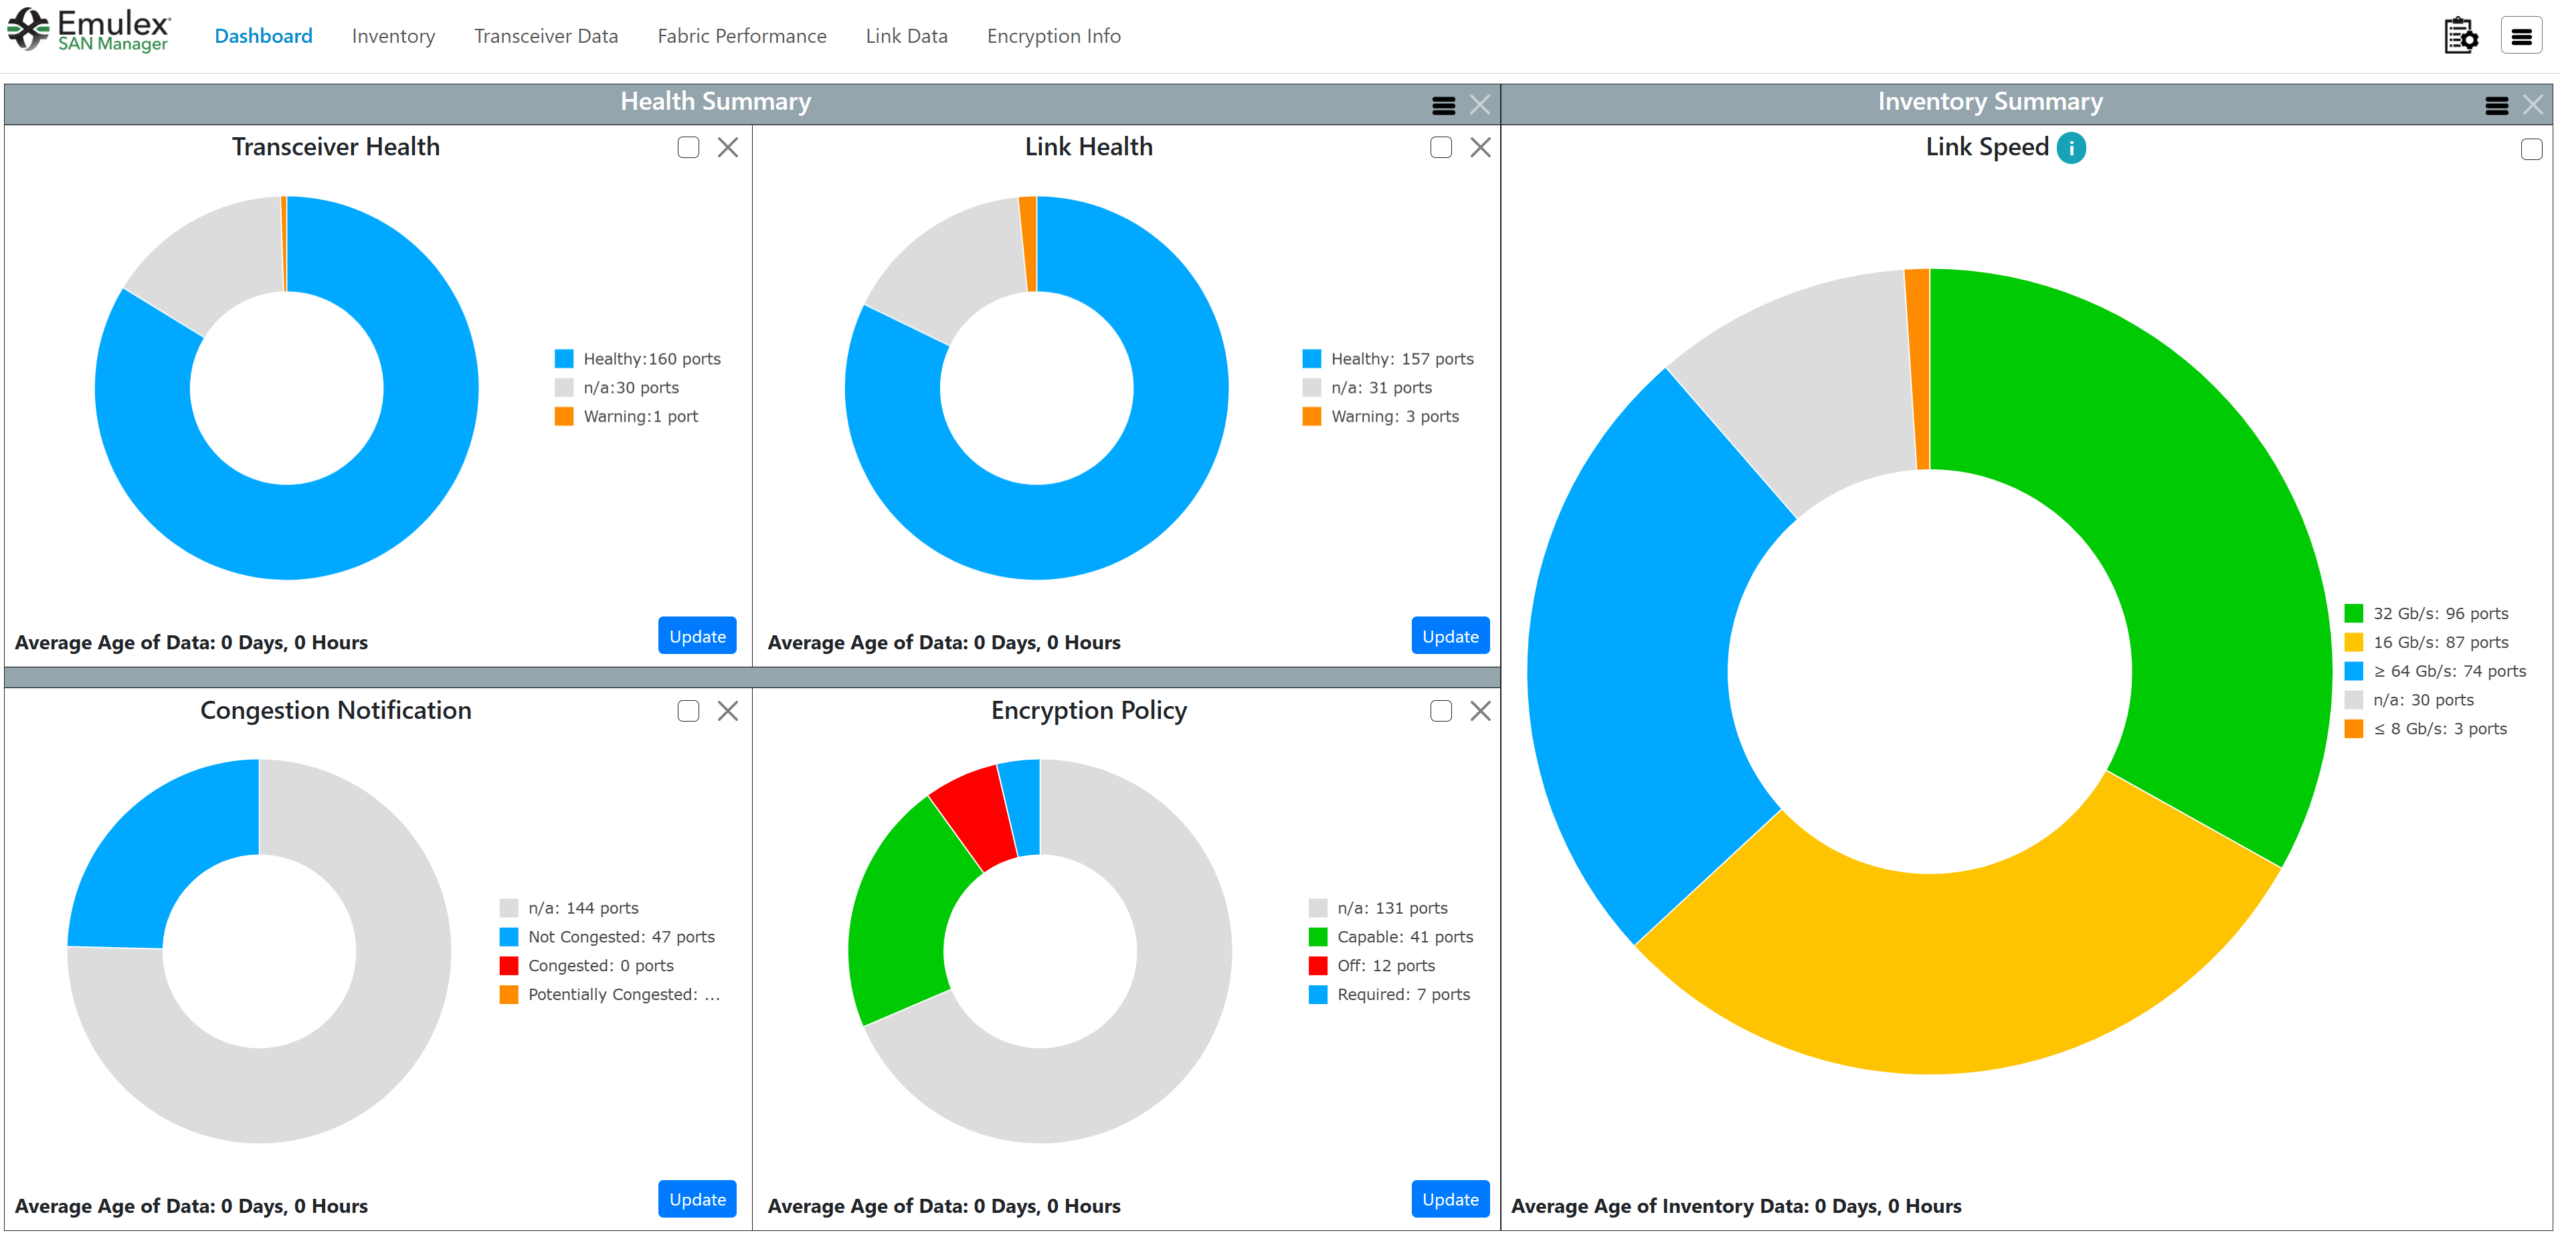
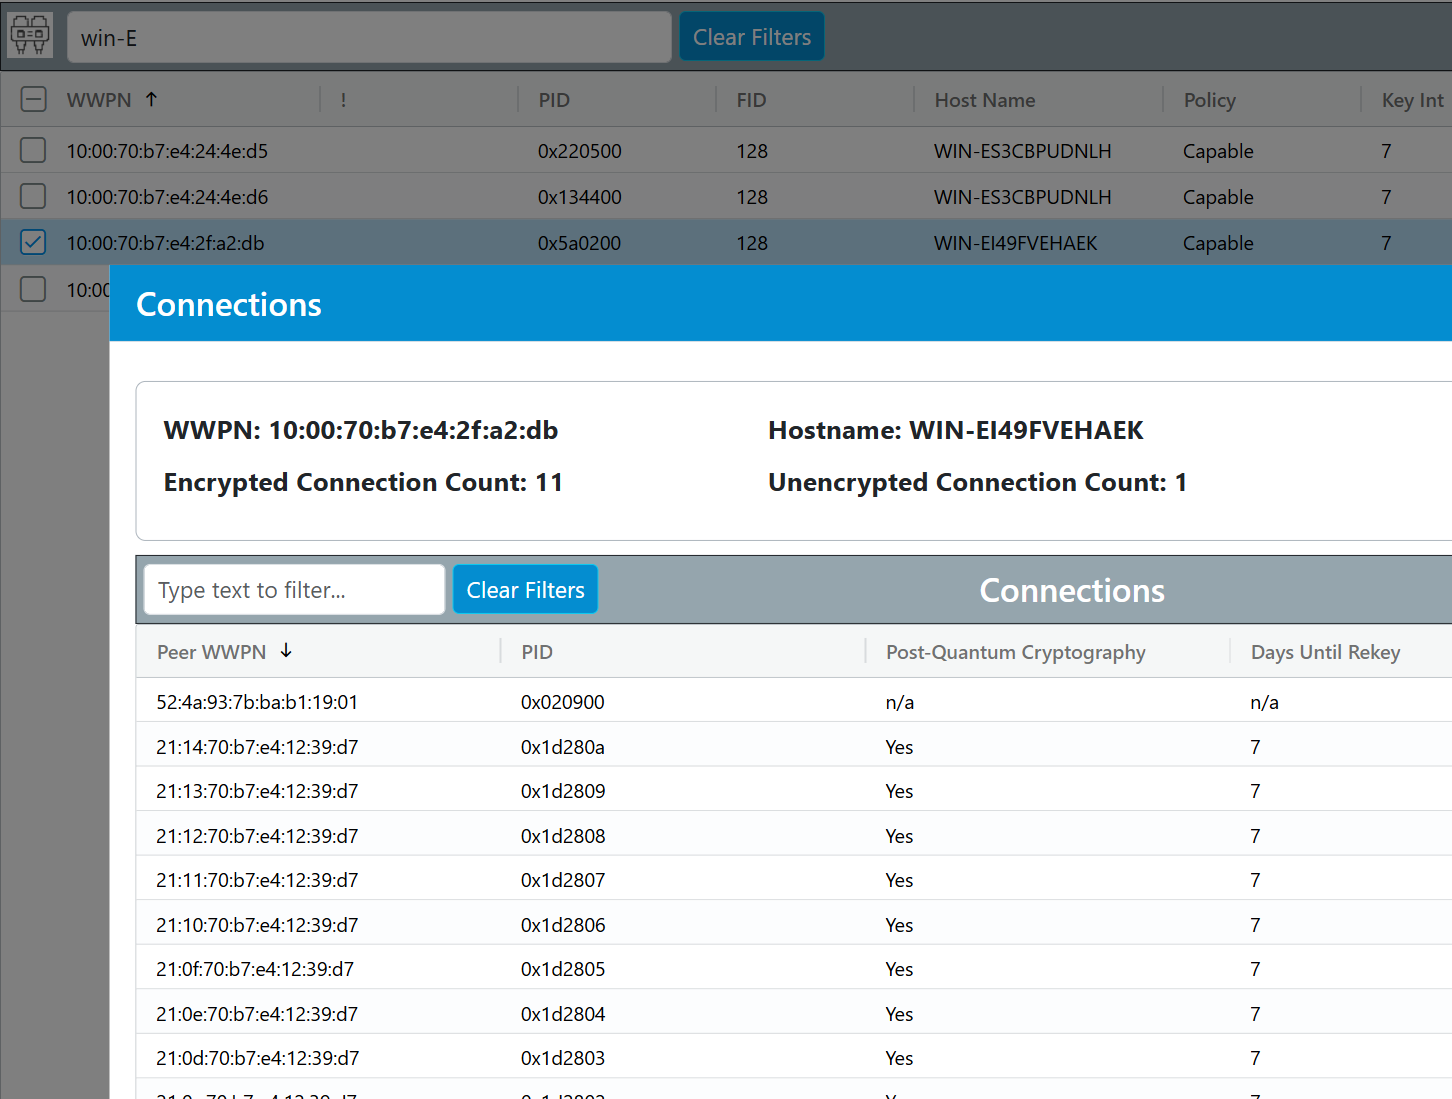
Одновременно с выпуском Emulex SecureHBA в SAN Manager 3.0 появились новые функции. Теперь пользователи могут использовать виджет «Политика шифрования» на панели управления, чтобы точно увидеть, сколько узлов Emulex Fibre Channel поддерживают шифрование, требуют шифрования или имеют отключенные возможности шифрования. Щелчок по виджету «Политика шифрования» или заголовку «Информация о шифровании» в SAN Manager 3.0 предоставляет подробный список всех подключенных портов, которые можно фильтровать и сортировать по таким атрибутам, как WWPN, имя хоста, политика и интервал ключа. Это упрощает быстрый поиск и управление портами, а также позволяет получить еще больше информации при выборе конкретного порта.
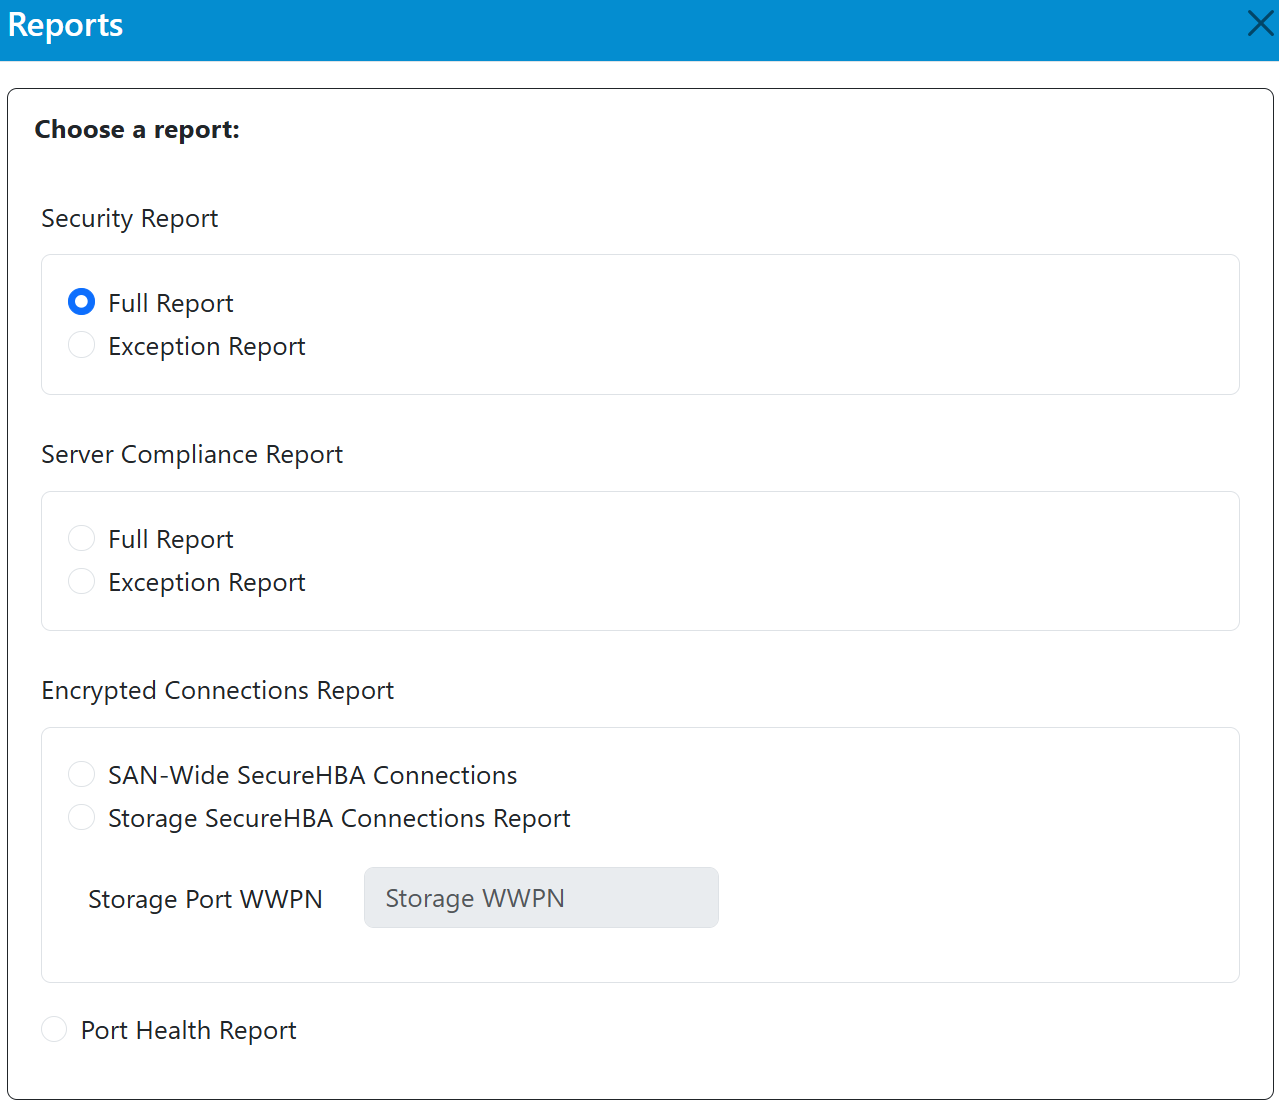
В дополнение к просмотру настроенных политик шифрования на панели управления, Emulex SAN Manager 3.0 теперь включает встроенные инструменты отчетности для аудита и проверки соответствия требованиям. Отчеты о безопасности в формате CSV теперь можно создавать и экспортировать (путем загрузки или отправки по электронной почте) непосредственно в приложении, избавляя занятых ИТ-менеджеров от необходимости собирать информацию с потенциально тысяч узлов Fibre Channel и вручную проверять соответствие требованиям.

Emulex SAN Manager также предоставляет пользователям информацию о состоянии их SAN, предлагая инструменты для регулирования перегрузки, выявления неисправных трансиверов и просмотра скорости каналов связи. Помимо того, что это превосходный инструмент с графическим интерфейсом, Broadcom создала возможности для ИТ-специалистов, ориентированных на автоматизацию, с помощью интерфейса командной строки на основе Python для написания скриптов. Планируется добавить встроенные веб-хуки, которые аналитики смогут использовать для экспорта и анализа данных о производительности и надежности из SAN Manager в другие приложения и инструменты. Даже оповещения по электронной почте (через SMTP), предупреждающие администраторов о критических событиях, можно настроить с помощью мощного планировщика задач. В основном, руководствуясь запросами клиентов, команда разработчиков усердно работает над тем, чтобы сделать приложение расширяемой универсальной платформой. Emulex SAN Manager 3.0 станет желанным дополнением к арсеналу любого администратора хранилищ, когда необходимо проверить соответствие требованиям шифрования, состояние, многоканальный доступ или производительность Emulex SAN.
Заключение
Система Everpure FlashArray с адаптером Emulex SecureHBA представляет собой первое производственное решение для шифрования транспортного уровня, обеспечивающего безопасность проверки качества данных (PQC) по всему каналу передачи данных Fibre Channel.
Внедрение аппаратного шифрования на транспортном уровне в стек Fibre Channel знаменует собой значительный сдвиг в подходах предприятий к обеспечению безопасности хранения данных. В течение многих лет сети Fibre Channel работали в рамках неявной границы доверия. Emulex SecureHBA бросает вызов этому предположению, встраивая шифрование непосредственно в транспортный уровень без изменения конструкции сети или введения дополнительных операционных затрат. Наша оценка Everpure FlashArray с адаптерами Emulex SecureHBA демонстрирует, что сквозное шифрование в процессе передачи данных может быть развернуто без заметного снижения производительности или увеличения сложности. Шифрование согласовывалось автоматически, масштабировалось на более чем тысячу сессий и сохраняло характеристики производительности служб данных массива и хоста.
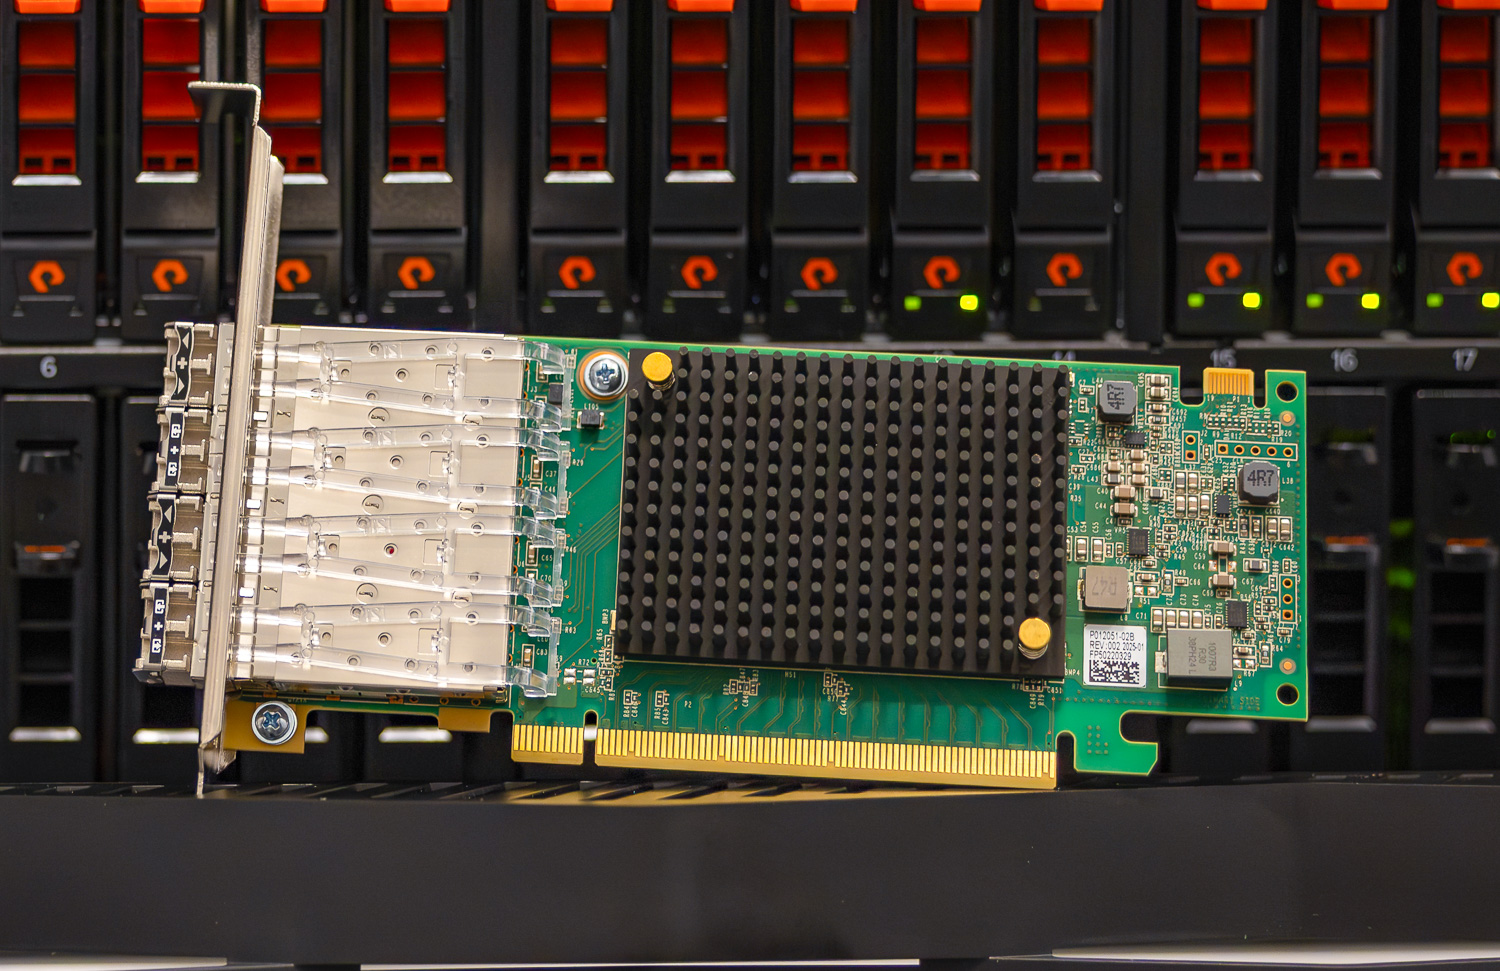
Компания Emulex уже значительно расширила свое присутствие на рынке, поставив более 120 000 устройств SecureHBA на основные серверные платформы OEM-производителей. Добавление конечной точки в виде массива хранения данных замыкает цикл, обеспечивая истинное сквозное шифрование в сети SAN. Хотя Everpure первой интегрировала SecureHBA на уровне массива, архитектурный подход основан на стандартах и распространяется на будущие платформы Fibre Channel по мере обновления оборудования.
Благодаря тому, что это решение основано на стандартах, оно обеспечивает совместимость. Хотя Emulex и Everpure первыми представили его, оно все же оставляет место для совместимости с HBA-адаптерами и массивами хранения других производителей. Это решение не зависит от конкретной коммутационной сети и может беспрепятственно расширяться за счет решений расширения коммутационной сети (FC-IP). Поскольку все управляется на аппаратном уровне, решение не требует определенных версий программного обеспечения или дополнительных пакетов функций, специфичных для конкретной версии ОС.
Принимаемые сегодня решения в области инфраструктуры часто определяют уровень рисков предприятия на следующие пять-семь лет. По мере модернизации серверов и систем хранения данных внедрение PQC-безопасного шифрования на транспортном уровне обеспечивает надежный контроль безопасности, соответствующий меняющимся требованиям соответствия и принципам нулевого доверия. SecureHBA позиционирует шифрование SAN в процессе передачи данных как основополагающий элемент современной архитектуры Fibre Channel, обеспечивая безопасность, производительность и простоту эксплуатации на самом транспортном уровне.
Узнайте больше об адаптерах Emulex LPe38102 SecureHBA , Emulex LPe37102 SecureHBA и Emulex SAN Manager.
Узнайте больше о серии Everpure FlashArray//XL.
Данный отчет подготовлен при поддержке компании Broadcom. Все мнения и взгляды, выраженные в этом отчете, основаны на нашем объективном взгляде на рассматриваемый продукт (продукты).


 Amazon